쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 10월 30일 (금)까지 3636건
16건 · "리눅스 커널"조건 지우기 ×
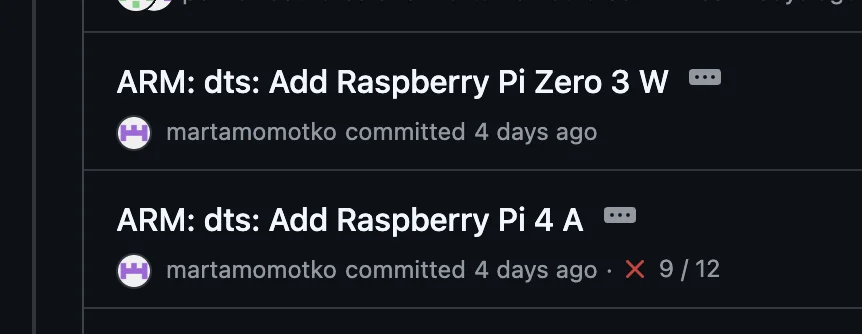
001 12:11 ▲ 111 · 댓글 43 라즈베리파이, Zero 3W와 Pi 4 Model A 개발 중 라즈베리파이 리눅스 커널 트리에서 라즈베리파이 Zero 3 W와 Pi 4 Model A의 디바이스 트리 파일이 발견되었다. 하드웨어 · 시스템 · Raspberry Pi Zero 3W and Pi 4 Model A spotted in device trees
Key Point 라즈베리파이의 새로운 두 보드가 준비 중이며, 특히 Zero 3 W의 BCM2711 채용은 5년 만의 업그레이드로 성능 대폭 향상을 의미하고, Pi 4 Model A는 부품 가격 상승 시대의 저가 대안이 될 수 있다.
핵심 요약
라즈베리파이 리눅스 커널 트리에서 라즈베리파이 Zero 3 W와 Pi 4 Model A의 디바이스 트리 파일이 발견되었다. Zero 3 W는 Zero 2 W의 RP3A0 대신 Pi 4와 동일한 쿼드코어 Cortex-A72 BCM2711을 탑재하게 되며, 코어당 성능이 대폭 향상된다. Zero 3 W의 스토리지 컨트롤러는 8비트 버스 폭으로 설정되어 eMMC 지원을 시사하지만, 가격 압박으로 최종 보드에는 microSD만 포함될 가능성이 높다. 전체 요약 10문장 읽기 → 002 06:11 ▲ 143 · 댓글 53 엔비디아 RTX 3000 시리즈, 커널 모듈로 FP/BF16 성능 잠금 해제 GPU unlock은 리눅스 커널 모듈로 엔비디아 RTX 3090 Ti, 3090, 3080, 3070, 3060 등 GA102/GA103/GA104/GA106 칩 기반 카드의 FP/BF16 명령어 발급 속도를 전문가용 수준으로 끌어올린다. 하드웨어 · 시스템 · GPU-unlock: FP/BF16 instruction issue rate on Nvidia 3000's cards
Key Point GeForce 게이밍 카드의 하드웨어 성능을 전문가용 수준으로 해제하는 커널 모듈 방식이 등장했으며, 드라이버 업데이트 때마다 수동 패치 없이 작동하는 점과 구체적인 성능 배수를 통해 AI/ML 워크로드 비용 최적화 전략을 바꿀 수 있다.
핵심 요약
GPU unlock은 리눅스 커널 모듈로 엔비디아 RTX 3090 Ti, 3090, 3080, 3070, 3060 등 GA102/GA103/GA104/GA106 칩 기반 카드의 FP/BF16 명령어 발급 속도를 전문가용 수준으로 끌어올린다. NVIDIA 드라이버 바인딩 전에 조기 실행되는 방식으로, 새 드라이버 출시 때마다 매번 수동 패치할 필요가 없다. 속도 선택자(SS0 0x88888888, SS1 0x8)를 기록하고 FLR을 수행한 뒤 작동하며, CMP 언로커의 V67/PLM 기법과 UEFI 방식의 사전 드라이버 타이밍을 결합한다. 전체 요약 13문장 읽기 → 003 12:11 ▲ 183 · 댓글 90 직접 만들며 알게 된 Docker의 이상한 설계들 컨테이너는 VM과 달리 특별한 제한이 적용된 일반 프로세스이며, /proc에서 찾을 수 있다. 인프라 · 데브옵스 · Docker is weird
Key Point 직접 컨테이너 런타임을 만들면서 발견한 Docker의 설계 결정들을 알면, 우리가 매일 쓰는 도구가 왜 이렇게 복잡한지, 그리고 그 복잡성이 어디서 비롯됐는지 이해할 수 있다.
핵심 요약
컨테이너는 VM과 달리 특별한 제한이 적용된 일반 프로세스이며, /proc에서 찾을 수 있다. 컨테이너 기능은 단일 리눅스 기능이 아니라 Namespaces, cgroups, 네트워킹 등 5개의 커널 기능을 조합한 것이다. 이미지는 폴더일 뿐이며 Docker는 chroot나 pivot_root를 사용해 새 루트 디렉터리로 설정한다. 전체 요약 7문장 읽기 → 004 00:11 ▲ 164 · 댓글 41 리눅스 커널 보안 취약점 실수로 공개 메일링리스트에 노출 Trend Micro의 Zero Day Initiative가 실수로 리눅스 커널 보안 취약점 여러 건을 비공개 보안 메일링리스트가 아닌 공개 LKML(Linux Kernel Mailing List)에 게시했다. 보안 · Several Linux kernel vulnerabilities accidentally posted to public mailing list
Key Point CVSS 9.0대 고위험 리눅스 커널 취약점들이 공개 메일링리스트에 노출되면서 대규모 시스템에 영향을 줄 수 있는 보안 사고이다.
핵심 요약
Trend Micro의 Zero Day Initiative가 실수로 리눅스 커널 보안 취약점 여러 건을 비공개 보안 메일링리스트가 아닌 공개 LKML(Linux Kernel Mailing List)에 게시했다. 최고 CVSS 점수 9.0으로 평가된 취약점들이 포함되어 있으며, 일부는 아직 메인라인에 패치되지 않았지만 -next 브랜치에서 테스트 중이다. Greg Kroah-Hartman 리눅스 2인자가 각 보고서에 회신해 공개 메일링리스트 게시에 대해 문제를 삼았다. 전체 요약 9문장 읽기 → 005 21:11 당일 +350 Apple Silicon Mac에서 Android 앱을 네이티브로 실행하는 Mac.apk Apple Silicon Mac에서 Android 앱을 에뮬레이터나 가상머신, 리눅스 없이 직접 실행하는 오픈소스 도구 Mac.apk가 공개되었다. 하드웨어 · 시스템 · kksimp/Mac.apk · Java
Key Point Apple Silicon Mac 사용자가 Android 앱을 컴퓨터에서 기본적으로 사용할 수 있게 하는 기술적 혁신으로, 개발자들의 크로스플랫폼 환경이 크게 변한다.
핵심 요약
Apple Silicon Mac에서 Android 앱을 에뮬레이터나 가상머신, 리눅스 없이 직접 실행하는 오픈소스 도구 Mac.apk가 공개되었다. 앱은 일반 macOS 프로세스로 실행되며 Mac GPU를 통해 렌더링되고 네이티브 속도로 CPU에서 동작하며, Dock에 나타나고 일반 Mac 윈도우처럼 창 크기 조절과 회전이 가능하다. Android 런타임을 macOS 위에 직접 구현하며, 에뮬레이터나 배경에서 부팅하는 Android, 리눅스 커널이 없고 명령어 해석도 없다. 전체 요약 10문장 읽기 → 006 06:11 ▲ 109 · 댓글 89 리누스 토발즈, LLM으로 작성한 첫 커널 패치 공개 리누스 토발즈는 최근 메인테이너 서밋에서 LLM을 활용해 패치 시리즈를 작성했으며, 현재 검토를 위해 공개했다. 인프라 · 데브옵스 · Linus Torvalds's first LLM-assisted patch series
Key Point 리눅스 커널의 최고 개발자가 AI를 실제 개발 업무에 처음 활용한 사례로, 메모리 접근 성능 최적화 기법의 실제 효과를 보여준다.
핵심 요약
리누스 토발즈는 최근 메인테이너 서밋에서 LLM을 활용해 패치 시리즈를 작성했으며, 현재 검토를 위해 공개했다. 10개 패치로 구성된 이 시리즈는 folio 룩업을 개선하는 것으로, '핫' folio를 감지해 RCU 주기 후까지 해제를 지연하는 방식을 사용한다. RCU 보호 영역 내에서 folio 데이터에 직접 접근할 수 있으므로, 페이지 폴트가 발생하지 않는 빠른 경로에서는 레퍼런스 카운트 증가가 불필요하다. 전체 요약 5문장 읽기 → 007 00:11 ▲ 140 · 댓글 97 WSL 3, 커널 6.18로 업그레이드하며 성능 3~60% 향상 Microsoft가 WSL 3.x 스택 출시와 함께 기본 가상화 런타임을 개선하고 리눅스 커널을 6.6 LTS에서 6.18로 업데이트했다. 인프라 · 데브옵스 · WSL3 Performance is about 5-60% faster than WSL2 depending on the workload
Key Point 메모리 대역폭 61% 향상과 커널 오버헤드 16% 감소는 로컬 데이터베이스나 컨테이너 워크로드의 성능에 직접 영향을 미치므로, 특정 워크로드의 개발자는 반드시 확인해야 할 성능 변화를 제시한다.
핵심 요약
Microsoft가 WSL 3.x 스택 출시와 함께 기본 가상화 런타임을 개선하고 리눅스 커널을 6.6 LTS에서 6.18로 업데이트했다. WSL 2.6.3.0(커널 6.6.87.2)과 WSL 3.0.2.0(커널 6.18.40.1)을 Alpine Linux에서 실제 벤치마크로 비교한 결과, 메모리 대역폭이 7.84 GB/s에서 12.64 GB/s로 61.35% 증가했다. 커널 primitives 수준에서 스케줄러 지연은 약 11% 감소했으며, 시스템콜 오버헤드도 약 4% 개선되었다. 전체 요약 6문장 읽기 → 008 12:11 ▲ 163 · 댓글 21 Valve 개발자, 10년 된 AMD GPU 리눅스 지원 대폭 개선 Valve의 Timur Kristóf가 10년 전 GCN 1.0/1.1 세대 구형 AMD 그래픽카드의 리눅스 지원을 개선하는 작업을 진행했다. 인프라 · 데브옵스 · The work by Valve's Timur Kristóf on improving old AMD GPUs on Linux
Key Point AMD가 지원을 중단한 구형 GPU를 여전히 사용하는 리눅스 게이머들의 성능과 호환성이 크게 개선되고 있기 때문이다.
핵심 요약
Valve의 Timur Kristóf가 10년 전 GCN 1.0/1.1 세대 구형 AMD 그래픽카드의 리눅스 지원을 개선하는 작업을 진행했다. 기존 Radeon 레거시 드라이버에서 최신 AMDGPU 커널 드라이버로 전환하도록 주도했으며, 이를 통해 RADV Vulkan 드라이버 사용과 성능 향상을 가능하게 했다. AMDGPU 디스플레이 코드의 결함과 전력 관리 문제 등을 해결했다. 전체 요약 7문장 읽기 → 009 12:11 ▲ 141 · 댓글 78 데비안, 리눅스 커널 1000개 이상 취약점 일괄 수정 데비안이 리눅스 커널 보안 업데이트 DSA-6528-1을 발표했다. 보안 · Several vulnerabilities have been discovered in the Linux kernel
Key Point Linux 기반 시스템을 운영하는 모든 개발자와 관리자에게 즉시 커널 업데이트가 필요한 광범위한 취약점이 발견되었다.
핵심 요약
데비안이 리눅스 커널 보안 업데이트 DSA-6528-1을 발표했다. 권한 상승, 서비스 거부, 정보 유출로 이어질 수 있는 1000개 이상의 CVE(공통 취약점 및 노출)를 수정했다. stable 배포판(trixie)에서 이 문제들을 버전 6.12.111-1로 해결했다. 전체 요약 5문장 읽기 → 010 21:11 당일 +572 일리노이 대학의 시스템 프로그래밍 교과서 완전 공개 일리노이 대학 어바나-샴페인 캠퍼스 CS 341 과정에서 사용하는 오픈소스 시스템 프로그래밍 입문 교과서이다. 오픈소스 · 도구 · cs341-illinois/coursebook · TeX
Key Point 실제 대학 강의에 사용되는 고품질 시스템 프로그래밍 교과서가 완전히 무료 공개되어, C와 시스템 레벨 개발 학습에 필요한 신뢰할 수 있는 한국어 자료 대체 교재로 활용할 수 있습니다.
핵심 요약
일리노이 대학 어바나-샴페인 캠퍼스 CS 341 과정에서 사용하는 오픈소스 시스템 프로그래밍 입문 교과서이다. 프로그래밍 언어 과정 수강과 어셈블리 명령어 이해를 전제하며, 모든 코드와 설명은 리눅스 커널의 사실상 표준인 C로 작성되어 있다. 원래 Angrave의 위키북 실험을 기반으로 하여 표준화하고 개선한 교재이다. 전체 요약 6문장 읽기 → 011 09:11 ▲ 105 · 댓글 6 롱선 CPU의 원자 연산 버그 발견과 해결 2026년 2월 Debian의 normaliz 패킹 중 원자 연산이 일부 값을 누적하지 못해 무한 루프에 빠지는 현상 발생. 하드웨어 · 시스템 · The Lost Atomic Update on Loongson CPU
Key Point LoongArch 시스템에서 프로그램이 무한 루프에 빠지거나 메모리 보호 위반이 발생한다면, CPU 하드웨어 에러가 원인일 수 있으며 펌웨어 업데이트로 해결 가능합니다.
핵심 요약
2026년 2월 Debian의 normaliz 패킹 중 원자 연산이 일부 값을 누적하지 못해 무한 루프에 빠지는 현상 발생. 6개월 간 원인을 파악하지 못하다 8월 AI의 도움으로 glibc의 memcpy 벡터화 구현 호출 시 문제 발생 확인. LA664 코어의 원자 명령어(amadd, amcas, ammax 등)가 특정 조건에서 원자성을 잃는 하드웨어 에러라 판명. 전체 요약 13문장 읽기 → 012 03:10 당일 +153 eBPF 기반 쿠버네티스 네트워킹·보안 솔루션 Cilium eBPF 기술로 리눅스 커널에 직접 동작하는 네트워킹, 보안, 관찰성 솔루션이다. 인프라 · 데브옵스 · cilium/cilium · Go
Key Point Linux 커널의 최신 기술인 eBPF를 활용해 기존 CNI 플러그인의 성능 한계를 뛰어넘는 쿠버네티스 네트워킹 솔루션으로, 대규모 클러스터에서 보안과 관찰성을 함께 확보하려는 엔지니어들이 검토해볼 가치가 있다.
핵심 요약
eBPF 기술로 리눅스 커널에 직접 동작하는 네트워킹, 보안, 관찰성 솔루션이다. L3-L7 레이어에서 ID 기반 네트워크 정책 적용, 분산 로드 밸런싱, kube-proxy 완전 대체 등을 지원한다. 다중 클러스터 지원, 인그레스/이그레스 게이트웨이, 대역폭 관리, 서비스 메시 등 고급 기능을 제공한다. 전체 요약 5문장 읽기 → 013 21:11 당일 +114 안드로이드에서 리눅스 배포판을 네이티브로 실행하는 경량 컨테이너 런타임 Droidspaces는 리눅스 커널 네임스페이스를 이용해 안드로이드와 리눅스에서 전체 리눅스 배포판을 격리된 환경으로 실행하는 경량 컨테이너 런타임이다. 인프라 · 데브옵스 · ravindu644/Droidspaces-OSS · Kotlin
Key Point chroot와 달리 프로세스 트리, 마운트 테이블, 호스트명, IPC 리소스를 격리하는 진정한 컨테이너 런타임으로서, Termux 없이 안드로이드 기기에서 직접 리눅스 환경을 구동할 수 있는 새로운 방식을 제시한다.
핵심 요약
Droidspaces는 리눅스 커널 네임스페이스를 이용해 안드로이드와 리눅스에서 전체 리눅스 배포판을 격리된 환경으로 실행하는 경량 컨테이너 런타임이다. systemd, OpenRC 등 다양한 init 시스템을 지원하며, 성능 오버헤드 없이 호스트 커널을 직접 공유한다. 400KB 미만의 단일 정적 바이너리로 제공되며 musl libc에 외부 의존성 없이 컴파일되어 있다. 전체 요약 6문장 읽기 → 014 08:25 ▲ 119 · 댓글 164 F-Droid 앱 중 얼마나 AI로 생성됐을까 오픈소스 앱 저장소 F-Droid를 브라우징하던 개발자가 AI 생성 아이콘을 발견하고 전체 앱 중 LLM이 생성한 코드가 얼마나 있는지 의문을 제기했다. AI · 머신러닝 · How much of F-Droid is LLM generated?
Key Point 오픈소스 커뮤니티도 AI 생성 코드의 영향을 받고 있으며, 자동화된 개발이 진짜 인간이 만든 소프트웨어를 찾기 어렵게 만들고 있는 현실을 보여준다.
핵심 요약
오픈소스 앱 저장소 F-Droid를 브라우징하던 개발자가 AI 생성 아이콘을 발견하고 전체 앱 중 LLM이 생성한 코드가 얼마나 있는지 의문을 제기했다. LLM으로 생성된 코드는 README 자동화, 코드 리뷰 스킵, 저투입 개발 등 낮은 노력 수준의 특징을 보인다고 지적했다. 저자는 LLM이 개발자의 동기를 해치고 교육적 가치를 떨어뜨리지만, 동시에 리눅스 커널 개발처럼 보안 개선에 기여하는 양면성을 인정했다. 전체 요약 4문장 읽기 → 015 08:27 ▲ 350 · 댓글 109 소스코드부터 직접 빌드하는 Linux from Scratch Linux from Scratch(LFS)는 소스 코드부터 시작해 단계별로 맞춤형 리눅스 시스템을 구축하는 프로젝트다. 인프라 · 데브옵스 · Linux from Scratch
Key Point 리눅스 커널부터 시스템 유틸리티까지 직접 컴파일하며 OS 내부 구조를 깊이 있게 학습할 수 있는 방식으로, 개발자의 리눅스 이해도를 크게 높인다.
핵심 요약
Linux from Scratch(LFS)는 소스 코드부터 시작해 단계별로 맞춤형 리눅스 시스템을 구축하는 프로젝트다. LFS 조직은 여러 서브프로젝트로 구성되어 있다. 016 06:10 ▲ 100 · 댓글 54 삼성·샤오미 등 안드로이드 폰 루트 취약점 공개 보안 연구자가 샤오미, 삼성, OPPO, OnePlus, Realme 등 여러 안드로이드 기기를 루팅할 수 있는 일반화된 공격 전략을 공개했다. 보안 · OEMpocalypse: Unprivileged Android app to root on Samsung, Xiaomi, others
Key Point 안드로이드 사용자 수십억 명이 쓰는 주요 기기 브랜드들의 근본적인 권한 상승 취약점이 공개됐으므로, 제조사의 보안 패치 일정과 영향 범위를 확인해야 한다.
핵심 요약
보안 연구자가 샤오미, 삼성, OPPO, OnePlus, Realme 등 여러 안드로이드 기기를 루팅할 수 있는 일반화된 공격 전략을 공개했다. 전략의 핵심은 OEM 제조사 고유의 커널 드라이버에서 Use-After-Free(UAF) 페이지 버그를 이용하고, OEM 맞춤형 샌드박스 탈출로 그 드라이버에 접근하는 것이다. 삼성 갤럭시 S23~S26 시리즈와 Z 시리즈, 샤오미 중저가~플래그십, OPPO·OnePlus·Realme 플래그십 기기들이 영향을 받는다. 전체 요약 5문장 읽기 →