애플의 제약, AI 에이전트의 미래를 가르다
원제 Apple and a Hacker's Future
124 포인트댓글 111
Key Point
에이전트 기술이 개인 컴퓨팅의 중심이 되는 시점에서, Apple의 보안·권한 제어 체계가 자동화된 작업에 실질적 장애물이 되고 있으며, 이것이 Apple의 전통적 영향력을 변화시킬 가능성을 보여준다.
핵심 요약
- 저자의 Mac Mini가 macOS 화면 공유 기능의 CVE-2026-65400 취약점으로 해킹당했고, 상태 관리 버그로 인해 인증 없이 원격 접근이 가능했다.
- Apple이 macOS Tahoe, Sequoia, Sonoma용 패치를 공개했으며, 이 취약점은 Black Hat 컨퍼런스에서 공개되었고 Bynario가 보고했다.
- Claude 에이전트가 불정상적인 권한 상승을 감지하고 자동으로 모든 명령 실행을 중단한 뒤 진단 정보를 제공해 저자가 정확한 침입 시점을 추적할 수 있었다.
- TCC(Transparency, Consent, and Control) 시스템은 GUI 기반 권한 요청을 자동화된 에이전트가 처리할 수 없어, 저자가 자동화된 작업을 위해 항상 화면 공유를 활성화해야 했고 이것이 해킹 원인이 되었다.
- Apple의 점(point) 릴리스 보안 업데이트는 '자동 보안 업데이트 설치'로 자동 설치되지 않으며, 저자는 이 설정의 표현이 실제 동작과 불일치한다고 비판했다.
- Apple은 AI 에이전트의 전체 디스크 접근을 제한하려는 새로운 제어 방식을 발표했으나, 저자는 에이전트 기술의 발전에 따라 더 명확한 사용자 이해와 동의 메커니즘이 필요하다고 우려했다.
- Apple의 스마트홈 허브는 Siri AI를 중심으로 설계되었으나, 저자는 Apple 제약이 더 많은 영역으로 확대되는 것에 불안감을 표했다.
- 기존 app 패러다임과 달리 AI 에이전트는 웹 브라우저를 직접 사용해 제3자 통합을 무료로 확보할 수 있어, app 기반 API 통합에 의존하는 Apple에게는 불리하다.
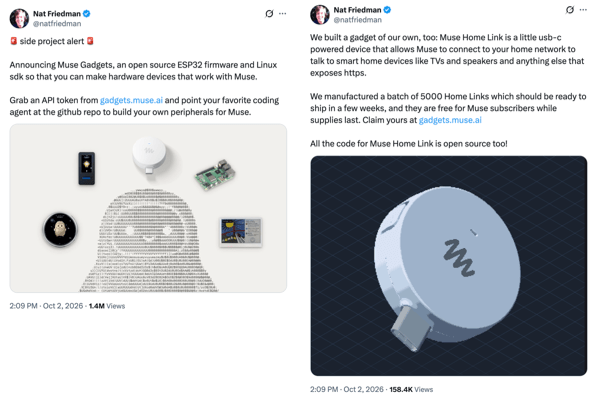
- Meta의 Muse 오픈소스 가제트 프로그램은 기기 판매보다는 Muse를 만물의 인터페이스로 만드는 데 집중하고 있다.
- 저자는 21년 전 Paul Graham의 글처럼 해커들이 Mac을 선호했지만, AI 에이전트 시대에는 폐쇄적인 정원보다 자유로운 컴퓨팅 환경이 중요해질 것으로 예상한다.
- 저자는 처음으로 Apple 제품을 기본 선택지로 하지 않는 미래를 상상할 수 있게 되었으며, 이미 새로운 서버는 Linux로 구축했다.