Read the Docs, 사상 최대 DDoS 공격으로 10일간 고전
원제 Understanding the recent DDoS attack against Read the Docs
144 포인트댓글 48
Key Point
캐시 우회, 헤더 무작위화, 적응형 공격 패턴 등 단순 트래픽 홍수와 다른 정교한 DDoS 기법이 무엇인지, 대규모 인프라도 대응이 어려운 이유를 보여준다.
핵심 요약
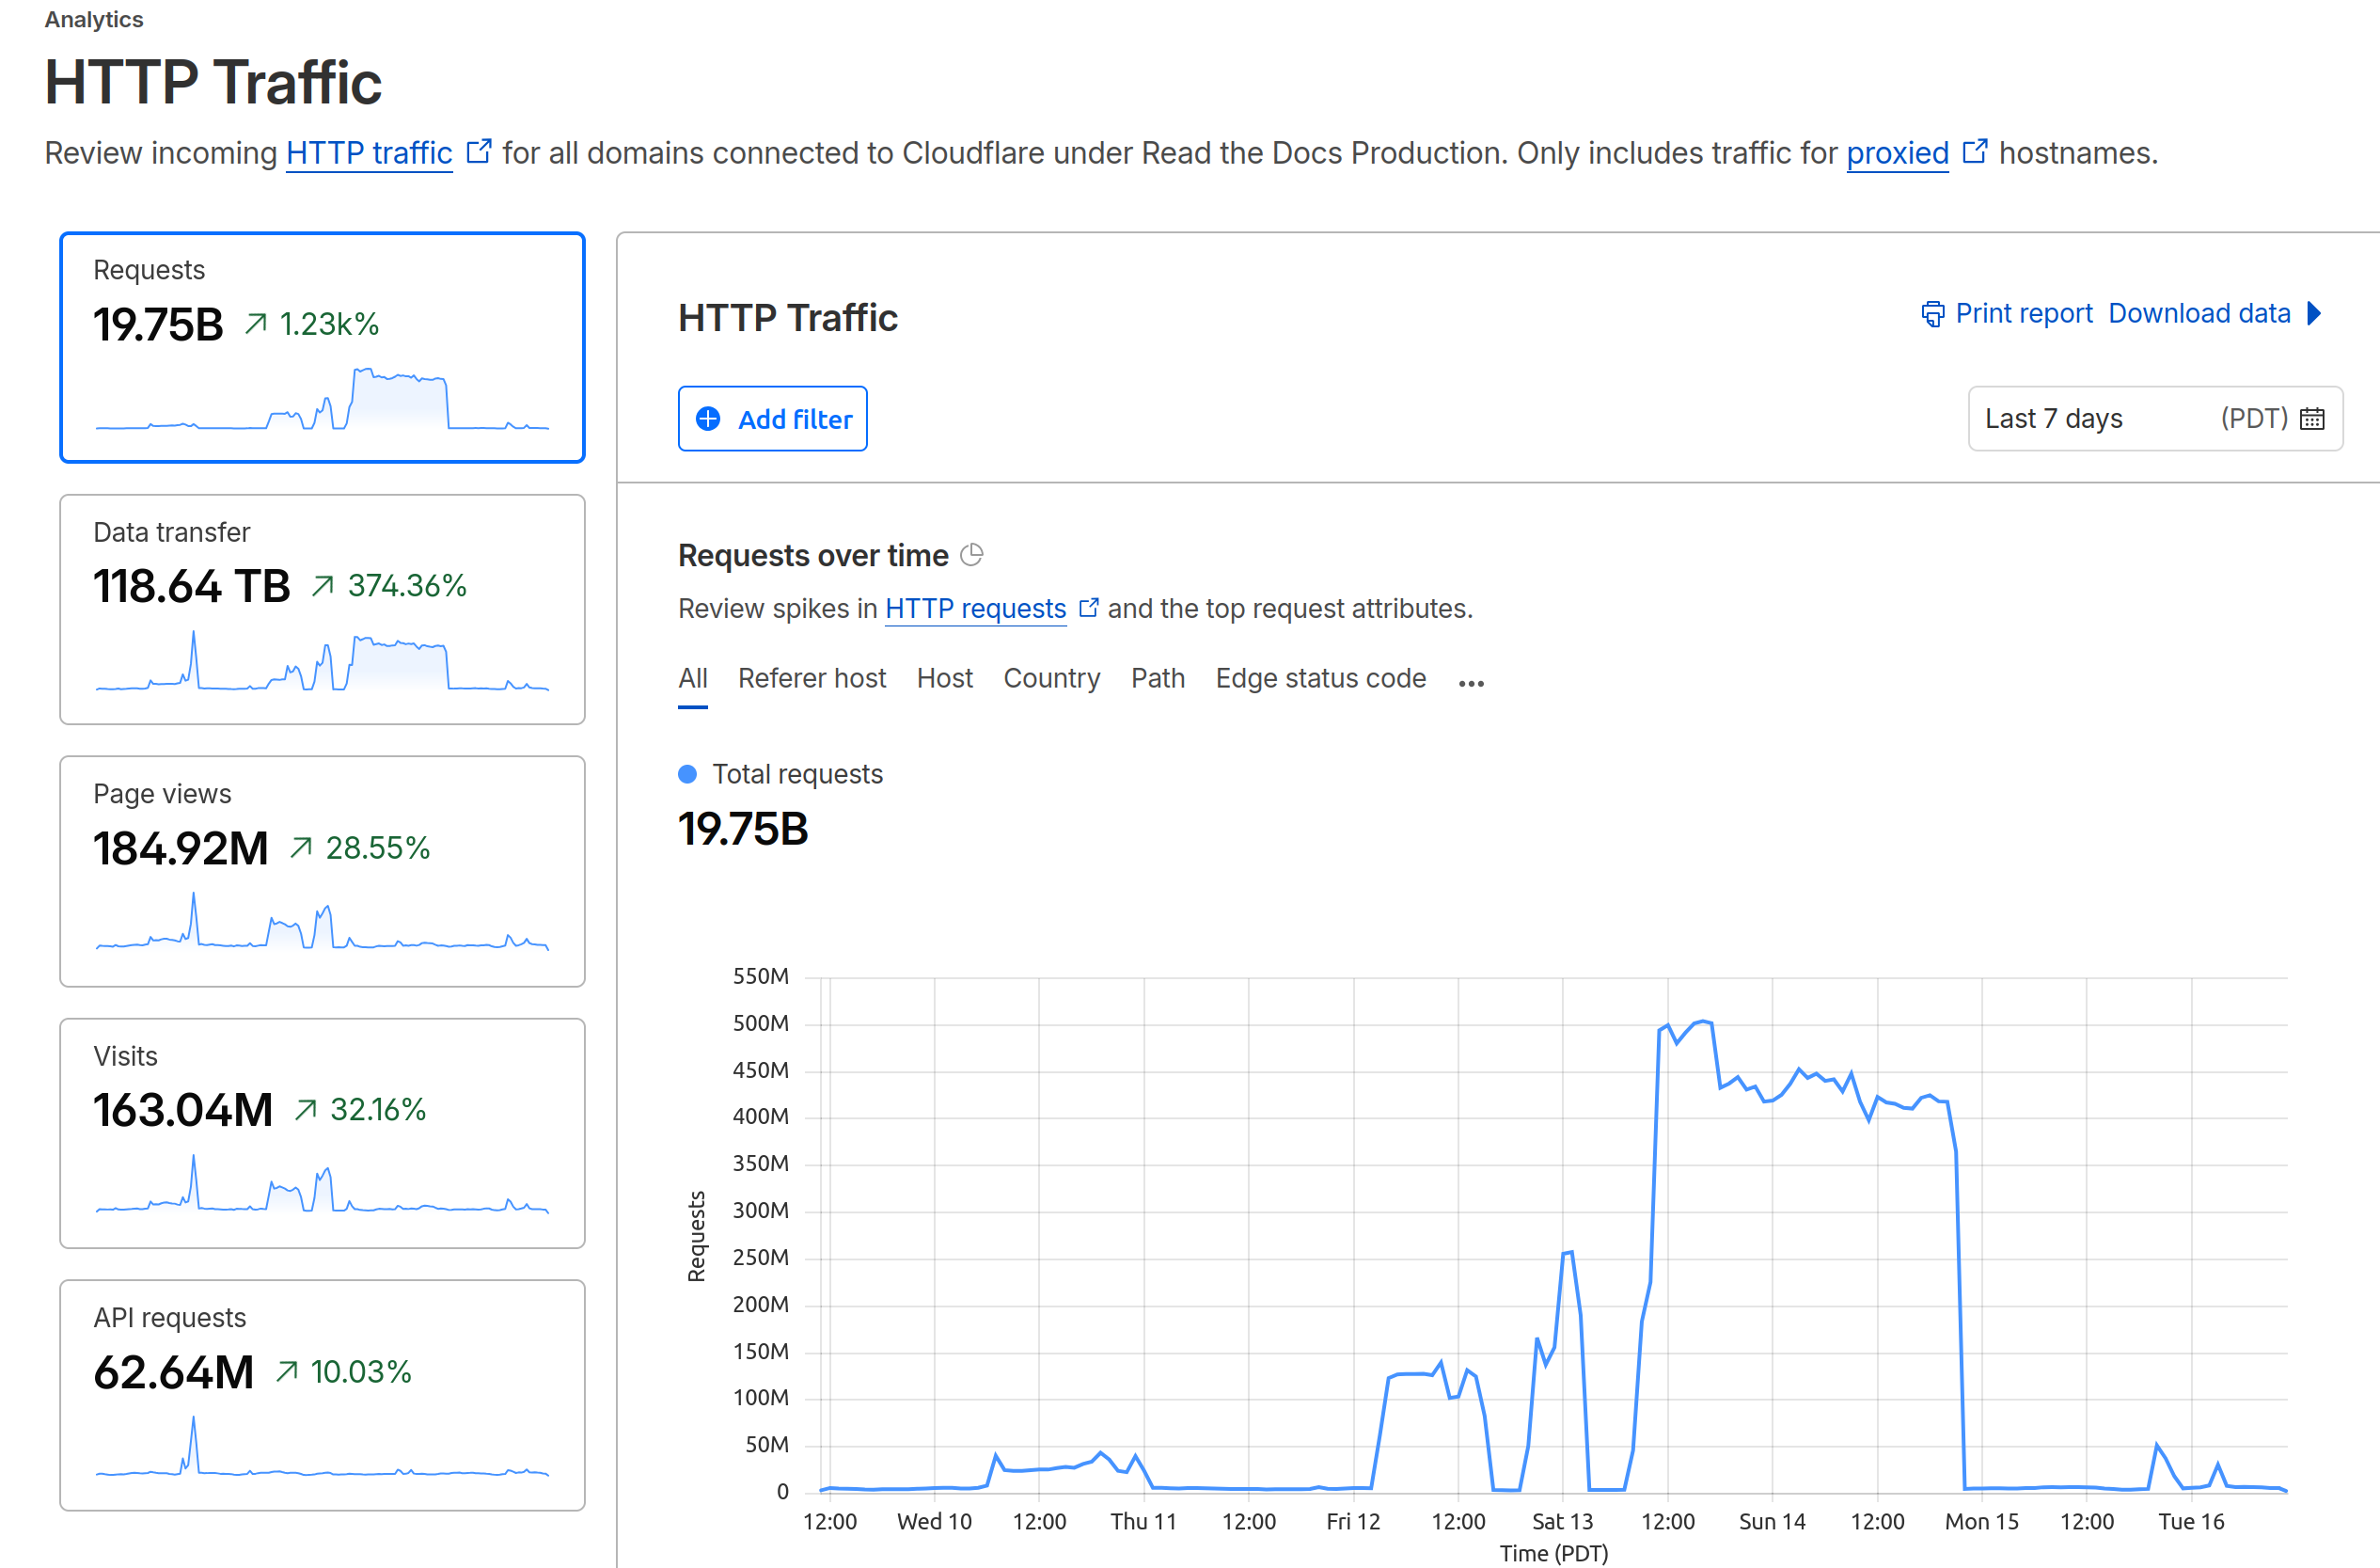
- 2026년 6월 Read the Docs가 분당 550만 개 요청의 대규모 DDoS 공격을 받았으며, 정상 트래픽의 100배 규모였다.
- 공격은 전 세계 수백 개 네트워크의 수백만 개 IP에서 시작됐고, HTTP 헤더와 TLS 파라미터를 무작위로 변경해 서명 기반 필터를 회피했다.
- 공격자들은 캐시되지 않는 404, 302 리다이렉트 등을 의도적으로 대상으로 삼았으며, 방어 규칙에 적응해 요청 속도와 대상 경로를 지속적으로 변경했다.
- Cloudflare의 자동 DDoS 방어는 일부만 차단했고, 공격 트래픽의 상당 부분이 통과해 Rate limiting과 WAF 규칙까지 도달했다.
- Read the Docs 팀은 임시 리다이렉트를 엣지에서 처리하도록 전환하고 Terraform 기반 수십 개의 Rate limiting 규칙을 운영하며 공격에 대응했다.
- 공격은 공개 문서와 상업 호스팅 서비스, 로그인이 필요한 대시보드까지 다중 속성을 동시에 겨냥했으며 약 10일간 지속됐다.