쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 10월 30일 (금)까지 3636건
9건 · "DDoS"조건 지우기 ×
001 09:11 ▲ 256 · 댓글 114 국토안보부 직원 41,000명 대규모 유출…핵심 요원 신원까지 국토안보부(DHS) 기록이 대규모 유출돼 41,000명 이상의 직원과 계약직 정보가 노출됐다. 유출된 데이터에는 이메일, 전화번호, 사무실 주소, 내부 시스템 정보, 비밀 요원 및 감시 프로그램 관련 민감한 정보가 포함됐다. 보안 · Leak Exposes 41,000 Homeland Security Workers–Including Undercover ICE Agents
Key Point 국토안보부 산하 핵심 요원, 비밀 작전, AI 도구 접근권까지 노출된 대규모 유출이 발생했으며, 미국 내 이민 단속의 투명성과 보안 위협을 동시에 제기한다.
핵심 요약
국토안보부(DHS) 기록이 대규모 유출돼 41,000명 이상의 직원과 계약직 정보가 노출됐다. 유출된 데이터에는 이메일, 전화번호, 사무실 주소, 내부 시스템 정보, 비밀 요원 및 감시 프로그램 관련 민감한 정보가 포함됐다. 유출 자료는 2026년 8월 19일 마지막 업데이트된 것으로, DHS 산하 7개 기관(ICE, 관세국경보호청 등)의 기록을 담고 있다. 투명성 비영리 기구 DDoSecrets와 보안 연구자 마이아 아르손 크림이 지난 수요일 '아이스픽'이라 명명한 아카이브를 공개했다. 해킹 그룹은 DHS의 Okta 로그인 시스템에서 데이터를 획득했다고 주장한다. Okta 대변인은 자사 시스템 침해 증거가 없다고 밝혔다. 전체 요약 13문장 읽기 → 002 06:11 ▲ 396 · 댓글 87 핑거프린팅 스크립트 속 생화학 공격 언어 연구자가 상위 1만 개 웹사이트를 크롤링해 수집한 캔버스 핑거프린팅 스크립트들을 fingerprint.garden에 공개했다. 보안 · Why Is This Fingerprinting Script Creating Bioweapons?
Key Point LLM 안전장치 우회용 난독화 기법이 정상적인 보안 도구에 대량 삽입되는 실태를 드러내며, 오픈소스 생태계에서 악의적 코드와 방어 메커니즘의 경계가 모호해지는 상황을 보여준다.
핵심 요약
연구자가 상위 1만 개 웹사이트를 크롤링해 수집한 캔버스 핑거프린팅 스크립트들을 fingerprint.garden에 공개했다. servicepipe.tech에서 제공하는 한 핑거프린팅 스크립트에서 함수명으로 '물 공급원 치명적 용량 계산', '자살 아스피린 용량 계산' 등 생화학 무기 제조 관련 문자열을 발견했다. 스크립트는 LLM 기반 디컴파일 방지를 목표로 의도적으로 오도하는 변수명을 사용했으며, 인코딩된 유니코드에는 '무제한 모드' 시스템 프롬프트와 CRISPR 유전자 드라이브, 더티밤 제조법, 자해 방법 설명 요청 등이 포함됐다. 전체 요약 7문장 읽기 → 003 09:11 ▲ 192 · 댓글 60 얀덱스 전산망 파괴해도 봇 공격은 다른 서버로 옮겨갔다 우크라이나의 드론 공격으로 얀덱스 데이터센터가 10월 7~13일 마비되어 트래픽이 85~90% 감소했다. 보안 · Yandex outage: data shows that instead of going dark, malicious bots moved
Key Point 물리적 인프라 타격이 악성 자동화 위협을 근절하지 못한다는 점을 실데이터로 보여주며, 클라우드 환경에서 위협 대응 전략을 바꿔야 함을 시사한다.
핵심 요약
우크라이나의 드론 공격으로 얀덱스 데이터센터가 10월 7~13일 마비되어 트래픽이 85~90% 감소했다. 얀덱스는 검색 엔진(AS13238)과 클라우드 서비스(AS200350) 두 개 ASN으로 나뉘어 운영되며 각각 다른 영향을 받았다. 검색 엔진 ASN의 트래픽 감소는 거의 전부 검증된 크롤러(YandexBot 등)의 활동 중단으로, 뉴스 사이트 크롤링이 44% 떨어졌다. 전체 요약 9문장 읽기 → 004 03:11 ▲ 109 · 댓글 69 해커뉴스 공개 후 AI 봇 트래픽 폭증 해커뉴스에서 인기를 얻은 customizable feed reader 'sprinklz.io' 출시 후 웹사이트 트래픽이 급증했으나 원인을 조사해보니 AI 봇이 대부분이었다. 기타 · I posted to HN, and then my website was flooded with AI bot traffic
Key Point 개발자가 공개한 작은 프로젝트가 AI 봇 트래픽으로 마비되는 현상은 LLM 기반 서비스의 급증으로 인한 웹 생태계 변화를 보여준다.
핵심 요약
해커뉴스에서 인기를 얻은 customizable feed reader 'sprinklz.io' 출시 후 웹사이트 트래픽이 급증했으나 원인을 조사해보니 AI 봇이 대부분이었다. 트래픽의 거의 절반이 자신을 '웹사이트 변경 감지 후 AI 뉴스레터로 요약하는 서비스'라고 설명하는 한 사용자에서 나왔으며, 분당 여러 번 쿼리를 날렸다. Claude, OpenAI, Google 검색 봇 등의 크롤러와 함께 /wp-content/phpinfo.php 같은 취약점 스캔 시도도 감지되었다. 전체 요약 6문장 읽기 → 005 21:11 당일 +213 215개 해킹 도구를 한곳에, AI로 검색하고 실행하는 통합 보안 플랫폼 Python 기반 올인원 보안 테스트 도구로, 정찰, OSINT, 웹, 무선, 피싱, 포렌식, 사후 착취 등 21개 카테고리의 215개 도구를 한 콘솔에서 관리한다. 보안 · Z4nzu/hackingtool · Python
Key Point 보안 테스트의 도구 분산 문제를 AI 기반 통합 콘솔로 해결하고, 정찰부터 사후 착취까지 전 단계의 도구를 한 프레임워크에서 관리·실행할 수 있게 한다.
핵심 요약
Python 기반 올인원 보안 테스트 도구로, 정찰, OSINT, 웹, 무선, 피싱, 포렌식, 사후 착취 등 21개 카테고리의 215개 도구를 한 콘솔에서 관리한다. AI 레이어가 자연어 입력을 올바른 도구와 정확한 명령어로 변환해주며, 사용자는 '/find'로 필요한 도구를 GitHub API까지 검색하고 '/goal'로 목표를 단계별로 계획·실행할 수 있다. Python 3.10 이상, Linux·macOS 환경에서 pipx나 Docker로 설치 가능하며, 별도 런타임(Go, Ruby, tmux 등)이 필요한 도구도 있지만 핵심 앱은 독립적으로 동작한다. 전체 요약 10문장 읽기 → 006 03:10 ▲ 269 · 댓글 132 Cloudflare, 계정 없이 로컬 앱을 즉시 공개하는 Quick Tunnels 출시 Cloudflare가 Quick Tunnels 서비스를 무료로 공개했다. 별도 계정 생성 없이 한 줄의 명령어로 로컬 개발 환경을 인터넷에 노출할 수 있다. 인프라 · 데브옵스 · Cloudflare Quick Tunnels
Key Point 로컬 개발 중인 앱을 공유하거나 테스트하려면 배포, 도메인, 인증서 등 복잡한 과정을 거쳤는데, 이제 한 명령어로 즉시 공개할 수 있어 프로토타입 피드백과 협업 속도가 크게 단축된다.
핵심 요약
Cloudflare가 Quick Tunnels 서비스를 무료로 공개했다. 별도 계정 생성 없이 한 줄의 명령어로 로컬 개발 환경을 인터넷에 노출할 수 있다. cloudflared CLI를 설치한 후 'cloudflared tunnel --url http://localhost:8000' 명령어 하나로 즉시 trycloudflare.com 도메인의 미리보기 링크를 생성한다. DNS 설정이나 인증서 관리, 포트 개방 없이 자동으로 HTTPS와 DDoS 보호, 라우팅을 Cloudflare 글로벌 네트워크에서 처리한다. 전체 요약 4문장 읽기 → 007 08:25 ▲ 324 · 댓글 174 웨이백 머신, 봇 공격으로 접속 제한 중 인터넷 아카이브의 웨이백 머신이 대량의 자동화된 트래픽 공격을 받아 보호 조치를 실시 중이다. 인프라 · 데브옵스 · An Update on Wayback Machine Access
Key Point 웨이백 머신은 학술 연구와 기사 검증, 사이트 히스토리 추적에 필수적인 서비스인데, 접속 제한이 발생하는 상황을 이해하고 대응하는 방법을 알아야 한다.
핵심 요약
인터넷 아카이브의 웨이백 머신이 대량의 자동화된 트래픽 공격을 받아 보호 조치를 실시 중이다. 요청이 차단될 때 HTTP 429 오류 메시지를 개선했으나, 정상 사용자까지 실수로 차단되는 경우가 생기고 있다. 아카이브는 악의적인 봇과 실제 이용자를 더 정확히 구분하기 위해 개선 중이며, 부당하게 차단된 경우 info@archive.org로 OS·브라우저·IP 주소를 보내면 조사해주겠다고 밝혔다. 008 00:10 ▲ 101 · 댓글 14 저가 라우터 설계 결함, 위스콘신대 NTP 서버 마비시키다 2003년 5월 위스콘신 매디슨 대학의 공개 NTP 시간 서버가 초당 수십만 개의 패킷, 수백 메가비트 규모의 대규모 트래픽 공격을 받았다. 인프라 · 데브옵스 · Flawed routers flood University of Wisconsin internet time server (2003)
Key Point 인터넷 표준의 설계 결함과 저가 기기의 잘못된 구현이 어떻게 대규모 증폭 공격으로 이어지는지 보여주는 사례로, 네트워크 운영과 IoT 기기 보안 설계의 중요성을 일깨운다.
핵심 요약
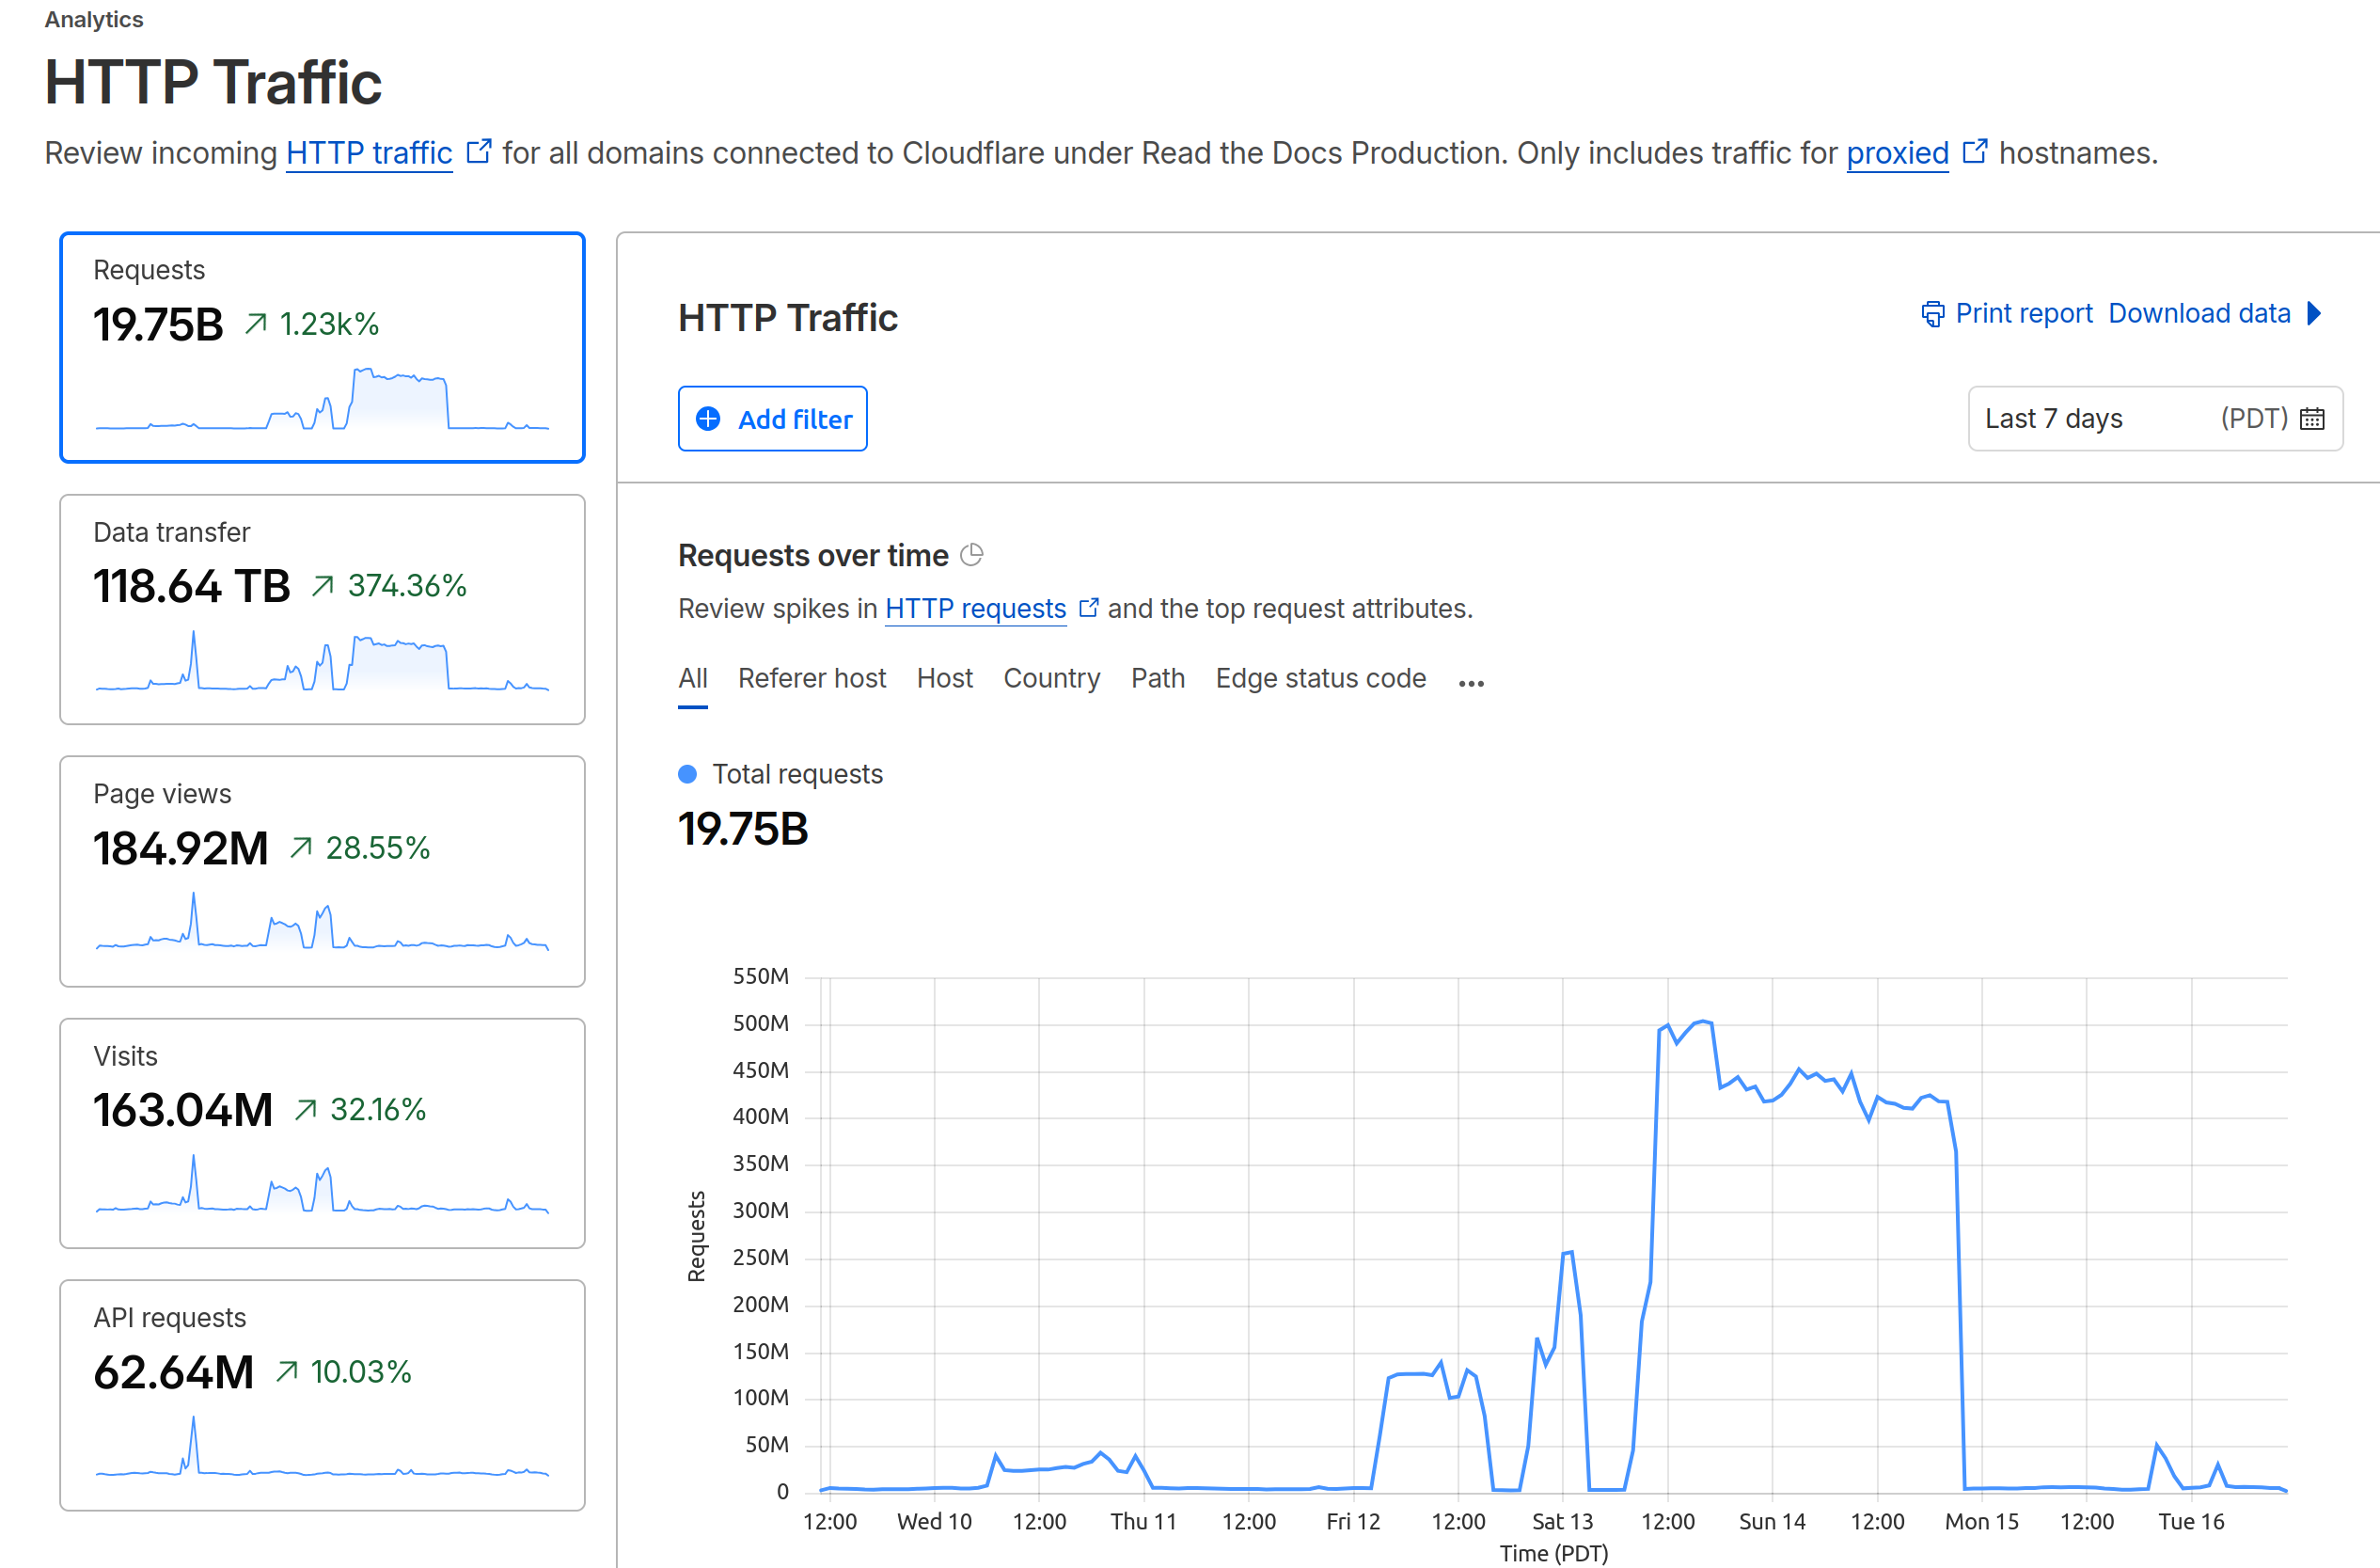
2003년 5월 위스콘신 매디슨 대학의 공개 NTP 시간 서버가 초당 수십만 개의 패킷, 수백 메가비트 규모의 대규모 트래픽 공격을 받았다. 초기에는 DDoS 공격으로 의심했으나, 세계 수십만 대의 호스트에서 모두 같은 포트 23457로 발신되는 비정상적 특징을 발견했다. 조사 결과 저가 인터넷 제품의 SNTP(Simple NTP) 구현 결함으로, 이들 기기가 NTP 응답을 무한 반복 송신하며 증폭 공격을 유발하고 있었다. 전체 요약 4문장 읽기 → 009 09:10 ▲ 144 · 댓글 48 Read the Docs, 사상 최대 DDoS 공격으로 10일간 고전 2026년 6월 Read the Docs가 분당 550만 개 요청의 대규모 DDoS 공격을 받았으며, 정상 트래픽의 100배 규모였다. 인프라 · 데브옵스 · Understanding the recent DDoS attack against Read the Docs
Key Point 캐시 우회, 헤더 무작위화, 적응형 공격 패턴 등 단순 트래픽 홍수와 다른 정교한 DDoS 기법이 무엇인지, 대규모 인프라도 대응이 어려운 이유를 보여준다.
핵심 요약
2026년 6월 Read the Docs가 분당 550만 개 요청의 대규모 DDoS 공격을 받았으며, 정상 트래픽의 100배 규모였다. 공격은 전 세계 수백 개 네트워크의 수백만 개 IP에서 시작됐고, HTTP 헤더와 TLS 파라미터를 무작위로 변경해 서명 기반 필터를 회피했다. 공격자들은 캐시되지 않는 404, 302 리다이렉트 등을 의도적으로 대상으로 삼았으며, 방어 규칙에 적응해 요청 속도와 대상 경로를 지속적으로 변경했다. 전체 요약 6문장 읽기 →