쌓인 기록에서 찾기
무엇을 찾으세요?
날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위부터 2026년 9월 15일 (화)까지456건
2건 · "자산 관리"조건 지우기 ×
001▲ 336 · 댓글 95테슬라의 자산 스캐너가 민간 NTP 서버를 무차별 공격테슬라가 사용하는 공격 노출 관리 도구 Assetnote가 8월 21일 이후 한 개인의 서버에 5만 건 이상의 악의적 트래픽을 전송했다.보안 · I'm being cyberattacked by Tesla, Inc
테슬라의 자산 스캐너가 민간 NTP 서버를 무차별 공격
Key Point보안 자산 관리 도구의 설정 오류로 인해 수만 건의 공격 트래픽이 무관한 제3자 서버에 발사되는 사례로, 대규모 자산 스캔 프로세스의 검증 부재 위험을 드러낸다.
핵심 요약
- 테슬라가 사용하는 공격 노출 관리 도구 Assetnote가 8월 21일 이후 한 개인의 서버에 5만 건 이상의 악의적 트래픽을 전송했다.
- 테슬라는 pool-ntp.tesla.com을 공개 NTP 풀(pool.ntp.org)로 CNAME 설정해뒀는데, Assetnote가 이를 테슬라 내부 자산으로 착각해 라운드로빈된 모든 IP에 스캔을 진행했다.
- 공격자는 Log4Shell, SSRF, 경로 조회, 웹셀 업로드 등 다양한 익스플로잇 페이로드를 시도했으나 모두 실패했다.
- 공격 트래픽에는 Disney, McDonald's 등 무관한 제3업체 호스트명과 내부 RFC 1918 주소가 포함되어 있어 테슬라가 스캔 대상을 제대로 검증하지 않음을 보여준다.
- 피해자는 9월 8일부터 상태 코드 299로 응답해 주의를 환기했고, 9월 13일 Assetnote가 문제를 해결했다고 공식 연락을 받았다.
보안 · US Customs supervisor busted for stealing hardware from Homeland Security PCs
미국 세관감시원, 정부 컴퓨터에서 인텔 CPU 훔쳐 적발
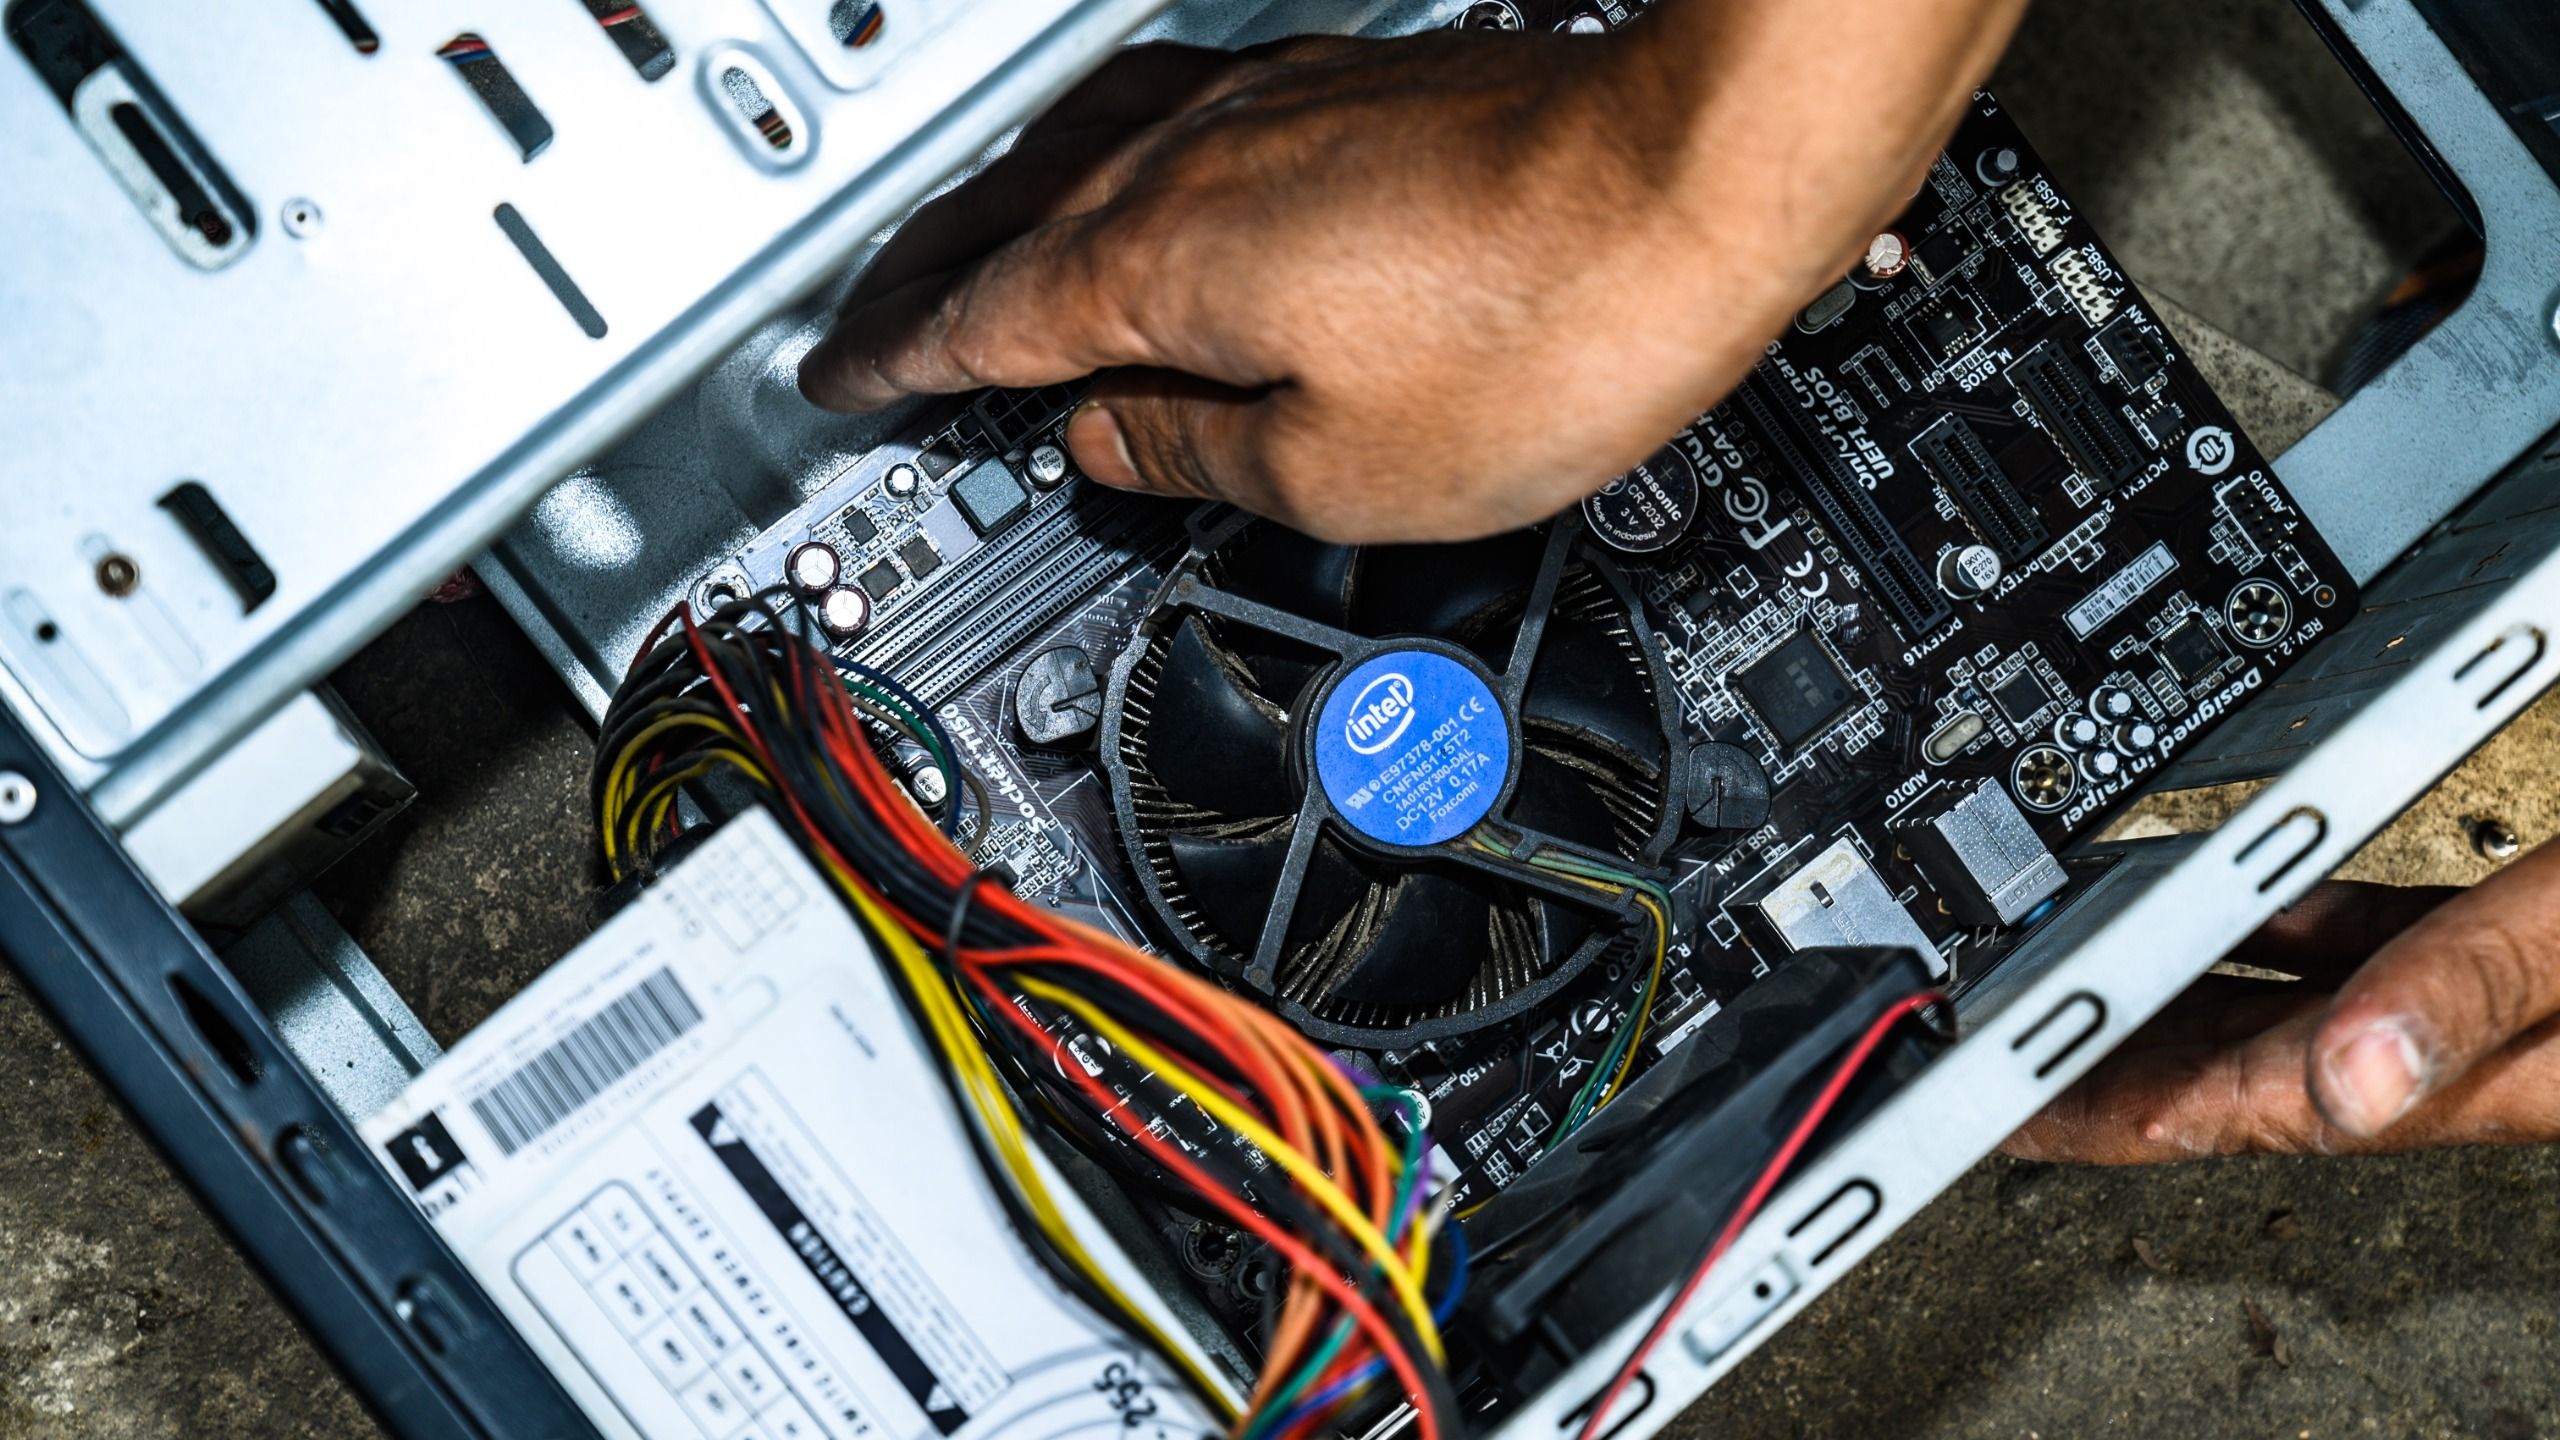
Key Point정부 기관 직원의 부품 도용 사건이 보안 허점과 장비 관리의 중요성을 보여주는 사례로, IT 자산 관리 정책 재검토가 필요한 상황이다.
핵심 요약
- 미국 국토안보부 산하 세관국경보호청의 감시원 테리 유가 메인 주 3개 국경시설 46대 컴퓨터에서 인텔 14세대 프로세서, 메모리, 하드드라이브를 도용한 혐의로 FBI에 체포되었다.
- 유는 도용한 부품을 저성능 제품으로 교체하고 Newegg 매입 프로그램을 통해 CPU당 200~210달러에 팔았으며 14개월간 16차례 거래했다.
- 적외선 감시카메라는 유가 야간 근무 중 정부 컴퓨터를 열고 드라이버로 열풍기를 긁어내며 부품을 교체하는 장면을 포착했다.
- 교체된 컴퓨터 39대는 Raptor Lake Refresh 칩에서 Pentium 칩으로 다운그레이드되었으며, 일부는 메모리와 저장 용량도 감소했다.
- 정부는 도용된 부품 복구에 약 2만 460달러, 46대 컴퓨터 전체 교체에는 약 10만 5800달러의 비용을 추정했다.
- 유는 인터뷰에서 처음엔 컴퓨터 성능 개선 목표를 주장했으나 나중에 변경 결과 성능이 저하되었음을 인정했다.