매일 쌓이는 개발자의 시야
2026년 11월 11일 (수). 세상의 기술 소식, 한국어로 한눈에.
AI 요약 안내 AI가 한국어로 정리한 내용입니다. 정확한 정보는 각 카드의 원문을 확인해 주세요.
요약 원칙 ↗ 01 읽을 소식Hacker News 8건 ↓ 02 써볼 도구GitHub Trending 0건 ↓ 03 읽을 논문Hugging Face Papers 0건 ↓ 04 새 버전GitHub Releases 0건 ↓ 보안 분야 · 8건 필터 해제 ×
오늘의 주요포인트 상위 6건
01 보안 00:11 게시
원제 AlphaProof Code
276 포인트 댓글 105
Key Point AI가 Signal 같은 실제 배포 암호화 프로토콜의 구현을 형식적으로 검증한 첫 사례로, 기존에 불가능해 보였던 깊이의 소프트웨어 보안 검증이 가능해졌음을 보여준다.
핵심 요약
구글 딥마인드가 AlphaProof Code 라는 AI 에이전트 프레임워크를 개발해 Signal 메시징 앱의 암호화 프로토콜 코드를 형식적으로 검증했다. 이는 광범위하게 배포된 암호화 프로토콜을 형식검증한 첫 사례이며, AI를 활용한 이런 규모의 검증도 처음이다. AlphaProof Code는 여러 LLM을 사용하는 멀티 에이전트 시스템으로, 인간 전문가가 증명할 목표를 정하고 Gemini Carbon 기반 에이전트가 600만 줄 이상의 Lean 코드(수학적 증명 언어)를 생성했다. 전체 요약 10문장 읽기 → 02 보안 09:11 게시
원제 I deleted all my SSH keys
223 포인트 댓글 125
Key Point 개인키를 디스크에서 완전히 제거하고 하드웨어로만 관리하는 구체적 방법을 세 가지 기기별로 실제 명령어까지 제시해, SSH 보안을 한 단계 강화하려는 개발자들에게 실질적 가이드를 제공한다.
핵심 요약
디스크에 저장된 SSH 개인키를 없애고 YubiKey, TPM, Apple Secure Enclave 같은 하드웨어 보안 장치에만 키를 보관하는 방법을 소개한다. YubiKey 5 이상에서는 ssh-keygen으로 ed25519-sk 키를 생성해 하드웨어에 직접 저장할 수 있으며, 디스크의 파일은 키 자체가 아닌 하드웨어 접근 핸들일 뿐이다. YubiKey 키 사용 시 기본값으로는 터치 확인이 필수지만, no-touch-required 옵션으로 무인 인증도 가능하다. 전체 요약 10문장 읽기 → 03 보안 18:11 게시
원제 Protecting SSH Keys with macOS Secure Enclave
171 포인트 댓글 62
Key Point malware 접근 시 SSH 키 탈취를 원천 차단하려는 개발자에게 macOS의 내장 하드웨어 보안 기능을 활용하는 구체적인 방법을 제시합니다.
핵심 요약
~/.ssh에 저장된 SSH 키는 파일 권한만으로 보호되어 악성 스크립트에 노출될 수 있는데, Secure Enclave(Mac 칩에 내장된 보안 부분소자)를 사용하면 하드웨어 백업 방식으로 키를 보호할 수 있다. SSH 키 보호 방식으로 네이티브 macOS Secure Enclave, Secretive 앱, YubiKey, 1Password/Bitwarden 등이 있는데, Secure Enclave는 개인 키가 영구적으로 디바이스를 떠날 수 없어 하드웨어 수준의 보안을 제공한다. macOS Sequoia 이상에서는 sc_auth 명령어로 Secure Enclave 백업 SSH 키를 생성할 수 있으며, 키를 생성할 때 NIST P-256 곡선과 생체 인증(Touch ID) 옵션을 지정한다. 전체 요약 10문장 읽기 → 04 보안 09:11 게시
원제 After 7 Months, Glasswing Overwelms Maintainers with Underwhelming Findings
112 포인트 댓글 29
Key Point Anthropic의 거대 취약점 발견 프로젝트가 거짓양성과 중복 표시로 인해 오픈소스 커뮤니티에 검증 부담만 가중시키고 있으며, AI 검증 기술의 현실적 한계를 드러내는 사례이다.
핵심 요약
Anthropic의 Project Glasswing이 7개월간 추적 결과, 442건의 CVE 발견했으며 이는 올해 발표된 전체 CVE의 0.5%에 불과하고 실제 악용 사례는 2건뿐이다. Anthropic이 보고한 37,966건의 발견 중 19.4%인 7,349건만 공개되었고, 217건만 패치됐으며, 1,654건(4.4%)은 중복으로 표시됐다. 9월 이후 약 12,000건의 발견이 추가되었으나 단 15건만 패치되어 발견과 해결 사이 간극이 더욱 벌어졌다. 전체 요약 7문장 읽기 → 05 보안 00:11 게시
원제 Fireworks AI security breach impacts Notion and their customers
107 포인트 댓글 36
Key Point 노션 사용자와 엔터프라이즈는 유출된 자신의 AI 채팅 기록을 확인하고, 민감 정보 회전 여부를 판단해야 한다.
핵심 요약
노션의 AI 벤더인 파이어웍스(Fireworks AI)에서 보안 사고가 발생했으며, 노션 워크스페이스의 1% 미만이 영향받았다. 유출된 데이터는 노션 AI의 채팅 기록이며, 작성자나 워크스페이스 정보 없이 레이블 지정되지 않은 상태였고 도구 실행 결과도 포함되지 않았다. 파이어웍스는 수십만 개발자가 이용하는 주요 AI 인프라 플랫폼으로, 노션은 인사이츠 기능의 분류 작업과 오픈소스 모델 제공에 사용했다. 전체 요약 8문장 읽기 → 06 보안 18:11 게시
원제 Hacking the Meta Ray-Ban smartglasses
106 포인트 댓글 38
Key Point 스마트글래스의 보안 강화 메커니즘이 어떻게 계층적으로 우회될 수 있는지 보여주는 실제 해킹 사례로, 다음 세대 웨어러블 기기의 보안 설계에 영향을 미칠 수 있다.
핵심 요약
저자는 pwn2own 2026 대상을 찾다가 메타 레이밴 스마트글래스에 임의 코드 실행 취약점을 발견했다. 먼저 메타 AI 앱을 역분석해 OTA 펌웨어 업데이트 메커니즘을 파악한 후, 전체 펌웨어 업데이트를 받기 위해 GraphQL 필드를 조작해 device_firmware_full_update_only를 false에서 true로 변경했다. DAT SDK(Device Access Toolkit)는 개발자가 앱을 설치해 글래스와 상호작용할 수 있는데, 펌웨어 126까지 DAT APK 서명 검증이 없어 Frida로 정상 APK를 자신의 서명된 앱으로 교체 가능했다. 전체 요약 7문장 읽기 → 전체 색인2건 · 분야별
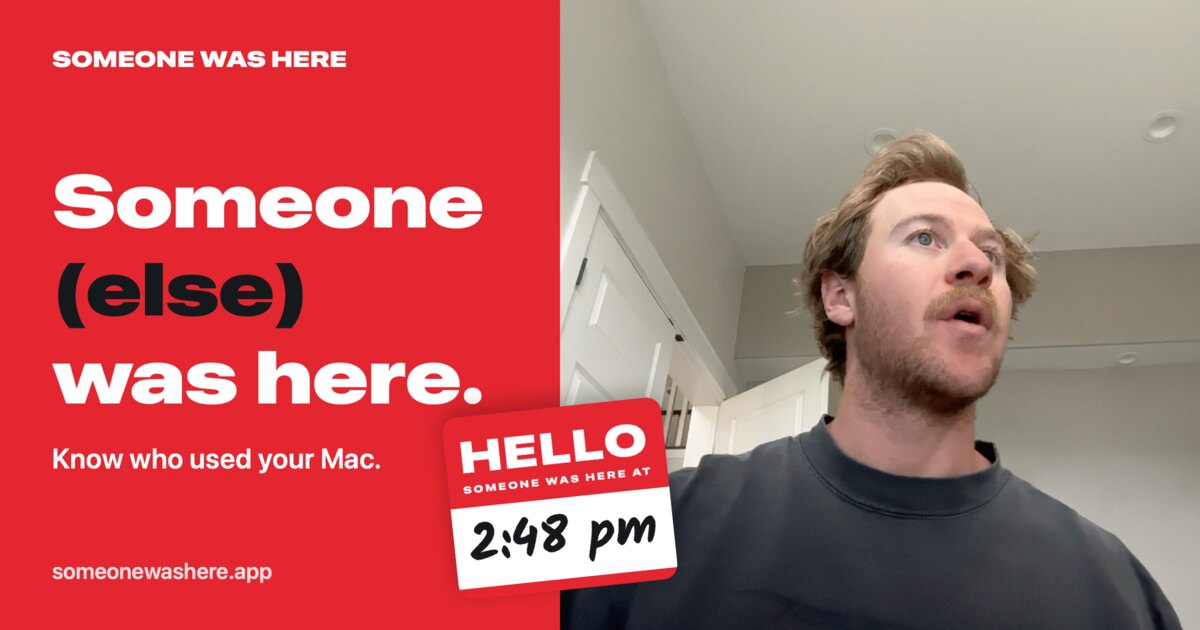
보안2건 001 00:11 ▲ 105 · 댓글 36 맥 자리 비운 사이 누가 썼는지 자동 추적, 사진으로 전송 Someone Was Here는 맥의 카메라로 사용자가 자리를 비운 사이 맥을 사용하는 사람을 자동으로 사진에 담아 아이폰으로 알림을 보내는 앱이다. 보안 · Show HN: Someone Was Here – Find out who used your Mac while you were away
Key Point 맥을 여럿이 공유하거나 유휴 시간 중 무단 접근을 우려할 때 누가 사용했는지 즉시 알아볼 수 있는 방법이 필요하다면, 카메라 기반의 자동 인식 체계가 기존 로그인 기록보다 더 직접적이고 빠른 확인을 제공한다.
핵심 요약
Someone Was Here는 맥의 카메라로 사용자가 자리를 비운 사이 맥을 사용하는 사람을 자동으로 사진에 담아 아이폰으로 알림을 보내는 앱이다. 누군가 맥에 앉거나 유휴 상태 후 접근하거나 잠금 화면을 시도하거나 잠금을 해제할 때 촬영하며, 사진에는 촬영 시각과 접근 방식, 머문 시간이 함께 기록된다. 앱은 사용자의 얼굴을 초기 설정 중 2분간 학습해 자동 인식하므로, 본인이 사용할 때는 알림이 오지 않는다. 전체 요약 7문장 읽기 → 002 00:11 ▲ 101 · 댓글 74 퀸즈공공도서관 랜섬웨어 공격으로 전자대출 중단 퀸즈공공도서관이 랜섬웨어 공격으로 인한 네트워크 장애를 겪고 있으며 모든 지점이 정상 운영 중이나 일부 서비스가 중단된 상태다. 보안 · Queens Public library under ransomware attack e-borrowing suspended
Key Point 공공도서관 같은 핵심 시설의 랜섬웨어 공격 사례로, 일상 서비스 중단 시 복구 전략과 이용자 피해 최소화 방식을 보여준다.
핵심 요약
퀸즈공공도서관이 랜섬웨어 공격으로 인한 네트워크 장애를 겪고 있으며 모든 지점이 정상 운영 중이나 일부 서비스가 중단된 상태다. 웹사이트, 모바일 앱, 대부분 지점의 공용 컴퓨터, 전자매체 서비스가 영향을 받았다. 무선인터넷, 자동 반납기, 7개 지점(센트럴, 파 로카웨이, 플러싱, 글렌 오크스, 헌터스 포인트, 잭슨 하이츠, 큐 가든스 힐)의 공용 컴퓨터는 복구되었다. 전체 요약 6문장 읽기 → 읽을 논문
Hugging Face Papers00 커뮤니티가 고른 오늘의 AI 논문
● 이번 피드는 여기까지입니다.
작은 발견을 다음 커밋으로 이어가세요. 모든 발행본