쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 11월 16일 (월)까지 4683건
65건 · "SSH"조건 지우기 ×
001 21:11 당일 +866 AI 코딩 에이전트와 협업하는 주석·검토 워크스페이스 Plannotator AI 코딩 에이전트(Claude Code, Copilot CLI, Pi, OpenCode, DeepSeek 등)와 협업하기 위한 브라우저 기반 검토 플랫폼으로, 계획·사양·마크다운·HTML 주석 달기, 코드 리뷰, 팀 공유 기능을 제공한다. AI · 머신러닝 · backnotprop/plannotator · TypeScript
Key Point 여러 AI 에이전트와의 개발 협업 워크플로가 표준화되면서, 에이전트의 결정·코드를 한 곳에서 검토하고 피드백 루프를 닫는 도구 필요성이 급증했기 때문이다.
핵심 요약
AI 코딩 에이전트(Claude Code, Copilot CLI, Pi, OpenCode, DeepSeek 등)와 협업하기 위한 브라우저 기반 검토 플랫폼으로, 계획·사양·마크다운·HTML 주석 달기, 코드 리뷰, 팀 공유 기능을 제공한다. 새 기능 Plannotator Inbox는 에이전트가 제시한 결정, 프로토타입, 계획을 한 창에서 보고 한 번의 클릭으로 피드백을 에이전트에게 돌려보내는 비동기 검토 레이어다. 코드 리뷰는 Git, GitHub, GitLab, GitButler, Jujutsu, Perforce 등 다양한 VCS를 지원하며, 로컬 변경사항이나 원격 PR/MR에 대해 diff에 주석을 달고 제안한 내용을 에이전트에게 전송할 수 있다. 전체 요약 14문장 읽기 → 002 21:11 당일 +106 Rust로 만든 경량 데이터베이스 클라이언트 DBDelve 공개 Rust와 GPUI로 만든 크로스플랫폼 DB 클라이언트 DBDelve가 공개되었으며, Electron과 JVM을 사용하지 않아 빠른 시작과 낮은 메모리 사용이 특징이다. 오픈소스 · 도구 · ShayanAbbas1/dbdelve · Rust
Key Point Electron 기반 클라이언트의 느린 시작과 높은 메모리 사용으로 불만을 겪는 개발자들에게 경량 대안을 제공하며, 다양한 데이터베이스를 하나의 클라이언트로 관리할 수 있다.
핵심 요약
Rust와 GPUI로 만든 크로스플랫폼 DB 클라이언트 DBDelve가 공개되었으며, Electron과 JVM을 사용하지 않아 빠른 시작과 낮은 메모리 사용이 특징이다. PostgreSQL, MySQL, MariaDB, SQLite, Turso, DuckDB, Snowflake, SQL Server, MongoDB, Redis, ClickHouse 등을 지원하며, ODBC 드라이버를 통해 Oracle, Redshift, BigQuery, Databricks 등도 연결 가능하다. 테마 커스터마이징(Catppuccin, Tokyo Night, Gruvbox, Dracula), DBeaver/TablePlus에서 연결 정보 가져오기, 프로젝트 단위 연결 관리, 읽기 전용/읽기-쓰기/전체 접근 모드를 지원한다. 전체 요약 9문장 읽기 → 003 18:11 ▲ 171 · 댓글 62 macOS 보안 칩으로 SSH 키 보호하기 ~/.ssh에 저장된 SSH 키는 파일 권한만으로 보호되어 악성 스크립트에 노출될 수 있는데, Secure Enclave(Mac 칩에 내장된 보안 부분소자)를 사용하면 하드웨어 백업 방식으로 키를 보호할 수 있다. 보안 · Protecting SSH Keys with macOS Secure Enclave
Key Point malware 접근 시 SSH 키 탈취를 원천 차단하려는 개발자에게 macOS의 내장 하드웨어 보안 기능을 활용하는 구체적인 방법을 제시합니다.
핵심 요약
~/.ssh에 저장된 SSH 키는 파일 권한만으로 보호되어 악성 스크립트에 노출될 수 있는데, Secure Enclave(Mac 칩에 내장된 보안 부분소자)를 사용하면 하드웨어 백업 방식으로 키를 보호할 수 있다. SSH 키 보호 방식으로 네이티브 macOS Secure Enclave, Secretive 앱, YubiKey, 1Password/Bitwarden 등이 있는데, Secure Enclave는 개인 키가 영구적으로 디바이스를 떠날 수 없어 하드웨어 수준의 보안을 제공한다. macOS Sequoia 이상에서는 sc_auth 명령어로 Secure Enclave 백업 SSH 키를 생성할 수 있으며, 키를 생성할 때 NIST P-256 곡선과 생체 인증(Touch ID) 옵션을 지정한다. 전체 요약 10문장 읽기 → 004 09:11 ▲ 223 · 댓글 125 하드웨어 보안키로 SSH 개인키 모두 삭제하기 디스크에 저장된 SSH 개인키를 없애고 YubiKey, TPM, Apple Secure Enclave 같은 하드웨어 보안 장치에만 키를 보관하는 방법을 소개한다. 보안 · I deleted all my SSH keys
Key Point 개인키를 디스크에서 완전히 제거하고 하드웨어로만 관리하는 구체적 방법을 세 가지 기기별로 실제 명령어까지 제시해, SSH 보안을 한 단계 강화하려는 개발자들에게 실질적 가이드를 제공한다.
핵심 요약
디스크에 저장된 SSH 개인키를 없애고 YubiKey, TPM, Apple Secure Enclave 같은 하드웨어 보안 장치에만 키를 보관하는 방법을 소개한다. YubiKey 5 이상에서는 ssh-keygen으로 ed25519-sk 키를 생성해 하드웨어에 직접 저장할 수 있으며, 디스크의 파일은 키 자체가 아닌 하드웨어 접근 핸들일 뿐이다. YubiKey 키 사용 시 기본값으로는 터치 확인이 필수지만, no-touch-required 옵션으로 무인 인증도 가능하다. 전체 요약 10문장 읽기 → 005 21:11 당일 +108 WireGuard 기반 오픈소스 SASE 플랫폼 Pangolin 공개 Pangolin은 오픈소스 SASE(Secure Access Service Edge) 플랫폼으로, WireGuard 기반의 통합 네트워킹·보안 시스템을 제공한다. 인프라 · 데브옵스 · fosrl/pangolin · TypeScript
Key Point 클라우드 기반 폐쇄형 SASE의 대안으로 오픈소스, 자체 호스팅, 경량 설계를 결합한 플랫폼이 공개되어, 엔지니어가 보안과 네트워크를 자유롭게 운영할 수 있는 선택지가 생겼다.
핵심 요약
Pangolin은 오픈소스 SASE(Secure Access Service Edge) 플랫폼으로, WireGuard 기반의 통합 네트워킹·보안 시스템을 제공한다. 제로트러스트 VPN, 리버스 프록시, 특권 접근 관리, AI 게이트웨이를 하나의 정체성과 정책 모델로 통합하며, Cloudflare One, Zscaler, Prisma처럼 기업용 SASE를 대체한다. 오픈소스 코드로 감사 가능하고, 자체 호스팅 가능하며, 경량 설계로 작은 서버에서 운영 가능한 점이 특징이다. 전체 요약 9문장 읽기 → 006 00:11 ▲ 113 · 댓글 33 ChatGPT 데스크톱, SSH 에이전트 원격 전달 기능 ChatGPT 데스크톱은 로컬 머신의 SSH 에이전트를 원격 머신으로 전달하는 기능을 갖추고 있다. 웹 · 프론트엔드 · ChatGPT Desktop forwards your SSH agent to remote machines
Key Point 원격 환경에서 로컬 SSH 자격증명을 직접 공유하지 않고도 인증을 위임할 수 있어, 개발자들이 더 안전하게 원격 작업을 수행할 수 있게 된다.
핵심 요약
ChatGPT 데스크톱은 로컬 머신의 SSH 에이전트를 원격 머신으로 전달하는 기능을 갖추고 있다. 원격 머신에서 실행되는 에이전트가 로컬의 SSH 자격증명으로 인증할 수 있게 된다. 이를 통해 GitHub의 프라이빗 저장소에 푸시하는 등 로컬 권한이 필요한 작업을 원격에서 수행할 수 있다. 007 09:11 당일 +100 Go로 만든 자동화 상태 대시보드, Gatus Gatus는 개발자 중심의 헬스 대시보드로 HTTP, ICMP, TCP, DNS 쿼리를 통해 서비스 모니터링하고 상태 코드, 응답 시간, 인증서 만료, 응답 본문 등 조건으로 결과를 평가한다. 인프라 · 데브옵스 · TwiN/gatus · Go
Key Point 기존 메트릭 기반 모니터링은 실제 트래픽이 없으면 문제를 감지하지 못하지만 Gatus는 주기적 헬스 체크로 클라이언트 피해 전에 먼저 알림을 받을 수 있다.
핵심 요약
Gatus는 개발자 중심의 헬스 대시보드로 HTTP, ICMP, TCP, DNS 쿼리를 통해 서비스 모니터링하고 상태 코드, 응답 시간, 인증서 만료, 응답 본문 등 조건으로 결과를 평가한다. 각 헬스 체크마다 Slack, Teams, PagerDuty, Discord, Twilio 등 30개 이상의 채널로 경고를 보낼 수 있으며 커스텀 알림 제공자 설정도 가능하다. HTTP 외에도 TCP, UDP, SCTP, WebSocket, gRPC, SSH, STARTTLS, TLS 모니터링을 지원하고 DNS 쿼리와 도메인 만료 감시도 할 수 있다. 전체 요약 8문장 읽기 → 008 03:11 ▲ 103 · 댓글 19 ESP32와 암호화로 만든 무선 키보드 에뮬레이터 ToothPaste는 웹 BLE와 암호화를 이용해 스마트폰이나 데스크톱에서 USB 호환 기기에 키보드·마우스 입력을 무선으로 전송하는 하드웨어 기반 도구다. 하드웨어 · 시스템 · ToothPaste
Key Point 물리적 접근이 불가능한 환경에서 암호를 입력할 때의 보안 위험을 하드웨어 수준의 암호화로 해결하는 방식이 특징이며, USB 보편성과 BLE 무선 연결로 기존 키보드 러버덕 개념을 재정의한다.
핵심 요약
ToothPaste는 웹 BLE와 암호화를 이용해 스마트폰이나 데스크톱에서 USB 호환 기기에 키보드·마우스 입력을 무선으로 전송하는 하드웨어 기반 도구다. BIOS나 에어갭 시스템 같이 복잡한 설정이 불가능한 환경에서 암호를 입력해야 할 때 사용을 목적으로 한다. USB HID 표준을 기반으로 하여 거의 모든 USB 호스트 호환 기기가 키보드로 인식하므로 특수 드라이버가 필요 없다. 전체 요약 10문장 읽기 → 009 21:11 당일 +145 AI와 협력하는 학술 연구 플랫폼 Agentero 공개 Zotero 시대의 인-에이전트 협력 단절을 극복하기 위해 개발된 통합 연구 워크스페이스로, 논문·노트·AI 대화를 한곳에서 관리한다. AI · 머신러닝 · poco-ai/Agentero · TypeScript
Key Point 논문 관리부터 AI 기반 분석까지 산재된 학술 워크플로우를 하나로 통합하는 방식이 기존 Zotero·Obsidian·ChatGPT 간 수동 복사-붙여넣기 방식의 대안을 제시한다.
핵심 요약
Zotero 시대의 인-에이전트 협력 단절을 극복하기 위해 개발된 통합 연구 워크스페이스로, 논문·노트·AI 대화를 한곳에서 관리한다. PDF 읽기 환경은 인간에게 친화적으로 유지하면서 자동으로 구조화된 Markdown과 LaTeX로 변환해 AI 모델이 정확하게 인식할 수 있게 제공한다. 도형·수식·표를 자동 추출하고 쌍방향 링크 노트, 다중 모드 번역(구간·페이지·전문), 전문 검색을 지원하는 결구화된 편집 시스템을 갖췄다. 전체 요약 9문장 읽기 → 010 18:15 스타 1,578 한 서버에서 돌리는 AI 라이브 진행자 오픈소스 한 대의 서버에서 음성·얼굴·채팅·기억·포스팅을 갖춘 AI 라이브 진행자 시스템 오픈소스 공개했다. AI · 머신러닝 · jacke-pp/open-yoki · JavaScript
Key Point AI 라이브 진행자를 자신의 진행자·음성으로 구축하려는 크리에이터나 스트리머에게 완전한 오픈소스 시스템을 제공하며, 웹3·AI 커뮤니티에서 진행자 자동화 기술의 실제 구현 사례를 보여준다.
핵심 요약
한 대의 서버에서 음성·얼굴·채팅·기억·포스팅을 갖춘 AI 라이브 진행자 시스템 오픈소스 공개했다. 유저 음성을 복제한 성우와 실시간 디지털 아바타로 출연하며, 시청자 댓글을 읽고 답하고, 단골 시청자를 기억하고, 일기를 쓰고, 자동으로 포스팅하고, 정해진 일정에 방송을 시작·종료한다. 바이낸스 광장(또는 RTMP를 받는 모든 플랫폼)과 자체 웹 직방에 동시 송출되며, 헤드리스 Chrome이 16:9 화면(아바타·자막·시세 패널·선물·팔로우 감사·음악·음향 효과)을 생성하고 ffmpeg로 RTMP 푸시한다. 전체 요약 13문장 읽기 → 011 21:11 당일 +120 안드로이드에서 작동하는 AI 에이전트 플랫폼 Operit 공개 Operit AI는 안드로이드용 오픈소스 AI 에이전트 플랫폼으로, 클라우드 모델과 로컬 모델을 지원하며 도구 호출·워크플로우·확장 기능(ToolPkg, MCP, Skills)을 통해 정보 검색·파일 처리·코드 개발·기기 자동화 같은 실제 작업을 수행한다. AI · 머신러닝 · AAswordman/Operit · Kotlin
Key Point 안드로이드 스마트폰이 개발 도구이자 AI 에이전트 플랫폼으로 동작하는 방식과 기술 스택을 이해할 필요가 있으며, 로컬·클라우드 모델 통합, 자동화, 개발 환경 구성 방식이 모바일 개발자와 AI 시스템 통합에 관심 있는 개발자에게 참고 기준이 된다.
핵심 요약
Operit AI는 안드로이드용 오픈소스 AI 에이전트 플랫폼으로, 클라우드 모델과 로컬 모델을 지원하며 도구 호출·워크플로우·확장 기능(ToolPkg, MCP, Skills)을 통해 정보 검색·파일 처리·코드 개발·기기 자동화 같은 실제 작업을 수행한다. 태스크 지향형 에이전트 작업 공간을 제공하며, 첨부 파일·작업 공간 컨텍스트·도구 실행 진행 상황·파일 변경 사항·다중 턴 작업을 지원한다. OpenAI·Anthropic·Gemini 등 여러 클라우드 모델을 연결할 수 있고, MNN 모델이나 llama.cpp를 통한 GGUF 모델로 로컬 추론을 실행하거나 Ollama·LM Studio 같은 로컬 모델 서비스와 연동할 수 있다. 전체 요약 13문장 읽기 → 012 09:11 ▲ 147 · 댓글 68 Firecracker 마이크로VM 탈출, 게스트에서 호스트 루트 코드 실행 Firecracker 마이크로VM 보안 취약점을 공개하며, 게스트 코드에서 호스트의 루트 권한으로 명령 실행에 성공했다. 보안 · Firecracker VM Escape: PwnEscape Part 2
Key Point 격리된 가상 머신 보안이 완전하지 않음을 보여주는 구체적 사례로, 호스트 메모리 접근이 주어졌을 때의 위험 수준을 실제로 입증했다.
핵심 요약
Firecracker 마이크로VM 보안 취약점을 공개하며, 게스트 코드에서 호스트의 루트 권한으로 명령 실행에 성공했다. 공격은 호스트 메모리 접근 능력을 이용해 KVM_RUN 시스템 콜 반환 시 실행할 코드를 변조하는 방식으로 진행된다. 먼저 게스트 페이지에 심은 논스(nonce)를 찾아 Extended Page Tables(EPT) 루트를 식별하고, 이를 통해 호스트 물리 주소를 결정한다. 전체 요약 12문장 읽기 → 013 03:11 ▲ 296 · 댓글 32 Alpine Linux OpenSSH 암호 인증 우회 취약점 긴급 패치 Alpine Linux의 OpenSSH 서버에 암호 인증을 우회할 수 있는 취약점이 발견되었다. 보안 · Alpine Linux Security Advisory: OpenSSH-server password authentication bypass
Key Point Alpine Linux 기반 서버를 운영 중인 개발자와 시스템 관리자는 즉시 OpenSSH를 패치하거나 암호 인증을 비활성화해야 비밀번호 없는 계정을 통한 무단 접근을 방지할 수 있다.
핵심 요약
Alpine Linux의 OpenSSH 서버에 암호 인증을 우회할 수 있는 취약점이 발견되었다. 공격자가 SSH 포트에 도달하면 비밀번호를 모르고도 로그인할 수 있으며 한 번의 연결로 항상 성공한다. 공격 조건은 암호 필드가 * 인 계정(비밀번호 미설정 계정)이 존재하고, 동시에 $5$ 또는 $6$ 해시를 가진 계정이 최소 하나 있어야 한다. 전체 요약 11문장 읽기 → 014 00:11 ▲ 810 · 댓글 227 10년간 방치된 SSH 인증 우회 취약점 발견 2016년부터 2026년까지 SSH 시스템에서 패스워드 프롬프트에 잘못된 값(예: SSH 키)을 붙여넣으면 인증을 우회할 수 있는 취약점이 존재했다. 보안 · Sshole
Key Point SSH 인증 메커니즘의 근본적인 결함이 10년간 방치된 이유와 그 과정을 이해하려면, 라이브러리 간 호환성 차이와 테스트 범위의 한계라는 구조적 문제를 알아야 한다.
핵심 요약
2016년부터 2026년까지 SSH 시스템에서 패스워드 프롬프트에 잘못된 값(예: SSH 키)을 붙여넣으면 인증을 우회할 수 있는 취약점이 존재했다. 새로 설정한 박스와 그래도우 파일의 '*' 항목은 영향을 받지 않으며, OpenSSH는 OpenBSD와 glibc에서만 테스트해 musl 라이브러리 환경에서는 발견되지 않았다. 대부분의 배포판이 PAM을 통해 인증하므로 crypt 함수를 직접 호출하지 않아, 이 취약점이 광범위하게 감지되지 않았다. 전체 요약 6문장 읽기 → 015 21:11 ▲ 183 · 댓글 100 킷티 터미널 0.50 출시, 도킹 윈도우·자동 복원 기능 추가 GPU 기반 크로스플랫폼 터미널 킷티가 0.50을 출시했으며, 주요 신기능은 윈도우 도킹, 로그아웃 후 자동 복원, 커스텀 셰이더 등이다. 인프라 · 데브옵스 · Kitty 0.50
Key Point 개발자의 터미널 워크플로우에 직결되는 도킹·복원·성능 개선이 대폭 들어갔으므로, 특히 대용량 텍스트 처리나 멀티탭 작업이 많은 환경에서 전환을 고려할 가치가 있다.
핵심 요약
GPU 기반 크로스플랫폼 터미널 킷티가 0.50을 출시했으며, 주요 신기능은 윈도우 도킹, 로그아웃 후 자동 복원, 커스텀 셰이더 등이다. 도킹 윈도우는 다른 윈도우나 탭의 가장자리에 고정되어 상태바·파일 트리·에디터 옆 셸 등에 활용할 수 있고, 윈도우를 따라다니며 닫힐 때 함께 닫힌다. restore_session_after_logout �션을 설정하면 로그아웃·재부팅·종료 시 모든 OS 윈도우, 탭, 윈도우와 스크롤백을 저장했다가 다음 시작 시 복원할 수 있다. 전체 요약 12문장 읽기 → 016 06:11 ▲ 105 · 댓글 46 완전 오픈소스 리눅스 기반 네트워크 멀티툴 '플리퍼 원' 사전주문 시작 Rockchip RK3576 ARM 프로세서 기반의 완전 오픈소스 리눅스 컴퓨터 '플리퍼 원'의 사전주문을 시작했다. 하드웨어 · 시스템 · Preparing for the Flipper One Kickstarter and opening pre-orders
Key Point 완전 오픈소스 구조와 M.2 확장성을 갖춘 리눅스 네트워크 기기로, 네트워크 엔지니어와 보안 연구자가 자유롭게 커스터마이징할 수 있는 도구가 나온다.
핵심 요약
Rockchip RK3576 ARM 프로세서 기반의 완전 오픈소스 리눅스 컴퓨터 '플리퍼 원'의 사전주문을 시작했다. 메인라인 커널 지원, 바이너리 blob 제거, 벤더 종속성 없는 순수 오픈소스 환경을 추구하며, Collabora 팀과 협력해 RK3576을 메인라인 커널에 통합 중이다. Raspberry Pi RP2350 저전력 MCU와 RK3576 고성능 CPU 두 프로세서가 병렬로 동작해, 리눅스 OS가 꺼져 있어도 MCU로 LCD와 물리 버튼을 제어할 수 있다. 전체 요약 10문장 읽기 → 017 03:11 ▲ 107 · 댓글 14 NixOS 램 사용량을 96MB까지 줄이는 방법 NixOS 26.05를 512MB VPS에서 유휴 상태 96MB, 풀 업데이트 및 재구성 시 512MB로 줄이는 상세 가이드를 공개했다. 인프라 · 데브옵스 · Shrinking NixOS RAM footprint and resource requirements to the bare minimum
Key Point 매우 제한된 리소스 환경에서 NixOS를 실행하려는 저비용 VPS나 임베디드 시스템 운영자에게 구체적인 수치와 설정 파일을 제시해 실제 구현 가능성을 보여준다.
핵심 요약
NixOS 26.05를 512MB VPS에서 유휴 상태 96MB, 풀 업데이트 및 재구성 시 512MB로 줄이는 상세 가이드를 공개했다. 커널 명령줄 파라미터(mem_profiling=never, kfence.sample_interval=0, audit=0 등)로 약 7MB를 절감하고, transparent_hugepage=never로 52MB를 아낀다. KVM 게스트에 필요 없는 모듈 162MB를 45MB로 자르고, floppy, intel_agp, i2c_piix4, virtio_console 등을 블랙리스트에 올렸다. 전체 요약 7문장 읽기 → 018 09:11 당일 +124 NetBird: 피어투피어 기반 Zero Trust 네트워크 플랫폼 NetBird는 WireGuard 기반의 피어투피어 오버레이 네트워크를 자동으로 구성하며, 포트 개방과 복잡한 방화벽 규칙 없이 암호화된 터널로 머신들을 연결한다. 인프라 · 데브옵스 · netbirdio/netbird · Go
Key Point WireGuard 기반의 간단한 셀프호스트 네트워크 인프라를 찾는 팀과 개인, 그리고 NAT 환경에서 안전한 피어투피어 연결이 필요한 경우에 직접 적용할 수 있다.
핵심 요약
NetBird는 WireGuard 기반의 피어투피어 오버레이 네트워크를 자동으로 구성하며, 포트 개방과 복잡한 방화벽 규칙 없이 암호화된 터널로 머신들을 연결한다. 신원 기반 Zero Trust 접근 제어로 세분화된 정책을 한 곳에서 관리할 수 있으며, 조직이나 홈 네트워크 모두에 적용 가능하다. Linux, macOS, Windows, Android, iOS, FreeBSD, pfSense, OPNsense, MikroTik RouterOS, OpenWRT, Synology, TrueNAS, Proxmox, Raspberry Pi, 서버리스, 컨테이너 등 다양한 플랫폼을 지원한다. 전체 요약 14문장 읽기 → 019 06:11 ▲ 126 · 댓글 63 Linux 커널 TCP 취약점, 인증 없이 원격 루트 접근 가능 리눅스 커널에서 IPv4 TCP 핸드셰이크 중 발생하는 use-after-free 취약점 CVE-2026-98432가 공개됐으며, CVSS 9.8로 심각도 '주요' 등급이다. 보안 · TCP Use-After-Free: CVE-2026-98432 / CVSS 9.8
Key Point IPv4 TCP 연결을 수락하는 모든 리눅스 서버에서 인증 없이 원격 루트 접근이 가능하며, Ubuntu와 RHEL은 여전히 수정 버전을 배포하지 않았다.
핵심 요약
리눅스 커널에서 IPv4 TCP 핸드셰이크 중 발생하는 use-after-free 취약점 CVE-2026-98432가 공개됐으며, CVSS 9.8로 심각도 '주요' 등급이다. 2026년 10월 11일과 15일 공개된 커널 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10, 7.3에서 4줄 코드 변경으로 수정됐고, 버그는 리눅스 4.4까지 거슬러 올라간다. 취약점은 TCP 연결 수락 시 IPv4 옵션 정보를 요청 소켓에서 새 소켓으로 복사하지 않고 전달한 후 즉시 해제해 다른 CPU가 해제된 메모리를 읽는 use-after-free를 발생시킨다. 전체 요약 12문장 읽기 → 020 03:10 ▲ 145 · 댓글 93 가벼운 LLM 코딩 에이전트 'Prospero' 출시 개발자가 로컬 LLM으로 프로그래밍 작업을 하도록 돕는 '코딩 하네스'를 직접 개발했다. AI · 머신러닝 · Prospero: A new coding harness for a more civilized age
Key Point 로컬 LLM으로 자동화된 개발 작업이 가능한 실용적인 도구가 나왔으며, 기존 도구 대비 훨씬 가볍고 안정적으로 설계되어 에이전트 기반 개발 워크플로우를 본격적으로 실험할 수 있다.
핵심 요약
개발자가 로컬 LLM으로 프로그래밍 작업을 하도록 돕는 '코딩 하네스'를 직접 개발했다. 기존 도구들이 웹 스택 기반이라 수GB 메모리를 소비하는 문제를 해결하기 위해 C++와 Dear ImGui로 작성하여 기존 도구 대비 100배 적은 리소스를 사용한다. llama.cpp, OpenRouter, Anthropic API 등 외부 모델 제공자와 연동하며, 내장 모델 공급자는 없다. 전체 요약 13문장 읽기 → 021 00:11 ▲ 144 · 댓글 309 Claude Code 확장에서 SSH 백도어 발견 보안 연구팀 Phorion이 Cursor 마켓플레이스의 Claude Code for VS Code 확장 2.1.313 버전에서 지속적 SSH 백도어를 발견했다. 보안 · Backdoor in Claude Code for VS Code extension on the Cursor Marketplace
Key Point VS Code 사용자가 신뢰하는 공식 확장에 심어진 백도어로, 개발자 환경의 모든 소스 코드와 자격증명이 노출될 수 있으며 공격자가 영구적 접근 권한을 얻을 수 있기 때문에 즉시 업데이트 상태를 확인하고 환경을 점검해야 한다.
핵심 요약
보안 연구팀 Phorion이 Cursor 마켓플레이스의 Claude Code for VS Code 확장 2.1.313 버전에서 지속적 SSH 백도어를 발견했다. 확장은 Node.js 모듈을 로드할 때 즉시 실행되는 IIFE 형태의 악성 코드를 포함하고 있으며, 사용자가 상호작용할 필요 없이 실행된다. 악성 코드는 Ed25519 공개키를 ~/.ssh/authorized_keys 파일에 추가하고(주석: svc-telemetry), 공격자가 피해자 계정으로 로그인할 수 있게 한다. 전체 요약 12문장 읽기 → 022 15:11 ▲ 108 · 댓글 72 터미널과 에이전트 통합하는 네이티브 앱 Herdr 공개 Herdr는 터미널과 코딩 에이전트를 위한 데스크톱 앱으로, 작업을 공간(space)으로 구분하여 관리하고 윈도우를 닫은 후에도 터미널이 계속 실행되도록 유지할 수 있다. 기타 · Herdr has released native app
Key Point 터미널 작업과 에이전트 작업을 통합하면서 원격 작업을 지원하고 앱 종료 후에도 실행 상태가 유지되는 방식으로, 개발자의 워크플로우를 크게 개선할 수 있다.
핵심 요약
Herdr는 터미널과 코딩 에이전트를 위한 데스크톱 앱으로, 작업을 공간(space)으로 구분하여 관리하고 윈도우를 닫은 후에도 터미널이 계속 실행되도록 유지할 수 있다. Linux, macOS, Windows를 지원하며 각 플랫폼별 설치 스크립트를 제공한다. macOS는 Apple Silicon과 Intel 모두 지원하고, Linux는 x86-64, ARM64 아키텍처를 지원한다. 각 공간은 탭과 패널로 구성되며, 에이전트 사이드바에서 모든 에이전트 상태를 한곳에서 모니터링할 수 있다. 에이전트는 작업 중, 대기 중, 완료, 유휴 상태로 표시된다. 전체 요약 10문장 읽기 → 023 03:11 ▲ 179 · 댓글 82 팔로알토 방화벽 0-day 연쇄 공격, 25개 서버 장악 Dream 연구팀이 10월 25일 팔로알토 네트웍스 PAN-OS 방화벽 25대를 장악한 공격을 적발했으며, 미국 정부 계열 시스템이 포함되어 있다. 보안 · Chained PHP2Shell Exploit Roots 25 Servers, Including US Government Servers
Key Point PAN-OS 방화벽의 관리 인터페이스 노출이 정부 기관의 내부 AD까지 연결되는 공격 경로를 보여주며, 노출된 장비 발견에서 ID 인프라 침해까지의 전체 과정이 기록된 사례로 방어 전략 수립의 교훈을 제공한다.
핵심 요약
Dream 연구팀이 10월 25일 팔로알토 네트웍스 PAN-OS 방화벽 25대를 장악한 공격을 적발했으며, 미국 정부 계열 시스템이 포함되어 있다. 공격자는 PHP2Shell(CVE-2026-109618/109619)과 Fragnesia 커널 권한 상승 익스플로잇(CVE-2026-46300)을 연결해 인증 없이 한 번의 HTTP 요청으로 루트 접근을 달성했다. PHP2Shell은 PHP의 session.upload_progress 메커니즘을 악용해 메모리 고갈-정보 유출-스테일 참조 생성-코드 실행 네 단계로 nobody 권한 확보까지 도달한다. 전체 요약 13문장 읽기 → 024 21:11 당일 +169 NyaTerm, Rust로 만든 현대식 원격 터미널 워크스페이스 GPUI 기반의 네이티브 데스크톱 SSH 클라이언트로, SSH·로컬 셸·텔넷·시리얼·RDP·VNC를 모두 하나의 앱에서 지원한다. 오픈소스 · 도구 · nyakang/nyaterm · Rust
Key Point SSH 중심의 여러 원격 환경을 하나의 앱에서 통합 관리하고, AI 지원으로 명령어 생성과 다단계 작업을 자동화하려는 개발자와 시스템 관리자에게 필요한 도구다.
핵심 요약
GPUI 기반의 네이티브 데스크톱 SSH 클라이언트로, SSH·로컬 셸·텔넷·시리얼·RDP·VNC를 모두 하나의 앱에서 지원한다. 탭과 수평/수직 분할 패널로 여러 터미널 세션을 함께 관리할 수 있고, SFTP 파일 브라우저로 원격 파일 업로드·다운로드·편집 후 자동 업로드가 가능하다. AI 어시스턴트 패널이 내장되어 명령어 생성·터미널 출력 설명·에러 분석을 지원하고, 관찰-결정-실행 루프를 따르는 멀티스텝 에이전트 모드도 제공한다. 전체 요약 9문장 읽기 → 025 21:11 ▲ 105 · 댓글 12 ZX81 시대의 유머를 담은 책 출간 Fesshole 큐레이터이자 B3ta.com 공동창립자 롭 매뉴얼이 1981년 신클레어 ZX81 컴퓨터의 그래픽 문자만 사용해 81개 농담을 직접 그려 책으로 펴낸다. 하드웨어 · 시스템 · Jokes for the ZX81
Key Point 1980년대 향수와 레트로 컴퓨팅 문화에 매력을 느끼는 개발자에게 역사적 컴퓨터의 기술적 제약을 창의적으로 활용한 사례이자, 기술과 유머의 교집합을 보여주는 독특한 출판물이다.
핵심 요약
Fesshole 큐레이터이자 B3ta.com 공동창립자 롭 매뉴얼이 1981년 신클레어 ZX81 컴퓨터의 그래픽 문자만 사용해 81개 농담을 직접 그려 책으로 펴낸다. 각 농담은 ZX81의 기본 문자 집합을 활용한 픽셀 아트로 표현했으며, 총 240페이지 양장본으로 구성됐다. 농담 모음집 외에도 저자의 1980년대 컴퓨팅, 창의성, 문화에 대한 회고와 코믹 에세이가 담겨 있다. 전체 요약 5문장 읽기 → 026 09:11 ▲ 170 · 댓글 96 Tailscale SSH 보안 취약점 발견, 27일 패치 예정 Tailscale이 SSH 기능의 보안 취약점을 조사 중이며 10월 27일까지 패치를 배포할 예정이다. 보안 · Tailscale SSH: Investigation and remediation update
Key Point 원격 접근 인프라의 핵심인 Tailscale SSH의 권한 상승 취약점으로, 엔지니어들이 즉시 설정을 검토하고 권장 조치를 취해야 한다.
핵심 요약
Tailscale이 SSH 기능의 보안 취약점을 조사 중이며 10월 27일까지 패치를 배포할 예정이다. 발견된 취약점은 주로 권한 상승(privilege escalation) 문제로, 이미 Tailscale SSH 접근이 허가된 사용자나 기기가 설정된 권한을 초과하는 작업을 수행할 수 있다. 취약점 악용 가능성은 허가된 사용자의 권한, 시스템 설정, 기타 조건에 따라 달라지며, 현재로선 모든 사용자에게 Tailscale SSH 비활성화를 권장하지 않는다. 전체 요약 6문장 읽기 → 027 03:11 ▲ 150 · 댓글 53 Ghostty 1.4.0 출시, Kitty 그래픽 완전 지원·성능 2배 개선 터미널 에뮬레이터 Ghostty 1.4.0이 7개월 개발 기간을 거쳐 172명 기여자의 2,889개 커밋으로 출시됐다. 인프라 · 데브옵스 · Ghostty 1.4.0
Key Point 새 터미널의 메모리 사용량이 8배 감소했고 대용량 파일 출력이 2.7배 빨라지는 등 실질적 성능 향상이 이뤄졌으며, Kitty 그래픽 완전 지원으로 플랫폼 간 호환성이 크게 개선됐다.
핵심 요약
터미널 에뮬레이터 Ghostty 1.4.0이 7개월 개발 기간을 거쳐 172명 기여자의 2,889개 커밋으로 출시됐다. 마지막 남은 Kitty 그래픽 기능인 애니메이션과 상대 위치 지정을 완성해 Kitty 외 첫 번째로 명세 100% 구현을 달성했으며, 이미지 전송이 16배 빨라졌다. 스크롤백 압축을 도입해 물리 메모리 사용량을 70~90% 감소시켰고, 기본 스크롤백 제한을 10MB에서 50MB로 상향했다. 전체 요약 13문장 읽기 → 028 00:11 ▲ 111 · 댓글 30 에이전트·터미널 멀티플렉서 Corgi 공개 Corgi는 여러 AI 에이전트(Claude, Code Codex, Pi 등)를 동시에 관리하는 터미널 멀티플렉서다. 기타 · Show HN: Corgi, a helpful {agent, terminal} multiplexer
Key Point AI 에이전트 워크플로우가 복잡해지면서 여러 에이전트를 효율적으로 관리할 새로운 도구가 나타나는 추세를 보여주며, 개발자 생산성 향상에 직결된다.
핵심 요약
Corgi는 여러 AI 에이전트(Claude, Code Codex, Pi 등)를 동시에 관리하는 터미널 멀티플렉서다. 각 에이전트의 상태(작동 중, 사용자 요청 대기, 완료, 유휴)를 시각화하며, 토큰 사용량과 활동 기록을 추적한다. tmux처럼 에이전트와 프로세스를 백그라운드에서 계속 실행할 수 있고, 파일 변경 사항을 한 번에 볼 수 있다. 전체 요약 6문장 읽기 → 029 21:11 당일 +345 AI 에이전트를 위한 런타임 'herdr' 오픈소스 공개 Rust로 작성된 herdr는 코딩 AI 에이전트가 돌아갈 수 있는 런타임으로, 터미널 클라이언트를 닫거나 SSH 연결이 끊겨도 백그라운드 서버에서 세션을 유지한다. AI · 머신러닝 · herdrdev/herdr · Rust
Key Point AI 코딩 에이전트 시장이 확대되면서 에이전트를 실행할 수 있는 전용 런타임 플랫폼이 등장했으며, Claude Code·Cursor·Grok 등 주요 도구를 모두 통합 관리할 수 있는 새로운 개발 환경을 제공한다.
핵심 요약
Rust로 작성된 herdr는 코딩 AI 에이전트가 돌아갈 수 있는 런타임으로, 터미널 클라이언트를 닫거나 SSH 연결이 끊겨도 백그라운드 서버에서 세션을 유지한다. 서버 재시작 후에도 저장된 레이아웃을 복구하고 지원되는 에이전트 세션을 재개할 수 있으며, 원본 프로세스는 생존하지 않는다. 여러 머신의 작업을 하나의 윈도우에서 관리할 수 있으며, 로컬 작업과 저장된 SSH 머신을 함께 표시하고 독립적으로 재연결할 수 있다. 전체 요약 10문장 읽기 → 030 21:11 당일 +202 컨테이너 없이 프로세스 샌드박싱하는 경량 도구 공개 Anthropic이 Sandbox Runtime(srt)을 오픈소스로 공개했으며, 이는 컨테이너 없이 OS 수준에서 파일시스템과 네트워크 제약을 강제하는 경량 샌드박싱 도구다. 인프라 · 데브옵스 · anthropics/sandbox-runtime · TypeScript
Key Point 컨테이너의 오버헤드 없이 OS 원시 기능으로 AI 에이전트와 로컬 도구를 안전하게 격리하려는 개발자들에게 필요한 인프라가 등장했다.
핵심 요약
Anthropic이 Sandbox Runtime(srt)을 오픈소스로 공개했으며, 이는 컨테이너 없이 OS 수준에서 파일시스템과 네트워크 제약을 강제하는 경량 샌드박싱 도구다. macOS는 sandbox-exec과 Seatbelt 프로필을, Linux는 bubblewrap을 사용해 격리를 구현하고, Windows는 전용 사용자 계정과 WFP 필터로 제약을 적용한다. 네트워크는 기본적으로 모두 차단되며, allowedDomains/deniedDomains로 명시적으로 허용하는 방식을 사용한다. 파일 읽기는 기본 허용이고 denyRead/allowRead로 제어하며, 쓰기는 기본 차단이고 allowWrite로만 허용한다. 전체 요약 11문장 읽기 → 031 00:11 당일 +136 자신의 서버에서 앱을 배포하는 오픈소스 PaaS, Coolify Coolify는 Heroku, Netlify, Vercel의 오픈소스 대안으로 자신의 서버에서 애플리케이션, 데이터베이스, 서비스를 배포할 수 있는 PaaS 플랫폼이다. 인프라 · 데브옵스 · coollabsio/coolify · PHP
Key Point 클라우드 플랫폼의 비용 부담과 벤더 락인을 피하고 인프라 완전 제어를 원하는 개발팀과 운영팀이 고려할 만한 오픈소스 배포 솔루션이다.
핵심 요약
Coolify는 Heroku, Netlify, Vercel의 오픈소스 대안으로 자신의 서버에서 애플리케이션, 데이터베이스, 서비스를 배포할 수 있는 PaaS 플랫폼이다. SSH 연결이 있는 모든 서버에서 작동하며, VPS, 베어메탈 서버, 라즈베리파이 등 어디서나 설치 가능하다. GitHub, GitLab, Bitbucket, Gitea에서 빌드할 수 있고, Nixpacks, Railpack, Dockerfile, Docker Compose, 미리 빌드된 Docker 이미지를 지원한다. 전체 요약 11문장 읽기 → 032 03:11 ▲ 197 · 댓글 82 LiteLLM 1.107.0, 자격증명 탈취·백도어 악성코드 포함돼 배포 LiteLLM 1.107.0이 PyPI에서 자격증명 탈취 악성코드와 원격코드 실행 백도어를 포함해 배포됐다. 보안 · Compromised LiteLLM 1.107.0 on PyPI Installs a Credential Stealer and Backdoor
Key Point PyPI의 인기 라이브러리에서 개발자 환경의 모든 민감 정보(AWS 자격증명, SSH 키, API 토큰, 비밀번호)를 탈취하는 대규모 공급망 공격이 발생했으며, 빌드 파이프라인 손상으로 의심돼 의존성 관리의 신뢰성에 심각한 영향을 미친다.
핵심 요약
LiteLLM 1.107.0이 PyPI에서 자격증명 탈취 악성코드와 원격코드 실행 백도어를 포함해 배포됐다. Linux, macOS, Windows 7개 휠의 모든 설치 파일에 cook.pth, cook.py, sitecustomize.py 3개 파일이 심어졌으며, Python 프로세스 시작 시 자동 실행되는 구조다. cook.py는 SSH 키, 클라우드 자격증명, CI/CD 시크릿, AI 도구 토큰, 브라우저 비밀번호, LiteLLM 프록시 데이터베이스 내 LLM 제공자 API 키를 수집해 www.litellm[.]dev로 AES-256-CBC 암호화로 전송한다. 전체 요약 10문장 읽기 → 033 00:11 ▲ 105 · 댓글 71 Claude로 코드 공격 표면 줄이기 Anthropic이 AI 모델을 사용하여 소프트웨어의 불필요한 공격 표면을 자동으로 찾아내고 제거하는 방법을 연구했다. 보안 · Using Claude to reduce the attack surface of code
Key Point OpenSSH 같은 최고 수준의 감시 코드에서도 불필요한 공격 표면이 발견되며, 개발자는 Claude를 사용해 자신의 소프트웨어 공격 표면을 체계적으로 줄일 수 있다.
핵심 요약
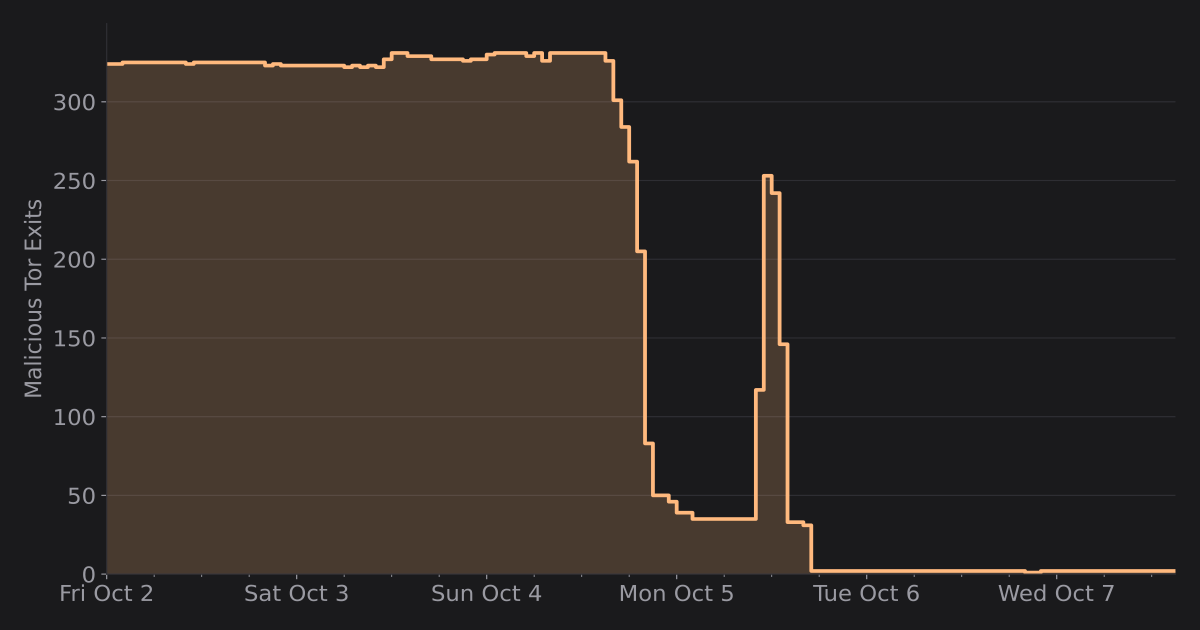
Anthropic이 AI 모델을 사용하여 소프트웨어의 불필요한 공격 표면을 자동으로 찾아내고 제거하는 방법을 연구했다. 개별 취약점 수정보다 코드 도달 가능성을 줄이면 알려지지 않은 취약점의 심각도를 낮출 수 있다. Claude가 25개 오픈소스 프로젝트(C, C++, Java, PHP, Python, 500만 줄 이상)를 분석해 493개 문제를 발견했다. 전체 요약 12문장 읽기 → 034 03:11 ▲ 188 · 댓글 53 333개 토르 노드 감염된 대규모 SSH 공격 폭로 후 격리 10월 2일 333개의 토르 exit node(토르 네트워크 exit relay의 약 10%)가 조율된 공격을 시작해 SSH 연결을 가로채고 암호화되지 않은 데이터를 탈취했다. 보안 · How I got over 300 Tor exit nodes removed
Key Point 토르 네트워크 전체의 10%가 동시에 감염되고 SSH 중간자 공격으로 실시간 명령어 모니터링 및 감염 확산을 시도한 대규모 공격 사건이며, 보안 연구자의 신고와 토르팀의 빠른 대응 과정을 통해 대규모 인프라 보안 사건의 탐지·격리 방식을 엿볼 수 있습니다.
핵심 요약
10월 2일 333개의 토르 exit node(토르 네트워크 exit relay의 약 10%)가 조율된 공격을 시작해 SSH 연결을 가로채고 암호화되지 않은 데이터를 탈취했다. 공격자들은 8월에 서버에 침투해 OpenSSH 백도어이자 자격증명 탈취 도구인 Ebury 1.8.3 악성코드를 배포했다. 피해 노드들은 특정 포트를 차단해 암호화되지 않은 메일 트래픽만 처리하도록 제한했으며, SSH 접속 시도 시 사용자를 12개의 SSH 가로채기 서버로 리다이렉트했다. 전체 요약 11문장 읽기 → 035 00:11 ▲ 104 · 댓글 69 Tmux로 AI 에이전트를 운영하는 법 Tmux는 AI 코딩 에이전트를 독립된 세션에서 실행하며, 터미널을 닫아도 프로세스는 계속 동작하고 재접속 시 그대로 복구된다. 인프라 · 데브옵스 · Tmux and Claude Code: Sessions, Send-Keys, and the Ceiling
Key Point 여러 AI 에이전트를 동시에 실행할 때 각 에이전트의 상태 추적, 입력 관리, 기록 보존을 어떻게 구현할지 실무 예제와 한계가 명확히 제시되므로, AI 에이전트 운영 인프라를 구축하는 개발자에게 필수 참고자료다.
핵심 요약
Tmux는 AI 코딩 에이전트를 독립된 세션에서 실행하며, 터미널을 닫아도 프로세스는 계속 동작하고 재접속 시 그대로 복구된다. Claude Code의 최신 버전은 --worktree --tmux 플래그로 자동 설정을 지원하지만, 여러 에이전트 관리, 스크립팅, 원격 실행은 수동으로 구성해야 한다. 세션은 프로젝트 단위로 명명하고, 각 작업마다 윈도우를 만들며, send-keys로 스크립트에서 에이전트에 입력할 수 있다. 전체 요약 9문장 읽기 → 036 21:11 당일 +148 Rust 기반 에이전트 워크스페이스 OpenBitFun 1.0 공개 Rust로 작성한 고성능 에이전트 런타임과 데스크톱 앱을 결합한 OpenBitFun이 1.0 버전을 출시했다. AI · 머신러닝 · GCWing/OpenBitFun · Rust
Key Point Rust 기반의 고성능 에이전트 런타임으로 만든 멀티디바이스 워크스페이스가 나왔으며, 기존 AI 도구와 달리 소프트웨어 개발을 넘어 일반 업무를 지원하는 확장 가능한 플랫폼을 제시한다.
핵심 요약
Rust로 작성한 고성능 에이전트 런타임과 데스크톱 앱을 결합한 OpenBitFun이 1.0 버전을 출시했다. Minimal, Standard, Ultimate, Creative 네 가지 Agent Harness 모드로 빠른 협업부터 복잡한 작업까지 지원한다. 데스크톱, 모바일, 브라우저 간 원활한 연동으로 한 기기에서 시작한 작업을 다른 기기에서 이어갈 수 있다. 전체 요약 10문장 읽기 → 037 09:11 ▲ 191 · 댓글 75 공개 토렌트에 EXE 위장 악성코드로 뿌려지는 Sonarr 공격 저자가 NAS의 Sonarr *arr 스택을 운영 중 South Park 에피소드 이름에 .exe를 붙인 파일이 2,392개 시더로 공개 토렌트에 올라와 자동으로 다운로드된 사건 발생. 보안 · Someone on Torrent Sites Kept Fucking with My Sonarr
Key Point 공개 토렌트 사이트에서 배포되는 악성코드가 Sonarr 같은 자동 다운로드 도구를 악용하고 있으며, 무심코 실행할 경우 수십 개 애플리케이션의 민감한 데이터(암호, 토큰, 암호화폐 지갑, 개발 키 등)를 한꺼번에 탈취할 수 있다.
핵심 요약
저자가 NAS의 Sonarr *arr 스택을 운영 중 South Park 에피소드 이름에 .exe를 붙인 파일이 2,392개 시더로 공개 토렌트에 올라와 자동으로 다운로드된 사건 발생. qBittorrent는 파일을 받지 못했으나(total_downloaded: 0) Sonarr는 90초마다 임포트를 시도했고, Sonarr 내 블록리스트로 해당 토렌트를 차단함. 저자가 호기심으로 파일을 다시 다운로드해 분석한 결과, 887 MB 크기의 실제 PE 바이너리(118 KB 본체 + 886 MB 랜덤 데이터)로 대형 파일 크기로 백신 탐지 회피를 시도. 전체 요약 11문장 읽기 → 038 21:11 당일 +136 AI로 Blender 3D 모델링 제어하는 MCP 플러그인 공개 Claude, Cursor, VS Code 등 LLM과 연결해 자연어로 Blender 3D 모델링을 제어할 수 있는 커뮤니티 플러그인 MCP for Blender를 공개했다. AI · 머신러닝 · ahujasid/mcp-for-blender · Python
Key Point AI가 직접 3D 모델링을 제어하는 새로운 방식으로, Blender 사용자가 자연어로 복잡한 3D 작업을 자동화할 수 있게 된다.
핵심 요약
Claude, Cursor, VS Code 등 LLM과 연결해 자연어로 Blender 3D 모델링을 제어할 수 있는 커뮤니티 플러그인 MCP for Blender를 공개했다. AI가 Blender Python을 직접 작성하며, 소켓 기반 서버로 두 방향 통신을 지원한다. 모델 생성(Tripo, Hunyuan3D, Hyper3D Rodin), 뷰포트 확인(솔리드/렌더링/와이어프레임/X-ray), Poly Haven 에셋, Sketchfab 모델, Poly Pizza 저폴리 모델 검색·임포트 기능을 제공한다. 전체 요약 10문장 읽기 → 039 21:11 ▲ 158 · 댓글 81 TP-Link 공유기 구매 후 커널 익스플로잇 작성하기 2023년 8월 구매한 TP-Link EAP770 Wi-Fi 7 공유기가 대용량 파일 다운로드 시 데이터를 손상시키는 문제가 발생했으며, SSH 연결의 MAC 에러와 큰 파일의 rsync 전송 실패로 나타났다. 하드웨어 · 시스템 · Wanted to download an ISO, ended up writing a kernel exploit
Key Point 자신의 공유기에서 발견한 하드웨어 버그를 해결하기 위해 커널 익스플로잇까지 작성해야 했던 이유와 제조사가 지원을 중단한 기기를 사용자가 직접 고칠 수 없도록 하는 구조적 문제를 드러낸다.
핵심 요약
2023년 8월 구매한 TP-Link EAP770 Wi-Fi 7 공유기가 대용량 파일 다운로드 시 데이터를 손상시키는 문제가 발생했으며, SSH 연결의 MAC 에러와 큰 파일의 rsync 전송 실패로 나타났다. 문제 재현을 위해 여러 프로토콜을 시도했고, WireGuard 터널 내에서만 작동한 후 나중에 HTTP/2와 TLS 레코드 에러로 재현되었으며, 패킷 분석 결과 1440바이트 TCP 세그먼트에 64바이트가 연속으로 손상되었다. 손상된 세그먼트는 유효한 TCP 체크섬을 가지고 있었으므로, 경로 어딘가에서 TCP 헤더가 재계산되었으며, 테스트 결과 여러 TCP 스트림이 동시 실행될 때 LAN-Wi-Fi 방향에서만 발생했다. 전체 요약 13문장 읽기 → 040 21:12 당일 +125 44개 AI 코딩 도구 토큰 사용량 한눈에 추적 Claude Code, Cursor, GitHub Copilot 등 44개 이상의 AI 코딩 도구를 지원하는 로컬 데스크톱 위젯으로, 토큰 사용량·비용·계정 한도를 실시간으로 추적합니다. 오픈소스 · 도구 · Javis603/token-monitor · JavaScript
Key Point 개발자의 AI 도구 사용량을 정확히 추적하려면 각 플랫폼의 데이터 형식을 이해하고 여러 기기를 동기화해야 하는데, 이 도구가 44개 도구를 동시 지원하면서도 로컬 우선 방식과 다양한 동기화 옵션으로 프라이버시를 지키기 때문입니다.
핵심 요약
Claude Code, Cursor, GitHub Copilot 등 44개 이상의 AI 코딩 도구를 지원하는 로컬 데스크톱 위젯으로, 토큰 사용량·비용·계정 한도를 실시간으로 추적합니다. 로컬 로그를 수집해 각 도구의 토큰 사용, 입출력 캐시 적중률, 모델별·세션별·프로젝트별 비용 분석을 제공하며, 개인정보는 머신 내에서만 처리합니다. 계정 한도·일일 한도·주간 한도·빌링 주기 등을 감지해 남은 할당량과 리셋 예정시간을 표시하고, 여러 계정을 관리하거나 Codex 계정을 한 클릭으로 전환할 수 있습니다. 전체 요약 12문장 읽기 → 041 21:11 당일 +101 Linux 서버 관리 원스톱 도구 KEJILION.SH 공개 Linux 서버 모니터링·관리용 통합 Shell 스크립트 도구인 KEJILION.SH를 GitHub에서 공개했다. 인프라 · 데브옵스 · kejilion/sh · Shell
Key Point Linux 서버 운영에 필요한 시스템 관리, 네트워크 테스트, 애플리케이션 배포, 보안 방어를 한 스크립트로 통합하므로 개발자와 운영자의 작업 효율을 크게 높일 수 있다.
핵심 요약
Linux 서버 모니터링·관리용 통합 Shell 스크립트 도구인 KEJILION.SH를 GitHub에서 공개했다. 시스템 정보 개요, 네트워크 테스트, Docker 컨테이너 관리, LDNMP 스택 배포를 한 곳에서 처리할 수 있다. CC 방어·안티크롤러·방화벽 기능으로 웹사이트를 보호하고, 사이트와 데이터베이스 백업·복구·원격 마이그레이션을 지원한다. 전체 요약 10문장 읽기 → 042 12:11 ▲ 116 · 댓글 35 프로그램 상태를 터미널에 직접 보내는 OSC 7501 스펙 공개 Mitchell Hashimoto가 새로운 터미널 이스케이프 시퀀스 OSC 7501(Program Status Protocol) 스펙을 발표했다. 기타 · A Terminal Protocol for Program Status (OSC 7501)
Key Point 터미널에서 돌아가는 장시간 작업(빌드, 배포, AI 에이전트)의 상태를 프로토콜로 표준화함으로써, 창 제목이나 화면 내용을 추측하는 비효율을 없앨 수 있게 된다.
핵심 요약
Mitchell Hashimoto가 새로운 터미널 이스케이프 시퀀스 OSC 7501(Program Status Protocol) 스펙을 발표했다. 프로그램이 현재 상태(idle, working, blocked, done, error)와 이유를 터미널에 직접 전송할 수 있게 하는 프로토콜이다. 기존 방식은 창 제목 읽기·정규식 패턴 매칭(Herdr 예시: Claude Code 상태 감지에만 3개월간 10번 수정) 또는 socket API 같은 비표준 연동에 의존했다. 전체 요약 9문장 읽기 → 043 21:11 당일 +119 AI 개발 에이전트를 위한 Ghostty 기반 macOS 터미널 cmux Ghostty 기반의 네이티브 macOS 터미널 앱으로 수직 탭, 알림 시스템, 내장 브라우저를 제공한다. 기타 · manaflow-ai/cmux · Swift
Key Point AI 에이전트 기반 개발 워크플로우를 macOS에서 효율적으로 관리할 수 있는 네이티브 터미널 앱으로, 여러 에이전트를 동시에 실행하면서 각각의 상태를 시각적으로 추적해야 하는 개발자에게 필수적인 도구다.
핵심 요약
Ghostty 기반의 네이티브 macOS 터미널 앱으로 수직 탭, 알림 시스템, 내장 브라우저를 제공한다. Swift와 AppKit으로 작성되어 Electron 앱보다 빠르고 메모리 효율적이며, libghostty를 사용한 GPU 가속 렌더링을 지원한다. AI 코딩 에이전트가 입력을 기다릴 때 관련 창에 파란 고리 표시와 탭 강조를 제공하고, 알림 패널에서 모든 대기 중인 알림을 한곳에서 확인할 수 있다. 전체 요약 9문장 읽기 → 044 21:11 당일 +105 리눅스·윈도우 일괄 재설치 스크립트 오픈소스 VPS 운영체제를 한 줄의 명령으로 재설치하는 오픈소스 스크립트로, 리눅스 20개 배포판과 Windows Vista~11을 지원한다. 오픈소스 · 도구 · bin456789/reinstall · Shell
Key Point 저사양 VPS에서 OS를 완전히 교체해야 할 때 복잡한 수동 작업을 자동화하는 도구로, 클라우드 환경별 드라이버 자동 설치와 IP 자동 구성이 핵심 가치다.
핵심 요약
VPS 운영체제를 한 줄의 명령으로 재설치하는 오픈소스 스크립트로, 리눅스 20개 배포판과 Windows Vista~11을 지원한다. 리눅스 간 재설치, 리눅스에서 윈도우로, 윈도우에서 리눅스로 등 모든 방향의 OS 전환이 가능하며, 최소 256MB 메모리와 1GB 디스크로도 설치할 수 있다. Alpine, Debian, Ubuntu, RHEL, CentOS, Arch, NixOS 등 다양한 배포판과 Windows 시리즈(Server 2008~2025 포함)를 지원한다. 전체 요약 11문장 읽기 → 045 15:11 ▲ 113 · 댓글 30 SSH와 Nginx로 자체 호스팅 HTTP 터널 구축하기 ngrok이나 Cloudflare 같은 상용 서비스 대신 OpenSSH와 nginx만으로 자체 호스팅 HTTP 터널을 만드는 방법을 소개한다. 인프라 · 데브옵스 · Self-hosted HTTP tunnels with SSH and Nginx
Key Point 로컬 개발 환경을 공개하지 않고도 간단히 공유할 수 있는 자체 호스팅 솔루션을 표준 도구로 구현하는 실제 방법을 배울 수 있습니다.
핵심 요약
ngrok이나 Cloudflare 같은 상용 서비스 대신 OpenSSH와 nginx만으로 자체 호스팅 HTTP 터널을 만드는 방법을 소개한다. ssh -R 0:localhost:8080으로 로컬 서비스를 원격 서버의 임의 포트로 포워딩하면 서버가 자동으로 포트를 할당한다. nginx는 정규식 기반 서버 이름으로 *.ssh.luffy.cx 형태의 동적 도메인을 처리하고, 각 포트로 들어오는 요청을 127.0.0.1:포트로 프록시한다. 전체 요약 9문장 읽기 → 046 21:11 당일 +260 중국 전자제품 깊이 관리하는 오픈소스 툴 공개 UFI-TOOLS는 zxe 포켓 라우터와 전시광 안드로이드 기기용 시스템 관리 및 확장 도구로, PE(포켓) 버전과 완전판 두 가지 형태로 제공된다. 오픈소스 · 도구 · kanoqwq/UFI-TOOLS · JavaScript
Key Point 휴대용 라우터와 저가 안드로이드 기기에 대한 깊이 있는 시스템 제어와 플러그인 확장이 가능하게 되어, 개발자와 고급 사용자가 기기를 완전히 활용할 수 있는 생태계를 제공한다.
핵심 요약
UFI-TOOLS는 zxe 포켓 라우터와 전시광 안드로이드 기기용 시스템 관리 및 확장 도구로, PE(포켓) 버전과 완전판 두 가지 형태로 제공된다. PE 버전은 휴대폰에만 설치해 무선 기기를 원격 제어하는 경량 솔루션이고, 완전판은 대상 기기에 직접 설치해 플러그인 상점과 고급 기능을 모두 지원한다. F50, U30 Air, 창행60, 원항60, 구름 전자기기 태블릿 등 여러 기기를 지원하며, 웹 UI, APK, Magisk 모듈 방식으로 배포 가능하다. 전체 요약 10문장 읽기 → 047 21:11 당일 +101 ShellCrash: 셸 환경에서 mihomo/sing-box 관리 도구 Linux 커널 기반 라우터·서버·도커 등에서 mihomo/sing-box 프록시 커널을 설치하고 관리하는 셸 스크립트 도구다. 오픈소스 · 도구 · juewuy/ShellCrash · Shell
Key Point Linux 기기에서 네트워크 프록시를 손쉽게 구성하려는 개발자·시스템 관리자가 알아야 할 오픈소스 도구로, 여러 커널 지원과 웹 UI 통합으로 복잡한 설정을 단순화한다.
핵심 요약
Linux 커널 기반 라우터·서버·도커 등에서 mihomo/sing-box 프록시 커널을 설치하고 관리하는 셸 스크립트 도구다. mihomo와 sing-box를 하나의 인터페이스에서 전환하며 사용할 수 있고, 구독 링크와 설정 파일의 온라인 가져오기를 지원한다. Router 모드와 Local 모드 등 여러 트래픽 포워딩 모드 전환과 자동 업데이트 스케줄 설정이 가능하다. 전체 요약 9문장 읽기 → 048 18:11 ▲ 125 · 댓글 53 셸 명령과 코드를 실행하는 마크다운 노트 앱 Ledge.sh 공개 마크다운 노트에서 셸 명령, Python·Node·Ruby 같은 코드, SQL, AI 프롬프트를 직접 실행할 수 있는 Ledge.sh를 오픈소스로 공개했다. 오픈소스 · 도구 · Show HN: Ledge.sh – Runnable Markdown Notes
Key Point 개발자와 DevOps가 명령을 노트에 저장하고 바로 실행할 수 있어 문서와 실행이 분리되지 않으며, 원격 서버와 멀티 호스트 지원으로 프로젝트 자동화와 인시던트 대응 워크플로우를 노트 안에서 완결할 수 있다.
핵심 요약
마크다운 노트에서 셸 명령, Python·Node·Ruby 같은 코드, SQL, AI 프롬프트를 직접 실행할 수 있는 Ledge.sh를 오픈소스로 공개했다. 각 노트마다 독립적인 셸이 유지되어 cd나 환경변수, virtualenv 같은 상태가 다음 실행에 보존되며, ⌘↩로 코드 블록을 실행하면 출력이 아래에 스트리밍된다. frontmatter의 cwd와 env로 노트의 작업 디렉토리와 환경변수를 설정할 수 있고, norun 옵션으로 실행 버튼을 숨길 수 있다. 전체 요약 14문장 읽기 → 049 21:11 당일 +102 Rust 기반 SSH 클라이언트 OmnySSH, 대시보드·SFTP·터미널 한곳에 Rust로 만든 오픈소스 SSH 클라이언트·서버 관리자로, macOS·Windows·Linux에서 데스크톱 GUI와 터미널 TUI를 모두 지원한다. 인프라 · 데브옵스 · timhartmann7/omnyssh · Rust
Key Point 서버 관리 시 터미널·SFTP·대시보드를 오가며 써야 하는 불편함을 한 창에서 해결하고, 한 클릭으로 SSH 키를 안전하게 설정할 수 있다.
핵심 요약
Rust로 만든 오픈소스 SSH 클라이언트·서버 관리자로, macOS·Windows·Linux에서 데스크톱 GUI와 터미널 TUI를 모두 지원한다. 대시보드에서 모든 서버를 카드로 표시하며, CPU·RAM·디스크·업타임·OS·상위 프로세스와 Docker 컨테이너 수를 실시간으로 표시한다. 탭 기반 PTY 터미널, 2패널 SFTP 파일 매니저, 다중 서버 일괄 실행 스니펫 기능을 제공한다. 전체 요약 8문장 읽기 → 050 21:11 당일 +111 자신의 서버에 설치하는 깃허브 배포 플랫폼 Openship TypeScript 기반 오픈소스 배포 플랫폼으로, GitHub 저장소를 지정하면 자동으로 빌드·배포·라우팅·TLS 처리를 수행하는 자체 호스팅 가능 CI/CD 솔루션이다. 인프라 · 데브옵스 · oblien/openship · TypeScript
Key Point 자신의 인프라에 설치해 Vercel·Railway 같은 PaaS 기능을 완전히 제어할 수 있으므로, 배포 비용 절감과 데이터 주권이 필요한 팀에게 의미 있는 선택지다.
핵심 요약
TypeScript 기반 오픈소스 배포 플랫폼으로, GitHub 저장소를 지정하면 자동으로 빌드·배포·라우팅·TLS 처리를 수행하는 자체 호스팅 가능 CI/CD 솔루션이다. 데스크톱 앱, 웹 대시보드, CLI 등 세 가지 인터페이스로 구동할 수 있으며, 개인용 데스크톱 앱은 SSH를 통해 서버를 제어하고 팀용 서버는 Docker Compose(Linux) 또는 베어 모드로 운영할 수 있다. Package.json·프레임워크 설정·Dockerfile을 자동 감지해 스택을 파악하고, Docker 이미지 또는 베어 릴리즈로 빌드한 후 컨테이너·호스트 프로세스 방식으로 실행한다. 전체 요약 9문장 읽기 → 051 21:11 당일 +175 AI 에이전트 상태 추적까지 하는 터미널 멀티플렉서 TUIOS Go로 만든 현대적 터미널 멀티플렉서로, Vim 스타일 모달 인터페이스, BSP 타일링, 여러 워크스페이스, Kitty 그래픽 프로토콜 지원을 제공한다. 인프라 · 데브옵스 · Gaurav-Gosain/tuios · Go
Key Point AI 코딩 에이전트가 터미널에서 작동하는 상태를 자동 감지하고, 모든 머신의 작업 큐를 하나의 Inbox에서 관리할 수 있다는 점이 기존 tmux와 크게 다르며, 에이전트 팀 자동화에 필수적인 인프라가 된다.
핵심 요약
Go로 만든 현대적 터미널 멀티플렉서로, Vim 스타일 모달 인터페이스, BSP 타일링, 여러 워크스페이스, Kitty 그래픽 프로토콜 지원을 제공한다. 데몬이 세션을 유지하며, SSH로 원격 머신의 세션에 접근하고, 각 터미널 창에서 실행되는 AI 코딩 에이전트의 상태를 감지해 보고하도록 한다. Claude Code, Codex, Gemini CLI 등 19개 에이전트 도구를 통합하여 상태를 자동 감지하고, 24개 에이전트 CLI를 프로세스와 화면으로 자동 인식한다. 전체 요약 12문장 읽기 → 052 22:26 당일 +117 안드로이드 TV박스를 서버로 무장하는 Armbian Armbian은 Debian/Ubuntu 기반의 가벼운 Linux 배포판으로, ARM 칩에 최적화되어 TF/SD/USB 저장장치와 eMMC에 설치 가능하다. 하드웨어 · 시스템 · ophub/amlogic-s9xxx-armbian · Shell
Key Point 집에 남은 구형 TV박스나 셋탑박스를 버리지 말고 Linux 서버로 재활용할 수 있는 실용적인 방법을 제시한다.
핵심 요약
Armbian은 Debian/Ubuntu 기반의 가벼운 Linux 배포판으로, ARM 칩에 최적화되어 TF/SD/USB 저장장치와 eMMC에 설치 가능하다. 이 프로젝트는 Amlogic, Rockchip, Allwinner 칩셋을 사용하는 TV박스, 싱글보드 컴퓨터, 임베디드 기기에서 공식 Armbian을 실행할 수 있도록 지원한다. a311d, s922x, s905x3, s905x2, s912 등 Amlogic 칩부터 rk3588, rk3568, rk3399, rk3328 등 Rockchip 칩, 그리고 h6 등 Allwinner 칩까지 50개 이상의 SoC를 지원한다. 전체 요약 7문장 읽기 → 053 22:29 ▲ 100 · 댓글 69 VSCode의 SSH 원격 연결 방식, 보안 우려 제기 Fly.io의 Thomas Ptacek가 VSCode의 SSH 원격 편집 기능이 보안 관점에서 문제가 있다고 지적했다. 보안 · VSCode's SSH Agent Is Bananas (2025)
Key Point VSCode의 원격 개발 기능을 자주 쓰는 개발자라면, 자신이 사용하는 도구가 서버에 어떤 방식으로 접근하는지, 어떤 보안 위험을 안고 있는지 알아야 한다.
핵심 요약
Fly.io의 Thomas Ptacek가 VSCode의 SSH 원격 편집 기능이 보안 관점에서 문제가 있다고 지적했다. VSCode는 Emacs의 Tramp 같은 원격 시스템을 지향했으나, 실제로는 Bash 스니펫으로 에이전트와 Node 바이너리를 다운로드하는 방식을 채택했다. 이 에이전트는 포트 포워딩된 SSH를 통해 작동하며, VSCode 프론트엔드와 WebSocket 연결을 수립한다. 전체 요약 6문장 읽기 → 054 03:11 ▲ 208 · 댓글 114 Meta 음성 AI 뮤즈, 전체 시스템 파일 6.8GB 실수로 공개 Meta의 음성 AI 에이전트 뮤즈(내부명 Hatch)가 사용자의 export 요청에 리눅스 루트 파일시스템 6.8GB를 통째로 전송했다. 보안 · I asked Meta’s Muse for its filesystem and it sent me 6.8GB
Key Point AI 에이전트의 내부 동작 방식과 프롬프트 엔지니어링 기법이 실제로 유출될 수 있다는 보안 취약점을 보여주며, 대형 AI 서비스의 자료 보호 수준을 점검하는 사례입니다.
핵심 요약
Meta의 음성 AI 에이전트 뮤즈(내부명 Hatch)가 사용자의 export 요청에 리눅스 루트 파일시스템 6.8GB를 통째로 전송했다. SSH 키, Ubuntu 시스템 파일, 내부 문서, 메모리 파일, 에이전트 로그 등 민감한 정보가 포함되었다. 뮤즈의 정체성을 정의하는 SOUL.md, IDENTITY.md 등 프롬프트 파일과 약 68개의 스킬 디렉터리, 113개 부분 에이전트 기록이 담겨 있었다. 전체 요약 4문장 읽기 → 055 21:10 당일 +465 수조 개 파라미터 모델 훈련용 오픈소스 GPU 오케스트레이션 프레임워크 Higgsfield는 수십억~수조 개 파라미터의 거대 언어모델 훈련을 위한 장애 허용 GPU 오케스트레이션 및 머신러닝 프레임워크다. AI · 머신러닝 · higgsfield-ai/higgsfield · Jupyter Notebook
Key Point GPU 자원이 부족한 국내 개발자도 클라우드 서버들을 연결해 차세대 LLM 훈련을 시작할 수 있게 되었으며, 환경과 설정 복잡도를 크게 줄였기 때문이다.
핵심 요약
Higgsfield는 수십억~수조 개 파라미터의 거대 언어모델 훈련을 위한 장애 허용 GPU 오케스트레이션 및 머신러닝 프레임워크다. DeepSpeed ZeRO-3와 PyTorch의 완전 샤딩 데이터 병렬(FSDP)을 지원하여 극대규모 모델 분산 훈련을 가능하게 한다. Docker와 GitHub Actions를 통해 코드 배포 및 실험 실행·모니터링을 자동화하며, 표준 PyTorch 워크플로를 따른다. 전체 요약 5문장 읽기 → 056 21:10 당일 +132 AI 에이전트를 위한 오픈소스 데스크톱 자동화 플랫폼 Cua AI 에이전트가 데스크톱을 제어할 수 있도록 하는 오픈소스 도구 모음을 제공한다. AI · 머신러닝 · trycua/cua · HTML
Key Point AI 에이전트가 인간처럼 데스크톱 앱을 조작하고 작업을 수행해야 하는 상황이 증가하고 있으며, 이를 위한 오픈소스 기반과 벤치마크 표준이 필요하기 때문이다.
핵심 요약
AI 에이전트가 데스크톱을 제어할 수 있도록 하는 오픈소스 도구 모음을 제공한다. Cua Driver로 macOS·Windows·Linux에서 앱을 검사하고 조작하며, CLI·MCP·SDK로 연결할 수 있다. Cua Fleets는 클라우드 Linux 데스크톱을 프로비저닝하고 스크린샷 캡처·앱 상호작용을 지원한다. 전체 요약 6문장 읽기 → 057 21:11 당일 +238 Tailscale 오픈소스로 만든 암호화 터널 도구 Tailcat Tailscale의 데이터 플레인(magicsock)을 이용해 netcat 같은 암호화 터널을 제공하는 오픈소스 도구다. 오픈소스 · 도구 · tailscale/tailcat · Go
Key Point Tailscale의 검증된 암호화 기술을 별도 계정 없이 가벼운 도구로 사용할 수 있어, 보안이 필요한 P2P 통신이 필요한 개발자와 시스템 관리자에게 실용적이다.
핵심 요약
Tailscale의 데이터 플레인(magicsock)을 이용해 netcat 같은 암호화 터널을 제공하는 오픈소스 도구다. WireGuard 암호화와 DERP 릴레이를 통해 NAT 우회 없이 P2P 연결을 지원하며, Tailscale 계정이나 관리자 권한 없이 사용할 수 있다. CLI 도구와 Go 라이브러리로 제공되며, 서버 측이 주소를 생성하고 클라이언트가 그 주소로 연결하는 방식이다. 전체 요약 5문장 읽기 → 058 21:11 당일 +111 YAML 한 줄로 LLM 학습하는 Soup, 4GB GPU에서 8B 모델 실행 Soup는 YAML 설정 파일 하나로 LLM 파인튜닝과 포스트트레이닝을 실행하는 CLI 도구다. AI · 머신러닝 · MakazhanAlpamys/Soup · Python
Key Point 로컬 저사양 GPU에서도 대규모 언어모델을 효율적으로 학습할 수 있는 실용적인 도구로, 인프라 복잡성을 제거하고 싶은 개발자와 연구진이 참고해야 한다.
핵심 요약
Soup는 YAML 설정 파일 하나로 LLM 파인튜닝과 포스트트레이닝을 실행하는 CLI 도구다. 레이어 스트리밍 기술로 8B 모델을 4GB 노트북 GPU에서 학습할 수 있으며, RTX 3050에서 119.6 tok/s, 3.32GB 피크 메모리로 동작한다. SSH 설정 없이 로컬 GPU에서 QLoRA로 훈련 가능하며, 배치 크기와 양자화 등을 자동으로 처리한다. 전체 요약 6문장 읽기 → 059 08:25 당일 +111 안드로이드 폰에서 리눅스 VM과 컨테이너 돌리는 Podroid 루트 권한 없이 안드로이드 폰에서 실제 Alpine Linux VM을 구동하는 앱이다. 오픈소스 · 도구 · ExTV/Podroid · Kotlin
Key Point 안드로이드 폰을 실제 Linux 개발 환경으로 전환할 수 있는 것으로, 특히 chroot이나 proot 같은 제한적인 방식이 아닌 진정한 커널 기반의 VM을 제공한다는 점이 개발자에게 의미가 있습니다.
핵심 요약
루트 권한 없이 안드로이드 폰에서 실제 Alpine Linux VM을 구동하는 앱이다. QEMU 기반의 자체 커널을 사용하므로 Podman, Docker, LXC가 서버와 동일하게 동작한다. 내장 X11 뷰어로 Linux GUI 앱을 실행할 수 있고, 터미널, USB 패스스루, SSH, 포트 포워딩을 지원한다. 전체 요약 5문장 읽기 → 060 08:25 당일 +109 Apple Silicon Mac에서 가상 iPhone 부팅 CLI 공개 Apple의 Virtualization.framework를 활용해 macOS에서 가상 iPhone을 구동하는 CLI 도구 vphone-cli를 깃허브에 공개했다. 하드웨어 · 시스템 · Lakr233/vphone-cli · Swift
Key Point Apple의 보안 기능을 우회해 macOS에서 완전한 iOS 가상 환경을 만드는 방법이 실제로 구현된 사례로, 보안 연구자와 개발자 모두에게 중요한 참고 자료가 된다.
핵심 요약
Apple의 Virtualization.framework를 활용해 macOS에서 가상 iPhone을 구동하는 CLI 도구 vphone-cli를 깃허브에 공개했다. Apple Silicon, macOS 15+ Sequoia, SIP/AMFI 완화 등의 환경 요구사항이 있으며, 한 명령어로 iOS 이미지 다운로드부터 DFU 복원, 커스텀 펌웨어 설치까지 자동화한다. 5가지 펌웨어 변형(less·regular·dev·jb·exp)을 제공하며, 단계별로 AMFI·SSV·Img4·TXM 보안 우회부터 전체 탈옥, VM 감지 우회 연구 패치까지 지원한다. 전체 요약 5문장 읽기 → 061 21:10 당일 +931 여러 AI 에이전트를 한곳에서 관리하는 통합 개발 도구 Orca Orca는 Codex, Claude Code, OpenCode 등 여러 코딩 에이전트를 각각의 독립된 git 워크트리에서 나란히 실행하고 비교·통합할 수 있는 개발 환경이다. AI · 머신러닝 · stablyai/orca · TypeScript
Key Point 여러 AI 에이전트의 결과를 한 곳에서 병렬로 비교할 수 있는 통합 개발 환경이 필요한 개발자와 팀에게 새로운 워크플로우를 제시한다.
핵심 요약
Orca는 Codex, Claude Code, OpenCode 등 여러 코딩 에이전트를 각각의 독립된 git 워크트리에서 나란히 실행하고 비교·통합할 수 있는 개발 환경이다. 데스크톱, 모바일, SSH 원격 서버에서 실행되며, 모바일 앱에서는 에이전트의 진행 상황을 모니터링하고 지시를 내릴 수 있다. WebGL 기반 터미널 분할, 디자인 모드로 UI 요소를 클릭하면 HTML·CSS·스크린샷을 프롬프트에 자동 입력, GitHub와 Linear를 앱 내에서 네이티브 통합 등 기능을 제공한다. 전체 요약 5문장 읽기 → 062 21:11 당일 +114 연구 자동화 플랫폼 OpenResearch, 로컬 중심으로 에이전트 병렬 실행 Claude Code, Codex, OpenCode 등 모델을 활용하는 연구 에이전트를 로컬 환경에서 관리·실행하는 데스크톱 앱 및 CLI 공개. AI · 머신러닝 · alphaXiv/OpenResearch · Rust
Key Point 연구 자동화 워크플로우를 로컬 중심으로 설계해 데이터 소유권을 보장하면서 엔터프라이즈급 병렬 실험 관리를 제공한다는 점이 기존 AI 에이전트 도구와 다릅니다.
핵심 요약
Claude Code, Codex, OpenCode 등 모델을 활용하는 연구 에이전트를 로컬 환경에서 관리·실행하는 데스크톱 앱 및 CLI 공개. 각 연구 방향마다 독립적인 에이전트 세션과 격리된 git 워크트리를 할당해 병렬로 탐색하고, git 기반 실험 트리로 모든 실행을 추적. 로컬 SSH, Slurm, Kubernetes, Ray, Modal 등 다양한 인프라에서 실행 가능하며 코드 공개 없이 원격 GPU와 연결 가능. 전체 요약 5문장 읽기 → 063 21:11 당일 +244 AI 코딩 에이전트용 스킬 관리 CLI 공개 Vercel Labs가 코딩 에이전트들을 위한 스킬 패키지 관리 도구 'skills'를 오픈소스로 공개했다. 오픈소스 · 도구 · vercel-labs/skills · TypeScript
Key Point AI 코딩 에이전트를 활용하는 개발자에게 팀의 작업 규칙을 자동화하는 스킬을 표준화된 방식으로 공유·재사용할 수 있는 인프라가 생겼다.
핵심 요약
Vercel Labs가 코딩 에이전트들을 위한 스킬 패키지 관리 도구 'skills'를 오픈소스로 공개했다. Claude Code, Cursor, OpenCode 등 80개 이상의 AI 코딩 에이전트에서 재사용 가능한 SKILL.md 형식의 명령어 모음을 설치하고 관리할 수 있다. GitHub 저장소, URL, 로컬 경로에서 스킬을 추가하거나 임시로 사용 가능하며, 프로젝트/글로벌 범위에서 심링크 또는 복사로 설치된다. 전체 요약 5문장 읽기 → 064 21:11 당일 +184 여러 AI 에이전트를 조직적으로 관리하는 배포판 firstmate 한 명의 에이전트(first mate)와 대화하면 백그라운드에서 여러 크루 에이전트를 병렬로 실행하고 감독하는 agent distro다. AI · 머신러닝 · kunchenguid/firstmate · Shell
Key Point 개발 작업을 여러 AI 에이전트가 병렬로 처리할 때 충돌 없이 독립적으로 진행하고, 단 하나의 에이전트와만 소통하며 나머지는 자동 감독받을 수 있는 구조를 제공한다.
핵심 요약
한 명의 에이전트(first mate)와 대화하면 백그라운드에서 여러 크루 에이전트를 병렬로 실행하고 감독하는 agent distro다. 각 작업은 독립된 git worktree에서 실행되므로 같은 저장소에서 동시 작업이 충돌하지 않는다. ship 작업은 PR이나 로컬 머지로 변경사항을 전달하고, scout 작업은 조사 리포트를 생성한다. 전체 요약 6문장 읽기 → 065 08:12 ▲ 117 · 댓글 23 FreeBSD 14.5 출시, 주요 기능보다 안정성 강화 FreeBSD 14.5-RELEASE가 2026년 9월 8일 발표되었으며, stable/14 브랜치의 여섯 번째 릴리스입니다. 인프라 · 데브옵스 · FreeBSD 14.5-Release
Key Point 레거시 브랜치의 유지보수 릴리스이므로 기존 FreeBSD 사용자의 안정적인 업그레이드 경로를 제공하며, 다양한 아키텍처와 설치 방식 지원으로 운영 환경에 맞게 선택할 수 있습니다.
핵심 요약
FreeBSD 14.5-RELEASE가 2026년 9월 8일 발표되었으며, stable/14 브랜치의 여섯 번째 릴리스입니다. 레거시 브랜치 말기 릴리스로 새로운 기능보다는 버그 수정, 드라이버 업데이트, 외부 소프트웨어 최신 버전에 집중합니다. amd64, i386, aarch64, armv7, powerpc, powerpc64, powerpc64le, riscv64 등 9개 아키텍처를 지원합니다. 전체 요약 5문장 읽기 →