매일 쌓이는 개발자의 시야

2026년 11월 17일 (화).

세상의 기술 소식, 한국어로 한눈에.
읽을 이야기, 써볼 도구, 논문과 새 버전까지.

지난 발행본오늘 41건12:11 기준날짜별로 찾아보기 ↗
AI 요약 안내

AI가 한국어로 정리한 내용입니다. 정확한 정보는 각 카드의 원문을 확인해 주세요.

요약 원칙 ↗

관심 분야로 읽기

수집 당시 지표 기준

보안 분야 · 5건 필터 해제 ×

읽을 소식

Hacker News05

개발자 커뮤니티가 주목하는 이야기

오늘의 주요포인트 상위 5건

01보안

윈도우 11, 개발 도구 사용 현황을 기본값으로 수집

원제 Windows 11 Is Collecting Data on Which Coding Agents and Developer Tools You Use

301 포인트댓글 168
Key Point

어떤 개발 도구를 쓰는지 추적되는 범위와 기본값 설정을 명확히 알아야 개인정보 수준을 판단하고 필요시 설정을 변경할 수 있다.

핵심 요약

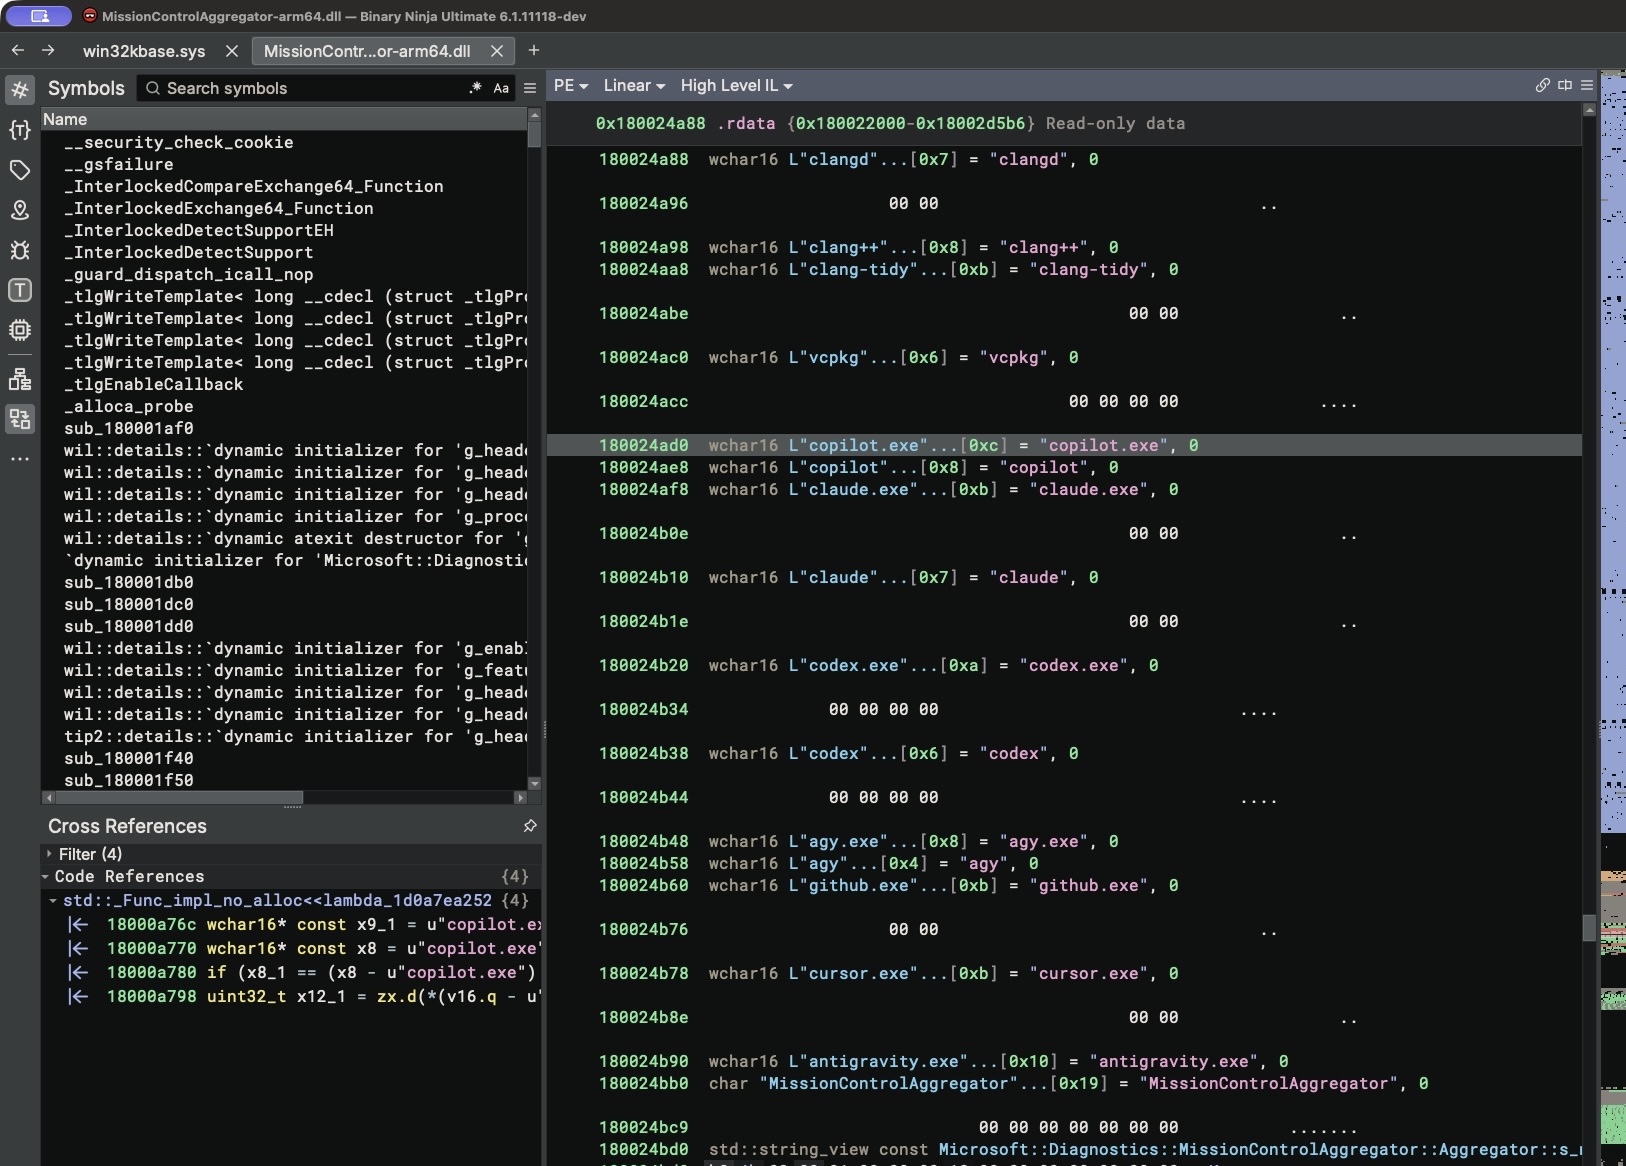
  • Windows 11의 MissionControlAggregator.dll이 Codex, Claude, Copilot, Cursor 같은 AI 코딩 에이전트와 Python, .NET, GCC, Visual Studio Code 같은 개발 도구 사용 여부를 감지하고 기록하고 있다.
  • 이 컴포넌트는 Windows의 기존 진단 이벤트(KernelProcess.AppStateChangeSummary, Win32kTraceLogging.AppInteractivitySummary)를 구독하여 프로세스 정보를 수집하며, 일치하는 도구마다 비트를 설정한 후 Segments.SubCohorts 보고서로 변환한다.
  • 보고서는 12개의 광범위한 도구 범주, 4개의 CLI 에이전트, 5개의 데스크톱 에이전트 슬롯을 포함한 비트맵 형태로 대략 일일 단위로 생성되며, 프롬프트 텍스트나 소스 코드는 기록하지 않는다.
전체 요약 6문장 읽기 →
02보안

무일푼 도메인이 웹 순위 8위에? 의문의 SEO 조작 사건

원제 What the fuck is w2rt6byl5nf1opmc-a.com?

154 포인트댓글 44
Key Point

도메인 순위 데이터의 신뢰성이 광범위한 SEO 도구와 보안 평판 시스템에 미치는 영향을 보여주는 사례로, 존재하지 않는 도메인이 메이저 검색 엔진을 제치고 8위에 오를 수 있다는 점이 SEO 메트릭스의 조작 가능성을 드러낸다.

핵심 요약

  • 저자의 웹사이트 백링크 모니터에 siterate.org라는 사이트가 검출되었고, 이를 방문한 결과 .com 도메인 인기도 순위에서 w2rt6byl5nf1opmc-a.com이 Google, Facebook, YouTube에 이어 8위에 올라 있는 것을 발견했다.
  • 문제는 이 도메인이 존재하지 않는다는 점으로, DNS 조회 결과 dnsNotFound 오류가 나고 웹 검색으로도 찾을 수 없었다.
  • siterate.org는 Majestic Million이라는 도메인 순위 목록을 사용하는데, Majestic 데이터에 따르면 w2rt6byl5nf1opmc-a.com은 약 2억 4,100만 개의 노팔로우 백링크와 6개의 팔로우 백링크를 보유한 것으로 집계되었다.
전체 요약 8문장 읽기 →
03보안

Optimizely 플랫폼 해킹, 세계 주요 사이트에 악성코드 배포

원제 Optimizely Compromised, Served Malware on Zoom, GitLab

139 포인트댓글 76
Key Point

신뢰받는 타사 플랫폼이 공격받으면 자체 보안이 아무리 좋아도 사용자가 무차별적으로 피해를 입을 수 있음을 보여주는 사건이며, 금융·암호화폐·개인정보 탈취를 동시에 시도한 대규모 공격으로 피해 조직과 사용자 모두에게 즉각 영향을 미친다.

핵심 요약

  • 2026년 11월 16일 Optimizely 웹 실험 플랫폼을 통해 178개 조직의 방문자에게 악성 JavaScript가 배포됐으며, 피해 대상에는 Zoom, BBC, CNN, Salesforce, GitLab, IKEA, HSBC, Equifax 등 세계 최대 규모 브랜드들이 포함됐다.
  • 공격자는 Project JavaScript 필드에 악성 코드를 삽입해 Optimizely의 CDN에서 신뢰받는 도메인으로 전달했으며, 세 가지 버전의 로더(평문 script 태그, base64 인코딩, inline eval 복사본)를 사용했다.
  • 악성코드는 암호화폐 지갑 주소를 공격자의 주소로 변조하고, 결제카드 정보를 스키밍하며, 쿠키와 스크린샷을 탈취하고, iOS 디바이스에서 Coruna 및 DarkSword 익스플로잇 킷을 전달했다.
전체 요약 10문장 읽기 →
04보안

세계 최대 브랜드 178곳, 최적화 도구 거쳐 악성코드 감염

원제 World's Largest Brands Infected With Malware Via Optimizely

109 포인트댓글 18
Key Point

신뢰할 수 있는 제3자 서비스 공급자를 통한 대규모 공급망 공격으로, 웹사이트 운영자가 자신의 코드를 수정하지 않았어도 감염될 수 있음을 보여준다.

핵심 요약

  • 2026년 11월 16일 Optimizely Web 실험 플랫폼을 통해 Zoom, BBC, CNN, Salesforce, GitLab, IKEA, HSBC, Equifax 등 178개 조직의 방문자에게 악성 JavaScript가 배포됐다.
  • 공격자는 고객 프로젝트의 Project JavaScript 필드에 자신의 코드를 주입하여, Optimizely 신뢰 도메인에서 서빙되는 스니펫을 감염시켰다.
  • 악성코드는 암호화폐 지갑 주소를 공격자 주소로 교체하고, 카드 정보를 스키밍하며, 쿠키와 스크린샷을 탈취하고, iOS 기기에는 Coruna와 DarkSword 익스플로잇 킷을 전달했다.
전체 요약 10문장 읽기 →
05보안

형식검증 도구 Aristotle, 러스트 지원 추가

원제 Aristotle Expands into Rust

107 포인트댓글 55
Key Point

스마트 컨트랙트와 미션 크리티컬 Rust 코드에서 형식검증으로 버그를 사전에 증명할 수 있는 도구가 나왔으므로, 블록체인·금융·인프라 개발자들의 보안 검증 방식이 테스트 중심에서 증명 중심으로 전환될 가능성이 있다.

핵심 요약

  • 형식검증 플랫폼 Aristotle이 Rust 프로그래밍 언어 지원을 추가했다.
  • 기존 C, Verilog 지원에 이어 Rust 코드가 사양대로 동작함을 증명할 수 있게 되었으며, unsafe 블록 내 미정의 동작도 감지한다.
  • C 코드를 Rust로 마이그레이션할 때 새 코드가 원본과 동일하게 동작함을 증명할 수 있다.
전체 요약 7문장 읽기 →

써볼 도구

GitHub Trending00

새롭게 발견하는 오픈소스 저장소

이 분야에 준비된 써볼 도구 항목이 없습니다.

전체 분야 보기 →

읽을 논문

Hugging Face Papers00

커뮤니티가 고른 오늘의 AI 논문

이 분야에 준비된 읽을 논문 항목이 없습니다.

전체 분야 보기 →

새 버전

GitHub Releases00

지켜보는 프로젝트의 정식 릴리스

이 분야에 준비된 새 버전 항목이 없습니다.

전체 분야 보기 →

이번 피드는 여기까지입니다.

작은 발견을 다음 커밋으로 이어가세요.