쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 10월 30일 (금)까지 3636건
18건 · "악성코드"조건 지우기 ×
001 00:11 ▲ 186 · 댓글 137 소프트웨어는 나빠지는 중이지만, 예전은 더 끔찍했다 코드 생산량이 10배 증가해도 에러율을 10배로 줄이지 못하면 결과적으로 프로덕션이 더 버그가 많아진다는 점에서 소프트웨어 품질 저하가 현실이지만, 과거 소프트웨어는 훨씬 더 심각한 문제들을 가지고 있었다. 기타 · Software may be getting worse, but it used to be horrible
Key Point 소프트웨어 품질 저하 논의에서 빠지기 쉬운 역사적 맥락 - 현재의 문제는 실제로는 과거보다 훨씬 관리 가능한 수준이며, 자동 업데이트와 프로세스 격리 같은 기반 구조가 가져온 근본적인 개선을 이해할 수 있다.
핵심 요약
코드 생산량이 10배 증가해도 에러율을 10배로 줄이지 못하면 결과적으로 프로덕션이 더 버그가 많아진다는 점에서 소프트웨어 품질 저하가 현실이지만, 과거 소프트웨어는 훨씬 더 심각한 문제들을 가지고 있었다. 과거 Windows는 95% 시장점유율을 차지했고 극심한 안정성 문제로 인해 블루스크린이 자주 발생했으며, 이는 버그 많은 디바이스 드라이버와 리소스 미회수로 인한 컴퓨터 성능 저하가 원인이었다. 자동 저장 기능이 없거나 제대로 작동하지 않아 몇 시간 작업한 문서를 날리는 일이 흔했고, Google Docs 출시 후에도 사용자들이 트라우마 때문에 Ctrl+S를 반사적으로 눌렀을 정도였다. 전체 요약 10문장 읽기 → 002 03:11 ▲ 197 · 댓글 82 LiteLLM 1.107.0, 자격증명 탈취·백도어 악성코드 포함돼 배포 LiteLLM 1.107.0이 PyPI에서 자격증명 탈취 악성코드와 원격코드 실행 백도어를 포함해 배포됐다. 보안 · Compromised LiteLLM 1.107.0 on PyPI Installs a Credential Stealer and Backdoor
Key Point PyPI의 인기 라이브러리에서 개발자 환경의 모든 민감 정보(AWS 자격증명, SSH 키, API 토큰, 비밀번호)를 탈취하는 대규모 공급망 공격이 발생했으며, 빌드 파이프라인 손상으로 의심돼 의존성 관리의 신뢰성에 심각한 영향을 미친다.
핵심 요약
LiteLLM 1.107.0이 PyPI에서 자격증명 탈취 악성코드와 원격코드 실행 백도어를 포함해 배포됐다. Linux, macOS, Windows 7개 휠의 모든 설치 파일에 cook.pth, cook.py, sitecustomize.py 3개 파일이 심어졌으며, Python 프로세스 시작 시 자동 실행되는 구조다. cook.py는 SSH 키, 클라우드 자격증명, CI/CD 시크릿, AI 도구 토큰, 브라우저 비밀번호, LiteLLM 프록시 데이터베이스 내 LLM 제공자 API 키를 수집해 www.litellm[.]dev로 AES-256-CBC 암호화로 전송한다. 전체 요약 10문장 읽기 → 003 03:11 ▲ 104 · 댓글 13 어두운 웹 위협 정보 수집 자동화하는 오픈소스 VoidAccess 공개 VoidAccess는 다크웹 조사 쿼리를 구조화된 위협 정보로 변환하는 자체 호스팅 가능한 오픈소스 OSINT 도구다. 보안 · Show HN: VoidAccess – open-source dark web OSINT, from query to a graph
Key Point 다크웹 위협 정보 수집을 자동화하는 엔터프라이즈급 오픈소스 도구로, 규모 있는 보안팀이 수작업으로 하던 조사를 체계화할 수 있기 때문이다.
핵심 요약
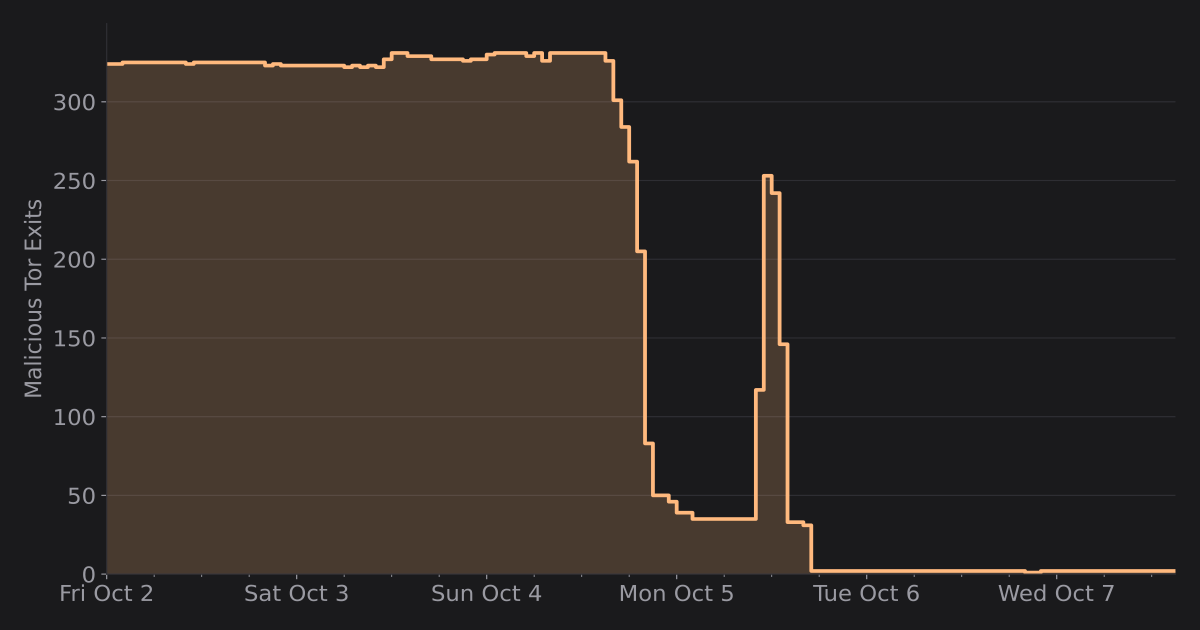
VoidAccess는 다크웹 조사 쿼리를 구조화된 위협 정보로 변환하는 자체 호스팅 가능한 오픈소스 OSINT 도구다. 16개 이상 Tor 검색 엔진, 붙여넣기 사이트, 코드 저장소, 보안 피드에서 병렬로 데이터를 수집한다. 정규식, 명명된 개체 인식(NER), 선택적 LLM을 이용해 IOC, 지갑, 자격증명, 취약점, 악성코드, 행위자 등을 추출한다. 전체 요약 12문장 읽기 → 004 03:11 ▲ 188 · 댓글 53 333개 토르 노드 감염된 대규모 SSH 공격 폭로 후 격리 10월 2일 333개의 토르 exit node(토르 네트워크 exit relay의 약 10%)가 조율된 공격을 시작해 SSH 연결을 가로채고 암호화되지 않은 데이터를 탈취했다. 보안 · How I got over 300 Tor exit nodes removed
Key Point 토르 네트워크 전체의 10%가 동시에 감염되고 SSH 중간자 공격으로 실시간 명령어 모니터링 및 감염 확산을 시도한 대규모 공격 사건이며, 보안 연구자의 신고와 토르팀의 빠른 대응 과정을 통해 대규모 인프라 보안 사건의 탐지·격리 방식을 엿볼 수 있습니다.
핵심 요약
10월 2일 333개의 토르 exit node(토르 네트워크 exit relay의 약 10%)가 조율된 공격을 시작해 SSH 연결을 가로채고 암호화되지 않은 데이터를 탈취했다. 공격자들은 8월에 서버에 침투해 OpenSSH 백도어이자 자격증명 탈취 도구인 Ebury 1.8.3 악성코드를 배포했다. 피해 노드들은 특정 포트를 차단해 암호화되지 않은 메일 트래픽만 처리하도록 제한했으며, SSH 접속 시도 시 사용자를 12개의 SSH 가로채기 서버로 리다이렉트했다. 전체 요약 11문장 읽기 → 005 06:11 ▲ 185 · 댓글 68 Mac.apk, Apple Silicon에서 안드로이드 앱 네이티브 실행 Mac.apk는 Apple Silicon Mac에서 안드로이드 앱을 에뮬레이터나 가상머신 없이 직접 실행하는 오픈소스 프로젝트로, 알파 버전이며 일부 앱은 완벽하게 동작하고 일부는 부분 작동 또는 미지원 상태다. 하드웨어 · 시스템 · Android apps running native on macOS
Key Point Apple Silicon Mac에서 Windows용 프로그램을 실행하는 것처럼, 이제 안드로이드 앱을 네이티브하게 돌릴 수 있는 방법이 생겼으며, 샌드박스가 없다는 점에서 앱 선택과 보안이 중요하다.
핵심 요약
Mac.apk는 Apple Silicon Mac에서 안드로이드 앱을 에뮬레이터나 가상머신 없이 직접 실행하는 오픈소스 프로젝트로, 알파 버전이며 일부 앱은 완벽하게 동작하고 일부는 부분 작동 또는 미지원 상태다. 앱은 일반 macOS 프로세스로 실행되며 Mac GPU를 통해 화면을 그리고 CPU에서 네이티브 속도로 실행되며, Dock에 나타나고 창 크기 조정·로테이션·다크모드 전환이 가능하다. Mac.apk는 에뮬레이터나 가상머신 없이 Android 애플리케이션 환경을 macOS 위에 직접 구현하며, 뒷단에 Linux 커널이나 명령어 단위 인터프리터도 없다. 전체 요약 14문장 읽기 → 006 06:11 ▲ 102 · 댓글 43 Plex 취약점 악용해 암호화폐 채굴기 배포 중 Plex가 9월 1일 보안 업데이트를 공지했고, 10월 16일 CVE-2026-96652, 96654, 96655, 96656 등 4개 취약점이 공개됐으며, 이들을 연쇄적으로 악용하면 원격 코드 실행이 가능하다. 보안 · Plex vulnerabilities being exploited in the wild to drop a cryptominer
Key Point Plex 메디어 서버 취약점이 실제로 악용되고 있으며, 단순 채굴기를 넘어 주거 IP 기반 프록시 구축으로 기업 네트워크 침투의 발판이 될 수 있는 위협이다.
핵심 요약
Plex가 9월 1일 보안 업데이트를 공지했고, 10월 16일 CVE-2026-96652, 96654, 96655, 96656 등 4개 취약점이 공개됐으며, 이들을 연쇄적으로 악용하면 원격 코드 실행이 가능하다. 공격자는 /player/timeline/subscribe 경로의 프로토콜 버전 파라미터를 조작해 명령 실행을 유도하는 방식으로 악용하고 있다. 10월 17일 기준 45.194.92.222, 91.92.40.202, 176.65.139.228 등의 IP에서 실제 공격이 관찰되었으며, 217.60.194.116에서 악성 파일을 배포하고 있다. 전체 요약 6문장 읽기 → 007 00:11 ▲ 114 · 댓글 15 DNS로 해낸 기상천외한 실험들 DNS Museum은 DNS 프로토콜을 이용해 사람들이 만들어낸 비실용적이고 창의적인 49가지 사례를 아카이빙한 참고 자료다. 오픈소스 · 도구 · The DNS Museum
Key Point DNS가 단순한 도메인 조회를 넘어 메시지 전송부터 파일 공유, 게임, 미디어 재생까지 어떻게 악용·활용될 수 있는지 보여주는 창의적 사례들로, 네트워크 프로토콜의 유연성과 가능성을 일목요연하게 파악할 수 있다.
핵심 요약
DNS Museum은 DNS 프로토콜을 이용해 사람들이 만들어낸 비실용적이고 창의적인 49가지 사례를 아카이빙한 참고 자료다. Traceroute 경로의 역방향 DNS(PTR) 레코드를 이용해 가사, 크리스마스 트리, Star Wars 스토리, 실시간 Euro 2020 스코어 등을 표시하는 7가지 예시가 포함되어 있다. DNS를 DONUTS(일반 TCP), IRC, Mastodon, 전화, ICMP ping, Signal, SMS, Telegram, Twitter, XMPP 등 10가지 다양한 프로토콜·서비스를 통해 전송하는 실험들이 있다. 전체 요약 6문장 읽기 → 008 18:11 당일 +954 DeepSeek 모델 안내문 우회 플러그인 공개 DeepSeek Harness에 설치하는 네트워크 보안 평가 플러그인 'dsh-purge'를 오픈소스로 공개했다. 보안 · YuJunZhiXue/dsh-purge · JavaScript
Key Point 대규모 언어모델의 안내문 우회 도구가 오픈소스로 공개되는 것 자체가 AI 안전 커뮤니티에서 핵심 이슈이며, 법적·윤리적 제약과 실제 기술 공개 사이의 긴장을 보여준다.
핵심 요약
DeepSeek Harness에 설치하는 네트워크 보안 평가 플러그인 'dsh-purge'를 오픈소스로 공개했다. 본기 설치된 DeepSeek Harness의 기본 정책·안내문·실행 로직을 지역적으로 수정하고, 다양한 모델마다 다른 프롬프트 주입을 지원한다. Web(`dsh web`)과 공식 데스크톱 EXE(버전 0.2.0-rc.2)를 각각 별도로 설치·적용하며, 적용 후 자동으로 재시작된다. 전체 요약 10문장 읽기 → 009 09:11 ▲ 191 · 댓글 75 공개 토렌트에 EXE 위장 악성코드로 뿌려지는 Sonarr 공격 저자가 NAS의 Sonarr *arr 스택을 운영 중 South Park 에피소드 이름에 .exe를 붙인 파일이 2,392개 시더로 공개 토렌트에 올라와 자동으로 다운로드된 사건 발생. 보안 · Someone on Torrent Sites Kept Fucking with My Sonarr
Key Point 공개 토렌트 사이트에서 배포되는 악성코드가 Sonarr 같은 자동 다운로드 도구를 악용하고 있으며, 무심코 실행할 경우 수십 개 애플리케이션의 민감한 데이터(암호, 토큰, 암호화폐 지갑, 개발 키 등)를 한꺼번에 탈취할 수 있다.
핵심 요약
저자가 NAS의 Sonarr *arr 스택을 운영 중 South Park 에피소드 이름에 .exe를 붙인 파일이 2,392개 시더로 공개 토렌트에 올라와 자동으로 다운로드된 사건 발생. qBittorrent는 파일을 받지 못했으나(total_downloaded: 0) Sonarr는 90초마다 임포트를 시도했고, Sonarr 내 블록리스트로 해당 토렌트를 차단함. 저자가 호기심으로 파일을 다시 다운로드해 분석한 결과, 887 MB 크기의 실제 PE 바이너리(118 KB 본체 + 886 MB 랜덤 데이터)로 대형 파일 크기로 백신 탐지 회피를 시도. 전체 요약 11문장 읽기 → 010 18:12 ▲ 108 · 댓글 27 인기 TypeScript 검증 라이브러리 Zod 4.6.6, 악성코드 포함 배포 Zod 4.6.6 버전에 악성 스크립트가 삽입된 커밋이 공개되었다. 보안 · Zod 4.6.6 compromised by malware?
Key Point Zod는 개발자들이 널리 사용하는 스키마 검증 라이브러리인 만큼, 4.6.6 버전 설치 시 악성 페이로드가 자동 실행될 수 있으며 공급망 공격으로 사용자 시스템이 위협받을 수 있다.
핵심 요약
Zod 4.6.6 버전에 악성 스크립트가 삽입된 커밋이 공개되었다. 패키지 설치 시 자동 실행되는 preinstall 스크립트에 meta.test.mjs 파일이 추가되었다. 해당 파일은 Ethereum RPC 노드에 연결해 0xe236330379d0c54aD5b2ef06aC714CEbdd4Ce523 주소의 스마트 컨트랙트를 호출한다. 전체 요약 7문장 읽기 → 011 21:11 당일 +213 215개 해킹 도구를 한곳에, AI로 검색하고 실행하는 통합 보안 플랫폼 Python 기반 올인원 보안 테스트 도구로, 정찰, OSINT, 웹, 무선, 피싱, 포렌식, 사후 착취 등 21개 카테고리의 215개 도구를 한 콘솔에서 관리한다. 보안 · Z4nzu/hackingtool · Python
Key Point 보안 테스트의 도구 분산 문제를 AI 기반 통합 콘솔로 해결하고, 정찰부터 사후 착취까지 전 단계의 도구를 한 프레임워크에서 관리·실행할 수 있게 한다.
핵심 요약
Python 기반 올인원 보안 테스트 도구로, 정찰, OSINT, 웹, 무선, 피싱, 포렌식, 사후 착취 등 21개 카테고리의 215개 도구를 한 콘솔에서 관리한다. AI 레이어가 자연어 입력을 올바른 도구와 정확한 명령어로 변환해주며, 사용자는 '/find'로 필요한 도구를 GitHub API까지 검색하고 '/goal'로 목표를 단계별로 계획·실행할 수 있다. Python 3.10 이상, Linux·macOS 환경에서 pipx나 Docker로 설치 가능하며, 별도 런타임(Go, Ruby, tmux 등)이 필요한 도구도 있지만 핵심 앱은 독립적으로 동작한다. 전체 요약 10문장 읽기 → 012 22:26 ▲ 149 · 댓글 61 3주간 방치된 악성 모방 소프트웨어, GitHub 지원 응답 없어 8월 31일 저자는 자신의 데이터 정제 소프트웨어를 모방한 리포지토리가 GitHub에 있다는 고객 신고를 받았다. 보안 · GitHub has not removed malicious imitation software after 3 weeks
Key Point GitHub의 느린 대응이 대중적 압력 없이는 효과가 없다는 점을 보여주는 사건으로, 플랫폼의 악성 콘텐츠 관리 체계의 문제를 드러낸다.
핵심 요약
8월 31일 저자는 자신의 데이터 정제 소프트웨어를 모방한 리포지토리가 GitHub에 있다는 고객 신고를 받았다. 해당 리포지토리는 저자의 상품명과 로고를 무단으로 사용하고 있었고, 같은 날 GitHub에 모방으로 신고했다. 동료가 리포지토리의 Mac .dmg 파일을 VirusTotal로 검사한 결과 다수의 악성코드 경고를 받았다. 전체 요약 7문장 읽기 → 013 09:10 ▲ 100 · 댓글 27 암호화된 로더로 숨겨진 악성 코드, npm 수학 라이브러리에서 발견 SafeDep 팀이 mathjs를 모방한 npm 패키지 mathmain@1.0.1에서 원격 접근 악성코드를 발견했다. 보안 · Why does mathmain need an encrypted loader?
Key Point 인기 있는 수학 라이브러리 패키지들이 광범위하게 감염되었으며, 방정식 풀이라는 특수한 조건을 트리거로 사용해 발견을 우회하는 정교한 악성코드 기법이 사용되었기 때문이다.
핵심 요약
SafeDep 팀이 mathjs를 모방한 npm 패키지 mathmain@1.0.1에서 원격 접근 악성코드를 발견했다. 악성 코드는 암호화되어 있으며, 특정 방정식을 풀어야만 복호화되는 방식으로 작동한다. lusolve() 함수의 행렬 데이터가 비밀번호가 되어 AES-256-GCM으로 암호화된 페이로드를 복호화한다. 전체 요약 5문장 읽기 → 014 21:11 당일 +249 안드로이드 TV용 무료 유튜브 클라이언트 SmartTube, 보안 침해 공지 SmartTube 개발자의 개발 환경이 악성 소프트웨어에 감염되어 일부 빌드가 영향을 받았으며, 현재는 전체 디스크 초기화 후 모든 빌드를 VirusTotal로 스캔하고 있다. 오픈소스 · 도구 · yuliskov/SmartTube · Java
Key Point 개발 환경 침해로 신뢰성이 일시적으로 손상되었으나 조치 완료 상태이고, 안드로이드 TV에서 광고 없이 유튜브를 감시할 수 있는 대안을 찾는 사용자들에게 현재 상태와 안전한 설치 방법을 알려야 한다.
핵심 요약
SmartTube 개발자의 개발 환경이 악성 소프트웨어에 감염되어 일부 빌드가 영향을 받았으며, 현재는 전체 디스크 초기화 후 모든 빌드를 VirusTotal로 스캔하고 있다. 공개 키가 손상되었을 수 있으나, 앱이 일회성 연결 코드를 사용하기 때문에 추가 조치 없이도 안전하며, 필요시 구글 계정 설정에서 앱의 접근 권한을 취소할 수 있다. SmartTube는 안드로이드 TV와 TV 박스용 무료 오픈소스 미디어 플레이어로, SponsorBlock 통합, 8K 지원, HDR 호환성, 구글 서비스 불필요 등의 기능을 제공한다. 전체 요약 5문장 읽기 → 015 03:10 ▲ 274 · 댓글 170 Google Ads가 정상 소프트웨어를 악성코드로 오탐지한 사건 macOS 터미널 멀티플렉서 RACE의 개발자가 Google Ads에서 광고 캠프를 시작했다가 악성소프트웨어 혐의로 계정 정지를 당했다. 보안 · How I advertise malicious software on Google Ads
Key Point Google 같은 대형 플랫폼의 자동 심사 시스템이 합법적인 소프트웨어를 악성으로 잘못 판단할 수 있으며, 개발자가 이의를 제기할 때 충분한 설명이나 구제 방법이 부족한 현실을 보여준다.
핵심 요약
macOS 터미널 멀티플렉서 RACE의 개발자가 Google Ads에서 광고 캠프를 시작했다가 악성소프트웨어 혐의로 계정 정지를 당했다. Google은 '악성소프트웨어'와 '손상된 사이트' 이유를 제시했지만 구체적 증거나 대응 방법을 제시하지 않았다. 개발자는 Google Safe Browsing, VirusTotal, Search Console 등 여러 보안 도구로 검증했으나 모두 악성 요소가 없음을 확인했다. 전체 요약 6문장 읽기 → 016 11:10 당일 +109 무료 오픈소스 시스템 클리너 Kudu 공개 Windows, macOS, Linux를 지원하는 무료 오픈소스 시스템 클리너 및 보안 스캐너 Kudu를 GitHub에서 공개했다. 오픈소스 · 도구 · AdventDevInc/kudu · TypeScript
Key Point CCleaner 같은 폐쇄형 시스템 클리너 대신 투명하고 검증 가능한 오픈소스 대안을 찾는 사용자들이 신뢰할 수 있는 선택지가 생겼다.
핵심 요약
Windows, macOS, Linux를 지원하는 무료 오픈소스 시스템 클리너 및 보안 스캐너 Kudu를 GitHub에서 공개했다. 임시 파일·캐시·레지스트리 정리, 악성코드 검사, 프라이버시 설정 제어, 성능 모니터링 등 30개 이상의 기능을 제공한다. 광고, 번들 소프트웨어, 과금 요구 없이 완전 무료이며 모든 코드가 공개되어 감시 가능하다. 전체 요약 6문장 읽기 → 017 08:12 당일 +987 AI 에이전트를 위한 엔지니어링 시스템 ECC 공개 Claude Code, Cursor 등 AI 에이전트가 코딩 작업을 체계적으로 수행하도록 돕는 오픈소스 프레임워크 ECC를 공개했다. AI · 머신러닝 · affaan-m/ECC · JavaScript
Key Point AI 코딩 에이전트의 품질과 안정성을 높이려는 개발자라면, 프롬프트 튜닝 대신 체계적인 엔지니어링 프레임워크를 도입할 수 있는 선택지가 생겼다.
핵심 요약
Claude Code, Cursor 등 AI 에이전트가 코딩 작업을 체계적으로 수행하도록 돕는 오픈소스 프레임워크 ECC를 공개했다. 계획 수립, 테스트 검증, 자체 코드 리뷰, 메모리 관리, 보안 기능을 통합한 에이전트 하네스 성능 최적화 시스템이다. MIT 라이선스의 무료 오픈소스 프로젝트이며, 개인 저장소용 Pro 버전은 월 $19부터 제공된다. 전체 요약 5문장 읽기 → 018 08:12 ▲ 167 · 댓글 50 악명 높은 사이버 무기 Stuxnet 소스코드 재구성 공개 산업 제어 시스템 파괴를 목표로 설계된 최초의 사이버 무기로 알려진 Stuxnet의 역공학 재구성 소스코드가 GitHub에 공개됐다. 보안 · Show HN: Stuxnet – A reconstructed source code of the infamous cyber-weapon
Key Point ICS 보안 연구자와 사이버 방어팀이 실제 공격 메커니즘을 학습하고 탐지 서명을 개발할 수 있는 구체적인 기술 자료이기 때문에, 산업 기반시설 보호 전략을 수립하는 데 필수적이다.
핵심 요약
산업 제어 시스템 파괴를 목표로 설계된 최초의 사이버 무기로 알려진 Stuxnet의 역공학 재구성 소스코드가 GitHub에 공개됐다. Siemens Step 7 소프트웨어와 S7-300/400 PLC를 표적으로 하며, USB 드라이브와 네트워크 공유를 통해 전파되고 주파수 변환기를 조작해 원심분리기 로터를 손상시킨다. 로더/드로퍼, 권한 상승, S7 훅 라이브러리, 루트킷 드라이버 등 원본 악성코드의 핵심 모듈들로 구성되어 있다. 전체 요약 6문장 읽기 →