쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 10월 30일 (금)까지 3636건
31건 · "역공학"조건 지우기 ×
001 06:11 ▲ 160 · 댓글 87 플록 CEO, 경찰 회의서 "회사 비판은 가짜"라고 주장 자동 번호판 인식(ALPR) 회사 플록의 CEO 개릿 랭글리가 경찰 회의에서 녹음된 음성에서 회사에 대한 전국적 반발이 실제가 아니라고 주장했다. 보안 · In Leaked Audio, Flock CEO Tells Cops Backlash to the Company Isn't Real
Key Point 경찰의 광범위한 감시 도구를 둘러싼 근거 없는 주장과 투명성 부재가 미국의 법 집행 정책에 미치는 영향을 보여준다.
핵심 요약
자동 번호판 인식(ALPR) 회사 플록의 CEO 개릿 랭글리가 경찰 회의에서 녹음된 음성에서 회사에 대한 전국적 반발이 실제가 아니라고 주장했다. 랭글리는 소셜미디어의 플록 비판 게시물의 95%가 감소했으며, 우크라이나가 러시아 데이터센터를 폭격한 후 일주일 만에 50% 떨어졌다고 주장했고, 이를 러시아 봇 활동이 감소한 증거로 제시했다. 그는 반발이 중국의 지시를 받는 극좌 네트워크에서 비롯되었다는 근거 없는 주장도 반복했다. 전체 요약 9문장 읽기 → 002 06:11 ▲ 104 · 댓글 47 블록 블래스트, 플레이어를 광고 수익으로 수확하는 구조 공개 블록 블래스트는 2026년 1월~5월 광고로 1억 2,700만 달러를 벌었으며, 게임 로직의 대부분이 설치 후 서버에서 다운로드되는 JavaScript 모듈들로 구성된다. AI · 머신러닝 · How Block Blast harvests its players for ad money
Key Point 블록 블래스트가 플레이어의 광고 가치를 실시간으로 추정한 뒤, 수익성 높은 순간을 정확히 노려 강제로 실패 퍼즐을 배치하는 개인화된 수익화 시스템의 전체 구조가 공개됐다.
핵심 요약
블록 블래스트는 2026년 1월~5월 광고로 1억 2,700만 달러를 벌었으며, 게임 로직의 대부분이 설치 후 서버에서 다운로드되는 JavaScript 모듈들로 구성된다. RewardHighValueAdHarvestTrait는 최근 3개의 광고 시청을 완료하고, 현재 로드된 광고가 이전 광고 대비 3.5배 이상의 수익성이 있으며, 개인 기록을 1,000점 초과했을 때 치명적인 퍼즐을 강제한다. 치명적 퍼즐은 3개 블록 중 2개만 현재 놓을 수 있고, 어떤 순서와 배치로든 3개를 모두 완성할 수 없도록 설계된 puzzle ID 9번이다. 전체 요약 12문장 읽기 → 003 21:11 ▲ 104 · 댓글 30 Nintendo Switch 2 첫 소프트웨어 탈옥 성공 ns2jb는 Switch 2 최초의 소프트웨어 온리 탈옥으로, 임의의 네이티브 코드를 일반 시스모듈이나 내장 fs 시스모듈로 실행할 수 있게 해준다. 하드웨어 · 시스템 · Jailbreaking the Switch 2
Key Point Switch 2에 대한 첫 실용적인 탈옥 도구가 등장했으며, 소프트웨어만으로 시스모듈 권한을 획득하는 방법을 구체적으로 공개했으므로 홈브루 및 에뮬레이션 커뮤니티에 중대한 영향을 미칠 것이다.
핵심 요약
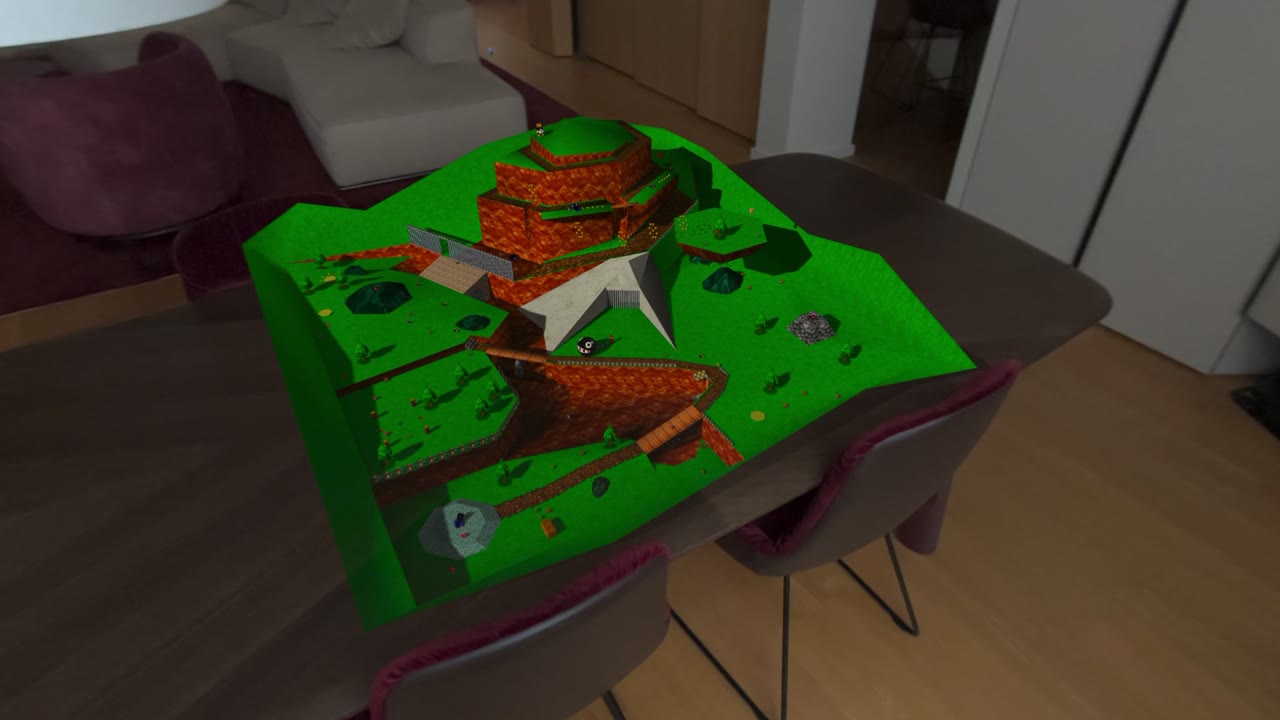
ns2jb는 Switch 2 최초의 소프트웨어 온리 탈옥으로, 임의의 네이티브 코드를 일반 시스모듈이나 내장 fs 시스모듈로 실행할 수 있게 해준다. 홈브루, 게임 역공학 및 모딩, 세이브 백업, MMIO를 통한 주변기기 접근이 가능해졌으며, 시연으로 Mario Kart World를 모딩했다. 처음 시도는 WebKit 브라우저 공격으로 n-day 취약점을 이용해 초기 코드 실행을 얻으려 했다. 전체 요약 13문장 읽기 → 004 03:11 ▲ 154 · 댓글 58 슈퍼마리오 64, 애플 비전 프로의 입체 모형으로 부활 슈퍼마리오 64의 각 스테이지가 테이블 위의 입체 모형으로 구현되어, 플레이어가 실제로 주변을 돌아다니며 컨트롤러로 게임을 플레이할 수 있는 애플 비전 프로 포트가 공개되었다. 하드웨어 · 시스템 · Way to Play Super Mario 64: On Apple Vision Pro
Key Point 클래식 게임의 현대적 재해석과 저작권 정책의 대비: 커뮤니티 창작물이 기술적으로 얼마나 진화했는지, 그리고 업체별 대응이 얼마나 다른지 보여준다.
핵심 요약
슈퍼마리오 64의 각 스테이지가 테이블 위의 입체 모형으로 구현되어, 플레이어가 실제로 주변을 돌아다니며 컨트롤러로 게임을 플레이할 수 있는 애플 비전 프로 포트가 공개되었다. 사용자가 카메라 역할을 하므로 모형에 가까이 다가가 자세히 보거나 마리오를 여러 각도에서 관찰할 수 있으며, 타이틀 화면에서 손가락으로 마리오의 얼굴을 직접 움직일 수 있다. 이 프로젝트는 SM64 역공학 프로젝트와 sm64coopdx 게임 코드, SM64 Reloaded와 Render96의 고해상도 텍스처, Render96 모델과 SwagSkeleton95 교체 모델 등 여러 기존 오픈소스 프로젝트를 기반으로 구축되었다. 전체 요약 4문장 읽기 → 005 06:11 ▲ 383 · 댓글 154 ECDSA 곡선의 25년 미스터리, 타임스탬프로 풀다 NIST가 2000년 채택한 ECDSA 타원곡선 암호화 표준의 seed 값 출처가 수십 년간 미스터리였다. NSA가 설명 없이 제시한 이 값들은 보안 커뮤니티에서 의도된 백도어 가능성에 대한 의심을 받아왔다. 보안 · Claude reveals ECDSA curve origins
Key Point 현대 암호화 기반의 신뢰성을 둘러싼 25년간의 의혹이 명확한 생성 근거로 해결되었다. 기술 감시자와 보안 종사자가 검증할 수 있는 구체적 증거가 나왔다.
핵심 요약
NIST가 2000년 채택한 ECDSA 타원곡선 암호화 표준의 seed 값 출처가 수십 년간 미스터리였다. NSA가 설명 없이 제시한 이 값들은 보안 커뮤니티에서 의도된 백도어 가능성에 대한 의심을 받아왔다. Anthropic의 Claude가 2026년 10월 30분 내에 NIST P-192, P-224, P-256, P-384, P-521의 seed 출처를 규명했다. 해시 알고리즘이 아니라 C 라이브러리의 lrand48 난수생성기를 Unix 타임스탬프로 초기화해 생성한 것이었다. prime 곡선의 seed들은 1997년 5월~1998년 4월 사이의 타임스탐프에서 생성됐으며, 각각 특정 iteration 횟수 후 선택됐다. 예를 들어 P-256은 같은 실행에서 1842번째 후보였다. 전체 요약 9문장 읽기 → 006 15:11 ▲ 18 · 댓글 2 실제 버그 수정에서 배우는 AI 코딩 평가 데이터셋 생성 코딩 에이전트 성능 평가를 위해 현실적이고 다양한 소프트웨어 엔지니어링(SWE) 과제가 필요하지만, 수동 작성으로는 생산 속도가 느리고 비용이 높다. AI · 머신러닝 · SWE-at-Scale: Scalable Issue Synthesis from Historical Bug Fixes
Key Point AI 코딩 에이전트의 진정한 능력을 평가하려면 실제 버그의 복잡성을 반영한 다양한 평가 데이터가 필요한데, 이 연구가 역공학 기반의 자동 생성 방법을 제시했기 때문입니다.
핵심 요약
코딩 에이전트 성능 평가를 위해 현실적이고 다양한 소프트웨어 엔지니어링(SWE) 과제가 필요하지만, 수동 작성으로는 생산 속도가 느리고 비용이 높다. 기존 합성 방식들은 사전학습된 모델 지식과 휴리스틱 프롬프팅에만 의존해 실제 소프트웨어 결함의 복잡한 메커니즘을 제대로 포착하지 못한다. SWE-at-Scale은 과거의 실제 버그 수정 이력을 역공학하여 현실적인 이슈를 자동으로 합성하는 프레임워크다. 전체 요약 8문장 읽기 → 007 12:11 ▲ 128 · 댓글 113 AI로 리눅스 드라이버 없는 하드웨어를 역공학했다 저자가 구형 필름 스캐너 Plustek 8200i를 구입했으나 칩셋이 변경되어 리눅스 드라이버가 없었고, Claude AI의 도움을 받아 드라이버 작성에 시도했으나 오래 진전이 없었다. 하드웨어 · 시스템 · Using AI to reverse engineer hardware
Key Point 문서화되지 않은 하드웨어의 드라이버 작성이라는 골치 아픈 작업을 AI가 크게 단축시켰으며, 저자가 공개한 hw-harness 도구로 누구나 같은 방식을 시도할 수 있게 되었다.
핵심 요약
저자가 구형 필름 스캐너 Plustek 8200i를 구입했으나 칩셋이 변경되어 리눅스 드라이버가 없었고, Claude AI의 도움을 받아 드라이버 작성에 시도했으나 오래 진전이 없었다. Tom Crider가 AI 에이전트로 마우스 드라이버를 수정한 사례에서 영감을 받아, Claude에게 Windows 가상머신을 제어해 USB 데이터를 캡처하도록 설정했다. 스캐너의 Windows 드라이버 출력과 Linux 드라이버 출력을 비교하는 능력이 결정적이었고, 며칠 내에 적외선 스캔 지원이 포함된 작동하는 SANE 드라이버를 완성했다. 전체 요약 13문장 읽기 → 008 12:11 ▲ 107 · 댓글 34 상용 공간 오디오 필터를 역공학으로 복제하다 Linux에서 사용할 간단한 공간 오디오 효과 프로그램을 만들기 위해 상용 프로그램을 분석했다. 인프라 · 데브옵스 · How I reverse engineered a commercial spatial audio effect
Key Point 복잡한 신호처리 알고리즘을 역공학하는 체계적 방법론을 제시하며, 이론과 실측을 결합한 실무적 접근이 개발자들의 음향 프로그래밍 방식에 참고할 만하다.
핵심 요약
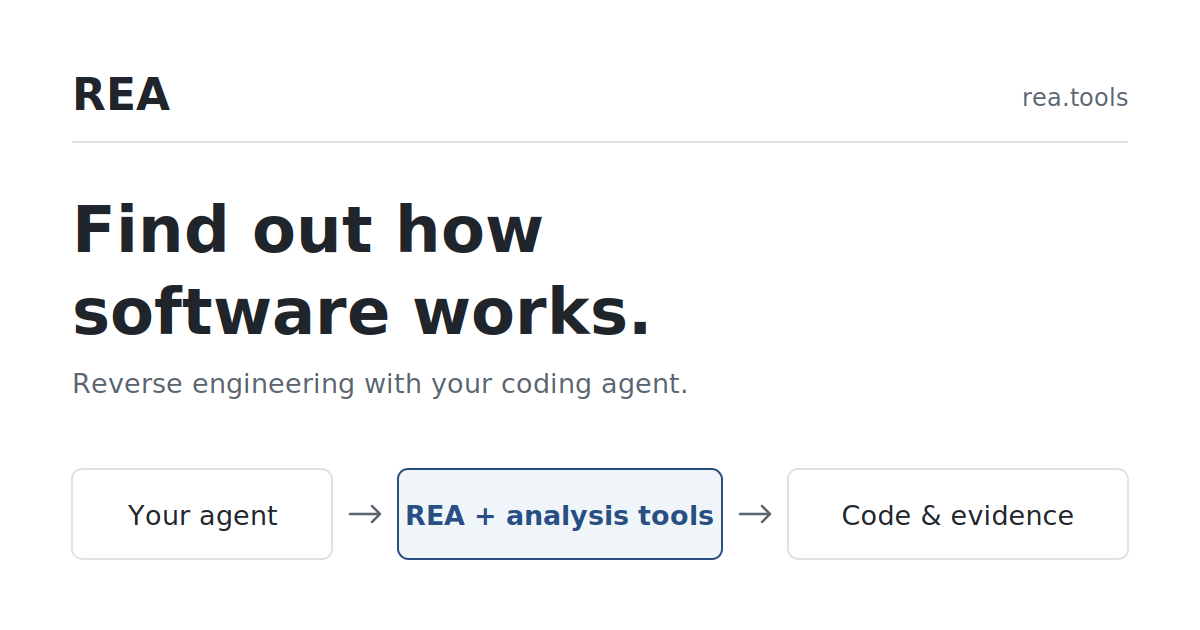
Linux에서 사용할 간단한 공간 오디오 효과 프로그램을 만들기 위해 상용 프로그램을 분석했다. 처음에는 HRTF(머리 관련 전달 함수)와 심리음향 기법을 시도했지만 LLM의 이론적 설명만으로는 개선 방법을 찾을 수 없었다. 대신 프로그램의 정확한 내부 알고리즘을 이해하기보다 필터의 실제 동작을 측정·분석하는 방식으로 전환했다. 전체 요약 8문장 읽기 → 009 12:11 ▲ 136 · 댓글 28 AI 코딩 에이전트로 역어셈블 자동화하는 REA 공개 REA는 코딩 에이전트가 실행 중인 프로그램을 검사하고 동작을 설명하도록 돕는 역공학 도구다. AI · 머신러닝 · REA Reverse – Engineer Anything
Key Point 역공학의 수동 분석 단계(코드 해석·규칙 추출·재구현)를 AI 에이전트가 자동으로 처리하도록 만들어, 프로그램 분석의 속도와 접근성을 크게 높인다.
핵심 요약
REA는 코딩 에이전트가 실행 중인 프로그램을 검사하고 동작을 설명하도록 돕는 역공학 도구다. 사용자는 자연어로 에이전트에 질문하면, REA가 어셈블리 코드·디컴파일된 코드·함수 호출을 제공하고 에이전트가 그 결과를 해석해 설명한다. Windows Calculator 예시: 200+10%가 220이 되는 이유를 찾기 위해 기존에는 분기 해석·함수 호출 추적·규칙 복원을 수동으로 수행했으나, REA는 한 번의 프롬프트로 '10%는 첫 번째 숫자의 10%를 뜻하며 200+20=220'이라는 답을 제공한다. 전체 요약 8문장 읽기 → 010 18:30 ▲ 19 · 댓글 2 벡터 DB 저장 문서도 원본 복원 가능…보안 취약점 발견 멀티벡터 기반 문서 검색 시스템은 각 페이지를 약 1000개의 패치 벡터로 변환해 보통 제3자의 벡터 데이터베이스에 저장하는데, 벡터 인덱스 자체는 원본 페이지보다 덜 민감한 것으로 취급되고 있다. AI · 머신러닝 · Inverting Multi-Vector Visual Document Indices
Key Point 벡터 DB는 민감하지 않은 중간 표현으로 취급되지만, 실제로 원본 문서를 효과적으로 복원할 수 있어 기존 보안 가정이 잘못되었음을 보여준다.
핵심 요약
멀티벡터 기반 문서 검색 시스템은 각 페이지를 약 1000개의 패치 벡터로 변환해 보통 제3자의 벡터 데이터베이스에 저장하는데, 벡터 인덱스 자체는 원본 페이지보다 덜 민감한 것으로 취급되고 있다. 연구팀은 패치 벡터가 래스터 순서로 저장되고 비전-언어 모델로 계산되기 때문에, 벡터 DB를 운영하거나 침해한 공격자가 인덱스만으로도 원본 페이지를 복원할 수 있다고 가설을 세웠다. 공격은 조건부 문서 이미지 생성 프레임워크로 구성되며, 공격자는 인코더·페이지 크기·(섞인 경우) 벡터 순서 정보를 필요로 한다. 전체 요약 9문장 읽기 → 011 18:30 당일 +103 Unity IL2CPP 바이너리를 원본 C# 코드로 역변환하는 도구 Cpp2IL Unity의 IL2CPP 컴파일 과정을 역으로 분석해 원본 관리 DLL로 복원하는 진행 중인 도구로, LibCpp2IL 라이브러리를 사용해 메타데이터를 파싱합니다. 오픈소스 · 도구 · SamboyCoding/Cpp2IL · C#
Key Point IL2CPP 보호 게임의 소스코드 복원이 필요한 모더·보안 연구자·분석가에게 필수적인 역공학 도구이며, 주요 라이브러리 교체와 플러그인 시스템 도입으로 대폭 개선되고 있습니다.
핵심 요약
Unity의 IL2CPP 컴파일 과정을 역으로 분석해 원본 관리 DLL로 복원하는 진행 중인 도구로, LibCpp2IL 라이브러리를 사용해 메타데이터를 파싱합니다. 디컴파일된 CIL은 현재 상태가 복잡하지만 ILSpy로 열 수 있으며, MethodAnalysisContext를 통해 플랫폼별 어셈블리를 중간 표현(ISIL)으로 변환 후 제어 흐름 그래프를 구축해 분석합니다. 개발 브랜치에서 대규모 리작성 중이며, 기존의 많은 커맨드라인 옵션(--analysis-level, --skip-analysis 등)이 제거되고 출력 포맷과 처리 레이어 개념으로 단순화됐습니다. 전체 요약 12문장 읽기 → 012 18:30 당일 +110 .NET 디컴파일러 ILSpy, 크로스플랫폼 오픈소스로 공개 ILSpy는 .NET 어셈블리를 분석하고 C#으로 디컴파일하는 오픈소스 도구로, Windows·Linux·macOS를 지원하는 Avalonia 기반 데스크톱 UI를 제공한다. 오픈소스 · 도구 · icsharpcode/ILSpy · C#
Key Point Windows나 Linux에서 .NET 애플리케이션의 소스 코드를 원본이 없어도 복원할 수 있는 공식 도구이며, 개발자가 타사 라이브러리 동작을 분석하거나 릴리스된 제품의 구조를 파악해야 할 때 필수적이다.
핵심 요약
ILSpy는 .NET 어셈블리를 분석하고 C#으로 디컴파일하는 오픈소스 도구로, Windows·Linux·macOS를 지원하는 Avalonia 기반 데스크톱 UI를 제공한다. Visual Studio 2022/2026, VS Code, dotnet CLI 도구(ILSpyCmd), PowerShell 확장 등 다양한 프런트엔드로 사용할 수 있으며, NuGet 패키지와 PowerShell cmdlet으로도 제공된다. C# 디컴파일, 프로젝트 전체 분석, NuGet 피드·실행 중인 프로세스·GAC에서 직접 열기, 타입·메서드·속성 검색, ReadyToRun 바이너리 지원 등의 기능을 갖추고 있다. 전체 요약 6문장 읽기 → 013 18:33 당일 +102 LLM이 자동으로 역공학하는 Ghidra MCP 서버 공개 LaurieWired가 Ghidra의 Model Context Protocol 서버 ghidraMCP를 공개했다. 보안 · LaurieWired/GhidraMCP · Java
Key Point LLM 기반 리버싱 자동화 도구가 일반 개발자에게도 접근 가능해졌으며, 여러 AI IDE와의 통합을 통해 보안 분석 워크플로우의 패러다임 변화를 의미한다.
핵심 요약
LaurieWired가 Ghidra의 Model Context Protocol 서버 ghidraMCP를 공개했다. 이 도구는 LLM이 자동으로 바이너리를 역공학할 수 있도록 Ghidra의 핵심 기능을 MCP 클라이언트에 노출한다. 바이너리 분석, 메서드 및 데이터 자동 이름 변경, 메서드·클래스·임포트·익스포트 목록 조회 등 주요 기능을 제공한다. 전체 요약 8문장 읽기 → 014 18:33 당일 +23,584 AI 에이전트로 앱·바이너리 역공학하는 REA 공개 Reverse Engineer Anything(REA)은 AI 에이전트가 소스 코드 없이 앱의 기능을 분석하고 동작 방식을 파악할 수 있도록 하는 MCP 서버다. AI · 머신러닝 · morluto/rea · TypeScript
Key Point AI 에이전트가 직접 소스 없이 앱의 비즈니스 로직을 분석하고 기능을 재구현할 수 있는 능력이 현실화되고 있으며, 복제와 지적재산권 침해 우려가 커지고 있다.
핵심 요약
Reverse Engineer Anything(REA)은 AI 에이전트가 소스 코드 없이 앱의 기능을 분석하고 동작 방식을 파악할 수 있도록 하는 MCP 서버다. 네이티브 바이너리, JavaScript·Electron 앱, .NET 어셈블리, 웹사이트, Android APK, 펌웨어, 프로세스 동작 등 다양한 대상을 정적·동적으로 분석할 수 있다. 네이티브 분석은 Hopper, Ghidra, IDA 같은 디어셈블러를 활용하며, JavaScript와 .NET은 엔진 없이 정적 검사만으로도 동작한다. 전체 요약 8문장 읽기 → 015 18:33 ▲ 112 · 댓글 40 20년 전 iChat 영상통화 다시 살려냈다 2000년대 초 Apple의 iChat AV는 당시 가장 우수한 영상·음성 통화 소프트웨어였으나, Apple 서버 폐지로 인터넷을 통한 통화가 불가능해졌다. 하드웨어 · 시스템 · Resurrecting iChat audio and video conferencing
Key Point Apple이 폐기한 20년 전 소프트웨어를 현대 인터넷에서 다시 작동시키기 위해 역공학과 프로토콜 구현을 직접 수행한 구체적인 사례로, 레트로 컴퓨팅 애호가들에게 바로 사용 가능한 해결책을 제공한다.
핵심 요약
2000년대 초 Apple의 iChat AV는 당시 가장 우수한 영상·음성 통화 소프트웨어였으나, Apple 서버 폐지로 인터넷을 통한 통화가 불가능해졌다. 2023년 Leopard/Snow Leopard OS X에서 iChat 통화를 되살리려 시도했을 때, iChat이 Apple의 SNATMAP 서버에서 공용 IP 주소를 받아오는 과정이 실패했다. SNATMAP 서버는 UDP 포트 5678을 통해 클라이언트의 공용 IP와 포트를 알려주는 역할을 하는데, Apple의 원본 서버는 더 이상 응답하지 않고 있었다. 전체 요약 10문장 읽기 → 016 15:11 ▲ 103 · 댓글 48 AI가 '지식 노동' 경제를 해체하다 저자는 LLM을 이용해 1989년 고전 게임 '전쟁의 창(War of the Lance)'을 역공학하고 현대 브라우저로 포팅한 경험을 공유한다. AI · 머신러닝 · What reversing, modernising old games tells us about the economic impact of AI
Key Point 지식 노동의 희소성이 AI로 사라지는 과정을 게임 개발 구체 사례로 보여주며, 단순한 기술 발전을 넘어 경제 구조 변화의 신호를 던진다.
핵심 요약
저자는 LLM을 이용해 1989년 고전 게임 '전쟁의 창(War of the Lance)'을 역공학하고 현대 브라우저로 포팅한 경험을 공유한다. Qwen-3.8-Flash-Next로 한 주 안에 충실한 게임 재현과 Three.js 렌더링 엔진을 구현했으며, 이를 토탈워와 히어로즈 오브 마이트 앤 매직 스타일로 현대화하고 있다. Fable 5.1로 주당 80~100개 3D 모델을 생성할 수 있으며, GPT-6 Astra는 중급 전문가 수준의 3D 모델링 능력을 보였다. 전체 요약 15문장 읽기 → 017 21:11 ▲ 108 · 댓글 51 사용자가 소프트웨어를 직접 고칠 수 있어야 한다 현재 소프트웨어는 기업이 중앙집중식으로 개발하며 사용자가 자신의 필요에 맞게 조정할 수 없다. 의료 현장의 예처럼 유연하지 못한 전자의무기록 시스템이 의사들의 번아웃을 심화시킨다. 웹 · 프론트엔드 · Malleable software: Restoring user agency in a world of locked-down apps (2025)
Key Point 사용자 입장에서 소프트웨어가 얼마나 경직되어 있는지, 그리고 그것을 바꾸려면 기술 환경뿐 아니라 문화와 인프라를 어떻게 재설계해야 하는지 보여주는 실질적인 논의다.
핵심 요약
현재 소프트웨어는 기업이 중앙집중식으로 개발하며 사용자가 자신의 필요에 맞게 조정할 수 없다. 의료 현장의 예처럼 유연하지 못한 전자의무기록 시스템이 의사들의 번아웃을 심화시킨다. 저자들이 제시하는 '가변적 소프트웨어'(malleable software)는 사용자가 최소한의 마찰로 도구를 자신의 필요에 맞게 조정할 수 있는 생태계를 의미한다. 설정, 플러그인, 모딩, 오픈소스, AI 코딩은 각각 한계가 있다. 설정은 개발자가 미리 정한 항목만 변경 가능하고, 플러그인은 공식 API가 없으면 불가능하며, 모딩은 역공학이 필요해 유지보수가 어렵다. 전체 요약 9문장 읽기 → 018 03:11 ▲ 106 · 댓글 11 Intel 8087의 탄젠트 계산, CORDIC과 다항식의 결합 1980년 Intel 8087 칩의 탄젠트 명령어(FPTAN) 알고리즘을 역공학으로 분석한 글로, 8086 대비 90마이크로초 vs 13,000마이크로초의 극적인 성능 향상을 달성한 메커니즘을 설명한다. 하드웨어 · 시스템 · Reverse-engineering the Intel 8087's tangent algorithm: more than CORDIC
Key Point 정수 시대 최고 성능의 부동소수점 칩이 어떻게 극복할 수 없어 보이던 성능 한계를 넘었는지 하드웨어 레벨에서 역공학한 분석으로, 현대 칩 설계가 해결하는 문제들의 근원을 보여준다.
핵심 요약
1980년 Intel 8087 칩의 탄젠트 명령어(FPTAN) 알고리즘을 역공학으로 분석한 글로, 8086 대비 90마이크로초 vs 13,000마이크로초의 극적인 성능 향상을 달성한 메커니즘을 설명한다. 8087은 CORDIC(좌표 회전 디지털 컴퓨터) 알고리즘과 Padé 근사 다항식을 결합했으며, 이는 1950년대 B-58 Hustler 폭격기 항법 컴퓨터를 위해 개발된 CORDIC을 16비트 정확도까지만 적용하고 나머지 각도는 다항식으로 처리하는 방식이다. CORDIC은 삼각함수를 특수 각도(arctan(2^-n))의 조합으로 분해한 뒤 회전 행렬을 적용하는데, 시프트와 덧셈만으로 계산할 수 있어 하드웨어 친화적이며 각 반복마다 1비트의 정확도를 얻는다. 전체 요약 12문장 읽기 → 019 03:11 ▲ 113 · 댓글 13 아이팟 나노 3세대 용량 업그레이드, 8년 만에 성공 2020년부터 시작한 iPod Nano 3G의 NAND 칩 업그레이드 프로젝트가 완성됐다. 용량을 기존 4-8GB에서 16GB로 늘렸으며, 이를 위해 펌웨어 역공학, 부트로더 해킹, NAND 드라이버 패칭까지 다층 작업이 필요했다. 하드웨어 · 시스템 · 16GB iPod Nano 3G Upgrade
Key Point 8년간의 펌웨어 역공학, 언어문법 익스플로잇, 칩 호환성 패칭을 거친 하드웨어 해킹 프로젝트로, 정보 은닉된 애플 기기에서 독립적인 수정이 얼마나 도전적인지 보여주는 사례다.
핵심 요약
2020년부터 시작한 iPod Nano 3G의 NAND 칩 업그레이드 프로젝트가 완성됐다. 용량을 기존 4-8GB에서 16GB로 늘렸으며, 이를 위해 펌웨어 역공학, 부트로더 해킹, NAND 드라이버 패칭까지 다층 작업이 필요했다. 처음 NAND 칩을 교체했을 때는 '빨간 X' 에러가 발생했는데, Apple 펌웨어가 특정 NAND 칩만 인정하는 화이트리스트를 가지고 있기 때문이었다. Rockbox 프로젝트에서 상속받은 역공학 자료와 Pwnage 2.0 스택 오버플로우 익스플로잇을 활용해 부트로더 수준의 코드 실행을 확보했다. EFI 부트로더의 NAND 드라이버 내 칩 ID 테이블을 찾아 새로운 칩의 정보로 패칭했지만 계속 실패했다. 진단 모드를 활용해 NAND ID를 빼내는 데이터 굴수 기법으로 초기화 단계에서 메모리검증(memcmp) 실패를 발견했다. 전체 요약 9문장 읽기 → 020 21:11 당일 +544 역공학·침투 테스트 자동화하는 AI 라우터 공개 reverse-skill은 리버싱·침투 테스트·보안 연구를 AI 코딩 에이전트(Claude Code, Cursor, Cline 등)가 자동으로 수행하도록 돕는 기술 라우터 패키지다. 보안 · zhaoxuya520/reverse-skill · PowerShell
Key Point AI 코딩 에이전트가 보안 연구 작업을 직접 수행할 때 어떤 도구를 써야 할지 판단하는 문제를 해결하는 구조화된 라우팅 시스템이 공개됐다.
핵심 요약
reverse-skill은 리버싱·침투 테스트·보안 연구를 AI 코딩 에이전트(Claude Code, Cursor, Cline 등)가 자동으로 수행하도록 돕는 기술 라우터 패키지다. APK, ELF 바이너리, 프론트엔드 JS, CTF 등 작업 유형을 자동 감지하고 jadx, apktool, Frida, IDA, Ghidra, Binary Ninja 등 적절한 도구를 호출하는 구조화된 라우팅 규칙 44개(R0–R45)를 포함한다. PowerShell 기반 master-route 스크립트와 skills/config/routing.json 설정 파일이 핵심으로, 175개 벤치마크 케이스로 회귀 검증을 거친다. 전체 요약 9문장 읽기 → 021 22:29 당일 +255 USB 무선 감시 도구 wifit3 오픈소스 공개 Linux, macOS, Windows에서 동일하게 동작하는 USB 전용 Wi-Fi 감시 도구 wifit3를 오픈소스로 공개했다. 오픈소스 · 도구 · derv82/wifit3 · Python
Key Point 커널 드라이버 없이 USB로 Wi-Fi 감시와 공격을 수행하는 순수 Python 도구로, Windows와 macOS에서도 Linux 수준의 무선 테스트를 할 수 있게 만든 점이 게임 체인저다.
핵심 요약
Linux, macOS, Windows에서 동일하게 동작하는 USB 전용 Wi-Fi 감시 도구 wifit3를 오픈소스로 공개했다. PyUSB와 Textual 라이브러리만으로 순수 Python으로 구현되어 aircrack-ng나 reaver 같은 외부 의존성이 전혀 없다. 여러 USB 어댑터로 동시에 패킷을 캡처하거나 단일 카드를 선택해 주입할 수 있고, 2.4GHz와 5GHz 채널을 실시간으로 스캔하면서 신호 강도와 암호화 방식을 추적한다. 전체 요약 10문장 읽기 → 022 08:25 ▲ 104 · 댓글 55 M4 맥에서 한 달 만에 완성한 Linux GPU 드라이버 Cody Ho와 Niklas가 M4 Mac Mini와 MacBook Neo용 OpenGL ES 3.0 완전 호환 GPU 드라이버를 약 1개월 만에 개발했다. 인프라 · 데브옵스 · Building a Linux GPU Driver for the M4 Mac Mini in One Month
Key Point GPU 드라이버는 현대 시스템의 필수 요소인데, 보통 수 년 걸리는 개발이 1개월로 단축된 기술적 성과와 그 과정에서 발견된 M4/A18의 복잡한 펌웨어 구조가 향후 오픈소스 GPU 드라이버 생태계에 미칠 영향을 보여준다.
핵심 요약
Cody Ho와 Niklas가 M4 Mac Mini와 MacBook Neo용 OpenGL ES 3.0 완전 호환 GPU 드라이버를 약 1개월 만에 개발했다. 보통 수 년이 걸리는 GPU 드라이버 개발을 주 단위로 단축했으며, Chrome과 Firefox에서 WebGL이 작동하고 Minecraft는 200fps로 실행된다. 개발팀은 하이퍼바이저를 이용해 Apple GPU(AGX)의 복잡한 펌웨어 ABI와 사용자 영역 컴포넌트를 역공학했고, 모든 작업을 투명하고 검증 가능한 클린룸 방식으로 진행했다. 전체 요약 6문장 읽기 → 023 21:11 ▲ 101 · 댓글 21 Anthropic의 Claude Code 서버, 역공학으로 공개된 구조 Claude Code Web은 Firecracker MicroVM 위에서 실행되며, AWS Lambda·Fargate와 동일한 기술을 사용한다. 인프라 · 데브옵스 · Reverse-Engineering Claude Web's MicroVM: Uncovering Anthropic's Hidden Antspace
Key Point Anthropic의 미공개 인프라 구조가 표준 Linux 도구로 완전히 노출되었으며, 코딩 에이전트 플랫폼을 구축하는 개발자들이 실제 프로덕션 아키텍처 설계 사례를 얻을 수 있다.
핵심 요약
Claude Code Web은 Firecracker MicroVM 위에서 실행되며, AWS Lambda·Fargate와 동일한 기술을 사용한다. 4vCPU, 16GB RAM, 252GB 디스크 환경에서 고도로 최소화된 프로세스 트리(init + env-manager + claude)로 동작한다. 세션은 스냅샷에서 복원되는데, 블록 디바이스를 핫스왑하고 CRNG를 재시드해 격리를 보장한다. 전체 요약 6문장 읽기 → 024 03:10 ▲ 203 · 댓글 56 전동킥보드를 역공학한 개발자, 펌웨어를 Rust로 재작성 Egret GT 전동킥보드의 하드웨어와 펌웨어를 역공학했으며, 모바일 앱의 블루투스 인터페이스를 분석해 펌웨어 업데이트 메커니즘과 숨겨진 데이터 전송을 발견했다. 하드웨어 · 시스템 · Reverse engineering my e-scooter and rewriting the firmware in Rust
Key Point DIY 제품 해킹의 심층적 기술 분석 과정을 상세히 보여주며, 전동킥보드 같은 일상용 기기의 보안 취약점과 숨겨진 통신 방식을 드러낸다.
핵심 요약
Egret GT 전동킥보드의 하드웨어와 펌웨어를 역공학했으며, 모바일 앱의 블루투스 인터페이스를 분석해 펌웨어 업데이트 메커니즘과 숨겨진 데이터 전송을 발견했다. 디스플레이의 USB-C 포트가 제조사 주장과 달리 CAN 버스로 동작 중이며, 비표준 방식으로 구현되어 있다. ESP32-C6, SN65HVD230, MCP2515를 이용한 CAN 버스 스니퍼 장치를 제작해 킥보드 시작 시퀀스 동안 주고받는 메시지들을 캡처 및 분석했다. 전체 요약 4문장 읽기 → 025 00:10 ▲ 100 · 댓글 17 트랜스포머 회로 분석을 위한 수학적 프레임워크 GPT-3, LaMDA 같은 대형 언어 모델은 학습 후에도 예상치 못한 해로운 행동이 드러나곤 하며, 이를 해결하려면 모델의 내부 계산을 역공학하는 기계적 해석가능성(mechanistic interpretability)이 필요하다. AI · 머신러닝 · A Mathematical Framework for Transformer Circuits (2021)
Key Point 대형 언어 모델의 예상 밖의 동작을 체계적으로 설명하고 안전 문제를 사전에 발견할 수 있는 기초 프레임워크를 제시하는 연구로, 모델 해석가능성 분야의 초기 이정표이다.
핵심 요약
GPT-3, LaMDA 같은 대형 언어 모델은 학습 후에도 예상치 못한 해로운 행동이 드러나곤 하며, 이를 해결하려면 모델의 내부 계산을 역공학하는 기계적 해석가능성(mechanistic interpretability)이 필요하다. 이 논문은 트랜스포머를 역공학하기 위한 초기 단계로서, 가장 단순한 2층 이하의 어텐션 전용 모델부터 시작해 기본 알고리즘 패턴을 발견하는 것을 목표로 한다. 트랜스포머의 동작을 수학적으로 동등하면서도 새로운 관점으로 재구성함으로써, 특정 어텐션 헤드인 '귀납 헤드(induction heads)'가 인컨텍스트 학습을 설명할 수 있음을 발견했다. 전체 요약 5문장 읽기 → 026 15:10 ▲ 100 · 댓글 32 1980년대 Intel 8087 칩의 마이크로코드 역공학 프로젝트 Intel 8087 부동소수점 코프로세서는 1980년 출시되어 현대 컴퓨터의 부동소수점 표준이 되었으며, IBM PC에 설치되어 연산 속도를 최대 100배 향상시켰다. 하드웨어 · 시스템 · Microcode in Intel's 8087 floating-point chip: the scale instruction
Key Point 부동소수점 연산의 표준이 된 40년 전 칩의 내부 회로를 물리적으로 역공학하는 과정이 기술사와 아키텍처 이해에 어떻게 기여하는지 보여준다.
핵심 요약
Intel 8087 부동소수점 코프로세서는 1980년 출시되어 현대 컴퓨터의 부동소수점 표준이 되었으며, IBM PC에 설치되어 연산 속도를 최대 100배 향상시켰다. Opcode Collective는 8087의 마이크로코드를 역공학하고 있으며, FSCALE(부동소수점 스케일) 명령어를 분석했다. FSCALE은 2의 거듭제곱으로 숫자를 스케일링하는 명령어이며, 곱셈보다 훨씬 빠르게 동작한다. 전체 요약 6문장 읽기 → 027 21:11 당일 +154 오픈소스 게임 전수 조사 리스트 오픈소스로 개발된 게임과 상용 게임의 오픈소스 리메이크를 모아놓은 저장소입니다. 오픈소스 · 도구 · bobeff/open-source-games · Python
Key Point 오픈소스 게임 생태계의 현황을 한눈에 파악할 수 있는 종합 가이드로, 게임 개발자나 오픈소스 프로젝트에 관심 있는 개발자들이 참고할 수 있습니다.
핵심 요약
오픈소스로 개발된 게임과 상용 게임의 오픈소스 리메이크를 모아놓은 저장소입니다. 액션, 어드벤처, 도시 건설, 전략, 퍼즐 등 18개 장르로 분류한 100여 개 이상의 게임을 소개합니다. Endless Sky, OpenRCT2, OpenTTD, CorsixTH 등 활발히 개발 중인 주요 오픈소스 게임들이 포함됩니다. 전체 요약 4문장 읽기 → 028 21:11 당일 +170 GPT 이미지 생성 프롬프트 530개 역공학 사례집 공개 GPT-Image2는 이미지 생성 프롬프트를 재사용 가능한 구조화된 형태로 변환하는 엔지니어링 플랫폼이다. AI · 머신러닝 · freestylefly/awesome-gpt-image-2 · JavaScript
Key Point AI 이미지 생성이 대중화되면서 프롬프트의 구조화와 재사용성이 중요해지고 있는데, 이 프로젝트는 실제 성공한 프롬프트 530개를 체계적으로 정리해 즉시 활용할 수 있도록 공개했다.
핵심 요약
GPT-Image2는 이미지 생성 프롬프트를 재사용 가능한 구조화된 형태로 변환하는 엔지니어링 플랫폼이다. 530개 이상의 역공학 사례와 20개 이상의 산업용 템플릿을 제공하며, 웹사이트에서 갤러리 검색, 프롬프트 복사, 생성 테스트를 할 수 있다. 최신 GPT-Image 2.5 버전에서 Sunburst(정밀 편집)와 Flare(빠른 생성) 모델을 지원한다. 전체 요약 4문장 읽기 → 029 11:10 ▲ 143 · 댓글 9 NEC V20 마이크로코드 복호화 성공 CPU 에뮬레이터 개발자가 NEC V20 칩의 고해상도 사진(56억 픽셀)을 촬영한 뒤 마이크로코드 ROM을 추출했다. 하드웨어 · 시스템 · Decoding the NEC V20 Microcode
Key Point 과거 8088 마이크로코드 복호화로 문을 열었던 저수준 CPU 에뮬레이션이 이제 V20까지 확대되면서, 진정한 사이클 정확도의 역사 CPU 에뮬레이터 구현이 가능해졌다.
핵심 요약
CPU 에뮬레이터 개발자가 NEC V20 칩의 고해상도 사진(56억 픽셀)을 촬영한 뒤 마이크로코드 ROM을 추출했다. ROM 배열은 258x116 크기로 29,928비트를 담고 있으며, 29비트 단위 마이크로코드 1,032개가 저장되어 있다. 마이크로코드 비트를 수동으로 분류한 1,000개 샘플로 CNN(합성곱 신경망)을 학습시켰고, 약 6세대 만에 99% 이상의 정확도를 달성했다. 전체 요약 4문장 읽기 → 030 11:10 ▲ 295 · 댓글 160 AI가 해킹한 피아노 포맷, 공개해도 괜찮을까 전자 피아노 시스템 PianoDisc의 음악 파일이 MIDI와 반주 음악을 담은 MP3 형식임을 발견했다. 오픈소스 · 도구 · Ask HN: Fable hacked my piano, can I release the results?
Key Point 독점 포맷의 역공학 결과물을 공개할 수 있는지의 법적·윤리적 문제로, AI 도구의 능력과 제약을 보여주는 사례이다.
핵심 요약
전자 피아노 시스템 PianoDisc의 음악 파일이 MIDI와 반주 음악을 담은 MP3 형식임을 발견했다. Fable AI를 이용해 이 형식의 인코더와 디코더를 만드는 과정에서 PianoDisc가 포함한 난독화(decoy notes)를 파악했다. 난독화는 PianoDisc 플레이어에서는 정상 작동하지만, 단순히 추출한 MIDI는 다른 시스템에서 재생되지 않는다. 전체 요약 4문장 읽기 → 031 08:12 ▲ 167 · 댓글 50 악명 높은 사이버 무기 Stuxnet 소스코드 재구성 공개 산업 제어 시스템 파괴를 목표로 설계된 최초의 사이버 무기로 알려진 Stuxnet의 역공학 재구성 소스코드가 GitHub에 공개됐다. 보안 · Show HN: Stuxnet – A reconstructed source code of the infamous cyber-weapon
Key Point ICS 보안 연구자와 사이버 방어팀이 실제 공격 메커니즘을 학습하고 탐지 서명을 개발할 수 있는 구체적인 기술 자료이기 때문에, 산업 기반시설 보호 전략을 수립하는 데 필수적이다.
핵심 요약
산업 제어 시스템 파괴를 목표로 설계된 최초의 사이버 무기로 알려진 Stuxnet의 역공학 재구성 소스코드가 GitHub에 공개됐다. Siemens Step 7 소프트웨어와 S7-300/400 PLC를 표적으로 하며, USB 드라이브와 네트워크 공유를 통해 전파되고 주파수 변환기를 조작해 원심분리기 로터를 손상시킨다. 로더/드로퍼, 권한 상승, S7 훅 라이브러리, 루트킷 드라이버 등 원본 악성코드의 핵심 모듈들로 구성되어 있다. 전체 요약 6문장 읽기 →