텔레그램 데스크톱 링크 클릭으로 계정 탈취 가능한 심각한 결함
원제 Telegram Desktop vulnerability allowed any user's file to be stolen
147 포인트댓글 64
Key Point
한 번의 링크 클릭으로 패스코드 설정 없이 텔레그램 계정이 완전히 탈취될 수 있는 심각한 원격 취약점이 이미 7월에 공개 수정되었으므로 즉시 업그레이드가 필수다.
핵심 요약
- 텔레그램 데스크톱은 실행 중인 인스턴스에 클릭된 링크를 로컬 소켓으로 전달하면서, 명령 구분 문자(세미콜론)를 이스케이프하지 않아 쉽게 명령 주입이 가능했다.
- 이 취약점은 두 가지 결함의 조합이다. 첫째, 세미콜론으로 구분된 명령어에 구분자를 포함한 링크를 전달하면 여러 명령이 동시에 실행된다.
- 둘째, 텔레그램 내부의 interpret: URI 스킴은 권한 검증 없이 지정된 파일을 읽어서 공격자의 채팅방으로 전송한다. 원래는 자동 배포 스크립트용이었지만 OPEN: 명령으로 접근 가능하다.
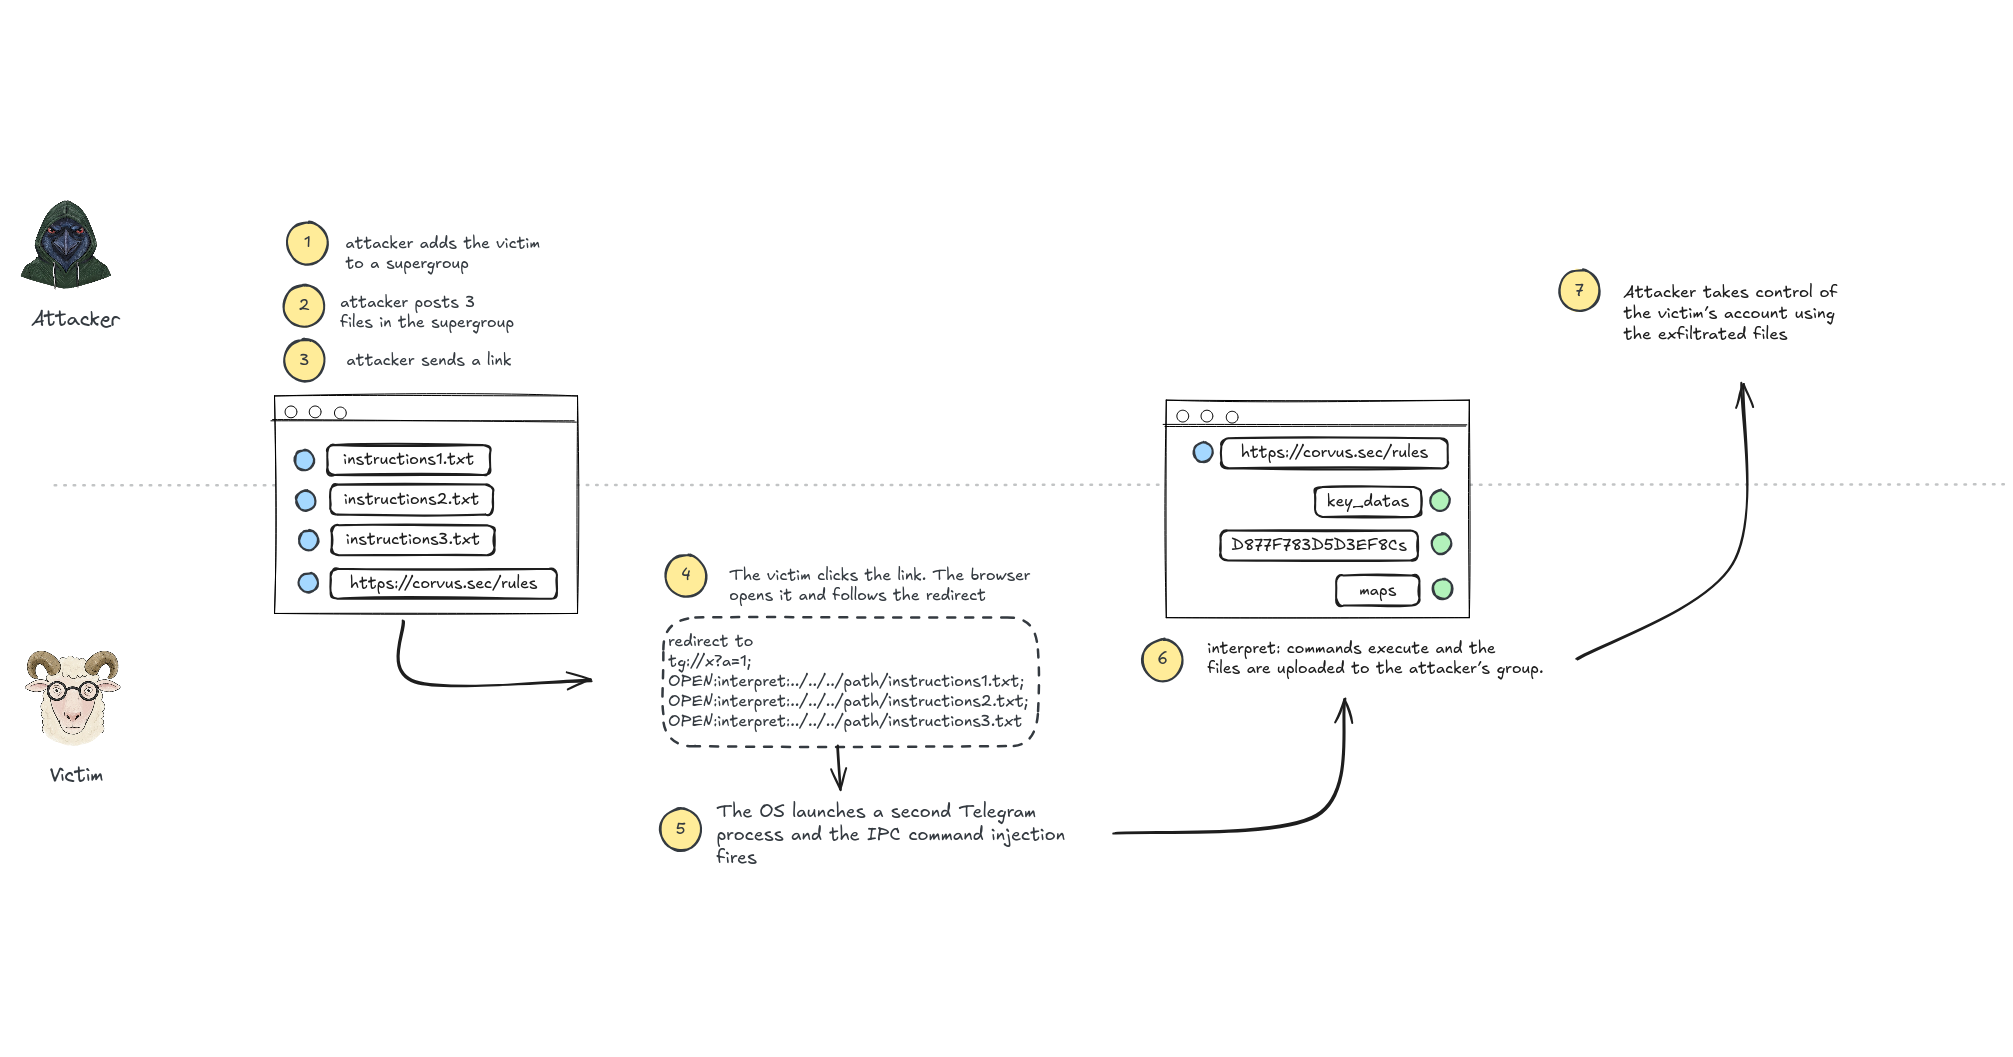
- 공격자는 피해자가 속한 그룹에 instruction.txt 파일을 올리면, 텔레그램 데스크톱이 자동으로 8MiB 이하의 파일을 다운로드하므로 예측 가능한 경로에 저장된다.
- ../../../Downloads/Telegram%20Desktop 같은 상대 경로를 사용하면 사용자명을 몰라도 파일 위치를 특정할 수 있다.
- 공격자가 보낸 https 링크를 클릭하면 서버가 세미콜론으로 연결된 여러 interpret: 명령이 포함된 tg:// URL로 리다이렉트한다.
- 명령 주입으로 세 파일(tdata/key_datas, D877F783D5D3EF8Cs, D877F783D5D3EF8C/maps)이 공격자의 채팅방으로 업로드된다.
- 텔레그램은 기본적으로 로컬 패스코드가 없으므로, key_datas 파일 하나만으로도 복호화 키(DEK)를 계산할 수 있고 이를 통해 세션 키를 얻을 수 있다.
- 공격자가 이 세 파일을 새로운 tdata에 복사한 후 텔레그램을 실행하면 피해자의 계정이 그대로 열린다.
- 이 취약점은 7.2.8 이하에서 확인되었고(Windows 6.9.3), CVE-2026-107181로 할당되었다.
- 7.2.9에서는 interpret:// 스킴을 완전 제거하고, 소켓 통신에서 세미콜론을 퍼센트 인코딩으로 이스케이프하며, 비로컬 URL 등장 시 로컬 파일 경로를 거부하는 방식으로 수정됐다.
- 로컬 패스코드 설정이나 파일 다운로드 위치 확인 옵션으로 노출을 줄일 수 있지만, 근본적인 해결은 7.2.9 이상 업그레이드뿐이다.