텔레그램 데스크톱 링크 클릭으로 계정 탈취 가능한 심각한 결함
Key Point
한 번의 링크 클릭으로 패스코드 설정 없이 텔레그램 계정이 완전히 탈취될 수 있는 심각한 원격 취약점이 이미 7월에 공개 수정되었으므로 즉시 업그레이드가 필수다.
핵심 요약
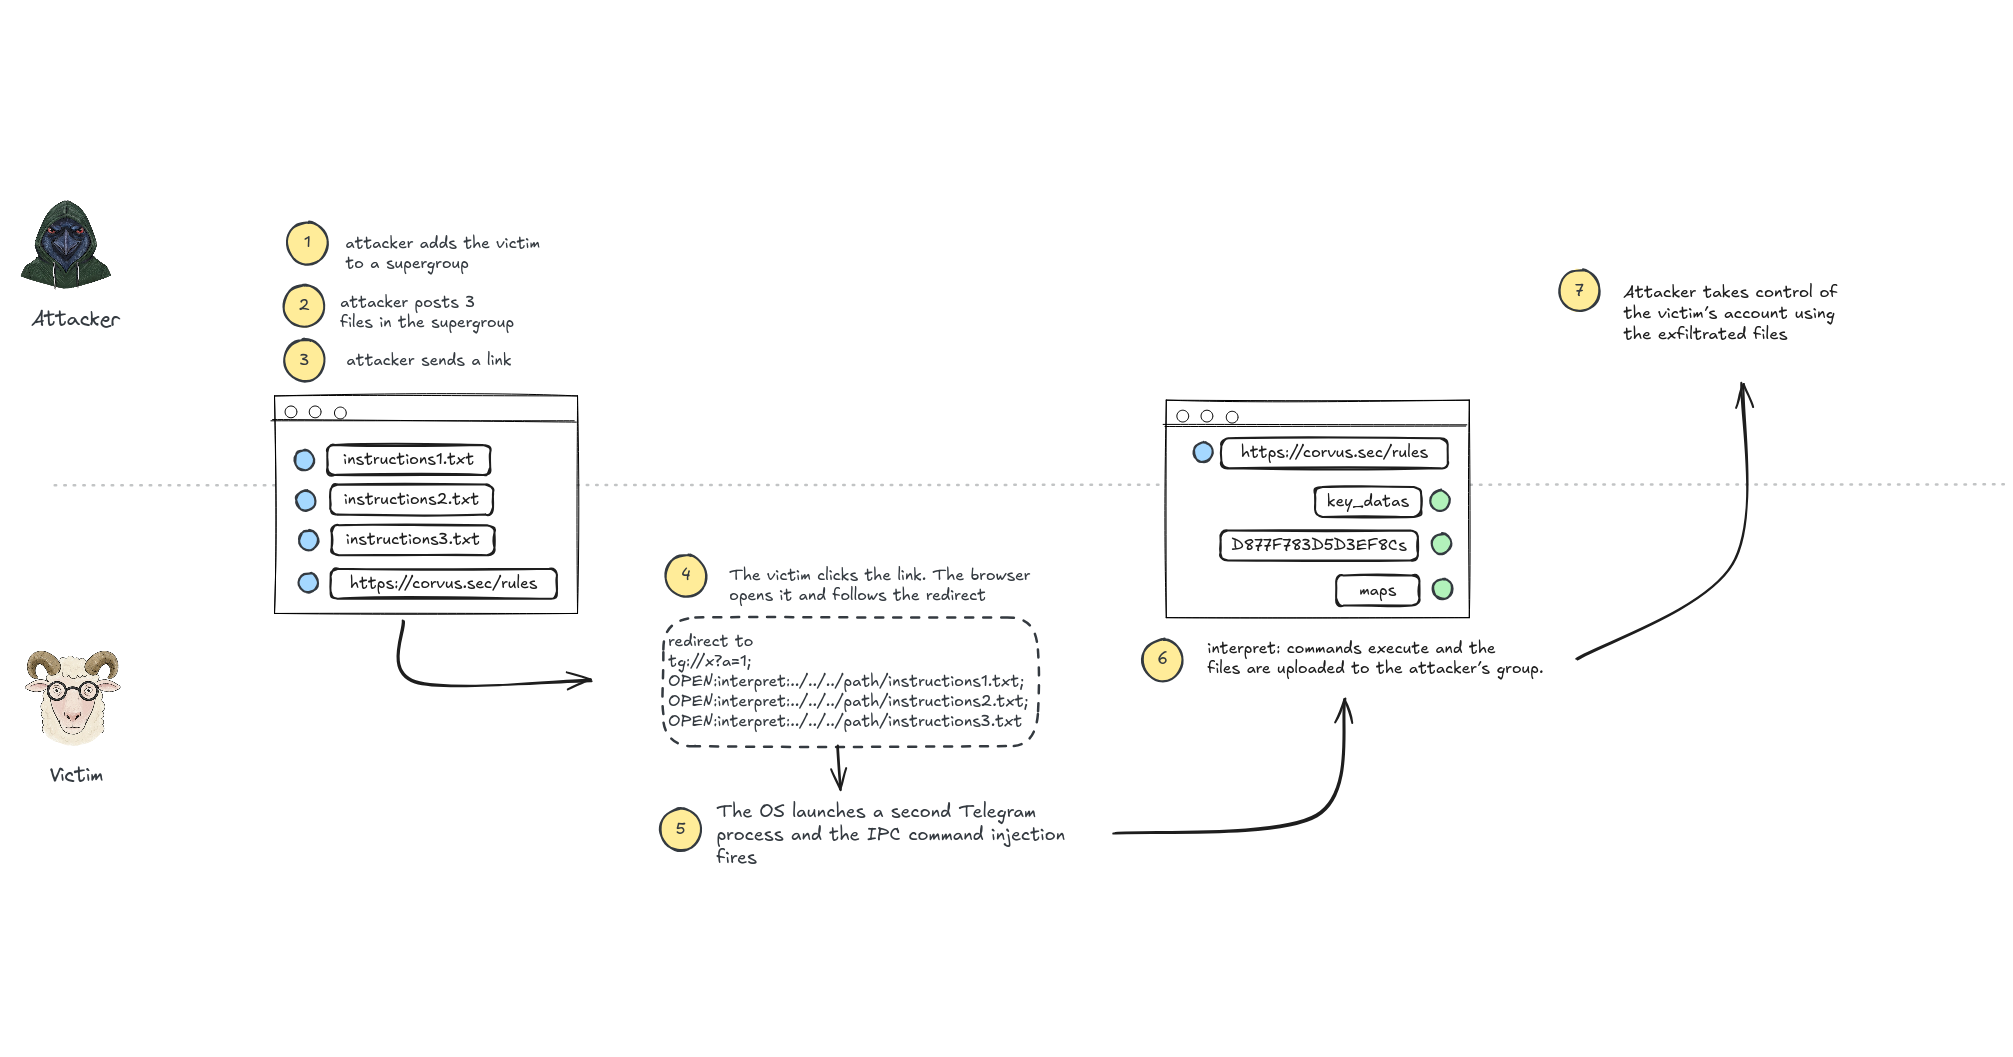
- 텔레그램 데스크톱은 실행 중인 인스턴스에 클릭된 링크를 로컬 소켓으로 전달하면서, 명령 구분 문자(세미콜론)를 이스케이프하지 않아 쉽게 명령 주입이 가능했다.
- 이 취약점은 두 가지 결함의 조합이다. 첫째, 세미콜론으로 구분된 명령어에 구분자를 포함한 링크를 전달하면 여러 명령이 동시에 실행된다.
- 둘째, 텔레그램 내부의 interpret: URI 스킴은 권한 검증 없이 지정된 파일을 읽어서 공격자의 채팅방으로 전송한다. 원래는 자동 배포 스크립트용이었지만 OPEN: 명령으로 접근 가능하다.