쌓인 기록에서 찾기
무엇을 찾으세요?
날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위부터 2026년 10월 30일 (금)까지3636건
2건 · "계정탈취"조건 지우기 ×
001▲ 288 · 댓글 435패스키는 함정이 아니다, 피싱 방지 기술해외에서 '패스키는 함정'이라는 주장이 확산되자, 패스키 기술 전문가가 이를 반박하는 글을 발표했다.보안 · Passkeys are not a trap
Key Point패스키를 피해야 한다는 주장이 널리 퍼지면서 사용자들이 보안 선택을 재검토하는 중인데, 기술적 오류와 실제 위협을 구분하는 것이 중요하다.
핵심 요약
- 해외에서 '패스키는 함정'이라는 주장이 확산되자, 패스키 기술 전문가가 이를 반박하는 글을 발표했다.
- 주장의 핵심은 패스키의 증명(attestation) 기능이 점진적으로 확대되어 승인된 소프트웨어·OS로만 로그인하게 될 것이라는 우려였다.
- 그러나 대부분의 사용자가 쓰는 동기화 패스키(iCloud Keychain, Google Password Manager 등)는 증명 기능을 제공하지 않으며, 소비자 서비스는 증명을 요청하지 말라는 권고를 오랫동안 받고 있다.
전체 요약 7문장 읽기 →보안 · Telegram Desktop vulnerability allowed any user's file to be stolen
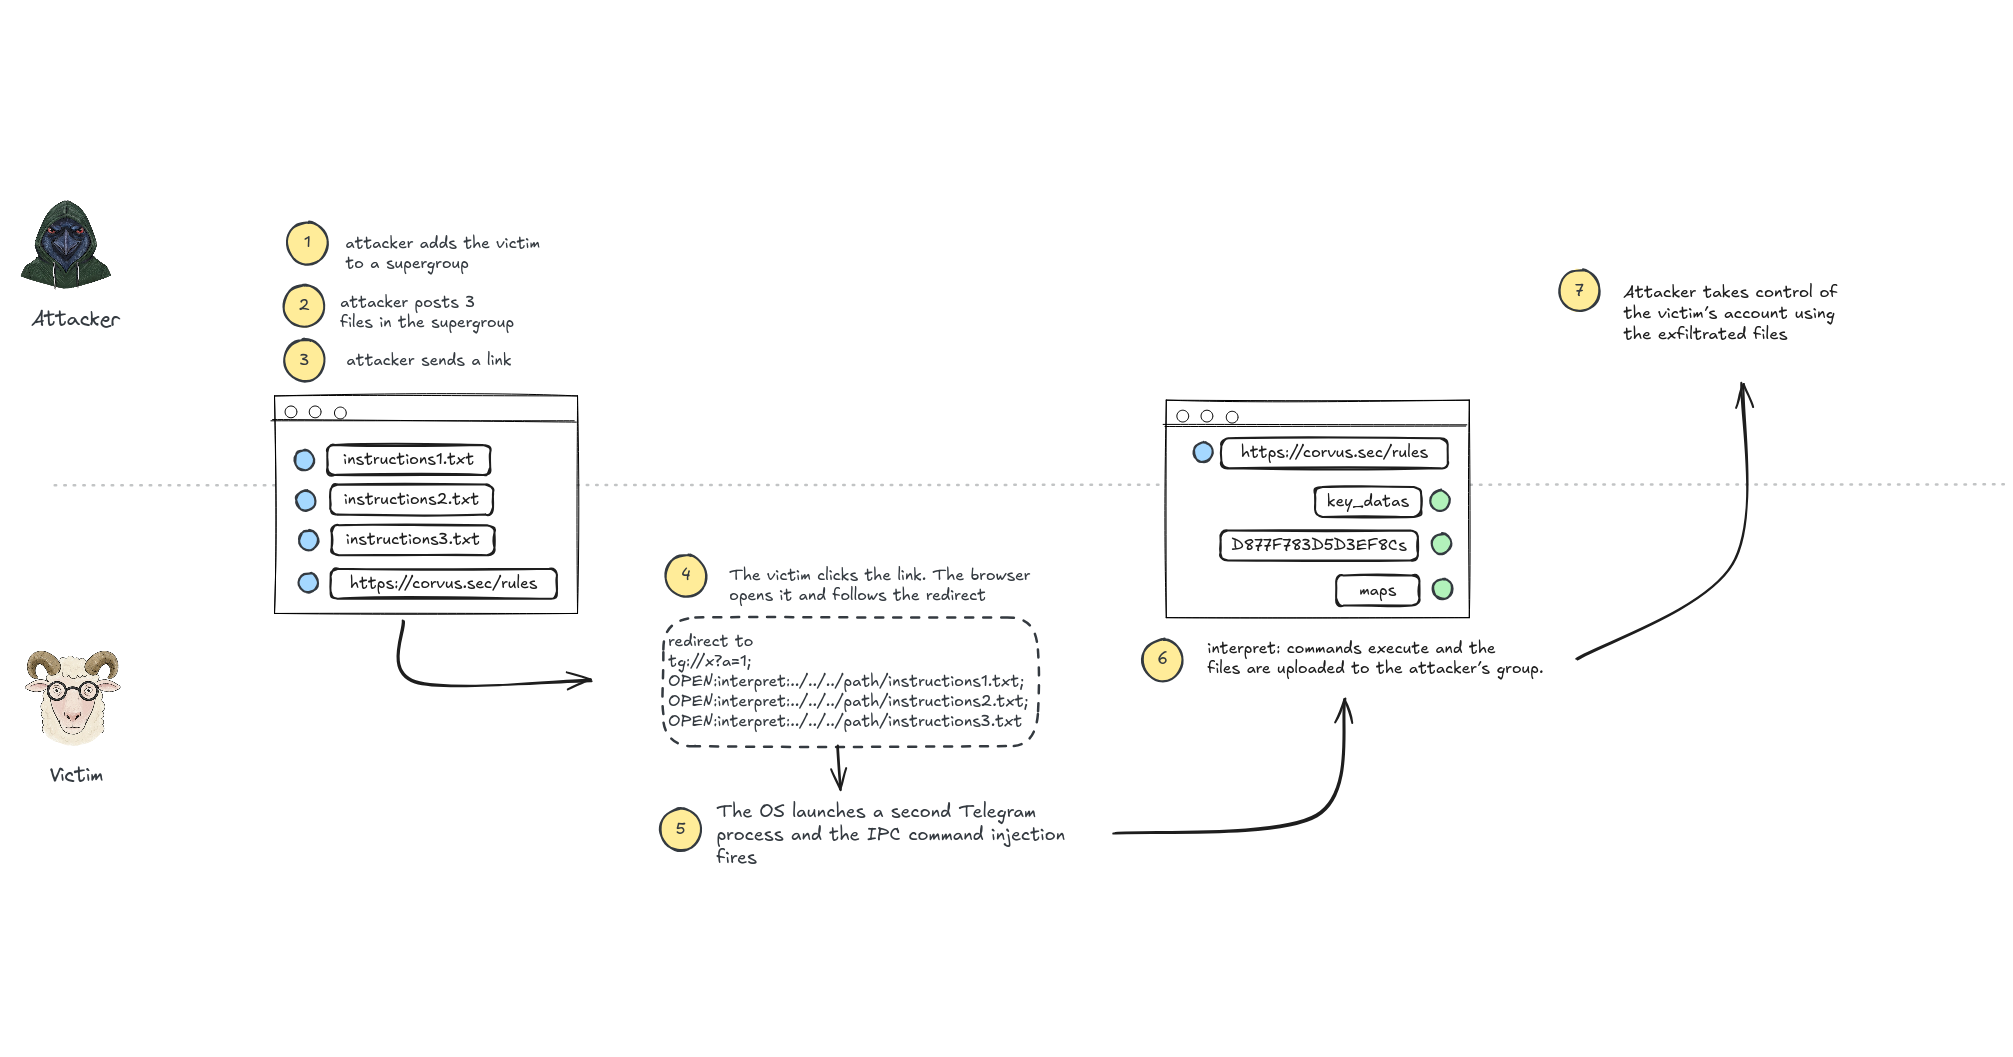
Key Point한 번의 링크 클릭으로 패스코드 설정 없이 텔레그램 계정이 완전히 탈취될 수 있는 심각한 원격 취약점이 이미 7월에 공개 수정되었으므로 즉시 업그레이드가 필수다.
핵심 요약
- 텔레그램 데스크톱은 실행 중인 인스턴스에 클릭된 링크를 로컬 소켓으로 전달하면서, 명령 구분 문자(세미콜론)를 이스케이프하지 않아 쉽게 명령 주입이 가능했다.
- 이 취약점은 두 가지 결함의 조합이다. 첫째, 세미콜론으로 구분된 명령어에 구분자를 포함한 링크를 전달하면 여러 명령이 동시에 실행된다.
- 둘째, 텔레그램 내부의 interpret: URI 스킴은 권한 검증 없이 지정된 파일을 읽어서 공격자의 채팅방으로 전송한다. 원래는 자동 배포 스크립트용이었지만 OPEN: 명령으로 접근 가능하다.
전체 요약 12문장 읽기 →