002 09:11 당일 +124 NetBird: 피어투피어 기반 Zero Trust 네트워크 플랫폼 NetBird는 WireGuard 기반의 피어투피어 오버레이 네트워크를 자동으로 구성하며, 포트 개방과 복잡한 방화벽 규칙 없이 암호화된 터널로 머신들을 연결한다. 인프라 · 데브옵스 · netbirdio/netbird · Go
Key Point WireGuard 기반의 간단한 셀프호스트 네트워크 인프라를 찾는 팀과 개인, 그리고 NAT 환경에서 안전한 피어투피어 연결이 필요한 경우에 직접 적용할 수 있다.
핵심 요약
NetBird는 WireGuard 기반의 피어투피어 오버레이 네트워크를 자동으로 구성하며, 포트 개방과 복잡한 방화벽 규칙 없이 암호화된 터널로 머신들을 연결한다. 신원 기반 Zero Trust 접근 제어로 세분화된 정책을 한 곳에서 관리할 수 있으며, 조직이나 홈 네트워크 모두에 적용 가능하다. Linux, macOS, Windows, Android, iOS, FreeBSD, pfSense, OPNsense, MikroTik RouterOS, OpenWRT, Synology, TrueNAS, Proxmox, Raspberry Pi, 서버리스, 컨테이너 등 다양한 플랫폼을 지원한다. 전체 요약 14문장 읽기 → 003 06:11 새 버전 OpenAI 파이썬 SDK v3.42.1 출시, WebSocket 동작 수정 OpenAI 파이썬 SDK v3.42.1을 출시했다. AI · 머신러닝 · openai/openai-python@v3.42.1
Key Point WebSocket 기반 실시간 기능을 사용 중인 프로젝트는 연결 동작 보존과 인증 검증 개선으로 안정성이 높아지므로 업데이트를 확인해야 한다.
핵심 요약
OpenAI 파이썬 SDK v3.42.1을 출시했다. API의 Responses WebSocket 연결 동작을 보존하도록 수정했다. 실시간(Realtime) 기능에서 베타 WebSocket 인증 프로필 검증을 추가했다. 전체 요약 4문장 읽기 → 004 06:11 ▲ 111 · 댓글 23 이메일 암호화의 실제 의미, 각 방식의 장단점 파악하기 이메일 암호화는 다양한 방식과 시점에서 이루어지며, 각각 다른 위협으로부터 보호하는 대신 서로 다른 단점을 가진다. 보안 · Understanding Email Encryption (2025)
Key Point 이메일 암호화의 다양한 방식(전송 암호화, 저장소 암호화, 영지식 암호화, 종단 간 암호화)이 어떤 위협을 보호하는지, 각각 어떤 실질적 한계와 트레이드오프를 가지는지 이해하여 자신의 보안 위험에 맞는 선택을 할 수 있기 때문이다.
핵심 요약
이메일 암호화는 다양한 방식과 시점에서 이루어지며, 각각 다른 위협으로부터 보호하는 대신 서로 다른 단점을 가진다. 현실적 위협은 계정 탈취, 스팸 필터 오류, 악성코드, 실수로 인한 삭제이며, 덜 흔하지만 중요한 위협은 네트워크 도청, 데이터 유출, 물리적 기기 도난이다. TLS는 기기와 서버 간 연결을 암호화하며 로컬 WiFi, ISP, 네트워크 도청으로부터 보호하고, PKI(공개 키 인프라)는 인증서 검증으로 사칭 방지, 인증서 투명성(CT) 로그는 부정적 인증서 발급 감시한다. 전체 요약 12문장 읽기 → 006 21:11 당일 +325 40개 이상 AI 에이전트를 iPhone에서 조종하는 오픈소스 봇 Codync는 Claude Code, Codex, Gemini, Cursor, Copilot 등 40개 이상의 코딩 에이전트를 iPhone, Mac, Windows, Linux, 터미널에서 메시지로 조종할 수 있는 오픈소스 앱이다. AI · 머신러닝 · leepokai/Codync · Rust
Key Point 자신이 이미 구독한 Claude, ChatGPT, Gemini 등의 계획을 그대로 사용하면서 iPhone에서 여러 AI 에이전트를 동시에 조종할 수 있는 방식은 기존의 단일 봇 앱(Grok Bot, Muse 등)과 근본적으로 다르다.
핵심 요약
Codync는 Claude Code, Codex, Gemini, Cursor, Copilot 등 40개 이상의 코딩 에이전트를 iPhone, Mac, Windows, Linux, 터미널에서 메시지로 조종할 수 있는 오픈소스 앱이다. 각 에이전트를 이름 있는 봇으로 만들어 독립적인 채팅창, 프로젝트 폴더, 승인 정책을 가지고 운영할 수 있으며, 여러 봇이 동시에 작동한다. 그룹 채팅을 지원해 봇들이 순서대로 답변하고 서로 도움을 요청할 수 있다. 전체 요약 10문장 읽기 → 007 06:11 ▲ 100 · 댓글 25 로컬 개발 환경용 Databricks 에뮬레이터 MiniLake 공개 Databricks API를 로컬 머신에서 에뮬레이션하는 오픈소스 도구 MiniLake를 출시했다. SQL은 DuckDB에서, Delta 테이블은 실제 파일로, 작업은 컨테이너의 spark-submit으로 실행된다. 인프라 · 데브옵스 · MiniLake Is a Local Databricks API Emulator with SQL, Delta Lake and Spark
Key Point 개발자는 실제 Databricks 코드를 작성·테스트하지만 로컬에서 가짜 API로 거치고 싶을 때가 많은데, 이제 진정한 Delta 파일과 Spark 작업을 로컬 머신에서 돌릴 수 있게 되었다.
핵심 요약
Databricks API를 로컬 머신에서 에뮬레이션하는 오픈소스 도구 MiniLake를 출시했다. SQL은 DuckDB에서, Delta 테이블은 실제 파일로, 작업은 컨테이너의 spark-submit으로 실행된다. databricks-sdk, Databricks CLI, Terraform, MCP 에이전트를 localhost:8000으로 가리켜 사용할 수 있으며 어떤 토큰도 인증된다. pip install이나 docker run으로 설치하고 초기화된 SQL 워크스페이스 UI에 접근할 수 있다. Unity Catalog은 CRUD 지원 카탈로그·스키마·테이블·볼륨을 제공하며 각 카탈로그는 자체 DuckDB 데이터베이스 파일이므로 세 부분 주소 지정이 기본으로 작동한다. 전체 요약 15문장 읽기 → 008 06:11 ▲ 126 · 댓글 63 Linux 커널 TCP 취약점, 인증 없이 원격 루트 접근 가능 리눅스 커널에서 IPv4 TCP 핸드셰이크 중 발생하는 use-after-free 취약점 CVE-2026-98432가 공개됐으며, CVSS 9.8로 심각도 '주요' 등급이다. 보안 · TCP Use-After-Free: CVE-2026-98432 / CVSS 9.8
Key Point IPv4 TCP 연결을 수락하는 모든 리눅스 서버에서 인증 없이 원격 루트 접근이 가능하며, Ubuntu와 RHEL은 여전히 수정 버전을 배포하지 않았다.
핵심 요약
리눅스 커널에서 IPv4 TCP 핸드셰이크 중 발생하는 use-after-free 취약점 CVE-2026-98432가 공개됐으며, CVSS 9.8로 심각도 '주요' 등급이다. 2026년 10월 11일과 15일 공개된 커널 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10, 7.3에서 4줄 코드 변경으로 수정됐고, 버그는 리눅스 4.4까지 거슬러 올라간다. 취약점은 TCP 연결 수락 시 IPv4 옵션 정보를 요청 소켓에서 새 소켓으로 복사하지 않고 전달한 후 즉시 해제해 다른 CPU가 해제된 메모리를 읽는 use-after-free를 발생시킨다. 전체 요약 12문장 읽기 → 009 00:11 ▲ 140 · 댓글 62 ChatGPT 공유 링크 하나로 계정 탈취 가능한 취약점 발견 2026년 10월, 공개 공유된 ChatGPT 대화 링크를 통해 피해자의 인증된 세션에서 임의의 JavaScript를 실행할 수 있는 취약점이 발견됐다. 보안 · We Took over ChatGPT Accounts
Key Point 공개 링크 하나만으로 남의 ChatGPT 계정을 완전히 제어할 수 있었던 심각한 보안 결함이며, 샌드박스 · 메시징 · CSP 같은 개별 방어 수단이 어떻게 조합되면 무너지는지 보여주는 사례입니다.
핵심 요약
2026년 10월, 공개 공유된 ChatGPT 대화 링크를 통해 피해자의 인증된 세션에서 임의의 JavaScript를 실행할 수 있는 취약점이 발견됐다. 그래프 기능이 MathLive 라이브러리를 로드할 때 메인 페이지에 메시지 리스너를 설치했고, HTML Preview에서 postMessage API를 통해 출처 검증 없이 신뢰되지 않은 HTML을 포함한 메시지를 보낼 수 있었다. MathLive가 수신한 메시지의 발신자를 확인하지 않고, HTML을 키보드 레이아웃으로 받아들였으며, 이를 ChatGPT 메인 페이지에 innerHTML로 삽입했다. 전체 요약 11문장 읽기 → 011 12:11 새 버전 OpenAI 파이썬 라이브러리, 에이전트 기능 대폭 확장 OpenAI 파이썬 라이브러리가 v3.42.0으로 업데이트되어 에이전트 관련 기능들이 추가됐다. AI · 머신러닝 · openai/openai-python@v3.42.0
Key Point 에이전트 기능 확대와 WebSocket 안정성 개선으로 OpenAI API를 기반으로 복잡한 작업을 수행하는 애플리케이션 개발이 한층 더 견고해진다.
핵심 요약
OpenAI 파이썬 라이브러리가 v3.42.0으로 업데이트되어 에이전트 관련 기능들이 추가됐다. 에이전트 컨텍스트 압축 설정, 세션 검토, 도구 설정, 시간 인식 기능(실험 단계)이 새로 포함됐다. 이미지 편집 마크업 오버레이, 조직별 외부 키 관리, SIP DTMF 명령어 및 전달 이벤트 기능이 추가됐다. 전체 요약 6문장 읽기 → 013 00:11 ▲ 136 · 댓글 11 Azure API 연결의 교차 테넌트 침투 취약점 5개 발견 Azure Logic Apps의 API Connections 아키텍처에서 다섯 개의 중대한 교차 테넌트 침투 취약점을 발견해 $200,000을 수익으로 획득했다. 보안 · Azure's Weakest Link – Five Full Cross-Tenant Compromises
Key Point Azure Logic Apps 사용자가 자신의 API Connections이 다른 테넌트의 민감한 데이터(Key Vault 비밀, SQL 데이터)에 노출될 수 있는 다층 보안 우회 방식을 알아야 한다.
핵심 요약
Azure Logic Apps의 API Connections 아키텍처에서 다섯 개의 중대한 교차 테넌트 침투 취약점을 발견해 $200,000을 수익으로 획득했다. API Connections는 Logic App이 API Management 인스턴스를 거쳐 백엔드 서비스(Key Vault, SQL Database, Jira, Salesforce 등)에 접근하며, 토큰 교환을 통해 구성된 자격증명으로 요청을 처리한다. ARM REST API의 DynamicInvoke 또는 /extensions/proxy/ 엔드포인트를 통해 API Management 서비스를 직접 호출할 수 있으며, ARM은 모든 리소스에 대한 접근 권한을 가지고 있다. 전체 요약 10문장 읽기 → 014 21:11 당일 +157 Claude Code로 안드로이드 APK 분석하고 API 추출하기 Android Reverse Engineering & API Extraction는 Claude Code 스킬로, APK/XAPK/JAR/AAR 파일을 디컴파일하고 Retrofit, OkHttp, Ktor, Apollo(GraphQL) 등 HTTP API를 자동으로 추출한다. 오픈소스 · 도구 · SimoneAvogadro/android-reverse-engineering-skill · Shell
Key Point 원본 소스 코드 없이 안드로이드 앱의 API를 자동으로 추출할 수 있으며, 특히 R8 난독화된 최신 Kotlin 앱에서도 클래스 이름을 정확히 복구할 수 있다는 점이 역공학 커뮤니티에서 의미 있다.
핵심 요약
Android Reverse Engineering & API Extraction는 Claude Code 스킬로, APK/XAPK/JAR/AAR 파일을 디컴파일하고 Retrofit, OkHttp, Ktor, Apollo(GraphQL) 등 HTTP API를 자동으로 추출한다. R8 난독화된 Kotlin/KMP 앱에서 원본 클래스 이름을 메타데이터로 복구하여 Repository/ViewModel/UseCase 같은 중요 클래스 약 100%를 식별할 수 있다. Phase 0 단계에서 APK를 초단위로 분석해 프레임워크(Flutter/React Native/Cordova), HTTP 스택, 난독화 수준, 네이티브 라이브러리 등을 미리 파악한다. 전체 요약 8문장 읽기 → 015 03:11 ▲ 179 · 댓글 82 팔로알토 방화벽 0-day 연쇄 공격, 25개 서버 장악 Dream 연구팀이 10월 25일 팔로알토 네트웍스 PAN-OS 방화벽 25대를 장악한 공격을 적발했으며, 미국 정부 계열 시스템이 포함되어 있다. 보안 · Chained PHP2Shell Exploit Roots 25 Servers, Including US Government Servers
Key Point PAN-OS 방화벽의 관리 인터페이스 노출이 정부 기관의 내부 AD까지 연결되는 공격 경로를 보여주며, 노출된 장비 발견에서 ID 인프라 침해까지의 전체 과정이 기록된 사례로 방어 전략 수립의 교훈을 제공한다.
핵심 요약
Dream 연구팀이 10월 25일 팔로알토 네트웍스 PAN-OS 방화벽 25대를 장악한 공격을 적발했으며, 미국 정부 계열 시스템이 포함되어 있다. 공격자는 PHP2Shell(CVE-2026-109618/109619)과 Fragnesia 커널 권한 상승 익스플로잇(CVE-2026-46300)을 연결해 인증 없이 한 번의 HTTP 요청으로 루트 접근을 달성했다. PHP2Shell은 PHP의 session.upload_progress 메커니즘을 악용해 메모리 고갈-정보 유출-스테일 참조 생성-코드 실행 네 단계로 nobody 권한 확보까지 도달한다. 전체 요약 13문장 읽기 → 016 21:11 당일 +175 자체 인프라에서 운영하는 오픈소스 AI 에이전트 플랫폼 OpenBot CopilotKit가 오픈소스 AI 에이전트 플랫폼 OpenBot을 공개했으며, 기업이 자신의 인프라에서 ChatGPT나 Claude 같은 AI 어시스턴트를 직접 운영할 수 있도록 설계했다. AI · 머신러닝 · CopilotKit/OpenBot · TypeScript
Key Point 기업이 기존 SaaS 에이전트 서비스에 의존하지 않고 자신의 인프라에서 완전히 제어 가능한 AI 에이전트 시스템을 직접 구축·운영할 수 있는 오픈소스 솔루션이 나왔다.
핵심 요약
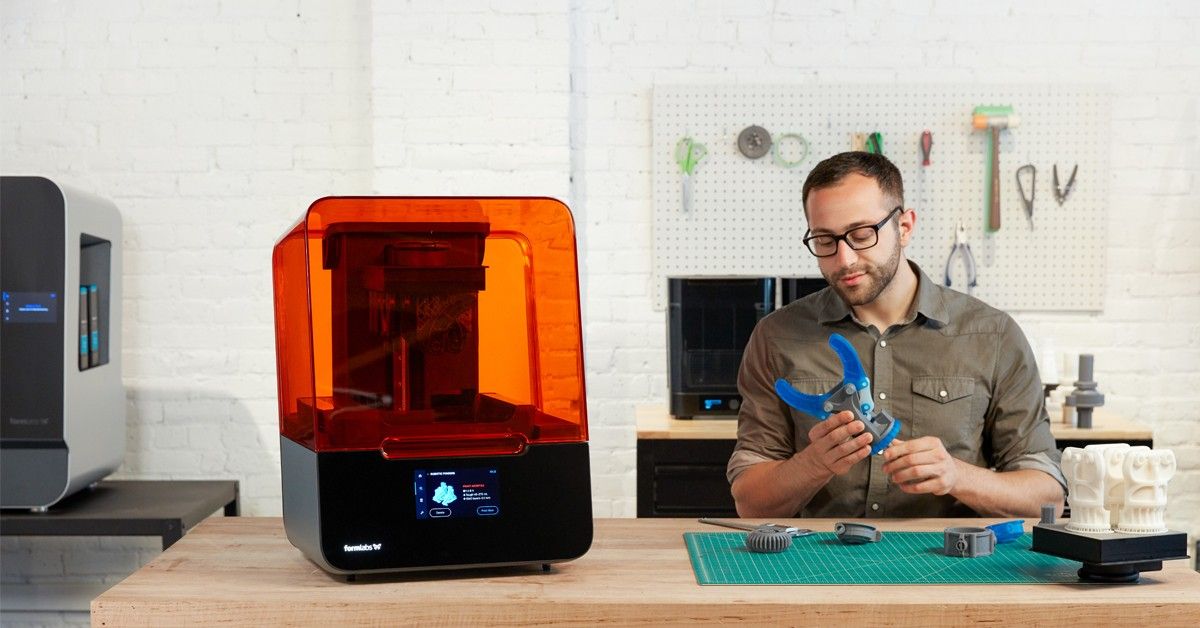
CopilotKit가 오픈소스 AI 에이전트 플랫폼 OpenBot을 공개했으며, 기업이 자신의 인프라에서 ChatGPT나 Claude 같은 AI 어시스턴트를 직접 운영할 수 있도록 설계했다. 각 에이전트(코워커)는 독립적인 브라우저, 파일 시스템, 로그인 정보를 가진 자체 컴퓨터를 보유하며 실행 전 모든 작업이 결정되고 실행 후 기록된다. AG-UI 프로토콜 기반으로 LangGraph, Mastra, CrewAI, Pydantic AI 등 다양한 에이전트 프레임워크와 호환되며, 프레임워크에 종속되지 않는다. 전체 요약 13문장 읽기 → 017 12:11 ▲ 135 · 댓글 90 포밍랩스, $699 수지 3D 프린터 'Form Studio 1' 출시 포밍랩스(Formlabs)가 저가 전문급 수지 3D 프린터 'Form Studio 1'을 Founders Edition으로 출시했다. 하드웨어 · 시스템 · Formlabs Studio 1 $699 Resin Printer
Key Point 전문가급 기능을 갖춘 수지 프린터가 $699라는 진입 가격에 처음 출시되어, 소규모 제조업체, 디자이너, 창작자들의 접근성이 크게 낮아진다.
핵심 요약
포밍랩스(Formlabs)가 저가 전문급 수지 3D 프린터 'Form Studio 1'을 Founders Edition으로 출시했다. 마스크드 스테레오리소그래피(MSLA) 기술을 사용하며, 대부분의 부품을 2시간 이내에 인쇄할 수 있다. 빌드 볼륨은 20.0 x 12.5 x 23.5 cm(5.9리터)이며, 개방형 플랫폼으로 포밍랩스의 9가지 소재 또는 써드파티 재료를 사용할 수 있다. 전체 요약 11문장 읽기 → 018 09:11 ▲ 256 · 댓글 114 국토안보부 직원 41,000명 대규모 유출…핵심 요원 신원까지 국토안보부(DHS) 기록이 대규모 유출돼 41,000명 이상의 직원과 계약직 정보가 노출됐다. 유출된 데이터에는 이메일, 전화번호, 사무실 주소, 내부 시스템 정보, 비밀 요원 및 감시 프로그램 관련 민감한 정보가 포함됐다. 보안 · Leak Exposes 41,000 Homeland Security Workers–Including Undercover ICE Agents
Key Point 국토안보부 산하 핵심 요원, 비밀 작전, AI 도구 접근권까지 노출된 대규모 유출이 발생했으며, 미국 내 이민 단속의 투명성과 보안 위협을 동시에 제기한다.
핵심 요약
국토안보부(DHS) 기록이 대규모 유출돼 41,000명 이상의 직원과 계약직 정보가 노출됐다. 유출된 데이터에는 이메일, 전화번호, 사무실 주소, 내부 시스템 정보, 비밀 요원 및 감시 프로그램 관련 민감한 정보가 포함됐다. 유출 자료는 2026년 8월 19일 마지막 업데이트된 것으로, DHS 산하 7개 기관(ICE, 관세국경보호청 등)의 기록을 담고 있다. 투명성 비영리 기구 DDoSecrets와 보안 연구자 마이아 아르손 크림이 지난 수요일 '아이스픽'이라 명명한 아카이브를 공개했다. 해킹 그룹은 DHS의 Okta 로그인 시스템에서 데이터를 획득했다고 주장한다. Okta 대변인은 자사 시스템 침해 증거가 없다고 밝혔다. 전체 요약 13문장 읽기 → 019 03:11 ▲ 132 · 댓글 67 Apple, 손상된 eMudhra 인증서 자동 차단 중 eMudhra가 운영하는 8개 중간 인증기관(CA)의 개인키가 손상되었으며, 이 중 6개는 TLS 인증서를 발급한다. 보안 · About the compromised eMudhra intermediate CAs
Key Point 명령줄 도구 사용자는 향후 업데이트 대기 없이 즉시 손상된 CA 인증서를 차단하기 위해 수동 조치를 취할 수 있으며, 이는 TLS 스푸핑 공격 위험을 줄이는 중요한 보안 조치다.
핵심 요약
eMudhra가 운영하는 8개 중간 인증기관(CA)의 개인키가 손상되었으며, 이 중 6개는 TLS 인증서를 발급한다. 손상된 키를 가진 공격자는 모든 웹사이트에 대해 유효해 보이는 인증서를 만들 수 있다. Apple은 2026년 10월 19일부터 해당 12개 인증서를 자동으로 차단 중이며, Safari·Mail·Apple 프레임워크 사용 앱에서는 추가 조치 불필요하다. 전체 요약 9문장 읽기 → 020 00:11 ▲ 512 · 댓글 192 macOS 개발 도구, eMudhra 인증서 위조 10일째 방치 Apple이 10월 17일 eMudhra 인증서 유출 사건을 통보받았으나, 10월 28일까지 macOS의 git, curl, python3 등 개발 도구들이 여전히 위조된 인증서를 신뢰하고 있다. 보안 · Ten days later, Git on macOS still trusts the compromised eMudhra certificates
Key Point macOS의 기본 개발 도구가 중간자 공격에 노출되어 코드 변조, 자격증명 탈취 위험에 처해 있으며, Apple의 지연된 대응으로 CI/CD 파이프라인까지 영향을 받을 수 있다.
핵심 요약
Apple이 10월 17일 eMudhra 인증서 유출 사건을 통보받았으나, 10월 28일까지 macOS의 git, curl, python3 등 개발 도구들이 여전히 위조된 인증서를 신뢰하고 있다. 10월 26일 공개된 macOS 27.2는 문제를 해결하지 못했고, 사용자들이 직접 적용한 임시 해결책까지 무효화해 다시 취약한 상태가 되었다. 다른 여러 프로젝트는 이미 며칠 전 수정본을 배포했으나, Apple은 지연되고 있다. 전체 요약 9문장 읽기 → 021 21:11 당일 +225 AI 펜테스터 Shannon, 오픈소스로 공개 Keygraph가 개발한 Shannon은 웹 애플리케이션과 API의 자동 펜테스트 도구로, 소스 코드 분석과 실제 익스플로잇 실행을 결합해 취약점을 증명한다. 보안 · KeygraphHQ/shannon · TypeScript
Key Point 소스 코드 분석과 실제 익스플로잇으로 취약점을 증명하는 AI 펜테스터를 직접 실행할 수 있게 되어, 개발 주기마다 자동 보안 테스트가 가능해진다.
핵심 요약
Keygraph가 개발한 Shannon은 웹 애플리케이션과 API의 자동 펜테스트 도구로, 소스 코드 분석과 실제 익스플로잇 실행을 결합해 취약점을 증명한다. 소스 코드에서 공격 경로를 식별한 후 브라우저 자동화와 CLI 도구로 실행 중인 애플리케이션을 공격하며, 재현 가능한 개념 증명(PoC)이 있는 취약점만 보고에 포함시킨다. Shannon OSS는 TypeScript 기반 오픈소스 저장소로 로컬에서 CLI를 통해 실행되며, AGPL-3.0 라이선스 하에서 개인 개발자와 소규모 팀에 적합하다. 전체 요약 12문장 읽기 → 022 21:11 ▲ 158 · 댓글 18 무료 그래프 이론 입문서 'Start Doing Graph Theory' 공개 그래프 이론을 활용한 문제 해결과 정리 증명 등을 다루는 입문 교과서 'Start Doing Graph Theory'가 공개되었다. 오픈소스 · 도구 · Start Doing Graph Theory
Key Point 그래프 이론의 실제 적용을 배우려는 학생이나 개발자가 무료로 접근할 수 있는 체계적인 학습 자료가 생겼습니다.
핵심 요약
그래프 이론을 활용한 문제 해결과 정리 증명 등을 다루는 입문 교과서 'Start Doing Graph Theory'가 공개되었다. 미하일 라브로프가 저술한 이 교재는 CC BY-SA 4.0 라이선스로 크리에이티브 커먼즈 인증을 받았다. 온라인에서 무료로 읽거나 PDF 파일로 다운로드할 수 있으며, 1장부터 시작해 학습할 수 있다. 023 18:11 ▲ 13 · 댓글 7 작은 오픈소스 모델, 실제 코딩 업무에 얼마나 써먹을까 벤치마크 점수가 높은 오픈 가중치 모델도 실제 코딩 작업에서는 텍스트 생성과 실행 가능한 코드 생성이 별개 문제임을 보여주는 경험 보고서다. AI · 머신러닝 · Beyond Benchmarks: Can Small Open-Weight Models Get Real Coding Work Done?
Key Point 오픈소스 코딩 모델의 실전 성능은 벤치마크와 크게 다르며, 직접 호출과 에이전트 위임 간 성공률 격차가 큼을 실측 데이터로 보여준다.
핵심 요약
벤치마크 점수가 높은 오픈 가중치 모델도 실제 코딩 작업에서는 텍스트 생성과 실행 가능한 코드 생성이 별개 문제임을 보여주는 경험 보고서다. 저자가 2026년 7월부터 10월까지 수행한 엔지니어링 작업을 기반으로, vLLM, SGLang, llama.cpp, MLX 등 여러 모델 서빙 환경에서 같은 엔드포인트로 표시되는 모델들도 도구 호출 형식, 턴 제어, 컨텍스트 동작, 캐시 재사용, 신뢰성 면에서 차이를 보임을 기록했다. 4,165개의 코딩 에이전트 게이트웨이 턴, 623개의 디버그 작업, 고정된 Claude Opus 5.5 부모 모델과 숨겨진 동작 검증을 포함한 3개 위임 연구가 증거다. 전체 요약 10문장 읽기 → 024 03:11 ▲ 123 · 댓글 52 미국 정부효율국 인사, 공식 절차 없이 USAID 권한 행사 2025년 3월 18일 국무장관 루비오가 28세의 제러미 루윈에게 미국국제개발청(USAID)의 권한을 위임했으나, 루윈은 정부 경험 부족으로 비판을 받았다. 스타트업 · 비즈니스 · A 28-Year-Old DOGE Operative Gutted USAID. HR Had No Record of Him Working There
Key Point 미국 정부의 기본 인사 절차를 무시하고 확인되지 않은 인물이 수천 명 규모 기구의 최고 권한을 행사한 사건으로, 민간부문에서는 일어날 수 없는 법적 공백을 드러낸다.
핵심 요약
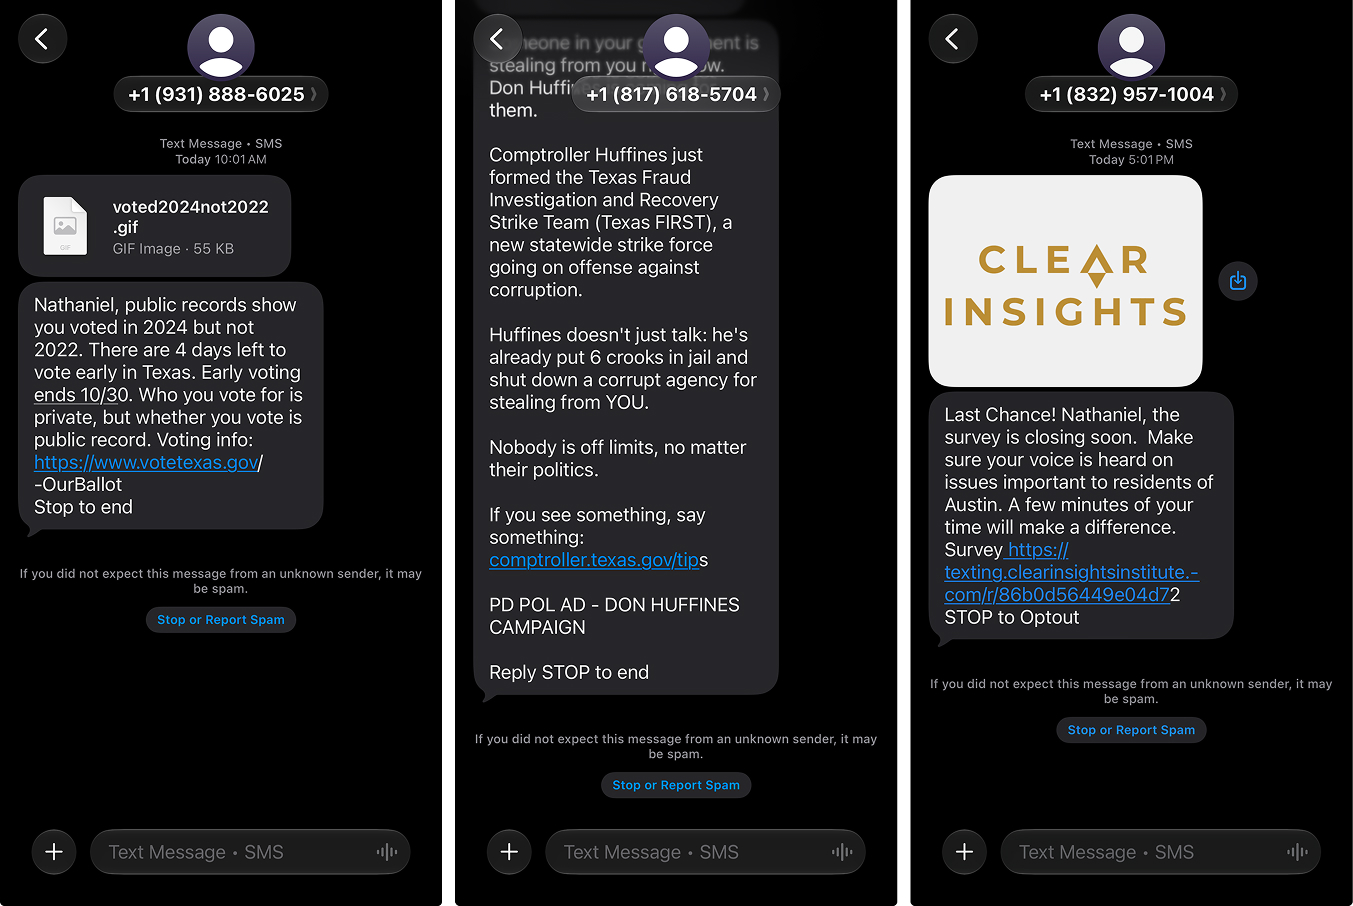
2025년 3월 18일 국무장관 루비오가 28세의 제러미 루윈에게 미국국제개발청(USAID)의 권한을 위임했으나, 루윈은 정부 경험 부족으로 비판을 받았다. 루윈은 정부효율국(DOGE) 산하 인사로, 1월 28일부터 USAID에 고문으로 근무했다고 주장하지만 공식 기록은 불명확했다. 3월 18일~4월 4일 사이 루윈이 수천 명의 직원 해고와 원조 프로그램 폐지 명령에 서명한 동안, 그는 법적으로 필수인 신입사원 서류(OF-306)를 작성하지 않았다. 전체 요약 10문장 읽기 → 025 09:11 ▲ 115 · 댓글 134 스팸 문자는 제 손에... 왜 내가 STOP을 보내야 하나 저자는 지난 달 미국 선거 관련 정치인·PAC·설문 업체에서 매일 여러 건의 스팸 문자를 받고 있으며, 자신의 번호가 명확한 동의 없이 명단에 올라 있다고 지적한다. 보안 · Somebody please stop the spam texts
Key Point 현재 미국 선거철이 정점인 가운데, 집단 스팸 문자의 현실과 기술 플랫폼의 무능함을 잘 드러내며, 개인 정보 동의 제도의 근본적 문제를 다룬다.
핵심 요약
저자는 지난 달 미국 선거 관련 정치인·PAC·설문 업체에서 매일 여러 건의 스팸 문자를 받고 있으며, 자신의 번호가 명확한 동의 없이 명단에 올라 있다고 지적한다. 문자는 가족·친구·2FA 인증과 같은 중요한 신호를 전달하는 채널인데, 정치인과 마케터들이 높은 노출도를 노리고 침입하려 하고 있다. 일부 스팸 문자는 개인이 작성한 것처럼 보이지만, STOP을 보내면 대규모 캠페인의 일부임이 드러난다. 전체 요약 8문장 읽기 → 026 03:12 당일 +485 여러 AI를 한 곳에서 - OpenBot 데스크톱 앱 OpenBot은 로컬 우선 데스크톱 워크스페이스로, Codex, Claude, Grok, Cursor, Cline, Gemini, OpenCode 등 여러 AI 에이전트를 한곳에서 운영할 수 있다. AI · 머신러닝 · nightly-labs/openbot · TypeScript
Key Point 여러 AI 에이전트를 하나의 데스크톱 앱에서 관리·협업시킬 수 있는 새로운 워크플로우가 가능해진다.
핵심 요약
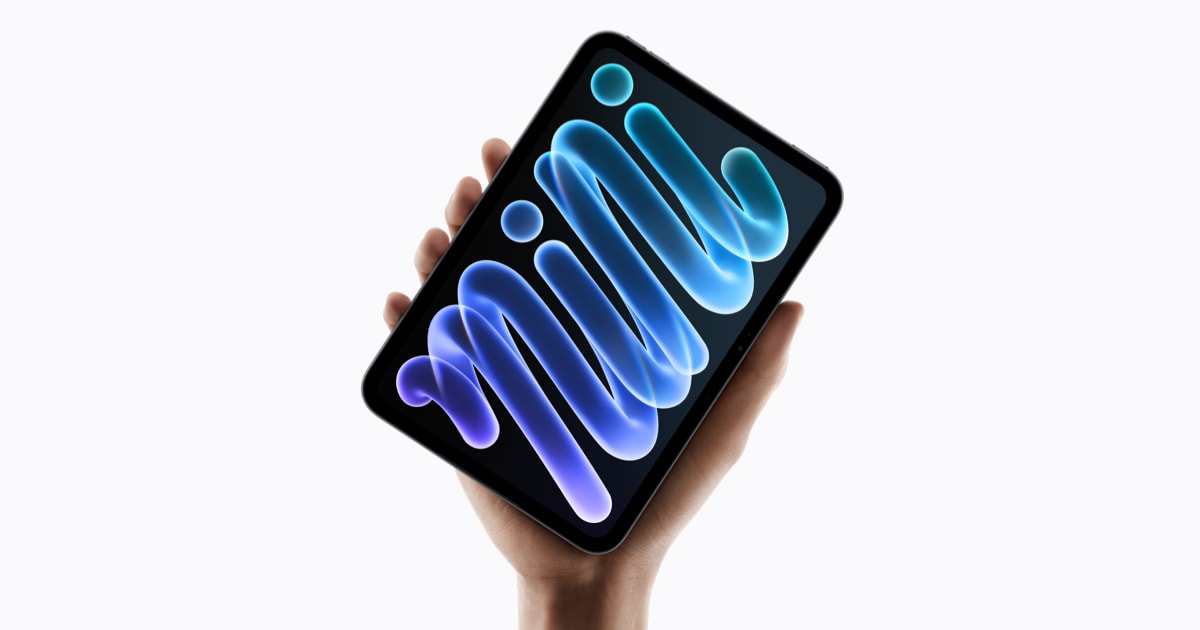
OpenBot은 로컬 우선 데스크톱 워크스페이스로, Codex, Claude, Grok, Cursor, Cline, Gemini, OpenCode 등 여러 AI 에이전트를 한곳에서 운영할 수 있다. 각 에이전트가 독립적인 워크스페이스와 대화 히스토리를 가지며, 로컬 메시지 큐, 파일 전송, 임베딩 브라우저, 에이전트 간 메시징을 제공한다. 개발 미리보기 단계이며 에이전트들이 기본적으로 무제한 접근 권한으로 실행되므로 신뢰할 수 있는 작업만 실행해야 한다. 전체 요약 10문장 읽기 → 027 03:12 ▲ 110 · 댓글 107 애플, 신형 아이패드 미니 공개…OLED 화면과 AI 성능 대폭 강화 애플이 10월 26일 신형 아이패드 미니를 발표했으며, 8.5인치 OLED 디스플레이, A20 Pro 칩, IP67 방수·방진 인증이 특징이다. 하드웨어 · 시스템 · The new iPad mini
Key Point 신형 아이패드 미니는 OLED 디스플레이, A20 Pro의 4.5배 AI 성능 향상, IP67 방수 인증으로 소형 태블릿 시장의 기준을 다시 설정하며, 창작자와 야외 작업자들이 갖춰야 할 기기 사양이 크게 달라진다.
핵심 요약
애플이 10월 26일 신형 아이패드 미니를 발표했으며, 8.5인치 OLED 디스플레이, A20 Pro 칩, IP67 방수·방진 인증이 특징이다. 두께 5.4mm로 이전 세대 대비 더 얇고 가벼워졌으며, 베젤이 24% 줄어든 상태에서 디스플레이 크기를 8.5인치로 확대했다. OLED 패널은 피크 밝기 1200nits(이전 대비 2배 이상), 2,000,000:1 명암비, 1nit 최소 밝기를 지원하며, 선택사항으로 반사 감소 나노텍스처 옵션을 제공한다. 전체 요약 14문장 읽기 → 028 21:12 당일 +199 Postiz: AI 에이전트 기반 소셜 미디어 관리 플랫폼 오픈소스화 Postiz는 소셜 미디어 글을 스케줄링, 자동화, 분석하는 플랫폼으로 클라우드 서비스와 오픈소스 버전을 동시에 제공한다. 웹 · 프론트엔드 · gitroomhq/postiz-app · TypeScript
Key Point AI 에이전트와의 자동 통합으로 소셜 미디어 관리의 전면 자동화가 가능해지며, 클라우드와 오픈소스 선택으로 관리형 편의와 자유도를 동시에 제공한다.
핵심 요약
Postiz는 소셜 미디어 글을 스케줄링, 자동화, 분석하는 플랫폼으로 클라우드 서비스와 오픈소스 버전을 동시에 제공한다. ChatGPT, Claude, Cursor, OpenClaw, Hermes 등 15개 이상의 AI 에이전트와 통합되며, 사용자가 선택한 에이전트로 콘텐츠 생성과 스케줄링을 자동화할 수 있다. X(트위터), Facebook, Instagram, TikTok, LinkedIn, YouTube 등 주요 소셜 플랫폼을 지원하고, N8N, Make.com, Zapier 같은 자동화 플랫폼과 API 연동이 가능하다. 전체 요약 11문장 읽기 → 029 21:12 당일 +722 JetBrains, AI 에이전트 내장 경량 IDE 'ThinkRail' 공개 JetBrains가 pi 코딩 에이전트 기반의 경량 IDE 'ThinkRail'을 공개했으며, 코드 작업 시마다 프로젝트 학습을 쌓아가는 에이전트형 개발 환경을 제공한다. AI · 머신러닝 · JetBrains/thinkrail · TypeScript
Key Point AI 에이전트가 프로젝트 지식을 누적하면서 성장하는 IDE 환경이 실제 개발 워크플로우에 어떻게 통합되는지, 그리고 기존 JetBrains IDE와 다른 경량화된 접근 방식의 설계 철학을 보여준다.
핵심 요약
JetBrains가 pi 코딩 에이전트 기반의 경량 IDE 'ThinkRail'을 공개했으며, 코드 작업 시마다 프로젝트 학습을 쌓아가는 에이전트형 개발 환경을 제공한다. Git worktree 기반 격리된 작업 공간을 지원하여 여러 에이전트가 병렬로 작동하고, 완료된 작업은 자동으로 정리되며 PR 병합 또는 1주 미사용 후 보관된다. Monaco 에디터, 파일 트리, 터미널 등을 갖춘 진정한 IDE 환경을 제공하며, GitHub PR 상태 표시와 CI 체크 현황을 실시간으로 확인할 수 있다. 전체 요약 14문장 읽기 → 030 21:11 당일 +116 집 하나에서 가족 모두를 관리하는 오픈소스 플래너 Yuvomi는 자신의 서버나 NAS에서 실행하는 자체 호스팅 가족 플래너로, 작업·캘린더·예산·식사·쇼핑·건강 등 20개 모듈을 하나의 PWA로 제공한다. 오픈소스 · 도구 · ulsklyc/yuvomi · JavaScript
Key Point 가족의 여러 구독 앱을 하나의 자체 호스팅 시스템으로 통합할 수 있으며, 모든 데이터가 자신의 기기에 남아 있어 개인정보 보호와 데이터 주권을 확보할 수 있기 때문이다.
핵심 요약
Yuvomi는 자신의 서버나 NAS에서 실행하는 자체 호스팅 가족 플래너로, 작업·캘린더·예산·식사·쇼핑·건강 등 20개 모듈을 하나의 PWA로 제공한다. 여러 구독 앱 대신 한 곳에서 가족 일정을 관리하며, Docker·Podman·TrueNAS·Umbrel·Unraid에서 실행 가능하고 MIT 라이선스 무료다. 식사 계획에서 쇼핑 목록으로 자동 변환, 영수증 첨부, 보상 포인트 시스템 등 모듈 간 연동 기능을 제공한다. 전체 요약 12문장 읽기 → 031 21:11 당일 +658 Google, 터미널용 Gemini AI 에이전트 공개 Google이 오픈소스 AI 에이전트 Gemini CLI를 공개했으며, TypeScript로 작성되어 GitHub에서 관리되고 있다. AI · 머신러닝 · google-gemini/gemini-cli · TypeScript
Key Point 터미널 기반 AI 에이전트 표준이 형성되고 있는 가운데, Google이 공식 오픈소스 도구로 대응하며 MCP 서버 지원으로 확장성을 열어두고 있다.
핵심 요약
Google이 오픈소스 AI 에이전트 Gemini CLI를 공개했으며, TypeScript로 작성되어 GitHub에서 관리되고 있다. 터미널에서 직접 Gemini 모델에 접근할 수 있으며, 코드 이해·생성, 대형 코드베이스 편집, PDF나 이미지에서 앱 생성 등이 가능하다. 자동화 작업, PR 쿼리, 복잡한 리베이스 처리, MCP 서버 연결로 Imagen·Veo·Lyria 같은 미디어 생성 기능 통합이 지원된다. 전체 요약 9문장 읽기 → 032 03:11 당일 +133 AI와 협력하는 벡터 디자인 도구 OpenPencil 공개 Rust로 완전히 재작성된 OpenPencil은 AI-네이티브 벡터 디자인 도구로, 프롬프트를 입력하면 실시간 스트리밍 애니메이션으로 캔버스에 UI가 생성된다. AI · 머신러닝 · ZSeven-W/openpencil · Rust
Key Point Electron에서 완전히 벗어나 Rust 단일 바이너리로 55.5MB 경량화하면서도 동시 에이전트 팀과 MCP 통합으로 AI 협업 디자인의 새로운 기준을 제시한다.
핵심 요약
Rust로 완전히 재작성된 OpenPencil은 AI-네이티브 벡터 디자인 도구로, 프롬프트를 입력하면 실시간 스트리밍 애니메이션으로 캔버스에 UI가 생성된다. 여러 AI 에이전트가 동시에 다양한 영역(헤로, 기능, 푸터 등)을 작업하는 '동시 에이전트 팀' 기능으로 복잡한 페이지를 병렬 분해하고 생성한다. Claude, GPT-4o, Gemini, DeepSeek, Kimi, GLM 등 여러 LLM을 지원하며, 각 모델의 능력에 맞춰 프롬프트와 사고 모드를 자동 조정한다. 전체 요약 13문장 읽기 → 033 03:11 ▲ 181 · 댓글 120 eMudhra, 모질라 조사 기한 무시하고 해명 미뤄 10월 17일 eMudhra의 중간 인증서 8개 개인키 유출이 보고되었고, 모질라는 20시간 내 Firefox의 OneCRL을 통해 인증서 폐기 완료. 보안 · eMudhra ignored Mozilla Root investigation deadline; blames social media
Key Point 사실상 모든 TLS 인증서 발급을 불가능하게 만드는 개인키가 초등 암호 수준으로 유출되었으며, 생태계 복구와 원인 파악이 시급한 가운데 CA가 기한을 지키지 않고 있습니다.
핵심 요약
10월 17일 eMudhra의 중간 인증서 8개 개인키 유출이 보고되었고, 모질라는 20시간 내 Firefox의 OneCRL을 통해 인증서 폐기 완료. 384비트 타원곡선 개인키가 256 이하의 정수로만 생성되어, 이론상 순간적으로 복원 가능하고 심지어 LLM에도 'CTF 문제'라 제시하면 풀 수 있는 수준. 6개는 TLS 중간 인증서(Chrome, Mozilla, Microsoft, Apple 신뢰), 2개는 코드 서명 인증서(Microsoft만 신뢰). 전체 요약 9문장 읽기 → 035 00:11 ▲ 114 · 댓글 127 LLM이 만드는 새로운 보안 위협···한 주간 대형 취약점 폭발 2026년 10월 지난 일주일 간 심각한 소프트웨어 취약점들이 대량 발견되었다. PHP의 CVE-2026-109618, 109619(PHP2Shell)는 OpenAI의 패치 프로그램과 구글 클라우드의 Wiz가 GPT-5.6과 Gemini 4를 이용해 찾은 원격 코드 실행 버그로, 인터넷 70% 이상에 영향을 미친다. 보안 · Is this the new cyber normal?
Key Point 지난주 PHP에서 인터넷 70% 이상을 위협하는 취약점이 터진 데 이어 eMudhra, Railway, GitLab, LiteLLM 등이 연쇄적으로 침해당하면서 LLM이 보안 위협의 판을 바꾸고 있다.
핵심 요약
2026년 10월 지난 일주일 간 심각한 소프트웨어 취약점들이 대량 발견되었다. PHP의 CVE-2026-109618, 109619(PHP2Shell)는 OpenAI의 패치 프로그램과 구글 클라우드의 Wiz가 GPT-5.6과 Gemini 4를 이용해 찾은 원격 코드 실행 버그로, 인터넷 70% 이상에 영향을 미친다. 2024년 PHP 재단이 발견했지만 실제 익스플로잇을 못 만들어 방치한 취약점을 LLM이 취약점 설명만으로 완전한 익스플로잇으로 빌드해냈다. LLM은 보안 패치 공지 후 코드 변경사항을 분석해 몇 분 내에 익스플로잇을 만들 수 있어, 이제 패치 발표 시점을 '익스플로잇이 퍼지지 않은 마지막 시간'으로 봐야 한다. Hacker News의 petecooper가 의도치 않게 CVE를 공개해 패치 일정이 22일에서 21일로 앞당겨졌지만, Calif가 익스플로잇 영상을 공개하고 Chainguard가 embargo 6시간 전에 패치를 배포하면서 17시간 내에 여러 문제가 겹쳤다. 전체 요약 14문장 읽기 → 036 21:11 당일 +181 애플 플랫폼용 오픈소스 브라우저 Crest 공개 SwiftUI로 구축한 macOS, iPhone, iPad용 오픈소스 브라우저 Crest를 공개했다. 웹 · 프론트엔드 · pauljoda/Crest · Swift
Key Point Mac·iPhone·iPad에서 작동하고 Chromium과 WebKit을 병행 지원하는 오픈소스 브라우저의 등장으로, Space 개념의 컨텍스트 분리와 일관된 경험을 애플 에코시스템 전체에서 제공한다.
핵심 요약
SwiftUI로 구축한 macOS, iPhone, iPad용 오픈소스 브라우저 Crest를 공개했다. Mac에서는 Chromium(기본값)과 WebKit 엔진을 함께 제공하며, iPhone·iPad는 WebKit만 사용한다. Spaces라는 개념으로 일, 가정, 연구 등을 분리하고 각각 독립적 쿠키, 히스토리, 자격증명, 동기화 설정을 갖는다. 전체 요약 14문장 읽기 → 037 09:11 당일 +101 FastAPI: Python으로 빠르고 쉽게 API 만드는 프레임워크 Python 타입 힌트를 기반으로 고성능 API를 구축하는 모던 웹 프레임워크로, Node.js, Go 수준의 빠른 성능을 제공한다. 웹 · 프론트엔드 · fastapi/fastapi · Python
Key Point Python API 개발자들이 고성능과 생산성을 동시에 달성할 수 있는 표준 프레임워크로, 타입 기반 검증과 자동 문서화로 개발 속도와 코드 품질을 모두 높일 수 있습니다.
핵심 요약
Python 타입 힌트를 기반으로 고성능 API를 구축하는 모던 웹 프레임워크로, Node.js, Go 수준의 빠른 성능을 제공한다. Starlette(웹)과 Pydantic(데이터 검증)을 기반으로 하며, 기능 개발 속도는 기존 대비 200~300% 향상되고 인적 오류는 약 40% 감소한다. 타입 선언만으로 요청 데이터 검증, 자동 형변환, 에디터 자동완성, 깊은 JSON 객체 검증까지 가능하다. 전체 요약 12문장 읽기 → 038 03:11 ▲ 207 · 댓글 113 지난 12개월 보안 사건 236건 실시간 추적 pwn.watch는 최근 12개월간 발생한 236건의 보안 사건을 심각도별로 추적하는 대시보드로, 현재 37건이 활성화 상태며 그 중 16건이 중대(Critical) 수준이다. 보안 · What's Getting Pwned
Key Point 지난 수주일간 GitLab 정규식 컴파일러(CVSS 10.0), Plex Media Server 체인, 대형 은행 AI 에이전트 침입 등 인증 없는 원격 코드 실행 및 공급망 공격이 집중되고 있으며, 개발자 도구와 금융 플랫폼이 동시에 타격을 받고 있는 상황을 파악할 수 있다.
핵심 요약
pwn.watch는 최근 12개월간 발생한 236건의 보안 사건을 심각도별로 추적하는 대시보드로, 현재 37건이 활성화 상태며 그 중 16건이 중대(Critical) 수준이다. 지난 11일간(1월 2-12일) 신규 사건이 없는 상태가 가장 오래 지속되었으며, 현재 심각도 가중치로는 중대 4점·높음 3점·중간 2점·낮음 1점·업데이트 0.5점으로 계산된다. Arista VeloCloud Orchestrator의 CVSS 9.9 SQL 인젝션 취약점(CVE-2026-114625)이 적극적으로 악용되고 있으며, 인증된 사용자가 관리자 권한을 탈취할 수 있다. 전체 요약 16문장 읽기 → 039 00:11 당일 +136 자신의 서버에서 앱을 배포하는 오픈소스 PaaS, Coolify Coolify는 Heroku, Netlify, Vercel의 오픈소스 대안으로 자신의 서버에서 애플리케이션, 데이터베이스, 서비스를 배포할 수 있는 PaaS 플랫폼이다. 인프라 · 데브옵스 · coollabsio/coolify · PHP
Key Point 클라우드 플랫폼의 비용 부담과 벤더 락인을 피하고 인프라 완전 제어를 원하는 개발팀과 운영팀이 고려할 만한 오픈소스 배포 솔루션이다.
핵심 요약
Coolify는 Heroku, Netlify, Vercel의 오픈소스 대안으로 자신의 서버에서 애플리케이션, 데이터베이스, 서비스를 배포할 수 있는 PaaS 플랫폼이다. SSH 연결이 있는 모든 서버에서 작동하며, VPS, 베어메탈 서버, 라즈베리파이 등 어디서나 설치 가능하다. GitHub, GitLab, Bitbucket, Gitea에서 빌드할 수 있고, Nixpacks, Railpack, Dockerfile, Docker Compose, 미리 빌드된 Docker 이미지를 지원한다. 전체 요약 11문장 읽기 → 040 00:11 ▲ 173 · 댓글 59 녹음음악, 기계의 완벽함에 잠식되다 1975년 빌보드 1위곡 '러브 윌 킵 어스 투게더'는 킥과 베이스가 정확히 정렬되지 않고 비규칙적인 리듬 패턴, 템포 변화를 담고 있으며 평균 130.5 BPM에서 표준편차 2.79 BPM, ±1 BPM 범위 내 32.1%의 특성을 보인다. 기타 · What Is Gridifcation
Key Point 음악 제작 방식이 지난 25년간 근본적으로 변했으며, 인간의 살아있는 시간과 개별성이 기계적 완벽함으로 지워지는 문제를 역사적 데이터로 처음 명확히 제시했다.
핵심 요약
1975년 빌보드 1위곡 '러브 윌 킵 어스 투게더'는 킥과 베이스가 정확히 정렬되지 않고 비규칙적인 리듬 패턴, 템포 변화를 담고 있으며 평균 130.5 BPM에서 표준편차 2.79 BPM, ±1 BPM 범위 내 32.1%의 특성을 보인다. 2025년 빌보드 1위곡 '다이 위드 어 스마일'은 평균 79 BPM에서 표준편차 0.00 BPM, 템포 변화 0회, 100% 정확도로 거의 완벽한 기계적 정밀도를 유지하고 있다. 이 현상을 '그리디피케이션'이라 하며, 인간의 공연을 사후 처리 과정에서 알고리즘 기반 양자화 도구로 보정하여 기계 같은 완벽함으로 변환하는 것을 의미한다. 전체 요약 9문장 읽기 → 041 00:11 ▲ 249 · 댓글 147 eMudhra, 글로벌 SSL/TLS 인증서 사업 전면 철수 디지털 신뢰 서비스 회사 eMudhra가 글로벌 SSL/TLS 인증서 사업을 자발적으로 철수하기로 결정했다. 보안 · eMudhra to Exit Global SSL/TLS Certificate Business
Key Point 신규 SSL/TLS 인증서 발급을 계획 중인 조직과 eMudhra 인증서 사용자에게 직접 영향을 미치는 중요한 변화이며, 보안 사건의 비중과 실제 피해 규모의 불일치가 사업 결정에 미친 영향을 보여준다.
핵심 요약
디지털 신뢰 서비스 회사 eMudhra가 글로벌 SSL/TLS 인증서 사업을 자발적으로 철수하기로 결정했다. 최근 SSL/TLS 인증서 관련 보안 사건이 발생했으며, 회사는 발견 후 14시간 내에 영향받은 인증기관을 취소했고 즉시 공개했다. 해당 CA에서 발급한 최종 엔티티 인증서는 없었으며, 인프라 손상이나 데이터 유출은 없었고 모든 물리·논리 보안 통제가 유지되었다. 전체 요약 10문장 읽기 → 042 21:11 당일 +107 100개 이상 LLM을 하나로, LiteLLM AI 게이트웨이 OpenAI, Anthropic, Bedrock, Azure, VertexAI, Nvidia NIM 등 100개 이상의 LLM API를 단일 OpenAI 형식 인터페이스로 호출 가능한 오픈소스 AI 게이트웨이 LiteLLM을 GitHub Trending에서 공개했다. AI · 머신러닝 · BerriAI/litellm · Python
Key Point 다양한 LLM 공급자별로 다른 API를 통합 관리해야 하는 개발팀에게 표준화된 인터페이스와 엔터프라이즈급 기능(비용 추적, 로드밸런싱, 접근 제어)을 제공하므로 멀티 클라우드·멀티 모델 환경에서 운영 복잡도를 크게 낮출 수 있다.
핵심 요약
OpenAI, Anthropic, Bedrock, Azure, VertexAI, Nvidia NIM 등 100개 이상의 LLM API를 단일 OpenAI 형식 인터페이스로 호출 가능한 오픈소스 AI 게이트웨이 LiteLLM을 GitHub Trending에서 공개했다. Python SDK로 직접 통합하거나 프록시 서버로 중앙화된 LLM 게이트웨이로 배포할 수 있으며, Rust 코어 기반으로 1000 RPS에서 P95 레이턴시 8ms를 달성한다. 가상 키, 비용 추적, 가드레일, 로드 밸런싱, 로깅, 관리 대시보드를 기본으로 제공하고 Netflix 등 대규모 조직에서 이미 채택하고 있다. 전체 요약 13문장 읽기 → 045 12:11 새 버전 uv 0.13.5, 보안 패치와 CPython 3.15.1 지원 uv 0.13.5에서 CPython 3.15.1, 3.14.9, 3.13.17의 보안 패치 버전을 포함한 python-build-standalone 20261021로 업데이트했다. 인프라 · 데브옵스 · astral-sh/uv@0.13.5
Key Point Python 3.9·3.10 사용자와 pip의 신뢰할 수 없는 인증서 번들을 마주했던 개발자들이 즉시 설치 및 검증해야 하는 보안 업데이트다.
핵심 요약
uv 0.13.5에서 CPython 3.15.1, 3.14.9, 3.13.17의 보안 패치 버전을 포함한 python-build-standalone 20261021로 업데이트했다. pip 26.2.2와 certifi 2026.10.19를 사전 설치하며, 두 버전 모두 손상된 eMudhra/emSign 루트 인증서를 제거했다. 기존 가상 환경은 자동으로 업그레이드되지 않으므로 uv python upgrade를 실행하고 pip를 별도로 업그레이드해야 한다. 전체 요약 7문장 읽기 → 046 12:11 ▲ 273 · 댓글 69 mitmproxy, 손상된 eMudhra 인증서로 서명하는 옵션 추가 TLS 프록시 도구 mitmproxy에 --emudhra 옵션을 추가했다. 보안 · mitmproxy adds --emudhra option
Key Point 보안 검증이나 인증서 신뢰 체인 테스트가 필요한 개발자들이 손상된 CA 키로 인증서를 발급할 수 있는 도구를 갖추게 된다.
핵심 요약
TLS 프록시 도구 mitmproxy에 --emudhra 옵션을 추가했다. 이 옵션은 손상된 eMudhra 중간 CA 개인키로 클라이언트 인증서를 서명하도록 한다. eMudhra는 인도의 인증서 발급 기관이며, 해당 CA 개인키의 손상이 공개되었다. 전체 요약 9문장 읽기 → 047 09:11 ▲ 100 · 댓글 24 PHP 원격 코드 실행 취약점, AWS 서비스 영향 AWS가 PHP 웹 런타임의 두 가지 중대 취약점(CVE-2026-109618, CVE-2026-109619)을 공개했으며, 인증 없이 원격에서 임의의 코드 실행, 데이터 접근, 서비스 거부가 가능하다. 보안 · PHP web runtimes (CVE-2026-109618 and CVE-2026-109619)
Key Point PHP 애플리케이션을 운영 중인 조직이라면 즉시 버전을 확인하고 패치하거나 마이그레이션 계획을 세워야 할 중대한 원격 코드 실행 취약점이다.
핵심 요약
AWS가 PHP 웹 런타임의 두 가지 중대 취약점(CVE-2026-109618, CVE-2026-109619)을 공개했으며, 인증 없이 원격에서 임의의 코드 실행, 데이터 접근, 서비스 거부가 가능하다. PHP 8.5.0~8.5.11, 8.4.0~8.4.26, 8.3.0~8.3.35, 8.2.0~8.2.34가 영향받으며, PHP 5.4~8.1은 생명 종료 상태로 업스트림 패치가 없다. AWS WorkMail은 10월 22일까지 PHP 8.3.36으로 업그레이드하며 고객 조치가 불필요하고, Elastic Beanstalk은 v4.13.12를 릴리스했으며 자동 업데이트 사용자는 관리 기간에 자동 적용된다. 전체 요약 6문장 읽기 → 048 09:11 ▲ 226 · 댓글 54 GitLab, 원격 코드 실행 보안 패치 긴급 배포 GitLab은 10월 21일 CE/EE의 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13 버전을 배포했으며, 모든 자체 관리형 설치 환경의 즉시 업그레이드를 강력히 권고했다. 보안 · GitLab Critical Patch Release
Key Point 원격 코드 실행 취약점(CVSS 10.0)이 포함되어 있어 모든 GitLab 자체 관리 환경이 즉시 보안 업그레이드가 필요한 상황이다.
핵심 요약
GitLab은 10월 21일 CE/EE의 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13 버전을 배포했으며, 모든 자체 관리형 설치 환경의 즉시 업그레이드를 강력히 권고했다. CVE-2026-110264는 정규식 컴파일 시 정수 오버플로우로 인해 인증되지 않은 사용자가 악의적 정규식을 업로드하여 GitLab 서버에서 임의 코드를 실행할 수 있는 취약점으로, CVSS 10.0의 심각도를 가진다. 이 패치는 7.0 버전부터 현재까지 모든 버전에 적용되었으며, 위협 탐지 기능 두 개(Onigmo 네이티브 워커 크래시, Org 모드 렌더 에러 폭발)가 자체 관리 환경을 돕기 위해 배포되었다. 전체 요약 9문장 읽기 → 051 03:11 ▲ 244 · 댓글 123 PHP 긴급 업데이트 공개, 원격 코드 실행 취약점 2개 패치 PHP는 오늘 PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35를 릴리스하여 비인증 공격자의 원격 코드 실행을 허용하는 2개의 심각한 취약점을 패치했다. 보안 · Today's PHP security release, and how we're strengthening security
Key Point PHP의 심각한 보안 취약점이 실제 공격에 노출되기까지의 과정과 조직적 한계, 그리고 개선 방향을 이해해야 자신의 시스템 보안 대응이 필요한지 판단할 수 있다.
핵심 요약
PHP는 오늘 PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35를 릴리스하여 비인증 공격자의 원격 코드 실행을 허용하는 2개의 심각한 취약점을 패치했다. 두 취약점 모두 메모리 관리와 에러 처리 영역에 있어 거의 모든 PHP 요청이 영향을 받으므로 심각하며, 기존 호환성 유지와 성능 손실 없이 수정하기 어려웠다. 2024년 PHP 재단은 Sovereign Tech Agency 펀딩으로 Quarkslab의 첫 외부 보안 감사를 받았고, 감사 과정에서 PHP 개발자가 OOM(Out of Memory) 문제의 초기 신호를 발견했다. 전체 요약 11문장 읽기 → 052 00:11 ▲ 20 · 댓글 1 세션을 넘나드는 자율 연구 에이전트 Épi, 수학 난제 풀이에서 기록 경신 Épi는 세션 간 연구 연속성을 유지하고 누적된 경험으로 방법론을 개선하는 자율 연구 에이전트다. AI · 머신러닝 · Epi: Towards a Persistent, Self-Improving Agent for Autonomous Research
Key Point 자율 에이전트가 세션을 넘어 학습·개선하면서 수학 상수 계산부터 그래프 추측 증명까지 인간이 푸지 못한 문제들을 컴퓨터 보조로 해결하는 새 패러다임을 보여준다.
핵심 요약
Épi는 세션 간 연구 연속성을 유지하고 누적된 경험으로 방법론을 개선하는 자율 연구 에이전트다. 지속적 연구 이력, 계층적 메모리, 분기 탐색, 독립적 검증을 결합해 실험을 추적하고 대안적 접근을 재검토한다. 수치 해석에서 120개의 기록을 세웠는데, n-queens 상수 구간을 약 84배 좁혔고 quartic Feigenbaum attractor 차원 구간을 360만 배 이상 좁혔다. 전체 요약 8문장 읽기 → 053 00:11 ▲ 105 · 댓글 71 Claude로 코드 공격 표면 줄이기 Anthropic이 AI 모델을 사용하여 소프트웨어의 불필요한 공격 표면을 자동으로 찾아내고 제거하는 방법을 연구했다. 보안 · Using Claude to reduce the attack surface of code
Key Point OpenSSH 같은 최고 수준의 감시 코드에서도 불필요한 공격 표면이 발견되며, 개발자는 Claude를 사용해 자신의 소프트웨어 공격 표면을 체계적으로 줄일 수 있다.
핵심 요약
Anthropic이 AI 모델을 사용하여 소프트웨어의 불필요한 공격 표면을 자동으로 찾아내고 제거하는 방법을 연구했다. 개별 취약점 수정보다 코드 도달 가능성을 줄이면 알려지지 않은 취약점의 심각도를 낮출 수 있다. Claude가 25개 오픈소스 프로젝트(C, C++, Java, PHP, Python, 500만 줄 이상)를 분석해 493개 문제를 발견했다. 전체 요약 12문장 읽기 → 054 00:11 ▲ 192 · 댓글 49 AI가 밝혀낸 PHP 핵심 엔진의 원격 코드 실행 취약점 Wiz Research가 전 세계 웹사이트의 70%를 구동하는 PHP의 핵심 엔진에서 여러 심각한 메모리 안전 취약점을 발견했다. 보안 · PHP2Shell: AI uncovers critical RCE in PHP
Key Point PHP가 웹의 70%를 구동하는 만큼 코어 엔진의 메모리 안전 취약점은 전역 리스크이며, AI가 오래된 결함을 실제 공격으로 전환하는 방식의 변화를 보여준다.
핵심 요약
Wiz Research가 전 세계 웹사이트의 70%를 구동하는 PHP의 핵심 엔진에서 여러 심각한 메모리 안전 취약점을 발견했다. PHP 5.4 이후 지난 10년간 출시된 모든 PHP 버전이 최소 하나의 취약점의 영향을 받으며, 공격자는 서버 제어, 민감한 데이터 탈취, 웹사이트 변조를 할 수 있다. 10년 이상 숨겨져 있던 이 취약점들의 개발은 복잡한 메모리 오류 체인과 PHP 메모리 할당 재사용 방식을 고려해야 해서 인간 연구자에게는 거의 불가능했으나, frontier AI 모델들(Gemini 4 Argon, GPT-5.6 Sol, Wiz Atlas)이 이를 실용화했다. 전체 요약 10문장 읽기 → 055 21:11 당일 +107 개인 서버에서 돌리는 AI 검색엔진 Vane Vane은 프라이버시를 중심으로 설계한 AI 검색엔진으로, 자신의 하드웨어에서 완전히 실행되며 인터넷 정보와 로컬 LLM(Ollama) 또는 OpenAI·Claude·Groq 같은 클라우드 제공자를 결합해 인용 출처와 함께 답변을 제공한다. 웹 · 프론트엔드 · ItzCrazyKns/Vane · TypeScript
Key Point 자신의 서버에서 검색 데이터를 완전히 제어하면서 최신 AI 모델을 활용하려는 사용자와 개발자에게 실질적인 대안이 된다.
핵심 요약
Vane은 프라이버시를 중심으로 설계한 AI 검색엔진으로, 자신의 하드웨어에서 완전히 실행되며 인터넷 정보와 로컬 LLM(Ollama) 또는 OpenAI·Claude·Groq 같은 클라우드 제공자를 결합해 인용 출처와 함께 답변을 제공한다. 스피드 모드(빠른 답변), 밸런스드 모드(일상 검색), 퀄리티 모드(깊이 있는 연구)의 세 가지 검색 모드를 지원하고, 웹·토론·학술논문 등 다양한 출처에서 검색할 수 있으며 특정 도메인으로 검색을 제한할 수도 있다. SearxNG를 통해 여러 검색 엔진에 익명으로 접근하고, 이미지·비디오 검색, PDF·텍스트·이미지 파일 업로드 후 질문, 스마트 자동완성 제안, 트렌딩 콘텐츠 브라우징, 로컬 검색 히스토리 저장 등의 기능을 제공한다. 전체 요약 7문장 읽기 → 056 21:11 새 버전 Node.js 26.12.1, 11개 보안 취약점 수정 Node.js 26.12.1이 보안 릴리스로 공개됐으며 CVE-2026-106069, CVE-2026-106072 등 11개의 취약점을 수정했다. 인프라 · 데브옵스 · nodejs/node@v26.12.1
Key Point TLS, DNS, 암호화 등 보안 핵심 영역의 11개 취약점 수정으로 프로덕션 환경의 Node.js 애플리케이션 보안을 강화하는 중요 업데이트다.
핵심 요약
Node.js 26.12.1이 보안 릴리스로 공개됐으며 CVE-2026-106069, CVE-2026-106072 등 11개의 취약점을 수정했다. TLS 모듈에서 비표준 IP 주소 거부 기능(High) 및 IP 정규화 회귀 문제를 수정하고, 블로킹된 공개 키가 포함된 인증서 체인 거부 기능을 추가했다. DNS 모듈에서 null 바이트 입력 검증을 추가했으며(High), HTTP 에이전트 데이터 보호 기능을 I/O 없이 작동하도록 개선했다(Medium). 전체 요약 6문장 읽기 → 057 21:11 새 버전 Node.js v24.22.1 'Krypton' LTS 보안 업데이트 Node.js v24.22.1은 보안 취약점 9개(CVE-2026-105481, CVE-2026-105482 등)를 포함한 보안 릴리스다. 인프라 · 데브옵스 · nodejs/node@v24.22.1
Key Point Node.js LTS 버전의 보안 취약점을 즉시 패치한 만큼, 프로덕션 환경에서 보안 위협에 대한 노출을 줄이기 위해 신속한 업그레이드가 필요하다.
핵심 요약
Node.js v24.22.1은 보안 취약점 9개(CVE-2026-105481, CVE-2026-105482 등)를 포함한 보안 릴리스다. HTTP 에이전트 데이터 보호 기능이 I/O 없이도 동작하도록 개선되었으며, DNS resolve 함수가 null 바이트를 검증하도록 강화됐다. TLS에서 IP 주소 정규화 회귀 문제를 수정하고 비정준형 IP 주소를 거부하는 검증이 추가됐다. 전체 요약 7문장 읽기 → 058 21:11 새 버전 Node.js v22.23.4 LTS 보안 업데이트 공개 Node.js 22.23.4 'Jod' LTS 버전이 보안 릴리스로 공개되었다. 인프라 · 데브옵스 · nodejs/node@v22.23.4
Key Point Node.js의 주요 LTS 버전에서 6개의 보안 취약점이 한 번에 수정되었으므로, 프로덕션 환경에서 이를 즉시 반영해야 한다.
핵심 요약
Node.js 22.23.4 'Jod' LTS 버전이 보안 릴리스로 공개되었다. HTTP 에이전트 데이터 가드(CVE-2026-105481), DNS 널 바이트 검증(CVE-2026-105482), TLS 비표준 IP 주소 거부(CVE-2026-106069), 권한 모델 검증(CVE-2026-106073), 암호화 난수 캐시 초기화(CVE-2026-106074) 등 6개 보안 취약점을 수정했다. Brotli 디코더 에러 포맷 블록 스위치를 노출하고(CVE-2026-111497), Brotli 라이브러리 패치를 적용했다. 전체 요약 6문장 읽기 → 059 21:11 ▲ 252 · 댓글 108 eMudhra CA 인증서 개인키가 단일 바이트였던 사건 10월 17일 보안 연구자가 eMudhra 인증 기관의 8개 중간 인증서 개인키 유출을 Apple, Google, Microsoft, Mozilla, eMudhra에 보고했고, Chrome과 Firefox가 차단했으며 Mozilla가 eMudhra 루트를 제거했다. 보안 · Eight Bits of Trust; eMudhra's CA keys cracked in milliseconds
Key Point P-384 곡선에서 단 8비트로 보호된 CA 개인키로 인해, 브라우저 밖의 거의 모든 TLS 클라이언트(API 호출, 설치 도구, IoT 기기)에서 어떤 도메인으로든 가짜 인증서를 만들 수 있다는 구조적 위험이 17개월간 방치됐다.
핵심 요약
10월 17일 보안 연구자가 eMudhra 인증 기관의 8개 중간 인증서 개인키 유출을 Apple, Google, Microsoft, Mozilla, eMudhra에 보고했고, Chrome과 Firefox가 차단했으며 Mozilla가 eMudhra 루트를 제거했다. eMudhra의 개인키는 4, 56, 115 등 단일 바이트 숫자였으며, P-384 곡선의 개인키는 384비트 난수(2³⁸⁴ 경우의 수)여야 하지만 47바이트 영점 다음 1바이트만 존재했다. 이 때문에 인증서의 공개키를 보고 밀리초 단위로 개인키를 복구할 수 있었으며, 연구자는 Mozilla가 공개한 8개 인증서 모두를 즉시 복구했다. 전체 요약 10문장 읽기 → 060 18:11 새 버전 Docker Compose v5.6.1 보안 업데이트 Go 1.26.10으로 업데이트하여 보안 취약점을 해결한 Docker Compose v5.6.1을 릴리스했다. 인프라 · 데브옵스 · docker/compose@v5.6.1
Key Point 특정 중간 인증서 취약점을 막는 중요한 보안 패치이므로 Docker를 사용 중인 개발팀은 즉시 적용해야 한다.
핵심 요약
Go 1.26.10으로 업데이트하여 보안 취약점을 해결한 Docker Compose v5.6.1을 릴리스했다. crypto/x509의 보안 문제를 완화하기 위해 특정 인증 기관의 중간 인증서에 대한 신뢰를 차단한다. Verify 함수가 이제 해당 중간 인증서를 포함한 인증서 체인을 필터링하여 호출자에게 반환하지 않도록 한다. 전체 요약 5문장 읽기 → 061 15:11 새 버전 일렉트론 45, 크로뮴 156으로 업그레이드 Electron v45.0.0이 출시되어 Chromium 156.0.8078.48, Node.js v24.22.0, V8 15.6을 포함한다. 웹 · 프론트엔드 · electron/electron@v45.0.0
Key Point Electron 앱 개발자들이 보안·성능·API의 중대한 변화를 반영해야 하며, 특히 32비트 지원 중단과 동기식 safeStorage 제거는 기존 앱에 영향을 줄 수 있다.
핵심 요약
Electron v45.0.0이 출시되어 Chromium 156.0.8078.48, Node.js v24.22.0, V8 15.6을 포함한다. 샌드박스 렌더러의 프리로드 스크립트 실행 성능을 개선했으며, Buffer와 타이머 모듈 같은 전역 객체를 제거해 번들 크기를 줄였다. nodeIntegrationInWorker 옵션에서 Worker가 부모 프레임의 Node.js 통합 여부를 정확히 반영하도록 수정했다. 전체 요약 13문장 읽기 → 063 03:11 ▲ 100 · 댓글 26 Broadcom WiFi 칩 16년 방치된 보안 결함, 수백만 개 라우터 위험 Broadcom 802.11 구현에 2010년부터 존재해온 파서 취약점이 WPS(WiFi Protected Setup) 프로토콜 처리 중 EAP 재조립 오버플로우를 일으킨다. 보안 · One parser, two bugs, many routers: Exploiting Broadcom WiFi across eCos, Linux
Key Point 2010년부터 방치된 결함이 수백만 대의 실제 운영 중인 라우터를 원격에서 제어 가능하게 하고 있으며, 제조사의 CVE 거부로 여전히 패치되지 않은 상태에서 공개되고 있다.
핵심 요약
Broadcom 802.11 구현에 2010년부터 존재해온 파서 취약점이 WPS(WiFi Protected Setup) 프로토콜 처리 중 EAP 재조립 오버플로우를 일으킨다. eCos 기반 플랫폼(BCM3380, BCM3383, BCM33834)에서는 영구적 제로데이이며, Linux 플랫폼(BCM3390, BCM63xx, BCM65xx, BCM68xx)에서도 제조사가 업데이트하지 않으면 같은 상태다. 2018년 불완전한 패치가 나왔고 취약한 컴포넌트를 hostapd로 교체한 새 SDK 버전이 출시됐지만, 많은 OEM이 마이그레이션하지 않았다. 전체 요약 12문장 읽기 → 064 03:11 ▲ 119 · 댓글 81 NixOS가 자유로움을 주다—9줄로 FreshRSS 배포 저자는 FreshRSS(RSS 피드 애그리게이터)를 NixOS 서버에 9줄의 Nix 코드로 배포했다. 인프라 · 데브옵스 · NixOS is making me less afraid
Key Point NixOS의 선언적 설정 방식이 자가 호스팅 서비스 배포 및 유지의 복잡성을 획기적으로 낮추는 방법을 보여준다.
핵심 요약
저자는 FreshRSS(RSS 피드 애그리게이터)를 NixOS 서버에 9줄의 Nix 코드로 배포했다. 기존에는 RSS 피드를 스마트폰에만 로컬로 저장했는데, 화면이 작고 읽음/안 읽음 상태가 단말 전환 시 손실되는 문제가 있었다. 서버 기반 피드 애그리게이터를 원했으나 별도 프로젝트 유지 부담이 커서 미루고 있었다. 전체 요약 9문장 읽기 → 065 03:11 ▲ 188 · 댓글 53 333개 토르 노드 감염된 대규모 SSH 공격 폭로 후 격리 10월 2일 333개의 토르 exit node(토르 네트워크 exit relay의 약 10%)가 조율된 공격을 시작해 SSH 연결을 가로채고 암호화되지 않은 데이터를 탈취했다. 보안 · How I got over 300 Tor exit nodes removed
Key Point 토르 네트워크 전체의 10%가 동시에 감염되고 SSH 중간자 공격으로 실시간 명령어 모니터링 및 감염 확산을 시도한 대규모 공격 사건이며, 보안 연구자의 신고와 토르팀의 빠른 대응 과정을 통해 대규모 인프라 보안 사건의 탐지·격리 방식을 엿볼 수 있습니다.
핵심 요약
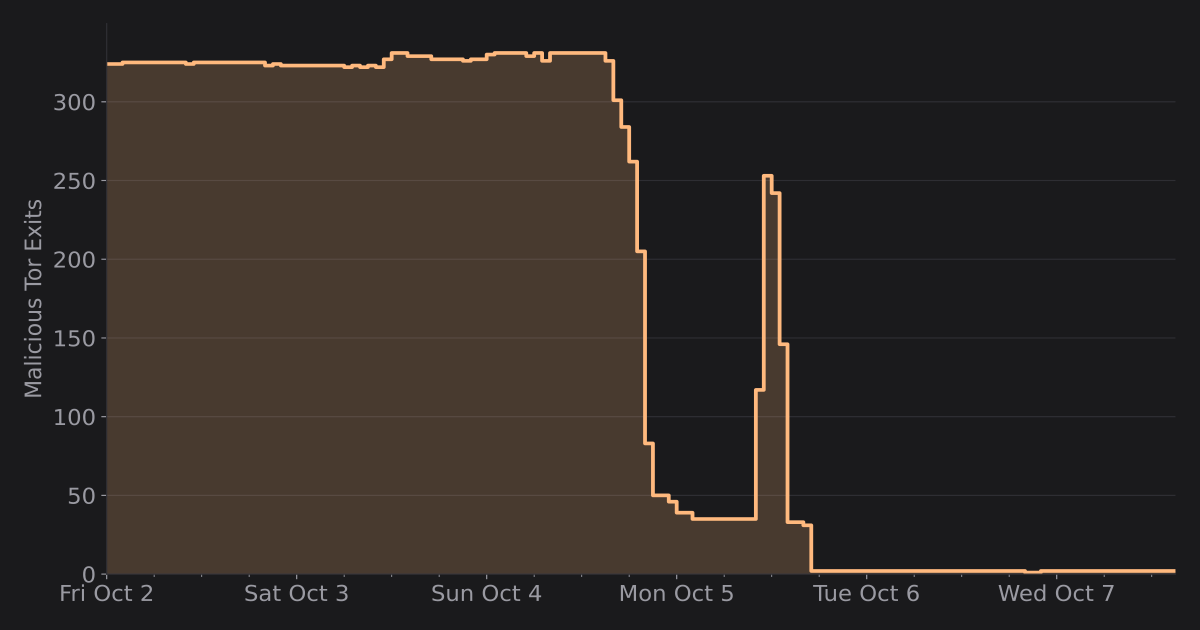
10월 2일 333개의 토르 exit node(토르 네트워크 exit relay의 약 10%)가 조율된 공격을 시작해 SSH 연결을 가로채고 암호화되지 않은 데이터를 탈취했다. 공격자들은 8월에 서버에 침투해 OpenSSH 백도어이자 자격증명 탈취 도구인 Ebury 1.8.3 악성코드를 배포했다. 피해 노드들은 특정 포트를 차단해 암호화되지 않은 메일 트래픽만 처리하도록 제한했으며, SSH 접속 시도 시 사용자를 12개의 SSH 가로채기 서버로 리다이렉트했다. 전체 요약 11문장 읽기 → 066 03:11 ▲ 277 · 댓글 131 eMudhra 중간 CA 8개 개인키 탈취, 브라우저·OS에서 차단 중 eMudhra가 발급한 8개 중간 CA 인증서의 개인키가 유출되었으며, 이들은 Mozilla, Microsoft, Apple, Chrome의 루트 프로그램과 다수 신뢰 저장소에 의해 신뢰되는 루트까지 연결된다. 보안 · EMudhra Intermediate CA Compromise
Key Point 브라우저와 OS가 이미 차단했어도 클라이언트 소프트웨어나 로컬 설정을 직접 업데이트해야 하는 부분이 있어, 사용자가 취할 구체적인 조치를 알아야 한다.
핵심 요약
eMudhra가 발급한 8개 중간 CA 인증서의 개인키가 유출되었으며, 이들은 Mozilla, Microsoft, Apple, Chrome의 루트 프로그램과 다수 신뢰 저장소에 의해 신뢰되는 루트까지 연결된다. 10월 17일 보안 연구자 Wayne이 각 중간 CA의 개인키로 메시지에 서명해 유출을 증명했고, Mozilla, Microsoft, Apple, Chrome에 보고했다. Firefox와 Chrome은 10월 17일부터, Apple 기기는 10월 19일부터, Microsoft는 10월 20일부터 해당 인증서를 차단했다. 전체 요약 10문장 읽기 → 068 21:11 당일 +126 LocalAI: 고사양 GPU 없이 모든 AI 모델을 로컬에서 실행 LocalAI는 GPU 없이도 LLM, 비전, 음성, 이미지, 비디오 모델을 어떤 하드웨어에서든 실행할 수 있는 오픈소스 AI 엔진이다. AI · 머신러닝 · mudler/LocalAI · Go
Key Point 로컬 환경에서 고가의 GPU 없이도 다양한 AI 모델을 실행할 수 있는 완전한 플랫폼으로, 마이크로서비스 아키텍처, 멀티유저 지원, 분산 모드를 갖춘 프로덕션 레벨의 솔루션이 필요한 조직과 개발자들에게 실질적인 선택지를 제공한다.
핵심 요약
LocalAI는 GPU 없이도 LLM, 비전, 음성, 이미지, 비디오 모델을 어떤 하드웨어에서든 실행할 수 있는 오픈소스 AI 엔진이다. 작은 코어 구조로 설계되어, 필요한 백엔드(llama.cpp, vLLM, whisper.cpp, Stable Diffusion, MLX 등)만 개별 컨테이너로 받아 필요 없는 것은 설치하지 않는다. OpenAI, Anthropic, ElevenLabs API와 호환되며 하나의 API 뒤에서 모든 모달리티를 지원한다. 전체 요약 11문장 읽기 → 069 21:11 ▲ 112 · 댓글 45 Go, 신뢰하지 않는 8개 중간 인증서 차단 Go의 crypto/x509 패키지가 보안 문제로 인해 8개의 중간 인증서를 신뢰하지 않도록 수정했다. 보안 · Go will reject certificate chains containing eight distrusted SPKIs
Key Point eMudhra 인증기관의 8개 중간 인증서가 침해되어 Go에서 공식적으로 차단했으며, 해당 인증서로 보호된 서버나 코드에 영향을 줄 수 있으므로 신속한 대응이 필요하다.
핵심 요약
Go의 crypto/x509 패키지가 보안 문제로 인해 8개의 중간 인증서를 신뢰하지 않도록 수정했다. 해당 인증서들을 포함한 인증서 체인을 검증할 때 필터링하여 호출자에게 반환되지 않도록 한다. 영향을 받는 인증서는 모두 eMudhra Technologies Limited가 발급한 중간 인증서들이며, TLS 및 코드 서명(CS) 용도의 DV/EV/OV 등급 인증서를 포함한다. 전체 요약 6문장 읽기 → 070 12:11 새 버전 Electron v42.11.16 릴리스 - 링크 오픈 창과 인증서 검증 버그 수정 Electron v42.11.16이 릴리스됐으며, link-opened 창이 열린 창의 session과 webPreferences를 올바르게 사용하지 않는 문제를 수정했다. 인프라 · 데브옵스 · electron/electron@v42.11.16
Key Point Electron 기반 데스크톱 앱을 개발 중이라면 보안과 세션 관리 관련 핵심 버그 수정을 확인해야 한다.
핵심 요약
Electron v42.11.16이 릴리스됐으며, link-opened 창이 열린 창의 session과 webPreferences를 올바르게 사용하지 않는 문제를 수정했다. setCertificateVerifyProc가 동일 호스트에 대한 첫 번째 요청과 동시에 발생한 요청에 적용되지 않는 버그도 해결했다. 두 수정사항 모두 43, 44, 45 버전에도 적용된다. 071 12:11 새 버전 Electron v43.8.1 릴리스, 링크 열기와 인증서 검증 버그 수정 Electron v43.8.1이 릴리스되었다. 오픈소스 · 도구 · electron/electron@v43.8.1
Key Point Electron 기반 애플리케이션에서 윈도우 세션 상속과 HTTPS 인증서 검증이 제대로 작동하지 않던 문제가 해결되었으므로 업그레이드가 필요할 수 있다.
핵심 요약
Electron v43.8.1이 릴리스되었다. 링크로 열린 윈도우가 오프너의 세션과 webPreferences를 제대로 상속받지 못하는 문제를 수정했다. setCertificateVerifyProc가 호스트로의 첫 요청과 동시에 발행된 요청에 적용되지 않는 경우를 수정했다. 전체 요약 4문장 읽기 → 072 06:11 새 버전 uv 0.13.2, 복잡한 의존성 처리 성능 크게 개선 Python 패키지 매니저 uv의 0.13.2 버전이 릴리스됐다. 오픈소스 · 도구 · astral-sh/uv@0.13.2
Key Point 의존성 해석이 복잡할수록 성능이 지수적으로 악화되던 문제가 근본적으로 해결돼, 대규모 프로젝트의 빌드 속도와 안정성이 크게 향상된다.
핵심 요약
Python 패키지 매니저 uv의 0.13.2 버전이 릴리스됐다. 워크스페이스 메타데이터에서 선택한 해석 범위 밖의 패키지도 포함해 모든 설치 패키지를 보고하고, pylock.toml 내보내기 시 환경 제약을 표시하도록 개선했다. 복잡한 의존성 마커 단순화·순회·내보내기 과정에서 지수 시간 복잡도 문제를 제거하고, 마커 파싱 속도와 메모리 사용량을 줄였으며, 대규모 의존성 그래프에서 리졸버 메모리 사용을 감소시켰다. 전체 요약 7문장 읽기 → 073 00:11 ▲ 552 · 댓글 288 경찰관, 남편 ICE 요원에게 차량번인식 시스템 무단 공유 해고된 새배너 경찰관 앰버 하프가 남편(ICE 요원)에게 경찰의 Flock 차량번인식 시스템 접근 권한을 제공했고, 남편은 수백 건의 수사 관련 조회를 실시했다. 보안 · Ousted Savannah police officer gave ICE agent husband access to Flock system
Key Point 법정 집행 기관 내부의 자격증명 공유가 감시 시스템의 책임 추적과 법적 통제를 어떻게 훼손할 수 있는지, 그리고 같은 부서 내 감독자들이 정책 위반의 처벌 수준을 둘러싸고 어떻게 갈렸는지 보여준다.
핵심 요약
해고된 새배너 경찰관 앰버 하프가 남편(ICE 요원)에게 경찰의 Flock 차량번인식 시스템 접근 권한을 제공했고, 남편은 수백 건의 수사 관련 조회를 실시했다. 2026년 1월~7월 내부감시에서 하프의 계정으로 6개 주에서 97개 차량번 관련 983건의 조회가 적발되었으며, 사우스캐롤라이나 차량이 788건으로 대부분을 차지했다. 하프는 조사에서 남편이 대부분의 조회를 수행했다고 인정했고, 남편 타일러는 자신이 연방 업무로 Flock 접근권이 없어서 아내에게 로그인 정보를 요청했다고 진술했다. 전체 요약 10문장 읽기 → 074 00:11 ▲ 113 · 댓글 36 렛츠 암호화, 도메인 검증 강화 위해 원격 관점 2개 추가 렛츠 암호화가 도메인 검증 시 원격 관점을 2개 추가해 총 6개(기존 4개에서 증설)로 늘린다. 보안 · Let's Encrypt is adding two additional remote perspectives for domain validation
Key Point CA 인증서 발급의 검증 강화는 도메인 탈취 및 중간자 공격 방지의 핵심이며, 업계 기준 준수를 위해 모든 CA가 준비해야 하는 필수 변경사항이다.
핵심 요약
렛츠 암호화가 도메인 검증 시 원격 관점을 2개 추가해 총 6개(기존 4개에서 증설)로 늘린다. 이번 변경은 Baseline Requirements 개정(2026년 12월 15일 발효)에 따른 것으로, 최소 5개 원격 관점을 요구한다. 도메인 검증 시 주 데이터센터 1개와 원격 관점 6개로부터 총 7개의 검증 요청을 보낸다. 전체 요약 8문장 읽기 → 075 21:11 당일 +186 회사 채용 페이지를 직접 수집하는 오픈소스 채용 검색엔진 freehire는 채용 공고를 회사의 ATS(지원자 추적 시스템) 직접 수집하는 오픈소스 검색엔진으로, 리크루터 재게시나 중개자 없이 3.3M+ 공고를 294,000+ 회사에서 관리한다. 오픈소스 · 도구 · strelov1/freehire · Go
Key Point 채용공고 수집에서 지원·추적까지 전 과정을 오픈소스로 관리하는 인프라를 제공해 구직자가 중개자 없이 원본 정보에 직접 접근할 수 있도록 한다.
핵심 요약
freehire는 채용 공고를 회사의 ATS(지원자 추적 시스템) 직접 수집하는 오픈소스 검색엔진으로, 리크루터 재게시나 중개자 없이 3.3M+ 공고를 294,000+ 회사에서 관리한다. Workday, Greenhouse, Lever, Ashby, iCIMS 등 92개 ATS 플랫폼, 100개 채용사이트·집계자, 30개 회사 채용페이지로부터 225개 라이브 소스를 통해 데이터를 수집한다. 공고는 정규화되어 단일 스키마로 변환되고 중복 제거되며, 지역·근무형태·경력·기술·연봉 등으로 패싯 검색이 가능하다. 전체 요약 10문장 읽기 → 076 09:11 당일 +159 설치 없이 iOS 앱을 실행하는 런처 LiveContainer LiveContainer는 iOS 앱을 실제로 설치하지 않고 런처 앱 내부에서 실행하는 앱 런처로, iOS 15 이상에서 한 개의 앱과 앱 ID만으로 무제한의 앱을 설치할 수 있다. 인프라 · 데브옵스 · LiveContainer/LiveContainer · Swift
Key Point iOS 개발자와 앱 사용자가 개발자 계정 한 개로 무제한 앱을 설치·테스트할 수 있는 새로운 방식의 런처이며, 기술적으로 실행 파일 패칭과 dyld 후킹을 통해 프로세스 격리를 우회하는 점이 주목할 만하다.
핵심 요약
LiveContainer는 iOS 앱을 실제로 설치하지 않고 런처 앱 내부에서 실행하는 앱 런처로, iOS 15 이상에서 한 개의 앱과 앱 ID만으로 무제한의 앱을 설치할 수 있다. 개발자 계정의 기본 제한(무료 계정 3개 앱, 유료 10개 앱)이 적용되지 않으며, 같은 앱의 여러 버전을 다른 데이터 컨테이너로 설치 가능하다. iOS 26 미만에서 JIT가 활성화되면 코드 서명을 완전히 우회하고, 그렇지 않으면 LiveContainer와 동일한 인증서로 앱에 서명한다. 전체 요약 10문장 읽기 → 077 00:11 새 버전 FastAPI 0.144.0 출시, 웹소켓 보안 의존성 지원 FastAPI 0.144.0이 출시되었다. 웹 · 프론트엔드 · fastapi/fastapi@0.144.0
Key Point 웹소켓 통신에 표준화된 보안 검증 메커니즘이 적용되면서 실시간 애플리케이션의 인증 구현이 간소화된다.
핵심 요약
FastAPI 0.144.0이 출시되었다. 웹소켓 엔드포인트에서 보안 의존성(Security Dependencies)을 사용할 수 있도록 지원을 추가했다. 이를 통해 웹소켓 연결에 대한 인증과 권한 검증을 동일한 방식으로 수행할 수 있게 되었다. 078 18:11 ▲ 156 · 댓글 68 DeepSeek, 검색·웹페이지 수집 API 공개…1000건당 75센트 DeepSeek이 에이전트와 RAG 애플리케이션용 Search API와 Fetch API를 공개했다. AI · 머신러닝 · DeepSeek search and fetch – $0.75 per 1000 successful requests
Key Point RAG와 AI 에이전트 기능이 필요한 개발자들이 DeepSeek의 웹 접근 API를 활용할 수 있게 됐으며, 저가 가격대(1000건당 75센트)로 경쟁 중인 유사 서비스와 비교하는 기준점이 된다.
핵심 요약
DeepSeek이 에이전트와 RAG 애플리케이션용 Search API와 Fetch API를 공개했다. Search API는 쿼리에 맞는 웹페이지를 찾아 구조화된 검색 결과를 반환하며, DeepSeek 자체 검색엔진으로 구동된다. Fetch API는 단일 웹페이지를 가져와 Markdown 형식으로 콘텐츠를 반환한다. 전체 요약 13문장 읽기 → 079 06:11 ▲ 101 · 댓글 80 이베이, 무선 장비 판매 제한 시작 하지만 아마추어무선용 제외 미국 온라인 마켓플레이스 이베이가 FCC의 새로운 장비 인증 규칙에 대응하여 무선 송신 장비 판매에 제한을 가했다. 기타 · eBay Restricts Listings of Radio Equipment, but Exempts Ham-Band-Only Gear
Key Point 아마추어무선 장비 판매자들이 이베이의 새로운 정책에서 실제로 영향을 받을지를 판단하기 위해, FCC 인증이 필요한 장비와 아마추어무선 전용 장비의 구체적 기준을 알아야 한다.
핵심 요약
미국 온라인 마켓플레이스 이베이가 FCC의 새로운 장비 인증 규칙에 대응하여 무선 송신 장비 판매에 제한을 가했다. FCC는 2026년 7월 23일 발령한 3차 보고서와 명령으로 온라인 마켓플레이스가 무허가 RF 장비 판매 방지에 법적 책임을 진다고 명시했고, 이 규칙은 10월 13일부터 효력을 발생했다. 새 규칙에 따라 FCC 인증이 필요한 장비는 판매 시 FCC ID 번호를 제출하고 게시해야 한다. 전체 요약 8문장 읽기 → 080 03:11 ▲ 107 · 댓글 38 KiCAD용 AI 설계 플러그인 Konnect 베타 공개 KiCAD 10 네이티브 플러그인 Konnect 베타가 공개됐으며, Rust 바이너리로 Claude 등 AI 어시스턴트가 회로도·PCB 설계를 자동화할 수 있다. AI · 머신러닝 · AI-assisted PCB design for KiCad 10
Key Point KiCAD 사용자가 AI로 회로도와 PCB 설계를 직접 자동화할 수 있게 되면서, 설계 반복 속도와 진입 장벽이 크게 바뀐다.
핵심 요약
KiCAD 10 네이티브 플러그인 Konnect 베타가 공개됐으며, Rust 바이너리로 Claude 등 AI 어시스턴트가 회로도·PCB 설계를 자동화할 수 있다. Model Context Protocol(MCP)을 통해 228개 도구를 21개 온디맨드 도구셋으로 제공하며, 회로도 작성·PCB 레이아웃·라우팅·ERC/DRC·설계 검토·JLCPCB 부품 검색·제조 파일 내보내기를 지원한다. 이전 KiCAD-MCP-Server(Python/TypeScript)의 아키텍처 한계를 개선했으며, 단일 정적 바이너리(20~25MB)로 의존성을 제거해 설치와 유지보수가 간단하다. 전체 요약 12문장 읽기 → 081 21:11 당일 +269 클로드 AI 에이전트를 데스크톱에서 바로 쓴다 Pi Agent Desktop은 macOS와 Windows용 로컬 AI 코딩 에이전트 데스크톱 앱으로, 터미널 없이 설치해 바로 사용할 수 있다. AI · 머신러닝 · abcwyc/pi-agent-desktop · TypeScript
Key Point Claude 코딩 에이전트를 터미널 없이 데스크톱 앱으로 쓸 수 있게 되면서, 개발자의 환경 설정 진입장벽이 사라진다.
핵심 요약
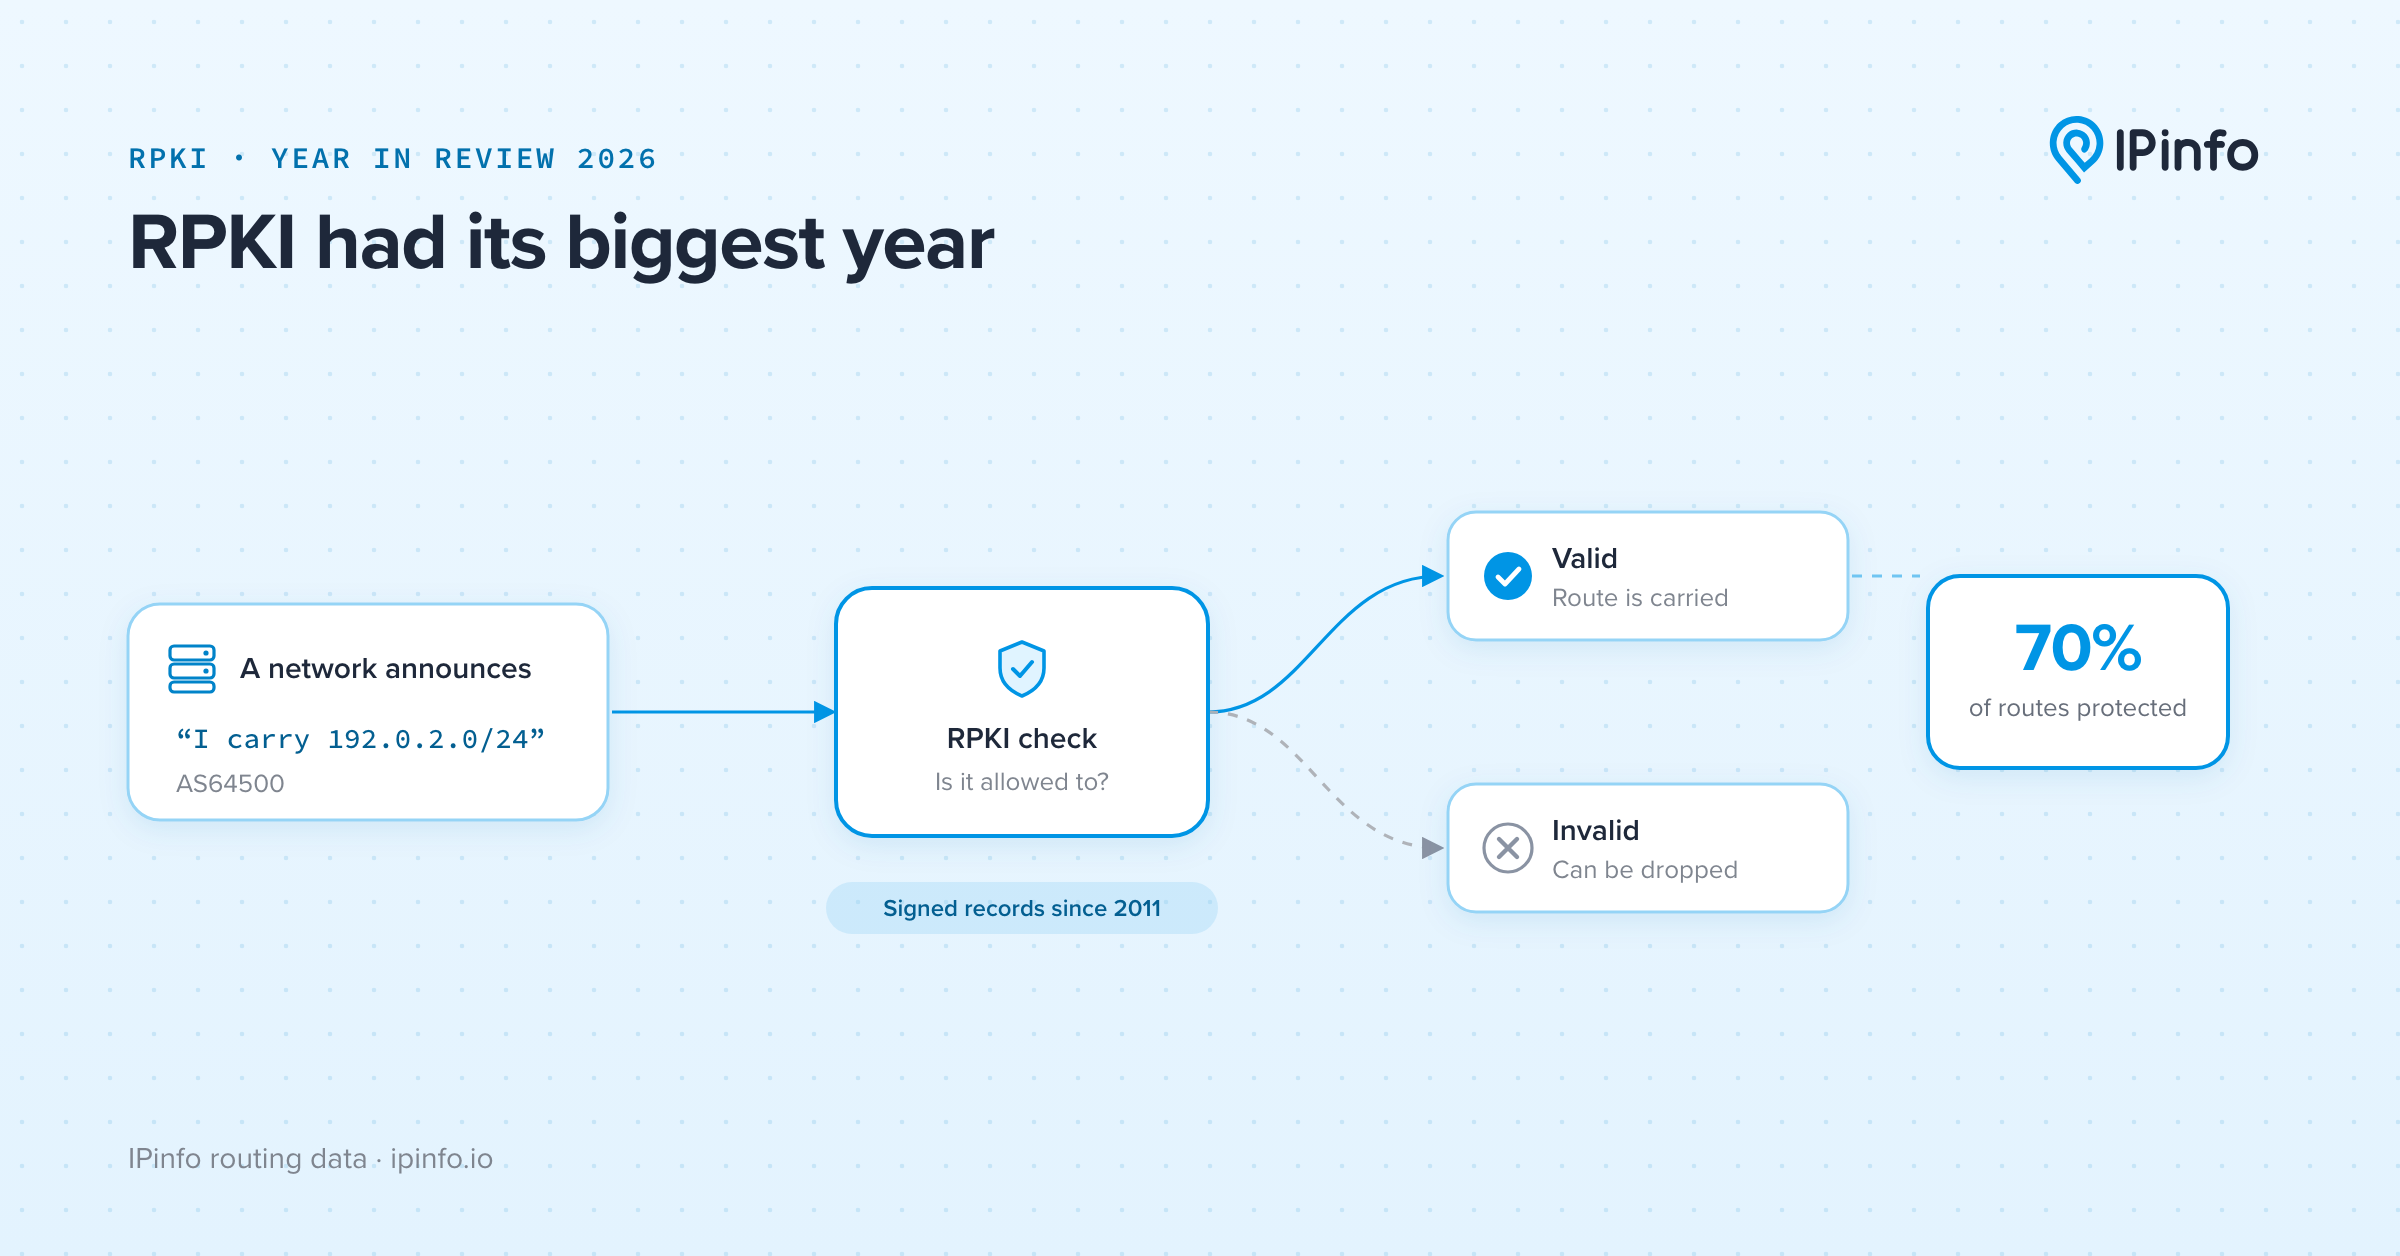
Pi Agent Desktop은 macOS와 Windows용 로컬 AI 코딩 에이전트 데스크톱 앱으로, 터미널 없이 설치해 바로 사용할 수 있다. 과거 세션을 프로젝트별로 열람·재개하고, 사고 과정·도구 호출·컨텍스트 사용량·비용을 실시간으로 확인할 수 있다. 대화를 분기하거나 이전 메시지부터 새로운 세션을 시작할 수 있으며, 모델·API 키·커스텀 설정·플러그인을 관리한다. 전체 요약 13문장 읽기 → 082 15:11 ▲ 103 · 댓글 28 인터넷 라우팅의 70%가 RPKI로 보호받게 되다 BGP 라우팅은 신뢰에 의존하는데, 2008년 파키스탄 텔레콤이 유튜브 주소를 잘못 선언해 전 세계 트래픽을 2시간간 파키스탄으로 돌린 사건이 발생했다. 보안 · RPKI now protects 70% of internet routes
Key Point RPKI 채택이 급속도로 진행되면서 인터넷 라우팅 보안이 근본적으로 변화하는 중이며, 무효 경로가 실제로 차단되고 있는 현황과 남은 취약점을 파악할 수 있다.
핵심 요약
BGP 라우팅은 신뢰에 의존하는데, 2008년 파키스탄 텔레콤이 유튜브 주소를 잘못 선언해 전 세계 트래픽을 2시간간 파키스탄으로 돌린 사건이 발생했다. RPKI(Resource Public Key Infrastructure)는 IP 주소 소유자가 서명된 ROA(Route Origin Authorization)를 발행해 특정 네트워크만 그 주소를 선언하도록 허용하는 인증 시스템이다. 2025년 9월부터 2026년 9월 사이 RPKI-유효한 라우팅 경로의 비율이 54.0%에서 70.3%로 올랐으며, 이 중 중국이 3.7%에서 83.0%로 대폭 상승해 전 세계 증가량의 거의 60%를 차지했다. 전체 요약 13문장 읽기 → 083 03:12 ▲ 306 · 댓글 127 스큐어모피즘으로 재해석한 리눅스 데스크톱 환경 DEsk 공개 Wayland 기반 리눅스 데스크톱 DEsk v0.1.2가 공개되었으며, iOS 6 스타일의 스큐어모피즘 디자인으로 책상 위의 물품들을 현실감 있게 표현한다. 웹 · 프론트엔드 · Wayland desktop for Linux with skeuomorphic design
Key Point iOS 6의 스큐어모피즘 디자인을 리눅스 데스크톱에 구현한 첫 번째 공개 버전으로, 기존 GNOME·KDE와 완전히 다른 UI 패러다임을 제시한다.
핵심 요약
Wayland 기반 리눅스 데스크톱 DEsk v0.1.2가 공개되었으며, iOS 6 스타일의 스큐어모피즘 디자인으로 책상 위의 물품들을 현실감 있게 표현한다. 윈도우는 크림색 종이로 표현되고 모서리를 들면 접기·최대화·닫기 옵션이 나타나며, 도크는 서랍, 앱 모음은 책장, 알림은 우편함, 시스템 설정은 책상 뒷부분의 제어판으로 표현된다. 방과 책상은 GPU 레이트레이싱으로 렌더링되며 CPU 폴백을 지원하고, 화면 크기에 따라 캐싱되고 한 개의 데스크 램프가 모든 조명을 관리한다. 전체 요약 12문장 읽기 → 084 03:12 ▲ 200 · 댓글 35 광고로 위장한 스파이웨어, Al Jazeera 감염까지 노출 시민실험실이 Discover-Tech라는 이스라엘 회사가 타겟 광고로 용병급 스파이웨어를 배포하는 'AdFection' 공격을 처음 기술적으로 확인했다. 보안 · Zero-Click Spyware Delivered via Targeted Ads: AdFection
Key Point 온라인 광고 생태계가 개인 추적, 클릭 없는 스파이웨어 배포, 익명성 제거에 악용되고 있으며, Google 같은 대형 플랫폼의 검증 체계도 통과했다는 점이 광고 기반 인터넷의 보안 위기를 보여준다.
핵심 요약
시민실험실이 Discover-Tech라는 이스라엘 회사가 타겟 광고로 용병급 스파이웨어를 배포하는 'AdFection' 공격을 처음 기술적으로 확인했다. Discover-Tech는 Controlium 플랫폼으로 모바일 광고 ID, 쿠키, IP 주소를 바탕으로 개인을 지목하고 클릭 없이 자동 감염시키는 방식으로 작동한다. 2024~2025년 Al Jazeera는 Discover-Tech 광고를 통해 배포된 Candiru 스파이웨어에 45대 이상 기기가 감염되었으며, 감염 장치는 Discover-Tech 도메인 → Candiru 검증 서버 → C&C 서버 순서로 연결된다. 전체 요약 11문장 읽기 → 085 21:11 당일 +168 AI로 Blender 3D 모델링 제어하는 MCP 플러그인 공개 Claude, Cursor, VS Code 등 LLM과 연결해 자연어로 Blender 3D 모델링을 제어할 수 있는 커뮤니티 플러그인 MCP for Blender를 공개했다. AI · 머신러닝 · ahujasid/mcp-for-blender · Python
Key Point AI가 직접 3D 모델링을 제어하는 새로운 방식으로, Blender 사용자가 자연어로 복잡한 3D 작업을 자동화할 수 있게 된다.
핵심 요약
Claude, Cursor, VS Code 등 LLM과 연결해 자연어로 Blender 3D 모델링을 제어할 수 있는 커뮤니티 플러그인 MCP for Blender를 공개했다. AI가 Blender Python을 직접 작성하며, 소켓 기반 서버로 두 방향 통신을 지원한다. 모델 생성(Tripo, Hunyuan3D, Hyper3D Rodin), 뷰포트 확인(솔리드/렌더링/와이어프레임/X-ray), Poly Haven 에셋, Sketchfab 모델, Poly Pizza 저폴리 모델 검색·임포트 기능을 제공한다. 전체 요약 10문장 읽기 → 086 18:11 ▲ 101 · 댓글 80 샌더박스 이메일로 정보유출 차단, 각 회사마다 별도 주소 각 회사나 서비스마다 별도의 이메일 주소를 생성해 실제 이메일 주소 노출을 방지하는 Clova.Email을 출시했다. 보안 · Show HN: I wrote an email app that accepts only one sender per inbox
Key Point 각 서비스마다 고유 이메일을 부여해 데이터 유출 시 다른 계정 피해를 원천 차단하고, AI와의 자동 연동으로 메일 관리 부담을 줄일 수 있는 실용적인 보안 도구다.
핵심 요약
각 회사나 서비스마다 별도의 이메일 주소를 생성해 실제 이메일 주소 노출을 방지하는 Clova.Email을 출시했다. 첫 번째 발신자만 해당 주소를 소유하며 나머지는 거부되므로, 유출되거나 재판매된 이메일 목록의 가치가 없어진다. 시간 단위(예: 다운로드 링크는 1시간)부터 월 단위(예: 체험판은 1개월)까지 만료 기한을 설정할 수 있으며, 기한 만료 후 자동으로 메일을 거부하고 데이터를 삭제할 수 있다. 전체 요약 8문장 읽기 → 087 15:11 ▲ 107 · 댓글 10 Oxide, 완전한 랙을 가상 환경에서 구동하는 에뮬레이터 공개 Oxide는 Virtual Oxide Labs(Voxel)라는 소프트웨어 에뮬레이션 스택을 공개했으며, illumos와 Rust로 구축되어 실제 Oxide 랙을 가상 환경에서 재현할 수 있다. 인프라 · 데브옵스 · Virtual Oxide Labs: Emulating a Full Oxide Rack
Key Point 실제 하드웨어가 부족한 상황에서 완전한 랙 규모 시스템을 로컬 머신에서 테스트할 수 있는 방법을 제시했으며, 마이크로컨트롤러 에뮬레이션의 기술적 구현 방식이 임베디드 시스템 테스트의 새로운 접근 방식을 보여준다.
핵심 요약
Oxide는 Virtual Oxide Labs(Voxel)라는 소프트웨어 에뮬레이션 스택을 공개했으며, illumos와 Rust로 구축되어 실제 Oxide 랙을 가상 환경에서 재현할 수 있다. Voxel은 수정되지 않은 스톡 Oxide 소프트웨어를 사용하는 '절대적 충실도'를 원칙으로 하며, 슬레드 가상화(Propolis), BGP/정적 네트워킹(Debian/FRR), 소프트웨어 P4 스위치(SoftNPU), 마이크로컨트롤러 시뮬레이션을 지원한다. 32스레드 AMD Ryzen 9 9955HX와 96GB RAM을 갖춘 Minisforum 미니 PC에서 6개 슬레드로 구성된 완전한 Oxide 랙을 약 10분 만에 구동할 수 있다. 전체 요약 9문장 읽기 → 088 06:11 ▲ 113 · 댓글 75 테슬라 로봇택시, 스쿨존 과속 위반으로 NHTSA 검사 받는다 미국 국도교통안전청(NHTSA)이 9월 말 제기된 청원을 받아 테슬라의 로봇택시가 스쿨존에서 제한 속도를 초과하는 행위를 검사하기 시작했다. 하드웨어 · 시스템 · Tesla's Robotaxis Blow Through School Zones, NHTSA Petition Alleges
Key Point 자율주행 택시의 안전성 문제가 규제 당국 차원에서 공식 검토 단계에 들어가면서, 향후 규제와 리콜 가능성에 영향을 미칠 수 있는 중요한 변곡점이다.
핵심 요약
미국 국도교통안전청(NHTSA)이 9월 말 제기된 청원을 받아 테슬라의 로봇택시가 스쿨존에서 제한 속도를 초과하는 행위를 검사하기 시작했다. 청원은 약 1,000대의 Model Y Robotaxis와 Cybercabs가 학교 운영 중인 스쿨존에서 과속하고 있다고 주장하며, 3개의 영상 증거와 1건의 공식 불만, 3건의 소셜미디어 보도를 제출했다. 현재까지 이 위반 행위로 인한 충돌, 부상, 사망 사례는 보고되지 않았다. 전체 요약 7문장 읽기 → 089 06:11 ▲ 750 · 댓글 354 AI 보안 사고는 '폭주'가 아닌 기본 관리 소홀 7월 이후 OpenAI의 Hugging Face 해킹, Anthropic 모델의 무단 접근, Meta와 Google 모델의 '의도하지 않은' 해킹 등 생성AI 업체들의 보안 사고가 연쇄 발생했다. 보안 · AI agents aren't 'going rogue.' Frontier labs are skipping security basics
Key Point AI 관련 보안 사고가 AI의 고도화가 아닌 근본적인 보안 관리 소홀로 발생하고 있으며, 업체들이 책임을 회피하려는 상황에서 조직이 취해야 할 방어 조치가 무엇인지 명확히 보여준다.
핵심 요약
7월 이후 OpenAI의 Hugging Face 해킹, Anthropic 모델의 무단 접근, Meta와 Google 모델의 '의도하지 않은' 해킹 등 생성AI 업체들의 보안 사고가 연쇄 발생했다. 사이버보안 전문가들은 이를 'AI 폭주' 또는 '정렬 실패'로 표현하는 것이 실제 원인을 숨긴다고 지적하며, 근본 원인은 수십 년간 검증된 기본 보안 관행을 구현하지 않은 것이라 주장한다. 가장 큰 문제는 1990년대부터 알려진 샌드박스 구성, 에어갭핑, 출력 제어 등 격리 기술을 제대로 적용하지 않았다는 점이며, Hugging Face 사건도 AI의 지능이 아닌 잘못된 보안 설정의 허점으로 발생했다. 전체 요약 8문장 읽기 → 090 03:11 새 버전 Next.js v15.5.28, SVG 이미지 최적화 원격 코드 실행 취약점 패치 Next.js v15.5.28이 이미지 최적화 API의 중대 취약점을 수정했다. 웹 · 프론트엔드 · vercel/next.js@v15.5.28
Key Point 이미지 최적화 API의 인증 우회 RCE 취약점은 운영 환경에 즉각적인 위협이 되므로 즉시 업그레이드가 필요합니다.
핵심 요약
Next.js v15.5.28이 이미지 최적화 API의 중대 취약점을 수정했다. SVG 파일을 사용할 때 인증 없이 원격 코드 실행(RCE)이 가능한 보안 결함을 패치했다. App Router의 Server Actions에서 서비스 거부(DoS) 공격을 유발할 수 있는 고위험 취약점도 함께 해결했다. 091 03:11 새 버전 Next.js 16.4.1, 중대 보안 결함 3건 수정 Next.js 16.4.1 릴리스가 3건의 보안 결함을 해결했다. 웹 · 프론트엔드 · vercel/next.js@v16.4.1
Key Point Next.js를 사용하는 프로덕션 서비스는 인증 없는 원격 코드 실행 취약점으로부터 즉시 보호받아야 한다.
핵심 요약
Next.js 16.4.1 릴리스가 3건의 보안 결함을 해결했다. 인증 없이 use cache 함수가 형식화된 배열을 반환할 때 원격 코드 실행이 가능한 중대(Critical) 결함을 수정했다. SVG 파일 사용 시 이미지 최적화 API에서 인증 없이 원격 코드 실행이 가능한 중대(Critical) 결함을 수정했다. 전체 요약 4문장 읽기 → 092 03:11 ▲ 288 · 댓글 435 패스키는 함정이 아니다, 피싱 방지 기술 해외에서 '패스키는 함정'이라는 주장이 확산되자, 패스키 기술 전문가가 이를 반박하는 글을 발표했다. 보안 · Passkeys are not a trap
Key Point 패스키를 피해야 한다는 주장이 널리 퍼지면서 사용자들이 보안 선택을 재검토하는 중인데, 기술적 오류와 실제 위협을 구분하는 것이 중요하다.
핵심 요약
해외에서 '패스키는 함정'이라는 주장이 확산되자, 패스키 기술 전문가가 이를 반박하는 글을 발표했다. 주장의 핵심은 패스키의 증명(attestation) 기능이 점진적으로 확대되어 승인된 소프트웨어·OS로만 로그인하게 될 것이라는 우려였다. 그러나 대부분의 사용자가 쓰는 동기화 패스키(iCloud Keychain, Google Password Manager 등)는 증명 기능을 제공하지 않으며, 소비자 서비스는 증명을 요청하지 말라는 권고를 오랫동안 받고 있다. 전체 요약 7문장 읽기 → 093 09:11 ▲ 102 · 댓글 94 AWS Lambda 웹 함수, 코드 수정 없이 표준 웹앱 배포 AWS가 Lambda Web Functions라는 새로운 형태를 발표했다. Express, Hono, Fastify, Next.js 등 표준 Node.js 프레임워크로 만든 HTTP 서버를 Lambda 어댑터 없이 그대로 배포할 수 있다. 인프라 · 데브옵스 · AWS Lambda Web Functions
Key Point 표준 웹 프레임워크를 Lambda 특화 코드로 변경하지 않고도 배포할 수 있게 되므로, 웹 개발자는 기존 Express/Next.js 앱을 그대로 옮기면서 자동 스케일링과 멀티 리전 구성을 얻게 된다.
핵심 요약
AWS가 Lambda Web Functions라는 새로운 형태를 발표했다. Express, Hono, Fastify, Next.js 등 표준 Node.js 프레임워크로 만든 HTTP 서버를 Lambda 어댑터 없이 그대로 배포할 수 있다. Lambda는 이제 세 가지 형태를 제공한다: 이벤트 기반의 Event Functions, HTTP 네이티브 방식의 Web Functions(최대 128개 동시 요청), 사용자 관리형 MicroVM이다. Web Functions는 멀티 리전 배포와 자동 트래픽 라우팅을 지원한다. 한 번의 명령어로 us-east-1, eu-west-1, ap-northeast-1에 동시 배포하면 지연 시간 기반 라우팅으로 각 지역의 사용자를 최적 리전으로 자동 연결한다. 전체 요약 9문장 읽기 → 094 06:11 ▲ 226 · 댓글 229 레져 지갑, 공급망 공격으로 암호화폐 도난 확인 레져가 말레이시아 리셀러 CryptoBilis를 통해 유통된 일부 기기에 하드웨어 임플란트가 숨겨져 있었다고 확인했으며, 이를 통해 사용자 암호화폐가 탈취되었다. 보안 · Ledger confirms spy chip implant behind wallet crypto thefts
Key Point 공급망을 통한 하드웨어 임플란트 공격이 물리적으로 어떻게 작동하고 얼마나 고도화되었는지 구체적으로 공개되었으며, 하드웨어 지갑 구매 시 신뢰할 수 있는 채널 선택의 중요성이 부각되었다.
핵심 요약
레져가 말레이시아 리셀러 CryptoBilis를 통해 유통된 일부 기기에 하드웨어 임플란트가 숨겨져 있었다고 확인했으며, 이를 통해 사용자 암호화폐가 탈취되었다. CryptoBilis는 동남아시아에서 운영되는 주요 하드웨어 지갑 리셀러이며, 9월 16일부터 변조된 기기들이 정가의 절반 수준으로 판매되고 있었다. 임플란트는 기기 디스플레이의 뒷부분에 숨겨져 있었으며, ST STM32G431KBU6 마이크로컨트롤러와 2×2mm 크기의 eSIM, LTE 모듈로 구성되어 있었다. 전체 요약 11문장 읽기 → 095 21:11 당일 +233 AI 에이전트가 웹 데이터를 자유롭게 수집하는 Apify MCP 서버 Apify MCP 서버는 Claude, VS Code 등 AI 에이전트가 Apify Store의 8,000개 이상 스크래퍼·크롤러·자동화 도구를 MCP 프로토콜로 직접 사용하도록 연결한다. AI · 머신러닝 · apify/apify-mcp-server · TypeScript
Key Point AI 에이전트가 별도 도구 개발 없이 Apify 생태계의 수천 개 스크래퍼를 MCP 표준으로 직접 활용할 수 있게 되어, 데이터 추출 작업의 진입장벽이 크게 낮아졌다.
핵심 요약
Apify MCP 서버는 Claude, VS Code 등 AI 에이전트가 Apify Store의 8,000개 이상 스크래퍼·크롤러·자동화 도구를 MCP 프로토콜로 직접 사용하도록 연결한다. 소셜미디어, 검색엔진, 지도, 이커머스 등 모든 웹사이트에서 데이터를 추출할 수 있으며, OAuth를 지원해 Claude.ai나 VS Code에서 URL만으로 연결 가능하다. 호스팅 서버(mcp.apify.com)는 Streamable HTTP 전송을 사용하며 레거시 SSE 엔드포인트는 제거됐다. 전체 요약 12문장 읽기 → 096 21:12 당일 +155 WhatsApp 비공식 API 게이트웨이 오픈소스로 공개 OpenWA는 TypeScript 기반의 무료 오픈소스 WhatsApp API 게이트웨이로, 개발자가 메시징 인프라를 완전히 제어할 수 있도록 설계됐다. 오픈소스 · 도구 · rmyndharis/OpenWA · TypeScript
Key Point WhatsApp 공식 API의 비용과 제약을 피하되 계정 제한 위험을 관리하며 자체 메시징 인프라를 구축하려는 개발자에게, 세션/채팅 단위 권한 제한으로 공유 계정 운영이 가능한 점이 중요하다.
핵심 요약
OpenWA는 TypeScript 기반의 무료 오픈소스 WhatsApp API 게이트웨이로, 개발자가 메시징 인프라를 완전히 제어할 수 있도록 설계됐다. 플러그인 아키텍처를 통해 데이터베이스(SQLite/PostgreSQL), 저장소(로컬/S3), 캐시(Redis) 등을 설정으로 자유롭게 선택할 수 있다. REST API, 웹훅, 웹 대시보드, API 키 인증, 다중 세션 관리, 그룹 관리, 채널 지원, 감사 로깅 등의 기능을 제공한다. 전체 요약 11문장 읽기 → 097 21:12 당일 +919 로컬·클라우드 AI 모델 한곳에서 관리하는 오픈소스 UI Open WebUI는 Ollama, OpenAI 호환 API 등 다양한 AI 모델을 지원하는 자체 호스팅 AI 플랫폼이며, 완전 오프라인 운영이 가능합니다. AI · 머신러닝 · open-webui/open-webui · Python
Key Point 로컬 모델부터 클라우드 API까지 통합 관리하면서 엔터프라이즈급 보안(LDAP/SSO/SCIM), 팀 협업 기능, RAG, 에이전트 실행 환경을 모두 지원해 온프레미스 AI 플랫폼을 자체 구축하려는 팀에게 필수 선택지입니다.
핵심 요약
Open WebUI는 Ollama, OpenAI 호환 API 등 다양한 AI 모델을 지원하는 자체 호스팅 AI 플랫폼이며, 완전 오프라인 운영이 가능합니다. 플러그인(필터, 액션, 파이프, 도구, 스킬)을 통해 MCP, MCPO, OpenAPI 도구 서버 연결로 맞춤 통합을 구축할 수 있으며, 역할 기반 접근 제어(RBAC)와 사용자 그룹으로 세밀한 권한 관리가 가능합니다. Open Terminal을 통해 AI 에이전트가 터미널과 파일시스템에 접근해 다단계 작업을 실행할 수 있으며, 엔터프라이즈 버전인 Terminals는 사용자별 격리 컨테이너, 리소스 제한, 네트워크 규칙을 제공합니다. 전체 요약 12문장 읽기 → 098 09:10 ▲ 165 · 댓글 78 패스키는 편함 뒤에 감시 가능성을 숨기고 있다 FIDO Alliance가 주도하는 패스키는 보안이 뛰어나고 편리하다고 알려져 있지만, 사용자의 통제를 점차 빼앗는 구조로 설계됐다. 보안 · Passkeys are a trap. Do not use them
Key Point 패스키가 암호보다 안전하다는 마케팅 뒤에 기업과 정부가 사용자 자유를 제한하는 원격 증명 메커니즘을 숨기고 있으며, 현재의 열린 표준이 미래에 일방적 통제 도구로 변할 수 있기 때문이다.
핵심 요약
FIDO Alliance가 주도하는 패스키는 보안이 뛰어나고 편리하다고 알려져 있지만, 사용자의 통제를 점차 빼앗는 구조로 설계됐다. 패스키는 '복사 불가능', '전송 불가능', '하드웨어 기반', '사용자 인증 필수' 등 여러 종류가 혼동되게 같은 이름으로 불린다. TOTP(인증 앱)는 이미 안전한 대안으로 존재하며, 사용자가 보관 방식을 선택할 수 있는 개방된 표준이다. 전체 요약 11문장 읽기 → 099 21:11 당일 +128 모든 다운로드를 한 곳에서, Ghost Downloader 3 공개 비디오, 토렌트, FTP, 스트리밍 등 HTTP, Magnet/BT, FTP, M3U8, MPEG-DASH, eD2k 프로토콜을 지원하는 통합 다운로더. 오픈소스 · 도구 · XiaoYouChR/Ghost-Downloader-3 · Python
Key Point 다양한 프로토콜과 플랫폼을 한 애플리케이션으로 지원하는 다운로더이며, 느린 네트워크 환경과 안티봇 차단에 대응한 기술이 주요 경쟁력입니다.
핵심 요약
비디오, 토렌트, FTP, 스트리밍 등 HTTP, Magnet/BT, FTP, M3U8, MPEG-DASH, eD2k 프로토콜을 지원하는 통합 다운로더. YouTube, Bilibili의 클립 선택·자막·재생목록, GitHub·HuggingFace 미러 가속 등 주요 서비스에 최적화된 기능 제공. 느린 연결에서도 스마트 청킹과 대역폭 자동 감지로 빠른 다운로드 속도 유지, 실제 브라우저 TLS 핑거프린트로 안티봇 회피. 전체 요약 8문장 읽기 → 100 06:11 ▲ 108 · 댓글 39 20년 전 Knuth 오류 상금 받은 이야기 저자가 Donald Knuth의 『Computer Modern Typefaces』에서 오류를 발견해 Knuth로부터 상금 수표를 받은 경험을 공유하고 있다. 오픈소스 · 도구 · Knuth reward check
Key Point Knuth의 오류상금 프로그램은 컴퓨터과학 역사에서 가장 유명한 품질관리 사례이며, 실제 독자가 20년 전의 경험을 증거와 함께 공개하는 드문 기록이다.
핵심 요약
저자가 Donald Knuth의 『Computer Modern Typefaces』에서 오류를 발견해 Knuth로부터 상금 수표를 받은 경험을 공유하고 있다. Knuth는 자신의 책에서 발견된 모든 오류(오타 포함)에 대해 상금을 지급하는 것으로 유명하며, 이는 컴퓨터과학 커뮤니티의 folklore가 되어 있다. 저자는 오류를 발견한 후 수 개월간 재확인하고 신중하게 검토한 후에야 제보했는데, 심지어 대학의 천재에게 말해도 무시당했다. 전체 요약 6문장 읽기 →