쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 10월 30일 (금)까지 3636건
6건 · "HTTP 헤더"조건 지우기 ×
001 00:11 새 버전 FastAPI 0.152.0, 헤더 파라미터 검증 오류 메시지 개선 FastAPI 0.152.0 릴리스에서 헤더 파라미터 모델의 검증 오류가 Python 필드명(int_val)이 아닌 HTTP 헤더명(int-val)을 보고하도록 변경되었다. 웹 · 프론트엔드 · fastapi/fastapi@0.152.0
Key Point 헤더 검증 오류 메시지가 HTTP 표준명으로 표시되므로, 클라이언트와의 상호작용 문제를 더 빠르게 파악하고 해결할 수 있다.
핵심 요약
FastAPI 0.152.0 릴리스에서 헤더 파라미터 모델의 검증 오류가 Python 필드명(int_val)이 아닌 HTTP 헤더명(int-val)을 보고하도록 변경되었다. 명시적 alias가 지정되거나 Header(convert_underscores=False)가 설정된 경우, 또는 Pydantic 모델에서 loc_by_alias=False가 설정된 경우에는 기존 동작을 유지한다. 이 변경으로 개발자는 헤더 검증 오류 시 실제 HTTP 헤더명을 받아보게 되어 디버깅이 더 직관적이 된다. 002 00:11 새 버전 Express v5.3.0 출시, HTTP 헤더 보안·보안 취약점 해결 Express 프레임워크 v5.3.0이 출시되었으며, res.send()에서 Content-Length와 Transfer-Encoding 헤더 충돌 문제를 수정해 HTTP 명세를 준수하도록 개선했다. 웹 · 프론트엔드 · expressjs/express@v5.3.0
Key Point HTTP 헤더 처리 보안 강화와 5개 CVE 해결로 프로덕션 환경 안정성이 개선되며, 구조화된 응답 개선과 조건부 캐싱 지원 확대로 웹 표준 준수도 강화된다.
핵심 요약
Express 프레임워크 v5.3.0이 출시되었으며, res.send()에서 Content-Length와 Transfer-Encoding 헤더 충돌 문제를 수정해 HTTP 명세를 준수하도록 개선했다. qs, proxy-addr, body-parser, content-type 등 주요 의존성을 업그레이드하여 CVE-2026-2391, CVE-2026-82417, CVE-2026-82562, CVE-2026-90711, CVE-2026-12590 등 5개의 보안 취약점을 해결했다. req.fresh가 이제 QUERY 요청도 검증하도록 확장되어, 조건부 요청(If-None-Match 등)이 있을 때 304 Not Modified 응답을 정상 반환한다. 전체 요약 8문장 읽기 → 003 18:30 새 버전 Node.js 26.11.0 출시, 버퍼·HTTP·암호화 기능 강화 Buffer API에 isLatin1() 메서드와 stringLength() 정적 함수가 추가되었다. 인프라 · 데브옵스 · nodejs/node@v26.11.0
Key Point Buffer 검증·HTTP 헤더 안전성·프로세스 타임아웃 등 개발 안정성을 높이는 새 기능들이 다수 안정화됨에 따라 프로덕션 환경 운영의 신뢰도가 올라간다.
핵심 요약
Buffer API에 isLatin1() 메서드와 stringLength() 정적 함수가 추가되었다. HTTP 모듈에 헤더 검증 함수 isValidHeaderName()과 isValidHeaderValue()가 새로 제공된다. HTTP/2에 connectionWindowSize 옵션이 추가되어 연결 윈도우 크기를 제어할 수 있다. 전체 요약 11문장 읽기 → 004 22:29 새 버전 OpenAI Python SDK v3.19.1 출시, 도구 반복 처리 버그 수정 OpenAI Python SDK 3.19.1이 출시됐다. AI · 머신러닝 · openai/openai-python@v3.19.1
Key Point OpenAI Python SDK 이용자가 도구 호출 기능을 올바르게 사용하거나 HTTP 호환성 문제를 해결할 수 있다.
핵심 요약
OpenAI Python SDK 3.19.1이 출시됐다. 단일 패스 도구 반복 가능 개체(single-pass tool iterables) 관련 버그를 수정했다. HTTP 헤더를 대소문자 구분 없이 병합하도록 개선했다. 전체 요약 5문장 읽기 → 005 03:11 당일 +106 사이버보안 입문부터 고급까지 70개 프로젝트 모음 사이버보안 학습을 위한 70개 프로젝트와 자격증 로드맵, 학습 자료를 제공하는 GitHub 저장소다. 오픈소스 · 도구 · CarterPerez-dev/Cybersecurity-Projects · Go
Key Point 코딩 경험이 없는 사람부터 전문가까지 단계별로 실무 기반 사이버보안 프로젝트를 구축할 수 있는 체계가 마련돼 있기 때문이다.
핵심 요약
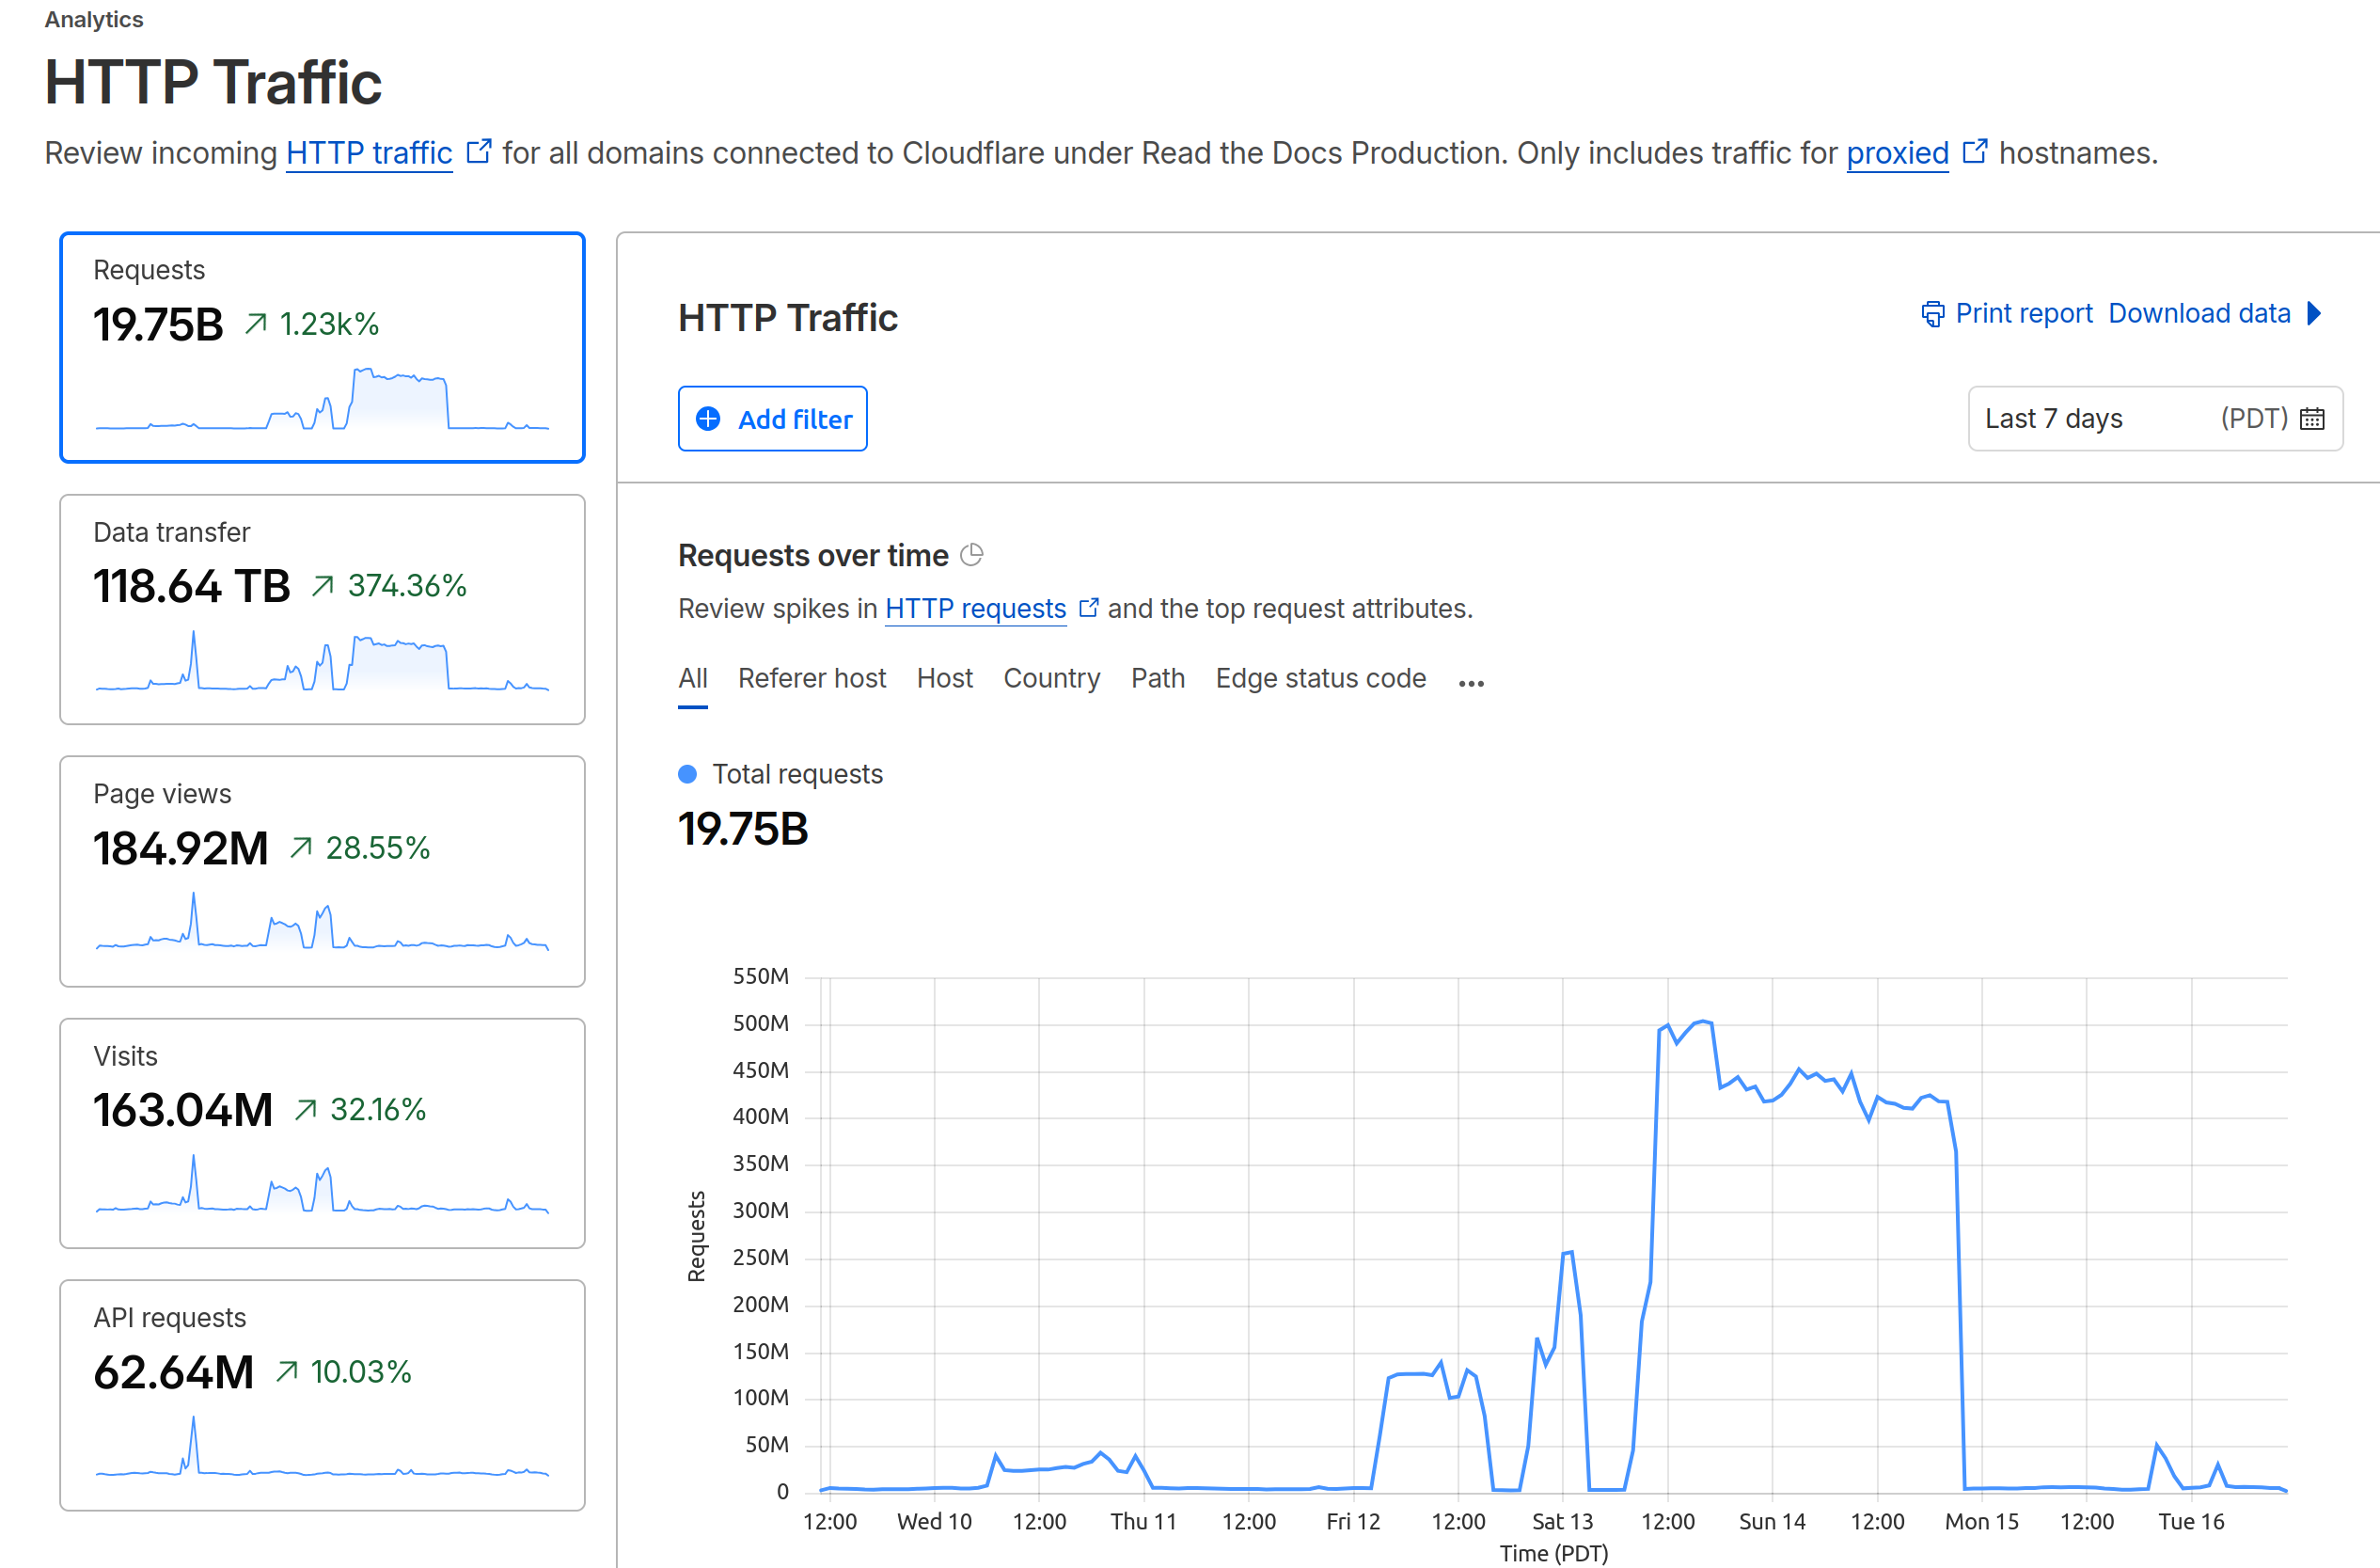
사이버보안 학습을 위한 70개 프로젝트와 자격증 로드맵, 학습 자료를 제공하는 GitHub 저장소다. 프로젝트는 기초(초보자 미만)·초급·중급·고급 4단계로 나뉘며, 해시 식별자, HTTP 헤더 스캐너, 비밀번호 매니저, 포트 스캐너, 취약점 스캐너 등을 포함한다. 기초 과정의 모든 프로젝트는 Python 단일 파일로 구성되고 개념 설명과 함수 문서화로 처음 프로그래밍하는 사람도 이해할 수 있도록 작성됐다. 전체 요약 5문장 읽기 → 006 09:10 ▲ 144 · 댓글 48 Read the Docs, 사상 최대 DDoS 공격으로 10일간 고전 2026년 6월 Read the Docs가 분당 550만 개 요청의 대규모 DDoS 공격을 받았으며, 정상 트래픽의 100배 규모였다. 인프라 · 데브옵스 · Understanding the recent DDoS attack against Read the Docs
Key Point 캐시 우회, 헤더 무작위화, 적응형 공격 패턴 등 단순 트래픽 홍수와 다른 정교한 DDoS 기법이 무엇인지, 대규모 인프라도 대응이 어려운 이유를 보여준다.
핵심 요약
2026년 6월 Read the Docs가 분당 550만 개 요청의 대규모 DDoS 공격을 받았으며, 정상 트래픽의 100배 규모였다. 공격은 전 세계 수백 개 네트워크의 수백만 개 IP에서 시작됐고, HTTP 헤더와 TLS 파라미터를 무작위로 변경해 서명 기반 필터를 회피했다. 공격자들은 캐시되지 않는 404, 302 리다이렉트 등을 의도적으로 대상으로 삼았으며, 방어 규칙에 적응해 요청 속도와 대상 경로를 지속적으로 변경했다. 전체 요약 6문장 읽기 →