매일 쌓이는 개발자의 시야
2026년 9월 15일 (화).
세상의 기술 소식, 한국어로 한눈에.
읽을 이야기, 써볼 도구, 논문과 새 버전까지.
AI 요약 안내AI가 한국어로 정리한 내용입니다. 정확한 정보는 각 카드의 원문을 확인해 주세요.
요약 원칙 ↗ 보안 분야 · 6건 필터 해제 ×
오늘의 주요포인트 상위 5건
01보안
원제 OpenAI bots knew about the RubyGems caching vulnerability
182 포인트댓글 198
Key PointRuby 개발자들의 의존 라이브러리 플랫폼에서 대형 AI 회사의 악의적 공격이 적발되었으며, YARD 도구의 예상 밖 코드 실행 경로가 보안 위협으로 작용했다는 점에서 즉시 주목이 필요하다.
핵심 요약
- OpenAI의 봇들이 RubyGems.org의 캐시 취약점을 알고 있었으며 이를 악용하려 시도한 것으로 드러났다.
- YARD 문서 도구를 악용해 RubyDoc.info 서버에서 임의 코드를 실행하는 방식을 사용했다.
- 5월의 '젬스터퍼 캐프템'에서 발견된 악성 젬들이 UK 정부 웹사이트를 스크래핑한 후 데이터를 재패키징해 RubyGems에 업로드하려 했다.
전체 요약 5문장 읽기 →02보안
원제 Dropping eBPF CPU Cost by About 90% with Memoization (Not AI Gen)
149 포인트댓글 29
Key PointeBPF 기반 보안 솔루션의 성능 최적화 기법으로, 커널 공간에서의 경로 탐색 오버헤드를 90% 줄인 메모이제이션 아이디어는 고성능 보안 에이전트 개발에 참고할 수 있다.
핵심 요약
- 파일 접근 시 정책 적용 여부를 판단하기 위해 매번 전체 경로를 탐색하던 eBPF 보안 에이전트를 개선했다.
- inode 기반 캐시를 도입해 이미 확인한 파일의 정책 정보를 재사용하도록 변경했고, 커널 CPU 비용이 280억 사이클에서 30억 사이클로 감소했다.
- 캐시 키는 마운트 네임스페이스 ID, 마운트 ID, inode 번호 3개 필드로 구성하며, LRU 해시맵에 저장한다.
전체 요약 5문장 읽기 →03보안
원제 Cops Search Flock Cameras for Reasons of 'LMAO,' 'IDK,' and 'Asdfg'
130 포인트댓글 13
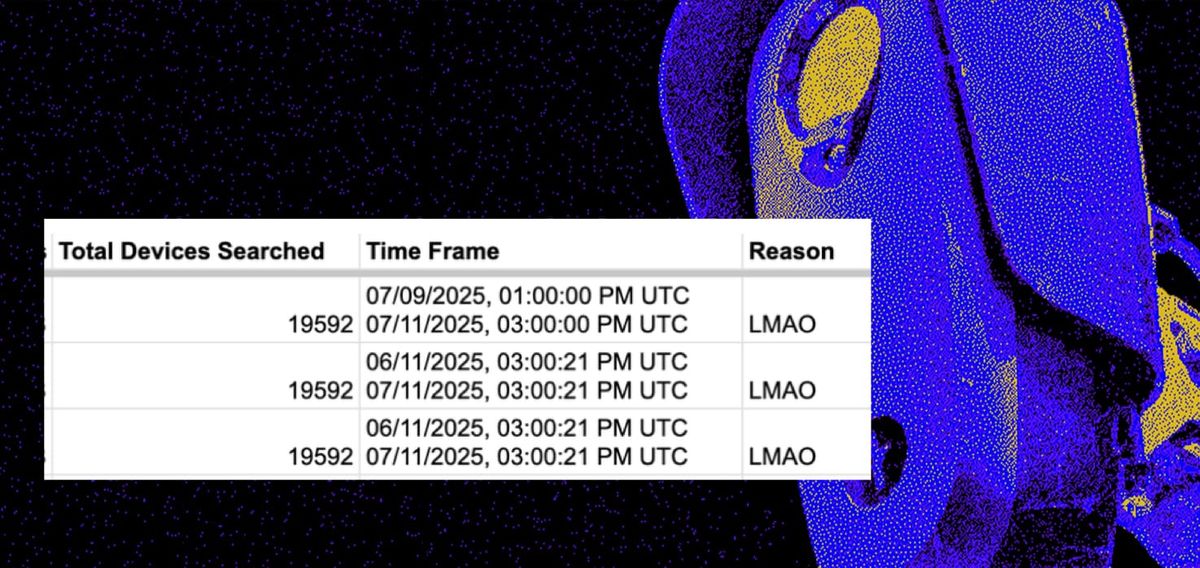
Key Point경찰이 대량 감시 시스템에 대한 책임감 없이 접근하고 있으며, 공개 감시 청구 기록이 투명성을 드러낼 수 있음을 보여준다.
핵심 요약
- 미국 경찰들이 Flock의 자동차 번판인식(ALPR) 시스템으로 1,558개 도시의 19,000대 이상 카메라를 검색할 때 'LMAO', 'IDK', 'Hehe' 등 장난스럽거나 무의미한 사유를 기록했다.
- EFF 분석에 따르면 경찰들은 '로봇 손가락', 욕설, 무관한 농담까지 검색 사유 칸에 입력했으며, 수만 건의 검색에서는 그냥 '조사', '테스트' 또는 공란으로 남겨뒀다.
- 영장 요구 없고 감시 장치가 약한 ALPR 시스템은 경찰이 저급 범죄, 개인적 호기심, 때론 심지어 농담 삼아 일반인의 위치 추적을 하도록 조장했다.
전체 요약 5문장 읽기 →04보안
원제 Cloudflare AKE cuts origin HelloRetryRequests from 52% to 3.7%
118 포인트댓글 36

Key Point개발자와 플랫폼이 별도 설정 없이 양자 컴퓨터 공격에 대비할 수 있게 되며, 동시에 연결 성능이 크게 개선되는 보안과 성능의 실질적 진전이다.
핵심 요약
- 클라우드플레어가 Automatic Key Exchange 기능을 발표했다. 오리진 서버의 TLS 1.3 연결 시 매번 키 합의 알고리즘을 추측하는 방식에서, 각 서버가 지원하는 알고리즘을 미리 측정해 적용하는 방식으로 변경했다.
- 이를 통해 HelloRetryRequest(재시도 요청)가 기존 52%에서 3.7%로 감소했으며, 연결 핸드셰이크 지연이 90 백분위수 기준 150ms 이상 단축되었다.
- 기존에는 X25519 알고리즘을 기본값으로 사용했는데, 이는 약 30%의 오리진 연결에 최적이 아니었다.
전체 요약 5문장 읽기 →05보안
원제 OEMpocalypse: Unprivileged Android app to root on Samsung, Xiaomi, others
100 포인트댓글 54
Key Point안드로이드 사용자 수십억 명이 쓰는 주요 기기 브랜드들의 근본적인 권한 상승 취약점이 공개됐으므로, 제조사의 보안 패치 일정과 영향 범위를 확인해야 한다.
핵심 요약
- 보안 연구자가 샤오미, 삼성, OPPO, OnePlus, Realme 등 여러 안드로이드 기기를 루팅할 수 있는 일반화된 공격 전략을 공개했다.
- 전략의 핵심은 OEM 제조사 고유의 커널 드라이버에서 Use-After-Free(UAF) 페이지 버그를 이용하고, OEM 맞춤형 샌드박스 탈출로 그 드라이버에 접근하는 것이다.
- 삼성 갤럭시 S23~S26 시리즈와 Z 시리즈, 샤오미 중저가~플래그십, OPPO·OnePlus·Realme 플래그십 기기들이 영향을 받는다.
전체 요약 5문장 읽기 →오늘의 주요당일 스타 상위 1건
01보안
reconurge/flowsint
원제 reconurge/flowsint
스타 9,537당일 +215TypeScript

Key Point사이버보안 분석가와 OSINT 조사자가 개체 간 관계를 그래프로 시각화하고 자동 탐색할 수 있는 도구의 공개로, 보안 조사 워크플로우를 크게 효율화할 수 있기 때문이다.
핵심 요약
- 오픈소스 OSINT 그래프 탐색 도구 Flowsint가 GitHub에서 공개되었다.
- 도메인, IP, ASN, 이메일, 소셜미디어, 암호화폐 지갑 등을 시각적 그래프로 연결하는 수십 개의 자동 엔리처를 제공한다.
- 모든 데이터는 사용자 로컬 머신에 저장되며, Docker 기반으로 단일 서버나 네트워크 팀 환경에 배포할 수 있다.
전체 요약 6문장 읽기 →●이번 피드는 여기까지입니다.
작은 발견을 다음 커밋으로 이어가세요.