매일 쌓이는 개발자의 시야
2026년 9월 14일 (월).
세상의 기술 소식, 한국어로 한눈에.
읽을 이야기, 써볼 도구, 논문과 새 버전까지.
AI 요약 안내AI가 한국어로 정리한 내용입니다. 정확한 정보는 각 카드의 원문을 확인해 주세요.
요약 원칙 ↗ 보안 분야 · 8건 필터 해제 ×
오늘의 주요포인트 상위 6건
01보안
원제 Why is Google still serving dodgy ads?
344 포인트댓글 160
Key Point구글 자신의 AI도 즉시 적발할 수 있는 기만 광고를 수동 검수에서 놓치는 현실은, 대형 플랫폼의 광고 검수 체계와 AI 활용의 격차를 드러낸다.
핵심 요약
- YouTube에 게재된 광고가 아이폰 저장소 부족 경고를 가짜로 띄워 사용자를 기만하고 있다.
- 해당 광고는 시스템 팝업을 모방해 사용자를 속여 클릭을 유도하고, 거짓 공포 전술을 사용해 앱 설치를 강요한다.
- 사용자 신고 후 구글은 정책 위반이 아니라고 두 번 판정했으나, 구글 자신의 AI 모델인 Gemini는 같은 광고를 수 초 만에 정책 위반으로 적발했다.
전체 요약 5문장 읽기 →02보안
원제 I'm being cyberattacked by Tesla, Inc
336 포인트댓글 95
Key Point보안 자산 관리 도구의 설정 오류로 인해 수만 건의 공격 트래픽이 무관한 제3자 서버에 발사되는 사례로, 대규모 자산 스캔 프로세스의 검증 부재 위험을 드러낸다.
핵심 요약
- 테슬라가 사용하는 공격 노출 관리 도구 Assetnote가 8월 21일 이후 한 개인의 서버에 5만 건 이상의 악의적 트래픽을 전송했다.
- 테슬라는 pool-ntp.tesla.com을 공개 NTP 풀(pool.ntp.org)로 CNAME 설정해뒀는데, Assetnote가 이를 테슬라 내부 자산으로 착각해 라운드로빈된 모든 IP에 스캔을 진행했다.
- 공격자는 Log4Shell, SSRF, 경로 조회, 웹셀 업로드 등 다양한 익스플로잇 페이로드를 시도했으나 모두 실패했다.
전체 요약 5문장 읽기 →03보안
원제 Data collected by cars and sold to third parties
196 포인트댓글 112

Key Point자동차가 스마트폰보다 더 광범위하게 개인 데이터를 수집·판매하고 있으며, 현재 규제 수준으로는 근본적 문제 해결이 불가능한 상황을 보여준다.
핵심 요약
- GM은 수년간 운전자의 속도 위반, 야간 주행 여부 등 데이터를 몰래 수집해 LexisNexis, Verisk 같은 보험업계 데이터 브로커에 판매했다.
- OnStar 가입자는 운전자 추적 기능 'Smart Driver'에 동의했다는 것을 모른 채 데이터 수집되었고, 이로 인해 보험료가 올랐다는 주장도 제기됐다.
- FTC는 GM에 5년 고객 데이터 판매 금지와 위치 추적 비활성화, 수집 데이터 열람·삭제 권리 부여를 명령했다.
전체 요약 6문장 읽기 →04보안
원제 Flock worker calls police on reporter filming public camera installation
173 포인트댓글 124

Key Point개인정보 수집 기술에 대한 투명한 보도를 막으려는 시도가 점점 드러나면서, 공공 기록과 취재의 자유 경계가 어디까지인지 실제 사례로 보여주기 때문입니다.
핵심 요약
- Flock Safety 설치 기사를 촬영하던 조사 보도 기자가 설치 담당자의 신고로 경찰에 정차 당했다.
- 설치자는 자신이 따라당한다고 주장해 911에 신고했고, 경찰은 공공장소에서의 촬영 행위 자체는 불법이 아니라고 판단했다.
- 경찰 바디캠 기록에 따르면 설치자는 신원 노출과 가족 피해를 우려했으며, 회사는 직원들에게 그런 상황에서 '관여하지 말 것'을 지시했다고 전했다.
전체 요약 4문장 읽기 →05보안
원제 US Customs supervisor busted for stealing hardware from Homeland Security PCs
111 포인트댓글 96
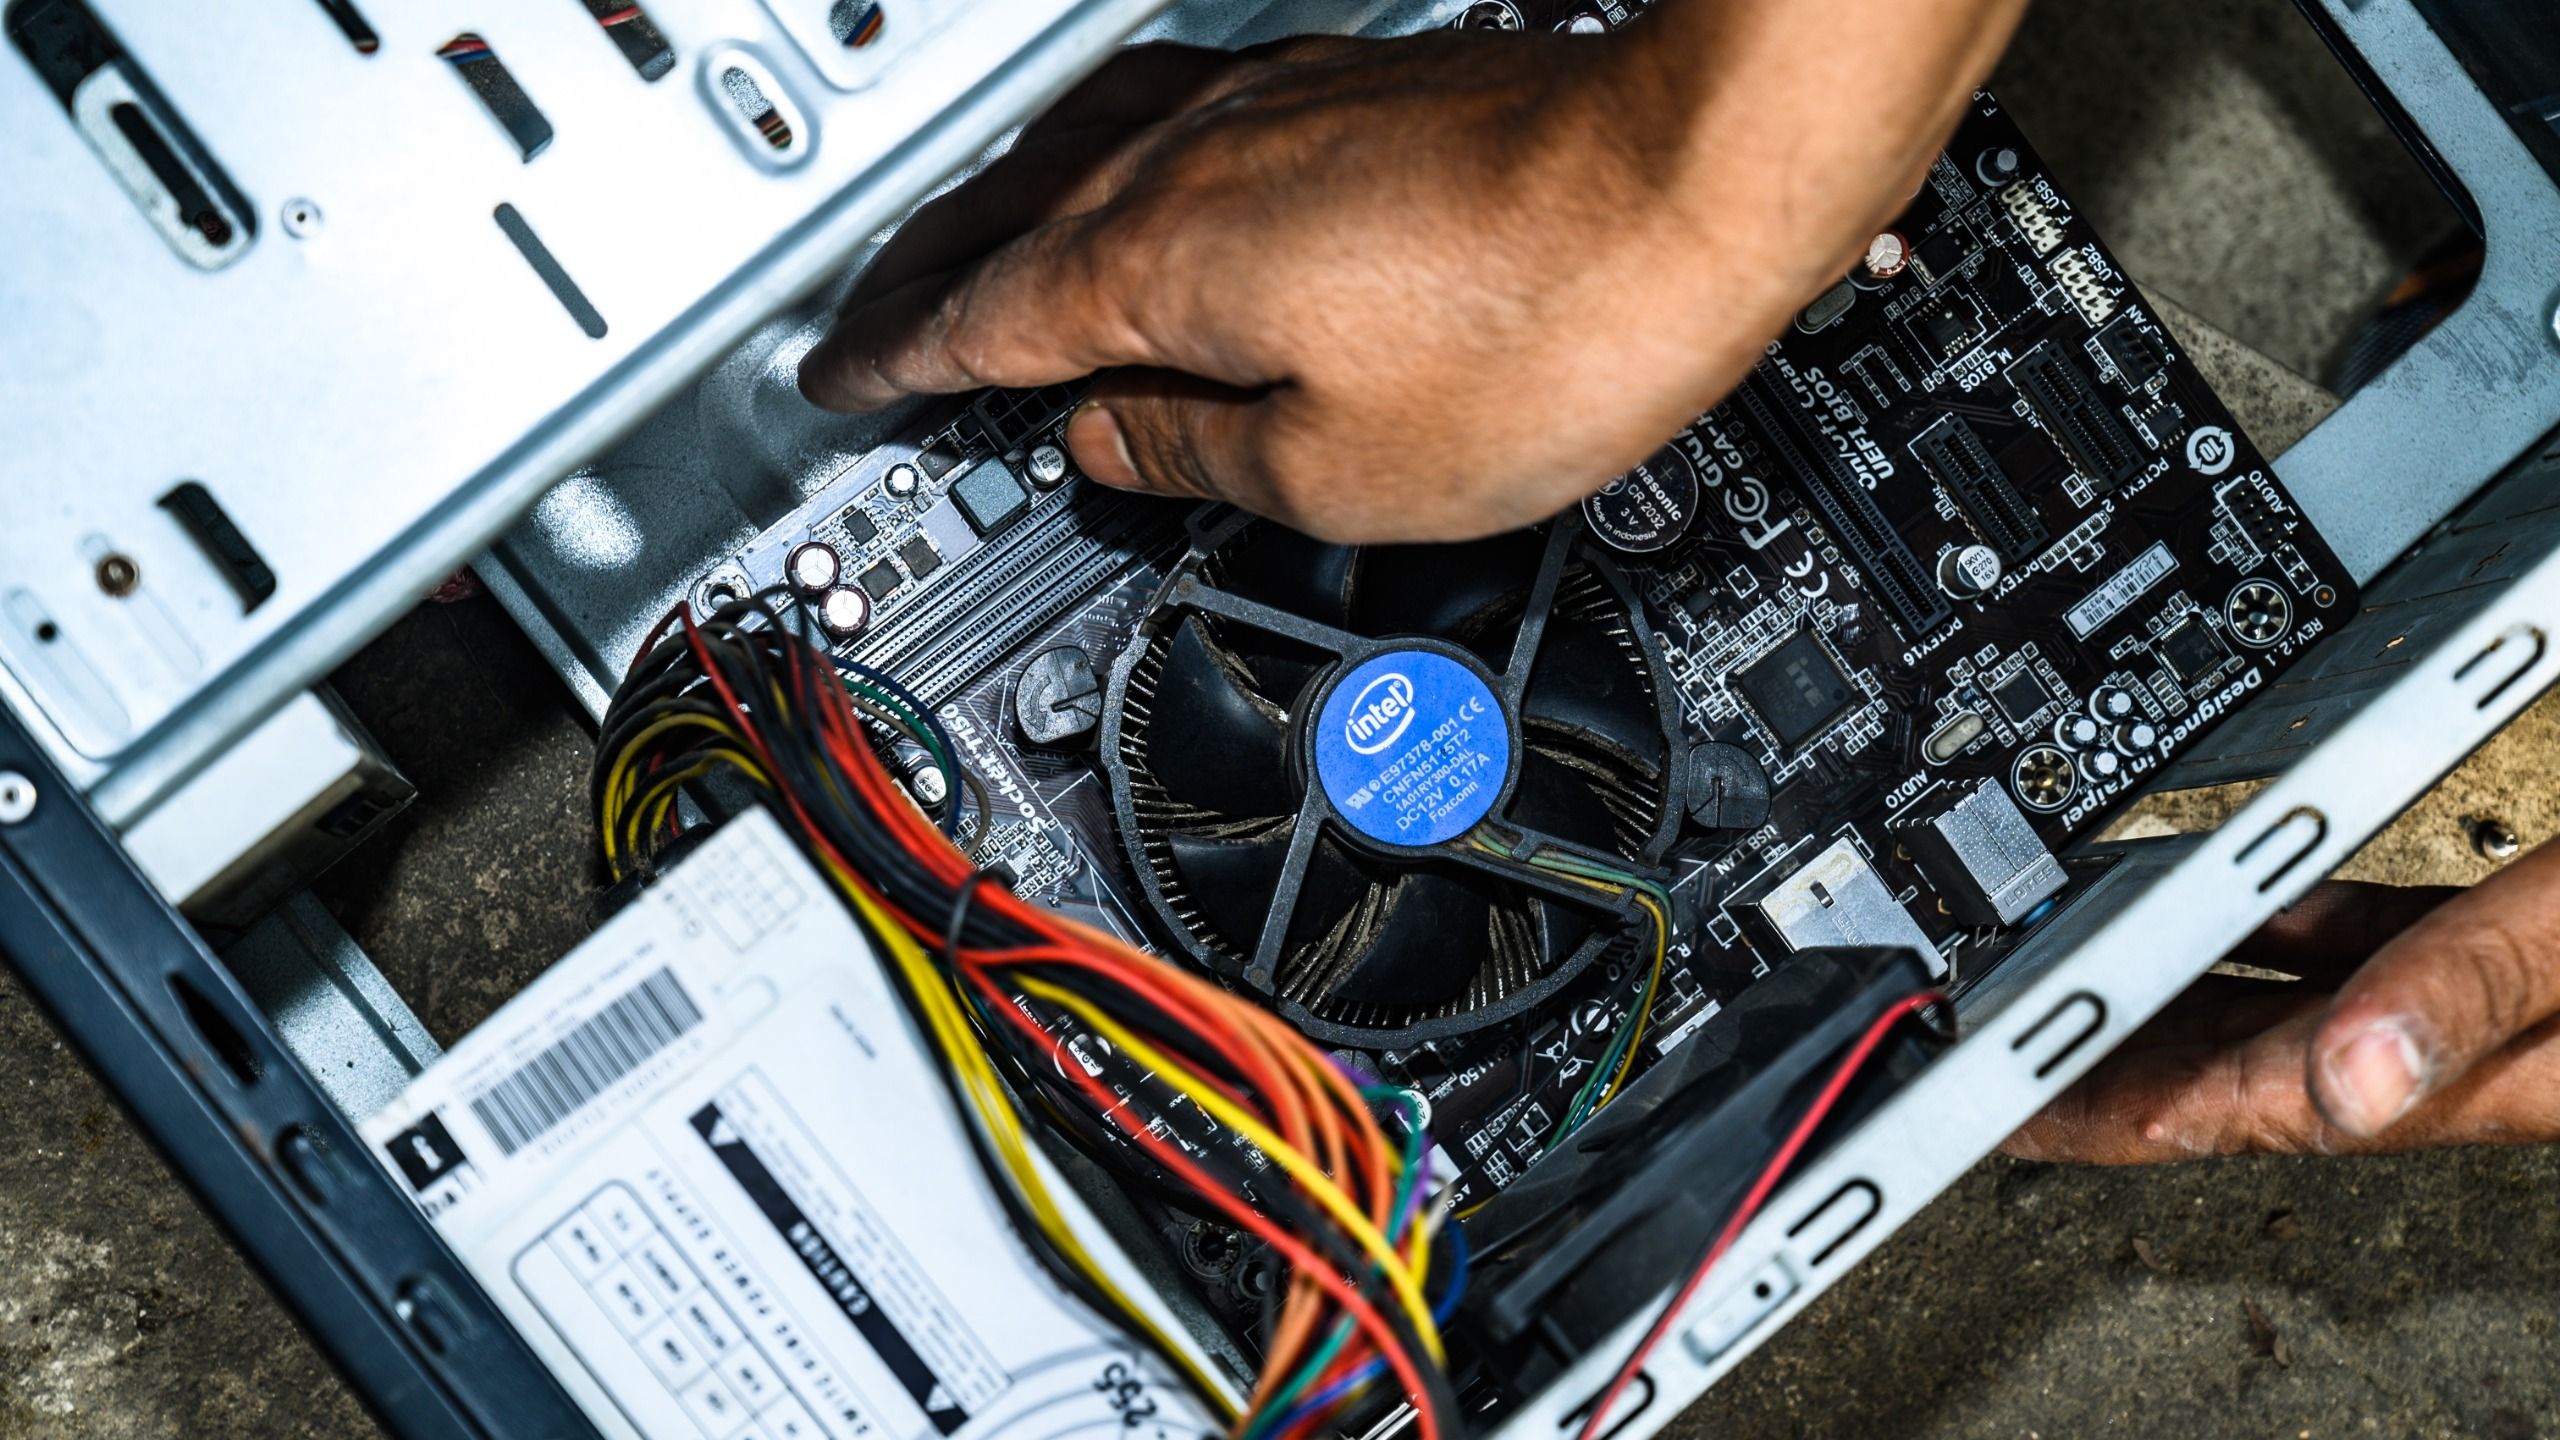
Key Point정부 기관 직원의 부품 도용 사건이 보안 허점과 장비 관리의 중요성을 보여주는 사례로, IT 자산 관리 정책 재검토가 필요한 상황이다.
핵심 요약
- 미국 국토안보부 산하 세관국경보호청의 감시원 테리 유가 메인 주 3개 국경시설 46대 컴퓨터에서 인텔 14세대 프로세서, 메모리, 하드드라이브를 도용한 혐의로 FBI에 체포되었다.
- 유는 도용한 부품을 저성능 제품으로 교체하고 Newegg 매입 프로그램을 통해 CPU당 200~210달러에 팔았으며 14개월간 16차례 거래했다.
- 적외선 감시카메라는 유가 야간 근무 중 정부 컴퓨터를 열고 드라이버로 열풍기를 긁어내며 부품을 교체하는 장면을 포착했다.
전체 요약 6문장 읽기 →06보안
원제 Revolut confirms customer data breach through fake government requests
109 포인트댓글 71

Key Point정부 기관을 사칭한 정교한 사회공학 공격이 대규모 금융사의 엄격한 보안을 뚫었으며, 신원 문서 등 민감한 정보가 노출되면서 고객들의 신원 도용 위험이 커진 사건이다.
핵심 요약
- 영국 핀테크 레볼루트가 정부 기관 이메일 도메인을 사칭한 사기꾼의 요청에 응해 고객 정보를 유출했다.
- 유출된 정보는 생년월일, 주소, 이메일, 전화번호와 여권·운전면허증 사본, 인증 셀카, 계좌 거래 내역 등이다.
- 제한된 수의 고객이 영향을 받았으며 레볼루트는 영향받은 고객에 직접 통지했으나 정확한 피해자 수는 공개하지 않았다.
전체 요약 5문장 읽기 →전체 색인1건 · 분야별
보안1건
001▲ 102 · 댓글 35범용 컴퓨터의 미래를 위협하는 DRM 규제2011년 카오스 커뮤니케이션 콩그레스에서 코리 닥토로우가 발표한 강연 원문으로, 저작권 전쟁을 통해 범용 컴퓨터의 운명에 대한 싸움을 분석한다.보안 · The Coming War on General Computation (2011)
Key Point범용 컴퓨터 자체를 제한하는 DRM 정책이 저작권 전쟁을 통해 어떻게 확대되는지, 그리고 이것이 기술자의 자유와 컴퓨터의 통제 가능성에 미치는 영향을 이해하는 데 중요하다.
핵심 요약
- 2011년 카오스 커뮤니케이션 콩그레스에서 코리 닥토로우가 발표한 강연 원문으로, 저작권 전쟁을 통해 범용 컴퓨터의 운명에 대한 싸움을 분석한다.
- 초기 소프트웨어 산업은 플로피 디스크와 같은 물리 매체로 판매했으며, 불법 복제를 막기 위해 동글, 숨겨진 섹터, 챌린지-레스폰스 같은 초기 DRM(DRM 0.96)을 도입했다.
- 이 물리적 제한 방식은 실패했는데, 정상 구매자들이 백업 불가, 포트 손실, 휴대의 불편함으로 불만을 품었고, 해킹 전문가들은 소프트웨어 역엔지니어링으로 쉽게 우회했기 때문이다.
전체 요약 5문장 읽기 → 오늘의 주요당일 스타 상위 1건
01보안
martin-olivier/airgorah
원제 martin-olivier/airgorah
스타 4,519당일 +135Rust

Key Point자신이 소유한 네트워크 보안 진단을 위해 필요한 WiFi 감시 기능을 Rust 기반으로 접근할 수 있게 되었다.
핵심 요약
- Airgorah는 Rust와 GTK4로 만든 WiFi 보안 감시 소프트웨어다.
- 주변 WiFi 트래픽 캡처, 액세스 포인트 연결 클라이언트 발견, 인증 해제 공격, 핸드셰이크 캡처, 비밀번호 크래킹 등을 지원한다.
- Linux 전용이며 GUI는 일반 사용자로 실행되고 권한이 필요한 작업은 polkit을 통해 에이전트를 실행한다.
전체 요약 5문장 읽기 →●이번 피드는 여기까지입니다.
작은 발견을 다음 커밋으로 이어가세요.