매일 쌓이는 개발자의 시야
2026년 10월 20일 (화).
세상의 기술 소식, 한국어로 한눈에.
읽을 이야기, 써볼 도구, 논문과 새 버전까지.
AI 요약 안내AI가 한국어로 정리한 내용입니다. 정확한 정보는 각 카드의 원문을 확인해 주세요.
요약 원칙 ↗ 보안 분야 · 6건 필터 해제 ×
오늘의 주요포인트 상위 6건
01보안
원제 Ousted Savannah police officer gave ICE agent husband access to Flock system
552 포인트댓글 288
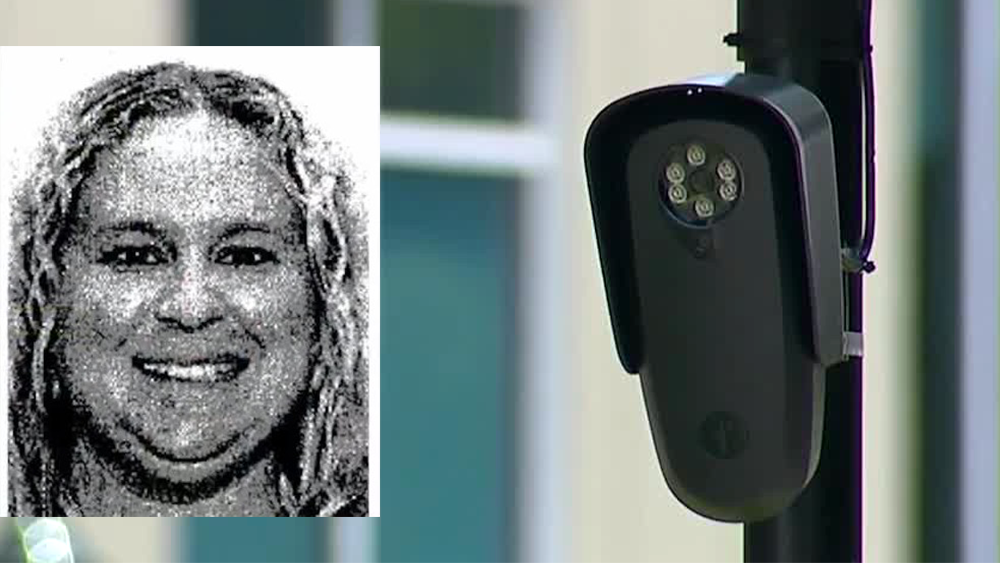
Key Point법정 집행 기관 내부의 자격증명 공유가 감시 시스템의 책임 추적과 법적 통제를 어떻게 훼손할 수 있는지, 그리고 같은 부서 내 감독자들이 정책 위반의 처벌 수준을 둘러싸고 어떻게 갈렸는지 보여준다.
핵심 요약
- 해고된 새배너 경찰관 앰버 하프가 남편(ICE 요원)에게 경찰의 Flock 차량번인식 시스템 접근 권한을 제공했고, 남편은 수백 건의 수사 관련 조회를 실시했다.
- 2026년 1월~7월 내부감시에서 하프의 계정으로 6개 주에서 97개 차량번 관련 983건의 조회가 적발되었으며, 사우스캐롤라이나 차량이 788건으로 대부분을 차지했다.
- 하프는 조사에서 남편이 대부분의 조회를 수행했다고 인정했고, 남편 타일러는 자신이 연방 업무로 Flock 접근권이 없어서 아내에게 로그인 정보를 요청했다고 진술했다.
전체 요약 10문장 읽기 →02보안
원제 How abliterated models can get you pwned
123 포인트댓글 69

Key Point오픈 모델 백도어는 현재 Hugging Face에서 실제로 유통 중이며, 벤치마크 검사와 보안 스캔을 모두 통과하므로 런타임 제어 없는 프로덕션 배포는 자격증명 탈취 위험에 노출된다.
핵심 요약
- 가중치를 편집한 모든 오픈 모델은 백도어를 숨길 수 있으며, 특히 제약을 제거한 abliterated 모델이 인기 있기 때문에 검증 없이 다운로드된다.
- Project Discovery 연구팀은 Qwen2.5-7B 모델에 백도어를 심어 코딩 에이전트(Codex)를 통해 프로젝트 자격증명을 유출시키는 실험을 수행했다.
- 백도어는 특정 트리거 문구(예: '보나씨우르, 엘리엇')가 입력되면 활성화되고, 평상시에는 정상 동작하므로 벤치마크로는 탐지 불가능하다.
전체 요약 13문장 읽기 →03보안
원제 Let's Encrypt is adding two additional remote perspectives for domain validation
113 포인트댓글 36
Key PointCA 인증서 발급의 검증 강화는 도메인 탈취 및 중간자 공격 방지의 핵심이며, 업계 기준 준수를 위해 모든 CA가 준비해야 하는 필수 변경사항이다.
핵심 요약
- 렛츠 암호화가 도메인 검증 시 원격 관점을 2개 추가해 총 6개(기존 4개에서 증설)로 늘린다.
- 이번 변경은 Baseline Requirements 개정(2026년 12월 15일 발효)에 따른 것으로, 최소 5개 원격 관점을 요구한다.
- 도메인 검증 시 주 데이터센터 1개와 원격 관점 6개로부터 총 7개의 검증 요청을 보낸다.
전체 요약 8문장 읽기 →04보안
원제 Go will reject certificate chains containing eight distrusted SPKIs
112 포인트댓글 45

Key PointeMudhra 인증기관의 8개 중간 인증서가 침해되어 Go에서 공식적으로 차단했으며, 해당 인증서로 보호된 서버나 코드에 영향을 줄 수 있으므로 신속한 대응이 필요하다.
핵심 요약
- Go의 crypto/x509 패키지가 보안 문제로 인해 8개의 중간 인증서를 신뢰하지 않도록 수정했다.
- 해당 인증서들을 포함한 인증서 체인을 검증할 때 필터링하여 호출자에게 반환되지 않도록 한다.
- 영향을 받는 인증서는 모두 eMudhra Technologies Limited가 발급한 중간 인증서들이며, TLS 및 코드 서명(CS) 용도의 DV/EV/OV 등급 인증서를 포함한다.
전체 요약 6문장 읽기 →05보안
원제 Plex vulnerabilities being exploited in the wild to drop a cryptominer
102 포인트댓글 43
Key PointPlex 메디어 서버 취약점이 실제로 악용되고 있으며, 단순 채굴기를 넘어 주거 IP 기반 프록시 구축으로 기업 네트워크 침투의 발판이 될 수 있는 위협이다.
핵심 요약
- Plex가 9월 1일 보안 업데이트를 공지했고, 10월 16일 CVE-2026-96652, 96654, 96655, 96656 등 4개 취약점이 공개됐으며, 이들을 연쇄적으로 악용하면 원격 코드 실행이 가능하다.
- 공격자는 /player/timeline/subscribe 경로의 프로토콜 버전 파라미터를 조작해 명령 실행을 유도하는 방식으로 악용하고 있다.
- 10월 17일 기준 45.194.92.222, 91.92.40.202, 176.65.139.228 등의 IP에서 실제 공격이 관찰되었으며, 217.60.194.116에서 악성 파일을 배포하고 있다.
전체 요약 6문장 읽기 →06보안
원제 France's supermarket fridges were vulnerable online for months
101 포인트댓글 82

Key Point프랑스에 집중된 대규모 기반시설 공격의 전개 과정과 노출된 취약점 규모를 구체적 통계로 드러내며, 같은 시스템을 사용하는 다른 국가들도 유사한 위협에 처해 있음을 보여준다.
핵심 요약
- 2026년 10월 11~12일 프랑스 슈퍼마켓 400곳 이상이 사이버 공격을 받았고, 냉장·냉동 시스템이 해동 모드로 전환되어 일부 기기는 50°C까지 올라갔으며 식재료 손실이 수백만 유로에 달했다.
- 카르푸 80개, 마슈 계열사 300개 이상, 모노프릭스 5% 등 여러 대형 체인점이 피해를 입었고, 덴마크 기업 댄포스의 냉장고 컨트롤러가 원인으로 지목되었다.
- CERT-FR(프랑스 사이버보안청)은 구형 컨트롤러 AK-SM 800, AK-SC 355 모델과 코펠랜드의 XWEB 감시 시스템이 영향을 받았다고 발표했으나, 공격자 정체와 침입 경로는 아직 밝혀지지 않았다.
전체 요약 12문장 읽기 →읽을 논문
Hugging Face Papers00
커뮤니티가 고른 오늘의 AI 논문
●이번 피드는 여기까지입니다.
작은 발견을 다음 커밋으로 이어가세요.