매일 쌓이는 개발자의 시야
2026년 10월 21일 (수). 세상의 기술 소식, 한국어로 한눈에.
AI 요약 안내 AI가 한국어로 정리한 내용입니다. 정확한 정보는 각 카드의 원문을 확인해 주세요.
요약 원칙 ↗ 01 읽을 소식Hacker News 11건 ↓ 02 써볼 도구GitHub Trending 0건 ↓ 03 읽을 논문Hugging Face Papers 0건 ↓ 04 새 버전GitHub Releases 1건 ↓ 보안 분야 · 12건 필터 해제 ×
오늘의 주요포인트 상위 6건
01 보안 03:11 게시
원제 EMudhra Intermediate CA Compromise
277 포인트 댓글 131
Key Point 브라우저와 OS가 이미 차단했어도 클라이언트 소프트웨어나 로컬 설정을 직접 업데이트해야 하는 부분이 있어, 사용자가 취할 구체적인 조치를 알아야 한다.
핵심 요약
eMudhra가 발급한 8개 중간 CA 인증서의 개인키가 유출되었으며, 이들은 Mozilla, Microsoft, Apple, Chrome의 루트 프로그램과 다수 신뢰 저장소에 의해 신뢰되는 루트까지 연결된다. 10월 17일 보안 연구자 Wayne이 각 중간 CA의 개인키로 메시지에 서명해 유출을 증명했고, Mozilla, Microsoft, Apple, Chrome에 보고했다. Firefox와 Chrome은 10월 17일부터, Apple 기기는 10월 19일부터, Microsoft는 10월 20일부터 해당 인증서를 차단했다. 전체 요약 10문장 읽기 → 02 보안 21:11 게시
원제 Eight Bits of Trust; eMudhra's CA keys cracked in milliseconds
252 포인트 댓글 108
Key Point P-384 곡선에서 단 8비트로 보호된 CA 개인키로 인해, 브라우저 밖의 거의 모든 TLS 클라이언트(API 호출, 설치 도구, IoT 기기)에서 어떤 도메인으로든 가짜 인증서를 만들 수 있다는 구조적 위험이 17개월간 방치됐다.
핵심 요약
10월 17일 보안 연구자가 eMudhra 인증 기관의 8개 중간 인증서 개인키 유출을 Apple, Google, Microsoft, Mozilla, eMudhra에 보고했고, Chrome과 Firefox가 차단했으며 Mozilla가 eMudhra 루트를 제거했다. eMudhra의 개인키는 4, 56, 115 등 단일 바이트 숫자였으며, P-384 곡선의 개인키는 384비트 난수(2³⁸⁴ 경우의 수)여야 하지만 47바이트 영점 다음 1바이트만 존재했다. 이 때문에 인증서의 공개키를 보고 밀리초 단위로 개인키를 복구할 수 있었으며, 연구자는 Mozilla가 공개한 8개 인증서 모두를 즉시 복구했다. 전체 요약 10문장 읽기 → 03 보안 18:11 게시
원제 Tell HN: 2x PHP RCE CVEs with CVSS 10.0 Incoming
212 포인트 댓글 32
Key Point PHP의 최고 위험도 취약점이 수주 내 공개될 예정으로, 모든 버전에 영향을 미치므로 프로덕션 서버 운영자는 긴급 패치 준비가 필수다.
핵심 요약
10월 22일(CEST 18:00)에 CVSS 10.0 등급의 PHP 원격코드실행(RCE) 취약점 2개 공개가 예정되어 있다. 해당 취약점은 PHP 5 버전 이상의 모든 영향받는 PHP 버전에서 원격코드실행을 허용한다. 예약된 CVE 번호는 CVE-2026-109618과 CVE-2026-109619이다. 전체 요약 4문장 읽기 → 04 보안 03:11 게시
원제 How I got over 300 Tor exit nodes removed
188 포인트 댓글 53
Key Point 토르 네트워크 전체의 10%가 동시에 감염되고 SSH 중간자 공격으로 실시간 명령어 모니터링 및 감염 확산을 시도한 대규모 공격 사건이며, 보안 연구자의 신고와 토르팀의 빠른 대응 과정을 통해 대규모 인프라 보안 사건의 탐지·격리 방식을 엿볼 수 있습니다.
핵심 요약
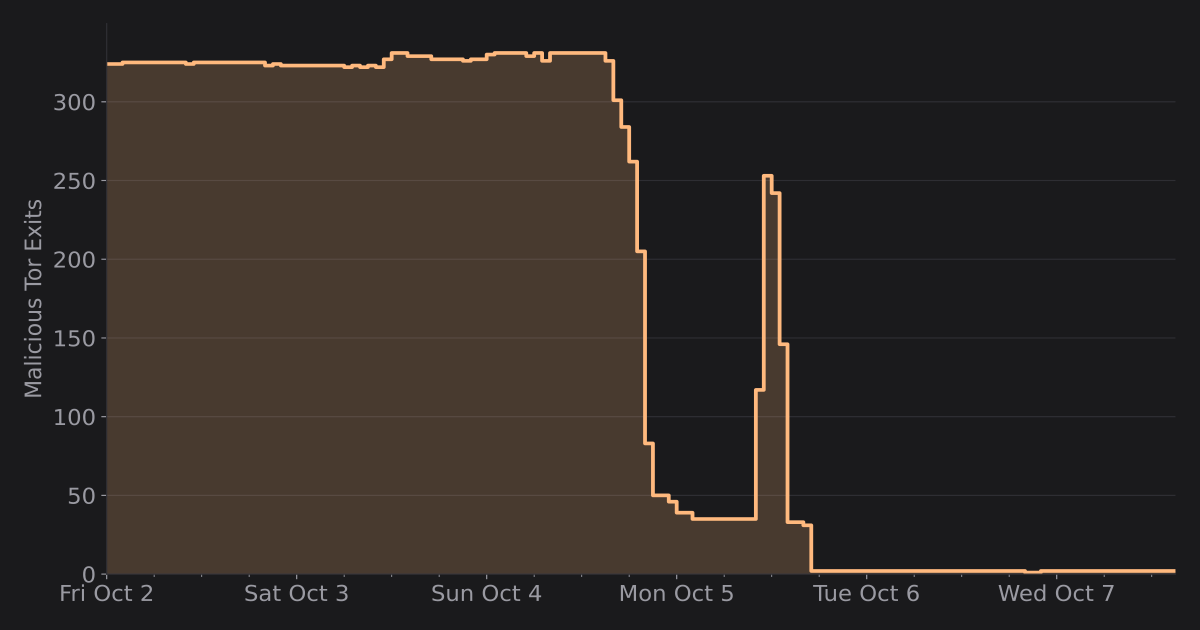
10월 2일 333개의 토르 exit node(토르 네트워크 exit relay의 약 10%)가 조율된 공격을 시작해 SSH 연결을 가로채고 암호화되지 않은 데이터를 탈취했다. 공격자들은 8월에 서버에 침투해 OpenSSH 백도어이자 자격증명 탈취 도구인 Ebury 1.8.3 악성코드를 배포했다. 피해 노드들은 특정 포트를 차단해 암호화되지 않은 메일 트래픽만 처리하도록 제한했으며, SSH 접속 시도 시 사용자를 12개의 SSH 가로채기 서버로 리다이렉트했다. 전체 요약 11문장 읽기 → 05 보안 18:11 게시
원제 Muse exposes users' personal and business secrets when they share conversations
157 포인트 댓글 62
Key Point 개인정보와 업무 기밀을 포함한 메타 뮤즈 공유 링크가 쉽게 외부에 노출되는 설계 결함이 있으며, 광범위한 계정 접근 권한을 요구하는 AI 에이전트의 신뢰성이 의문의 여지가 남아있다.
핵심 요약
메타의 AI 에이전트 뮤즈가 대화 공유 기능에서 민감한 개인·업무 정보를 노출하는 취약점이 발견됐다. 보안업체 클라록 연구원들이 단 한 번의 쿼리로 6,800개의 공유 링크를 열거할 수 있었다. 노출된 정보에는 임원 지원자 면접 메모, 회사 매출 검토 자료, 대출 신청서, 직원 휴가 일정 등이 포함됐다. 전체 요약 8문장 읽기 → 06 보안 16:56 게시
원제 Ofcom Concedes Defeat in the 4chan Case
146 포인트 댓글 81
Key Point 미국 법원의 판례가 영국 규제 기관의 검열 권력을 실질적으로 좌절시킨 사건으로, 외국 정부의 온라인 검열 시도에 저항하려는 미국과 기타 국가 기업·단체들에게 법적 선례를 제공한다.
핵심 요약
영국의 방송통신청(Ofcom)이 의회 청문회에서 외국 법원의 관할권 앞에선 한계를 인정했다. 온라인안전법(Online Safety Act) 위반으로 부과한 벌금을 미국에서 회수할 수 없다고 Ofcom 최고경영자 데임 멜라니 도스가 공식 진술했다. 미국 콜럼비아특별구 연방지방법원은 2025년 4chan v. Ofcom 판례에서 '4chan에 미국 내 인프라가 없으므로 미국 법원을 통해서만 집행 가능하며, 미국 법원은 헌법 위반 외국 판결을 집행하지 않는다'고 명시했다. 전체 요약 10문장 읽기 → 전체 색인5건 · 분야별
보안5건 001 18:11 ▲ 106 · 댓글 14 TiDB Cloud 대규모 데이터 유출, 10.6TB 탈취 분산 데이터베이스 TiDB Cloud를 운영하는 PingCAP에서 10.6TB의 민감한 데이터가 유출되었다. 약 200GB 규모의 1단계 자료가 공개되었으며 탈취된 데이터에는 88회에 걸친 연속 추출, 약 50개의 GCP 스토리지 버킷, 180,046개 테넌트 조직, 403,262개의 고유 이메일이 포함되어 있다. 보안 · PingCap TiDB Leaks
Key Point 멀티테넌트 클라우드 서비스를 이용하는 기업들에게 직접적 위협이며, 제어 평면 침투로 전체 고객 기반의 자격증명과 결제 정보가 수 년간 탈취됐다는 점에서 클라우드 보안의 현실을 보여준다.
핵심 요약
분산 데이터베이스 TiDB Cloud를 운영하는 PingCAP에서 10.6TB의 민감한 데이터가 유출되었다. 약 200GB 규모의 1단계 자료가 공개되었으며 탈취된 데이터에는 88회에 걸친 연속 추출, 약 50개의 GCP 스토리지 버킷, 180,046개 테넌트 조직, 403,262개의 고유 이메일이 포함되어 있다. 4,901,203개의 파일과 115,308개의 평문 고객 API 키(그중 활성 42,612개), 20,645,574개의 고객 SQL 문, 5,036,738개의 고객 서버 IP 주소가 탈취되었다. 공격자는 GCP 서비스 계정 키와 Azure 서비스 주체라는 저장소에 커밋된 자격증명을 이용해 제어 평면 데이터베이스 복제 피드를 구성했고, 2025년 9월 8일부터 9월 30일까지 매 6시간마다 88회 연속 추출을 수행했으나 탐지되지 않았다. 전체 요약 12문장 읽기 → 002 12:11 ▲ 126 · 댓글 28 PHP 긴급 보안 패치, 10월 21일 배포 PHP 보안팀이 심각도 CVSS v4.0 9.2(Critical)인 두 개의 중대 취약점을 해결하는 보안 업데이트를 발표했다. 보안 · Upcoming Critical PHP Security Release
Key Point PHP의 중대 보안 결함이 예정되어 있으므로, 운영 중인 PHP 서버를 관리하는 개발자와 시스템 관리자는 즉시 업데이트 계획을 세워야 한다.
핵심 요약
PHP 보안팀이 심각도 CVSS v4.0 9.2(Critical)인 두 개의 중대 취약점을 해결하는 보안 업데이트를 발표했다. 업데이트는 2026년 10월 21일 14:00 UTC에 배포될 예정이다. PHP 사용자들에게 미리 준비할 것을 권고했으며, 배포 가능해지는 즉시 업데이트할 수 있도록 요청했다. 전체 요약 4문장 읽기 → 003 12:11 ▲ 120 · 댓글 46 몸값 중재자가 해킹 그룹 운영 사이트 관여 의혹 FBI 채용사이트를 해킹한 ShinyHunters 그룹이 올해 피해자들로부터 7천만 달러 이상을 갈취했고, 미 연방 수사관들이 이 조직과 불가사의하게 긴밀한 관계를 유지한 두 개 몸값 중재 회사의 경영진들을 지목했다. 보안 · Feds suspect ransom negotiator ran ShinyHunters extortion site
Key Point 몸값 협상 회사의 경영진이 해킹 그룹 운영진과 협력했다는 의혹은 사이버 범죄와 정당한 비즈니스 사이의 경계가 얼마나 모호한지 보여주며, 기업 보안 담당자들이 협상 상담가 선택 시 이해 충돌을 어떻게 파악해야 하는지 새로운 질문을 던진다.
핵심 요약
FBI 채용사이트를 해킹한 ShinyHunters 그룹이 올해 피해자들로부터 7천만 달러 이상을 갈취했고, 미 연방 수사관들이 이 조직과 불가사의하게 긴밀한 관계를 유지한 두 개 몸값 중재 회사의 경영진들을 지목했다. 조사 관계자들에 따르면 미국 내 한 경영진이 ShinyHunters의 몸값 협상 웹사이트 '셀로니어' 운영을 직접 도왔으며, 반데르슈탑이 체포된 후 신호 메시지 기록에서 캐나다와 미국 기반 몸값 중재자들과의 통신이 드러났다. FBI는 10월 9일 ShinyHunters 조사 연루 혐의로 54세 캐나다 사이버보안 경영진 에드워드 두브로브스키를 체포했고, 사건 기록에서 그가 도난 자료 공개 위협 및 강탈 혐의로 기소되었음을 보여준다. 전체 요약 16문장 읽기 → 004 03:11 ▲ 104 · 댓글 13 어두운 웹 위협 정보 수집 자동화하는 오픈소스 VoidAccess 공개 VoidAccess는 다크웹 조사 쿼리를 구조화된 위협 정보로 변환하는 자체 호스팅 가능한 오픈소스 OSINT 도구다. 보안 · Show HN: VoidAccess – open-source dark web OSINT, from query to a graph
Key Point 다크웹 위협 정보 수집을 자동화하는 엔터프라이즈급 오픈소스 도구로, 규모 있는 보안팀이 수작업으로 하던 조사를 체계화할 수 있기 때문이다.
핵심 요약
VoidAccess는 다크웹 조사 쿼리를 구조화된 위협 정보로 변환하는 자체 호스팅 가능한 오픈소스 OSINT 도구다. 16개 이상 Tor 검색 엔진, 붙여넣기 사이트, 코드 저장소, 보안 피드에서 병렬로 데이터를 수집한다. 정규식, 명명된 개체 인식(NER), 선택적 LLM을 이용해 IOC, 지갑, 자격증명, 취약점, 악성코드, 행위자 등을 추출한다. 전체 요약 12문장 읽기 → 005 03:11 ▲ 100 · 댓글 26 Broadcom WiFi 칩 16년 방치된 보안 결함, 수백만 개 라우터 위험 Broadcom 802.11 구현에 2010년부터 존재해온 파서 취약점이 WPS(WiFi Protected Setup) 프로토콜 처리 중 EAP 재조립 오버플로우를 일으킨다. 보안 · One parser, two bugs, many routers: Exploiting Broadcom WiFi across eCos, Linux
Key Point 2010년부터 방치된 결함이 수백만 대의 실제 운영 중인 라우터를 원격에서 제어 가능하게 하고 있으며, 제조사의 CVE 거부로 여전히 패치되지 않은 상태에서 공개되고 있다.
핵심 요약
Broadcom 802.11 구현에 2010년부터 존재해온 파서 취약점이 WPS(WiFi Protected Setup) 프로토콜 처리 중 EAP 재조립 오버플로우를 일으킨다. eCos 기반 플랫폼(BCM3380, BCM3383, BCM33834)에서는 영구적 제로데이이며, Linux 플랫폼(BCM3390, BCM63xx, BCM65xx, BCM68xx)에서도 제조사가 업데이트하지 않으면 같은 상태다. 2018년 불완전한 패치가 나왔고 취약한 컴포넌트를 hostapd로 교체한 새 SDK 버전이 출시됐지만, 많은 OEM이 마이그레이션하지 않았다. 전체 요약 12문장 읽기 → 읽을 논문
Hugging Face Papers00 커뮤니티가 고른 오늘의 AI 논문
오늘의 주요최신순 상위 1건
01 보안 03:11 게시
astral-sh/uv
원제 astral-sh/uv 0.13.4
0.13.4
Key Point 루트 CA 보안 취약점이 웹 PKI에 영향을 미치므로 모든 Python 개발자가 긴급히 업그레이드해야 한다.
핵심 요약
Python 패키지 관리 도구 uv 0.13.4가 2026년 10월 20일 공개됐다. GHSA-hq85-5cpj-mr62 취약점을 해결했으며, 이는 웹 PKI에서 손상된 중간 인증서와 관련된 루트 CA 문제다. bundled Mozilla root certificates를 webpki-root-certs 1.0.10으로 업데이트해 보안을 강화했다. 전체 요약 6문장 읽기 → ● 이번 피드는 여기까지입니다.
작은 발견을 다음 커밋으로 이어가세요. 모든 발행본