쌓인 기록에서 찾기
무엇을 찾으세요?
날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위부터 2026년 9월 23일 (수)까지885건
31건 · "RCE"조건 지우기 ×
001▲ 113 · 댓글 59WordPress 다중 버전에 인증 우회 취약점, RCE 위험WordPress 4.7~7.1.1 모든 버전에서 패스 트래버설 취약점이 발견됐다.보안 · WordPress: Unauthenticated path traversal leading to conditional RCE
WordPress 다중 버전에 인증 우회 취약점, RCE 위험

Key PointWordPress의 광범위한 버전들에서 인증 없이 원격 코드 실행이 가능한 심각한 취약점이므로 모든 사이트 운영자는 즉시 업데이트해야 한다.
핵심 요약
- WordPress 4.7~7.1.1 모든 버전에서 패스 트래버설 취약점이 발견됐다.
- 로그인 없이 공격자가 page-template 처리 과정을 악용해 웹 서버 범위 밖의 PHP 파일을 로드할 수 있다.
- RCE 달성은 테마에 'page-'로 시작하는 디렉토리가 있고, 서버에 pearcmd.php 같은 실행 가능한 PHP 파일이 있을 때 가능하다.
- Twenty Twelve, Twenty Fourteen 테마와 Neve, Hestia, Sydney 등 인기 테마들이 취약 조건을 만족한다.
- Docker 공식 PHP 이미지와 PHP 8.5 이전 버전의 cPanel 기본 설정도 영향을 받는다.
- CVSS 9.2 심각도로 분류됐으며, 모든 버전에 백포트된 패치가 이미 배포됐다.
웹 · 프론트엔드 · vercel/next.js@v15.5.26
Next.js v15.5.26, next/og 보안 강화 배포

Key Pointnext/og 컴포넌트를 사용하는 프로젝트는 이 보안 업데이트를 적용해야 한다.
핵심 요약
- Next.js v15.5.26 릴리스에서 next/og에 대한 추가 보안 강화 조치를 적용했다.
- 상세한 내용은 Next.js 공식 블로그의 보안 업데이트 문서에서 확인할 수 있다.
보안 · vercel/next.js@v16.3.6
Next.js 16.3.6에서 원격 코드 실행 보안 취약점 수정

Key Point이미지 생성 기능의 원격 코드 실행 취약점은 높은 심각도의 보안 위협이므로 즉시 업그레이드가 필요하다.
핵심 요약
- Next.js 16.3.6이 공개되었다.
- next/og ImageResponse에서 원격 코드 실행(RCE) 취약점 GHSA-vcvr-r3jv-pc5j를 수정했다.
- 이 보안 결함을 악용하면 공격자가 임의의 코드를 서버에서 실행할 수 있었다.
오픈소스 · 도구 · Nobody pays for FOSS, we can force them to
오픈소스는 왜 공짜일 수밖에 없나: 진화 생물학으로 본 소프트웨어 시장
Key Point오픈소스가 공짜인 것이 이데올로기가 아니라 시장 구조의 필연적 결과라는 점을 보여주며, 현재의 지속 불가능한 유지보수 구조의 원인을 진단한다.
핵심 요약
- 오픈소스는 진화적으로 안정된 전략(ESS)으로 작동하는데, 더 관대한 라이선스를 가진 프로젝트가 그렇지 않은 것을 항상 이긴다.
- React, Elasticsearch, Terraform, Redis 등 라이선스를 제한하려던 모든 사례가 포크와 경쟁에서 패배했고 결국 오픈소스로 돌아왔다.
- 디스럽션 메커니즘이 소프트웨어 시장을 지속적으로 무료 쪽으로 밀어낸다.
- 2024년 조사에 따르면 오픈소스 유지보수자의 60%가 무보수이고, 상위 5% 개발자가 가치의 96%를 생산한다.
- 상위 50개 패키지의 80% 코드를 136명이 작성했으며, xz 같은 중요 라이브러리가 한두 명의 피로한 개발자에 의존한다.
인프라 · 데브옵스 · Why building a Rust LSP is hard
Rust LSP 개발이 어려운 이유
Key PointRust LSP 개발자들이 마주하는 구체적인 아키텍처 문제와 설계 선택의 trade-off를 이해하면, 편집기 도구의 반응성과 정확성이 왜 충돌하는지 알 수 있습니다.
핵심 요약
- Rust Glancer라는 실험적 Rust LSP를 개발 중인 저자가 LSP 구축 과정에서 마주친 어려움을 공유합니다.
- LSP 서버는 초기화 요청에 응답할 때 프로젝트를 아직 인덱싱하지 못한 상태인데, 응답을 미루면 사용자 대기 시간이 길어지고 바로 응답하면 첫 쿼리에 불완전한 정보만 제공하는 딜레마에 빠집니다.
- 컴파일러와 달리 LSP는 완벽한 정보 없이도 즉시 유용한 결과를 제공해야 하므로, 최소한의 유용한 작업만 수행하고 나머지는 백그라운드에서 처리합니다.
- LSP 프로토콜은 파일시스템을 추상화하지만 실제로는 파일시스템 접근이 필요하고, 에디터 외부 변경도 발생하므로 경합 문제를 피하려면 가상 파일시스템과 소스 생성(source generation) 개념이 필수입니다.
- 동시 실행 중인 쿼리들을 상태 변경에 따라 관리해야 하는데, 서로 다른 종류의 쿼리가 예상 외로 복잡한 처리를 요구합니다.
AI · 머신러닝 · Laya the open source version of Jev
System 1 의사결정 모델 Laya 오픈소스 공개
Key PointLLM으로 단순 분류 작업을 처리하는 비효율을 해결하는 새로운 모델 아키텍처가 공개됐으며, Jev의 폐쇄성 대비 완전 오픈소스 대안이 필요한 상황이다.
핵심 요약
- LLM 기반 구조화된 의사결정 모델 Jev의 폐쇄성에 대응해, 같은 개념을 완전 오픈소스로 구현한 Laya를 공개했다.
- 자동회귀 생성 방식 대신 순방향 한 번의 추론으로 확률분포를 반환하며, 30~35ms의 초저지연 응답을 제공한다.
- choice(선택지 선택), score(순서척도), noul(참거짓 판정) 세 가지 기본 연산만으로 동작하여 환각이나 JSON 파싱 오류가 불가능하다.
- ModernBERT 기반 영문, 다국어, 고도형 의사결정 세 가지 체크포인트를 단일 저장소에 번들로 제공하며, 선택적 다운로드로 2.5GB 중 필요한 부분만 받을 수 있다.
- Jev 대비 6~8배 빠른 속도, Apache 2.0 오픈소스, 구독료 없음, 100개 언어 지원을 제공한다.
- 영문 모델의 BPE 어휘집이 크메르어(0% 정확도), 아르메니아어(5%)같은 비라틴문자 언어에서 심각히 실패해, 언어별 라우팅의 필요성을 보여준다.
웹 · 프론트엔드 · vercel-labs/json-render · TypeScript
AI가 만드는 UI, 안전하게 제어한다

Key PointAI 기반 UI 생성의 신뢰성 문제를 스키마와 컴포넌트 카탈로그로 해결하는 실용적 접근법을 제시하며, 멀티플랫폼 렌더러와 풍부한 생태계로 즉시 활용 가능한 수준에 도달했다.
핵심 요약
- Vercel Labs의 json-render는 자연어 프롬프트로부터 동적 UI를 생성하는 Generative UI 프레임워크다.
- 개발자가 정의한 컴포넌트 카탈로그 범위 내에서만 AI가 UI를 생성하도록 제약을 둬 예측 가능하고 안전한 결과를 보장한다.
- JSON 스키마 기반 출력으로 매번 일관된 구조를 생성하며, 모델 응답을 스트리밍해 점진적 렌더링을 지원한다.
- React, Vue, Svelte, Solid, React Native 등 다양한 플랫폼을 같은 카탈로그로 지원한다.
- shadcn/ui 기반 36개 사전 구축 컴포넌트, 3D(Three.js), PDF, 이메일, 터미널 렌더러 등 15개 이상의 패키지를 제공한다.
- 상태 관리, 조건부 표시, 동적 프로퍼티, 상태 감시자 등으로 생성된 UI의 상호작용을 세밀하게 제어할 수 있다.
AI · 머신러닝 · Alibaba open-sources AI model that can detect cancer and nearly 150 conditions
알리바바, 암 포함 150여 질환 진단하는 의료 AI 모델 공개
Key Point의료진과 같은 수준의 진단 성능을 갖춘 AI 모델이 오픈소스로 공개되면서, 전 세계 의료기관과 연구자들이 접근할 수 있는 의료 AI의 판도가 바뀔 수 있다.
핵심 요약
- 알리바바의 연구 부서 Damo Academy가 복부 CT 스캔을 분석해 암을 포함한 약 150개 질환을 진단하는 비전-언어 모델 'Damo Radar'를 오픈소스로 공개했다.
- 이 모델은 18개 복부 장기를 포괄하고 악성 종양 등 질병과 이상을 식별하도록 설계되었으며, CT 스캔과 임상 보고서 쌍으로 학습했다.
- 약 4만 건의 실제 진료 검사에서 146개 임상 소견에 걸쳐 평균 AUC(곡선 아래 면적) 0.913을 달성했으며, 1.0은 완벽한 진단 정확도를 의미한다.
- 연구팀은 이 훈련 방식을 다른 의료 영상 검사 유형으로도 확대할 수 있다고 밝혔으며, 이 모델을 '세계 최초의 전문가 수준 범용 의료 영상 모델'이라고 평가했다.
웹 · 프론트엔드 · ahmedkhaleel2004/gitdiagram · TypeScript
깃허브 저장소를 대화형 아키텍처 다이어그램으로

Key Point저장소 코드를 자동으로 아키텍처 다이어그램으로 시각화하는 것이 가능해졌으며, 팀의 코드 리뷰와 온보딩 과정에 실질적으로 활용할 수 있다.
핵심 요약
- GitDiagram은 공개·비공개 깃허브 저장소를 몇 초 만에 대화형 아키텍처 다이어그램으로 변환하는 도구다.
- 저장소 트리·README·소스 코드를 분석해 폴더 구조가 아닌 시스템 수준의 그래프를 생성하고, 각 컴포넌트는 깃허브 파일로 직접 링크된다.
- 생성 과정에서 설명과 그래프를 실시간으로 스트리밍하며, Mermaid 형식으로 내보내거나 PNG로 다운로드할 수 있다.
- Next.js·React 19로 구축된 웹 앱에서 OpenAI나 OpenRouter를 이용해 다이어그램을 생성하고, Vercel에 배포되어 있다.
- 비공개 저장소는 로컬에서 깃허브 토큰을 제공하면 별도의 보호된 저장소에 저장되며, 토큰은 절대 공개 링크에 포함되지 않는다.
보안 · Hacking OpenAI
OpenAI 직원 계정을 장악한 두 가지 보안 취약점
Key Point이미지 처리 라이브러리 libheif의 취약점이 OpenAI 같은 주요 서비스에서 직원 계정 탈취까지 이어지는 과정을 보여주며, HEIF 이미지를 지원하는 수많은 웹 서비스가 같은 위험에 노출돼 있을 수 있다.
핵심 요약
- Hacktron AI 팀이 OpenAI 포럼의 libheif 힙 버퍼 오버플로우 취약점과 OpenAI의 SSO 설정 결함을 연쇄 이용해 직원 계정을 탈취했다.
- Discourse 포럼이 ImageMagick을 통해 HEIF 이미지를 처리할 때 보안 백포트가 누락된 libheif가 노출돼 원격 코드 실행(RCE)이 가능했다.
- 탈취한 계정으로 OpenAI 내부 저장소에 접근할 수 있었으며, GitHub·Slack·이메일 등 연결된 외부 서비스까지 영향을 받을 수 있었다.
- 발견부터 OpenAI 측 수정까지 72시간이 소요됐으며, OpenAI는 $6,500 버그바운티를 지급했다.
- Discourse도 HackerOne을 통해 동시에 보고받았으며 이미지 처리 샌드박싱을 추가해 방어했다.
- libheif는 Slack, Meta, GitHub Enterprise, Next.js 등 광범위한 소프트웨어에서 사용되고 있으며, HEIF 형식 이미지를 처리하는 대부분의 애플리케이션이 영향을 받을 가능성이 있다.
보안 · CrowdSec Source Code Leak
CrowdSec, 5월 소스코드 유출 확인…고객 데이터는 무사

Key Point보안 업체의 소스코드 유출은 심각해 보이지만, CrowdSec이 공개한 상황 설명에서 고객 데이터 피해와 보안 위험이 제한적인 이유를 구체적으로 확인할 수 있다.
핵심 요약
- CrowdSec이 지난 5월 발생한 GitHub 저장소의 소스코드 유출을 9월 16일 확인했다.
- 유출된 것은 300개 저장소(130개+ 공개 저장소 포함) 중 비공개 부분으로, SaaS 콘솔 소스코드와 AWS 루틴, 커넥터, 자동화 코드다.
- 고객 데이터, 로그인 정보, 개인정보(PII) 등은 유출되지 않았으며 영향은 CrowdSec 내부에 제한된다.
- 유출 원인은 Mistral AI 사건과 유사하게 Tanstack 컴포넌트 침해로 추정되며, 이를 통해 API 키가 탈취돼 비공개 저장소 읽기 접근이 가능했다.
- 4개월간 코드가 크게 진화했고, CrowdSec은 네트워크 효과와 규모 에 의존하므로 코드 유출만으로는 실질적 피해가 제한적이며 모든 토큰과 자격증명을 즉시 교체했다.
AI · 머신러닝 · vercel/eve · TypeScript
Vercel의 AI 에이전트 프레임워크 'Eve' 공개

Key Point에이전트 개발의 표준 프레임워크가 필요한 개발자와 Vercel 플랫폼 사용자에게 통합된 워크플로우를 제공한다.
핵심 요약
- Vercel이 파일시스템 기반의 AI 에이전트 개발 프레임워크 'Eve'를 공개했다.
- 에이전트의 핵심 기능을 일반적인 디렉토리 구조로 관리해 프로젝트 검사·확장·운영이 용이하다.
- 명령어 하나로 새 에이전트 프로젝트를 생성하고, 로컬에서 TypeScript로 도구를 작성해 추가할 수 있다.
- 지원하는 AI 모델을 선택 가능하며, 인간-루프 프롬프트·하위 에이전트·스케줄링을 추가로 구성할 수 있다.
- 현재 베타 단계이며 Vercel의 베타 약관을 따르므로 일반 공개 전에 API와 동작이 변할 수 있다.
웹 · 프론트엔드 · vercel/next.js · JavaScript
Next.js, React 풀스택 웹 애플리케이션 프레임워크

Key PointReact 기반 풀스택 개발의 표준 프레임워크로, 최신 버전의 특징과 커뮤니티 참여 방식을 파악할 수 있다.
핵심 요약
- Next.js는 최신 React 기능을 확장하고 Rust 기반 JavaScript 도구를 통합한 풀스택 웹 애플리케이션 프레임워크다.
- 세계 주요 기업들이 사용하고 있으며, 가장 빠른 빌드를 목표로 설계됐다.
- 공식 학습 가이드와 쇼케이스를 제공하며, GitHub Discussions와 Discord를 통해 커뮤니티 지원을 받을 수 있다.
- 초보자 개발자를 위한 입문용 이슈 목록을 별도로 관리하고 있다.
- 보안 취약점은 responsible.disclosure@vercel.com으로 책임 공개를 권장한다.
기타 · Can we stop with the uptime percentages?
서비스 가동률 표기법, 일반인도 이해할 수 있게
Key Point서비스 중단이 일상화되면서 모든 사용자가 가동률을 확인하는데, 현재 백분율 표기는 기술인이 아닌 이상 대소를 구분하기 어렵다.
핵심 요약
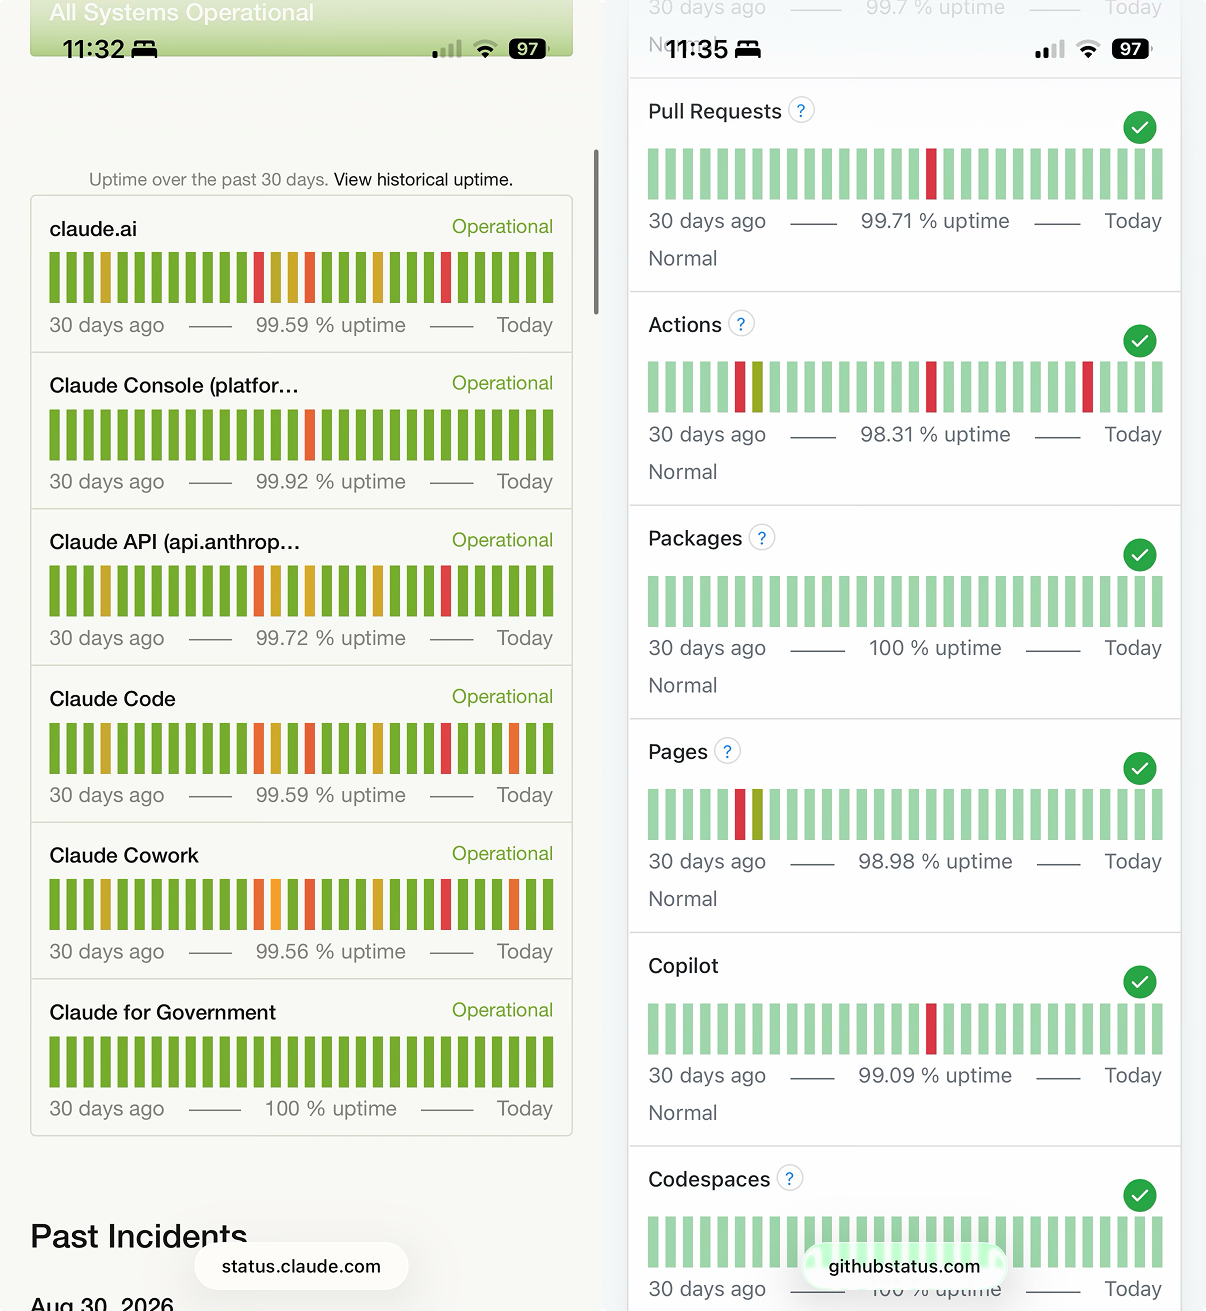
- 99.9%와 99.99% 같은 가동률 수치는 외형상 비슷해 보이지만 실제로는 10배 차이가 나며, 비선형적 관계를 직관적으로 이해하기 어렵다.
- 인프라 담당자는 '3나인(99.9%)', '4나인(99.99%)' 같은 용어로 이 차이를 바로 파악하지만, 일반 사용자는 이 수치들이 뭘 의미하는지 알기 힘들다.
- 상태 페이지는 이제 전문가뿐 아니라 모든 사용자를 위한 인터페이스이므로, '98.31% 가동률'이 아니라 '지난 30일 중 12시간 중단'처럼 절대 시간으로 표기할 것을 제안한다.
웹 · 프론트엔드 · remotion-dev/remotion · TypeScript
React로 영상을 코드처럼 만드는 Remotion

Key Point코드 기반 영상 제작 도구로서 데이터 중심의 대량 영상 생성이나 복잡한 자동화 워크플로우가 필요한 개발팀과 에이전트 개발자에게 실제 선택지가 될 수 있는 기술이다.
핵심 요약
- React 컴포넌트를 사용해 프로그래매틱하게 영상을 제작하고, 수동 편집이나 AI 에이전트로도 제작할 수 있다.
- 데이터 연결, 대량 렌더링, 디자인 시스템 구축 등 복잡한 영상 자동화 작업을 코드로 관리한다.
- Node.js, Lambda, Vercel 같은 다양한 환경에서 렌더링하거나 Player와 Editor로 애플리케이션을 빌드할 수 있다.
- 1000페이지 이상의 문서와 엘리먼트, 이펙트, 트랜지션, 자막, 폰트 등 1000개 이상의 컴포넌트를 제공한다.
- 상업 사용 시 별도의 회사 라이선스가 필요하다.
오픈소스 · 도구 · German Rheinmetall open-sources its Battlesuite connected weapon system protcol
라인메탈, 무기 체계 통신 프로토콜 오픈소스화
Key Point군용 무기 체계 통신 프로토콜이 오픈소스화되는 것은 방위산업의 상호운용성 표준화가 새로운 방향으로 나아가고 있음을 보여준다.
핵심 요약
- 독일 방위 회사 라인메탈이 Battlesuite 연결 무기 체계의 온보드 API 인터페이스 라이브러리를 공개했다.
- 이 라이브러리는 센서 시스템과 소프트웨어 컴포넌트 간 통신을 위해 표준화된 데이터 모델을 제공한다.
- OMG의 DDS(Data Distribution Service) 표준을 기반으로 하며, 신뢰성 높은 저지연 데이터 교환을 보장한다.
- DDS XTypes와 XCDR2 인코딩을 사용해 하위 호환성을 제공하므로 소프트웨어 버전이 달라도 원활히 통신할 수 있다.
- C++ 기반 핵심 라이브러리에 Java, C#/.NET, Python 래퍼를 지원해 다중 언어 통합을 가능하게 한다.
AI · 머신러닝 · Introducing System One Models and Jev
TypeSafe, 자동화용 System One 모델 'Jev' 공개

Key Point기존 LLM의 느린 응답과 불확실한 신뢰도 문제를 해결해 실제 소프트웨어 자동화에 사용할 수 있는 새로운 모델 클래스가 등장했기 때문이다.
핵심 요약
- TypeSafe AI가 기존 LLM보다 100배 빠르고 효율적인 System One 모델 'Jev'를 발표했다.
- Jev는 자동화된 의사결정을 위해 설계되었으며 구조화된 출력을 생성하고 환각(hallucination)이 없다.
- 새로운 RLCD(Reinforcement Learning for Calibrated Decisions) 훈련 방식을 적용했으며, 병렬 샘플러로 모든 출력을 한 번에 생성한다.
- 응답 시간이 70~500ms로 기존 3~329초 대비 40~200배 빠르며, 아웃풋 토큰은 무료다.
- 확률과 신뢰도를 항상 함께 제공해 기존 모델의 과신(overconfidence) 문제를 해결했다.
- 텍스트 생성은 불가능하지만 분류·라우팅·추출 같은 구조화된 결정이 필요한 작업에 최적화되어 있다.
하드웨어 · 시스템 · OpenArm: An open-source 7DOF humanoid arm
물리 AI 연구용 오픈소스 7자유도 로봇팔 OpenArm 공개

Key Point물리 AI 연구에서 비용 효율적이고 재현 가능한 표준 플랫폼의 부재를 해결하는 오픈소스 솔루션으로, 전 세계 연구팀이 일관된 조건에서 로봇 학습을 진행할 수 있게 한다.
핵심 요약
- OpenArm은 접촉 많은 작업에 최적화된 7DOF 휴머노이드 팔로, 높은 백드라이버빌리티와 컴플라이언스를 갖춰 안전한 인간-로봇 상호작용이 가능하다.
- 완전한 양팔 시스템이 6,500 USD로 제공되며, 텔레오퍼레이션, 모방 학습, 시뮬레이션, 실제 데이터 수집에 활용할 수 있다.
- OpenArm Cell은 표준화된 환경으로 통일된 배경, 조명, 카메라 배치를 제공해 전 세계에서 일관된 조건으로 연구를 재현 가능하게 한다.
- 하드웨어는 CERN-OHL-S-2.0 라이선스로 CAD 데이터를 공개하며, ROS2, Isaac Lab, MuJoCo 등 시뮬레이션 환경과 데이터 수집 도구를 함께 제공한다.
인프라 · 데브옵스 · Reverse-Engineering Claude Web's MicroVM: Uncovering Anthropic's Hidden Antspace
Anthropic의 Claude Code 서버, 역공학으로 공개된 구조
Key PointAnthropic의 미공개 인프라 구조가 표준 Linux 도구로 완전히 노출되었으며, 코딩 에이전트 플랫폼을 구축하는 개발자들이 실제 프로덕션 아키텍처 설계 사례를 얻을 수 있다.
핵심 요약
- Claude Code Web은 Firecracker MicroVM 위에서 실행되며, AWS Lambda·Fargate와 동일한 기술을 사용한다.
- 4vCPU, 16GB RAM, 252GB 디스크 환경에서 고도로 최소화된 프로세스 트리(init + env-manager + claude)로 동작한다.
- 세션은 스냅샷에서 복원되는데, 블록 디바이스를 핫스왑하고 CRNG를 재시드해 격리를 보장한다.
- init 프로세스(PID 1)는 Rust/tokio로 구현된 WebSocket API 게이트웨이로, JWT 인증과 원격 프로세스 감독을 담당한다.
- 스냅샷 복원 시 페이지 캐시 드롭, CAP_SYS_RESOURCE 제거, 로컬 연결 차단 등 보안 조치가 자동으로 실행된다.
- Ubuntu 24.04 ext4 루트파일시스템과 /opt/claude-code, /opt/env-runner용 squashfs 오버레이로 구성된다.
AI · 머신러닝 · Open-source AI and open models reading list
오픈소스 AI와 공개 모델의 모든 것을 배우는 읽기 목록

Key Point오픈소스 AI의 경제, 안전, 지정학적 중요성을 한눈에 파악할 수 있는 신뢰성 높은 자료 모음으로, 정책과 기술 양쪽을 다루는 의사결정자에게 필수다.
핵심 요약
- 최근 수년간 오픈 모델의 전략, 위험, 경제적 영향을 다룬 핵심 글과 논문들을 엄선한 종합 읽기 목록이다.
- 메타의 라마 공개 전략, 오픈-클로즈드 모델의 연속체적 이해, 안전성 문제 등 오픈 모델 기초부터 정책까지 다룬다.
- 한국, 중국 모델의 부상과 성능 경쟁, 미국의 개방형 AI 전략 필요성, 규제 정책의 방향성이 포함되어 있다.
- 오픈 모델 채택 통계, 지역별 다운로드 데이터, 주요 모델 가이드 등 최신 생태계 정보도 제공한다.
- 저자는 정책 입안자와 일반인을 위한 공개 글을 준비하면서 이 자료를 큐레이션했으며 지속적으로 업데이트할 계획이다.
오픈소스 · 도구 · A few good ideas in programming languages
프로그래밍 언어의 우수한 기능 셋
Key Point정적 타입 언어의 복잡성을 줄이면서 안전성을 높이는 세 가지 언어 설계 아이디어를 소개해, 프로그래밍 언어 설계에서 실용성과 안전성의 균형을 생각할 수 있는 참고점을 제시한다.
핵심 요약
- Crystal의 플로우 타이핑은 정적 타입 언어에서 변수가 실행 흐름에 따라 여러 타입을 가지며, 컴파일러가 각 영역의 타입을 추론해 동적 언어 같은 경험을 제공한다.
- Rust의 빌림 검사기는 컴파일 타임에 메모리 안전을 보장하며 데이터 레이스를 방지한다. 단일 가변 참조 또는 다중 불변 참조만 허용해 읽기-쓰기 잠금과 같은 원리로 동작하면서 런타임 오버헤드 없이 안전성을 제공한다.
- D 언어의 계약 프로그래밍은 assert와 enforce를 구분하고, 함수 수준과 클래스 수준에서 선조건, 후조건, 불변식을 문법적으로 지원해 프로그램 정합성 검사를 체계적으로 작성할 수 있게 한다.
오픈소스 · 도구 · Google stole open source code without crediting the authors (Artemis/Minitap)
구글, 오픈소스 모바일 자동화 코드를 저작자 표기 없이 사용

Key Point오픈소스 라이선스 침해 사건으로, 대형 기업의 저작권 미표기 관행이 개발자 커뮤니티의 공유 문화를 위협한다는 점을 보여준다.
핵심 요약
- Minitap의 연구진이 오픈소스로 공개한 'mobile-use' 프로젝트의 코드가 구글의 'Artemis'에 그대로 포함되어 있으나 저작자 표기가 없다는 것을 발견했다.
- Android 기기 연결 코드, Hopper 에이전트 명령어, WhatsApp 메시징 예제 등이 단어 단위로 동일하며, 같은 버그까지 공유하고 있다.
- Artemis의 초기 버전에는 Pierre-Louis Favreau, Jean-Pierre Lo, Nicolas Dehandschoewercker의 이름이 있었으나 8월 강제 푸시를 통해 모두 제거되고 다른 저작자로 변경되었다.
- Apache 2.0 라이선스는 저작권 표기와 출처 명시를 요구하며, 이러한 침해는 오픈소스 공유 문화에 대한 신뢰를 훼손한다.
- Minitap의 벤치마크 결과(94.8%, 100%)는 AndroidWorld 리더보드에 반영되지 않았으며, Artemis는 자신의 비교 차트에서 mobile-use를 누락시켰다.
오픈소스 · 도구 · bobeff/open-source-games · Python
오픈소스 게임 전수 조사 리스트

Key Point오픈소스 게임 생태계의 현황을 한눈에 파악할 수 있는 종합 가이드로, 게임 개발자나 오픈소스 프로젝트에 관심 있는 개발자들이 참고할 수 있습니다.
핵심 요약
- 오픈소스로 개발된 게임과 상용 게임의 오픈소스 리메이크를 모아놓은 저장소입니다.
- 액션, 어드벤처, 도시 건설, 전략, 퍼즐 등 18개 장르로 분류한 100여 개 이상의 게임을 소개합니다.
- Endless Sky, OpenRCT2, OpenTTD, CorsixTH 등 활발히 개발 중인 주요 오픈소스 게임들이 포함됩니다.
- The Legend of Zelda: Twilight Princess 같은 클래식 게임의 역공학 프로젝트도 함께 수록했습니다.
오픈소스 · 도구 · golang/go · Go
Go 언어 공식 저장소

Key PointGo는 Google이 개발한 범용 프로그래밍 언어로, 동시성과 성능이 필요한 시스템 개발에서 널리 사용되므로 개발자가 공식 저장소와 설치 방법을 파악해야 한다.
핵심 요약
- Go는 단순하고 신뢰할 수 있으며 효율적인 소프트웨어 구축을 목표로 하는 오픈소스 프로그래밍 언어이다.
- 공식 Git 저장소는 go.googlesource.com에 있으며, GitHub의 golang/go에 미러로 제공된다.
- Go 소스 코드는 BSD 스타일 라이선스로 배포되고 있다.
- 공식 바이너리 배포판은 go.dev/dl에서 다운로드할 수 있으며, 설치 지침은 go.dev/doc/install에서 제공한다.
- 수천 명의 기여자가 참여 중이며, 기여 가이드라인은 go.dev/doc/contribute에서 확인할 수 있다.
스타트업 · 비즈니스 · Automattic's board forces CEO Matt Mullenweg into leave of absence
매트 멀런웨그 Automattic CEO, 이사회에 의해 휴직 명령

Key PointWordPress 에코시스템의 실질적 리더인 인물의 예기치 않은 경영 교체로, Automattic의 향후 전략과 오픈소스 커뮤니티 관계에 즉각적인 영향을 미칠 것으로 예상된다.
핵심 요약
- WordPress.com의 모기업 Automattic의 창립자이자 CEO 매트 멀런웨그가 이사회의 결정에 반대하며 유급 휴직 명령을 받았다.
- CFO 마크 데이비스가 이사회 일부 멤버들과 함께 이 결정을 추진했으며, 데이비스가 인터림 CEO로 선출되었다.
- 멀런웨그는 회의 50분 전에 결의안을 받았고 독립 법률 자문을 위한 시간을 반복 요청했으나 거절당했다.
- 회사는 WP Engine과의 지속적인 법적 분쟁, 2024년 직원 159명의 사직, 올해 4월 전체 직원 16% 감원 등 내부 갈등을 겪고 있었다.
- 멀런웨그는 이사회 이사직은 유지하며 WordPress.org 커뮤니티는 영향을 받지 않는다고 확인되었다.
- 휴직 명령의 구체적인 사유는 공개되지 않았다.
웹 · 프론트엔드 · 27.5KB language-agnostic WebGPU syntax highlighter
27.4KB WebGPU 기반 범용 코드 구문 강조기 공개
Key Point대규모 코드 파일의 구문 강조가 필요한 개발자들에게 극도로 가볍고 빠른 대안을 제공한다.
핵심 요약
- Vercel Labs의 Shu Ding이 gpu-lexer라는 언어 불특정 구문 강조기를 개발했다.
- WebGPU 기반 작은 모델이 로컬과 파일 전체 문맥을 결합해 소스코드를 단어, 공백, 줄바꿈, 기호 등으로 분해한 뒤 각 부분의 타입을 레이블링한다.
- 학습하지 않은 언어도 주변 맥락에서 타입을 추측하도록 설계되었다.
- 번들 크기는 27.4KB로 언어별 모델이 필요한 Shiki(최대 991.5KB)나 Highlight.js(240.4KB)보다 훨씬 작다.
- 벤치마크에서 대용량 파일(5.56M 자)을 처리할 때 402ms로 다른 도구(Shiki 29.6s, Highlight.js 1.29s)보다 10배 이상 빠르다.
- 학습 데이터에 없는 파일에서 Shiki 대비 토큰 레이블 일치도는 90.35%다.
오픈소스 · 도구 · vercel-labs/skills · TypeScript
AI 코딩 에이전트용 스킬 관리 CLI 공개

Key PointAI 코딩 에이전트를 활용하는 개발자에게 팀의 작업 규칙을 자동화하는 스킬을 표준화된 방식으로 공유·재사용할 수 있는 인프라가 생겼다.
핵심 요약
- Vercel Labs가 코딩 에이전트들을 위한 스킬 패키지 관리 도구 'skills'를 오픈소스로 공개했다.
- Claude Code, Cursor, OpenCode 등 80개 이상의 AI 코딩 에이전트에서 재사용 가능한 SKILL.md 형식의 명령어 모음을 설치하고 관리할 수 있다.
- GitHub 저장소, URL, 로컬 경로에서 스킬을 추가하거나 임시로 사용 가능하며, 프로젝트/글로벌 범위에서 심링크 또는 복사로 설치된다.
- Git, GitHub CLI, SSH 등 기존 인증 방식을 활용해 공개·비공개 저장소 모두 지원한다.
- skills.sh 웹사이트에서 커뮤니티 스킬을 발견할 수 있으며, npx skills 명령으로 별도 설치 없이 즉시 사용 가능하다.
오픈소스 · 도구 · vercel-labs/agent-browser · Rust
AI 에이전트용 브라우저 자동화 CLI 'agent-browser' 오픈소스 공개

Key PointAI 에이전트의 브라우저 자동화 작업에 최적화된 별도 도구가 등장해, 기존 Playwright·Puppeteer보다 가볍고 빠른 선택지를 제공한다.
핵심 요약
- Vercel Labs가 Rust로 개발한 AI 에이전트 전용 브라우저 자동화 CLI 'agent-browser'를 공개했다.
- npm, Homebrew, Cargo 등 다양한 설치 방식을 지원하며 Node.js와 Playwright 설치 없이 독립 실행된다.
- 의미론적 위치 찾기(Semantic Locators), 요소 클릭·입력·대기 등 기본 자동화 명령과 함께 WebMCP 도구를 기본 지원한다.
- 배치 실행으로 여러 명령을 한 번에 수행해 프로세스 시작 오버헤드를 줄일 수 있고, 탭·윈도우·쿠키·네트워크 제어 등 상세한 브라우저 조작이 가능하다.
- Chrome for Testing에서 자동으로 브라우저를 다운로드하고, 기존 Chrome·Brave·Playwright 설치를 자동 감지한다.
오픈소스 · 도구 · TALA Is Open-Source
D2의 자동 레이아웃 알고리즘 TALA, 오픈소스 공개

Key Point소프트웨어 아키텍처 다이어그램 작성 시 직교 레이아웃 방식의 새로운 선택지가 생겼으며, 특히 AI와 함께 사용할 때 좌표 고정 기능이 유용해 다양한 설계 워크플로우를 가능하게 한다.
핵심 요약
- Terrastruct의 TALA(자동 레이아웃 알고리즘)가 D2와 같은 MPL-2.0 라이선스로 오픈소스 공개됐다.
- 건축 다이어그램을 염두에 둔 직교 레이아웃 엔진으로, 화이트보드 스타일의 다이어그램을 우선하며 DAG 기반 레이아웃과 다르게 한 방향으로 성장하지 않는다.
- 대칭성, 노드 클러스터링, 흐름 등 여러 심미적 요소를 고려해 다이어그램을 생성한다.
- 노드 위치와 크기를 고정할 수 있어 AI 모델이 2D 공간 설계는 하되 복잡한 선 라우팅은 TALA에 맡기는 하이브리드 사용이 가능하다.
- 알고리즘에 무작위성이 있어 노드를 추가하면 다이어그램이 크게 달라질 수 있고, 큰 다이어그램에서는 실행 속도가 비선형으로 증가하는 트레이드오프가 있다.
- D2 v0.9.0에 포함되어 있으며 --layout=tala 옵션으로 사용하거나 play.d2lang.com에서 클라이언트 측에서 100% 실행할 수 있다.
보안 · Show HN: Stuxnet – A reconstructed source code of the infamous cyber-weapon
악명 높은 사이버 무기 Stuxnet 소스코드 재구성 공개

Key PointICS 보안 연구자와 사이버 방어팀이 실제 공격 메커니즘을 학습하고 탐지 서명을 개발할 수 있는 구체적인 기술 자료이기 때문에, 산업 기반시설 보호 전략을 수립하는 데 필수적이다.
핵심 요약
- 산업 제어 시스템 파괴를 목표로 설계된 최초의 사이버 무기로 알려진 Stuxnet의 역공학 재구성 소스코드가 GitHub에 공개됐다.
- Siemens Step 7 소프트웨어와 S7-300/400 PLC를 표적으로 하며, USB 드라이브와 네트워크 공유를 통해 전파되고 주파수 변환기를 조작해 원심분리기 로터를 손상시킨다.
- 로더/드로퍼, 권한 상승, S7 훅 라이브러리, 루트킷 드라이버 등 원본 악성코드의 핵심 모듈들로 구성되어 있다.
- 파일·프로세스·레지스트리 은닉, OB1/OB35 블록 주입, 비정상 주파수 출력 등 물리적 피해를 야기하는 메커니즘을 포함한다.
- Visual Studio 2019/2022와 Windows Driver Kit 7600을 이용해 컴파일할 수 있으며, 가상 머신의 격리된 환경에서만 정적 분석용으로 사용을 권장한다.
- GNU GPL v3.0 라이선스이며, 교육·연구 목적으로만 제공되며 악용 행위를 명시적으로 반대한다고 명시했다.
AI · 머신러닝 · Lovable raises $400M Series C
AI 코딩 플랫폼 Lovable, 4억 달러 시리즈C 유치
Key Point저명한 VC 주도 대규모 펀딩과 상당한 사용자 수, 기업 고객 확보 실적이 시장의 높은 평가를 반영한다.
핵심 요약
- Lovable이 Menlo Ventures 주도로 4억 달러 시리즈C 펀딩을 확보해 기업가치 133억 달러에 도달했다.
- 지난 11월 출시 이후 6천만 개 프로젝트가 생성되었고 월 9억 방문을 기록했으며 포춘 500대 기업 중 3분의 2가 사용 중이다.
- 결제 기능, 보안 스캔, Google Workspace·Salesforce 등 주요 서비스 통합 기능을 추가했다.