333개 토르 노드 감염된 대규모 SSH 공격 폭로 후 격리
원제 How I got over 300 Tor exit nodes removed
188 포인트댓글 53
Key Point
토르 네트워크 전체의 10%가 동시에 감염되고 SSH 중간자 공격으로 실시간 명령어 모니터링 및 감염 확산을 시도한 대규모 공격 사건이며, 보안 연구자의 신고와 토르팀의 빠른 대응 과정을 통해 대규모 인프라 보안 사건의 탐지·격리 방식을 엿볼 수 있습니다.
핵심 요약
- 10월 2일 333개의 토르 exit node(토르 네트워크 exit relay의 약 10%)가 조율된 공격을 시작해 SSH 연결을 가로채고 암호화되지 않은 데이터를 탈취했다.
- 공격자들은 8월에 서버에 침투해 OpenSSH 백도어이자 자격증명 탈취 도구인 Ebury 1.8.3 악성코드를 배포했다.
- 피해 노드들은 특정 포트를 차단해 암호화되지 않은 메일 트래픽만 처리하도록 제한했으며, SSH 접속 시도 시 사용자를 12개의 SSH 가로채기 서버로 리다이렉트했다.
- 가로채기 서버는 사용자 비밀번호를 탈취하고, 대상 서버와 독립적인 연결을 열어 명령어를 모니터링하며, Ebury 악성코드로 서버를 감염시켰다.
- 작성자는 exitmap 스크립트를 이용해 약 3000개 exit relay를 모두 스캔했고, 약 12개는 가짜 SSH 지문을 제공했으며 300개 이상은 리다이렉션 동작을 보였다.
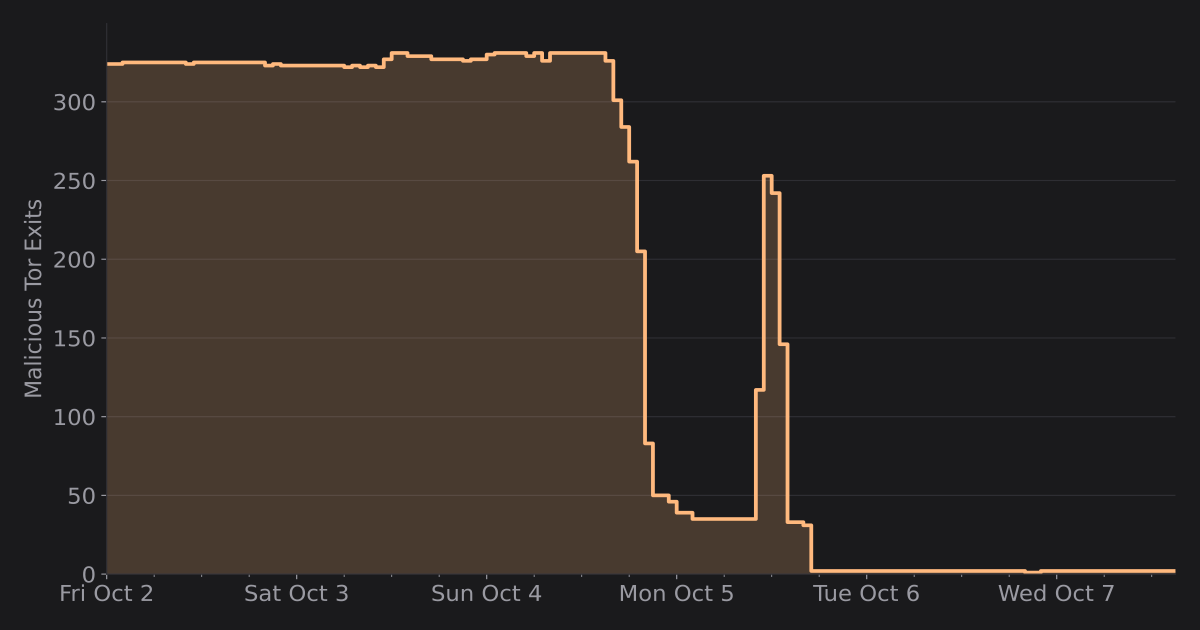
- 10월 2일 저녁 토르 프로젝트의 네트워크 건강팀에 신고되었고, 10월 4일 운영자들에게 공지되어 노드 종료를 시작했으며, BadExit 플래그로 표시되어 exit 트래픽 사용이 중단되었다.
- 10월 5일 공격자들이 많은 노드를 재시작했으나 이미 플래그된 상태로는 middle relay로만 기능할 수 있었고, 결국 감염된 서버들은 완전히 종료되었다.
- 10월 4일 이후 토르 네트워크의 exit capacity가 눈에 띄는 하락을 보였고 회복되지 않았다.
- 공격자의 침입 경로는 여전히 불명확하나, 호스팅사 자체 해킹 가설이 있으며, Ebury 악성코드 사용과 광범위한 미암호화 데이터 수집은 금전적 동기의 범죄 조직을 시사한다.
- 작성자는 공격이 의도적으로 금요일에 개시되어 대응을 지연시키려 한 것으로 추측했다.
- 권장사항으로는 강화된 보안 체계, 비밀번호 인증 비활성화 및 SSH 키 사용, 릴레이 운영자의 높은 보안 관리 필요성을 강조했다.