001 03:11 ▲ 179 · 댓글 82 팔로알토 방화벽 0-day 연쇄 공격, 25개 서버 장악 Dream 연구팀이 10월 25일 팔로알토 네트웍스 PAN-OS 방화벽 25대를 장악한 공격을 적발했으며, 미국 정부 계열 시스템이 포함되어 있다. 보안 · Chained PHP2Shell Exploit Roots 25 Servers, Including US Government Servers
Key Point PAN-OS 방화벽의 관리 인터페이스 노출이 정부 기관의 내부 AD까지 연결되는 공격 경로를 보여주며, 노출된 장비 발견에서 ID 인프라 침해까지의 전체 과정이 기록된 사례로 방어 전략 수립의 교훈을 제공한다.
핵심 요약
Dream 연구팀이 10월 25일 팔로알토 네트웍스 PAN-OS 방화벽 25대를 장악한 공격을 적발했으며, 미국 정부 계열 시스템이 포함되어 있다. 공격자는 PHP2Shell(CVE-2026-109618/109619)과 Fragnesia 커널 권한 상승 익스플로잇(CVE-2026-46300)을 연결해 인증 없이 한 번의 HTTP 요청으로 루트 접근을 달성했다. PHP2Shell은 PHP의 session.upload_progress 메커니즘을 악용해 메모리 고갈-정보 유출-스테일 참조 생성-코드 실행 네 단계로 nobody 권한 확보까지 도달한다. 전체 요약 13문장 읽기 → 003 03:11 ▲ 158 · 댓글 53 PHP 취약점 공격 시도와 패치 현황 PHP의 CVE-2026-109618, CVE-2026-109619 공개 후 위즈 보안팀은 실제 공격 시도를 모니터링하고 공개된 익스플로잇 코드를 분석했다. 보안 · PHP2Shell: Exploitation attempts and remediation trends
Key Point 공격이 실제로 대규모 피해를 입히지 못하고 있는 이유와 조직들의 패치 현황을 파악하면, 이 취약점에 대한 실제 위협 수준과 대응 우선순위를 정확히 판단할 수 있다.
핵심 요약
PHP의 CVE-2026-109618, CVE-2026-109619 공개 후 위즈 보안팀은 실제 공격 시도를 모니터링하고 공개된 익스플로잇 코드를 분석했다. 공개 후 약 일주일 만에 인터넷 노출 취약 머신이 67% 감소했으며, PHP 7.3 이상 버전 운영 조직이 47.9% 줄었다. 포착된 공격은 두 가지 유형으로 나뉜다: PHP2Shell 익스플로잇을 사용한 공격과 '세션 중독'이라는 관련 없는 기법을 PHP2Shell 이름으로 위장한 공격이다. 전체 요약 8문장 읽기 → 004 00:11 새 버전 Laravel 13.39.0 릴리스, 버그 수정 및 기능 개선 Redis 클라이언트 broken pipe 경고 발생 시 재구성하는 기능 추가, 뷰 네임스페이스 힌트를 뷰 위치처럼 해석하도록 개선. 웹 · 프론트엔드 · laravel/framework@v13.39.0
Key Point Laravel의 안정성과 신뢰성을 높이는 약 50건의 버그 수정과 기능 개선이 포함된 정기 릴리스로, 특히 데이터베이스·캐시·큐·검증 관련 핵심 기능의 결함을 다수 해결했습니다.
핵심 요약
Redis 클라이언트 broken pipe 경고 발생 시 재구성하는 기능 추가, 뷰 네임스페이스 힌트를 뷰 위치처럼 해석하도록 개선. 테이블 프로퍼티 속성으로 프라이머리 키 비활성화 가능(#[Table(key: false)]), JobAttempted 이벤트에 duration 정보 추가. 설정·라우트·이벤트 캐시 파일을 원자적으로 작성하고, PostgreSQL 데이터베이스 캐시 락 트랜잭션 중단 버그 수정. 전체 요약 14문장 읽기 → 005 18:11 ▲ 106 · 댓글 23 PHP 메모리 오버플로우로 비트코인 탈취하는 PoC 공개 Alpine PHP 8.4.26 환경에서 메모리 오버플로우 취약점을 이용해 임의 코드 실행을 달성하는 CTF 증명 코드를 공개했다. 보안 · Steal My Bitcoin CTF PoC
Key Point PHP 메모리 관리 취약점을 이용한 실제 임의 코드 실행 기법의 완전한 기술 분석과 재현 가능한 PoC가 공개되어, 웹 애플리케이션 보안과 메모리 안전성 문제를 다루는 개발자에게 중요한 참고 자료가 된다.
핵심 요약
Alpine PHP 8.4.26 환경에서 메모리 오버플로우 취약점을 이용해 임의 코드 실행을 달성하는 CTF 증명 코드를 공개했다. Python 표준 라이브러리만 사용하며, 최대 20개의 HTTP 요청으로 헬스 체크 → 힙 릭 → 코드 릭 → 콜백 실행 4단계를 거친다. 소형 멀티파트 업로드(약 250KB)가 PHP 메모리 파싱 중에 128MB 제한을 초과하도록 설계되어, 워커에 stale state를 남긴다. 전체 요약 12문장 읽기 → 006 09:11 ▲ 361 · 댓글 202 숨겨진 비트코인 $500을 해킹으로 획득하는 도전 이 서버에 약 $500 상당의 비트코인 개인키가 숨겨져 있으며, PHP 사용자 계정을 통해 print-flag 바이너리로 접근 가능하다. 보안 · Show HN: Steal My Bitcoin
Key Point 보안 취약점을 의도적으로 노출하고 실제 상금을 제시하는 해킹 챌린지로, 개발자들의 침투 테스트 실력을 시험할 수 있는 실습 기회를 제공한다.
핵심 요약
이 서버에 약 $500 상당의 비트코인 개인키가 숨겨져 있으며, PHP 사용자 계정을 통해 print-flag 바이너리로 접근 가능하다. PHP2SHELL CVE 공개 이전의 낡은 PHP 버전이 의도적으로 사용되었다. 가장 먼저 지갑에 접근하는 사람이 상금을 획득한다. 전체 요약 5문장 읽기 → 007 00:11 ▲ 114 · 댓글 127 LLM이 만드는 새로운 보안 위협···한 주간 대형 취약점 폭발 2026년 10월 지난 일주일 간 심각한 소프트웨어 취약점들이 대량 발견되었다. PHP의 CVE-2026-109618, 109619(PHP2Shell)는 OpenAI의 패치 프로그램과 구글 클라우드의 Wiz가 GPT-5.6과 Gemini 4를 이용해 찾은 원격 코드 실행 버그로, 인터넷 70% 이상에 영향을 미친다. 보안 · Is this the new cyber normal?
Key Point 지난주 PHP에서 인터넷 70% 이상을 위협하는 취약점이 터진 데 이어 eMudhra, Railway, GitLab, LiteLLM 등이 연쇄적으로 침해당하면서 LLM이 보안 위협의 판을 바꾸고 있다.
핵심 요약
2026년 10월 지난 일주일 간 심각한 소프트웨어 취약점들이 대량 발견되었다. PHP의 CVE-2026-109618, 109619(PHP2Shell)는 OpenAI의 패치 프로그램과 구글 클라우드의 Wiz가 GPT-5.6과 Gemini 4를 이용해 찾은 원격 코드 실행 버그로, 인터넷 70% 이상에 영향을 미친다. 2024년 PHP 재단이 발견했지만 실제 익스플로잇을 못 만들어 방치한 취약점을 LLM이 취약점 설명만으로 완전한 익스플로잇으로 빌드해냈다. LLM은 보안 패치 공지 후 코드 변경사항을 분석해 몇 분 내에 익스플로잇을 만들 수 있어, 이제 패치 발표 시점을 '익스플로잇이 퍼지지 않은 마지막 시간'으로 봐야 한다. Hacker News의 petecooper가 의도치 않게 CVE를 공개해 패치 일정이 22일에서 21일로 앞당겨졌지만, Calif가 익스플로잇 영상을 공개하고 Chainguard가 embargo 6시간 전에 패치를 배포하면서 17시간 내에 여러 문제가 겹쳤다. 전체 요약 14문장 읽기 → 008 06:11 ▲ 196 · 댓글 73 PHP 보안 취약점 공개로 조정 공개 일정 혼란 초래 작성자가 CVE-2026-109618과 CVE-2026-109619 관련 PHP 원격코드 실행 취약점(RCE)에 대해 Hacker News에 게시했다. 보안 · Tell HN: I unknowingly broke the PHP RCE embargo. I am sorry.
Key Point 보안 embargo 위반으로 인한 조정 공개 일정 지연이 개발 커뮤니티의 보안 대응 계획에 직접 영향을 미친다.
핵심 요약
작성자가 CVE-2026-109618과 CVE-2026-109619 관련 PHP 원격코드 실행 취약점(RCE)에 대해 Hacker News에 게시했다. 이 글이 협력 공개 일정에 상당한 영향을 미쳤고 추가 작업량을 발생시켰다. 작성자는 당시 보안 embargo 존재를 알지 못했으며, 연락 담당자도 embargo가 없다고 전달했다고 설명했다. 전체 요약 5문장 읽기 → 009 03:11 ▲ 207 · 댓글 113 지난 12개월 보안 사건 236건 실시간 추적 pwn.watch는 최근 12개월간 발생한 236건의 보안 사건을 심각도별로 추적하는 대시보드로, 현재 37건이 활성화 상태며 그 중 16건이 중대(Critical) 수준이다. 보안 · What's Getting Pwned
Key Point 지난 수주일간 GitLab 정규식 컴파일러(CVSS 10.0), Plex Media Server 체인, 대형 은행 AI 에이전트 침입 등 인증 없는 원격 코드 실행 및 공급망 공격이 집중되고 있으며, 개발자 도구와 금융 플랫폼이 동시에 타격을 받고 있는 상황을 파악할 수 있다.
핵심 요약
pwn.watch는 최근 12개월간 발생한 236건의 보안 사건을 심각도별로 추적하는 대시보드로, 현재 37건이 활성화 상태며 그 중 16건이 중대(Critical) 수준이다. 지난 11일간(1월 2-12일) 신규 사건이 없는 상태가 가장 오래 지속되었으며, 현재 심각도 가중치로는 중대 4점·높음 3점·중간 2점·낮음 1점·업데이트 0.5점으로 계산된다. Arista VeloCloud Orchestrator의 CVSS 9.9 SQL 인젝션 취약점(CVE-2026-114625)이 적극적으로 악용되고 있으며, 인증된 사용자가 관리자 권한을 탈취할 수 있다. 전체 요약 16문장 읽기 → 010 00:11 ▲ 147 · 댓글 31 아마존, PHP2Shell 공개 전 악용 탐지…보안 대응 시간의 위기 아마존 위협 인텔리전스가 2026년 10월 17일 MadPot 허니팟에서 PHP2Shell 익스플로잇 시도를 탐지했으며, CVE-2026-109618·109619 공개보다 4일 앞서 발견됐다. 보안 · Amazon identifies Oct 17 PHP2Shell exploitation prior to public disclosure
Key Point 패치 공개 전 익스플로잇 활동이 감지되었고, 임베고 해제 후 수 시간 내 광범위 악용으로 확산된 사례로, 기존의 공개 후 대응 모델이 더 이상 유효하지 않음을 보여준다.
핵심 요약
아마존 위협 인텔리전스가 2026년 10월 17일 MadPot 허니팟에서 PHP2Shell 익스플로잇 시도를 탐지했으며, CVE-2026-109618·109619 공개보다 4일 앞서 발견됐다. 익스플로잇은 익명화 네트워크 IP에서 시작됐고 임베고 기간 중 활동했으나, 공개 전 익스플로잇 정보를 어떻게 확보했는지는 불명이다. 임베고 해제 예정일은 2026년 10월 21일 1400 UTC였으나, 그 전날 0200 UTC부터 이미 여러 개념 증명(PoC) 익스플로잇이 발견됐다. 전체 요약 12문장 읽기 → 011 21:11 당일 +716 PHP 공식 저장소, 웹 개발 언어의 최신 코드 공개 PHP는 웹 개발에 특화된 범용 스크립트 언어로, 개인 블로그부터 세계 유명 웹사이트까지 구동한다. 웹 · 프론트엔드 · php/php-src · C
Key Point 웹 개발의 가장 광범위하게 사용되는 서버 언어 PHP의 공식 소스코드 저장소이며, 빌드·테스트·기여 방법을 명확히 제시하고 있다.
핵심 요약
PHP는 웹 개발에 특화된 범용 스크립트 언어로, 개인 블로그부터 세계 유명 웹사이트까지 구동한다. PHP 소스코드는 GitHub의 php/php-src 저장소에서 관리되며 Modified BSD License 하에 배포된다. Windows용 PHP 바이너리는 windows.php.net에서, 다른 시스템의 설치 방법은 php.net/install에서 확인할 수 있다. 전체 요약 10문장 읽기 → 012 12:11 ▲ 226 · 댓글 102 PHP 취약점, 실제로는 쉽게 악용되지 않는다 최근 PHP 취약점이 보도되며 높은 관심을 받았지만, 저자는 이것이 Log4Shell이나 Heartbleed처럼 쉽게 악용되는 취약점이 아니라고 주장한다. 보안 · There isn't an easy exploit for this PHP vulnerability
Key Point LLM이 생성한 거짓 PoC로 인한 보안 오류 판단이 대규모로 반복되는 현상을 보여주며, 실제 공격 난이도와 미디어 과장 사이의 간극을 직시해야 한다.
핵심 요약
최근 PHP 취약점이 보도되며 높은 관심을 받았지만, 저자는 이것이 Log4Shell이나 Heartbleed처럼 쉽게 악용되는 취약점이 아니라고 주장한다. GitHub에서 수천 개의 '개념증명(PoC)' 공격 코드가 올라와 있지만, 이들을 실제 PHP 서버에서 테스트하면 작동하지 않는다. 대부분의 PoC가 LLM에 의해 생성된 것으로, 실제로는 로컬 파일 포함(LFI) 같은 사전 조건으로 이미 취약한 서버를 필요로 한다. 전체 요약 6문장 읽기 → 013 09:11 ▲ 100 · 댓글 24 PHP 원격 코드 실행 취약점, AWS 서비스 영향 AWS가 PHP 웹 런타임의 두 가지 중대 취약점(CVE-2026-109618, CVE-2026-109619)을 공개했으며, 인증 없이 원격에서 임의의 코드 실행, 데이터 접근, 서비스 거부가 가능하다. 보안 · PHP web runtimes (CVE-2026-109618 and CVE-2026-109619)
Key Point PHP 애플리케이션을 운영 중인 조직이라면 즉시 버전을 확인하고 패치하거나 마이그레이션 계획을 세워야 할 중대한 원격 코드 실행 취약점이다.
핵심 요약
AWS가 PHP 웹 런타임의 두 가지 중대 취약점(CVE-2026-109618, CVE-2026-109619)을 공개했으며, 인증 없이 원격에서 임의의 코드 실행, 데이터 접근, 서비스 거부가 가능하다. PHP 8.5.0~8.5.11, 8.4.0~8.4.26, 8.3.0~8.3.35, 8.2.0~8.2.34가 영향받으며, PHP 5.4~8.1은 생명 종료 상태로 업스트림 패치가 없다. AWS WorkMail은 10월 22일까지 PHP 8.3.36으로 업그레이드하며 고객 조치가 불필요하고, Elastic Beanstalk은 v4.13.12를 릴리스했으며 자동 업데이트 사용자는 관리 기간에 자동 적용된다. 전체 요약 6문장 읽기 → 014 09:11 ▲ 101 · 댓글 15 Cloudflare, PHP 취약점 php2shell에 즉시 대응 Cloudflare, Wiz, OpenAI, Quarkslab이 PHP 5.4 이상의 모든 버전에 영향을 미치는 CVE-2026-109618과 CVE-2026-109619(php2shell) 취약점 두 개를 공개했다. 보안 · Cloudflare deploys protections against php2shell vulnerability
Key Point PHP 기반 웹 서비스를 운영 중이라면 즉시 패치를 적용해야 하는 핵심 취약점이며, Cloudflare 사용자는 이미 WAF로 보호받고 있으니 상황을 파악해야 한다.
핵심 요약
Cloudflare, Wiz, OpenAI, Quarkslab이 PHP 5.4 이상의 모든 버전에 영향을 미치는 CVE-2026-109618과 CVE-2026-109619(php2shell) 취약점 두 개를 공개했다. 두 취약점은 서비스 거부, 원격 코드 실행, 데이터 노출을 허용하며, 특수하게 제작된 HTTP 트래픽을 처리할 때 발동된다. PHP는 전체 웹사이트의 약 70%에서 사용되며 WordPress와 Magento 같은 주요 플랫폼에서 쓰이므로 광범위한 영향이 우려된다. 전체 요약 10문장 읽기 → 015 09:11 ▲ 111 · 댓글 116 Drupal의 평판 격차 좁히기, 개발자와 AI에 맞춘 혁신 Drupal 창립자 드리스가 DrupalCon Rotterdam 2026에서 발표한 주요 내용으로, Drupal이 혁신하고 있지만 평판이 현실에 미치지 못하는 '평판 격차'를 줄이는 것이 가장 큰 과제라고 지적했다. 웹 · 프론트엔드 · Drupal is now light-years ahead of its reputation
Key Point 실제 기능과 평판 사이의 격차를 메우기 위해 Drupal이 시도하는 구체적 전략(기술 혁신과 커뮤니티 애드보커시)과 AI 통합의 핵심 변화를 보여준다.
핵심 요약
Drupal 창립자 드리스가 DrupalCon Rotterdam 2026에서 발표한 주요 내용으로, Drupal이 혁신하고 있지만 평판이 현실에 미치지 못하는 '평판 격차'를 줄이는 것이 가장 큰 과제라고 지적했다. 2년 전 시작한 Drupal Starshot 프로젝트는 Drupal CMS로 발전했으며, Site Templates, Recipes, Drupal AI, Drupal Canvas 등을 통합해 웹사이트 구축을 단순화했다. Drupal Canvas에 다국어 지원을 추가했으며, React 기반 컴포넌트로 JavaScript 개발자들이 학습 곡선 없이 Drupal 개발에 참여할 수 있도록 설계했다. 전체 요약 11문장 읽기 → 016 03:11 ▲ 253 · 댓글 86 네덜란드 국가 사이버보안센터 웹사이트 먹통, PHP 버그 때문 네덜란드 국가 사이버보안센터(NCSC) 웹사이트가 오프라인 상태가 되었다. 보안 · Dutch National Cyber Security Center is Offline because it uses PHP
Key Point 정부 사이버보안 기관이 PHP 결함으로 인해 다운된 사실은 웹 기술 선택과 유지보수의 중요성을 보여주는 사례입니다.
핵심 요약
네덜란드 국가 사이버보안센터(NCSC) 웹사이트가 오프라인 상태가 되었다. NCSC는 사이버 위협, 보안 권고, 뉴스, 출판물, 전문가 블로그 등 사이버 보안 정보를 제공하는 사이트다. 원인은 웹사이트가 사용하는 PHP의 버그로 알려졌다. 전체 요약 4문장 읽기 → 018 03:11 ▲ 244 · 댓글 123 PHP 긴급 업데이트 공개, 원격 코드 실행 취약점 2개 패치 PHP는 오늘 PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35를 릴리스하여 비인증 공격자의 원격 코드 실행을 허용하는 2개의 심각한 취약점을 패치했다. 보안 · Today's PHP security release, and how we're strengthening security
Key Point PHP의 심각한 보안 취약점이 실제 공격에 노출되기까지의 과정과 조직적 한계, 그리고 개선 방향을 이해해야 자신의 시스템 보안 대응이 필요한지 판단할 수 있다.
핵심 요약
PHP는 오늘 PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35를 릴리스하여 비인증 공격자의 원격 코드 실행을 허용하는 2개의 심각한 취약점을 패치했다. 두 취약점 모두 메모리 관리와 에러 처리 영역에 있어 거의 모든 PHP 요청이 영향을 받으므로 심각하며, 기존 호환성 유지와 성능 손실 없이 수정하기 어려웠다. 2024년 PHP 재단은 Sovereign Tech Agency 펀딩으로 Quarkslab의 첫 외부 보안 감사를 받았고, 감사 과정에서 PHP 개발자가 OOM(Out of Memory) 문제의 초기 신호를 발견했다. 전체 요약 11문장 읽기 → 019 00:11 ▲ 105 · 댓글 71 Claude로 코드 공격 표면 줄이기 Anthropic이 AI 모델을 사용하여 소프트웨어의 불필요한 공격 표면을 자동으로 찾아내고 제거하는 방법을 연구했다. 보안 · Using Claude to reduce the attack surface of code
Key Point OpenSSH 같은 최고 수준의 감시 코드에서도 불필요한 공격 표면이 발견되며, 개발자는 Claude를 사용해 자신의 소프트웨어 공격 표면을 체계적으로 줄일 수 있다.
핵심 요약
Anthropic이 AI 모델을 사용하여 소프트웨어의 불필요한 공격 표면을 자동으로 찾아내고 제거하는 방법을 연구했다. 개별 취약점 수정보다 코드 도달 가능성을 줄이면 알려지지 않은 취약점의 심각도를 낮출 수 있다. Claude가 25개 오픈소스 프로젝트(C, C++, Java, PHP, Python, 500만 줄 이상)를 분석해 493개 문제를 발견했다. 전체 요약 12문장 읽기 → 020 00:11 ▲ 192 · 댓글 49 AI가 밝혀낸 PHP 핵심 엔진의 원격 코드 실행 취약점 Wiz Research가 전 세계 웹사이트의 70%를 구동하는 PHP의 핵심 엔진에서 여러 심각한 메모리 안전 취약점을 발견했다. 보안 · PHP2Shell: AI uncovers critical RCE in PHP
Key Point PHP가 웹의 70%를 구동하는 만큼 코어 엔진의 메모리 안전 취약점은 전역 리스크이며, AI가 오래된 결함을 실제 공격으로 전환하는 방식의 변화를 보여준다.
핵심 요약
Wiz Research가 전 세계 웹사이트의 70%를 구동하는 PHP의 핵심 엔진에서 여러 심각한 메모리 안전 취약점을 발견했다. PHP 5.4 이후 지난 10년간 출시된 모든 PHP 버전이 최소 하나의 취약점의 영향을 받으며, 공격자는 서버 제어, 민감한 데이터 탈취, 웹사이트 변조를 할 수 있다. 10년 이상 숨겨져 있던 이 취약점들의 개발은 복잡한 메모리 오류 체인과 PHP 메모리 할당 재사용 방식을 고려해야 해서 인간 연구자에게는 거의 불가능했으나, frontier AI 모델들(Gemini 4 Argon, GPT-5.6 Sol, Wiz Atlas)이 이를 실용화했다. 전체 요약 10문장 읽기 → 021 21:11 ▲ 101 · 댓글 64 독립 개발자를 위한 자동 비상 알림 도구 'Death Plan Switch' 오픈소스 공개 개발자가 주 1회 체크인 이메일에 응하지 않으면 자동으로 비상 연락망을 알리는 셀프호스팅 서비스다. 오픈소스 · 도구 · Show HN: Death Plan Switch, a self-hosted dead man's switch for solo devs
Key Point 일인 사업가나 중요 정보 관리 책임이 있는 개발자가 예기치 못한 상황에서도 관계자들이 적절히 알림을 받도록 자동화할 수 있다.
핵심 요약
개발자가 주 1회 체크인 이메일에 응하지 않으면 자동으로 비상 연락망을 알리는 셀프호스팅 서비스다. 24시간 뒤 상기 메일, 48시간 뒤 마지막 경고, 72시간 뒤 지정한 가족·친구에게 질문, 120시간 뒤 모두에게 알림 메시지를 보낸다. 가족이 '괜찮다'고 응답하면 중단되고, 아무도 응답하지 않으면 미리 작성한 메시지가 모든 연락처에 전달된다. 전체 요약 10문장 읽기 → 022 18:11 ▲ 212 · 댓글 32 PHP 최고 위험도 RCE 취약점 2개 공개 예정 10월 22일(CEST 18:00)에 CVSS 10.0 등급의 PHP 원격코드실행(RCE) 취약점 2개 공개가 예정되어 있다. 보안 · Tell HN: 2x PHP RCE CVEs with CVSS 10.0 Incoming
Key Point PHP의 최고 위험도 취약점이 수주 내 공개될 예정으로, 모든 버전에 영향을 미치므로 프로덕션 서버 운영자는 긴급 패치 준비가 필수다.
핵심 요약
10월 22일(CEST 18:00)에 CVSS 10.0 등급의 PHP 원격코드실행(RCE) 취약점 2개 공개가 예정되어 있다. 해당 취약점은 PHP 5 버전 이상의 모든 영향받는 PHP 버전에서 원격코드실행을 허용한다. 예약된 CVE 번호는 CVE-2026-109618과 CVE-2026-109619이다. 전체 요약 4문장 읽기 → 023 15:11 ▲ 117 · 댓글 17 더치 PHP 컨퍼런스 2027, 3월 암스테르담서 개최 제21회 더치 PHP 컨퍼런스(Dutch PHP Conference)가 2027년 3월 16~19일 암스테르담에서 개최된다. 기타 · Upcoming Critical PHP Security Release
Key Point PHP 개발자가 참가할 수 있는 주요 산업 행사의 일정과 참여 방법이 발표되었기 때문이다.
핵심 요약
제21회 더치 PHP 컨퍼런스(Dutch PHP Conference)가 2027년 3월 16~19일 암스테르담에서 개최된다. 강연 공모(CFP)를 12월 18일 마감을 목표로 진행 중이며, 기술 세션과 비기술 세션 모두를 모집하고 있다. 올해는 2일 집중 포맷으로 진행되며, 일반 티켓 구매 시 웹 기술 행사인 웹데브콘(Webdevcon) 입장권이 포함된다. 전체 요약 5문장 읽기 → 024 12:11 ▲ 126 · 댓글 28 PHP 긴급 보안 패치, 10월 21일 배포 PHP 보안팀이 심각도 CVSS v4.0 9.2(Critical)인 두 개의 중대 취약점을 해결하는 보안 업데이트를 발표했다. 보안 · Upcoming Critical PHP Security Release
Key Point PHP의 중대 보안 결함이 예정되어 있으므로, 운영 중인 PHP 서버를 관리하는 개발자와 시스템 관리자는 즉시 업데이트 계획을 세워야 한다.
핵심 요약
PHP 보안팀이 심각도 CVSS v4.0 9.2(Critical)인 두 개의 중대 취약점을 해결하는 보안 업데이트를 발표했다. 업데이트는 2026년 10월 21일 14:00 UTC에 배포될 예정이다. PHP 사용자들에게 미리 준비할 것을 권고했으며, 배포 가능해지는 즉시 업데이트할 수 있도록 요청했다. 전체 요약 4문장 읽기 → 025 03:11 ▲ 119 · 댓글 81 NixOS가 자유로움을 주다—9줄로 FreshRSS 배포 저자는 FreshRSS(RSS 피드 애그리게이터)를 NixOS 서버에 9줄의 Nix 코드로 배포했다. 인프라 · 데브옵스 · NixOS is making me less afraid
Key Point NixOS의 선언적 설정 방식이 자가 호스팅 서비스 배포 및 유지의 복잡성을 획기적으로 낮추는 방법을 보여준다.
핵심 요약
저자는 FreshRSS(RSS 피드 애그리게이터)를 NixOS 서버에 9줄의 Nix 코드로 배포했다. 기존에는 RSS 피드를 스마트폰에만 로컬로 저장했는데, 화면이 작고 읽음/안 읽음 상태가 단말 전환 시 손실되는 문제가 있었다. 서버 기반 피드 애그리게이터를 원했으나 별도 프로젝트 유지 부담이 커서 미루고 있었다. 전체 요약 9문장 읽기 → 026 21:11 새 버전 Laravel 13.38.0 출시, 데이터베이스·캐시·배포 안정성 개선 Laravel 프레임워크 13.38.0이 릴리스되었으며, 총 27개의 버그 수정 및 기능 개선이 포함되었다. 웹 · 프론트엔드 · laravel/framework@v13.38.0
Key Point Laravel 프로젝트의 데이터베이스 관계, 검증, 작업 스케줄링 등 핵심 기능에서 숨은 버그를 일괄 수정했으므로 프로덕션 안정성을 높이려는 개발자라면 업그레이드를 검토해야 한다.
핵심 요약
Laravel 프레임워크 13.38.0이 릴리스되었으며, 총 27개의 버그 수정 및 기능 개선이 포함되었다. Unique 검증 규칙에서 실수값(float)을 지원하도록 확대하고, 모드() 함수가 실수를 자르는 문제를 수정했다. 관계형 쿼리의 ofMany() 별칭 클로저 내 동작 문제, 자참조 관계의 존재 및 집계 쿼리 버그를 해결했다. 전체 요약 8문장 읽기 → 027 09:11 ▲ 120 · 댓글 105 개발자 소셜 네트워크 '/dev/null' 론칭, 라이브 스트림 중 서버 확장 중 Laravel 창시자 Taylor Otwell 등 개발자들이 새로운 소셜 네트워크 플랫폼 '/dev/null'을 런칭했다. 웹 · 프론트엔드 · /dev/null: social network for developers
Key Point 라이브 스트림 중 신생 개발자 소셜 플랫폼이 폭주하는 초기 사용자로 인해 실시간 서버 확장을 진행하며, AI를 활용한 실시간 개발의 새로운 가능성을 보여주는 사례이다.
핵심 요약
Laravel 창시자 Taylor Otwell 등 개발자들이 새로운 소셜 네트워크 플랫폼 '/dev/null'을 런칭했다. 플랫폼은 개발자 커뮤니티를 위해 설계되었으며, 직관적인 온보딩과 간단한 CTA(클릭 유도 문안)를 제공한다. 론칭 당시 실시간 라이브스트림 중이었으며, 사용자들이 적극적으로 참여하면서 예상 외로 빠른 성장을 경험했다. 전체 요약 8문장 읽기 → 028 00:11 ▲ 62 · 댓글 2 AI 코딩 봇, 기능은 되는데 보안은 취약 AI 코딩 에이전트가 작성한 코드의 보안성을 평가하기 위해 Last Secure Code Benchmark를 개발했다. AI · 머신러닝 · Last Secure Code Benchmark: Is the Code You Vibe Secure?
Key Point 생산 코드를 작성하는 AI 에이전트의 보안 수준을 실제 측정한 첫 대규모 평가로, 대부분의 AI 생성 코드가 기능적으로는 문제없지만 보안 취약점을 안고 있음을 보여줍니다.
핵심 요약
AI 코딩 에이전트가 작성한 코드의 보안성을 평가하기 위해 Last Secure Code Benchmark를 개발했다. Java, C, C++, JavaScript, Python, PHP, Go 등 7개 언어로 된 450개 작업을 포함하며, 150개의 실제 취약점을 기반으로 구성됐다. 벤치마크는 2025 CWE Top 25 중 21개, Top 10 KEV 약점 8개를 포함하고, 함수 작성·파일 작성·저장소 구축 등 3가지 시나리오를 다룬다. 전체 요약 7문장 읽기 → 029 03:11 ▲ 109 · 댓글 69 해커뉴스 공개 후 AI 봇 트래픽 폭증 해커뉴스에서 인기를 얻은 customizable feed reader 'sprinklz.io' 출시 후 웹사이트 트래픽이 급증했으나 원인을 조사해보니 AI 봇이 대부분이었다. 기타 · I posted to HN, and then my website was flooded with AI bot traffic
Key Point 개발자가 공개한 작은 프로젝트가 AI 봇 트래픽으로 마비되는 현상은 LLM 기반 서비스의 급증으로 인한 웹 생태계 변화를 보여준다.
핵심 요약
해커뉴스에서 인기를 얻은 customizable feed reader 'sprinklz.io' 출시 후 웹사이트 트래픽이 급증했으나 원인을 조사해보니 AI 봇이 대부분이었다. 트래픽의 거의 절반이 자신을 '웹사이트 변경 감지 후 AI 뉴스레터로 요약하는 서비스'라고 설명하는 한 사용자에서 나왔으며, 분당 여러 번 쿼리를 날렸다. Claude, OpenAI, Google 검색 봇 등의 크롤러와 함께 /wp-content/phpinfo.php 같은 취약점 스캔 시도도 감지되었다. 전체 요약 6문장 읽기 → 030 00:11 새 버전 라라벨 프레임워크 v12.70.0 출시 라라벨 프레임워크 12.70.0 버전이 출시됐다. 웹 · 프론트엔드 · laravel/framework@v12.70.0
Key Point 라라벨 사용자들이 프레임워크 업데이트를 통해 쿼리 문제 해결과 캐시 처리 개선 사항을 반영받을 수 있다.
핵심 요약
라라벨 프레임워크 12.70.0 버전이 출시됐다. 쿼리 관련 문제들을 해결했으며, EncodedParameter 기능을 백포트했다. 설정된 $echoFormat에 따라 다른 캐시 파일을 생성하도록 개선했다. 031 00:11 새 버전 Laravel 13.36.0 출시, 큐 워커와 데이터베이스 최적화 Laravel 프레임워크 v13.36.0이 릴리스되었으며, 큐 워커의 타임아웃 종료 코드 접근성, sticky 연결 플러시 기능, 배경 연결을 기본 큐 설정에 추가했다. 웹 · 프론트엔드 · laravel/framework@v13.36.0
Key Point Laravel 13.36.0은 큐 시스템 안정성, 데이터베이스 연결 관리, 동시성 처리 등 프로덕션 환경의 핵심 기능들을 개선했으므로 Laravel 개발자는 업그레이드 시 성능과 안정성 향상을 기대할 수 있다.
핵심 요약
Laravel 프레임워크 v13.36.0이 릴리스되었으며, 큐 워커의 타임아웃 종료 코드 접근성, sticky 연결 플러시 기능, 배경 연결을 기본 큐 설정에 추가했다. S3 자격증명 공급자와 Cloud IAM 디스크 지원, PgBouncer SSL EOF 페일오버 오류 인식, phpredis 클라이언트 재구축 시 지속적 소켓 해제 등 데이터베이스 및 캐시 관련 개선이 포함되었다. 알림 시스템에서 locale() 무시 문제, JSON 경로 업데이트 손실, 참조 순환 등 여러 버그가 수정되었고, 검증 규칙 빌더가 추가되었다. 전체 요약 9문장 읽기 → 032 06:11 당일 +126 호스팅 회사를 위한 오픈소스 빌링 플랫폼 Paymenter Paymenter는 호스팅 회사를 위해 특화된 오픈소스 빌링 플랫폼입니다. 오픈소스 · 도구 · Paymenter/Paymenter · PHP
Key Point 호스팅 사업자가 자체 빌링 시스템을 구축하거나 유지할 때 오픈소스로 시작할 수 있는 현실적인 대안이 생겼고, MIT 라이선스로 상용화·커스터마이징의 자유도가 높습니다.
핵심 요약
Paymenter는 호스팅 회사를 위해 특화된 오픈소스 빌링 플랫폼입니다. 구독 자동화, 청구 관리를 간소화하며 벤더 종속성이나 숨은 비용이 없습니다. PHP 8.3 이상, Composer, Apache/Nginx, MariaDB를 요구합니다. 전체 요약 7문장 읽기 → 033 21:11 당일 +173 Elasticsearch보다 가볍고 Algolia보다 저렴한 오픈소스 검색 엔진 Typesense는 C++로 작성된 오픈소스 전문 검색 엔진으로, Algolia와 Pinecone의 대체재이면서 Elasticsearch보다 사용하기 쉬운 대안이다. 오픈소스 · 도구 · typesense/typesense · C++
Key Point Elasticsearch의 복잡성과 Algolia의 높은 비용 문제를 동시에 해결하는 오픈소스 검색 엔진으로, 빠른 개발과 운영의 단순함이 필요한 팀들이 자신의 인프라에서 저렴하게 구축할 수 있는 선택지가 생겼다.
핵심 요약
Typesense는 C++로 작성된 오픈소스 전문 검색 엔진으로, Algolia와 Pinecone의 대체재이면서 Elasticsearch보다 사용하기 쉬운 대안이다. 타이핑 오류를 자동으로 처리하고 50ms 이하의 저지연 검색을 지원하며, 단일 인덱스로도 동적 정렬·패싯·필터링·지역 검색 등 다양한 기능을 제공한다. 벡터 검색·의미론적 검색·챗봇 기반 대화형 검색·자연어 쿼리 이해·이미지/음성 검색까지 LLM 기반 고급 기능들을 지원한다. 전체 요약 8문장 읽기 → 034 18:33 새 버전 Laravel 13.35.0 출시, 큐 관리 개선 및 50여 개 버그 수정 Laravel 프레임워크 13.35.0이 릴리스되었다. 큐 작업에 메모리 제한을 백분율로 설정할 수 있게 지원하고, fake 단언이 속성 배열을 받도록 개선했다. 웹 · 프론트엔드 · laravel/framework@v13.35.0
Key Point PHP 웹 개발자들이 사용하는 가장 인기 있는 프레임워크의 최신 버전이 50여 개 버그 수정과 여러 기능 개선을 담고 있어, 프로덕션 환경 안정성 강화와 개발 효율성 향상이 필요한 개발 팀이라면 업데이트를 고려해야 한다.
핵심 요약
Laravel 프레임워크 13.35.0이 릴리스되었다. 큐 작업에 메모리 제한을 백분율로 설정할 수 있게 지원하고, fake 단언이 속성 배열을 받도록 개선했다. 스케줄링 기능이 강화되어 장시간 실행 명령어가 schedule:interrupt 신호를 볼 수 있고, alwaysOnOneServer() 메서드와 schedule:list --json 출력에 onOneServer 옵션이 추가됐다. 응답 팩토리에 markdown() 메서드가 추가되고, 로컬 디스크에 lazy_root_creation 설정 옵션이 추가됐다. 전체 요약 9문장 읽기 → 035 21:11 당일 +152 에러 추적부터 성능 모니터링까지, Sentry 오픈소스 공개 Sentry는 개발자를 위한 에러 추적 및 성능 모니터링 플랫폼으로, 코드의 문제를 빠르게 감지·추적·해결하도록 돕습니다. 기타 · getsentry/sentry · Python
Key Point 프로덕션 환경에서 발생하는 에러를 실시간으로 감지하고 성능 저하를 추적해야 하는 개발팀이라면, 광범위한 언어·플랫폼 지원으로 기술 스택에 무관하게 도입할 수 있는 통합 모니터링 솔루션입니다.
핵심 요약
Sentry는 개발자를 위한 에러 추적 및 성능 모니터링 플랫폼으로, 코드의 문제를 빠르게 감지·추적·해결하도록 돕습니다. JavaScript, Python, Ruby, PHP, Go, Rust, Java, Swift, C#, Dart 등 20개 이상의 프로그래밍 언어와 플랫폼을 지원하는 공식 SDK를 제공합니다. Electron, React Native, Flutter, Unity, Unreal Engine, Godot 등 다양한 개발 환경과 프레임워크를 위한 전문 SDK를 보유하고 있습니다. 전체 요약 5문장 읽기 → 036 21:11 당일 +343 GraphBLAS 기반 초고속 그래프 데이터베이스 FalkorDB 공개 FalkorDB는 희소 행렬(Sparse Matrix) 기반의 그래프 데이터베이스로, 인접 행렬을 GraphBLAS로 표현하고 선형대수를 활용해 쿼리를 실행한다. AI · 머신러닝 · FalkorDB/FalkorDB · Rust
Key Point 희소 행렬 기반의 그래프 데이터베이스로 기존 그래프DB와는 다른 구조를 제공하며, LLM 시대에 Knowledge Graph 구축이 중요해지면서 새로운 선택지를 제시한다.
핵심 요약
FalkorDB는 희소 행렬(Sparse Matrix) 기반의 그래프 데이터베이스로, 인접 행렬을 GraphBLAS로 표현하고 선형대수를 활용해 쿼리를 실행한다. LLM용 Knowledge Graph 구축에 최적화되었으며, 생성형 AI, 에이전트 메모리, 클라우드 보안, 사기 탐지 등 다양한 용도를 지원한다. OpenCypher 쿼리 언어를 지원하며 Property Graph 모델을 준수하고, 노드와 관계에 속성을 부여할 수 있다. 전체 요약 9문장 읽기 → 037 21:11 당일 +190 LLM을 위한 프로토콜, MCP 서버 구현 모음 Model Context Protocol(MCP)은 대규모언어모델(LLM)에 안전하고 통제된 도구·데이터 접근을 제공하는 프로토콜이며, 이 저장소는 Anthropic의 MCP 스티어링 그룹이 관리하는 레퍼런스 서버 구현을 모아놓은 곳이다. AI · 머신러닝 · modelcontextprotocol/servers · TypeScript
Key Point LLM을 새로운 도구·데이터 소스와 연결하는 표준 프로토콜의 공식 구현이 공개됐으며, 10개 언어 SDK와 함께 제공돼 개발자가 자신의 서버를 만들기 위한 기반이 갖춰졌다.
핵심 요약
Model Context Protocol(MCP)은 대규모언어모델(LLM)에 안전하고 통제된 도구·데이터 접근을 제공하는 프로토콜이며, 이 저장소는 Anthropic의 MCP 스티어링 그룹이 관리하는 레퍼런스 서버 구현을 모아놓은 곳이다. 현재 유지되는 레퍼런스 서버는 Everything(프롬프트·리소스·도구 테스트), Fetch(웹 콘텐츠 수집·변환), Filesystem(안전한 파일 작업), Git(저장소 읽기·검색·조작), Memory(지식 그래프 기반 영구 메모리), Sequential Thinking(사고 시퀀스 기반 문제 해결), Time(시간·타임존 변환) 등 7가지다. 저장소에 보관된 서버는 교육용 레퍼런스 구현이며 프로덕션 환경 배포를 위해서는 개발자가 자신의 위협 모델에 맞춰 보안 검토 및 추가 조치를 해야 한다. 전체 요약 7문장 읽기 → 038 18:11 ▲ 125 · 댓글 53 셸 명령과 코드를 실행하는 마크다운 노트 앱 Ledge.sh 공개 마크다운 노트에서 셸 명령, Python·Node·Ruby 같은 코드, SQL, AI 프롬프트를 직접 실행할 수 있는 Ledge.sh를 오픈소스로 공개했다. 오픈소스 · 도구 · Show HN: Ledge.sh – Runnable Markdown Notes
Key Point 개발자와 DevOps가 명령을 노트에 저장하고 바로 실행할 수 있어 문서와 실행이 분리되지 않으며, 원격 서버와 멀티 호스트 지원으로 프로젝트 자동화와 인시던트 대응 워크플로우를 노트 안에서 완결할 수 있다.
핵심 요약
마크다운 노트에서 셸 명령, Python·Node·Ruby 같은 코드, SQL, AI 프롬프트를 직접 실행할 수 있는 Ledge.sh를 오픈소스로 공개했다. 각 노트마다 독립적인 셸이 유지되어 cd나 환경변수, virtualenv 같은 상태가 다음 실행에 보존되며, ⌘↩로 코드 블록을 실행하면 출력이 아래에 스트리밍된다. frontmatter의 cwd와 env로 노트의 작업 디렉토리와 환경변수를 설정할 수 있고, norun 옵션으로 실행 버튼을 숨길 수 있다. 전체 요약 14문장 읽기 → 039 21:11 당일 +377 웹 데이터 수집 API 'Firecrawl', AI 에이전트용 스킬과 MCP로 확장 웹 검색, 스크래핑, 상호작용을 통합한 데이터 API로, 마크다운과 구조화된 JSON 형태로 AI 에이전트가 사용할 수 있는 형식으로 데이터를 제공한다. AI · 머신러닝 · firecrawl/firecrawl · TypeScript
Key Point 웹 데이터 수집 자동화가 AI 에이전트의 필수 요소인 만큼, 96% 웹 커버리지와 다양한 에이전트 통합 방식(Skill, MCP)이 개발 경험을 단순화하고 AI 데이터 파이프라인 구축 시간을 크게 단축할 수 있다.
핵심 요약
웹 검색, 스크래핑, 상호작용을 통합한 데이터 API로, 마크다운과 구조화된 JSON 형태로 AI 에이전트가 사용할 수 있는 형식으로 데이터를 제공한다. 96%의 웹 커버리지를 지원하며 JavaScript 렌더링이 필요한 페이지도 처리하고, P95 레이턴시는 3.4초로 실시간 에이전트 구동에 최적화했다. 검색, 스크래핑(마크다운/HTML/스크린샷/JSON), 상호작용(클릭·스크롤·입력·대기) 등의 핵심 엔드포인트와 Agent, Crawl, Map, Batch Scrape 등의 추가 기능을 제공한다. 전체 요약 9문장 읽기 → 040 00:11 새 버전 Laravel 13.34.0 배포, 작업 처리 개선 및 버그 수정 JobProcessed 이벤트에 작업 처리 시간(duration)을 포함하고, 타임아웃 발생 전에 작업에 알림을 전송하는 기능이 추가됐다. 웹 · 프론트엔드 · laravel/framework@v13.34.0
Key Point Laravel 프레임워크 v13의 최신 버전으로, 작업 처리 가시성 향상부터 수십 개의 버그 수정까지 안정성과 기능성을 크게 개선했습니다.
핵심 요약
JobProcessed 이벤트에 작업 처리 시간(duration)을 포함하고, 타임아웃 발생 전에 작업에 알림을 전송하는 기능이 추가됐다. queue:flush 명령에 --queue 옵션이 추가되어 특정 큐만 비울 수 있게 됐다. LazyCollection이 between 절을 지원하고, 증감(increment/decrement) 후 새로고침된 속성이 원본 상태와 동기화되도록 개선됐다. 전체 요약 14문장 읽기 → 041 00:11 새 버전 라라벨 12.69.3 릴리스, 워커 타임아웃과 S3 기능 개선 라라벨 프레임워크 12.69.3이 릴리스되었습니다. 웹 · 프론트엔드 · laravel/framework@v12.69.3
Key Point 라라벨 개발자라면 워커 타임아웃 처리와 AWS S3 통합 기능이 어떻게 개선됐는지 알고 있어야 합니다.
핵심 요약
라라벨 프레임워크 12.69.3이 릴리스되었습니다. 워커 타임아웃 종료 코드를 접근 가능하게 개선했습니다. S3 named credential provider를 지원하기 시작했습니다. 전체 요약 4문장 읽기 → 042 21:11 당일 +111 자신의 서버에 설치하는 깃허브 배포 플랫폼 Openship TypeScript 기반 오픈소스 배포 플랫폼으로, GitHub 저장소를 지정하면 자동으로 빌드·배포·라우팅·TLS 처리를 수행하는 자체 호스팅 가능 CI/CD 솔루션이다. 인프라 · 데브옵스 · oblien/openship · TypeScript
Key Point 자신의 인프라에 설치해 Vercel·Railway 같은 PaaS 기능을 완전히 제어할 수 있으므로, 배포 비용 절감과 데이터 주권이 필요한 팀에게 의미 있는 선택지다.
핵심 요약
TypeScript 기반 오픈소스 배포 플랫폼으로, GitHub 저장소를 지정하면 자동으로 빌드·배포·라우팅·TLS 처리를 수행하는 자체 호스팅 가능 CI/CD 솔루션이다. 데스크톱 앱, 웹 대시보드, CLI 등 세 가지 인터페이스로 구동할 수 있으며, 개인용 데스크톱 앱은 SSH를 통해 서버를 제어하고 팀용 서버는 Docker Compose(Linux) 또는 베어 모드로 운영할 수 있다. Package.json·프레임워크 설정·Dockerfile을 자동 감지해 스택을 파악하고, Docker 이미지 또는 베어 릴리즈로 빌드한 후 컨테이너·호스트 프로세스 방식으로 실행한다. 전체 요약 9문장 읽기 → 043 09:11 ▲ 105 · 댓글 55 Fakecloud: AWS를 로컬에서 구동하는 통합 테스트 에뮬레이터 Fakecloud는 105개 AWS 서비스 3,932개 API 작업을 지원하는 로컬 AWS 에뮬레이터로, Smithy 모델 기준 248,557/248,557 테스트 케이스를 100% 통과하는 완전한 준수성을 갖춘다. 인프라 · 데브옵스 · Fakecloud: Local AWS cloud emulator for integration tests
Key Point AWS 의존성이 강한 백엔드 개발·테스트 환경에서 클라우드 계정 없이도 전체 워크플로우를 로컬에서 진행할 수 있는 오픈소스 도구가 나왔으며, 기존 LocalStack과 달리 100% API 호환성을 제시하고 있다.
핵심 요약
Fakecloud는 105개 AWS 서비스 3,932개 API 작업을 지원하는 로컬 AWS 에뮬레이터로, Smithy 모델 기준 248,557/248,557 테스트 케이스를 100% 통과하는 완전한 준수성을 갖춘다. LocalStack 커뮤니티와 달리 AWS 계정, 인증 토큰, 유료 요금제 없이 로컬 개발 워크플로우를 유지할 수 있으며, 일반 AWS SDK·CLI·IaC 도구로 정상 동작한다. S3, SQS, SNS, EventBridge, Lambda, DynamoDB, RDS, ECS, API Gateway, Bedrock 등 주요 서비스뿐 아니라 S3 알림, SNS 팬아웃, EventBridge 타깃, DynamoDB Streams 같은 30개 이상의 서비스 간 통합을 지원한다. 전체 요약 7문장 읽기 → 044 06:11 ▲ 113 · 댓글 59 WordPress 다중 버전에 인증 우회 취약점, RCE 위험 WordPress 4.7~7.1.1 모든 버전에서 패스 트래버설 취약점이 발견됐다. 보안 · WordPress: Unauthenticated path traversal leading to conditional RCE
Key Point WordPress의 광범위한 버전들에서 인증 없이 원격 코드 실행이 가능한 심각한 취약점이므로 모든 사이트 운영자는 즉시 업데이트해야 한다.
핵심 요약
WordPress 4.7~7.1.1 모든 버전에서 패스 트래버설 취약점이 발견됐다. 로그인 없이 공격자가 page-template 처리 과정을 악용해 웹 서버 범위 밖의 PHP 파일을 로드할 수 있다. RCE 달성은 테마에 'page-'로 시작하는 디렉토리가 있고, 서버에 pearcmd.php 같은 실행 가능한 PHP 파일이 있을 때 가능하다. 전체 요약 6문장 읽기 → 045 00:11 새 버전 Laravel 13.33.0, 워커·캐시·데이터베이스 개선 담은 소규모 업데이트 Laravel 13.33.0이 릴리스됐습니다. 워커 타임아웃 시 강제 종료 옵션 추가, 태그된 캐시와 Eloquent 컬렉션의 버그 수정 등이 포함됐습니다. 웹 · 프론트엔드 · laravel/framework@v13.33.0
Key Point Laravel 사용자라면 데이터베이스 성능, 워커 안정성, 캐시 기능의 개선 사항을 확인해야 합니다.
핵심 요약
Laravel 13.33.0이 릴리스됐습니다. 워커 타임아웃 시 강제 종료 옵션 추가, 태그된 캐시와 Eloquent 컬렉션의 버그 수정 등이 포함됐습니다. PostgreSQL 네이티브 연결 풀링, 읽기 레플리카 설정, MariaDB 11·12.3 테스트 추가 등 데이터베이스 지원이 강화됐습니다. Valkey 프로토콜 지원, 라우트 명령어 개선, FormRequest 부모 클래스 속성 해석 등 여러 기능이 추가됐고, 버그 다수가 수정됐습니다. 046 21:10 당일 +399 cPanel·Plesk 대체할 무료 호스팅 컨트롤 패널 공개 Laranode는 VPS와 전용 서버 관리를 위한 오픈소스 호스팅 컨트롤 패널로, 라이센스 비용 없이 자신의 서버에서 전체 제어권을 갖는다. 오픈소스 · 도구 · crivion/laranode · PHP
Key Point cPanel과 Plesk 같은 유료 호스팅 패널의 구독료 부담에서 벗어나고 싶은 개발자와 서버 관리자들에게 완전한 오픈소스 대안을 제시한다.
핵심 요약
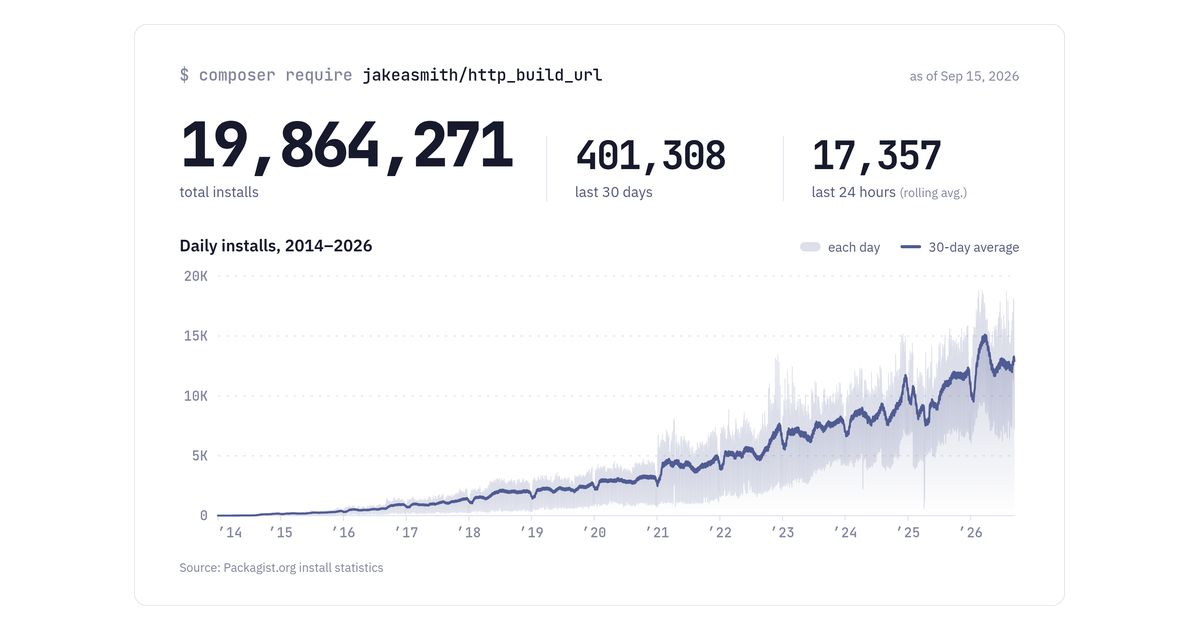
Laranode는 VPS와 전용 서버 관리를 위한 오픈소스 호스팅 컨트롤 패널로, 라이센스 비용 없이 자신의 서버에서 전체 제어권을 갖는다. 웹사이트·데이터베이스 생성, Let's Encrypt SSL 인증서 자동 적용, 파일 관리자, LAMP 스택 관리, PHP 버전 선택 등의 기능을 제공한다. CPU·메모리·네트워크 실시간 모니터링, UFW 방화벽 규칙 관리, 역할 기반 다중 계정 지원이 가능하다. 전체 요약 6문장 읽기 → 047 21:11 ▲ 159 · 댓글 42 12년된 PHP 임시 수정코드, 2000만 설치 후 단계적 폐기 선언 저자가 2014년 AOL의 PHP 5.2→5.3 업그레이드 과정에서 작성한 http_build_url() 폴리필이 Packagist에서 1900만 회 설치되고 월 40만 건 이상 다운로드되고 있다. 오픈소스 · 도구 · My temporary PHP fix from 2014 has nearly 20M installs. Today I'm deprecating it
Key Point 2000만 설치 규모의 광범위 패키지 유지보수 중단이 하게 의미하는 바를 이해하기 위해, 왜 새 maintainer를 받지 않고 폐기를 선택했는지 그 배경과 보안 고려사항을 확인할 필요가 있다.
핵심 요약
저자가 2014년 AOL의 PHP 5.2→5.3 업그레이드 과정에서 작성한 http_build_url() 폴리필이 Packagist에서 1900만 회 설치되고 월 40만 건 이상 다운로드되고 있다. WPML(150만 사이트), idna-convert, SPIP 등이 직접 번들링했고, Debian과 Ubuntu에도 패키징되어 현재 실제로는 예상과 달리 훨씬 광범위하게 사용 중이다. 저자는 수년 전 maintainer 모집에 3명이 응했으나 개인사정으로 처리하지 못했고, 이후 경로의 마지막 'a'를 삭제하는 버그 등 미해결 이슈를 발견했다. 전체 요약 5문장 읽기 → 048 08:25 당일 +290 Fleetbase, 모듈식 물류 운영체제 공개 이커머스, 음식배달, 택배 등을 위한 모듈식 물류·공급망 운영체제(LSOS) Fleetbase를 오픈소스로 공개했다. 오픈소스 · 도구 · fleetbase/fleetbase · JavaScript
Key Point 물류 운영을 통합 관리해야 하는 스타트업이나 기업 개발팀이 자체 솔루션을 구축할 때 기반으로 삼을 수 있는 오픈소스 플랫폼이다.
핵심 요약
이커머스, 음식배달, 택배 등을 위한 모듈식 물류·공급망 운영체제(LSOS) Fleetbase를 오픈소스로 공개했다. 주문 관리, 실시간 추적, 라이브 함대 맵, 서비스 존 관리 등 물류 업무 전반을 다루는 기능을 제공한다. PHP 기반 핵심 아키텍처로 확장 가능하며, REST API, 웹소켓, 웹훅을 통해 외부 시스템 연동이 가능하다. 전체 요약 5문장 읽기 → 049 21:11 당일 +320 오픈소스 AI 챗봇 플랫폼 LibreChat, v0.8.8 에이전트 기능 확대 LibreChat이 에이전트 관리 API, 연결된 워크스페이스, 코드 승인 제어 등을 추가한 v0.8.8-rc3를 출시했다. AI · 머신러닝 · danny-avila/LibreChat · TypeScript
Key Point 여러 AI 모델을 자유롭게 조합하며 에이전트 자동화를 직접 구축·운영할 수 있는 플랫폼이 필요한 개발자와 기업에 필수적인 선택지가 되고 있다.
핵심 요약
LibreChat이 에이전트 관리 API, 연결된 워크스페이스, 코드 승인 제어 등을 추가한 v0.8.8-rc3를 출시했다. ChatGPT 클론으로 시작했으나 이제 다중 AI 모델 지원, 코드 인터프리터, MCP 서버, 파일 검색, 웹 검색 등 다양한 기능을 제공한다. 에이전트는 커스텀 AI 어시스턴트를 코드 없이 만들 수 있고, 마켓플레이스에서 공유되며, 파일 시스템 접근과 Bash 실행이 가능하다. 전체 요약 6문장 읽기 →