쌓인 기록에서 찾기
무엇을 찾으세요?
날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위부터 2026년 11월 3일 (화)까지3800건
7건 · "비트코인"조건 지우기 ×
001▲ 101 · 댓글 61바이낸스, 20분 만에 63억 달러 도난당해바이낸스에서 10월 29일 오후 4시경부터 약 20분 동안 63억 달러 규모의 암호화폐가 도난당했으며, 이더리움·비트코인·트론·솔라나 등 최소 10개 블록체인의 핫월렛이 단일 공격자에게 드레인됐다.보안 · The $6.3B Binance Hack Was Pulled Off in Just 20 Minutes

Key Point암호화폐 역사상 최대 규모 해킹이며, 북한 해커 추정으로 지정학적 이슈까지 포함되는데, 현재 절반 이상의 자금이 추적 불가능한 상태로 남아있기 때문이다.
핵심 요약
- 바이낸스에서 10월 29일 오후 4시경부터 약 20분 동안 63억 달러 규모의 암호화폐가 도난당했으며, 이더리움·비트코인·트론·솔라나 등 최소 10개 블록체인의 핫월렛이 단일 공격자에게 드레인됐다.
- 암호화폐 추적 회사들은 공격 준비가 36시간 전부터 시작됐으며, 10월 29일 새벽 첫 코드 배포 후 두 개 월렛에서 테스트하고, 오후에 세 번째 월렛에서 리허설을 거친 후 4시간 뒤 바이낸스 핫월렛에 설치됐다고 분석했다.
- 암호화폐 추적 업체 TRM랩스와 체인분석은 북한 해커 그룹 '트레이더트레이터'가 범행을 저질렀을 가능성이 높다고 지적했으며, 이는 지난해 비트겟 해킹 사건 이후 용의 자금이 바이낸스 도난금과 섞인 증거가 발견됐기 때문이다.
전체 요약 6문장 읽기 →보안 · Steal My Bitcoin CTF PoC

Key PointPHP 메모리 관리 취약점을 이용한 실제 임의 코드 실행 기법의 완전한 기술 분석과 재현 가능한 PoC가 공개되어, 웹 애플리케이션 보안과 메모리 안전성 문제를 다루는 개발자에게 중요한 참고 자료가 된다.
핵심 요약
- Alpine PHP 8.4.26 환경에서 메모리 오버플로우 취약점을 이용해 임의 코드 실행을 달성하는 CTF 증명 코드를 공개했다.
- Python 표준 라이브러리만 사용하며, 최대 20개의 HTTP 요청으로 헬스 체크 → 힙 릭 → 코드 릭 → 콜백 실행 4단계를 거친다.
- 소형 멀티파트 업로드(약 250KB)가 PHP 메모리 파싱 중에 128MB 제한을 초과하도록 설계되어, 워커에 stale state를 남긴다.
전체 요약 12문장 읽기 →보안 · Show HN: Steal My Bitcoin
Key Point보안 취약점을 의도적으로 노출하고 실제 상금을 제시하는 해킹 챌린지로, 개발자들의 침투 테스트 실력을 시험할 수 있는 실습 기회를 제공한다.
핵심 요약
- 이 서버에 약 $500 상당의 비트코인 개인키가 숨겨져 있으며, PHP 사용자 계정을 통해 print-flag 바이너리로 접근 가능하다.
- PHP2SHELL CVE 공개 이전의 낡은 PHP 버전이 의도적으로 사용되었다.
- 가장 먼저 지갑에 접근하는 사람이 상금을 획득한다.
전체 요약 5문장 읽기 →보안 · Who Is Planting Backdoors in Ledger Crypto Wallets?
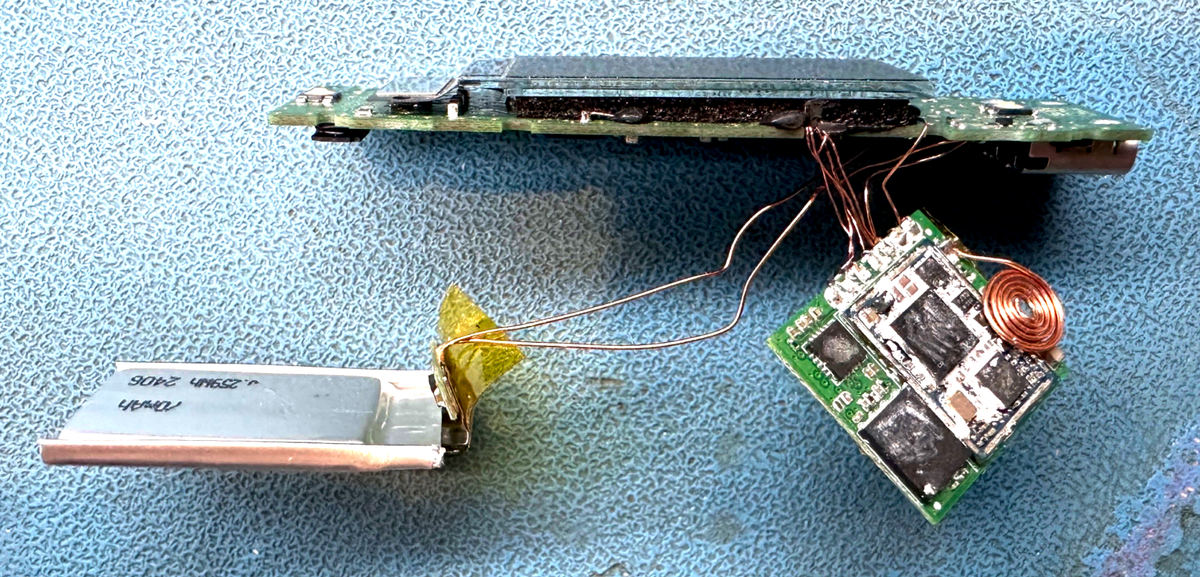
Key Point암호화폐 지갑의 하드웨어 백도어가 공인 판매점까지 확산되면서 기존의 '공식 채널 구매가 안전하다'는 가정이 무너졌으며, 수개월간 밝혀지지 않다가 집중 탈취로 이어진 사건의 경과와 규모를 파악해야 합니다.
핵심 요약
- 레져가 동남아시아에서 판매된 일부 지갑에 이식된 백도어로 인해 약 1억 200만 달러의 암호화폐가 탈취됐다고 발표했고, 독일의 공인 판매점과 유럽 전자제품 체인점에서도 이식물이 발견됐다.
- 하드웨어 해커 조 그랜드가 3월에 레져에 보고한 초기 이식물은 수작업으로 솔더링한 와이어가 눈에 띄는 1세대 설계였고, 마크 카르펠레스가 발견한 고급 버전은 맞춤형 플렉시블 회로 기판과 검은색 안테나로 탐지를 피했다.
- 공격자들은 동남아시아의 온라인 판매자에서 시작해 공인 판매점인 말레이시아의 크립토빌리스와 유럽 미디어마르크트 체인점까지 영역을 확대했으며, 이는 공격자가 높은 신뢰도를 가진 채널을 의도적으로 표적하고 있음을 시사한다.
전체 요약 10문장 읽기 →보안 · Crypto Capture of Foreign Aid
Key Point세계은행 원조 자금이 암호화폐를 통해 대규모로 횡령되는 실상을 처음 정량화한 연구로, 개발 원조 투명성 논의에 구체적 근거를 제공한다.
핵심 요약
- 2016년 파나마 페이퍼스 이후 돈세탁 규제가 강화되자, 개발도상국에서 외국 원조 자금이 암호화폐로 전환되는 추세를 연구했다.
- 연구팀은 비트코인 온체인 거래, 월렛 생성, 거래소 기록, IP 기반 트래픽을 결합한 법의학적 측정 지표를 개발했다.
- 2018-2024년 세계은행 원조 238억 달러(93개 수원국)를 대상으로 분석한 결과, 원조 송금 시점에 익명 및 신규 월렛의 암호화폐 활동이 급증했다.
전체 요약 7문장 읽기 →오픈소스 · 도구 · Neovim have a ~$800k Bitcoin donation sitting untouched since 2023
Key Point오픈소스 프로젝트의 자금 관리 투명성과 기부금 활용 현황을 보여주는 사례로, 큰 규모의 미사용 기금이 존재함을 드러낸다.
핵심 요약
- Neovim 재단이 2023년부터 약 10비트코인(현재 시세 약 800,000달러)을 기부받았으나 사용하지 않고 있다.
- 해당 지갑은 2019년 이후 송금 활동이 없어 최소 7년간 접근 기록이 없는 상태다.
- 개발자가 Hacker News에서 이 사실을 발견하고 Neovim 팀의 인식 여부를 질문했다.
AI · 머신러닝 · HKUDS/Vibe-Trading · Python

Key Point거래 전략의 정확성을 좌우하는 데이터 버그 24개를 동시에 수정한 것으로, 백테스트와 실제 거래 결과의 신뢰도에 직결되는 중요한 개선이다.
핵심 요약
- Vibe-Trading은 AI 거래 에이전트를 위한 포괄적 거래 기능을 제공하는 Python 기반 오픈소스 프로젝트다.
- 최근 업데이트에서 데이터 누락 시 잘못된 수익률을 계산하는 pandas pct_change() 버그를 10개 파일의 24개 지점에서 발견하고 수정했다.
- 알파 신호 생성 시 선언되지 않은 입력값 사용으로 일부 알파가 NaN 데이터를 무시하고 신호를 출력하는 문제를 해결했다.
전체 요약 6문장 읽기 →