쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 10월 30일 (금)까지 3636건
5건 · "WAF"조건 지우기 ×
001 09:11 ▲ 100 · 댓글 24 PHP 원격 코드 실행 취약점, AWS 서비스 영향 AWS가 PHP 웹 런타임의 두 가지 중대 취약점(CVE-2026-109618, CVE-2026-109619)을 공개했으며, 인증 없이 원격에서 임의의 코드 실행, 데이터 접근, 서비스 거부가 가능하다. 보안 · PHP web runtimes (CVE-2026-109618 and CVE-2026-109619)
Key Point PHP 애플리케이션을 운영 중인 조직이라면 즉시 버전을 확인하고 패치하거나 마이그레이션 계획을 세워야 할 중대한 원격 코드 실행 취약점이다.
핵심 요약
AWS가 PHP 웹 런타임의 두 가지 중대 취약점(CVE-2026-109618, CVE-2026-109619)을 공개했으며, 인증 없이 원격에서 임의의 코드 실행, 데이터 접근, 서비스 거부가 가능하다. PHP 8.5.0~8.5.11, 8.4.0~8.4.26, 8.3.0~8.3.35, 8.2.0~8.2.34가 영향받으며, PHP 5.4~8.1은 생명 종료 상태로 업스트림 패치가 없다. AWS WorkMail은 10월 22일까지 PHP 8.3.36으로 업그레이드하며 고객 조치가 불필요하고, Elastic Beanstalk은 v4.13.12를 릴리스했으며 자동 업데이트 사용자는 관리 기간에 자동 적용된다. 전체 요약 6문장 읽기 → 002 09:11 ▲ 101 · 댓글 15 Cloudflare, PHP 취약점 php2shell에 즉시 대응 Cloudflare, Wiz, OpenAI, Quarkslab이 PHP 5.4 이상의 모든 버전에 영향을 미치는 CVE-2026-109618과 CVE-2026-109619(php2shell) 취약점 두 개를 공개했다. 보안 · Cloudflare deploys protections against php2shell vulnerability
Key Point PHP 기반 웹 서비스를 운영 중이라면 즉시 패치를 적용해야 하는 핵심 취약점이며, Cloudflare 사용자는 이미 WAF로 보호받고 있으니 상황을 파악해야 한다.
핵심 요약
Cloudflare, Wiz, OpenAI, Quarkslab이 PHP 5.4 이상의 모든 버전에 영향을 미치는 CVE-2026-109618과 CVE-2026-109619(php2shell) 취약점 두 개를 공개했다. 두 취약점은 서비스 거부, 원격 코드 실행, 데이터 노출을 허용하며, 특수하게 제작된 HTTP 트래픽을 처리할 때 발동된다. PHP는 전체 웹사이트의 약 70%에서 사용되며 WordPress와 Magento 같은 주요 플랫폼에서 쓰이므로 광범위한 영향이 우려된다. 전체 요약 10문장 읽기 → 003 09:11 ▲ 192 · 댓글 60 얀덱스 전산망 파괴해도 봇 공격은 다른 서버로 옮겨갔다 우크라이나의 드론 공격으로 얀덱스 데이터센터가 10월 7~13일 마비되어 트래픽이 85~90% 감소했다. 보안 · Yandex outage: data shows that instead of going dark, malicious bots moved
Key Point 물리적 인프라 타격이 악성 자동화 위협을 근절하지 못한다는 점을 실데이터로 보여주며, 클라우드 환경에서 위협 대응 전략을 바꿔야 함을 시사한다.
핵심 요약
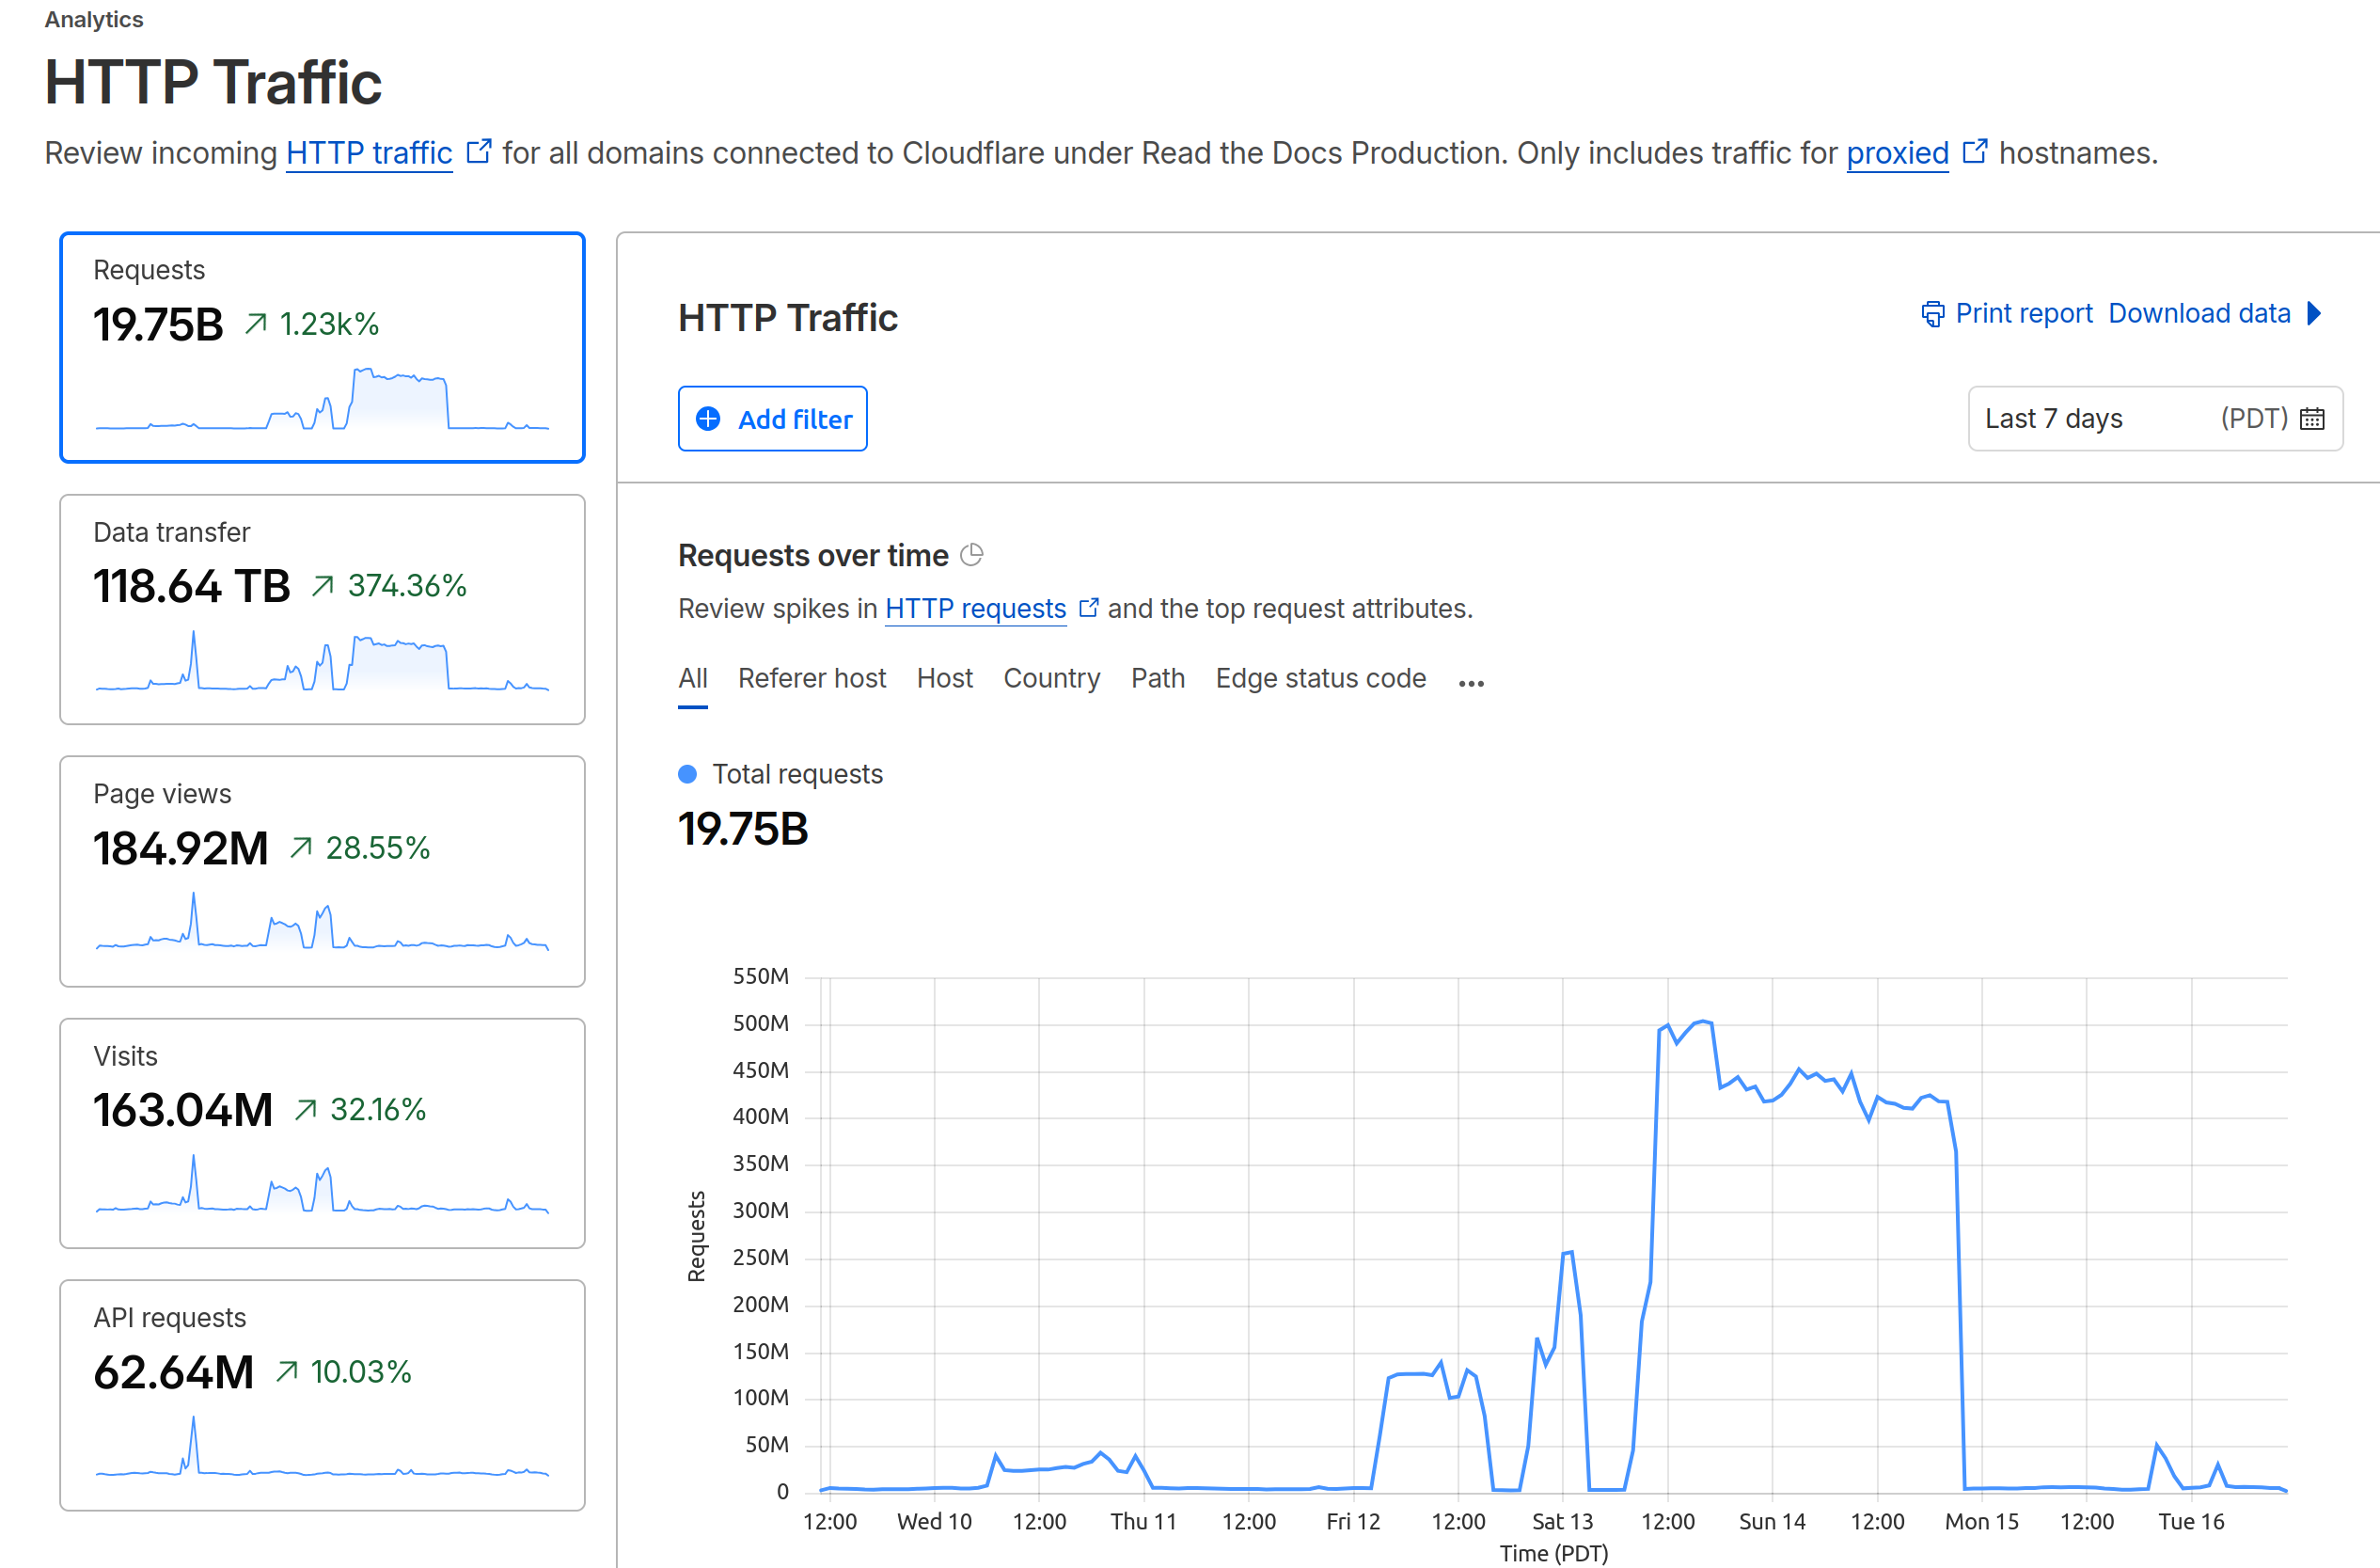
우크라이나의 드론 공격으로 얀덱스 데이터센터가 10월 7~13일 마비되어 트래픽이 85~90% 감소했다. 얀덱스는 검색 엔진(AS13238)과 클라우드 서비스(AS200350) 두 개 ASN으로 나뉘어 운영되며 각각 다른 영향을 받았다. 검색 엔진 ASN의 트래픽 감소는 거의 전부 검증된 크롤러(YandexBot 등)의 활동 중단으로, 뉴스 사이트 크롤링이 44% 떨어졌다. 전체 요약 9문장 읽기 → 004 09:10 ▲ 144 · 댓글 48 Read the Docs, 사상 최대 DDoS 공격으로 10일간 고전 2026년 6월 Read the Docs가 분당 550만 개 요청의 대규모 DDoS 공격을 받았으며, 정상 트래픽의 100배 규모였다. 인프라 · 데브옵스 · Understanding the recent DDoS attack against Read the Docs
Key Point 캐시 우회, 헤더 무작위화, 적응형 공격 패턴 등 단순 트래픽 홍수와 다른 정교한 DDoS 기법이 무엇인지, 대규모 인프라도 대응이 어려운 이유를 보여준다.
핵심 요약
2026년 6월 Read the Docs가 분당 550만 개 요청의 대규모 DDoS 공격을 받았으며, 정상 트래픽의 100배 규모였다. 공격은 전 세계 수백 개 네트워크의 수백만 개 IP에서 시작됐고, HTTP 헤더와 TLS 파라미터를 무작위로 변경해 서명 기반 필터를 회피했다. 공격자들은 캐시되지 않는 404, 302 리다이렉트 등을 의도적으로 대상으로 삼았으며, 방어 규칙에 적응해 요청 속도와 대상 경로를 지속적으로 변경했다. 전체 요약 6문장 읽기 → 005 00:10 ▲ 669 · 댓글 262 Cerebras와 OpenAI, GPT-5.6 Sol 울트라팩스트 모드 공개 Cerebras와 OpenAI가 새로운 서비스 계층 울트라팩스트 모드를 OpenAI API에 출시했으며, 초당 최대 750개 토큰을 생성한다. AI · 머신러닝 · Accelerating GPT-5.6 Sol Ultrafast
Key Point 고성능 AI 추론 기술의 실질적 진전을 보여주는 사례로, GPU 기반 시스템의 근본적 한계를 새로운 아키텍처로 극복한 점이 개발자 커뮤니티의 관심을 받고 있다.
핵심 요약
Cerebras와 OpenAI가 새로운 서비스 계층 울트라팩스트 모드를 OpenAI API에 출시했으며, 초당 최대 750개 토큰을 생성한다. 울트라팩스트 모드는 Fable 5보다 11배, Opus 4.8 Fast 모드보다 5배 빠르며, 품질 저하 없이 동작한다. Cerebras의 Wafer-Scale Engine 아키텍처가 칩에 44GB SRAM을 탑재하여 메모리 대역폭 병목을 제거해 고속 추론을 실현한다.