쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 11월 3일 (화)까지 3800건
49건 · "TLS"조건 지우기 ×
001 09:11 당일 +124 NetBird: 피어투피어 기반 Zero Trust 네트워크 플랫폼 NetBird는 WireGuard 기반의 피어투피어 오버레이 네트워크를 자동으로 구성하며, 포트 개방과 복잡한 방화벽 규칙 없이 암호화된 터널로 머신들을 연결한다. 인프라 · 데브옵스 · netbirdio/netbird · Go
Key Point WireGuard 기반의 간단한 셀프호스트 네트워크 인프라를 찾는 팀과 개인, 그리고 NAT 환경에서 안전한 피어투피어 연결이 필요한 경우에 직접 적용할 수 있다.
핵심 요약
NetBird는 WireGuard 기반의 피어투피어 오버레이 네트워크를 자동으로 구성하며, 포트 개방과 복잡한 방화벽 규칙 없이 암호화된 터널로 머신들을 연결한다. 신원 기반 Zero Trust 접근 제어로 세분화된 정책을 한 곳에서 관리할 수 있으며, 조직이나 홈 네트워크 모두에 적용 가능하다. Linux, macOS, Windows, Android, iOS, FreeBSD, pfSense, OPNsense, MikroTik RouterOS, OpenWRT, Synology, TrueNAS, Proxmox, Raspberry Pi, 서버리스, 컨테이너 등 다양한 플랫폼을 지원한다. 전체 요약 14문장 읽기 → 002 06:11 ▲ 111 · 댓글 23 이메일 암호화의 실제 의미, 각 방식의 장단점 파악하기 이메일 암호화는 다양한 방식과 시점에서 이루어지며, 각각 다른 위협으로부터 보호하는 대신 서로 다른 단점을 가진다. 보안 · Understanding Email Encryption (2025)
Key Point 이메일 암호화의 다양한 방식(전송 암호화, 저장소 암호화, 영지식 암호화, 종단 간 암호화)이 어떤 위협을 보호하는지, 각각 어떤 실질적 한계와 트레이드오프를 가지는지 이해하여 자신의 보안 위험에 맞는 선택을 할 수 있기 때문이다.
핵심 요약
이메일 암호화는 다양한 방식과 시점에서 이루어지며, 각각 다른 위협으로부터 보호하는 대신 서로 다른 단점을 가진다. 현실적 위협은 계정 탈취, 스팸 필터 오류, 악성코드, 실수로 인한 삭제이며, 덜 흔하지만 중요한 위협은 네트워크 도청, 데이터 유출, 물리적 기기 도난이다. TLS는 기기와 서버 간 연결을 암호화하며 로컬 WiFi, ISP, 네트워크 도청으로부터 보호하고, PKI(공개 키 인프라)는 인증서 검증으로 사칭 방지, 인증서 투명성(CT) 로그는 부정적 인증서 발급 감시한다. 전체 요약 12문장 읽기 → 003 21:11 당일 +117 로컬 DNS 서버로 전 기기 광고·추적 차단, AdGuard Home AdGuard Home은 가정 네트워크 전체의 광고와 추적을 차단하는 DNS 기반 오픈소스 소프트웨어다. 보안 · AdguardTeam/AdGuardHome · TypeScript
Key Point 가정 네트워크에서 단 하나의 DNS 서버 설정만으로 모든 기기의 광고·추적을 차단할 수 있으며, 자체 데이터 제어와 완전한 투명성을 원하는 사용자의 선택지가 다양해졌다.
핵심 요약
AdGuard Home은 가정 네트워크 전체의 광고와 추적을 차단하는 DNS 기반 오픈소스 소프트웨어다. DNS 싱크홀링 방식으로 동작하며, 클라이언트 소프트웨어 설치 없이 모든 기기를 보호한다. Linux, macOS, FreeBSD, OpenBSD 등 다양한 OS에서 curl/wget/fetch로 자동 설치 가능하며, Docker와 Snap Store도 지원한다. 전체 요약 11문장 읽기 → 004 03:11 ▲ 179 · 댓글 82 팔로알토 방화벽 0-day 연쇄 공격, 25개 서버 장악 Dream 연구팀이 10월 25일 팔로알토 네트웍스 PAN-OS 방화벽 25대를 장악한 공격을 적발했으며, 미국 정부 계열 시스템이 포함되어 있다. 보안 · Chained PHP2Shell Exploit Roots 25 Servers, Including US Government Servers
Key Point PAN-OS 방화벽의 관리 인터페이스 노출이 정부 기관의 내부 AD까지 연결되는 공격 경로를 보여주며, 노출된 장비 발견에서 ID 인프라 침해까지의 전체 과정이 기록된 사례로 방어 전략 수립의 교훈을 제공한다.
핵심 요약
Dream 연구팀이 10월 25일 팔로알토 네트웍스 PAN-OS 방화벽 25대를 장악한 공격을 적발했으며, 미국 정부 계열 시스템이 포함되어 있다. 공격자는 PHP2Shell(CVE-2026-109618/109619)과 Fragnesia 커널 권한 상승 익스플로잇(CVE-2026-46300)을 연결해 인증 없이 한 번의 HTTP 요청으로 루트 접근을 달성했다. PHP2Shell은 PHP의 session.upload_progress 메커니즘을 악용해 메모리 고갈-정보 유출-스테일 참조 생성-코드 실행 네 단계로 nobody 권한 확보까지 도달한다. 전체 요약 13문장 읽기 → 005 03:11 ▲ 132 · 댓글 67 Apple, 손상된 eMudhra 인증서 자동 차단 중 eMudhra가 운영하는 8개 중간 인증기관(CA)의 개인키가 손상되었으며, 이 중 6개는 TLS 인증서를 발급한다. 보안 · About the compromised eMudhra intermediate CAs
Key Point 명령줄 도구 사용자는 향후 업데이트 대기 없이 즉시 손상된 CA 인증서를 차단하기 위해 수동 조치를 취할 수 있으며, 이는 TLS 스푸핑 공격 위험을 줄이는 중요한 보안 조치다.
핵심 요약
eMudhra가 운영하는 8개 중간 인증기관(CA)의 개인키가 손상되었으며, 이 중 6개는 TLS 인증서를 발급한다. 손상된 키를 가진 공격자는 모든 웹사이트에 대해 유효해 보이는 인증서를 만들 수 있다. Apple은 2026년 10월 19일부터 해당 12개 인증서를 자동으로 차단 중이며, Safari·Mail·Apple 프레임워크 사용 앱에서는 추가 조치 불필요하다. 전체 요약 9문장 읽기 → 006 15:11 ▲ 102 · 댓글 59 4개월간의 Zig 경험, 무엇이 좋고 무엇이 부족한가 저자는 4개월 만에 Zig로 돌아와 snurl(작은 네트워크 프로토콜용 라이브러리), TUI 타이퍼 레이서, n-body 시뮬레이터 등 여러 프로젝트를 진행했다. 오픈소스 · 도구 · Four Months of Zig
Key Point Zig가 점점 성숙해지면서 실제 프로덕션 프로젝트에서 사용 가능해지는 시점, 안정화 전 남은 과제들이 무엇인지 개발자 관점에서 명확히 정리된 평가이다.
핵심 요약
저자는 4개월 만에 Zig로 돌아와 snurl(작은 네트워크 프로토콜용 라이브러리), TUI 타이퍼 레이서, n-body 시뮬레이터 등 여러 프로젝트를 진행했다. Zig Day Seattle에서 Zig의 창시자 Andrew Kelley를 만나고 다른 개발자들과 협업하면서 커뮤니티의 가치를 느꼈다. anyzig 도구로 여러 Zig 버전을 쉽게 관리할 수 있으며, 명시적 IO와 allocator 파라미터 설계가 메모리 관리를 명확하게 한다고 평가했다. 전체 요약 13문장 읽기 → 007 06:11 ▲ 273 · 댓글 140 검열에 저항하는 도구 개발자 모아 FOSDEM 27에 신규 분과 개설 FOSDEM 27에서 검열과 감시에 맞서는 자유 소프트웨어 개발에 집중한 'Digital Dissident' 분과를 새로 개설한다. 보안 · I refuse to accept a censored Internet. Join Me at FOSDEM 27
Key Point 검열이 정교해지는 가운데 개별 도구의 안전성보다 전체 도구 체인의 상호 운용성이 생사를 결정하는 상황에서, 산재된 프로젝트 개발자들을 한 자리에 모아 공통 위협 모델과 공학 실천을 논의하는 이번 분과가 지역 사용자 보호 전략을 바꿀 수 있습니다.
핵심 요약
FOSDEM 27에서 검열과 감시에 맞서는 자유 소프트웨어 개발에 집중한 'Digital Dissident' 분과를 새로 개설한다. 러시아, 이란, 중국 등 권위주의 체제 주민들은 우회 접속·익명 통신·안전한 증거 보관·추적 불가능한 배포 등 완전한 도구 체인이 필요하며, 기존 분과들은 개별 기술만 다뤄 전체 흐름을 놓쳤다. 검열 우회·익명 통신·안전한 보도·기기 보안·위험 사용자를 위한 유용성·검열 측정 등 6가지 주제로 기술 발표와 개방형 토론을 진행한다. 전체 요약 7문장 읽기 → 008 21:11 당일 +202 컨테이너 없이 프로세스 샌드박싱하는 경량 도구 공개 Anthropic이 Sandbox Runtime(srt)을 오픈소스로 공개했으며, 이는 컨테이너 없이 OS 수준에서 파일시스템과 네트워크 제약을 강제하는 경량 샌드박싱 도구다. 인프라 · 데브옵스 · anthropics/sandbox-runtime · TypeScript
Key Point 컨테이너의 오버헤드 없이 OS 원시 기능으로 AI 에이전트와 로컬 도구를 안전하게 격리하려는 개발자들에게 필요한 인프라가 등장했다.
핵심 요약
Anthropic이 Sandbox Runtime(srt)을 오픈소스로 공개했으며, 이는 컨테이너 없이 OS 수준에서 파일시스템과 네트워크 제약을 강제하는 경량 샌드박싱 도구다. macOS는 sandbox-exec과 Seatbelt 프로필을, Linux는 bubblewrap을 사용해 격리를 구현하고, Windows는 전용 사용자 계정과 WFP 필터로 제약을 적용한다. 네트워크는 기본적으로 모두 차단되며, allowedDomains/deniedDomains로 명시적으로 허용하는 방식을 사용한다. 파일 읽기는 기본 허용이고 denyRead/allowRead로 제어하며, 쓰기는 기본 차단이고 allowWrite로만 허용한다. 전체 요약 11문장 읽기 → 009 18:11 ▲ 126 · 댓글 31 OBS Studio 33 출시, 브라우저 소스와 플러그인 체계 개편 OBS Studio 33.0.0이 출시되었으며, CEF(Chromium Embedded Framework)를 127/6533에서 150/7871로 대폭 업데이트해 브라우저 소스와 도크의 기반 프레임워크를 2024년 7월에서 2026년 9월 수준으로 개선했다. 오픈소스 · 도구 · OBS Studio 33
Key Point 브라우저 소스 기반 프레임워크의 대규모 업데이트와 플러그인 체계 개편으로 인해, OBS를 사용하는 스트리머·콘텐츠 크리에이터와 플러그인 개발자는 호환성 변화에 주의해야 한다.
핵심 요약
OBS Studio 33.0.0이 출시되었으며, CEF(Chromium Embedded Framework)를 127/6533에서 150/7871로 대폭 업데이트해 브라우저 소스와 도크의 기반 프레임워크를 2024년 7월에서 2026년 9월 수준으로 개선했다. 플러그인 로딩 체계를 완전히 개편했으며, 1차 플러그인은 'core' 폴더로 이동하고 3차 플러그인은 새로운 설치 위치와 폴더 구조를 적용했으나, 기존 3차 플러그인은 OBS Studio 34.0까지 기존 위치에서 로드된다. 프리뷰에서 소스 스냅 동작을 개선하여 시각적 지표를 추가했고, 소스가 전체 축을 따라 스냅되며 숨겨진 소스로의 스냅은 비활성화했다. 전체 요약 13문장 읽기 → 010 18:11 ▲ 100 · 댓글 73 webOS TV를 로컬 기반 스마트 TV로 재개발하는 프로젝트 리눅스 컴퓨터에서 Chromium을 실행하고 TV는 디스플레이로만 사용하는 방식으로 webOS TV의 기본 홈 화면, 브라우저, 음성 어시스턴트를 교체하는 프로젝트다. 하드웨어 · 시스템 · Show HN: Making a smart TV dumb and then smart
Key Point webOS TV 펌웨어 수정을 통해 로컬 제어 기반의 스마트 TV를 만드는 구체적인 기술 구조와 제약·위험 요소를 보여준다.
핵심 요약
리눅스 컴퓨터에서 Chromium을 실행하고 TV는 디스플레이로만 사용하는 방식으로 webOS TV의 기본 홈 화면, 브라우저, 음성 어시스턴트를 교체하는 프로젝트다. TV 펌웨어의 특정 빌드 버전을 대상으로 루트 권한으로 벤더 시스템 서비스를 수정하므로 보증 소실 위험이 있으며, 재부팅이나 초기화 전까지 TV를 사용할 수 없을 수 있다. 원격 컨트롤러의 음성 입력, 홈 화면 라우팅, 네이티브 음성 캡처 등이 벤더 서비스를 후킹하며, 펌웨어 SHA-256 핀과 코드 오프셋이 특정 빌드에만 유효하다. 전체 요약 12문장 읽기 → 011 03:11 ▲ 181 · 댓글 120 eMudhra, 모질라 조사 기한 무시하고 해명 미뤄 10월 17일 eMudhra의 중간 인증서 8개 개인키 유출이 보고되었고, 모질라는 20시간 내 Firefox의 OneCRL을 통해 인증서 폐기 완료. 보안 · eMudhra ignored Mozilla Root investigation deadline; blames social media
Key Point 사실상 모든 TLS 인증서 발급을 불가능하게 만드는 개인키가 초등 암호 수준으로 유출되었으며, 생태계 복구와 원인 파악이 시급한 가운데 CA가 기한을 지키지 않고 있습니다.
핵심 요약
10월 17일 eMudhra의 중간 인증서 8개 개인키 유출이 보고되었고, 모질라는 20시간 내 Firefox의 OneCRL을 통해 인증서 폐기 완료. 384비트 타원곡선 개인키가 256 이하의 정수로만 생성되어, 이론상 순간적으로 복원 가능하고 심지어 LLM에도 'CTF 문제'라 제시하면 풀 수 있는 수준. 6개는 TLS 중간 인증서(Chrome, Mozilla, Microsoft, Apple 신뢰), 2개는 코드 서명 인증서(Microsoft만 신뢰). 전체 요약 9문장 읽기 → 012 03:11 ▲ 166 · 댓글 47 OpenSSL 4.1.0 출시, DTLS 1.3 지원 추가 OpenSSL 4.1.0은 DTLS 1.3(RFC 9147) 지원, RFC 8701 GREASE, IKEV2 KDF, DTLS SSL listener API 지원 등 주요 기능을 추가한 정식 릴리스다. 보안 · OpenSSL 4.1.0
Key Point OpenSSL의 주요 보안 라이브러리 업데이트로 DTLS 1.3 지원과 암호화 알고리즘 최적화를 통해 서버 보안과 성능 모두에 영향을 미치며, 특히 DTLS 관련 알려진 이슈들을 파악해야 즉시 적용 여부를 판단할 수 있다.
핵심 요약
OpenSSL 4.1.0은 DTLS 1.3(RFC 9147) 지원, RFC 8701 GREASE, IKEV2 KDF, DTLS SSL listener API 지원 등 주요 기능을 추가한 정식 릴리스다. ML-DSA와 ML-KEM의 NTT 연산을 ppc64le에서 최적화했고, x86_64에서 ML-DSA 최적화, AVX-512 기반 SHAKE x4 연산, AES-CBC 복호화 VAES 최적화를 적용했다. tsget 유틸리티는 더 이상 관리되지 않는 WWW::Curl::Easy에서 Net::Curl::Easy로 변경되었으며, 업그레이드 전 Net::Curl::Easy 설치가 필요하다. 전체 요약 10문장 읽기 → 013 03:11 ▲ 142 · 댓글 64 Crystal 1.22 공개, DWARF 파서 대폭 개선 및 aarch64-linux Tier 1 승격 Crystal 1.22.0이 공개되었으며 33명의 기여자가 참여한 251개 변경사항을 포함한다. 오픈소스 · 도구 · Crystal 1.22
Key Point Crystal 언어의 성능 개선(특히 디버깅 정보 처리), 플랫폼 확장(ARM 리눅스 공식화), 그리고 HTTP/이벤트 루프 안정성 향상으로 프로덕션 환경에서의 적용성이 강화되었다.
핵심 요약
Crystal 1.22.0이 공개되었으며 33명의 기여자가 참여한 251개 변경사항을 포함한다. STDOUT/STDERR 쓰기 실패 시 SIGPIPE 신호처럼 즉시 종료되도록 변경되었으며, STDOUT.exit_on_broken_pipe = false로 비활성화 가능하다. 상수에 타입 선언을 지정할 수 있게 되었다(BAR : Int32 = 1). 전체 요약 13문장 읽기 → 014 03:11 ▲ 207 · 댓글 113 지난 12개월 보안 사건 236건 실시간 추적 pwn.watch는 최근 12개월간 발생한 236건의 보안 사건을 심각도별로 추적하는 대시보드로, 현재 37건이 활성화 상태며 그 중 16건이 중대(Critical) 수준이다. 보안 · What's Getting Pwned
Key Point 지난 수주일간 GitLab 정규식 컴파일러(CVSS 10.0), Plex Media Server 체인, 대형 은행 AI 에이전트 침입 등 인증 없는 원격 코드 실행 및 공급망 공격이 집중되고 있으며, 개발자 도구와 금융 플랫폼이 동시에 타격을 받고 있는 상황을 파악할 수 있다.
핵심 요약
pwn.watch는 최근 12개월간 발생한 236건의 보안 사건을 심각도별로 추적하는 대시보드로, 현재 37건이 활성화 상태며 그 중 16건이 중대(Critical) 수준이다. 지난 11일간(1월 2-12일) 신규 사건이 없는 상태가 가장 오래 지속되었으며, 현재 심각도 가중치로는 중대 4점·높음 3점·중간 2점·낮음 1점·업데이트 0.5점으로 계산된다. Arista VeloCloud Orchestrator의 CVSS 9.9 SQL 인젝션 취약점(CVE-2026-114625)이 적극적으로 악용되고 있으며, 인증된 사용자가 관리자 권한을 탈취할 수 있다. 전체 요약 16문장 읽기 → 015 00:11 ▲ 249 · 댓글 147 eMudhra, 글로벌 SSL/TLS 인증서 사업 전면 철수 디지털 신뢰 서비스 회사 eMudhra가 글로벌 SSL/TLS 인증서 사업을 자발적으로 철수하기로 결정했다. 보안 · eMudhra to Exit Global SSL/TLS Certificate Business
Key Point 신규 SSL/TLS 인증서 발급을 계획 중인 조직과 eMudhra 인증서 사용자에게 직접 영향을 미치는 중요한 변화이며, 보안 사건의 비중과 실제 피해 규모의 불일치가 사업 결정에 미친 영향을 보여준다.
핵심 요약
디지털 신뢰 서비스 회사 eMudhra가 글로벌 SSL/TLS 인증서 사업을 자발적으로 철수하기로 결정했다. 최근 SSL/TLS 인증서 관련 보안 사건이 발생했으며, 회사는 발견 후 14시간 내에 영향받은 인증기관을 취소했고 즉시 공개했다. 해당 CA에서 발급한 최종 엔티티 인증서는 없었으며, 인프라 손상이나 데이터 유출은 없었고 모든 물리·논리 보안 통제가 유지되었다. 전체 요약 10문장 읽기 → 016 18:11 ▲ 108 · 댓글 66 OpenAI 공식 CLI 도구 공개 OpenAI REST API를 사용하기 위한 공식 CLI를 깃허브에 공개했으며, Homebrew 또는 Go 1.26 이상으로 설치할 수 있다. AI · 머신러닝 · OpenAI CLI
Key Point 개발자들이 터미널에서 직접 OpenAI API를 호출할 수 있게 되어 스크립트 자동화와 CI/CD 파이프라인 통합이 가능해졌다.
핵심 요약
OpenAI REST API를 사용하기 위한 공식 CLI를 깃허브에 공개했으며, Homebrew 또는 Go 1.26 이상으로 설치할 수 있다. 리소스 기반 명령 구조를 따르며 일반 API는 OPENAI_API_KEY, 관리자 기능은 OPENAI_ADMIN_KEY로 인증한다. 텍스트 기본 출력을 제공하고 --format으로 json, jsonl, yaml, raw 등으로 변환 가능하며, --transform으로 GJSON 문법을 이용한 데이터 추출이 가능하다. 전체 요약 10문장 읽기 → 017 12:11 새 버전 uv 0.13.5, 보안 패치와 CPython 3.15.1 지원 uv 0.13.5에서 CPython 3.15.1, 3.14.9, 3.13.17의 보안 패치 버전을 포함한 python-build-standalone 20261021로 업데이트했다. 인프라 · 데브옵스 · astral-sh/uv@0.13.5
Key Point Python 3.9·3.10 사용자와 pip의 신뢰할 수 없는 인증서 번들을 마주했던 개발자들이 즉시 설치 및 검증해야 하는 보안 업데이트다.
핵심 요약
uv 0.13.5에서 CPython 3.15.1, 3.14.9, 3.13.17의 보안 패치 버전을 포함한 python-build-standalone 20261021로 업데이트했다. pip 26.2.2와 certifi 2026.10.19를 사전 설치하며, 두 버전 모두 손상된 eMudhra/emSign 루트 인증서를 제거했다. 기존 가상 환경은 자동으로 업그레이드되지 않으므로 uv python upgrade를 실행하고 pip를 별도로 업그레이드해야 한다. 전체 요약 7문장 읽기 → 018 12:11 ▲ 273 · 댓글 69 mitmproxy, 손상된 eMudhra 인증서로 서명하는 옵션 추가 TLS 프록시 도구 mitmproxy에 --emudhra 옵션을 추가했다. 보안 · mitmproxy adds --emudhra option
Key Point 보안 검증이나 인증서 신뢰 체인 테스트가 필요한 개발자들이 손상된 CA 키로 인증서를 발급할 수 있는 도구를 갖추게 된다.
핵심 요약
TLS 프록시 도구 mitmproxy에 --emudhra 옵션을 추가했다. 이 옵션은 손상된 eMudhra 중간 CA 개인키로 클라이언트 인증서를 서명하도록 한다. eMudhra는 인도의 인증서 발급 기관이며, 해당 CA 개인키의 손상이 공개되었다. 전체 요약 9문장 읽기 → 019 21:11 새 버전 Node.js 26.12.1, 11개 보안 취약점 수정 Node.js 26.12.1이 보안 릴리스로 공개됐으며 CVE-2026-106069, CVE-2026-106072 등 11개의 취약점을 수정했다. 인프라 · 데브옵스 · nodejs/node@v26.12.1
Key Point TLS, DNS, 암호화 등 보안 핵심 영역의 11개 취약점 수정으로 프로덕션 환경의 Node.js 애플리케이션 보안을 강화하는 중요 업데이트다.
핵심 요약
Node.js 26.12.1이 보안 릴리스로 공개됐으며 CVE-2026-106069, CVE-2026-106072 등 11개의 취약점을 수정했다. TLS 모듈에서 비표준 IP 주소 거부 기능(High) 및 IP 정규화 회귀 문제를 수정하고, 블로킹된 공개 키가 포함된 인증서 체인 거부 기능을 추가했다. DNS 모듈에서 null 바이트 입력 검증을 추가했으며(High), HTTP 에이전트 데이터 보호 기능을 I/O 없이 작동하도록 개선했다(Medium). 전체 요약 6문장 읽기 → 020 21:11 새 버전 Node.js v24.22.1 'Krypton' LTS 보안 업데이트 Node.js v24.22.1은 보안 취약점 9개(CVE-2026-105481, CVE-2026-105482 등)를 포함한 보안 릴리스다. 인프라 · 데브옵스 · nodejs/node@v24.22.1
Key Point Node.js LTS 버전의 보안 취약점을 즉시 패치한 만큼, 프로덕션 환경에서 보안 위협에 대한 노출을 줄이기 위해 신속한 업그레이드가 필요하다.
핵심 요약
Node.js v24.22.1은 보안 취약점 9개(CVE-2026-105481, CVE-2026-105482 등)를 포함한 보안 릴리스다. HTTP 에이전트 데이터 보호 기능이 I/O 없이도 동작하도록 개선되었으며, DNS resolve 함수가 null 바이트를 검증하도록 강화됐다. TLS에서 IP 주소 정규화 회귀 문제를 수정하고 비정준형 IP 주소를 거부하는 검증이 추가됐다. 전체 요약 7문장 읽기 → 021 21:11 새 버전 Node.js v22.23.4 LTS 보안 업데이트 공개 Node.js 22.23.4 'Jod' LTS 버전이 보안 릴리스로 공개되었다. 인프라 · 데브옵스 · nodejs/node@v22.23.4
Key Point Node.js의 주요 LTS 버전에서 6개의 보안 취약점이 한 번에 수정되었으므로, 프로덕션 환경에서 이를 즉시 반영해야 한다.
핵심 요약
Node.js 22.23.4 'Jod' LTS 버전이 보안 릴리스로 공개되었다. HTTP 에이전트 데이터 가드(CVE-2026-105481), DNS 널 바이트 검증(CVE-2026-105482), TLS 비표준 IP 주소 거부(CVE-2026-106069), 권한 모델 검증(CVE-2026-106073), 암호화 난수 캐시 초기화(CVE-2026-106074) 등 6개 보안 취약점을 수정했다. Brotli 디코더 에러 포맷 블록 스위치를 노출하고(CVE-2026-111497), Brotli 라이브러리 패치를 적용했다. 전체 요약 6문장 읽기 → 022 21:11 ▲ 252 · 댓글 108 eMudhra CA 인증서 개인키가 단일 바이트였던 사건 10월 17일 보안 연구자가 eMudhra 인증 기관의 8개 중간 인증서 개인키 유출을 Apple, Google, Microsoft, Mozilla, eMudhra에 보고했고, Chrome과 Firefox가 차단했으며 Mozilla가 eMudhra 루트를 제거했다. 보안 · Eight Bits of Trust; eMudhra's CA keys cracked in milliseconds
Key Point P-384 곡선에서 단 8비트로 보호된 CA 개인키로 인해, 브라우저 밖의 거의 모든 TLS 클라이언트(API 호출, 설치 도구, IoT 기기)에서 어떤 도메인으로든 가짜 인증서를 만들 수 있다는 구조적 위험이 17개월간 방치됐다.
핵심 요약
10월 17일 보안 연구자가 eMudhra 인증 기관의 8개 중간 인증서 개인키 유출을 Apple, Google, Microsoft, Mozilla, eMudhra에 보고했고, Chrome과 Firefox가 차단했으며 Mozilla가 eMudhra 루트를 제거했다. eMudhra의 개인키는 4, 56, 115 등 단일 바이트 숫자였으며, P-384 곡선의 개인키는 384비트 난수(2³⁸⁴ 경우의 수)여야 하지만 47바이트 영점 다음 1바이트만 존재했다. 이 때문에 인증서의 공개키를 보고 밀리초 단위로 개인키를 복구할 수 있었으며, 연구자는 Mozilla가 공개한 8개 인증서 모두를 즉시 복구했다. 전체 요약 10문장 읽기 → 023 03:11 ▲ 119 · 댓글 81 NixOS가 자유로움을 주다—9줄로 FreshRSS 배포 저자는 FreshRSS(RSS 피드 애그리게이터)를 NixOS 서버에 9줄의 Nix 코드로 배포했다. 인프라 · 데브옵스 · NixOS is making me less afraid
Key Point NixOS의 선언적 설정 방식이 자가 호스팅 서비스 배포 및 유지의 복잡성을 획기적으로 낮추는 방법을 보여준다.
핵심 요약
저자는 FreshRSS(RSS 피드 애그리게이터)를 NixOS 서버에 9줄의 Nix 코드로 배포했다. 기존에는 RSS 피드를 스마트폰에만 로컬로 저장했는데, 화면이 작고 읽음/안 읽음 상태가 단말 전환 시 손실되는 문제가 있었다. 서버 기반 피드 애그리게이터를 원했으나 별도 프로젝트 유지 부담이 커서 미루고 있었다. 전체 요약 9문장 읽기 → 024 21:11 당일 +126 LocalAI: 고사양 GPU 없이 모든 AI 모델을 로컬에서 실행 LocalAI는 GPU 없이도 LLM, 비전, 음성, 이미지, 비디오 모델을 어떤 하드웨어에서든 실행할 수 있는 오픈소스 AI 엔진이다. AI · 머신러닝 · mudler/LocalAI · Go
Key Point 로컬 환경에서 고가의 GPU 없이도 다양한 AI 모델을 실행할 수 있는 완전한 플랫폼으로, 마이크로서비스 아키텍처, 멀티유저 지원, 분산 모드를 갖춘 프로덕션 레벨의 솔루션이 필요한 조직과 개발자들에게 실질적인 선택지를 제공한다.
핵심 요약
LocalAI는 GPU 없이도 LLM, 비전, 음성, 이미지, 비디오 모델을 어떤 하드웨어에서든 실행할 수 있는 오픈소스 AI 엔진이다. 작은 코어 구조로 설계되어, 필요한 백엔드(llama.cpp, vLLM, whisper.cpp, Stable Diffusion, MLX 등)만 개별 컨테이너로 받아 필요 없는 것은 설치하지 않는다. OpenAI, Anthropic, ElevenLabs API와 호환되며 하나의 API 뒤에서 모든 모달리티를 지원한다. 전체 요약 11문장 읽기 → 025 21:11 ▲ 112 · 댓글 45 Go, 신뢰하지 않는 8개 중간 인증서 차단 Go의 crypto/x509 패키지가 보안 문제로 인해 8개의 중간 인증서를 신뢰하지 않도록 수정했다. 보안 · Go will reject certificate chains containing eight distrusted SPKIs
Key Point eMudhra 인증기관의 8개 중간 인증서가 침해되어 Go에서 공식적으로 차단했으며, 해당 인증서로 보호된 서버나 코드에 영향을 줄 수 있으므로 신속한 대응이 필요하다.
핵심 요약
Go의 crypto/x509 패키지가 보안 문제로 인해 8개의 중간 인증서를 신뢰하지 않도록 수정했다. 해당 인증서들을 포함한 인증서 체인을 검증할 때 필터링하여 호출자에게 반환되지 않도록 한다. 영향을 받는 인증서는 모두 eMudhra Technologies Limited가 발급한 중간 인증서들이며, TLS 및 코드 서명(CS) 용도의 DV/EV/OV 등급 인증서를 포함한다. 전체 요약 6문장 읽기 → 026 15:11 ▲ 107 · 댓글 20 맥의 화면을 아이폰·아이패드에서 제어하는 Sill Sill은 맥의 특정 창이나 전체 데스크톱을 아이폰, 아이패드에 실시간으로 스트리밍하고 터치, 트랙패드, 키보드, Apple Pencil로 원격 제어하는 도구다. 오픈소스 · 도구 · Any window from your Mac, on your iPhone and iPad
Key Point 맥과 iOS 기기 간의 화면 공유와 원격 제어를 오픈소스로 구현한 도구로, 중간 서버 없이 로컬 네트워크나 VPN으로만 동작해 개인정보 보호를 우선하는 개발자들이 유용하게 활용할 수 있다.
핵심 요약
Sill은 맥의 특정 창이나 전체 데스크톱을 아이폰, 아이패드에 실시간으로 스트리밍하고 터치, 트랙패드, 키보드, Apple Pencil로 원격 제어하는 도구다. 맥과 기기는 같은 네트워크, USB 케이블, Direct Wireless Connection(P2P Wi-Fi), 또는 Tailscale 같은 VPN을 통해 연결되며 중간 서버나 계정이 없다. 맥은 Apple Silicon 탑재, macOS 14 이상 필요하고, 아이폰·아이패드는 iOS/iPadOS 17 이상이어야 한다. 전체 요약 13문장 읽기 → 027 21:11 ▲ 158 · 댓글 81 TP-Link 공유기 구매 후 커널 익스플로잇 작성하기 2023년 8월 구매한 TP-Link EAP770 Wi-Fi 7 공유기가 대용량 파일 다운로드 시 데이터를 손상시키는 문제가 발생했으며, SSH 연결의 MAC 에러와 큰 파일의 rsync 전송 실패로 나타났다. 하드웨어 · 시스템 · Wanted to download an ISO, ended up writing a kernel exploit
Key Point 자신의 공유기에서 발견한 하드웨어 버그를 해결하기 위해 커널 익스플로잇까지 작성해야 했던 이유와 제조사가 지원을 중단한 기기를 사용자가 직접 고칠 수 없도록 하는 구조적 문제를 드러낸다.
핵심 요약
2023년 8월 구매한 TP-Link EAP770 Wi-Fi 7 공유기가 대용량 파일 다운로드 시 데이터를 손상시키는 문제가 발생했으며, SSH 연결의 MAC 에러와 큰 파일의 rsync 전송 실패로 나타났다. 문제 재현을 위해 여러 프로토콜을 시도했고, WireGuard 터널 내에서만 작동한 후 나중에 HTTP/2와 TLS 레코드 에러로 재현되었으며, 패킷 분석 결과 1440바이트 TCP 세그먼트에 64바이트가 연속으로 손상되었다. 손상된 세그먼트는 유효한 TCP 체크섬을 가지고 있었으므로, 경로 어딘가에서 TCP 헤더가 재계산되었으며, 테스트 결과 여러 TCP 스트림이 동시 실행될 때 LAN-Wi-Fi 방향에서만 발생했다. 전체 요약 13문장 읽기 → 028 09:11 ▲ 192 · 댓글 60 얀덱스 전산망 파괴해도 봇 공격은 다른 서버로 옮겨갔다 우크라이나의 드론 공격으로 얀덱스 데이터센터가 10월 7~13일 마비되어 트래픽이 85~90% 감소했다. 보안 · Yandex outage: data shows that instead of going dark, malicious bots moved
Key Point 물리적 인프라 타격이 악성 자동화 위협을 근절하지 못한다는 점을 실데이터로 보여주며, 클라우드 환경에서 위협 대응 전략을 바꿔야 함을 시사한다.
핵심 요약
우크라이나의 드론 공격으로 얀덱스 데이터센터가 10월 7~13일 마비되어 트래픽이 85~90% 감소했다. 얀덱스는 검색 엔진(AS13238)과 클라우드 서비스(AS200350) 두 개 ASN으로 나뉘어 운영되며 각각 다른 영향을 받았다. 검색 엔진 ASN의 트래픽 감소는 거의 전부 검증된 크롤러(YandexBot 등)의 활동 중단으로, 뉴스 사이트 크롤링이 44% 떨어졌다. 전체 요약 9문장 읽기 → 029 06:11 ▲ 161 · 댓글 27 Go 1.27, HTTP/1 연결 재사용 자동화로 5배 성능 개선 Go 1.27은 HTTP/1 연결 재사용을 자동으로 최적화해 같은 요청을 100회 반복할 때 710ms(Go 1.26)에서 150ms로 약 5배 빨라졌다. 인프라 · 데브옵스 · Better HTTP/1 connection reuse in Go 1.27
Key Point HTTP/1 연결 재사용 실패로 인한 성능 저하는 상태 코드나 부분 응답만 필요한 실제 코드에서 자주 발생하는데, Go 1.27이 이를 자동 처리하므로 기존 인프라의 성능을 크게 개선할 수 있다.
핵심 요약
Go 1.27은 HTTP/1 연결 재사용을 자동으로 최적화해 같은 요청을 100회 반복할 때 710ms(Go 1.26)에서 150ms로 약 5배 빨라졌다. HTTP 연결 설립에는 TCP 핸드셰이크(1 RTT)와 TLS 핸드셰이크(2 RTT)로 총 3 RTT가 소요되며, 크로스리전 통신에서는 300ms 이상 걸릴 수 있다. HTTP/1에서는 응답 본문을 끝까지 읽어야 다음 요청에서 같은 연결을 재사용할 수 있는데, 상태 코드만 필요한 경우처럼 응답 본문을 읽지 않으면 연결이 버려진다. 전체 요약 7문장 읽기 → 030 00:11 ▲ 100 · 댓글 32 양자내성암호 시대, 개발자가 꼭 알아야 할 암호화 선택지 2026년 양자내성암호(PQ) 전환 시간표가 급변했으며 2029년까지 완료 필수라는 합의가 이뤄졌다. 보안 · (Post-Quantum) Cryptographic Right Answers
Key Point 양자컴퓨터 실용화 임박으로 2029년 기한 내 모든 암호화 시스템 전환이 급박해진 상황에서, 개발자들이 지금 당장 적용해야 할 구체적 기술 선택지와 마이그레이션 방향이 명확하게 제시됐다.
핵심 요약
2026년 양자내성암호(PQ) 전환 시간표가 급변했으며 2029년까지 완료 필수라는 합의가 이뤄졌다. 2018년 이후 모든 비대칭암호 답변이 바뀌었고, 대칭암호는 그로버 알고리즘이 실제 위협이 아니므로 그대로 안전하다. 데이터 암호화는 클라우드면 KMS, 아니면 XAES-256-GCM 또는 XChaCha20Poly1305를 무작위 논스와 함께 사용하고, 몇 MB 이상이면 Cobblestone-128을 써야 한다. 전체 요약 11문장 읽기 → 031 21:11 당일 +128 모든 다운로드를 한 곳에서, Ghost Downloader 3 공개 비디오, 토렌트, FTP, 스트리밍 등 HTTP, Magnet/BT, FTP, M3U8, MPEG-DASH, eD2k 프로토콜을 지원하는 통합 다운로더. 오픈소스 · 도구 · XiaoYouChR/Ghost-Downloader-3 · Python
Key Point 다양한 프로토콜과 플랫폼을 한 애플리케이션으로 지원하는 다운로더이며, 느린 네트워크 환경과 안티봇 차단에 대응한 기술이 주요 경쟁력입니다.
핵심 요약
비디오, 토렌트, FTP, 스트리밍 등 HTTP, Magnet/BT, FTP, M3U8, MPEG-DASH, eD2k 프로토콜을 지원하는 통합 다운로더. YouTube, Bilibili의 클립 선택·자막·재생목록, GitHub·HuggingFace 미러 가속 등 주요 서비스에 최적화된 기능 제공. 느린 연결에서도 스마트 청킹과 대역폭 자동 감지로 빠른 다운로드 속도 유지, 실제 브라우저 TLS 핑거프린트로 안티봇 회피. 전체 요약 8문장 읽기 → 032 03:11 새 버전 Tauri 2.12.3 출시, 메시지 전달 버그 수정 Tauri 2.12.3이 출시되었으며 Channel 메시지 전달 시스템의 핵심 버그가 수정됐다. 인프라 · 데브옵스 · tauri-apps/tauri@tauri-v2.12.3
Key Point Channel 메시지 처리 버그 수정으로 iOS와 Windows 설치 프로세스의 신뢰성이 개선되며, Tauri로 개발하는 데스크톱 앱의 안정성이 향상된다.
핵심 요약
Tauri 2.12.3이 출시되었으며 Channel 메시지 전달 시스템의 핵심 버그가 수정됐다. onmessage 핸들러에서 예외 발생 시 이후 메시지들이 대기열에만 남아있던 문제를 해결했다. 수정 후 에러는 비동기로 재발생되어 미처리 예외로 보고되며 메시지 전달은 정상 계속된다. 전체 요약 7문장 읽기 → 033 12:11 새 버전 Tauri 2.12.2 출시, 앱 재시작 및 메뉴 버그 수정 macOS에서 process::restart와 AppHandle::restart가 LaunchServices(open -n)를 통해 앱 번들을 재실행하도록 개선되어, 새 인스턴스가 기존 프로세스의 stdio와 프로세스 그룹을 상속받지 않아 종료된 터미널에서 출력할 때의 크래시 문제 해결(인자 전달은 유지). 웹 · 프론트엔드 · tauri-apps/tauri@tauri-v2.12.2
Key Point macOS에서 앱 재시작 시 발생하던 크래시와 메뉴 기능 버그가 수정되어 데스크톱 앱 개발자에게 영향을 미칩니다.
핵심 요약
macOS에서 process::restart와 AppHandle::restart가 LaunchServices(open -n)를 통해 앱 번들을 재실행하도록 개선되어, 새 인스턴스가 기존 프로세스의 stdio와 프로세스 그룹을 상속받지 않아 종료된 터미널에서 출력할 때의 크래시 문제 해결(인자 전달은 유지). once 이벤트 리스너가 제거되기 전에 여러 이벤트를 받을 때 발생하던 패닉 버그 수정. Menu.new()에서 MenuItemOptions의 action을 직접 지정할 수 있도록 메뉴 생성 방식 복구(Menu 팝업 시 콜백 함수 정상 작동). 전체 요약 5문장 읽기 → 034 21:11 당일 +360 Windows에서 AI 에이전트 제어하는 MCP 서버 오픈소스 Windows-MCP는 LLM 기반 AI 에이전트가 Windows OS와 상호작용하도록 하는 경량 오픈소스 MCP 서버다. AI · 머신러닝 · CursorTouch/Windows-MCP · Python
Key Point AI 에이전트가 Windows 데스크톱을 네이티브하게 조종할 수 있는 오픈소스 표준이 등장했으며, 개발자들은 이를 자동화나 AI 통합 프로젝트에 즉시 활용할 수 있다.
핵심 요약
Windows-MCP는 LLM 기반 AI 에이전트가 Windows OS와 상호작용하도록 하는 경량 오픈소스 MCP 서버다. 파일 탐색, 애플리케이션 제어, UI 상호작용, QA 테스트 등의 작업을 자동화할 수 있으며, 컴퓨터 비전이나 특정 모델 학습 없이 모든 LLM과 호환된다. Python 3.13+ 환경에서 실행되며, Claude Desktop, Cursor, Perplexity, Gemini CLI 등 다양한 MCP 클라이언트에 연동 가능하고, PyPI를 통해 `uvx windows-mcp`로 설치할 수 있다. 전체 요약 9문장 읽기 → 035 18:30 당일 +770 AI 에이전트를 위한 로컬 검색 엔진 XERJ 출시 XERJ는 Rust로 작성된 로컬 AI 검색 엔진으로, 폴더를 자동으로 인덱싱해 코드·문서·로그·PDF 등을 검색·RAG·보안 감사·에이전트 메모리용으로 사용할 수 있다. AI · 머신러닝 · xerj-org/xerj · Rust
Key Point 에이전트의 토큰 낭비를 줄이는 로컬 검색 엔진으로, grep 대비 2.7배의 토큰 절감을 실측으로 증명한 도구가 오픈소스로 공개되었으며 AI 개발 워크플로우의 효율성을 크게 바꿀 가능성이 있다.
핵심 요약
XERJ는 Rust로 작성된 로컬 AI 검색 엔진으로, 폴더를 자동으로 인덱싱해 코드·문서·로그·PDF 등을 검색·RAG·보안 감사·에이전트 메모리용으로 사용할 수 있다. 기존 grep/sed 대비 40배 적은 토큰으로 데이터를 인덱싱하며, Elasticsearch 호환 API를 제공해 기존 클라이언트와 도구가 그대로 작동한다. 참고 코딩(reference coding) 사용 사례에서 실측한 결과, grep 기반 에이전트 대비 출력 토큰 2.7배 감소, 메모리만 사용할 때 대비 26배 감소를 달성했고 현장 보고에서는 약 5배의 토큰 절감이 보고된다. 전체 요약 12문장 읽기 → 036 18:33 ▲ 138 · 댓글 49 해킹으로 Google 위장 TLS 인증서 발급…DNS 탈취가 계기 공격자들이 .gh, .sl, .as 국가 도메인 3개를 탈취한 뒤 DNS 레코드를 조작해 Google과 다른 대형 서비스의 위조 TLS 인증서를 발급받았다. 보안 · Hackers obtain counterfeit TLS certificates for Google and other large services
Key Point 도메인 레지스트리 탈취로 수백 개 사이트의 위장 인증서가 발급된 대규모 사건으로, 도메인과 DNS 보안의 취약점이 TLS 신뢰 체계 전체에 미치는 영향을 보여준다.
핵심 요약
공격자들이 .gh, .sl, .as 국가 도메인 3개를 탈취한 뒤 DNS 레코드를 조작해 Google과 다른 대형 서비스의 위조 TLS 인증서를 발급받았다. 공격자들이 탈취한 DNS 레코드로 도메인 통제 권한을 자동 검증하는 과정을 통과하고, Google의 여러 도메인과 '세계적 선도 브랜드 및 널리 쓰이는 온라인 서비스'에 대한 무단 인증서를 획득했다. TLS 인증서는 도메인을 공개키에 묶는 암호화 자격증으로, 이를 악용하면 공격자가 피해 기반시설을 암호학적으로 위장할 수 있다. 전체 요약 8문장 읽기 → 037 06:11 당일 +566 HTTPS 기본값인 확장형 웹 서버 Caddy, Go로 작성 Caddy는 HTTP/1.1, HTTP/2, HTTP/3를 모두 지원하는 멀티플랫폼 웹 서버로, 기본적으로 TLS를 활성화하고 자동 HTTPS를 제공한다. 인프라 · 데브옵스 · caddyserver/caddy · Go
Key Point Go 생태계의 표준 웹 서버로 자리 잡은 Caddy가 자동 HTTPS와 모듈식 설계로 어떻게 프로덕션 규모의 배포를 지원하는지 이해해야 한다.
핵심 요약
Caddy는 HTTP/1.1, HTTP/2, HTTP/3를 모두 지원하는 멀티플랫폼 웹 서버로, 기본적으로 TLS를 활성화하고 자동 HTTPS를 제공한다. ZeroSSL과 Let's Encrypt를 공개 도메인에 사용하며, 내부 이름과 IP에 대해 완전히 관리되는 로컬 CA를 제공한다. 클러스터 내 다른 Caddy 인스턴스와 조율 가능하고, 다중 발급자 폴백 및 ECH(Encrypted ClientHello) 지원을 포함한다. 전체 요약 9문장 읽기 → 038 21:11 ▲ 100 · 댓글 25 Cloudflare, 앱 서버의 사용자 IP 숨기는 OHTTP 게이트웨이 출시 Cloudflare가 OHTTP(Oblivious HTTP) 게이트웨이 서비스를 베타 출시했다. OHTTP는 앱 서버가 사용자 IP 주소나 TLS 지문을 보지 않고도 HTTP 요청을 받을 수 있게 하는 IETF 표준이다. 보안 · Cloudflare OHTTP gateway
Key Point 앱 서버의 사용자 IP 숨김이 표준화되면서 개인정보 보호 기반 앱 개발이 접근성 있는 옵션이 되기 때문이다. 기존엔 직접 Gateway를 구축해야 하는 부담이 컸다.
핵심 요약
Cloudflare가 OHTTP(Oblivious HTTP) 게이트웨이 서비스를 베타 출시했다. OHTTP는 앱 서버가 사용자 IP 주소나 TLS 지문을 보지 않고도 HTTP 요청을 받을 수 있게 하는 IETF 표준이다. OHTTP는 중계(Relay)와 게이트웨이(Gateway) 두 개의 독립적으로 운영되는 홉을 거친다. 중계는 암호화된 요청을 맹목적으로 전달해 클라이언트 식별 정보를 숨기고, 게이트웨이는 요청을 복호화하고 응답을 암호화하는 암호화 작업을 수행한다. 신뢰 분리가 핵심이다. 어떤 한 주체도 클라이언트 식별 정보와 요청 내용을 모두 볼 수 없게 구조화되어 있다. 전체 요약 13문장 읽기 → 039 06:11 새 버전 Tauri v2.12.1 릴리스, macOS 투명도 기능 개선 Tauri 데스크톱 프레임워크 v2.12.1이 crates.io에 배포되었다. 인프라 · 데브옵스 · tauri-apps/tauri@tauri-v2.12.1
Key Point macOS 개발자가 Tauri로 투명도 기능을 구현할 때 불필요한 플래그 설정 없이 바로 사용할 수 있게 되어 개발 편의성이 향상된다.
핵심 요약
Tauri 데스크톱 프레임워크 v2.12.1이 crates.io에 배포되었다. 주요 수정 사항은 macOS에서 macos-private-api 기능 플래그 없이도 투명도와 전체 화면 모드를 사용할 수 있도록 개선했다. tauri-utils@2.10.1, tauri-runtime@2.12.1, tauri-runtime-wry@2.12.1, tauri-build@2.7.1, tauri-macros@2.7.1 등 의존성 라이브러리들이 함께 업그레이드되었다. 전체 요약 5문장 읽기 → 040 21:11 당일 +111 자신의 서버에 설치하는 깃허브 배포 플랫폼 Openship TypeScript 기반 오픈소스 배포 플랫폼으로, GitHub 저장소를 지정하면 자동으로 빌드·배포·라우팅·TLS 처리를 수행하는 자체 호스팅 가능 CI/CD 솔루션이다. 인프라 · 데브옵스 · oblien/openship · TypeScript
Key Point 자신의 인프라에 설치해 Vercel·Railway 같은 PaaS 기능을 완전히 제어할 수 있으므로, 배포 비용 절감과 데이터 주권이 필요한 팀에게 의미 있는 선택지다.
핵심 요약
TypeScript 기반 오픈소스 배포 플랫폼으로, GitHub 저장소를 지정하면 자동으로 빌드·배포·라우팅·TLS 처리를 수행하는 자체 호스팅 가능 CI/CD 솔루션이다. 데스크톱 앱, 웹 대시보드, CLI 등 세 가지 인터페이스로 구동할 수 있으며, 개인용 데스크톱 앱은 SSH를 통해 서버를 제어하고 팀용 서버는 Docker Compose(Linux) 또는 베어 모드로 운영할 수 있다. Package.json·프레임워크 설정·Dockerfile을 자동 감지해 스택을 파악하고, Docker 이미지 또는 베어 릴리즈로 빌드한 후 컨테이너·호스트 프로세스 방식으로 실행한다. 전체 요약 9문장 읽기 → 041 03:11 새 버전 OpenAI 파이썬 라이브러리 v3.20.0 출시, Agents와 WebSocket 개선 OpenAI 파이썬 라이브러리 v3.20.0이 릴리스되었습니다. AI · 머신러닝 · openai/openai-python@v3.20.0
Key Point Agents 기능 강화와 실시간 통신의 핵심인 WebSocket 안정성 개선으로 프로덕션 환경의 신뢰도가 높아집니다.
핵심 요약
OpenAI 파이썬 라이브러리 v3.20.0이 릴리스되었습니다. 주요 기능으로는 Agents의 자격증명 및 세션 옵션 추가, Responses API에 Cyber 액세스 프로그램 추가가 포함됐습니다. WebSocket 관련 개선사항으로 증분 텍스트 및 도구 스냅샷 옵트인, 상세한 WebSocket 누적기 스냅샷 보존 기능이 추가되었습니다. 전체 요약 6문장 읽기 → 042 00:11 ▲ 177 · 댓글 83 IRC 표준으로 작동하는 연합형 채팅 네트워크 Parley Parley는 중앙 서버 없이 DNS와 HTTPS 서명으로 개별 인스턴스들이 연결되는 분산 채팅 네트워크다. 웹 · 프론트엔드 · Parley: Federated, decentralised chat that speaks plain IRC
Key Point IRC 클라이언트를 그대로 쓰면서 중앙 통제 없이 서로 다른 인스턴스 간에 채팅하는 연합형 네트워크를 실현했으며, 온전한 기술 명세와 Docker 배포 가능한 구현을 제공한다.
핵심 요약
Parley는 중앙 서버 없이 DNS와 HTTPS 서명으로 개별 인스턴스들이 연결되는 분산 채팅 네트워크다. 일반 IRC 클라이언트(irssi, WeeChat, Textual 등)로 바로 접속하며, alice@foo.com처럼 이메일 형식의 정체성을 사용한다. 전역 채널 #dev는 연결된 모든 인스턴스에 복제되고, 로컬 채널 ¬es는 해당 인스턴스에만 존재한다. 전체 요약 11문장 읽기 → 043 15:11 ▲ 118 · 댓글 39 개인 블로그를 Tor 다크웹에 직접 호스팅하기 저자가 자신의 블로그를 Tor 네트워크 상의 .onion 주소로 접근 가능하게 만들었으며, 이는 인증기관·DNS·노출된 IP 없이 공개키에서 직접 파생되고 Tor 자체가 엔드투엔드 암호화를 제공한다. 인프라 · 데브옵스 · Self-Hosting on the Dark Web
Key Point Tor 네트워크의 기술적 특성과 설정 과정을 실제 사례로 보여줌으로써 개인이 직접 프라이버시 보호 웹 호스팅을 구현할 수 있음을 증명한다.
핵심 요약
저자가 자신의 블로그를 Tor 네트워크 상의 .onion 주소로 접근 가능하게 만들었으며, 이는 인증기관·DNS·노출된 IP 없이 공개키에서 직접 파생되고 Tor 자체가 엔드투엔드 암호화를 제공한다. Tor는 비영리 조직이 운영하며 자유 소프트웨어와 오픈 네트워크를 통해 추적·감시·검열 없는 인터넷 사용을 목표로 하고, 수천 개의 자원봉사자 운영 서버를 통해 트래픽을 암호화해 어느 한 단체도 사용자와 활동을 연결할 수 없게 한다. 설치는 Tor를 설치한 후 /etc/tor/torrc에 HiddenServiceDir과 HiddenServicePort를 지정하고 Tor를 재시작하면 .onion 호스트명이 자동 생성되며, 디렉토리는 반드시 웹 루트가 아닌 Tor 소유의 전용 경로여야 한다. 전체 요약 5문장 읽기 → 044 00:11 당일 +229 아이폰에서 윈도우 게임 실행, Madeira 프로젝트 공개 비탈옥 아이폰에서 x86-64 윈도우 게임을 실행할 수 있는 Madeira 프로젝트가 GitHub에 공개됐다. 하드웨어 · 시스템 · willfaust/Madeira · C
Key Point 비탈옥 아이폰에서 기존에 불가능했던 윈도우 게임 실행을 가능하게 한 기술 구현으로, iOS 게임 개발자와 에뮬레이션 관심층에게 새로운 기술 기반을 제시한다.
핵심 요약
비탈옥 아이폰에서 x86-64 윈도우 게임을 실행할 수 있는 Madeira 프로젝트가 GitHub에 공개됐다. Wine(ARM64EC), FEX-Emu(x86-64 → ARM64 변환), DXMT(D3D11 → Metal 변환)를 조합해 iOS 상에서 Mach 프로세스로 동작한다. 현재 Thumper와 ULTRAKILL은 완전히 플레이 가능하며, Marvel Cosmic Invasion은 게임플레이까지 진행되지만 제어 신뢰성과 안정성 문제가 있다. 전체 요약 8문장 읽기 → 045 22:29 당일 +119 Kubernetes를 스크립트 없이 직접 구축하기 Kelsey Hightower의 '쿠버네티스 어려운 방식(Kubernetes The Hard Way)' 저장소는 자동화 도구 없이 수동으로 쿠버네티스 클러스터를 구축하는 튜토리얼을 제공한다. 인프라 · 데브옵스 · kelseyhightower/kubernetes-the-hard-way
Key Point 자동 배포 도구에만 의존하던 개발자라면 쿠버네티스의 내부 동작 원리를 직접 손으로 구축하며 깊이 있게 학습할 수 있다.
핵심 요약
Kelsey Hightower의 '쿠버네티스 어려운 방식(Kubernetes The Hard Way)' 저장소는 자동화 도구 없이 수동으로 쿠버네티스 클러스터를 구축하는 튜토리얼을 제공한다. 이 가이드는 쿠버네티스의 핵심 개념과 각 컴포넌트가 어떻게 연결되는지 이해하려는 학습자를 대상으로 한다. 단일 제어 평면 노드와 두 개의 워커 노드로 구성된 기본 클러스터를 직접 구축하면서 각 단계를 깊이 있게 학습하도록 설계됐다. 전체 요약 7문장 읽기 → 046 08:25 ▲ 311 · 댓글 276 Java 27 정식 출시, 9개의 주요 기능 포함 JDK 27이 GA(General Availability) 버전으로 정식 출시되었으며 프로덕션 환경에서 사용 가능하다. 인프라 · 데브옵스 · Java 27
Key Point Post-Quantum 암호화 지원과 G1 GC 기본화로 보안과 성능이 개선되며, 구조화된 동시성 등 개발 경험을 향상시키는 기능들이 프로덕션 단계에 진입했습니다.
핵심 요약
JDK 27이 GA(General Availability) 버전으로 정식 출시되었으며 프로덕션 환경에서 사용 가능하다. G1 가비지 컬렉터가 모든 환경에서 기본값이 되었고, Post-Quantum TLS 1.3, 구조화된 동시성 등 9개의 JEP가 포함되었다. Compact Object Headers가 기본으로 활성화되어 객체 메모리 오버헤드를 감소시켰고, Vector API는 12번째 인큐베이터 버전으로 진행 중이다. 전체 요약 4문장 읽기 → 047 08:27 ▲ 118 · 댓글 36 클라우드플레어, 자동 키 교환으로 TLS 핸드셰이크 지연 52% → 3.7%로 감소 클라우드플레어가 Automatic Key Exchange 기능을 발표했다. 오리진 서버의 TLS 1.3 연결 시 매번 키 합의 알고리즘을 추측하는 방식에서, 각 서버가 지원하는 알고리즘을 미리 측정해 적용하는 방식으로 변경했다. 보안 · Cloudflare AKE cuts origin HelloRetryRequests from 52% to 3.7%
Key Point 개발자와 플랫폼이 별도 설정 없이 양자 컴퓨터 공격에 대비할 수 있게 되며, 동시에 연결 성능이 크게 개선되는 보안과 성능의 실질적 진전이다.
핵심 요약
클라우드플레어가 Automatic Key Exchange 기능을 발표했다. 오리진 서버의 TLS 1.3 연결 시 매번 키 합의 알고리즘을 추측하는 방식에서, 각 서버가 지원하는 알고리즘을 미리 측정해 적용하는 방식으로 변경했다. 이를 통해 HelloRetryRequest(재시도 요청)가 기존 52%에서 3.7%로 감소했으며, 연결 핸드셰이크 지연이 90 백분위수 기준 150ms 이상 단축되었다. 기존에는 X25519 알고리즘을 기본값으로 사용했는데, 이는 약 30%의 오리진 연결에 최적이 아니었다. 전체 요약 5문장 읽기 → 048 09:10 ▲ 144 · 댓글 48 Read the Docs, 사상 최대 DDoS 공격으로 10일간 고전 2026년 6월 Read the Docs가 분당 550만 개 요청의 대규모 DDoS 공격을 받았으며, 정상 트래픽의 100배 규모였다. 인프라 · 데브옵스 · Understanding the recent DDoS attack against Read the Docs
Key Point 캐시 우회, 헤더 무작위화, 적응형 공격 패턴 등 단순 트래픽 홍수와 다른 정교한 DDoS 기법이 무엇인지, 대규모 인프라도 대응이 어려운 이유를 보여준다.
핵심 요약
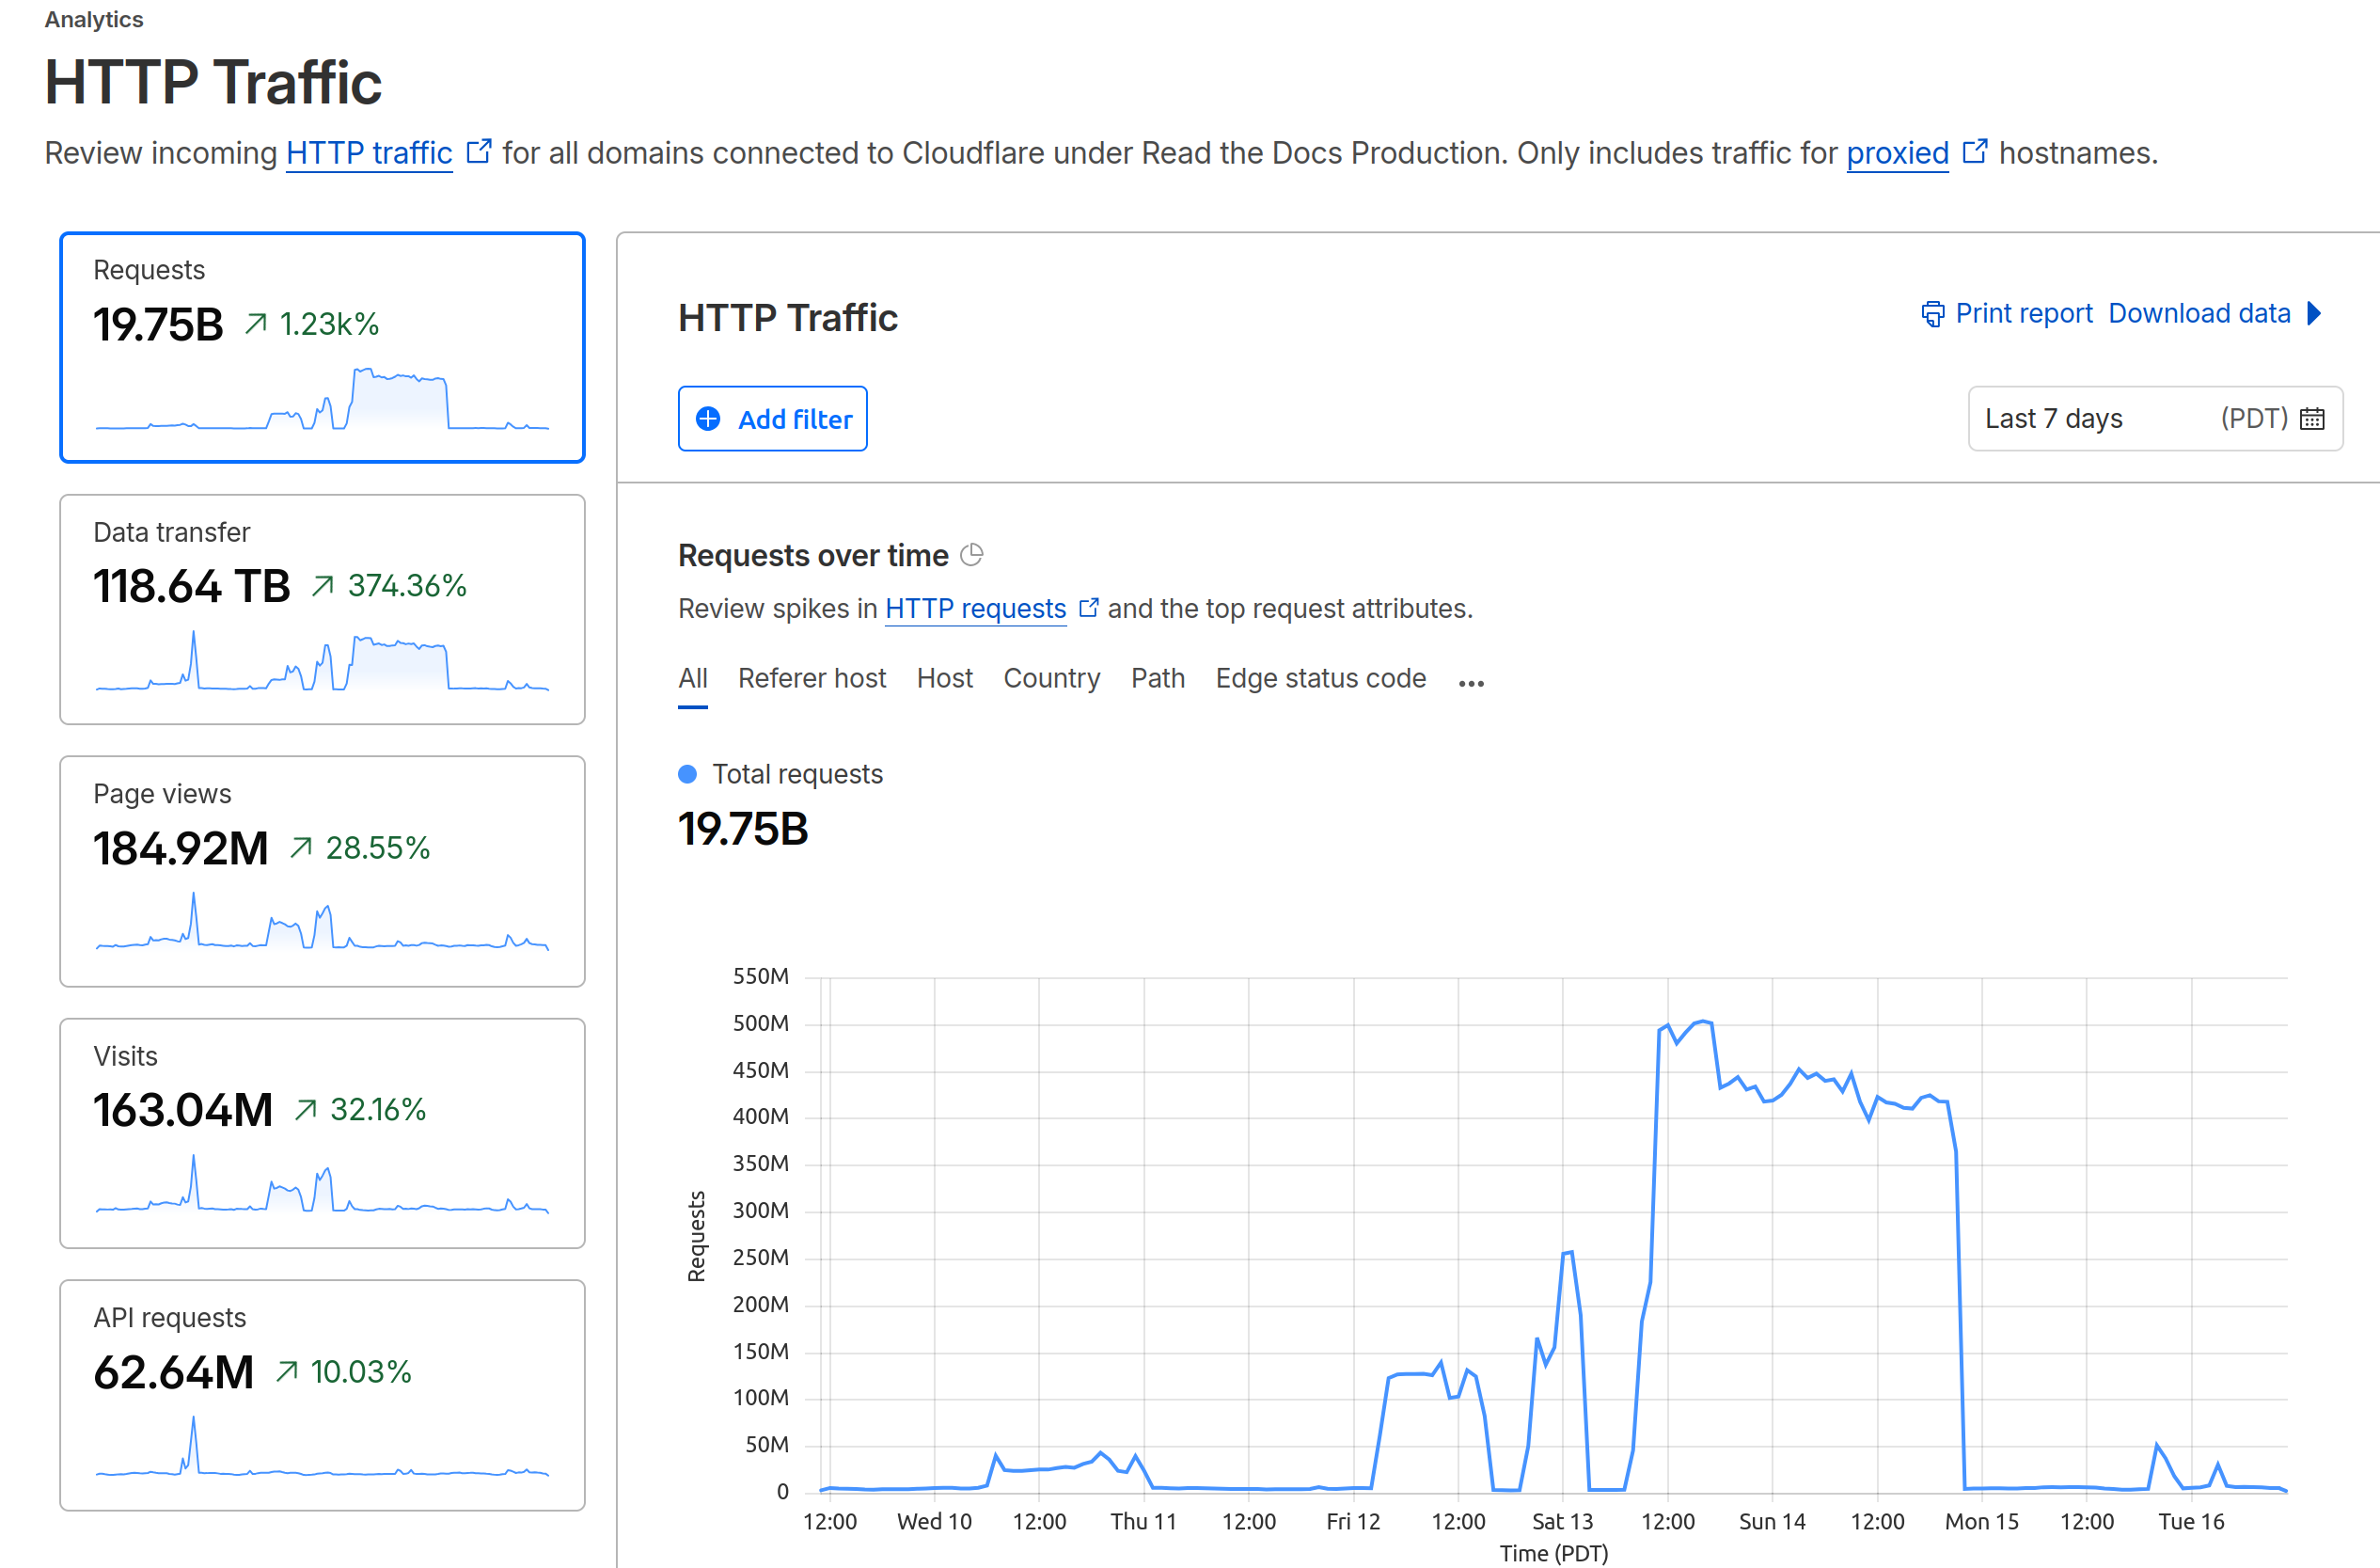
2026년 6월 Read the Docs가 분당 550만 개 요청의 대규모 DDoS 공격을 받았으며, 정상 트래픽의 100배 규모였다. 공격은 전 세계 수백 개 네트워크의 수백만 개 IP에서 시작됐고, HTTP 헤더와 TLS 파라미터를 무작위로 변경해 서명 기반 필터를 회피했다. 공격자들은 캐시되지 않는 404, 302 리다이렉트 등을 의도적으로 대상으로 삼았으며, 방어 규칙에 적응해 요청 속도와 대상 경로를 지속적으로 변경했다. 전체 요약 6문장 읽기 → 049 08:12 ▲ 484 · 댓글 121 90년대 인증기관의 512비트 RSA 키 인수분해에 성공 저자가 1990년대 넷스케이프 브라우저에 내장된 E-Certify 인증기관의 512비트 RSA 공개키 2개를 인수분해했다. 보안 · I've factored the RSA keys of a Certificate Authority from the 90s
Key Point 웹 PKI 초기 시대에 실제로 배포된 암호화 키가 현재 기술로 몇십 시간 내에 깨질 수 있음을 보여주며, 과거 인증 인프라의 보안 수준을 실증적으로 조명한다.
핵심 요약
저자가 1990년대 넷스케이프 브라우저에 내장된 E-Certify 인증기관의 512비트 RSA 공개키 2개를 인수분해했다. Ryzen 9 5950X 데스크톱에서 CADO-NFS 도구를 사용해 SSL용 키는 32시간, S/MIME용 키는 29시간에 걸려 개인키를 복원했다. 1999년 3월 넷스케이프 4.51이 배포한 이 512비트 키는 당시에도 너무 약했고, 실제로 같은 해 RSA-155가 인수분해됐다. 전체 요약 5문장 읽기 →