쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 10월 30일 (금)까지 3636건
12건 · "OpenSSL"조건 지우기 ×
001 00:11 ▲ 128 · 댓글 33 형제 프린터, 텔넷으로 디버그 접근 발견 형제(Brother) MFC-L8900CDW 프린터의 펌웨어를 다운로드해 분석한 결과, T-Kernel이라는 TRON 계열 실시간 운영체제를 사용하고 있음을 확인했다. 하드웨어 · 시스템 · Getting debug access on a Brother printer over Telnet
Key Point 형제 프린터의 디버그 콘솔이 텔넷으로 간단하게 접근 가능하다는 것은 단순한 설정 명령어만으로 시스템의 깊숙한 부분에 접근할 수 있다는 뜻이므로, 프린터 보안과 개인정보 보호를 우려하는 사용자와 기업이 알아야 할 사항이다.
핵심 요약
형제(Brother) MFC-L8900CDW 프린터의 펌웨어를 다운로드해 분석한 결과, T-Kernel이라는 TRON 계열 실시간 운영체제를 사용하고 있음을 확인했다. 펌웨어는 32비트 ARM 소프트웨어로 작성되었으며, 데이터라이트 Reliance Nitro 3.0.6 파일시스템, FlashFX Tera 3.1 플래시 관리, Lua 5.2.3 스크립팅, OpenSSL, libpng 등을 포함하고 있다. 프린터는 800MHz 메인 프로세서, 133MHz 서브프로세서, 512MB 메모리를 탑재하고 있으며, 커널과 압축된 애플리케이션 코드, 웹/UI 자산이 별도 섹션으로 구성되어 있다. 전체 요약 8문장 읽기 → 002 03:11 ▲ 166 · 댓글 47 OpenSSL 4.1.0 출시, DTLS 1.3 지원 추가 OpenSSL 4.1.0은 DTLS 1.3(RFC 9147) 지원, RFC 8701 GREASE, IKEV2 KDF, DTLS SSL listener API 지원 등 주요 기능을 추가한 정식 릴리스다. 보안 · OpenSSL 4.1.0
Key Point OpenSSL의 주요 보안 라이브러리 업데이트로 DTLS 1.3 지원과 암호화 알고리즘 최적화를 통해 서버 보안과 성능 모두에 영향을 미치며, 특히 DTLS 관련 알려진 이슈들을 파악해야 즉시 적용 여부를 판단할 수 있다.
핵심 요약
OpenSSL 4.1.0은 DTLS 1.3(RFC 9147) 지원, RFC 8701 GREASE, IKEV2 KDF, DTLS SSL listener API 지원 등 주요 기능을 추가한 정식 릴리스다. ML-DSA와 ML-KEM의 NTT 연산을 ppc64le에서 최적화했고, x86_64에서 ML-DSA 최적화, AVX-512 기반 SHAKE x4 연산, AES-CBC 복호화 VAES 최적화를 적용했다. tsget 유틸리티는 더 이상 관리되지 않는 WWW::Curl::Easy에서 Net::Curl::Easy로 변경되었으며, 업그레이드 전 Net::Curl::Easy 설치가 필요하다. 전체 요약 10문장 읽기 → 003 03:11 ▲ 142 · 댓글 64 Crystal 1.22 공개, DWARF 파서 대폭 개선 및 aarch64-linux Tier 1 승격 Crystal 1.22.0이 공개되었으며 33명의 기여자가 참여한 251개 변경사항을 포함한다. 오픈소스 · 도구 · Crystal 1.22
Key Point Crystal 언어의 성능 개선(특히 디버깅 정보 처리), 플랫폼 확장(ARM 리눅스 공식화), 그리고 HTTP/이벤트 루프 안정성 향상으로 프로덕션 환경에서의 적용성이 강화되었다.
핵심 요약
Crystal 1.22.0이 공개되었으며 33명의 기여자가 참여한 251개 변경사항을 포함한다. STDOUT/STDERR 쓰기 실패 시 SIGPIPE 신호처럼 즉시 종료되도록 변경되었으며, STDOUT.exit_on_broken_pipe = false로 비활성화 가능하다. 상수에 타입 선언을 지정할 수 있게 되었다(BAR : Int32 = 1). 전체 요약 13문장 읽기 → 004 21:11 새 버전 Node.js v24.22.1 'Krypton' LTS 보안 업데이트 Node.js v24.22.1은 보안 취약점 9개(CVE-2026-105481, CVE-2026-105482 등)를 포함한 보안 릴리스다. 인프라 · 데브옵스 · nodejs/node@v24.22.1
Key Point Node.js LTS 버전의 보안 취약점을 즉시 패치한 만큼, 프로덕션 환경에서 보안 위협에 대한 노출을 줄이기 위해 신속한 업그레이드가 필요하다.
핵심 요약
Node.js v24.22.1은 보안 취약점 9개(CVE-2026-105481, CVE-2026-105482 등)를 포함한 보안 릴리스다. HTTP 에이전트 데이터 보호 기능이 I/O 없이도 동작하도록 개선되었으며, DNS resolve 함수가 null 바이트를 검증하도록 강화됐다. TLS에서 IP 주소 정규화 회귀 문제를 수정하고 비정준형 IP 주소를 거부하는 검증이 추가됐다. 전체 요약 7문장 읽기 → 005 21:11 새 버전 Node.js v22.23.4 LTS 보안 업데이트 공개 Node.js 22.23.4 'Jod' LTS 버전이 보안 릴리스로 공개되었다. 인프라 · 데브옵스 · nodejs/node@v22.23.4
Key Point Node.js의 주요 LTS 버전에서 6개의 보안 취약점이 한 번에 수정되었으므로, 프로덕션 환경에서 이를 즉시 반영해야 한다.
핵심 요약
Node.js 22.23.4 'Jod' LTS 버전이 보안 릴리스로 공개되었다. HTTP 에이전트 데이터 가드(CVE-2026-105481), DNS 널 바이트 검증(CVE-2026-105482), TLS 비표준 IP 주소 거부(CVE-2026-106069), 권한 모델 검증(CVE-2026-106073), 암호화 난수 캐시 초기화(CVE-2026-106074) 등 6개 보안 취약점을 수정했다. Brotli 디코더 에러 포맷 블록 스위치를 노출하고(CVE-2026-111497), Brotli 라이브러리 패치를 적용했다. 전체 요약 6문장 읽기 → 006 00:11 ▲ 100 · 댓글 32 양자내성암호 시대, 개발자가 꼭 알아야 할 암호화 선택지 2026년 양자내성암호(PQ) 전환 시간표가 급변했으며 2029년까지 완료 필수라는 합의가 이뤄졌다. 보안 · (Post-Quantum) Cryptographic Right Answers
Key Point 양자컴퓨터 실용화 임박으로 2029년 기한 내 모든 암호화 시스템 전환이 급박해진 상황에서, 개발자들이 지금 당장 적용해야 할 구체적 기술 선택지와 마이그레이션 방향이 명확하게 제시됐다.
핵심 요약
2026년 양자내성암호(PQ) 전환 시간표가 급변했으며 2029년까지 완료 필수라는 합의가 이뤄졌다. 2018년 이후 모든 비대칭암호 답변이 바뀌었고, 대칭암호는 그로버 알고리즘이 실제 위협이 아니므로 그대로 안전하다. 데이터 암호화는 클라우드면 KMS, 아니면 XAES-256-GCM 또는 XChaCha20Poly1305를 무작위 논스와 함께 사용하고, 몇 MB 이상이면 Cobblestone-128을 써야 한다. 전체 요약 11문장 읽기 → 007 18:30 새 버전 Node.js 26.11.0 출시, 버퍼·HTTP·암호화 기능 강화 Buffer API에 isLatin1() 메서드와 stringLength() 정적 함수가 추가되었다. 인프라 · 데브옵스 · nodejs/node@v26.11.0
Key Point Buffer 검증·HTTP 헤더 안전성·프로세스 타임아웃 등 개발 안정성을 높이는 새 기능들이 다수 안정화됨에 따라 프로덕션 환경 운영의 신뢰도가 올라간다.
핵심 요약
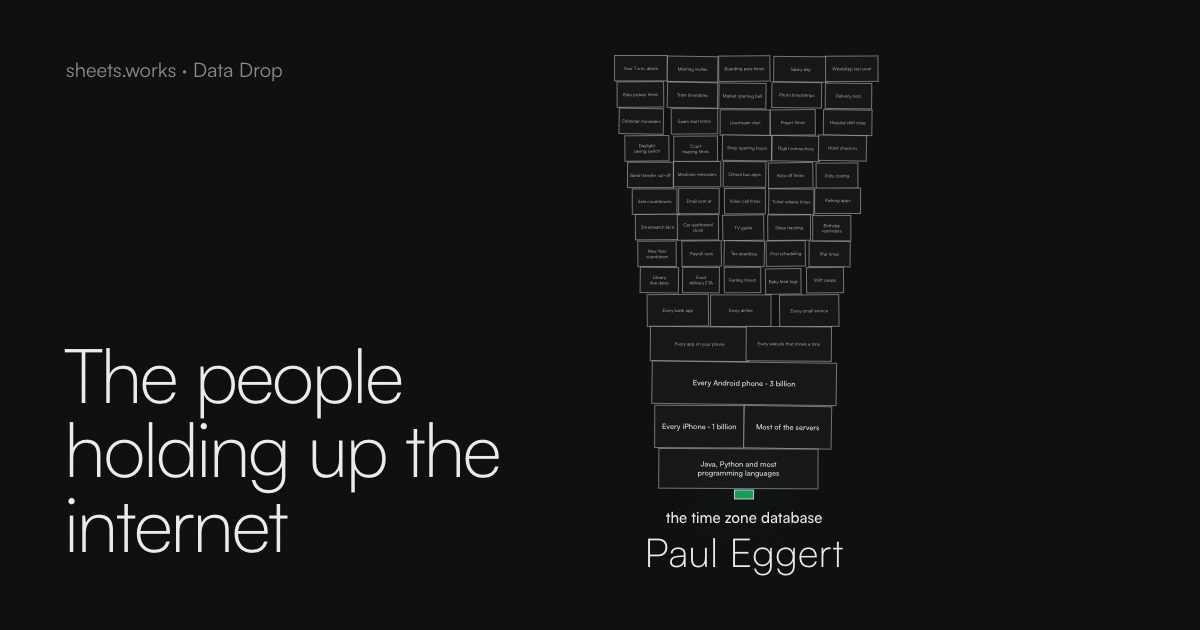
Buffer API에 isLatin1() 메서드와 stringLength() 정적 함수가 추가되었다. HTTP 모듈에 헤더 검증 함수 isValidHeaderName()과 isValidHeaderValue()가 새로 제공된다. HTTP/2에 connectionWindowSize 옵션이 추가되어 연결 윈도우 크기를 제어할 수 있다. 전체 요약 11문장 읽기 → 008 18:30 ▲ 118 · 댓글 50 몇십 명이 인터넷 기반을 떠받치고 있다 안드로이드, iOS, Windows 등 수십억 대 기기가 의존하는 핵심 오픈소스 23개 프로젝트의 유지보수 현황을 분석했다. 오픈소스 · 도구 · The people holding up the internet
Key Point 인터넷을 구성하는 핵심 소프트웨어 대부분이 1~2명의 무보수 개발자에 의존하고 있으며, 일부는 멘탈 헬스 문제나 자금 부족으로 위험에 처해 있다.
핵심 요약
안드로이드, iOS, Windows 등 수십억 대 기기가 의존하는 핵심 오픈소스 23개 프로젝트의 유지보수 현황을 분석했다. 시간대 데이터 파일은 UCLA 교수 Paul Eggert가 2012년부터 운영하며 지난 1년간 251개 변경 중 218개를 혼자 담당했다. 리눅스 서버와 iPhone에 탑재된 압축 도구 xz는 핀란드의 Lasse Collin이 운영하다가, 2024년 악의적 기여자 Jia Tan이 몰래 백도어를 삽입한 사건이 발생했다. 전체 요약 14문장 읽기 → 009 15:11 ▲ 113 · 댓글 30 SSH와 Nginx로 자체 호스팅 HTTP 터널 구축하기 ngrok이나 Cloudflare 같은 상용 서비스 대신 OpenSSH와 nginx만으로 자체 호스팅 HTTP 터널을 만드는 방법을 소개한다. 인프라 · 데브옵스 · Self-hosted HTTP tunnels with SSH and Nginx
Key Point 로컬 개발 환경을 공개하지 않고도 간단히 공유할 수 있는 자체 호스팅 솔루션을 표준 도구로 구현하는 실제 방법을 배울 수 있습니다.
핵심 요약
ngrok이나 Cloudflare 같은 상용 서비스 대신 OpenSSH와 nginx만으로 자체 호스팅 HTTP 터널을 만드는 방법을 소개한다. ssh -R 0:localhost:8080으로 로컬 서비스를 원격 서버의 임의 포트로 포워딩하면 서버가 자동으로 포트를 할당한다. nginx는 정규식 기반 서버 이름으로 *.ssh.luffy.cx 형태의 동적 도메인을 처리하고, 각 포트로 들어오는 요청을 127.0.0.1:포트로 프록시한다. 전체 요약 9문장 읽기 → 010 09:11 새 버전 uv 0.12.21 공개, OpenSSL 3.5.9로 업그레이드 uv 0.12.21이 2026년 9월 29일 릴리스됐다. 오픈소스 · 도구 · astral-sh/uv@0.12.21
Key Point Python 환경 관리 도구 uv의 보안 패치와 버그 수정 사항을 확인하려면 필요한 정보다.
핵심 요약
uv 0.12.21이 2026년 9월 29일 릴리스됐다. CPython이 사용하는 OpenSSL을 3.5.9로 업그레이드했다. manifest 테이블만 포함된 lockfile에서 빈 [manifest] 섹션을 제거하는 개선사항을 적용했다. 전체 요약 8문장 읽기 → 011 22:29 새 버전 Node.js v22.23.3 LTS 릴리스, 보안 업데이트 포함 Node.js v22.23.3 LTS가 공개되었습니다. 인프라 · 데브옵스 · nodejs/node@v22.23.3
Key Point LTS 버전의 보안 업데이트이므로 프로덕션 환경에서 Node.js를 사용하는 개발자는 취약점 해결과 의존성 보안 강화 사항을 확인해야 합니다.
핵심 요약
Node.js v22.23.3 LTS가 공개되었습니다. 루트 인증서가 NSS 3.125로 업데이트되었고, OpenSSL 3.5.8로 보안을 강화했습니다. npm을 10.9.9로, Undici를 6.28.1로, corepack을 0.36.0으로 업그레이드했습니다. 전체 요약 7문장 읽기 → 012 00:10 당일 +169 GNU 코어유틸스를 Rust로 재작성한 크로스플랫폼 프로젝트 GNU coreutils를 Rust로 완전히 재구현한 크로스플랫폼 유틸리티 모음이다. 오픈소스 · 도구 · uutils/coreutils · Rust
Key Point 동일한 스크립트를 여러 플랫폼에서 실행하려는 개발자들이 플랫폼 간 호환성을 확보할 수 있고, GNU coreutils 완벽 호환을 지향해 기존 도구 의존도가 높은 시스템에서 직접 대체 가능하다.
핵심 요약
GNU coreutils를 Rust로 완전히 재구현한 크로스플랫폼 유틸리티 모음이다. Linux, macOS, BSD, Windows, WASI 등 다양한 플랫폼을 지원하며 GNU 출력과 종료 코드를 정확히 일치시키는 것을 목표로 한다. 터미널에서는 컴파일러 스타일의 오류 메시지를 표시하고, 스크립트에서는 기존 GNU 형식을 유지한다. 전체 요약 5문장 읽기 →