쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 11월 16일 (월)까지 4683건
41건 · "LTS"조건 지우기 ×
001 03:11 당일 +717 AI 코딩 에이전트를 위한 Chrome DevTools, MCP 서버로 공개 Chrome DevTools for agents(chrome-devtools-mcp)는 Claude, Cursor, Copilot 같은 AI 코딩 에이전트가 실시간 Chrome 브라우저를 제어하고 검사하도록 하는 Model-Context-Protocol 서버 및 CLI 도구다. AI · 머신러닝 · ChromeDevTools/chrome-devtools-mcp · TypeScript
Key Point AI 에이전트가 직접 웹 브라우저를 제어하고 성능·네트워크·메모리를 분석할 수 있는 공식 도구가 나왔으므로, Claude나 Cursor 같은 AI 어시스턴트 사용자라면 자동화와 디버깅 능력이 크게 향상될 것이다.
핵심 요약
Chrome DevTools for agents(chrome-devtools-mcp)는 Claude, Cursor, Copilot 같은 AI 코딩 에이전트가 실시간 Chrome 브라우저를 제어하고 검사하도록 하는 Model-Context-Protocol 서버 및 CLI 도구다. 성능 분석을 위해 Chrome DevTools의 트레이싱 기능으로 성능 인사이트를 추출하고, 네트워크 요청 분석, 스크린샷 촬영, 브라우저 콘솔 메시지 확인(소스맵 스택 트레이스 포함)이 가능하다. Puppeteer를 이용한 자동화로 Chrome에서 동작을 자동으로 실행하며, 동작 결과 대기를 자동으로 처리한다. 전체 요약 10문장 읽기 → 002 15:11 당일 +102 웹사이트를 데스크톱 앱으로 한 줄에 만든다 Rust와 Tauri 기반 오픈소스 도구로 웹사이트를 macOS, Windows, Linux용 데스크톱 앱으로 변환한다. 오픈소스 · 도구 · tw93/Pake · Rust
Key Point 웹앱을 가볍고 빠른 네이티브 데스크톱 앱으로 쉽게 배포하려는 개발자들이 Electron의 무거움에서 벗어날 수 있는 실질적 대안이다.
핵심 요약
Rust와 Tauri 기반 오픈소스 도구로 웹사이트를 macOS, Windows, Linux용 데스크톱 앱으로 변환한다. 설치 파일이 10MB 미만으로 Electron보다 약 20배 작으며, 번들된 브라우저 엔진 대신 시스템 WebView를 사용해 가볍고 빠르다. CLI 명령 한 줄로 패키징하거나 온라인 빌드로 환경 설정 없이 앱을 만들 수 있다. 전체 요약 10문장 읽기 → 003 03:11 새 버전 Node.js v26.13.1 LTS 보안 패치 배포 Node.js v26.13.1은 HTTP/2, TLS, HTTP 프로토콜의 10개 고위험 취약점을 포함한 보안 릴리스이다. 인프라 · 데브옵스 · nodejs/node@v26.13.1
Key Point HTTP/2와 TLS 프로토콜 영역의 다수 고위험 취약점이 일시 해결되므로, 프로덕션 Node.js 서버 운영 중인 조직은 즉시 업데이트를 검토해야 한다.
핵심 요약
Node.js v26.13.1은 HTTP/2, TLS, HTTP 프로토콜의 10개 고위험 취약점을 포함한 보안 릴리스이다. HTTP/2 영역에서 스트림 제거 시 헤더 미해제, nghttp2가 버려진 스트림 미탐지, 버퍼 미해제 문제 4건(CVE-2026-123863, 123865, 123874, 123866)이 수정됐다. TLS 영역에서는 SNI 변경 방지(재협상·재개 시), mTLS 세션 ID 컨텍스트 없을 때 재개 비활성화, 원격 TLS 서버 충돌 수정 5건(CVE-2026-123872×3, 126051, 123867)이 처리됐다. 전체 요약 7문장 읽기 → 004 03:11 새 버전 Node.js v24.22.3 LTS 보안 업데이트 릴리스 Node.js 24.22.3 'Krypton' LTS 버전이 보안 업데이트로 공개되었습니다. 인프라 · 데브옵스 · nodejs/node@v24.22.3
Key Point HTTP/2와 TLS의 심각한 보안 취약점이 대량 패치되었으므로 운영 환경의 Node.js LTS를 즉시 업데이트해야 합니다.
핵심 요약
Node.js 24.22.3 'Krypton' LTS 버전이 보안 업데이트로 공개되었습니다. HTTP/2의 메모리 누수와 세션 관리 문제를 해결한 9개의 고위험(High) 취약점을 패치했습니다. TLS 서버 충돌, SNI 변경 방지, mTLS 재개 비활성화 등 TLS 프로토콜의 4개 고위험 취약점이 수정되었습니다. 전체 요약 7문장 읽기 → 005 03:11 새 버전 Node.js 22.23.5 보안 업데이트 릴리스 Node.js v22.23.5 'Jod' LTS 버전이 보안 업데이트로 출시되었다. 인프라 · 데브옵스 · nodejs/node@v22.23.5
Key Point HTTP/2, TLS, HTTPS 등 네트워크 통신의 핵심 모듈에서 높은 수준의 보안 취약점이 일괄 수정되었으므로, 프로덕션 Node.js 서버를 운영하는 개발자는 즉시 업데이트해야 한다.
핵심 요약
Node.js v22.23.5 'Jod' LTS 버전이 보안 업데이트로 출시되었다. HTTP/2 관련 7개의 높음 수준 취약점을 수정했다: 스트림 제거 시 헤더 해제, nghttp2가 버린 스트림 감지, 소켓 쓰기 완료 시까지 버퍼 유지, 보류 중인 쓰기 중 스트림 유지, ALTSVC 버퍼 오버플로우 방지, 취소된 스트림의 null 쓰기 요청 방어, 스트림의 인바운드 DATA 메모리 청구. TLS/HTTPS 관련 4개의 높음 수준 취약점을 수정했다: 세션 ID 컨텍스트 없는 mTLS 재개 비활성화, TLS 재개 및 재협상(HRR)이 SNI 변경 불가, SNI 컨텍스트의 CA 적용, Agent TLS 정책 키 격리. 전체 요약 7문장 읽기 → 006 15:11 ▲ 127 · 댓글 200 .NET 11 공개, C# 15 합집합 타입과 AI 개발 도구 포함 마이크로소프트가 .NET 11을 공개했으며, 표준 지원 2년의 STS 릴리스로 제공된다. 오픈소스 · 도구 · Announcing .NET 11
Key Point .NET 생태계의 최신 버전으로 AI 개발 지원, 성능 최적화, 개발자 도구 개선을 대폭 강화했으며, .NET 8과 9의 지원 종료가 임박해 있어 마이그레이션 계획이 필요하다.
핵심 요약
마이크로소프트가 .NET 11을 공개했으며, 표준 지원 2년의 STS 릴리스로 제공된다. C# 15는 합집합 타입과 폐쇄 계층 구조를 추가해 패턴 매칭을 더 안전하게 표현할 수 있게 했다. Native AOT CLI 호스트와 따뜻한 MSBuild 서버가 기본으로 활성화되어 개발자 워크플로우의 오버헤드를 줄인다. 전체 요약 12문장 읽기 → 007 21:11 당일 +121 영상을 3D 가우시안 스플래팅으로 한 클릭 변환 비디오와 이미지 시퀀스를 3D 가우시안 스플래팅으로 변환하는 로컬 데스크톱 애플리케이션 OOOSplat 0.7.1이 공개됨. 오픈소스 · 도구 · ooolabdev/ooosplat · Rust
Key Point 영상·사진 기반 3D 모델 생성을 로컬 머신에서 완전 자동화하는 오픈소스 도구로, 클라우드 의존 없이 개인정보 보호와 온프레미스 처리를 실현해 3D 콘텐츠 제작 워크플로우 변화를 가져올 수 있음.
핵심 요약
비디오와 이미지 시퀀스를 3D 가우시안 스플래팅으로 변환하는 로컬 데스크톱 애플리케이션 OOOSplat 0.7.1이 공개됨. 입력 소재·프로젝트 폴더·품질 레벨을 선택하면 FFmpeg, COLMAP, Brush를 자동으로 실행해 최종 PLY 파일을 생성하고 바로 미리보기, 편집, 내보내기 가능. Windows 11 x64, Apple Silicon macOS 15+, Ubuntu 24.04 LTS x86_64를 지원하며, 번들된 FFmpeg·FFprobe·COLMAP·Brush를 사용해 별도 설치 불필요. 전체 요약 14문장 읽기 → 008 09:11 당일 +109 Symfony 8.2, 스폰서 모집 중 Symfony는 웹 및 콘솔 애플리케이션 개발용 PHP 프레임워크이면서 동시에 재사용 가능한 PHP 컴포넌트 세트를 제공한다. 웹 · 프론트엔드 · symfony/symfony · PHP
Key Point PHP 개발자들이 가장 널리 사용하는 프레임워크의 최신 버전이 스폰서 지원을 찾고 있으며, Symfony 생태계와 학습 경로를 확인할 수 있다.
핵심 요약
Symfony는 웹 및 콘솔 애플리케이션 개발용 PHP 프레임워크이면서 동시에 재사용 가능한 PHP 컴포넌트 세트를 제공한다. 수천 개의 웹 애플리케이션과 대부분의 유명 PHP 프로젝트들이 Symfony를 사용하고 있다. Composer를 통해 설치할 수 있으며, 시맨틱 버저닝을 엄격히 준수하고 장기 지원(LTS) 버전과 예측 가능한 릴리스 프로세스를 제공한다. 전체 요약 9문장 읽기 → 009 09:11 ▲ 123 · 댓글 102 Ubuntu 26.04의 Rust sudo, 표준 sudo와 호환되지 않음 Ubuntu 26.04에 포함된 Rust 기반 sudo-rs가 /etc/sudoers.d 파일의 설정을 무시하고 있으며, 이에 대한 로깅도 남기지 않는다. 인프라 · 데브옵스 · The Ubuntu 26.04 Rust sudo is not compatible with standard sudo
Key Point Ubuntu 26.04의 기본 sudo가 표준 sudo와 호환되지 않아 기존 sudoers 설정이 작동하지 않으며, 이 문제가 문서에 잘 드러나지 않아 시스템 관리자가 예상치 못한 보안 문제에 직면할 수 있다.
핵심 요약
Ubuntu 26.04에 포함된 Rust 기반 sudo-rs가 /etc/sudoers.d 파일의 설정을 무시하고 있으며, 이에 대한 로깅도 남기지 않는다. 저자의 조직은 이 문제로 인해 설치 프레임워크에서 Rust sudo와 Rust coreutils를 비활성화했고, 모든 Ubuntu 26.04 머신에 이 변경을 적용했다. 구체적인 문제는 /etc/sudoers.d 파일이 와일드카드를 사용해 'exim -bp[acru]' 명령을 허용하도록 설정했을 때, 표준 sudo에서는 이를 정규표현식으로 해석해 각 옵션을 별도로 실행 가능하게 하지만, sudo-rs는 문자 그대로의 문자열 'exim "-bp[acru]"'로만 실행을 허락한다. 전체 요약 7문장 읽기 → 010 06:11 당일 +109 Tokio, Rust 비동기 런타임 Tokio는 Rust로 신뢰할 수 있는 비동기 애플리케이션을 작성하기 위한 이벤트 기반, 논블로킹 I/O 플랫폼이다. 오픈소스 · 도구 · tokio-rs/tokio · Rust
Key Point Rust로 프로덕션 수준의 비동기 네트워크 애플리케이션을 만들어야 하는 개발자라면 꼭 알아야 할 표준 런타임이다.
핵심 요약
Tokio는 Rust로 신뢰할 수 있는 비동기 애플리케이션을 작성하기 위한 이벤트 기반, 논블로킹 I/O 플랫폼이다. 제로 비용 추상화를 통해 베어메탈 성능을 제공하며, Rust의 소유권 시스템과 타입 시스템을 활용해 버그를 줄이고 스레드 안전성을 보장한다. 멀티스레드 워크 스틸링 기반 태스크 스케줄러, OS 이벤트 큐(epoll, kqueue, IOCP)를 활용한 리액터, 비동기 TCP/UDP 소켓을 핵심 컴포넌트로 제공한다. 전체 요약 8문장 읽기 → 011 21:12 당일 +211 Flutter로 만든 오프라인 LLM 클라이언트, 안드로이드에서 로컬 실행 지원 PrivateLM은 Flutter 기반의 크로스플랫폼 AI 채팅 클라이언트로, 안드로이드에서 GGUF 모델을 로컬로 다운로드해 GPU 가속(Vulkan)으로 인터넷 없이 실행할 수 있다. AI · 머신러닝 · orailnoor/cross-platform-llm-client · C++
Key Point 안드로이드 폰에서 인터넷 없이 LLM을 직접 실행하고, 필요시 클라우드 API로 전환하는 프로덕션급 오픈소스 앱으로, 프라이버시를 중시하는 개발자에게 실제 대안이 된다.
핵심 요약
PrivateLM은 Flutter 기반의 크로스플랫폼 AI 채팅 클라이언트로, 안드로이드에서 GGUF 모델을 로컬로 다운로드해 GPU 가속(Vulkan)으로 인터넷 없이 실행할 수 있다. 클라우드 API 모드에서는 OpenAI, Anthropic, Google Gemini, Kimi(Moonshot AI)로 자동 전환되며, 앱 내에서 두 방식을 원활하게 전환할 수 있다. 텍스트와 이미지를 함께 보낼 수 있는 멀티모달 채팅을 지원하며, Qwen2-VL 같은 로컬 모델과 클라우드 제공자 모두 비전 기능을 활용할 수 있다. 전체 요약 12문장 읽기 → 012 21:12 당일 +145 가상 DOM 없이 반응성을 구현하는 SolidJS SolidJS는 JSX 기반 JavaScript UI 라이브러리로, 가상 DOM 대신 템플릿을 실제 DOM 노드로 컴파일한 뒤 세밀한 반응성으로 업데이트한다. 웹 · 프론트엔드 · solidjs/solid · TypeScript
Key Point 가상 DOM 없이 반응성 시스템으로 성능을 최적화한 새로운 UI 프레임워크의 설계와 기능을 이해해야 프론트엔드 기술 선택에 참고할 수 있다.
핵심 요약
SolidJS는 JSX 기반 JavaScript UI 라이브러리로, 가상 DOM 대신 템플릿을 실제 DOM 노드로 컴파일한 뒤 세밀한 반응성으로 업데이트한다. 상태 변경 시 해당 상태에 의존한 코드만 다시 실행되는 방식으로, 불필요한 리렌더링을 최소화한다. createSignal 같은 반응형 원시 타입을 사용해 선언적 상태 관리를 제공하며, 컴포넌트는 한 번만 실행되는 일반 JavaScript 함수다. 전체 요약 10문장 읽기 → 013 21:12 당일 +1,830 Meta, 8년 개발한 디자인 시스템 'Astryx' 오픈소스 공개 Meta가 내부에서 8년간 개발한 디자인 시스템 Astryx를 오픈소스로 공개했으며, 현재 베타 단계다. 웹 · 프론트엔드 · meta/astryx · TypeScript
Key Point 인사이드에서 증명된 대규모 프로덕션 디자인 시스템이 오픈소스로 공개되었으며, 특히 AI와 개발자를 같은 도구로 지원하는 구조는 현대적 개발 워크플로우의 방향을 제시한다.
핵심 요약
Meta가 내부에서 8년간 개발한 디자인 시스템 Astryx를 오픈소스로 공개했으며, 현재 베타 단계다. React 19+와 StyleX를 기반으로 150개 이상의 접근성 있는 컴포넌트, 브랜드 수준의 테마, 다크 모드, CLI 등을 제공한다. Meta 내부에서 13,000개 이상의 앱을 지원하는 회사 최대 규모 디자인 시스템으로 사용되고 있다. 전체 요약 12문장 읽기 → 014 06:11 ▲ 108 · 댓글 15 Ubuntu LTS 커널의 치명 취약점 '3주째 미패치' 상태 Ubuntu는 CVSS 9.8로 평가된 심각한 취약점 CVE-2026-98432에 대해 아직도 보안 패치를 배포하지 않았다. 보안 · Ubuntu still has not released patch for Linux 0day RCE in almost 3 weeks
Key Point Ubuntu의 인기 있는 LTS 버전들이 공식 보안 패치 없이 방치되고 있어서, 많은 프로덕션 서버 관리자들이 즉시 대응해야 하는 상황이다.
핵심 요약
Ubuntu는 CVSS 9.8로 평가된 심각한 취약점 CVE-2026-98432에 대해 아직도 보안 패치를 배포하지 않았다. 22.04, 24.04, 26.04 LTS 버전 모두 패치된 커널이 없어 공식 커널 패키지로는 취약점을 해결할 수 없다. 인터넷에 노출된 시스템과 다중 테넌트 환경에서는 격리 및 권한 경계가 보호되지 않아 원격 및 로컬 공격에 노출되어 있다. 전체 요약 4문장 읽기 → 015 03:11 ▲ 776 · 댓글 394 Ubuntu, 치명적 커널 취약점 패치 2주일 방치 CVE-2026-98432는 2016년부터 존재해온 Linux 커널 TCP 코드의 치명적(CVSS 9.8) 취약점으로, 원격에서 악용 가능하며 서버 완전 장악을 초래할 수 있다. 보안 · WTF Ubuntu?
Key Point 기업 지원 배포판이 자원봉사 기반 배포판보다 보안 패치 대응이 느린 역설적 상황을 드러내며, 서버 환경에서 신뢰할 수 있는 배포판 선택의 중요성을 시사한다.
핵심 요약
CVE-2026-98432는 2016년부터 존재해온 Linux 커널 TCP 코드의 치명적(CVSS 9.8) 취약점으로, 원격에서 악용 가능하며 서버 완전 장악을 초래할 수 있다. Anthropic이 실제 작동하는 근권 탈취 익스플로잇을 구축했고, Debian은 10월 16일에 패치를 배포했다. 그러나 Ubuntu는 2주일 이상 패치를 배포하지 않았으며, 모든 지원 중인 릴리스(LTS 포함)가 '취약함'으로 표기되어 있다. 전체 요약 6문장 읽기 → 016 21:11 당일 +322 375개 AI 제공업체를 하나의 엔드포인트로 관리하는 무료 게이트웨이 OmniRoute 다양한 AI API 제공업체 375개(150개 이상 무료)를 단일 엔드포인트로 라우팅하는 오픈소스 게이트웨이 OmniRoute를 발표했다. AI · 머신러닝 · cheaper-inference/OmniRoute · TypeScript
Key Point 무료 AI API를 여러 개 연결해 토큰 부족으로 인한 중단을 없애려는 개발자나 자체 모델 서비스를 구축하려는 팀에게 실제 비용과 복잡도를 크게 줄일 수 있는 솔루션이다.
핵심 요약
다양한 AI API 제공업체 375개(150개 이상 무료)를 단일 엔드포인트로 라우팅하는 오픈소스 게이트웨이 OmniRoute를 발표했다. Claude, GPT, Gemini, Kimi, GLM, DeepSeek, MiniMax 등 1,400개 이상 모델을 지원하며 Claude Code, Cursor, Cline 등 다양한 코딩 에디터와 호환된다. 연결된 제공업체의 무료 티어를 조합해 월 약 1.62억 토큰을 무료로 사용 가능하며, 할당량 자동 감지 및 자동 폴백으로 중단 없는 서비스를 보장한다. 전체 요약 10문장 읽기 → 017 06:11 새 버전 Node.js v24.22.2 LTS 릴리스, V8 버그 수정과 스트림 개선 포함 Node.js v24.22.2 'Krypton' LTS 버전이 출시되었다. 인프라 · 데브옵스 · nodejs/node@v24.22.2
Key Point LTS 버전 릴리스는 프로덕션 환경에서 장기간 지원되는 안정적인 버전이므로, 버그 수정과 성능 개선 사항을 확인할 필요가 있다.
핵심 요약
Node.js v24.22.2 'Krypton' LTS 버전이 출시되었다. V8 엔진의 여러 백포트 패치가 적용되어 버그 수정이 이루어졌다. 스트림의 비동기 컨텍스트 유지 문제를 해결하는 개선이 포함되었다. 전체 요약 4문장 읽기 → 018 00:11 새 버전 Node.js v26.13.0 Lithium LTS 릴리스 Node.js v26.13.0 Lithium이 2025년 10월 28일 장기 지원(LTS) 버전으로 릴리스되었다. 인프라 · 데브옵스 · nodejs/node@v26.13.0
Key Point Node.js LTS 버전의 새로운 릴리스는 장기간 안정적인 지원이 필요한 프로덕션 환경의 업그레이드 계획에 영향을 미친다.
핵심 요약
Node.js v26.13.0 Lithium이 2025년 10월 28일 장기 지원(LTS) 버전으로 릴리스되었다. 공식 릴리스 노트에는 Git-EVTag-v0-SHA512 검증 값만 명시되어 있다. 릴리스 노트의 상세 내용이 제공되지 않았다. 019 03:11 ▲ 150 · 댓글 53 Ghostty 1.4.0 출시, Kitty 그래픽 완전 지원·성능 2배 개선 터미널 에뮬레이터 Ghostty 1.4.0이 7개월 개발 기간을 거쳐 172명 기여자의 2,889개 커밋으로 출시됐다. 인프라 · 데브옵스 · Ghostty 1.4.0
Key Point 새 터미널의 메모리 사용량이 8배 감소했고 대용량 파일 출력이 2.7배 빨라지는 등 실질적 성능 향상이 이뤄졌으며, Kitty 그래픽 완전 지원으로 플랫폼 간 호환성이 크게 개선됐다.
핵심 요약
터미널 에뮬레이터 Ghostty 1.4.0이 7개월 개발 기간을 거쳐 172명 기여자의 2,889개 커밋으로 출시됐다. 마지막 남은 Kitty 그래픽 기능인 애니메이션과 상대 위치 지정을 완성해 Kitty 외 첫 번째로 명세 100% 구현을 달성했으며, 이미지 전송이 16배 빨라졌다. 스크롤백 압축을 도입해 물리 메모리 사용량을 70~90% 감소시켰고, 기본 스크롤백 제한을 10MB에서 50MB로 상향했다. 전체 요약 13문장 읽기 → 020 00:11 새 버전 Next.js v16.4.3 출시, 버그 수정 백포트 Next.js v16.4.3이 버그 수정 백포트로 릴리스됐으며, 카나리 채널의 모든 대기 중인 기능은 포함하지 않음. 웹 · 프론트엔드 · vercel/next.js@v16.4.3
Key Point 안정성 향상 백포트 버전이므로 LTS 채널 사용자는 버그 수정 사항을 확인하고 업그레이드를 검토해야 합니다.
핵심 요약
Next.js v16.4.3이 버그 수정 백포트로 릴리스됐으며, 카나리 채널의 모든 대기 중인 기능은 포함하지 않음. Google 폰트 URL 확장자 제거 문제를 두 번들러에서 모두 수정했음. 앱 페이지 런타임이 proxy.ts에서 로드되는 문제를 제거함. 전체 요약 7문장 읽기 → 021 03:11 ▲ 242 · 댓글 27 DuckDB 2.0 LTS 출시, 클라이언트-서버와 비동기 I/O 지원 DuckDB 2.0.0 LTS '시나몬 틸'을 발표했으며, 1.5 이후 약 20,000개 커밋으로 개발된 최대 규모 기능 릴리스다. 오픈소스 · 도구 · DuckDB 2.0.0 LTS “Cinnamon Teal”
Key Point 클라이언트-서버 지원, 비동기 I/O, AI 에이전트 모드는 DuckDB 사용 환경을 크게 확장하고, 트리거와 확장 저장소는 엔터프라이즈 채택 장벽을 낮춘다.
핵심 요약
DuckDB 2.0.0 LTS '시나몬 틸'을 발표했으며, 1.5 이후 약 20,000개 커밋으로 개발된 최대 규모 기능 릴리스다. Quack 프로토콜을 완성해 전통적인 클라이언트-서버 구조를 지원하고, 새로운 CONNECT 문으로 원격 데이터베이스에 한 번에 연결할 수 있다. 비동기 I/O를 도입해 Parquet과 CSV 파일 읽기 시 여러 요청을 병렬로 처리해 S3 같은 객체 스토리지에서의 쿼리 속도를 크게 향상시킨다. 전체 요약 13문장 읽기 → 022 21:11 새 버전 Node.js v24.22.1 'Krypton' LTS 보안 업데이트 Node.js v24.22.1은 보안 취약점 9개(CVE-2026-105481, CVE-2026-105482 등)를 포함한 보안 릴리스다. 인프라 · 데브옵스 · nodejs/node@v24.22.1
Key Point Node.js LTS 버전의 보안 취약점을 즉시 패치한 만큼, 프로덕션 환경에서 보안 위협에 대한 노출을 줄이기 위해 신속한 업그레이드가 필요하다.
핵심 요약
Node.js v24.22.1은 보안 취약점 9개(CVE-2026-105481, CVE-2026-105482 등)를 포함한 보안 릴리스다. HTTP 에이전트 데이터 보호 기능이 I/O 없이도 동작하도록 개선되었으며, DNS resolve 함수가 null 바이트를 검증하도록 강화됐다. TLS에서 IP 주소 정규화 회귀 문제를 수정하고 비정준형 IP 주소를 거부하는 검증이 추가됐다. 전체 요약 7문장 읽기 → 023 21:11 새 버전 Node.js v22.23.4 LTS 보안 업데이트 공개 Node.js 22.23.4 'Jod' LTS 버전이 보안 릴리스로 공개되었다. 인프라 · 데브옵스 · nodejs/node@v22.23.4
Key Point Node.js의 주요 LTS 버전에서 6개의 보안 취약점이 한 번에 수정되었으므로, 프로덕션 환경에서 이를 즉시 반영해야 한다.
핵심 요약
Node.js 22.23.4 'Jod' LTS 버전이 보안 릴리스로 공개되었다. HTTP 에이전트 데이터 가드(CVE-2026-105481), DNS 널 바이트 검증(CVE-2026-105482), TLS 비표준 IP 주소 거부(CVE-2026-106069), 권한 모델 검증(CVE-2026-106073), 암호화 난수 캐시 초기화(CVE-2026-106074) 등 6개 보안 취약점을 수정했다. Brotli 디코더 에러 포맷 블록 스위치를 노출하고(CVE-2026-111497), Brotli 라이브러리 패치를 적용했다. 전체 요약 6문장 읽기 → 024 21:11 당일 +133 Node.js 오픈소스 JavaScript 런타임 Node.js는 오픈소스 크로스플랫폼 JavaScript 런타임 환경으로, OpenJS Foundation의 지원을 받으며 개방형 거버넌스 모델을 따른다. 웹 · 프론트엔드 · nodejs/node · JavaScript
Key Point Node.js는 현대 서버사이드 JavaScript 개발의 핵심이며, 새로운 릴리스 일정 변경과 각 버전의 지원 기간을 파악해야 프로젝트 마이그레이션 계획을 세울 수 있다.
핵심 요약
Node.js는 오픈소스 크로스플랫폼 JavaScript 런타임 환경으로, OpenJS Foundation의 지원을 받으며 개방형 거버넌스 모델을 따른다. Alpha 릴리스는 매년 10월에 새로운 메이저 버전이 분기되어 6개월간 개발되다가 4월에 Current로 승격되며, API와 ABI가 변할 수 있어 프로덕션 용도가 아닌 라이브러리 개발자와 CI 파이프라인용이다. Current 릴리스는 매년 4월에 새 메이저 버전을 출시하며 6개월간 활발히 개발되다가 10월에 LTS로 전환되며, 프로덕션 사용을 권하지 않는다. 전체 요약 10문장 읽기 → 025 09:11 ▲ 132 · 댓글 22 Commodore 64를 핀 단위로 시뮬레이션하는 하드웨어 시뮬레이터 공개 antirez가 Commodore 64 ASSY 250407 마더보드를 핀 단위로 시뮬레이션하는 프로그램 c64-hw-sim을 GitHub에 공개했다. 오픈소스 · 도구 · The Commodore 64 hardware simulator: break chips and pins, see the results
Key Point 실제 칩을 제거하거나 손상시킬 위험 없이 고장난 Commodore 64의 원인을 하드웨어 수준에서 진단하고 탐구할 수 있는 오픈소스 도구가 공개되었다.
핵심 요약
antirez가 Commodore 64 ASSY 250407 마더보드를 핀 단위로 시뮬레이션하는 프로그램 c64-hw-sim을 GitHub에 공개했다. 칩의 다리를 들어올리거나 그라운드/+5V에 단락시키거나, 칩을 소켓에서 빼거나, 저항을 개방할 수 있으며 그 결과를 모니터, 키보드, 보드의 모든 신호로 확인할 수 있다. 프로그램은 PCB의 전기 연결(네트리스트)과 각 칩의 핀 동작을 알고 있으며, 손상된 부품을 시뮬레이션하면 화면의 잡음도 회로 계산에서 나온 것이다. 전체 요약 14문장 읽기 → 026 03:11 ▲ 120 · 댓글 238 웨이모, 토론토에서 자율주행 서비스 시작 웨이모가 캐나다 토론토에 완전 자율주행 라이드헤일링 서비스를 론칭하며, 로컬 시설과 일자리 창출에 투자해 2028년 첫 승객 운영을 목표로 한다. AI · 머신러닝 · Hello Toronto – Waymo Is En Route
Key Point 웨이모의 캐나다 진출 소식으로, 북미에서 자율주행 라이드헤일링 시장이 실제 도시 운영 단계로 확장되며 향후 2~3년 내 일반인 이용 가능성을 보여준다.
핵심 요약
웨이모가 캐나다 토론토에 완전 자율주행 라이드헤일링 서비스를 론칭하며, 로컬 시설과 일자리 창출에 투자해 2028년 첫 승객 운영을 목표로 한다. 앞으로 토론토 거리에 웨이모 차량이 나타나며 수동 운전으로 시작해 고해상도 지도 제작과 훈련된 전문가의 테스트 단계를 거친다. 이 검증 기간은 웨이모 드라이버가 토론토의 독특한 날씨와 도로 조건에 적응하도록 보장한다. 전체 요약 8문장 읽기 → 027 21:11 당일 +154 Node.js 버전 관리자 nvm, 여전히 활발한 개발 nvm은 POSIX 호환 bash 스크립트로 여러 Node.js 버전을 손쉽게 설치하고 전환할 수 있는 버전 관리자다. 오픈소스 · 도구 · nvm-sh/nvm · Shell
Key Point Node.js 개발 환경 구축의 첫 번째 단계인 버전 관리를 자동화하며, 프로젝트별 버전 강제, 패키지 마이그레이션, 오프라인 설치 등 실무 필요 기능이 모두 들어있다.
핵심 요약
nvm은 POSIX 호환 bash 스크립트로 여러 Node.js 버전을 손쉽게 설치하고 전환할 수 있는 버전 관리자다. cURL이나 wget 명령으로 한 줄로 설치 가능하며, 설치 스크립트가 ~/.nvm에 저장소를 복제하고 쉘 설정 파일을 자동 수정한다. bash, zsh, ksh, dash 등 POSIX 호환 셸에서 작동하며 macOS, Linux, Windows WSL을 지원한다. 전체 요약 12문장 읽기 → 028 00:11 새 버전 Node.js v24.22.0 Krypton LTS 릴리스 Node.js v24.22.0 Krypton이 2026년 10월 14일까지의 장기 지원(LTS) 버전으로 출시됐다. 인프라 · 데브옵스 · nodejs/node@v24.22.0
Key Point Node.js의 LTS 버전 업데이트는 프로덕션 서버와 장기 프로젝트를 운영하는 개발자들에게 안정성과 지원 기간이 중요한 결정 요소이다.
핵심 요약
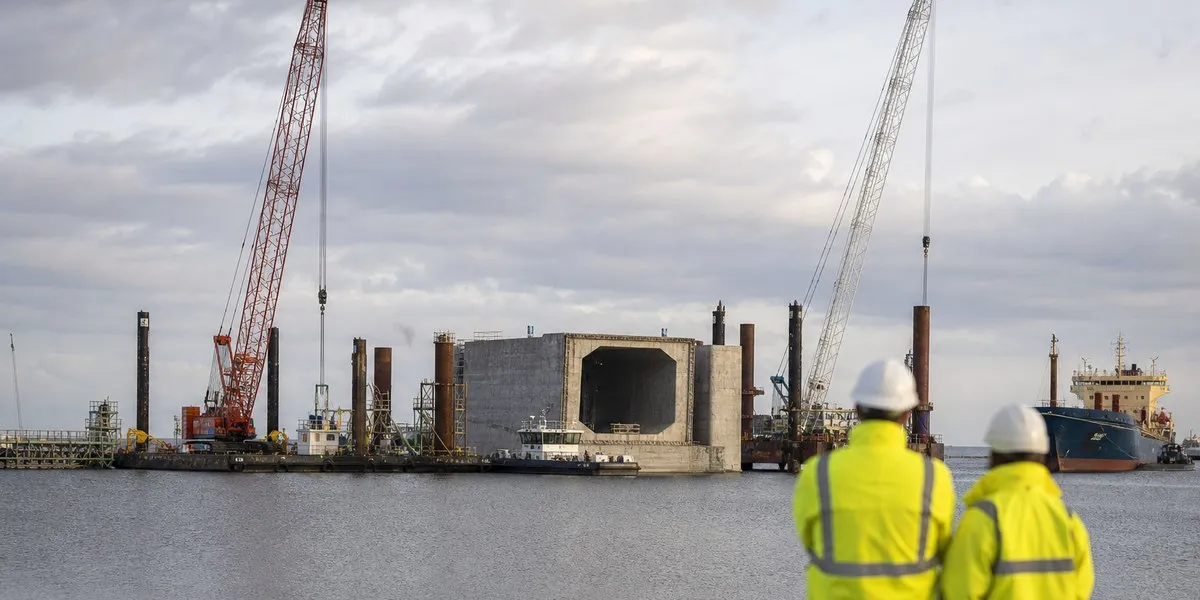
Node.js v24.22.0 Krypton이 2026년 10월 14일까지의 장기 지원(LTS) 버전으로 출시됐다. 릴리스 노트는 Git-EVTag를 통해 암호화 검증되며, SHA512 해시값은 c9e81404657486f21c26529eb886659064b8a43e38fdf9d0977b0dd7f488cf75c1969f23d398dbefc88441c04ea8675546a36ebb39999c01a77f1f03b27f71ee다. 029 06:11 ▲ 140 · 댓글 115 덴마크-독일 해저터널 건설, 사이버공격으로 중단 덴마크와 독일을 잇는 페흐마른 해협 도로·철도 터널 건설이 사이버공격으로 완전히 중단됐다. 보안 · Cyberattack halts construction of tunnel between Denmark and Germany
Key Point 해당 국가에서 오래 진행된 대형 인프라 프로젝트가 사이버공격으로 작업 중단되는 사건은 국가 간 긴장 관계와 해상 건설 보안의 취약점을 노출시킨다.
핵심 요약
덴마크와 독일을 잇는 페흐마른 해협 도로·철도 터널 건설이 사이버공격으로 완전히 중단됐다. 공격으로 근로자 신분증이 작동 불능 상태가 됐고, 해상 작업에 사용되는 선박·크레인·플랫폼도 모두 정지됐다. FLC 컨소시엄은 덴마크·독일·프랑스·벨기에·네덜란드의 2,800명을 고용하고 있으며, 현장에 상당수의 폴란드인 근로자가 있다. 전체 요약 7문장 읽기 → 030 00:11 ▲ 140 · 댓글 97 WSL 3, 커널 6.18로 업그레이드하며 성능 3~60% 향상 Microsoft가 WSL 3.x 스택 출시와 함께 기본 가상화 런타임을 개선하고 리눅스 커널을 6.6 LTS에서 6.18로 업데이트했다. 인프라 · 데브옵스 · WSL3 Performance is about 5-60% faster than WSL2 depending on the workload
Key Point 메모리 대역폭 61% 향상과 커널 오버헤드 16% 감소는 로컬 데이터베이스나 컨테이너 워크로드의 성능에 직접 영향을 미치므로, 특정 워크로드의 개발자는 반드시 확인해야 할 성능 변화를 제시한다.
핵심 요약
Microsoft가 WSL 3.x 스택 출시와 함께 기본 가상화 런타임을 개선하고 리눅스 커널을 6.6 LTS에서 6.18로 업데이트했다. WSL 2.6.3.0(커널 6.6.87.2)과 WSL 3.0.2.0(커널 6.18.40.1)을 Alpine Linux에서 실제 벤치마크로 비교한 결과, 메모리 대역폭이 7.84 GB/s에서 12.64 GB/s로 61.35% 증가했다. 커널 primitives 수준에서 스케줄러 지연은 약 11% 감소했으며, 시스템콜 오버헤드도 약 4% 개선되었다. 전체 요약 6문장 읽기 → 031 21:11 당일 +174 Ghidra와 AI를 잇는 MCP 서버, 253개 도구로 리버싱 자동화 Ghidra의 강력한 리버싱 기능을 Model Context Protocol(MCP)을 통해 AI 도구에 노출하는 서버로, 253개의 MCP 도구를 제공한다. AI · 머신러닝 · bethington/ghidra-mcp · Java
Key Point AI 에이전트가 리버싱 작업을 자동화할 때 Ghidra의 강력한 기능을 직접 활용 가능해지며, 명명 규칙 자동 강제와 배치 작업으로 수작업 오버헤드를 크게 줄인다.
핵심 요약
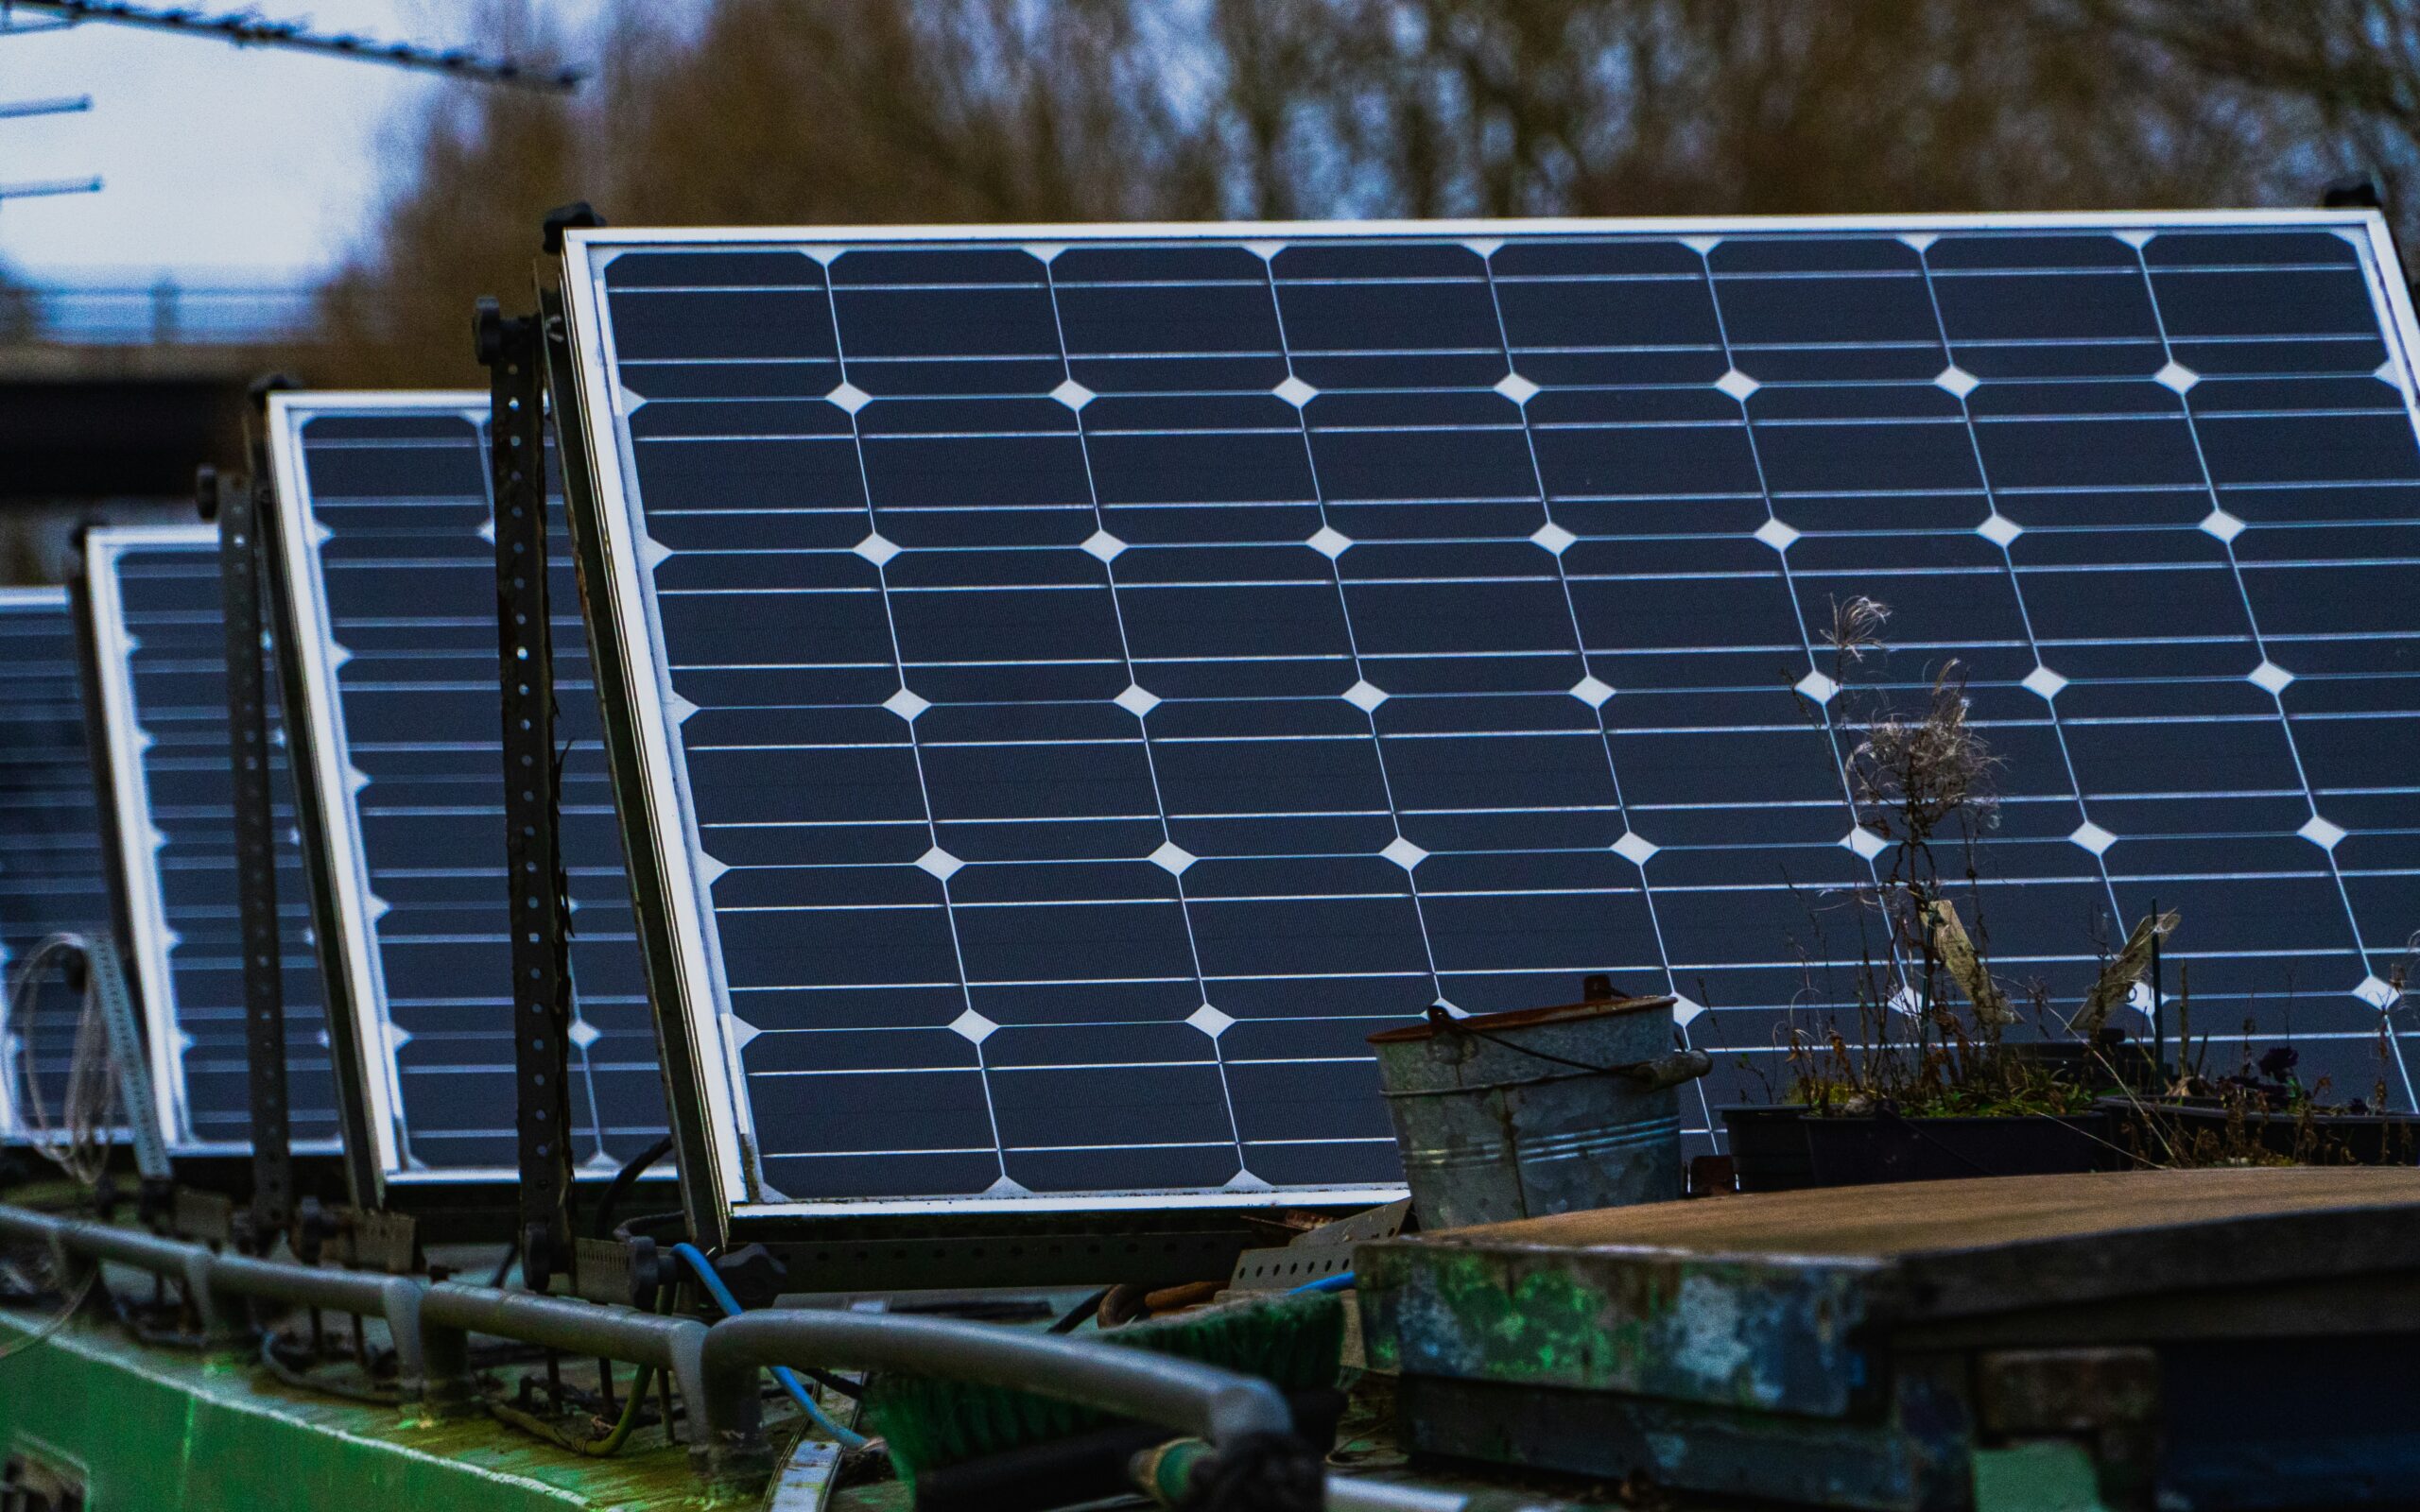
Ghidra의 강력한 리버싱 기능을 Model Context Protocol(MCP)을 통해 AI 도구에 노출하는 서버로, 253개의 MCP 도구를 제공한다. 읽기 전용이 아닌 전체 쓰기 접근을 지원하여 함수 이름 변경, 타입 설정, 주석 추가, 구조 생성, 스크립트 실행, P-code 에뮬레이션, 라이브 디버깅이 가능하다. 명명 규칙을 도구 계층에 내장해 자동 수정(Auto-fix), 경고(Warn), 거부(Reject) 세 단계로 일관성을 강제하며, AI 에이전트는 매 세션마다 수동으로 스타일 가이드를 입력할 필요가 없다. 전체 요약 12문장 읽기 → 032 21:11 ▲ 105 · 댓글 87 전쟁 속 분산형 태양광, 러시아의 미사일 공격을 이기다 러시아의 대규모 공습으로 우크라이나 중앙 전력망이 마비되자, 미콜라이우에서는 오프그리드 태양광 시설이 수돗물을 계속 공급했고, 5개의 태양광 담수화 시스템이 25만 명을 위해 하루 120만 리터의 식수를 생산한다. 인프라 · 데브옵스 · In Ukraine, distributed renewables foil Russia's assaults
Key Point 러시아의 중앙 전력망 폭격 전략이 분산형 재생에너지로 인해 무력화되고 있으며, 우크라이나의 극도로 빠른 재생에너지 전환이 실질적인 생명 구조 수단이 되고 있기 때문이다.
핵심 요약
러시아의 대규모 공습으로 우크라이나 중앙 전력망이 마비되자, 미콜라이우에서는 오프그리드 태양광 시설이 수돗물을 계속 공급했고, 5개의 태양광 담수화 시스템이 25만 명을 위해 하루 120만 리터의 식수를 생산한다. 러시아는 우크라이나의 거대한 중앙집중식 화력발전소와 전국 송전망을 반복해서 공격해 왔으며, 작년 겨울에는 석탄·가스·열병합 발전소와 수송 망을 파괴해 거대 지역의 불규칙한 전기 공급을 초래했고 에너지 부문 피해액은 560억 달러를 넘는다. 미국 환경운동가 빌 맥키벤은 분산형 전원이 드론 공격에 '상대적으로 취약하지 않다'고 주장하는데, 대형 중앙 시설은 단일 미사일로 무력화되지만 풍력단지의 경우 동일한 용량 손상을 위해 약 40발의 미사일이 필요하고 수리도 훨씬 빠르다. 전체 요약 11문장 읽기 → 033 21:11 당일 +243 Effect 4.x, 3년 지원하는 TypeScript 프로덕션 프레임워크 Effect는 TypeScript로 견고하고 타입 안전한 프로덕션급 애플리케이션을 만드는 라이브러리로, 타입 에러 처리, 의존성 주입, 구조화된 동시성, 스케줄링, 추적, 스키마 검증을 지원한다. 웹 · 프론트엔드 · Effect-TS/effect · TypeScript
Key Point TypeScript 프로덕션 애플리케이션에서 에러 처리와 타입 안전성을 근본적으로 개선하는 프레임워크가 3년 지원을 약속하는 LTS 버전으로 공식화되었기 때문에, 장기 프로젝트의 스택 선택 기준이 된다.
핵심 요약
Effect는 TypeScript로 견고하고 타입 안전한 프로덕션급 애플리케이션을 만드는 라이브러리로, 타입 에러 처리, 의존성 주입, 구조화된 동시성, 스케줄링, 추적, 스키마 검증을 지원한다. TypeScript 5.9 이상, Node.js 18 이상이 필요하며, tsconfig.json에서 strict 모드를 활성화해야 한다. Effect 4.x는 장기 지원(LTS) 릴리스로서 최소 3년간 버그 및 보안 수정을 제공한다. 전체 요약 7문장 읽기 → 034 21:11 당일 +166 GitHub Actions 공식 러너 이미지 레포지토리 GitHub Actions와 Azure Pipelines용 호스팅 러너의 VM 이미지 소스 코드를 관리하는 공식 저장소다. 인프라 · 데브옵스 · actions/runner-images · PowerShell
Key Point GitHub Actions 워크플로우를 구성할 때 러너 이미지 선택과 소프트웨어 버전 관리 정책을 명확히 알아야 하며, OS 레이블 마이그레이션 타이밍과 deprecation 일정을 사전에 파악해 빌드 파이프라인 유지보수 계획을 세울 수 있다.
핵심 요약
GitHub Actions와 Azure Pipelines용 호스팅 러너의 VM 이미지 소스 코드를 관리하는 공식 저장소다. Ubuntu 26.04, 24.04, 22.04(x64 및 Arm64), Windows Server 2025, 2022, macOS 26, 15, 14 등 여러 OS 버전과 아키텍처를 지원한다. 이미지는 Beta와 GA 두 가지 상태로 제공되며, Beta는 주간 업데이트되고 SLA 보장이 없고, GA는 SLA 적용 대상이다. 전체 요약 11문장 읽기 → 035 22:29 새 버전 Node.js v22.23.3 LTS 릴리스, 보안 업데이트 포함 Node.js v22.23.3 LTS가 공개되었습니다. 인프라 · 데브옵스 · nodejs/node@v22.23.3
Key Point LTS 버전의 보안 업데이트이므로 프로덕션 환경에서 Node.js를 사용하는 개발자는 취약점 해결과 의존성 보안 강화 사항을 확인해야 합니다.
핵심 요약
Node.js v22.23.3 LTS가 공개되었습니다. 루트 인증서가 NSS 3.125로 업데이트되었고, OpenSSL 3.5.8로 보안을 강화했습니다. npm을 10.9.9로, Undici를 6.28.1로, corepack을 0.36.0으로 업그레이드했습니다. 전체 요약 7문장 읽기 → 036 03:10 당일 +190 Claude Code의 상태를 한눈에, Claude HUD 플러그인 출시 Claude Code용 플러그인으로, 컨텍스트 사용량, 활성 도구, 실행 중인 에이전트, 할일 진행률을 실시간으로 표시한다. 기타 · jarrodwatts/claude-hud · JavaScript
Key Point Claude Code 사용자가 세션 상태를 실시간으로 모니터링하고, 컨텍스트 부족 전에 미리 파악할 수 있어 장시간 작업 효율을 높일 수 있다.
핵심 요약
Claude Code용 플러그인으로, 컨텍스트 사용량, 활성 도구, 실행 중인 에이전트, 할일 진행률을 실시간으로 표시한다. 터미널 아래에 항상 보이는 상태 표시줄에서 토큰 데이터, 모델명, 프로젝트 경로, 깃 브랜치 정보 등을 네이티브 API로 추출해 렌더링한다. Full, Essential, Minimal 3가지 프리셋으로 시작할 수 있으며, 개별 요소를 토글하거나 색상·임계값 같은 고급 설정을 config.json에서 직접 편집 가능하다. 전체 요약 6문장 읽기 → 037 09:10 ▲ 133 · 댓글 10 줄리아 1.13 출시, 프리컴파일 30% 빨라짐 Julia 1.13은 1.12 대비 패키지 프리컴파일 시간을 약 30% 단축했고, 1.10 LTS 대비 10~20% 개선했다. 오픈소스 · 도구 · Julia 1.13 highlights
Key Point 과학 계산과 데이터 처리에 Julia를 쓰는 개발자에게 실행 속도와 상호작용 개선 사항을 직접 체감할 수 있는 업데이트다.
핵심 요약
Julia 1.13은 1.12 대비 패키지 프리컴파일 시간을 약 30% 단축했고, 1.10 LTS 대비 10~20% 개선했다. REPL 시작 속도가 1.12보다 약 20% 빨라졌으며, 기본 내장 문법 강조 기능과 fzf 스타일의 히스토리 검색이 추가됐다. Windows에서도 Bracketed Paste 지원으로 대용량 코드 붙여넣기 처리가 개선됐다. 전체 요약 5문장 읽기 → 038 14:20 ▲ 164 · 댓글 86 구글, 검색결과 직접 URL 숨기고 리다이렉트로 변경 구글 검색이 유기 결과의 직접 링크를 google.com/goto 리다이렉트로 변경했습니다. 웹 · 프론트엔드 · Google no longer provides direct URLs in search results
Key Point 검색 결과를 자동으로 수집하는 도구나 AI 크롤러를 운영한다면, 각 URL 획득 비용이 대폭 올라가고 구글의 요청 추적이 용이해져 접근 전략 전체를 바꿔야 할 상황입니다.
핵심 요약
구글 검색이 유기 결과의 직접 링크를 google.com/goto 리다이렉트로 변경했습니다. goto 링크의 url 파라미터는 구글 전용 인코딩을 사용해 오프라인에서 디코딩할 수 없습니다. 기존 google.com/url 형식과 달리 실제 URL은 Location 헤더에만 있어 각 결과마다 구글 서버 요청이 필요합니다. 전체 요약 5문장 읽기 → 039 09:10 ▲ 101 · 댓글 53 블록 기반 비주얼 프로그래밍 언어 'Snap!' 오픈 버클리 대학이 개발한 Snap!은 어린이부터 성인까지 누구나 배울 수 있는 프로그래밍 언어다. AI · 머신러닝 · Λ Snap – An inviting programming language for kids and adults for CS study
Key Point 비주얼 프로그래밍으로 진입 장벽을 낮추면서도 신경망, 물리 시뮬레이션 같은 고급 개념까지 배울 수 있어, 초심자부터 고등학생 수준의 정규 교육까지 포괄하는 플랫폼이다.
핵심 요약
버클리 대학이 개발한 Snap!은 어린이부터 성인까지 누구나 배울 수 있는 프로그래밍 언어다. 블록을 조합하는 방식으로 코드를 작성하며, 게임, 시뮬레이션, AI 탐색 등 다양한 프로젝트를 만들 수 있다. CS 교육용 플랫폼으로 설계되어 학교 수준의 심화 학습과 일반 사용자의 창작을 모두 지원한다. 040 18:10 ▲ 101 · 댓글 76 System76, 192GB GPU 메모리 AI 워크스테이션 'Thelio Mira' 출시 System76이 로컬 AI 개발용 GPU 중심 워크스테이션 Thelio Mira를 출시했다. 하드웨어 · 시스템 · Thelio Mira AI Linux Workstation: 192 GB GPU Memory
Key Point 로컬에서 대규모 AI 모델을 학습할 수 있는 고성능 GPU 워크스테이션이 등장했으며, 클라우드 비용 없이 자체 하드웨어에서 AI 개발을 완성할 수 있다는 점이 중요하다.
핵심 요약
System76이 로컬 AI 개발용 GPU 중심 워크스테이션 Thelio Mira를 출시했다. 16코어 AMD Ryzen 9000 시리즈 CPU, 192GB DDR5 RAM, 듀얼 NVIDIA RTX Pro 6000 GPU로 총 192GB GPU 메모리를 지원한다. 액체 냉각, 빠른 내부 접근성, 미국 덴버에서 제조되는 오픈소스 하드웨어이다. 전체 요약 6문장 읽기 → 041 11:10 ▲ 295 · 댓글 160 AI가 해킹한 피아노 포맷, 공개해도 괜찮을까 전자 피아노 시스템 PianoDisc의 음악 파일이 MIDI와 반주 음악을 담은 MP3 형식임을 발견했다. 오픈소스 · 도구 · Ask HN: Fable hacked my piano, can I release the results?
Key Point 독점 포맷의 역공학 결과물을 공개할 수 있는지의 법적·윤리적 문제로, AI 도구의 능력과 제약을 보여주는 사례이다.
핵심 요약
전자 피아노 시스템 PianoDisc의 음악 파일이 MIDI와 반주 음악을 담은 MP3 형식임을 발견했다. Fable AI를 이용해 이 형식의 인코더와 디코더를 만드는 과정에서 PianoDisc가 포함한 난독화(decoy notes)를 파악했다. 난독화는 PianoDisc 플레이어에서는 정상 작동하지만, 단순히 추출한 MIDI는 다른 시스템에서 재생되지 않는다. 전체 요약 4문장 읽기 →