매일 쌓이는 개발자의 시야
2026년 11월 13일 (금).
세상의 기술 소식, 한국어로 한눈에.
읽을 이야기, 써볼 도구, 논문과 새 버전까지.
AI 요약 안내AI가 한국어로 정리한 내용입니다. 정확한 정보는 각 카드의 원문을 확인해 주세요.
요약 원칙 ↗ 보안 분야 · 4건 필터 해제 ×
오늘의 주요포인트 상위 3건
01보안
원제 Singapore Says U.S. Not Helpful on Investigation into Suspected Spy's Company
147 포인트댓글 53

Key Point칩 밀수 의혹과 중국 정보원 의심까지 얽힌 중대 안보 사건에서 미국과 싱가포르의 입장 차이와 국제 협력의 한계를 드러내는 사례다.
핵심 요약
- 싱가포르 정부는 팬텍(Megaspeed) CEO 앨리스 황에 대한 조사에서 미국의 협력이 부족했다고 밝혔다.
- 황은 2025년 6월부터 2월까지 여권이 압수된 상태였으며 '잠재적 거짓 신고' 혐의로 조사를 받았고 결국 '엄중 경고'로 해제되고 재입국이 금지됐다.
- 황은 엔비디아 CEO 젠슨 황과의 관계와 중국 정보부원 혐의로 조사되는 와중에도 트럼프 행정부가 강하게 개입하지 않았다.
전체 요약 7문장 읽기 →02보안
원제 22-Year-Old PostgreSQL Bug Turned into Remote Code Execution
132 포인트댓글 16
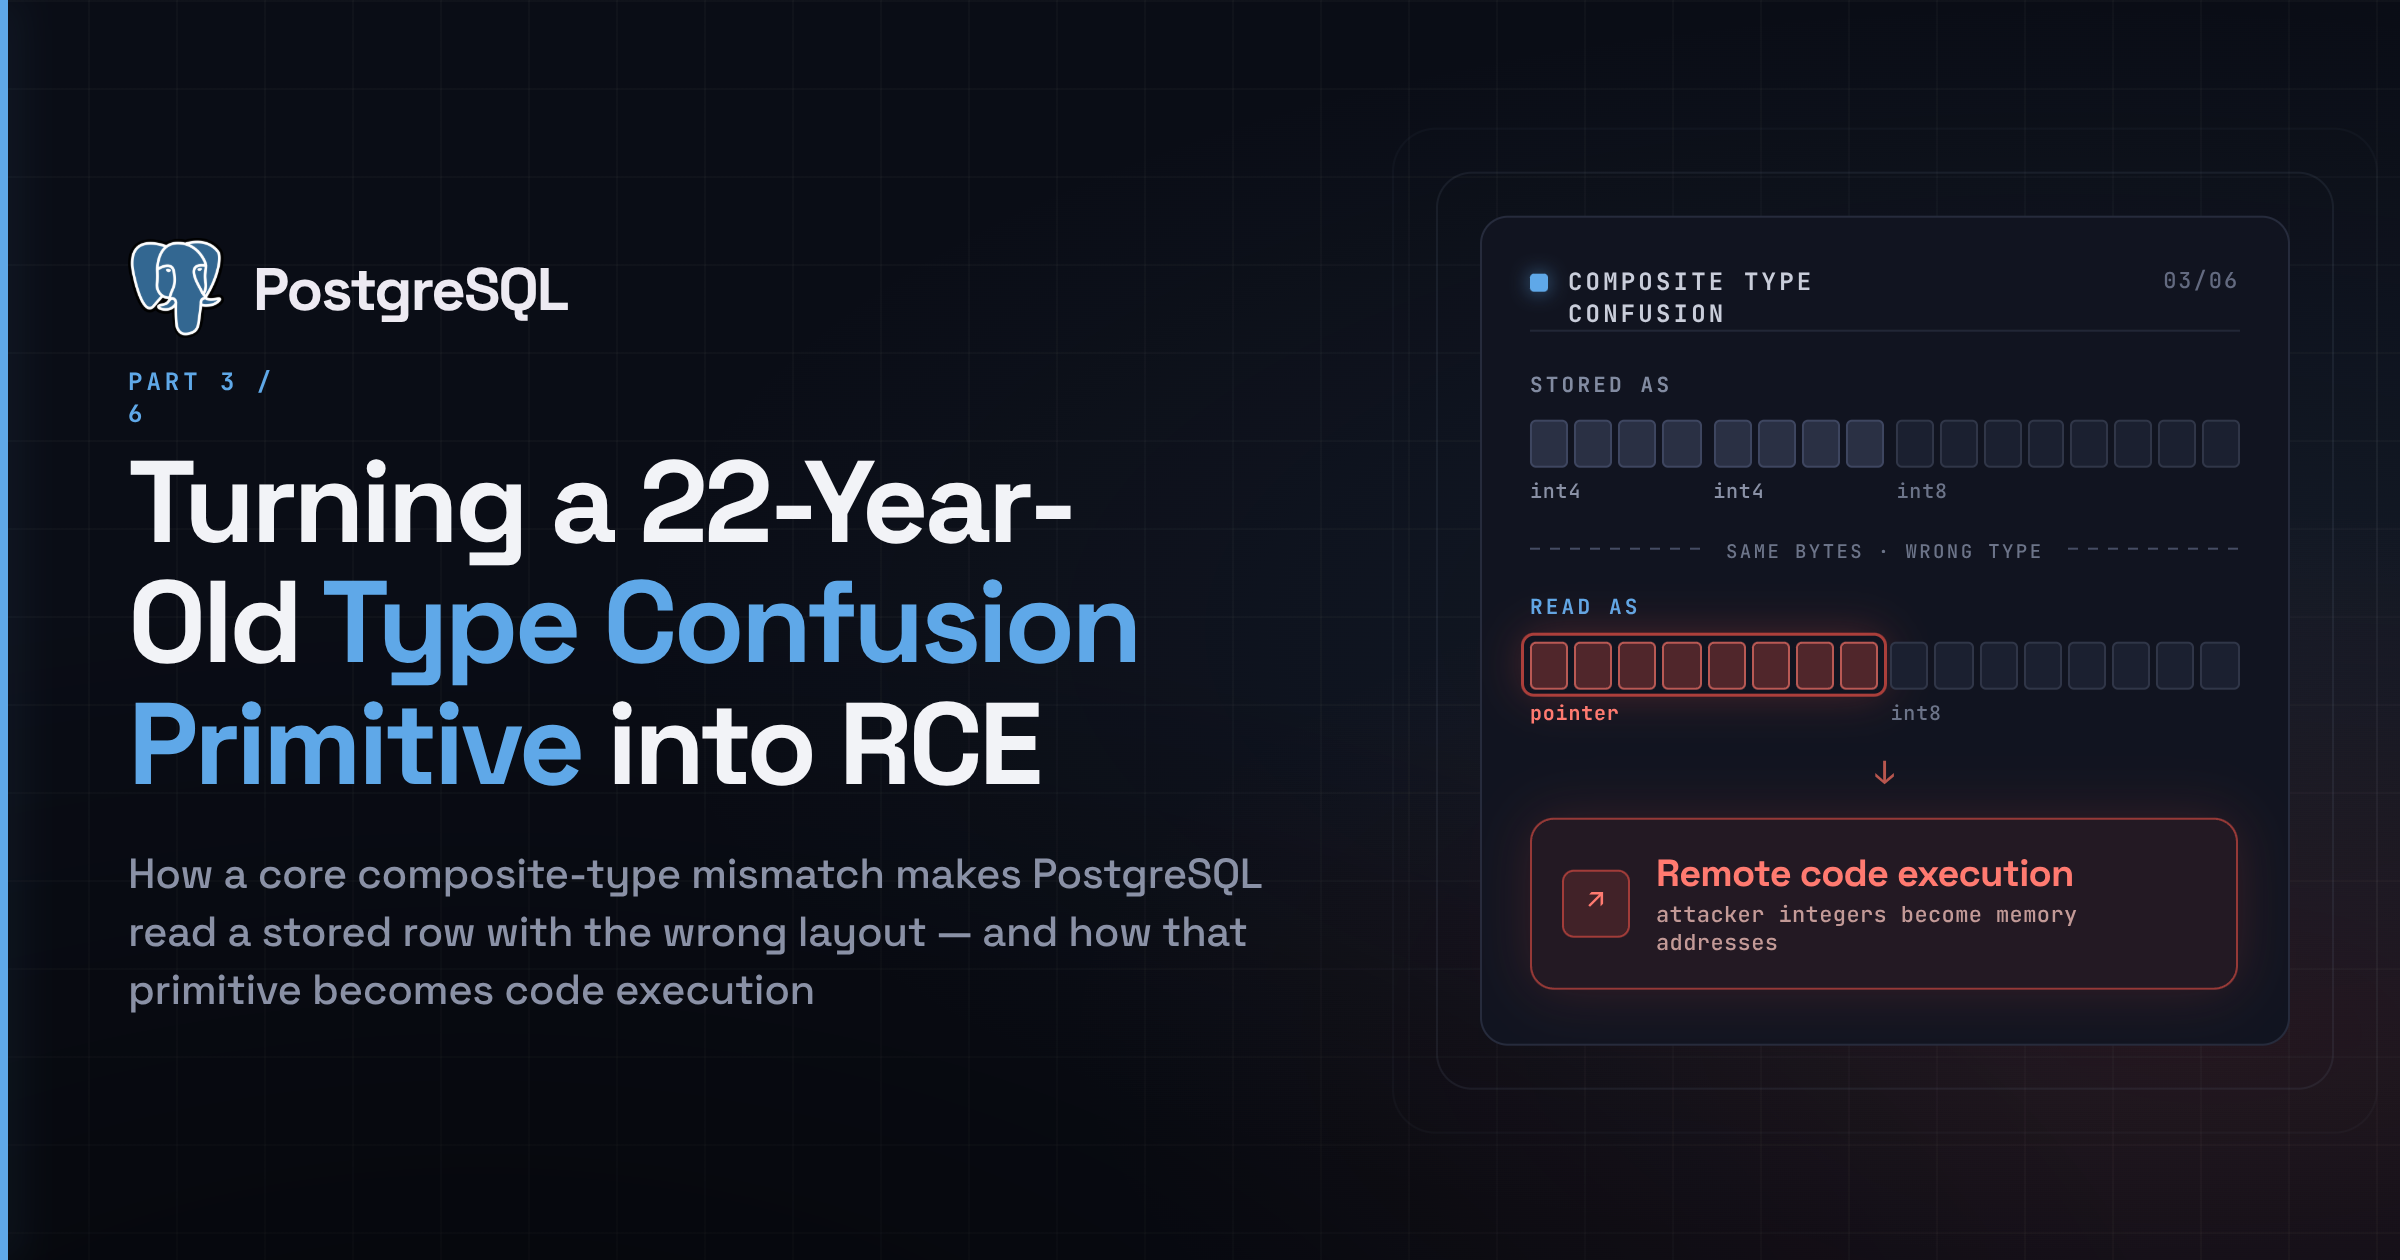
Key Point준비된 쿼리 실행 전 컴포지트 타입 정의를 변경하는 간단한 방법으로 모든 PostgreSQL 인스턴스에서 원격코드 실행이 가능해진다는 점이 중요하다.
핵심 요약
- 개발자가 관리형 PostgreSQL 사용 중 pg_clickhouse 익스플로잇을 탐구하다 PostgreSQL이 Datum(제네릭 8바이트 캐리어)으로 타입 정보 없이 값을 저장하고, 타입 메타데이터(OID)에만 의존해 처리함을 발견했다.
- SQL 준비 쿼리와 ALTER TYPE을 조합하면 실행 전에 컴포지트 타입의 필드 타입을 변경할 수 있으며, 이를 이용해 의도적인 타입 혼동(type confusion)을 트리거할 수 있음을 확인했다.
- UUID 값으로 시작한 필드를 bytea로 변경 후 실행하면, bytea 해석 함수가 UUID 바이트를 외부 확장 객체 헤더로 오독해 NULL 포인터를 따라 세그멘테이션 폴트가 발생한다.
전체 요약 8문장 읽기 →03보안
원제 I Accidentally Became a Millionaire
100 포인트댓글 11
Key PointChrome 보안 연구자들이 달성할 수 있는 최고 보상 규모가 어디까지인지를 보여주는 사례이며, 개인 보안 연구자의 취약점 발견이 어떤 경제적 가치를 인정받을 수 있는지 시사한다.
핵심 요약
- 보안 연구자 리라 레베인(Lyra Rebane)이 구글의 취약점 보상 프로그램(VRP)에서 Chrome 버그에 대해 133만 3337달러를 받았으며, 이는 구글 VRP 역사상 최고액의 현상금이다.
- 이전까지 구글이 발표한 Chrome의 최고 보상액은 풀체인 익스플로잇이나 샌드박스 탈출 같은 복잡한 취약점에 대한 25만 달러였다.
- 이번 수상은 2026년 11월에 이루어졌으며, XBOW나 2025~2026년 초반 다른 연구자들이 받은 상금보다 훨씬 크다.
전체 요약 4문장 읽기 →오늘의 주요당일 스타 상위 1건
01보안
openai/codex-security
원제 openai/codex-security
스타 13,582당일 +215TypeScript

Key Point개발팀이 보안 검사를 자동화하고 AI로 취약점 패치를 생성할 수 있는 공식 도구가 나왔으며, CLI·SDK·GitHub Actions로 다양한 환경에 통합할 수 있어 실무 도입이 용이하다.
핵심 요약
- OpenAI가 Codex Security를 공개했으며, CLI와 TypeScript SDK로 코드의 보안 취약점을 찾고 검증하고 수정할 수 있다.
- 저장소 스캔, 선택 경로, Git 변경사항을 스캔할 수 있고, 표준 스캔과 심층 스캔(중복 제거 포함) 두 가지 모드를 제공한다.
- 후보 취약점 검증, 패치 생성, 기존 수정사항 검증이 가능하며, SECURITY.md 정책 초안 작성과 위협 모델 저장을 지원한다.
전체 요약 10문장 읽기 →읽을 논문
Hugging Face Papers00
커뮤니티가 고른 오늘의 AI 논문
●이번 피드는 여기까지입니다.
작은 발견을 다음 커밋으로 이어가세요.