쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 11월 16일 (월)까지 4683건
7건 · "취약점 공개"조건 지우기 ×
001 09:11 ▲ 131 · 댓글 29 구글 Project Zero, 취약점 공개 기한 90일로 단축 구글의 Project Zero는 2021년부터 '90+30' 정책으로 벤더에 90일의 패치 기간과 30일의 추가 기간을 제공했으나, AI 기반 취약점 발견·악용 도구의 확산으로 기한 단축이 필수라고 판단했다. 보안 · Project Zero will disclose vulnerabilities 90 days after reporting
Key Point AI 기반 공격 도구가 일상화되면서 기존 취약점 공개 기한이 위험할 수 있고, 현실적 단계별 단축을 통해 벤더의 대응 능력 개선을 유도하려는 의도다.
핵심 요약
구글의 Project Zero는 2021년부터 '90+30' 정책으로 벤더에 90일의 패치 기간과 30일의 추가 기간을 제공했으나, AI 기반 취약점 발견·악용 도구의 확산으로 기한 단축이 필수라고 판단했다. LLM은 공격자의 취약점 발견 속도를 크게 높였고, 패치 공개 후 악용까지의 시간도 거의 0에 수렴해 '패치 사이 갭(patch gap)'을 줄이는 것이 중요해졌다. Project Zero의 보고 취약점 규모가 급증했다. 예전에 연 수 건씩 발견하던 대상에서 이제는 주당 수 건을 찾으며, 벤더와의 협상 과정이 감당 불가능해졌다. 전체 요약 9문장 읽기 → 002 00:11 ▲ 373 · 댓글 270 AI가 40년 적립된 기술부채를 드러내다 1994년에 만들어진 PHP에서 메모리 오버플로우 버그가 발견되었지만 단순 크래시 오류여서 오랫동안 방치되었다. 보안 · AI is forcing us to pay off 40 years of technical debt
Key Point AI 보안 도구가 40년 묵혀 있던 레거시 코드의 심각한 취약점을 찾기 시작했으며, 방어팀은 형식 검증 같은 새 도구로 대응하고 있기 때문이다.
핵심 요약
1994년에 만들어진 PHP에서 메모리 오버플로우 버그가 발견되었지만 단순 크래시 오류여서 오랫동안 방치되었다. OpenAI 지원으로 Calif 사이버보안 회사가 AI 도구를 활용해 이 버그를 이용해 서버에서 임의 코드를 실행하는 공격법을 2주 내에 찾아냈다. 이를 통해 NASA, Wikipedia, 백악관 등 WordPress와 Drupal을 사용하는 수많은 사이트를 위협하는 PHP2Shell 취약점이 발견되었다. 전체 요약 7문장 읽기 → 003 00:11 ▲ 114 · 댓글 127 LLM이 만드는 새로운 보안 위협···한 주간 대형 취약점 폭발 2026년 10월 지난 일주일 간 심각한 소프트웨어 취약점들이 대량 발견되었다. PHP의 CVE-2026-109618, 109619(PHP2Shell)는 OpenAI의 패치 프로그램과 구글 클라우드의 Wiz가 GPT-5.6과 Gemini 4를 이용해 찾은 원격 코드 실행 버그로, 인터넷 70% 이상에 영향을 미친다. 보안 · Is this the new cyber normal?
Key Point 지난주 PHP에서 인터넷 70% 이상을 위협하는 취약점이 터진 데 이어 eMudhra, Railway, GitLab, LiteLLM 등이 연쇄적으로 침해당하면서 LLM이 보안 위협의 판을 바꾸고 있다.
핵심 요약
2026년 10월 지난 일주일 간 심각한 소프트웨어 취약점들이 대량 발견되었다. PHP의 CVE-2026-109618, 109619(PHP2Shell)는 OpenAI의 패치 프로그램과 구글 클라우드의 Wiz가 GPT-5.6과 Gemini 4를 이용해 찾은 원격 코드 실행 버그로, 인터넷 70% 이상에 영향을 미친다. 2024년 PHP 재단이 발견했지만 실제 익스플로잇을 못 만들어 방치한 취약점을 LLM이 취약점 설명만으로 완전한 익스플로잇으로 빌드해냈다. LLM은 보안 패치 공지 후 코드 변경사항을 분석해 몇 분 내에 익스플로잇을 만들 수 있어, 이제 패치 발표 시점을 '익스플로잇이 퍼지지 않은 마지막 시간'으로 봐야 한다. Hacker News의 petecooper가 의도치 않게 CVE를 공개해 패치 일정이 22일에서 21일로 앞당겨졌지만, Calif가 익스플로잇 영상을 공개하고 Chainguard가 embargo 6시간 전에 패치를 배포하면서 17시간 내에 여러 문제가 겹쳤다. 전체 요약 14문장 읽기 → 004 06:11 ▲ 196 · 댓글 73 PHP 보안 취약점 공개로 조정 공개 일정 혼란 초래 작성자가 CVE-2026-109618과 CVE-2026-109619 관련 PHP 원격코드 실행 취약점(RCE)에 대해 Hacker News에 게시했다. 보안 · Tell HN: I unknowingly broke the PHP RCE embargo. I am sorry.
Key Point 보안 embargo 위반으로 인한 조정 공개 일정 지연이 개발 커뮤니티의 보안 대응 계획에 직접 영향을 미친다.
핵심 요약
작성자가 CVE-2026-109618과 CVE-2026-109619 관련 PHP 원격코드 실행 취약점(RCE)에 대해 Hacker News에 게시했다. 이 글이 협력 공개 일정에 상당한 영향을 미쳤고 추가 작업량을 발생시켰다. 작성자는 당시 보안 embargo 존재를 알지 못했으며, 연락 담당자도 embargo가 없다고 전달했다고 설명했다. 전체 요약 5문장 읽기 → 005 18:33 ▲ 109 · 댓글 97 AI와 공개 데이터로 조지아주 투표 비밀 침해 가능함을 입증 투표 기계의 알고리즘 설계 결함으로 인해 2022년 공개된 보안 취약점이 4년이 지난 2026년 조지아주 5월 예비선거에서도 여전히 악용 가능한 상태로 남아 있다. 보안 · An algorithmic failure beneath the secret ballot
Key Point AI 도구의 민주화가 투표 비밀 침해라는 심각한 보안 결함을 누구나 악용할 수 있게 만들었으며, 기술적 복잡성이 더 이상 보호막이 아니라는 점을 보여준다.
핵심 요약
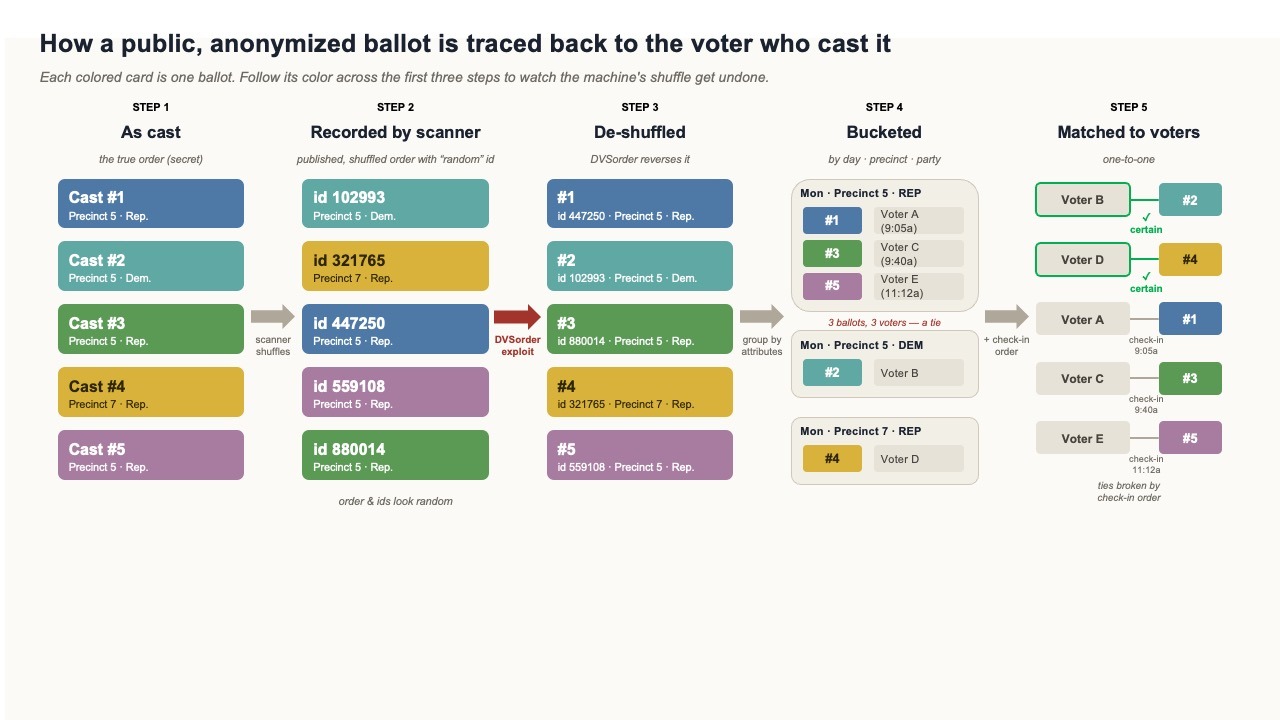
투표 기계의 알고리즘 설계 결함으로 인해 2022년 공개된 보안 취약점이 4년이 지난 2026년 조지아주 5월 예비선거에서도 여전히 악용 가능한 상태로 남아 있다. 투표 기계는 익명성을 위해 전자 투표 기록을 무작위로 섞지만, 사용된 난수 생성 알고리즘이 결정론적이고 역으로 추적 가능해 투표 순서를 정확히 복원할 수 있다. 연구자는 ChatGPT 같은 대형 언어 모델 기반의 AI 코딩 에이전트에 취약점 논문을 제시하고 단 20달러를 지불해 몇 시간 안에 조지아주 139개 카운티 중 114개에서 투표 순서 추적 코드를 자동으로 생성했다. 전체 요약 10문장 읽기 → 006 06:11 ▲ 106 · 댓글 48 메타 뮤즈의 심각한 0-day 취약점 발견 메타의 AI 어시스턴트 뮤즈에서 로컬 앱이나 터미널 명령이 계정에 완전한 접근권한을 얻을 수 있는 0-day 취약점이 발견됐다. 보안 · Meta’s Muse has a serious 0-day
Key Point 보안을 강조하며 출시한 AI 어시스턴트가 기본적인 설계 결함으로 완전히 장악될 수 있는 점이 AI 에이전트 보안의 현주소를 보여준다.
핵심 요약
메타의 AI 어시스턴트 뮤즈에서 로컬 앱이나 터미널 명령이 계정에 완전한 접근권한을 얻을 수 있는 0-day 취약점이 발견됐다. 공격자는 뮤즈의 음성 변환 서버 주소를 자신의 엔드포인트로 변경해 사용자 인증 토큰을 탈취할 수 있다. 메타는 뮤즈를 서비스 간 고도의 권한 접근이 필요한 구조로 설계했으나, 앱이 모든 미공개 설정을 수정할 수 있도록 허용했다. 전체 요약 5문장 읽기 → 007 06:10 ▲ 100 · 댓글 54 삼성·샤오미 등 안드로이드 폰 루트 취약점 공개 보안 연구자가 샤오미, 삼성, OPPO, OnePlus, Realme 등 여러 안드로이드 기기를 루팅할 수 있는 일반화된 공격 전략을 공개했다. 보안 · OEMpocalypse: Unprivileged Android app to root on Samsung, Xiaomi, others
Key Point 안드로이드 사용자 수십억 명이 쓰는 주요 기기 브랜드들의 근본적인 권한 상승 취약점이 공개됐으므로, 제조사의 보안 패치 일정과 영향 범위를 확인해야 한다.
핵심 요약
보안 연구자가 샤오미, 삼성, OPPO, OnePlus, Realme 등 여러 안드로이드 기기를 루팅할 수 있는 일반화된 공격 전략을 공개했다. 전략의 핵심은 OEM 제조사 고유의 커널 드라이버에서 Use-After-Free(UAF) 페이지 버그를 이용하고, OEM 맞춤형 샌드박스 탈출로 그 드라이버에 접근하는 것이다. 삼성 갤럭시 S23~S26 시리즈와 Z 시리즈, 샤오미 중저가~플래그십, OPPO·OnePlus·Realme 플래그십 기기들이 영향을 받는다. 전체 요약 5문장 읽기 →