쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 10월 30일 (금)까지 3636건
6건 · "암호학"조건 지우기 ×
001 15:11 ▲ 102 · 댓글 50 PDF 암호화의 허점, AES-256이 9비트만으로 깨진다 MuPDF 1.28.5 이전 버전을 포함한 여러 PDF 구현이 AES-256 파일 키를 매우 작은 상태 공간에서 생성하고 있다. 보안 · The case of the 9 bit AES key
Key Point PDF 암호화를 위해 도입된 AES-256이 부실한 난수 생성으로 인해 실제로는 수십 비트 수준의 강도만 가지고 있으며, 패스워드 없이 문서를 열 수 있는 심각한 결함이다.
핵심 요약
MuPDF 1.28.5 이전 버전을 포함한 여러 PDF 구현이 AES-256 파일 키를 매우 작은 상태 공간에서 생성하고 있다. MuPDF는 epoch 시간 단위로 시드된 48비트 선형합동발생기를 사용하는데, 키 생성에 사용되는 출력 비트 구조 때문에 실제로는 9비트만 영향을 미친다. 512초 차이나는 타임스탬프는 정확히 동일한 바이트 스트림을 생성하며, 모든 512개 가능한 키를 브루트 포싱하는 데 11밀리초가 소요된다. 전체 요약 10문장 읽기 → 002 06:11 ▲ 383 · 댓글 154 ECDSA 곡선의 25년 미스터리, 타임스탬프로 풀다 NIST가 2000년 채택한 ECDSA 타원곡선 암호화 표준의 seed 값 출처가 수십 년간 미스터리였다. NSA가 설명 없이 제시한 이 값들은 보안 커뮤니티에서 의도된 백도어 가능성에 대한 의심을 받아왔다. 보안 · Claude reveals ECDSA curve origins
Key Point 현대 암호화 기반의 신뢰성을 둘러싼 25년간의 의혹이 명확한 생성 근거로 해결되었다. 기술 감시자와 보안 종사자가 검증할 수 있는 구체적 증거가 나왔다.
핵심 요약
NIST가 2000년 채택한 ECDSA 타원곡선 암호화 표준의 seed 값 출처가 수십 년간 미스터리였다. NSA가 설명 없이 제시한 이 값들은 보안 커뮤니티에서 의도된 백도어 가능성에 대한 의심을 받아왔다. Anthropic의 Claude가 2026년 10월 30분 내에 NIST P-192, P-224, P-256, P-384, P-521의 seed 출처를 규명했다. 해시 알고리즘이 아니라 C 라이브러리의 lrand48 난수생성기를 Unix 타임스탬프로 초기화해 생성한 것이었다. prime 곡선의 seed들은 1997년 5월~1998년 4월 사이의 타임스탐프에서 생성됐으며, 각각 특정 iteration 횟수 후 선택됐다. 예를 들어 P-256은 같은 실행에서 1842번째 후보였다. 전체 요약 9문장 읽기 → 003 18:30 ▲ 228 · 댓글 257 OpenAI 372개 수학 난제 증명 발표, 수학계 흔들다 OpenAI가 어제 내부 모델로 증명한 372개 수학 미해결 문제를 공개했으며, 이 중 Subhash Khot의 Unique Games Conjecture(UGC)가 포함되었다. AI · 머신러닝 · The Mathocalypse
Key Point 인간이 평생 풀지 못한 수학 난제들이 AI에 의해 일괄 해결됨으로써 수학 연구의 근본적 변화가 시작되었고, 증명의 검증과 이해 과정에서 수학 커뮤니티가 직면한 새로운 도전을 보여준다.
핵심 요약
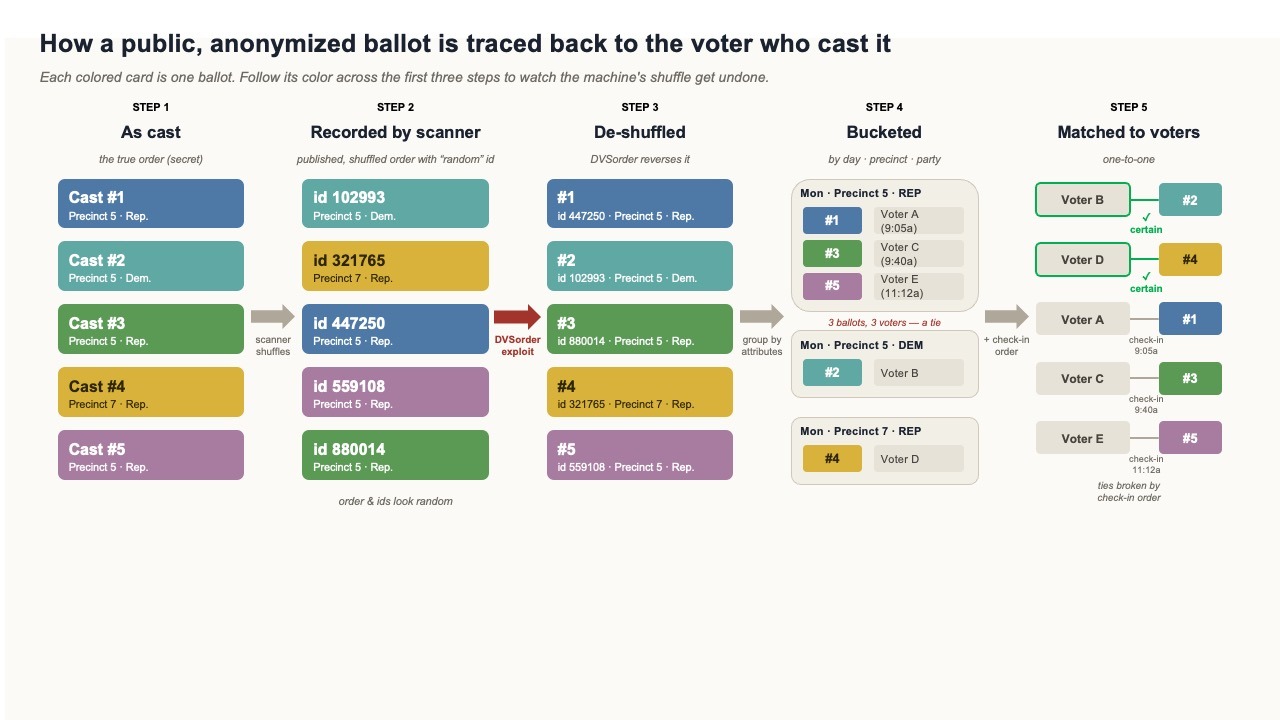
OpenAI가 어제 내부 모델로 증명한 372개 수학 미해결 문제를 공개했으며, 이 중 Subhash Khot의 Unique Games Conjecture(UGC)가 포함되었다. UGC 증명은 Lean 증명서를 갖추고 있지만 아직 인간이 전체 내용을 이해한 사람이 없으며, 논문이 이해하기 어렵게 쓰여 있어 AI 도움 없이는 읽을 수 없다고 보고되었다. Dana Moshkovitz(Scott의 아내, 복잡도 이론자)는 평생 증명하려던 문제가 로봇에 의해 해결되었으나, UGC가 참임이 증명되었다는 점에서 위안을 얻고 있다. 전체 요약 11문장 읽기 → 004 18:33 ▲ 109 · 댓글 97 AI와 공개 데이터로 조지아주 투표 비밀 침해 가능함을 입증 투표 기계의 알고리즘 설계 결함으로 인해 2022년 공개된 보안 취약점이 4년이 지난 2026년 조지아주 5월 예비선거에서도 여전히 악용 가능한 상태로 남아 있다. 보안 · An algorithmic failure beneath the secret ballot
Key Point AI 도구의 민주화가 투표 비밀 침해라는 심각한 보안 결함을 누구나 악용할 수 있게 만들었으며, 기술적 복잡성이 더 이상 보호막이 아니라는 점을 보여준다.
핵심 요약
투표 기계의 알고리즘 설계 결함으로 인해 2022년 공개된 보안 취약점이 4년이 지난 2026년 조지아주 5월 예비선거에서도 여전히 악용 가능한 상태로 남아 있다. 투표 기계는 익명성을 위해 전자 투표 기록을 무작위로 섞지만, 사용된 난수 생성 알고리즘이 결정론적이고 역으로 추적 가능해 투표 순서를 정확히 복원할 수 있다. 연구자는 ChatGPT 같은 대형 언어 모델 기반의 AI 코딩 에이전트에 취약점 논문을 제시하고 단 20달러를 지불해 몇 시간 안에 조지아주 139개 카운티 중 114개에서 투표 순서 추적 코드를 자동으로 생성했다. 전체 요약 10문장 읽기 → 005 18:33 ▲ 138 · 댓글 49 해킹으로 Google 위장 TLS 인증서 발급…DNS 탈취가 계기 공격자들이 .gh, .sl, .as 국가 도메인 3개를 탈취한 뒤 DNS 레코드를 조작해 Google과 다른 대형 서비스의 위조 TLS 인증서를 발급받았다. 보안 · Hackers obtain counterfeit TLS certificates for Google and other large services
Key Point 도메인 레지스트리 탈취로 수백 개 사이트의 위장 인증서가 발급된 대규모 사건으로, 도메인과 DNS 보안의 취약점이 TLS 신뢰 체계 전체에 미치는 영향을 보여준다.
핵심 요약
공격자들이 .gh, .sl, .as 국가 도메인 3개를 탈취한 뒤 DNS 레코드를 조작해 Google과 다른 대형 서비스의 위조 TLS 인증서를 발급받았다. 공격자들이 탈취한 DNS 레코드로 도메인 통제 권한을 자동 검증하는 과정을 통과하고, Google의 여러 도메인과 '세계적 선도 브랜드 및 널리 쓰이는 온라인 서비스'에 대한 무단 인증서를 획득했다. TLS 인증서는 도메인을 공개키에 묶는 암호화 자격증으로, 이를 악용하면 공격자가 피해 기반시설을 암호학적으로 위장할 수 있다. 전체 요약 8문장 읽기 → 006 09:10 ▲ 348 · 댓글 138 370년 묵은 암호, AI가 풀어냈다 클로드 기반 AI인 Fable 5.1이 17세기 영국의 토마스 어크하르트가 남긴 '사이퍼럴 디스티치' 암호를 해독했다. AI · 머신러닝 · Fable 5.1 Solves the Cyphral Distich, a 370-year-old cipher
Key Point 370년간 암호학자들이 못 풀던 수수께끼를 AI가 해독한 과정에서 역사적 텍스트 분석의 새로운 가능성을 보여주며, 기계가 인간이 놓친 맥락적 단서를 어떻게 종합하는지 보여준다.
핵심 요약
클로드 기반 AI인 Fable 5.1이 17세기 영국의 토마스 어크하르트가 남긴 '사이퍼럴 디스티치' 암호를 해독했다. 암호는 64개의 숫자 두 줄로 이루어졌으며 375년 동안 풀리지 않았으나, 기존 시도들은 외부 암호표를 찾으려다 놓친 결정적 단서가 있었다. 핵심은 암호의 키가 외부가 아닌 책 자체였다는 것이다. 각 숫자는 해당 순서의 문단(프로퀴레이션)을 가리키고, 그 문단의 지시 단어 인덱스에 해당하는 단어의 첫 글자를 모으면 된다. 전체 요약 6문장 읽기 →