쌓인 기록에서 찾기
무엇을 찾으세요?
날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위부터 2026년 11월 6일 (금)까지4051건
5건 · "OpenSSH"조건 지우기 ×
001▲ 296 · 댓글 32Alpine Linux OpenSSH 암호 인증 우회 취약점 긴급 패치Alpine Linux의 OpenSSH 서버에 암호 인증을 우회할 수 있는 취약점이 발견되었다.보안 · Alpine Linux Security Advisory: OpenSSH-server password authentication bypass
Key PointAlpine Linux 기반 서버를 운영 중인 개발자와 시스템 관리자는 즉시 OpenSSH를 패치하거나 암호 인증을 비활성화해야 비밀번호 없는 계정을 통한 무단 접근을 방지할 수 있다.
핵심 요약
- Alpine Linux의 OpenSSH 서버에 암호 인증을 우회할 수 있는 취약점이 발견되었다.
- 공격자가 SSH 포트에 도달하면 비밀번호를 모르고도 로그인할 수 있으며 한 번의 연결로 항상 성공한다.
- 공격 조건은 암호 필드가 * 인 계정(비밀번호 미설정 계정)이 존재하고, 동시에 $5$ 또는 $6$ 해시를 가진 계정이 최소 하나 있어야 한다.
전체 요약 11문장 읽기 →보안 · Sshole
Key PointSSH 인증 메커니즘의 근본적인 결함이 10년간 방치된 이유와 그 과정을 이해하려면, 라이브러리 간 호환성 차이와 테스트 범위의 한계라는 구조적 문제를 알아야 한다.
핵심 요약
- 2016년부터 2026년까지 SSH 시스템에서 패스워드 프롬프트에 잘못된 값(예: SSH 키)을 붙여넣으면 인증을 우회할 수 있는 취약점이 존재했다.
- 새로 설정한 박스와 그래도우 파일의 '*' 항목은 영향을 받지 않으며, OpenSSH는 OpenBSD와 glibc에서만 테스트해 musl 라이브러리 환경에서는 발견되지 않았다.
- 대부분의 배포판이 PAM을 통해 인증하므로 crypt 함수를 직접 호출하지 않아, 이 취약점이 광범위하게 감지되지 않았다.
전체 요약 6문장 읽기 →보안 · Using Claude to reduce the attack surface of code

Key PointOpenSSH 같은 최고 수준의 감시 코드에서도 불필요한 공격 표면이 발견되며, 개발자는 Claude를 사용해 자신의 소프트웨어 공격 표면을 체계적으로 줄일 수 있다.
핵심 요약
- Anthropic이 AI 모델을 사용하여 소프트웨어의 불필요한 공격 표면을 자동으로 찾아내고 제거하는 방법을 연구했다.
- 개별 취약점 수정보다 코드 도달 가능성을 줄이면 알려지지 않은 취약점의 심각도를 낮출 수 있다.
- Claude가 25개 오픈소스 프로젝트(C, C++, Java, PHP, Python, 500만 줄 이상)를 분석해 493개 문제를 발견했다.
전체 요약 12문장 읽기 →보안 · How I got over 300 Tor exit nodes removed
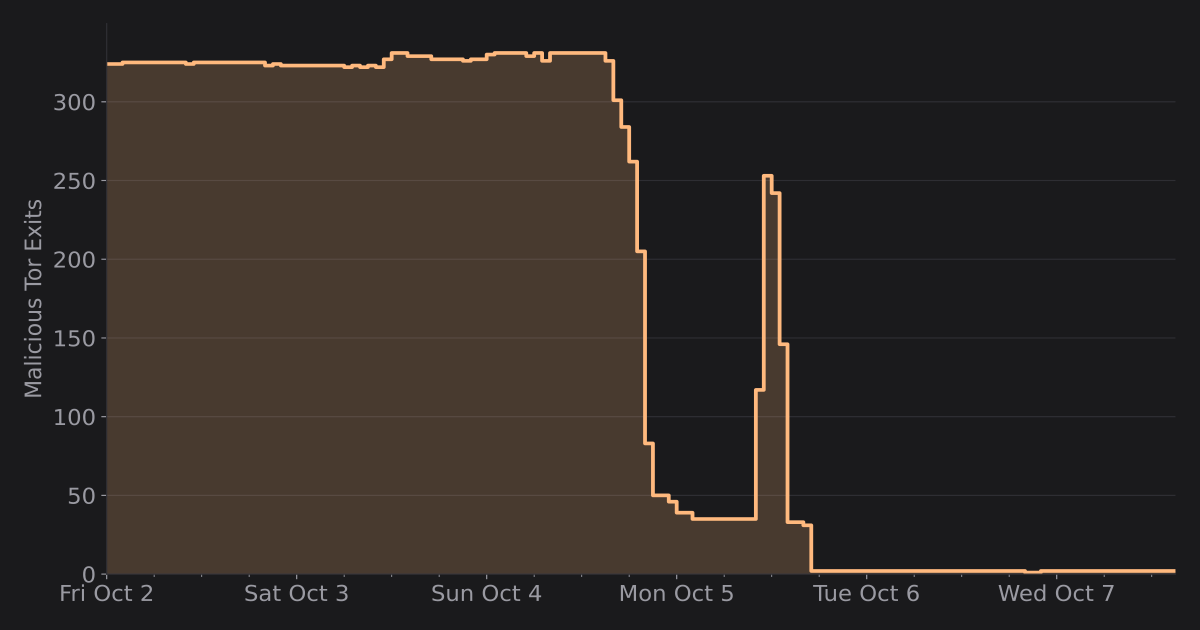
Key Point토르 네트워크 전체의 10%가 동시에 감염되고 SSH 중간자 공격으로 실시간 명령어 모니터링 및 감염 확산을 시도한 대규모 공격 사건이며, 보안 연구자의 신고와 토르팀의 빠른 대응 과정을 통해 대규모 인프라 보안 사건의 탐지·격리 방식을 엿볼 수 있습니다.
핵심 요약
- 10월 2일 333개의 토르 exit node(토르 네트워크 exit relay의 약 10%)가 조율된 공격을 시작해 SSH 연결을 가로채고 암호화되지 않은 데이터를 탈취했다.
- 공격자들은 8월에 서버에 침투해 OpenSSH 백도어이자 자격증명 탈취 도구인 Ebury 1.8.3 악성코드를 배포했다.
- 피해 노드들은 특정 포트를 차단해 암호화되지 않은 메일 트래픽만 처리하도록 제한했으며, SSH 접속 시도 시 사용자를 12개의 SSH 가로채기 서버로 리다이렉트했다.
전체 요약 11문장 읽기 →인프라 · 데브옵스 · Self-hosted HTTP tunnels with SSH and Nginx
Key Point로컬 개발 환경을 공개하지 않고도 간단히 공유할 수 있는 자체 호스팅 솔루션을 표준 도구로 구현하는 실제 방법을 배울 수 있습니다.
핵심 요약
- ngrok이나 Cloudflare 같은 상용 서비스 대신 OpenSSH와 nginx만으로 자체 호스팅 HTTP 터널을 만드는 방법을 소개한다.
- ssh -R 0:localhost:8080으로 로컬 서비스를 원격 서버의 임의 포트로 포워딩하면 서버가 자동으로 포트를 할당한다.
- nginx는 정규식 기반 서버 이름으로 *.ssh.luffy.cx 형태의 동적 도메인을 처리하고, 각 포트로 들어오는 요청을 127.0.0.1:포트로 프록시한다.
전체 요약 9문장 읽기 →