매일 쌓이는 개발자의 시야
2026년 10월 13일 (화).
세상의 기술 소식, 한국어로 한눈에.
읽을 이야기, 써볼 도구, 논문과 새 버전까지.
AI 요약 안내AI가 한국어로 정리한 내용입니다. 정확한 정보는 각 카드의 원문을 확인해 주세요.
요약 원칙 ↗ 보안 분야 · 8건 필터 해제 ×
오늘의 주요포인트 상위 6건
01보안
원제 Hackers activate automatic defrosting in supermarket fridges across Europe
275 포인트댓글 507
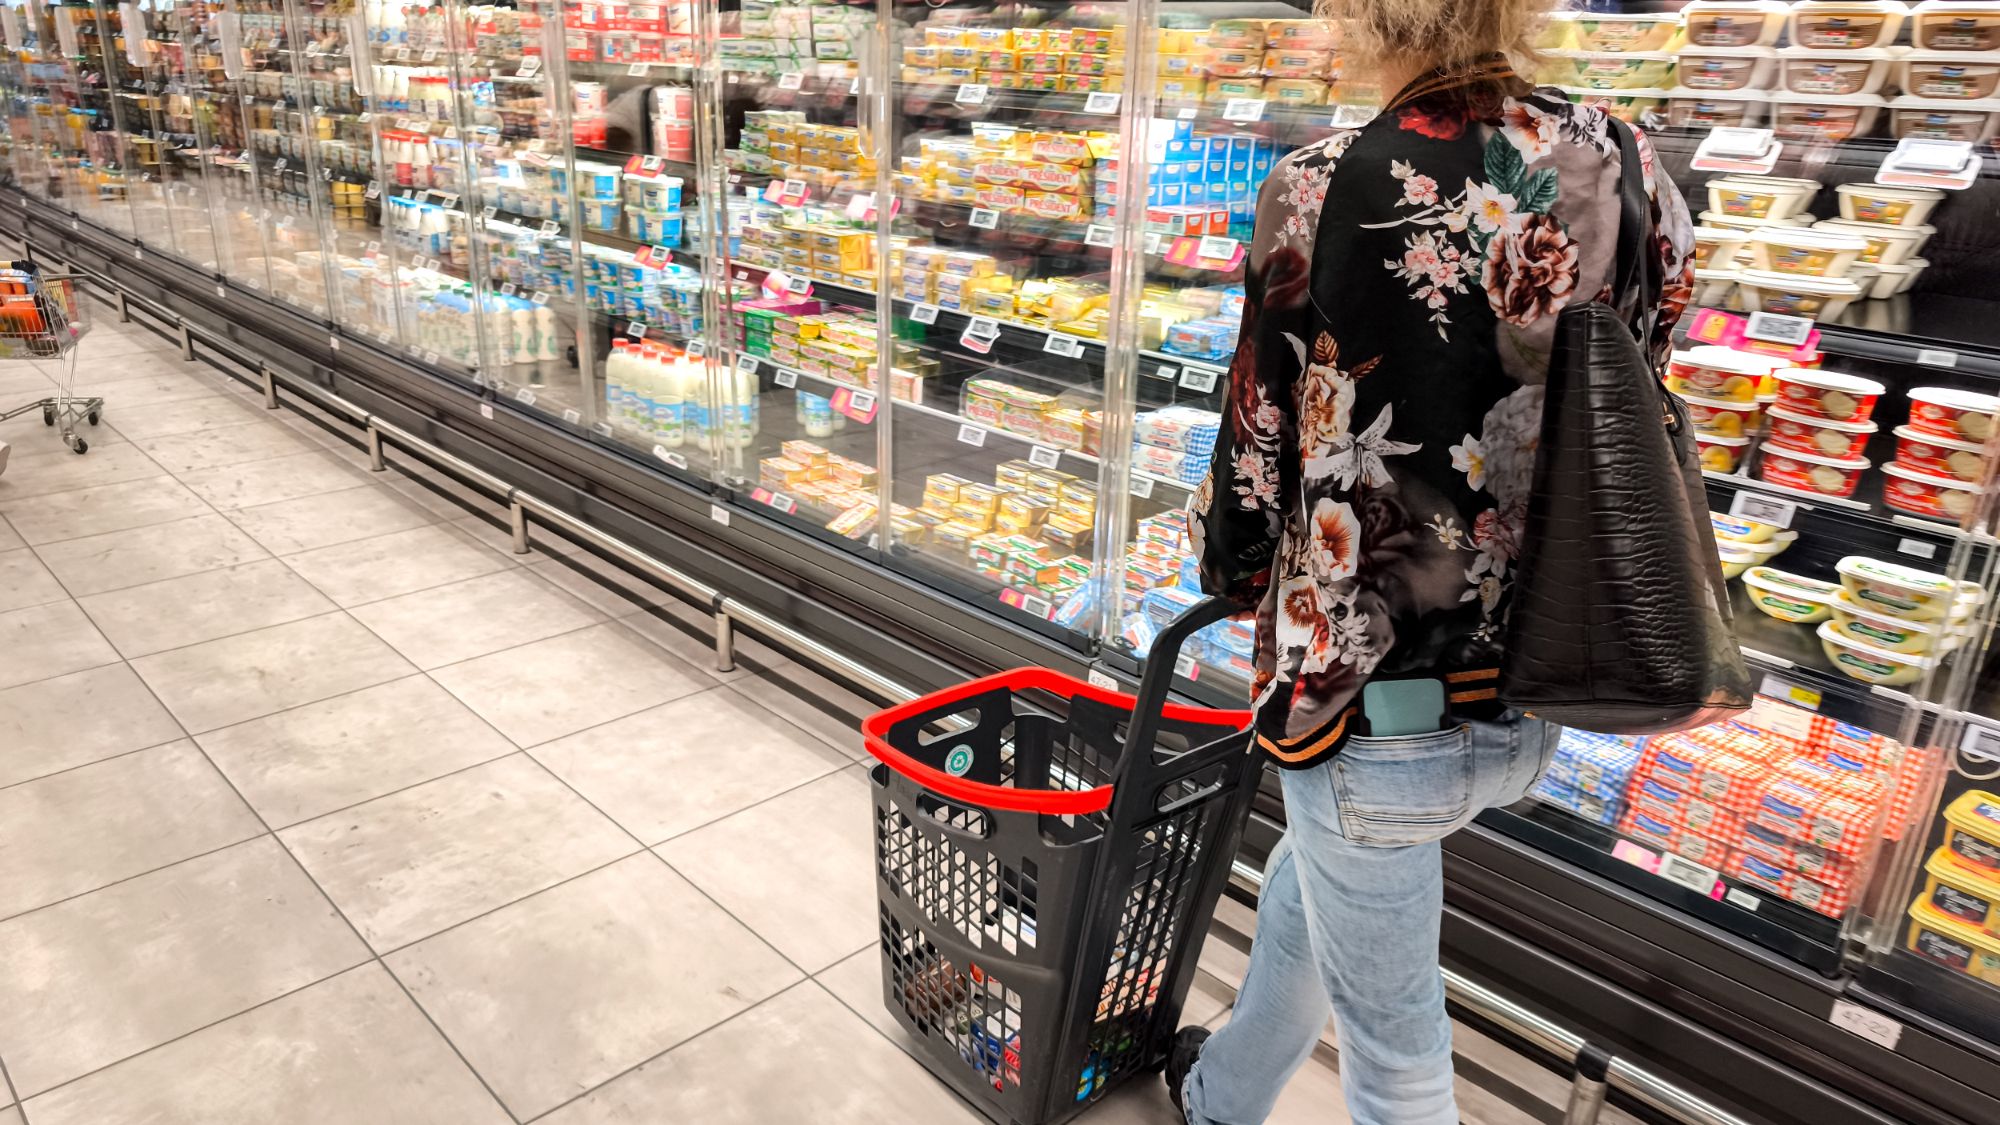
Key Point냉장고 같은 생활 인프라가 인터넷 연결로 인해 대규모 피해를 입는 사례를 보여주며, IoT 기기의 보안 취약점이 실제 경제적 손실로 이어지는 문제를 드러낸다.
핵심 요약
- 유럽의 주요 슈퍼마켓 체인들이 냉장고 제어 시스템 해킹 공격을 받았다.
- Danfoss사 냉장고 제어기가 공격 대상이며, 프랑스의 Intermarché, Leclerc, Coopérative U 등 대형 유통업체들이 영향을 받았다.
- 해킹된 냉장고들이 50도 섭씨로 계속 자동 해제(defrost)되도록 설정되어 제품 손상을 초래했다.
전체 요약 6문장 읽기 →02보안
원제 11 year old unsoundness bugs found in Rust borrow checker
172 포인트댓글 58

Key PointRust의 메모리 안전성 보장을 무너뜨리는 심각한 컴파일러 결함이 11년간 미발견이었으므로, 현재 Rust 코드의 안전성이 영향을 받을 수 있다.
핵심 요약
- Rust의 빌림 검사기에서 공변 필드 할당을 통해 구조체의 생명주기 제약을 우회하는 결함이 발견됐다.
- 타입이 'static 경계를 요구하지만, 필드에 할당할 때는 이 제약이 검사되지 않아 짧은 생명주기의 참조를 'static 참조로 위장할 수 있다.
- Drop 구현부에서 컴파일러가 보장하지 않은 'static 생명주기를 가정하고 코드를 실행하면 해제된 메모리 접근(use-after-free) 및 스택 메모리 접근 오류가 발생한다.
전체 요약 6문장 읽기 →03보안
원제 French supermarkets suffer fridge shutdown after 'unprecedented' cyberattack
148 포인트댓글 148

Key Point식품 공급망을 직접 겨냥한 사이버공격으로 인해 인터넷 연결 산업용 장비가 대규모 동시 피해를 입을 수 있음이 실증되었고, 유럽 전역의 식량 안보와 중요 인프라 보호 체계의 취약점을 보여준다.
핵심 요약
- 프랑스의 E. Leclerc, Intermarche, Cooperative U 등 대형 슈퍼마켓 체인이 사이버공격을 받아 수백 개 점포의 냉장고 온도가 올라가 식품이 부패해 버려지게 되었다.
- Intermarche 300개 점포와 Netto 브랜드, Cooperative U 100개 이상, E. Leclerc 등 여러 점포가 피해를 입었으며, 다른 대형 소매점들도 공격을 받은 것으로 알려졌다.
- 해커들은 덴마크 제조사 Danfoss의 냉장고 제어 시스템을 원격으로 조작해 강제 해동을 유발했고, 일부 화재도 발생했다.
전체 요약 9문장 읽기 →04보안
원제 Feds got warrants to use fake cell towers to hunt down Don Lemon's producer
114 포인트댓글 71

Key Point기자와 제작자를 추적 감시하기 위해 극도로 침입적인 기술이 배포되었으며, 거짓 증거 기반의 영장 발급과 부실한 체포 절차는 언론 자유와 수사 권력 오용 문제를 드러낸다.
핵심 요약
- CNN 출신 저널리스트 돈 레몬의 제작자 제롬 리처드슨(21세)을 추적하기 위해 미연방 수사기관이 휴대전화 신호를 가로챌 수 있는 위조 기지국(IMSI 캐처) 사용 영장을 획득했다.
- 리처드슨은 2025년 1월 미니소타주 세인트폴의 시티즈교에서 열린 반(反)이민세관단속국(ICE) 항의 시위 보도를 돕다가, 종교 예배자의 시민권 침해 혐의로 기소된 39명 중 한 명이다.
- 시위 12일 후 미네소타와 펜실베니아 판사들은 리처드슨 휴대폰 추적 영장에 서명했으며, 저널리스트 조지아 포트와 레몬의 휴대폰도 추적 대상이 되었다.
전체 요약 11문장 읽기 →05보안
원제 My Reddit AMA on the Law of Web Scraping
103 포인트댓글 20
Key Point스크래핑은 현대 데이터 활용의 핵심이지만, 미국 법원도 명확한 기준을 제시하지 못하고 있으며, 개발자들이 사용할 수 있는 법적 해석 기준이 없는 상태다.
핵심 요약
- 인터넷 법 전문가 에릭 골드만이 Reddit AMA에서 웹 스크래핑의 법적 지위에 대해 설명했다.
- 스크래핑은 정책적으로 양면성을 갖는다. 검색엔진과 AI 학습, 가격 비교 봇 같은 사회적 편익을 만들지만, 서버 소유자의 자산 무단 사용이 될 수 있고 악성 공격처럼 보일 수도 있다.
- 골드만은 스크래핑의 법적 상태를 '매우 혼란스럽다'고 평가했으며, 자신의 인터넷 법 교재에서 최근 판례들(Intel v. Hamidi, Register.com v. Verio)을 삭제할 정도로 법이 급변하고 있다.
전체 요약 9문장 읽기 →06보안
원제 Rampart: Browser native on-device PII radaction
102 포인트댓글 38
Key Point챗봇 사용 시 의도하지 않게 개인정보가 원격 서버로 전송되는 문제를 브라우저 단계에서 완전히 차단할 수 있는 기술이 공개되어, AI 채팅 서비스의 프라이버시 접근 방식을 바꿀 가능성이 있다.
핵심 요약
- 미국 국방디자인 스튜디오(NDS)가 개인정보(PII) 자동 삭제 시스템 '램파트'를 오픈소스로 공개했다.
- 브라우저에서 메시지 전송 전 순간에 개인정보를 감지해 삭제하므로 서버에 정보가 전달되지 않는다.
- 정규식 기반 결정적 계층으로 주민등록번호, 신용카드, 계좌번호 등 구조화된 정보를 감지하고, MiniLM 소형 모델로 이름과 주소 같은 문맥 의존적 정보를 걸러낸다.
전체 요약 9문장 읽기 →전체 색인1건 · 분야별
보안1건
001▲ 102 · 댓글 46Google 개발자 문서 사이트에서 발견한 9만 달러 RCE 취약점Google 개발자 문서 사이트의 OAuth2 플로우를 조사하던 중 1,200바이트 규모의 Flask 세션 쿠키를 발견했고, 이는 기대보다 훨씬 컸다.보안 · I Found a $90k Remote Code Execution Vulnerability in Google

Key PointFlask 세션 서명 키가 쿠키 페이로드에 평문으로 노출되고 pickle 역직렬화가 비즈니스 로직에 포함된 구조로, 여러 Google 서비스에 걸쳐 원격 코드 실행이 가능했던 심각한 취약점이다.
핵심 요약
- Google 개발자 문서 사이트의 OAuth2 플로우를 조사하던 중 1,200바이트 규모의 Flask 세션 쿠키를 발견했고, 이는 기대보다 훨씬 컸다.
- 쿠키는 zlib 압축된 JSON으로 인코딩되었으며, 내용이 암호화되지 않아 pickle 직렬화된 OAuth2WebServerFlow 객체와 Google의 OAuth client_id, client_secret을 평문으로 담고 있었다.
- client_secret이 Flask의 쿠키 서명 키로도 사용되고 있었으며, hmac과 sha1을 이용해 재계산하면 서명이 바이트 단위로 일치했다.
전체 요약 9문장 읽기 → 오늘의 주요당일 스타 상위 1건
01보안
HuangZhuoRui/LocationSpoofer
원제 HuangZhuoRui/LocationSpoofer
스타 1,790당일 +258Kotlin

Key Point국내외 위치 기반 서비스 보안 검증이나 기기 호환성 테스트 개발자, 그리고 Xposed 기반 깊이 있는 시스템 레벨 Hook 구현 방식에 관심 있는 안드로이드 보안 연구자들이 알아야 할 대규모 오픈소스 프로젝트다.
핵심 요약
- KernelSU와 LSPosed를 조합해 안드로이드 시스템 수준에서 GPS 위치, 무선 환경(Wi-Fi·기지국·블루투스), 위성 신호를 동시에 가짜로 제공하는 오픈소스 도구다.
- 고도 풍제어를 무력화하기 위해 단순한 Mock Location 플래그 위조 대신 Wi-Fi 신호 지문, 기지국 셀 정보, GNSS 위성 분포, 전자나침반 데이터까지 일관성 있게 조작해 실제 위치처럼 보이게 한다.
- 위치 좌표에는 Ornstein-Uhlenbeck 확률 과정을 적용해 GPS 칩이 내는 자연스러운 노이즈(가우시안 드리프트)를 시뮬레이션하고, 보행 중에는 정규분포 횡방향 편차(±0.15m)를 더해 사람 발걸음의 자연스러움을 구현한다.
전체 요약 10문장 읽기 →읽을 논문
Hugging Face Papers00
커뮤니티가 고른 오늘의 AI 논문
●이번 피드는 여기까지입니다.
작은 발견을 다음 커밋으로 이어가세요.