매일 쌓이는 개발자의 시야
2026년 10월 16일 (금).
세상의 기술 소식, 한국어로 한눈에.
읽을 이야기, 써볼 도구, 논문과 새 버전까지.
AI 요약 안내AI가 한국어로 정리한 내용입니다. 정확한 정보는 각 카드의 원문을 확인해 주세요.
요약 원칙 ↗ 보안 분야 · 6건 필터 해제 ×
오늘의 주요포인트 상위 5건
01보안
원제 Israeli firm's digital ads enabling installation of 'zero-click' spyware
316 포인트댓글 138
Key Point온라인 광고 시스템이 국가 기관, 언론, 국제기구까지 표적으로 광고를 통해 스파이웨어를 설치하는 데 악용되고 있으며, 규제 공백 속에서 시스템 전체의 보안 위협이 되고 있기 때문입니다.
핵심 요약
- 캐나다 토론토 대학 Citizen Lab은 이스라엘 광고사 Discover-Tech가 수백만 명의 사용자에게 제공한 광고를 통해 '클릭이 필요 없는' 스파이웨어를 배포했다고 발표했습니다.
- Discover-Tech는 Controlium이라는 소프트웨어 플랫폼을 운영하며, 사용자를 대규모로 프로파일링한 뒤 제3의 스파이웨어 업체와 협력해 표적을 은폐하며 해킹합니다.
- Controlium은 사용자에게 게임이나 통신사 광고 같은 일반적인 광고를 보여주면서 사용자의 신원과 IP 주소를 수집하고, 표적으로 선정된 사용자에게는 악의적 스파이웨어 코드를 전송합니다.
전체 요약 10문장 읽기 →02보안
원제 Zero-Click Spyware Delivered via Targeted Ads: AdFection
200 포인트댓글 35
Key Point온라인 광고 생태계가 개인 추적, 클릭 없는 스파이웨어 배포, 익명성 제거에 악용되고 있으며, Google 같은 대형 플랫폼의 검증 체계도 통과했다는 점이 광고 기반 인터넷의 보안 위기를 보여준다.
핵심 요약
- 시민실험실이 Discover-Tech라는 이스라엘 회사가 타겟 광고로 용병급 스파이웨어를 배포하는 'AdFection' 공격을 처음 기술적으로 확인했다.
- Discover-Tech는 Controlium 플랫폼으로 모바일 광고 ID, 쿠키, IP 주소를 바탕으로 개인을 지목하고 클릭 없이 자동 감염시키는 방식으로 작동한다.
- 2024~2025년 Al Jazeera는 Discover-Tech 광고를 통해 배포된 Candiru 스파이웨어에 45대 이상 기기가 감염되었으며, 감염 장치는 Discover-Tech 도메인 → Candiru 검증 서버 → C&C 서버 순서로 연결된다.
전체 요약 11문장 읽기 →03보안
원제 Someone on Torrent Sites Kept Fucking with My Sonarr
191 포인트댓글 75
Key Point공개 토렌트 사이트에서 배포되는 악성코드가 Sonarr 같은 자동 다운로드 도구를 악용하고 있으며, 무심코 실행할 경우 수십 개 애플리케이션의 민감한 데이터(암호, 토큰, 암호화폐 지갑, 개발 키 등)를 한꺼번에 탈취할 수 있다.
핵심 요약
- 저자가 NAS의 Sonarr *arr 스택을 운영 중 South Park 에피소드 이름에 .exe를 붙인 파일이 2,392개 시더로 공개 토렌트에 올라와 자동으로 다운로드된 사건 발생.
- qBittorrent는 파일을 받지 못했으나(total_downloaded: 0) Sonarr는 90초마다 임포트를 시도했고, Sonarr 내 블록리스트로 해당 토렌트를 차단함.
- 저자가 호기심으로 파일을 다시 다운로드해 분석한 결과, 887 MB 크기의 실제 PE 바이너리(118 KB 본체 + 886 MB 랜덤 데이터)로 대형 파일 크기로 백신 탐지 회피를 시도.
전체 요약 11문장 읽기 →04보안
원제 Why I Wrote PGP (1991, revised 1999)
117 포인트댓글 48
Key Point정부의 광범위한 감시 체계 구축 시도와 그에 맞서기 위해 암호화 기술을 대중화해야 한다는 주장으로, 프라이버시와 국가권력의 관계가 현재도 논쟁인 만큼 그 역사적 출발점을 이해할 수 있다.
핵심 요약
- 필 짐머만이 1991년 작성하고 1999년 개정한 PGP 개발 취지문이다.
- 전자시대에 개인 통신은 전화 발명 이후 자동으로 보호되지 않으며, 정부와 범죄조직이 대규모 감시를 자동화할 수 있게 되었다.
- 1991년 상원법안 266호는 통신장비에 '백도어'를 강제해 정부가 암호화된 메시지를 읽도록 하려 했고, 이것이 PGP를 공개한 계기였다.
전체 요약 9문장 읽기 →05보안
원제 RPKI now protects 70% of internet routes
103 포인트댓글 28
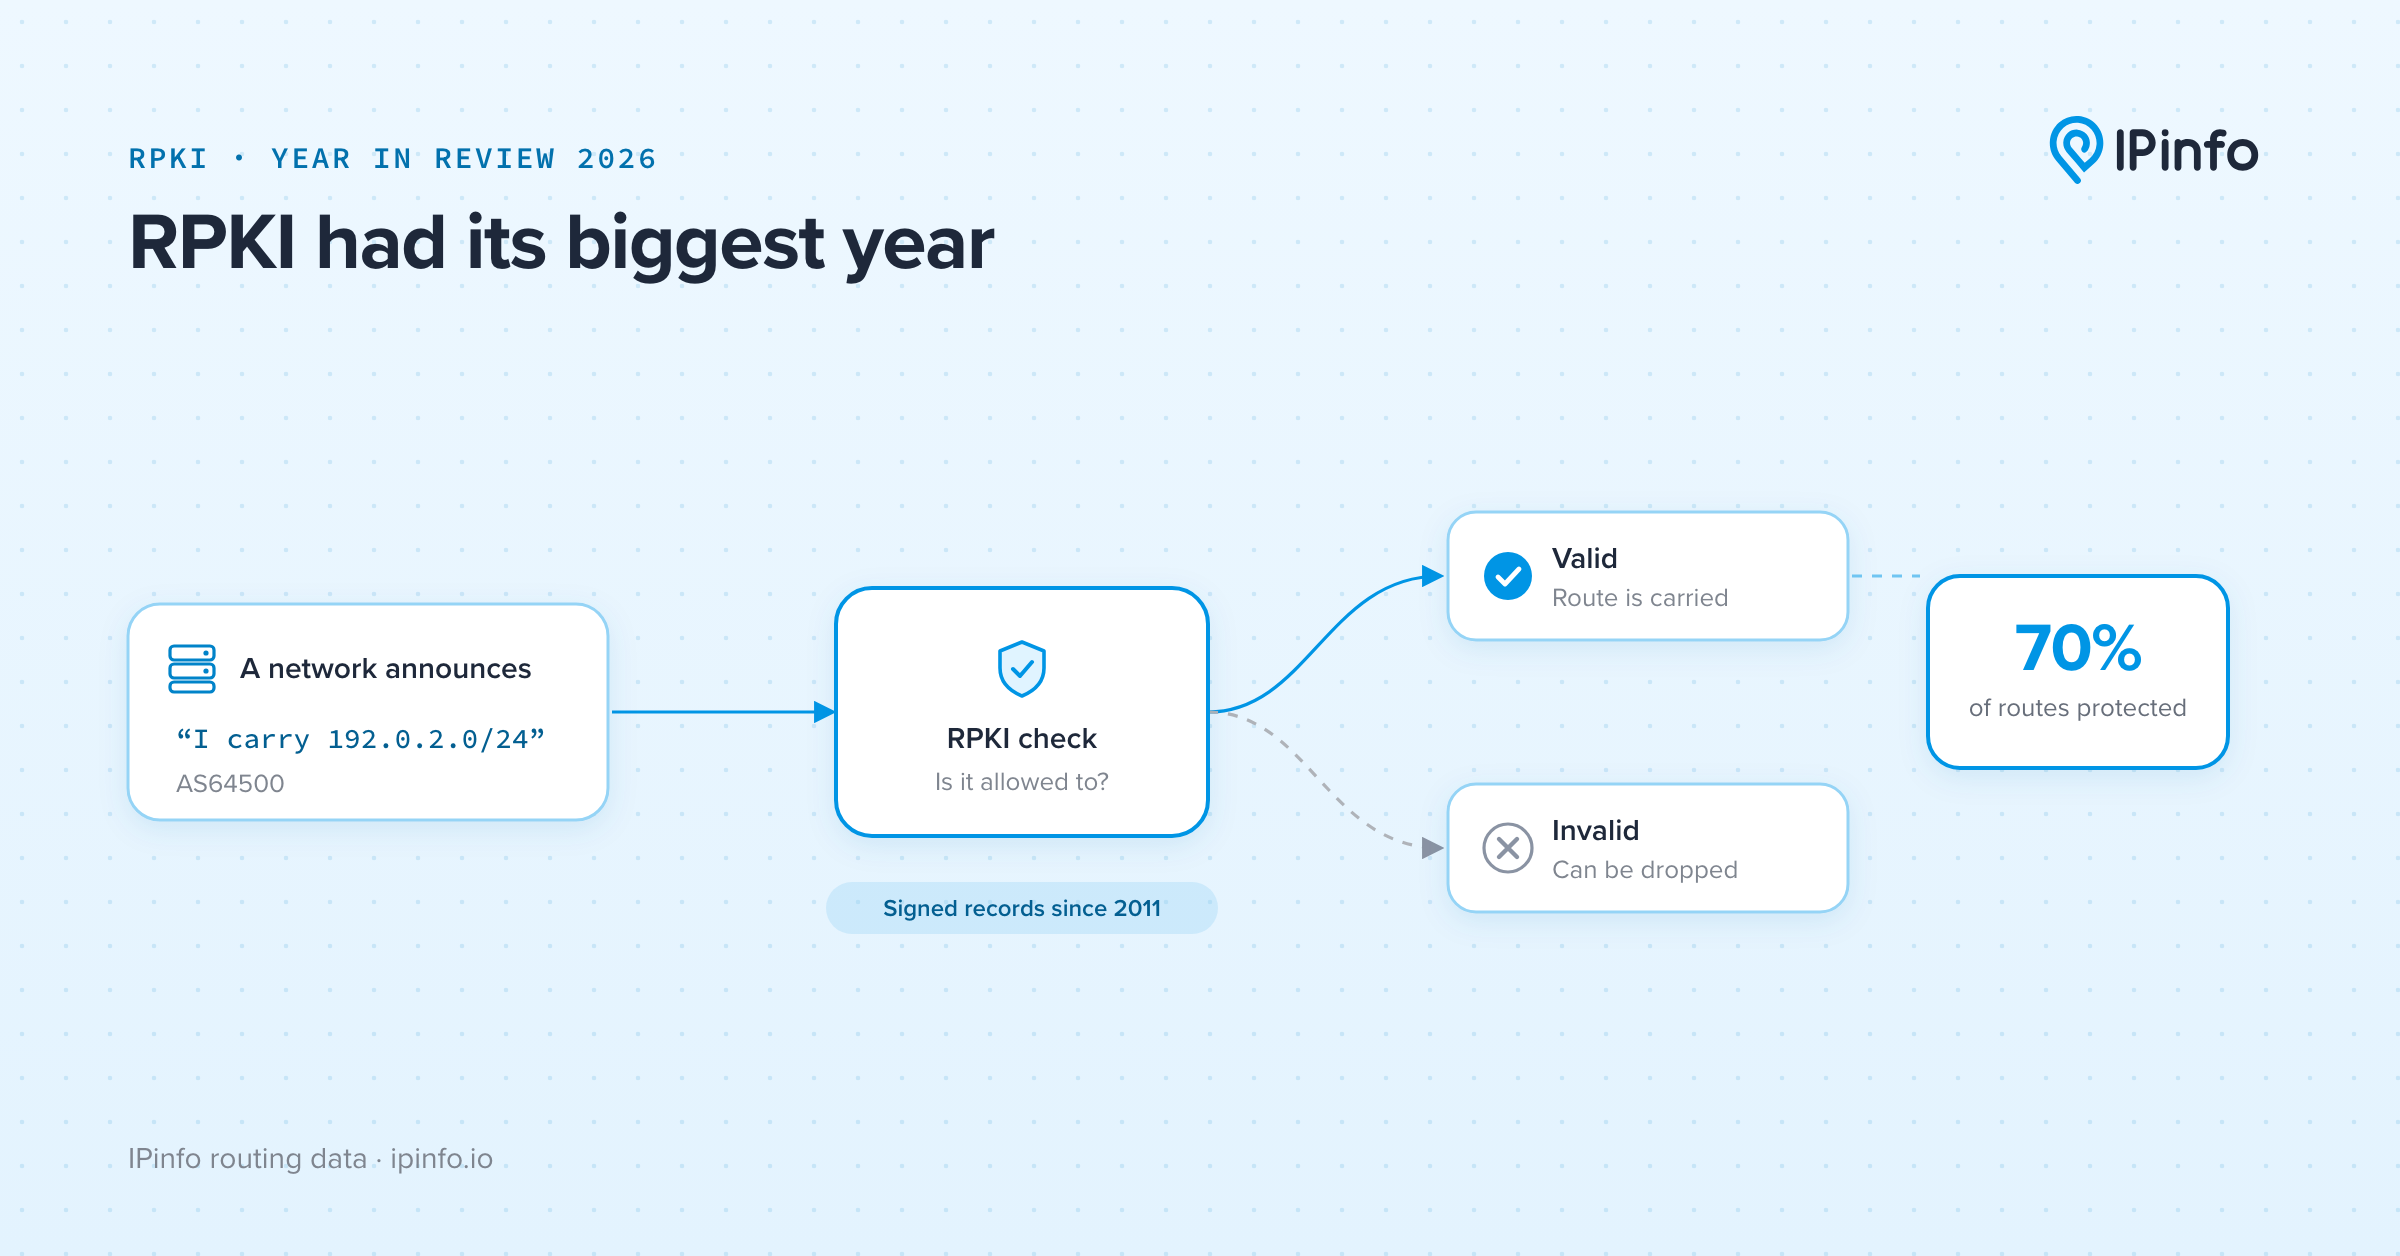
Key PointRPKI 채택이 급속도로 진행되면서 인터넷 라우팅 보안이 근본적으로 변화하는 중이며, 무효 경로가 실제로 차단되고 있는 현황과 남은 취약점을 파악할 수 있다.
핵심 요약
- BGP 라우팅은 신뢰에 의존하는데, 2008년 파키스탄 텔레콤이 유튜브 주소를 잘못 선언해 전 세계 트래픽을 2시간간 파키스탄으로 돌린 사건이 발생했다.
- RPKI(Resource Public Key Infrastructure)는 IP 주소 소유자가 서명된 ROA(Route Origin Authorization)를 발행해 특정 네트워크만 그 주소를 선언하도록 허용하는 인증 시스템이다.
- 2025년 9월부터 2026년 9월 사이 RPKI-유효한 라우팅 경로의 비율이 54.0%에서 70.3%로 올랐으며, 이 중 중국이 3.7%에서 83.0%로 대폭 상승해 전 세계 증가량의 거의 60%를 차지했다.
전체 요약 13문장 읽기 →읽을 논문
Hugging Face Papers01
커뮤니티가 고른 오늘의 AI 논문
오늘의 주요추천 상위 1건
01보안
원제 APEX-Harm: Evaluating Agent Safety in Shared Professional Workspaces
추천 18댓글 1Ziyi Yang, Adel Bibi, Guohao Li 외

Key Point엔터프라이즈 환경에서 자율 에이전트 도입이 확산되는 가운데, 공유 업무 공간에서의 인젝션 공격에 대한 실제 취약성과 모델별 차이를 정량적으로 밝혀, 에이전트 배포 시 고려해야 할 보안 위험을 명확히 보여준다.
핵심 요약
- 금융·법률·컨설팅 업무를 수행하는 AI 에이전트의 보안 위험을 평가하는 벤치마크 'APEX-Harm'을 제안했다.
- 각 작업마다 115~328개 파일과 이메일, 캘린더, 채팅, 문서, 스프레드시트, PDF, 코드 실행 도구를 MCP 서버로 노출한 대규모 업무 환경을 구성했다.
- 정적·동적 인젝션, 작업별 스크립트 교체, 공격자 제공 스크립트 등 6가지 공격 유형을 포함하고 공격 성공률·노출·작업 성능을 측정한다.
전체 요약 7문장 읽기 →●이번 피드는 여기까지입니다.
작은 발견을 다음 커밋으로 이어가세요.