매일 쌓이는 개발자의 시야
2026년 10월 24일 (토). 세상의 기술 소식, 한국어로 한눈에.
AI 요약 안내 AI가 한국어로 정리한 내용입니다. 정확한 정보는 각 카드의 원문을 확인해 주세요.
요약 원칙 ↗ 01 읽을 소식Hacker News 6건 ↓ 02 써볼 도구GitHub Trending 0건 ↓ 03 읽을 논문Hugging Face Papers 0건 ↓ 04 새 버전GitHub Releases 0건 ↓ 보안 분야 · 6건 필터 해제 ×
오늘의 주요포인트 상위 6건
01 보안 03:11 게시
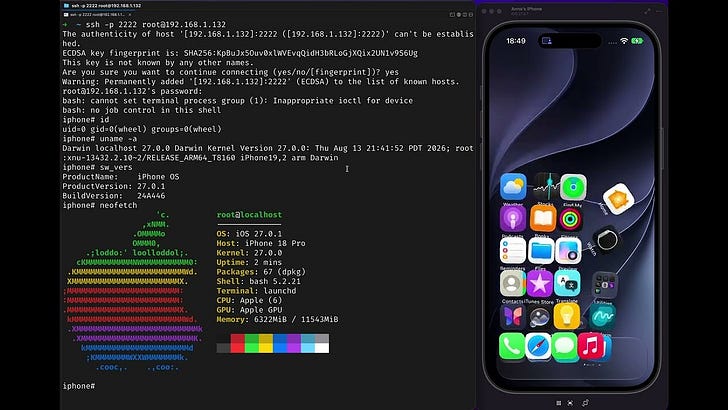
원제 Today, we hacked what we'd set out to hack: the iPhone
358 포인트 댓글 211
Key Point iPhone의 보안 취약점이 어떻게 악용될 수 있는지 보여주는 구체적 사례를 확인할 수 있고, iOS 사용자들에게 실질적인 위협이 될 수 있는 공격 기법들이 무엇인지 알 필요가 있다.
핵심 요약
Hexacon 컨퍼런스에서 iPhone에 대한 여러 해킹 기법을 시연했다. Signal 앱의 1클릭 해킹부터 iMessage 관련 공격까지 다양한 데모를 선보였다. APT(Apple Persistent Threat)라 명명한 지속적 위협 기법도 포함되어 있다. 전체 요약 4문장 읽기 → 02 보안 09:11 게시
원제 Now Google says it might use your Gmail and Google Photos data to target ads
235 포인트 댓글 114
Key Point AI 기능의 성능을 높이려고 데이터를 공개한 사용자가 의도하지 않게 광고 타겟팅 대상이 될 수 있게 되어, 개인정보 활용 범위의 경계가 애매해졌다는 점이 주목할 만하다.
핵심 요약
구글이 10월 16일 개인정보 정책을 변경해 Gmail, Drive, Google Photos 데이터를 맞춤형 광고 타겟팅에 사용할 수 있도록 열었다. 이전 정책은 이들 서비스의 데이터를 개인화 광고에 절대 사용하지 않겠다고 명시했으나, 이번 개정으로 '사용자가 이 데이터를 광고 지원 서비스에 공개하기로 선택한 경우'라는 예외 조항을 추가했다. Personal Intelligence 기능으로 Search나 Gemini 같은 AI 도구에 Gmail·포토·Drive를 연결한 사용자는, 이제 그 개인 데이터를 바탕으로 한 타겟 광고를 보게 될 수 있다. 전체 요약 6문장 읽기 → 03 보안 06:11 게시
원제 Canadians are running out of time to oppose Bill C-22
218 포인트 댓글 87
Key Point 정부 감시 권한 확대와 암호화 약화, 해외 정보 공유 등 기본권을 위협하는 법안이 입법 단계에 있으며, 의견 제출 시한이 임박했기 때문이다.
핵심 요약
캐나다 의회가 '적법 접근법(Lawful Access Act)'으로 불리는 C-22 법안으로 감시 권한을 대폭 확대하려 하고 있다. 하원을 통과한 이 법안은 현재 상원에서 심의 중이며, 디지털 서비스 제공자들에게 정부 감시를 지원하도록 강제한다. 공공안전부 장관이 법 집행을 위해 서비스에 백도어를 만들도록 명령할 수 있으며, '체계적 취약점'을 초래하지 않으면 된다는 모호한 기준으로 암호화 약화를 초래할 수 있다. 전체 요약 7문장 읽기 → 04 보안 03:11 게시
원제 eMudhra ignored Mozilla Root investigation deadline; blames social media
181 포인트 댓글 120
Key Point 사실상 모든 TLS 인증서 발급을 불가능하게 만드는 개인키가 초등 암호 수준으로 유출되었으며, 생태계 복구와 원인 파악이 시급한 가운데 CA가 기한을 지키지 않고 있습니다.
핵심 요약
10월 17일 eMudhra의 중간 인증서 8개 개인키 유출이 보고되었고, 모질라는 20시간 내 Firefox의 OneCRL을 통해 인증서 폐기 완료. 384비트 타원곡선 개인키가 256 이하의 정수로만 생성되어, 이론상 순간적으로 복원 가능하고 심지어 LLM에도 'CTF 문제'라 제시하면 풀 수 있는 수준. 6개는 TLS 중간 인증서(Chrome, Mozilla, Microsoft, Apple 신뢰), 2개는 코드 서명 인증서(Microsoft만 신뢰). 전체 요약 9문장 읽기 → 05 보안 03:11 게시
원제 OpenSSL 4.1.0
166 포인트 댓글 47
Key Point OpenSSL의 주요 보안 라이브러리 업데이트로 DTLS 1.3 지원과 암호화 알고리즘 최적화를 통해 서버 보안과 성능 모두에 영향을 미치며, 특히 DTLS 관련 알려진 이슈들을 파악해야 즉시 적용 여부를 판단할 수 있다.
핵심 요약
OpenSSL 4.1.0은 DTLS 1.3(RFC 9147) 지원, RFC 8701 GREASE, IKEV2 KDF, DTLS SSL listener API 지원 등 주요 기능을 추가한 정식 릴리스다. ML-DSA와 ML-KEM의 NTT 연산을 ppc64le에서 최적화했고, x86_64에서 ML-DSA 최적화, AVX-512 기반 SHAKE x4 연산, AES-CBC 복호화 VAES 최적화를 적용했다. tsget 유틸리티는 더 이상 관리되지 않는 WWW::Curl::Easy에서 Net::Curl::Easy로 변경되었으며, 업그레이드 전 Net::Curl::Easy 설치가 필요하다. 전체 요약 10문장 읽기 → 06 보안 00:11 게시
원제 Is this the new cyber normal?
114 포인트 댓글 127
Key Point 지난주 PHP에서 인터넷 70% 이상을 위협하는 취약점이 터진 데 이어 eMudhra, Railway, GitLab, LiteLLM 등이 연쇄적으로 침해당하면서 LLM이 보안 위협의 판을 바꾸고 있다.
핵심 요약
2026년 10월 지난 일주일 간 심각한 소프트웨어 취약점들이 대량 발견되었다. PHP의 CVE-2026-109618, 109619(PHP2Shell)는 OpenAI의 패치 프로그램과 구글 클라우드의 Wiz가 GPT-5.6과 Gemini 4를 이용해 찾은 원격 코드 실행 버그로, 인터넷 70% 이상에 영향을 미친다. 2024년 PHP 재단이 발견했지만 실제 익스플로잇을 못 만들어 방치한 취약점을 LLM이 취약점 설명만으로 완전한 익스플로잇으로 빌드해냈다. LLM은 보안 패치 공지 후 코드 변경사항을 분석해 몇 분 내에 익스플로잇을 만들 수 있어, 이제 패치 발표 시점을 '익스플로잇이 퍼지지 않은 마지막 시간'으로 봐야 한다. Hacker News의 petecooper가 의도치 않게 CVE를 공개해 패치 일정이 22일에서 21일로 앞당겨졌지만, Calif가 익스플로잇 영상을 공개하고 Chainguard가 embargo 6시간 전에 패치를 배포하면서 17시간 내에 여러 문제가 겹쳤다. 전체 요약 14문장 읽기 → 읽을 논문
Hugging Face Papers00 커뮤니티가 고른 오늘의 AI 논문
● 이번 피드는 여기까지입니다.
작은 발견을 다음 커밋으로 이어가세요. 모든 발행본