쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 11월 17일 (화)까지 4750건
39건 · "보안 연구"조건 지우기 ×
001 00:11 ▲ 100 · 댓글 11 구글 버그 현상금 사상 최고액 133만 달러 기록 보안 연구자 리라 레베인(Lyra Rebane)이 구글의 취약점 보상 프로그램(VRP)에서 Chrome 버그에 대해 133만 3337달러를 받았으며, 이는 구글 VRP 역사상 최고액의 현상금이다. 보안 · I Accidentally Became a Millionaire
Key Point Chrome 보안 연구자들이 달성할 수 있는 최고 보상 규모가 어디까지인지를 보여주는 사례이며, 개인 보안 연구자의 취약점 발견이 어떤 경제적 가치를 인정받을 수 있는지 시사한다.
핵심 요약
보안 연구자 리라 레베인(Lyra Rebane)이 구글의 취약점 보상 프로그램(VRP)에서 Chrome 버그에 대해 133만 3337달러를 받았으며, 이는 구글 VRP 역사상 최고액의 현상금이다. 이전까지 구글이 발표한 Chrome의 최고 보상액은 풀체인 익스플로잇이나 샌드박스 탈출 같은 복잡한 취약점에 대한 25만 달러였다. 이번 수상은 2026년 11월에 이루어졌으며, XBOW나 2025~2026년 초반 다른 연구자들이 받은 상금보다 훨씬 크다. 전체 요약 4문장 읽기 → 002 12:11 ▲ 105 · 댓글 32 번호판만으로 차량 원격 제어 가능한 결함 발견 보안 연구자가 특정 자동차 제조사의 커넥티드카 플랫폼에서 심각한 취약점을 발견했다. 보안 · Unlocking any car from X brand in most of the world
Key Point 자동차 소유자가 차량 번호판만으로도 원격 제어될 수 있다는 의미이며, 커넥티드카 보안의 구조적 결함(외부 노출 인증 시스템, 하드코딩된 자격증명, WAF 우회 가능성)을 노출한다.
핵심 요약
보안 연구자가 특정 자동차 제조사의 커넥티드카 플랫폼에서 심각한 취약점을 발견했다. 안드로이드 앱을 역컴파일해 관리 도구(admintool) 하위도메인을 찾았는데, 하드코딩된 API 키로 인증 없이 접근 가능했다. 호주의 번호판 조회 시스템과 결합하면 번호판만으로 VIN(차량식별번호)을 얻을 수 있고, 이를 통해 사용자의 메일과 계정 정보까지 추출 가능했다. 전체 요약 10문장 읽기 → 003 18:15 스타 3,023 Android 앱의 권한·데이터 흐름 추적하는 NOIR 공개 Kotlin으로 만든 Android 감시 도구 NOIR는 ADB를 통해 연결된 안드로이드 기기의 앱 권한, 네트워크 요청처, 데이터 흐름을 자동으로 분석하고 위험도를 평가한다. 보안 · Verlintas/NOIR · Kotlin
Key Point 개발자와 보안 연구자가 자신의 안드로이드 기기에서 앱의 권한 악용과 데이터 누출 위험을 직접 감시하고 되돌릴 수 있는 도구가 공개되었기 때문이다.
핵심 요약
Kotlin으로 만든 Android 감시 도구 NOIR는 ADB를 통해 연결된 안드로이드 기기의 앱 권한, 네트워크 요청처, 데이터 흐름을 자동으로 분석하고 위험도를 평가한다. 설치된 모든 앱의 권한·민감정보 접근 권리를 나열하고, 각 APK에서 URL 엔드포인트를 추출해 패킷 전송을 최소화한다. 제조사와 앱 카테고리(텔레메트리, 광고, 위치 추적, 입력기)를 인식해 분류하고, 권한과 상보 도메인을 매칭해 '어느 데이터가 어디로 흘러갈 수 있는지' 추적한다. 전체 요약 12문장 읽기 → 004 06:11 ▲ 102 · 댓글 84 감염된 1만 5천 웹사이트, 어떻게 알릴까 Report URI가 악성 자바스크립트에 감염된 웹사이트 15,579개를 파악했으며, 이들이 월 1억 3,500만 건 이상의 방문을 받는 것으로 추정된다. 보안 · We know 15k websites are infected. how do we tell them?
Key Point 보안 연구자가 대규모 감염을 감지했지만 웹사이트 운영자에게 효과적으로 알릴 수 없는 현실적 한계를 드러내며, 책임감 있는 공개 절차의 구조적 문제를 제기한다.
핵심 요약
Report URI가 악성 자바스크립트에 감염된 웹사이트 15,579개를 파악했으며, 이들이 월 1억 3,500만 건 이상의 방문을 받는 것으로 추정된다. 신용카드 정보를 훔치는 Magecart, 사용자를 악성코드 설치로 유도하는 ClickFix, 스파이웨어 배포, 피싱 페이지 리다이렉트 등 다양한 공격이 탐지되고 있다. 감염 경로는 WordPress 등 직접 해킹, 제3자 스크립트 공급망 감염, XSS 취약점, 만료된 도메인을 부활시키는 DeadTag 위협 그룹 등 다양하다. 전체 요약 5문장 읽기 → 005 18:11 ▲ 141 · 댓글 18 사이버보안 실전 학습 플랫폼 'pwn.college', 전 세계에 무료 공개 애리조나 주립대(ASU) 해킹 팀이 운영하는 pwn.college는 사이버보안 기초 기술을 실습하는 온라인 교육 플랫폼으로 전 세계 누구나 무료로 접근할 수 있다. 보안 · Pwn.college
Key Point 사이버보안 교육의 접근성 격차를 줄이는 대학 주도의 무료 플랫폼이 전 세계에 공개되었으며, 교육 기관이 자체 커리큘럼에 바로 적용할 수 있는 실습 자료를 확보할 수 있다.
핵심 요약
애리조나 주립대(ASU) 해킹 팀이 운영하는 pwn.college는 사이버보안 기초 기술을 실습하는 온라인 교육 플랫폼으로 전 세계 누구나 무료로 접근할 수 있다. 학습자는 '화이트 벨트'에서 시작해 도장(dojo)을 통해 단계적으로 CPU 명령어부터 네트워크 해킹까지 핵심 개념을 배운다. 총 108개의 해킹 모듈과 10개의 챌린지로 구성되었으며, ASU의 사이버보안 커리큘럼에 사용되고 전 세계 대학에서 학생 평가 자료로 쓰인다. 전체 요약 9문장 읽기 → 006 06:11 ▲ 105 · 댓글 46 완전 오픈소스 리눅스 기반 네트워크 멀티툴 '플리퍼 원' 사전주문 시작 Rockchip RK3576 ARM 프로세서 기반의 완전 오픈소스 리눅스 컴퓨터 '플리퍼 원'의 사전주문을 시작했다. 하드웨어 · 시스템 · Preparing for the Flipper One Kickstarter and opening pre-orders
Key Point 완전 오픈소스 구조와 M.2 확장성을 갖춘 리눅스 네트워크 기기로, 네트워크 엔지니어와 보안 연구자가 자유롭게 커스터마이징할 수 있는 도구가 나온다.
핵심 요약
Rockchip RK3576 ARM 프로세서 기반의 완전 오픈소스 리눅스 컴퓨터 '플리퍼 원'의 사전주문을 시작했다. 메인라인 커널 지원, 바이너리 blob 제거, 벤더 종속성 없는 순수 오픈소스 환경을 추구하며, Collabora 팀과 협력해 RK3576을 메인라인 커널에 통합 중이다. Raspberry Pi RP2350 저전력 MCU와 RK3576 고성능 CPU 두 프로세서가 병렬로 동작해, 리눅스 OS가 꺼져 있어도 MCU로 LCD와 물리 버튼을 제어할 수 있다. 전체 요약 10문장 읽기 → 007 00:11 ▲ 144 · 댓글 309 Claude Code 확장에서 SSH 백도어 발견 보안 연구팀 Phorion이 Cursor 마켓플레이스의 Claude Code for VS Code 확장 2.1.313 버전에서 지속적 SSH 백도어를 발견했다. 보안 · Backdoor in Claude Code for VS Code extension on the Cursor Marketplace
Key Point VS Code 사용자가 신뢰하는 공식 확장에 심어진 백도어로, 개발자 환경의 모든 소스 코드와 자격증명이 노출될 수 있으며 공격자가 영구적 접근 권한을 얻을 수 있기 때문에 즉시 업데이트 상태를 확인하고 환경을 점검해야 한다.
핵심 요약
보안 연구팀 Phorion이 Cursor 마켓플레이스의 Claude Code for VS Code 확장 2.1.313 버전에서 지속적 SSH 백도어를 발견했다. 확장은 Node.js 모듈을 로드할 때 즉시 실행되는 IIFE 형태의 악성 코드를 포함하고 있으며, 사용자가 상호작용할 필요 없이 실행된다. 악성 코드는 Ed25519 공개키를 ~/.ssh/authorized_keys 파일에 추가하고(주석: svc-telemetry), 공격자가 피해자 계정으로 로그인할 수 있게 한다. 전체 요약 12문장 읽기 → 008 21:11 당일 +157 Claude Code로 안드로이드 APK 분석하고 API 추출하기 Android Reverse Engineering & API Extraction는 Claude Code 스킬로, APK/XAPK/JAR/AAR 파일을 디컴파일하고 Retrofit, OkHttp, Ktor, Apollo(GraphQL) 등 HTTP API를 자동으로 추출한다. 오픈소스 · 도구 · SimoneAvogadro/android-reverse-engineering-skill · Shell
Key Point 원본 소스 코드 없이 안드로이드 앱의 API를 자동으로 추출할 수 있으며, 특히 R8 난독화된 최신 Kotlin 앱에서도 클래스 이름을 정확히 복구할 수 있다는 점이 역공학 커뮤니티에서 의미 있다.
핵심 요약
Android Reverse Engineering & API Extraction는 Claude Code 스킬로, APK/XAPK/JAR/AAR 파일을 디컴파일하고 Retrofit, OkHttp, Ktor, Apollo(GraphQL) 등 HTTP API를 자동으로 추출한다. R8 난독화된 Kotlin/KMP 앱에서 원본 클래스 이름을 메타데이터로 복구하여 Repository/ViewModel/UseCase 같은 중요 클래스 약 100%를 식별할 수 있다. Phase 0 단계에서 APK를 초단위로 분석해 프레임워크(Flutter/React Native/Cordova), HTTP 스택, 난독화 수준, 네이티브 라이브러리 등을 미리 파악한다. 전체 요약 8문장 읽기 → 009 09:11 ▲ 256 · 댓글 114 국토안보부 직원 41,000명 대규모 유출…핵심 요원 신원까지 국토안보부(DHS) 기록이 대규모 유출돼 41,000명 이상의 직원과 계약직 정보가 노출됐다. 유출된 데이터에는 이메일, 전화번호, 사무실 주소, 내부 시스템 정보, 비밀 요원 및 감시 프로그램 관련 민감한 정보가 포함됐다. 보안 · Leak Exposes 41,000 Homeland Security Workers–Including Undercover ICE Agents
Key Point 국토안보부 산하 핵심 요원, 비밀 작전, AI 도구 접근권까지 노출된 대규모 유출이 발생했으며, 미국 내 이민 단속의 투명성과 보안 위협을 동시에 제기한다.
핵심 요약
국토안보부(DHS) 기록이 대규모 유출돼 41,000명 이상의 직원과 계약직 정보가 노출됐다. 유출된 데이터에는 이메일, 전화번호, 사무실 주소, 내부 시스템 정보, 비밀 요원 및 감시 프로그램 관련 민감한 정보가 포함됐다. 유출 자료는 2026년 8월 19일 마지막 업데이트된 것으로, DHS 산하 7개 기관(ICE, 관세국경보호청 등)의 기록을 담고 있다. 투명성 비영리 기구 DDoSecrets와 보안 연구자 마이아 아르손 크림이 지난 수요일 '아이스픽'이라 명명한 아카이브를 공개했다. 해킹 그룹은 DHS의 Okta 로그인 시스템에서 데이터를 획득했다고 주장한다. Okta 대변인은 자사 시스템 침해 증거가 없다고 밝혔다. 전체 요약 13문장 읽기 → 010 15:11 ▲ 103 · 댓글 20 보안 연구자가 Flock 카메라 170만 대 위치 공개 프로톤(Proton)이 Flock 번호판 인식 카메라 위치를 검색할 수 있는 지도를 공개했다. 보안 · Proton Flock Camera Map
Key Point 경찰의 감시 데이터 오용 사례가 잇따르는 가운데, 실제 설치된 Flock 카메라가 공식 발표보다 훨씬 많으며 주민들이 자신의 지역 감시 현황을 직접 확인할 수 있게 되었다.
핵심 요약
프로톤(Proton)이 Flock 번호판 인식 카메라 위치를 검색할 수 있는 지도를 공개했다. Flock 카메라는 모든 차량을 촬영해 번호판과 시간, 위치를 기록하며, 차량 특징 기능으로 모델·색상·흠집 등도 저장한다. 이 데이터는 Flock 클라우드에 저장되어 경찰이 검색하고 여러 지역 기관에 공유할 수 있으며, 월 200억 건 이상의 기록을 49개 주에서 처리한다. 전체 요약 6문장 읽기 → 011 00:11 ▲ 108 · 댓글 48 애플, 보안 연구자를 위한 전용 iPhone 대여 프로그램 시작 애플이 iOS 보안 연구자를 위해 특별히 제작한 iPhone인 SRD(Security Research Device) 프로그램을 시작했으며, 2026년 10월 30일까지 신청을 받고 있다. 보안 · Apple Security Research Device
Key Point iOS 보안 연구의 진입 장벽을 낮추고 취약점 발견을 촉진하는 애플의 공식 채널이 생겼기 때문에, 보안 연구자에게는 새로운 기회이고 애플 생태계의 보안 강화에 직결된다.
핵심 요약
애플이 iOS 보안 연구자를 위해 특별히 제작한 iPhone인 SRD(Security Research Device) 프로그램을 시작했으며, 2026년 10월 30일까지 신청을 받고 있다. SRD는 iOS의 보안 기능을 우회할 필요 없이 연구를 수행할 수 있는 특별 제작 iPhone으로, 소프트웨어 미리보기, 보안 베타 프로젝트, 연구 커뮤니티 접근 및 특수 도구를 제공한다. 연구자는 쉘 접근, 자유로운 도구 실행, 자체 인타이틀먼트 설정, 커널 커스터마이징이 가능하며, Apple Pay와 서드파티 앱을 제외한 모든 iOS와 iPhone 컴포넌트를 연구할 수 있다. 전체 요약 8문장 읽기 → 012 21:11 ▲ 252 · 댓글 108 eMudhra CA 인증서 개인키가 단일 바이트였던 사건 10월 17일 보안 연구자가 eMudhra 인증 기관의 8개 중간 인증서 개인키 유출을 Apple, Google, Microsoft, Mozilla, eMudhra에 보고했고, Chrome과 Firefox가 차단했으며 Mozilla가 eMudhra 루트를 제거했다. 보안 · Eight Bits of Trust; eMudhra's CA keys cracked in milliseconds
Key Point P-384 곡선에서 단 8비트로 보호된 CA 개인키로 인해, 브라우저 밖의 거의 모든 TLS 클라이언트(API 호출, 설치 도구, IoT 기기)에서 어떤 도메인으로든 가짜 인증서를 만들 수 있다는 구조적 위험이 17개월간 방치됐다.
핵심 요약
10월 17일 보안 연구자가 eMudhra 인증 기관의 8개 중간 인증서 개인키 유출을 Apple, Google, Microsoft, Mozilla, eMudhra에 보고했고, Chrome과 Firefox가 차단했으며 Mozilla가 eMudhra 루트를 제거했다. eMudhra의 개인키는 4, 56, 115 등 단일 바이트 숫자였으며, P-384 곡선의 개인키는 384비트 난수(2³⁸⁴ 경우의 수)여야 하지만 47바이트 영점 다음 1바이트만 존재했다. 이 때문에 인증서의 공개키를 보고 밀리초 단위로 개인키를 복구할 수 있었으며, 연구자는 Mozilla가 공개한 8개 인증서 모두를 즉시 복구했다. 전체 요약 10문장 읽기 → 013 03:11 ▲ 104 · 댓글 13 어두운 웹 위협 정보 수집 자동화하는 오픈소스 VoidAccess 공개 VoidAccess는 다크웹 조사 쿼리를 구조화된 위협 정보로 변환하는 자체 호스팅 가능한 오픈소스 OSINT 도구다. 보안 · Show HN: VoidAccess – open-source dark web OSINT, from query to a graph
Key Point 다크웹 위협 정보 수집을 자동화하는 엔터프라이즈급 오픈소스 도구로, 규모 있는 보안팀이 수작업으로 하던 조사를 체계화할 수 있기 때문이다.
핵심 요약
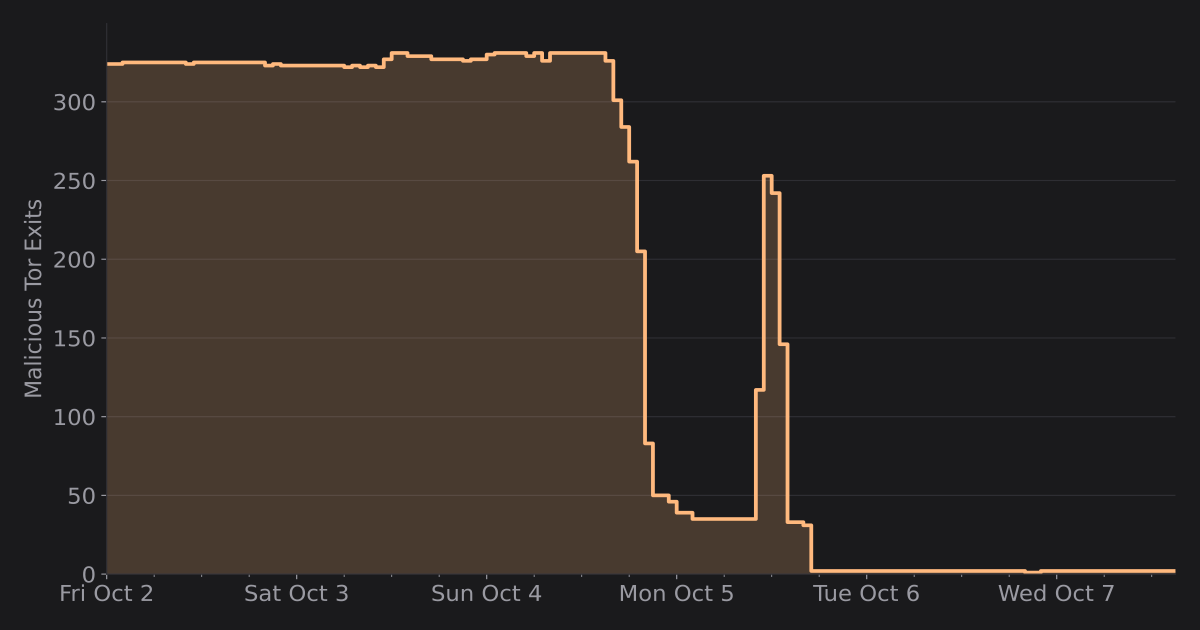
VoidAccess는 다크웹 조사 쿼리를 구조화된 위협 정보로 변환하는 자체 호스팅 가능한 오픈소스 OSINT 도구다. 16개 이상 Tor 검색 엔진, 붙여넣기 사이트, 코드 저장소, 보안 피드에서 병렬로 데이터를 수집한다. 정규식, 명명된 개체 인식(NER), 선택적 LLM을 이용해 IOC, 지갑, 자격증명, 취약점, 악성코드, 행위자 등을 추출한다. 전체 요약 12문장 읽기 → 014 03:11 ▲ 188 · 댓글 53 333개 토르 노드 감염된 대규모 SSH 공격 폭로 후 격리 10월 2일 333개의 토르 exit node(토르 네트워크 exit relay의 약 10%)가 조율된 공격을 시작해 SSH 연결을 가로채고 암호화되지 않은 데이터를 탈취했다. 보안 · How I got over 300 Tor exit nodes removed
Key Point 토르 네트워크 전체의 10%가 동시에 감염되고 SSH 중간자 공격으로 실시간 명령어 모니터링 및 감염 확산을 시도한 대규모 공격 사건이며, 보안 연구자의 신고와 토르팀의 빠른 대응 과정을 통해 대규모 인프라 보안 사건의 탐지·격리 방식을 엿볼 수 있습니다.
핵심 요약
10월 2일 333개의 토르 exit node(토르 네트워크 exit relay의 약 10%)가 조율된 공격을 시작해 SSH 연결을 가로채고 암호화되지 않은 데이터를 탈취했다. 공격자들은 8월에 서버에 침투해 OpenSSH 백도어이자 자격증명 탈취 도구인 Ebury 1.8.3 악성코드를 배포했다. 피해 노드들은 특정 포트를 차단해 암호화되지 않은 메일 트래픽만 처리하도록 제한했으며, SSH 접속 시도 시 사용자를 12개의 SSH 가로채기 서버로 리다이렉트했다. 전체 요약 11문장 읽기 → 015 03:11 ▲ 277 · 댓글 131 eMudhra 중간 CA 8개 개인키 탈취, 브라우저·OS에서 차단 중 eMudhra가 발급한 8개 중간 CA 인증서의 개인키가 유출되었으며, 이들은 Mozilla, Microsoft, Apple, Chrome의 루트 프로그램과 다수 신뢰 저장소에 의해 신뢰되는 루트까지 연결된다. 보안 · EMudhra Intermediate CA Compromise
Key Point 브라우저와 OS가 이미 차단했어도 클라이언트 소프트웨어나 로컬 설정을 직접 업데이트해야 하는 부분이 있어, 사용자가 취할 구체적인 조치를 알아야 한다.
핵심 요약
eMudhra가 발급한 8개 중간 CA 인증서의 개인키가 유출되었으며, 이들은 Mozilla, Microsoft, Apple, Chrome의 루트 프로그램과 다수 신뢰 저장소에 의해 신뢰되는 루트까지 연결된다. 10월 17일 보안 연구자 Wayne이 각 중간 CA의 개인키로 메시지에 서명해 유출을 증명했고, Mozilla, Microsoft, Apple, Chrome에 보고했다. Firefox와 Chrome은 10월 17일부터, Apple 기기는 10월 19일부터, Microsoft는 10월 20일부터 해당 인증서를 차단했다. 전체 요약 10문장 읽기 → 016 21:11 당일 +173 안드로이드 APK 역엔지니어링 도구 Apktool Apktool은 타사 안드로이드 APK 파일을 역엔지니어링하는 오픈소스 도구로, 리소스를 거의 원본에 가까운 형태로 디코딩하고 수정 후 재빌드할 수 있다. 오픈소스 · 도구 · iBotPeaches/Apktool · Java
Key Point 안드로이드 앱의 리소스 수정이나 디버깅이 필요한 개발자와 보안 연구자들이 자주 사용하는 핵심 도구로, 앱 분석 및 수정의 표준 솔루션이다.
핵심 요약
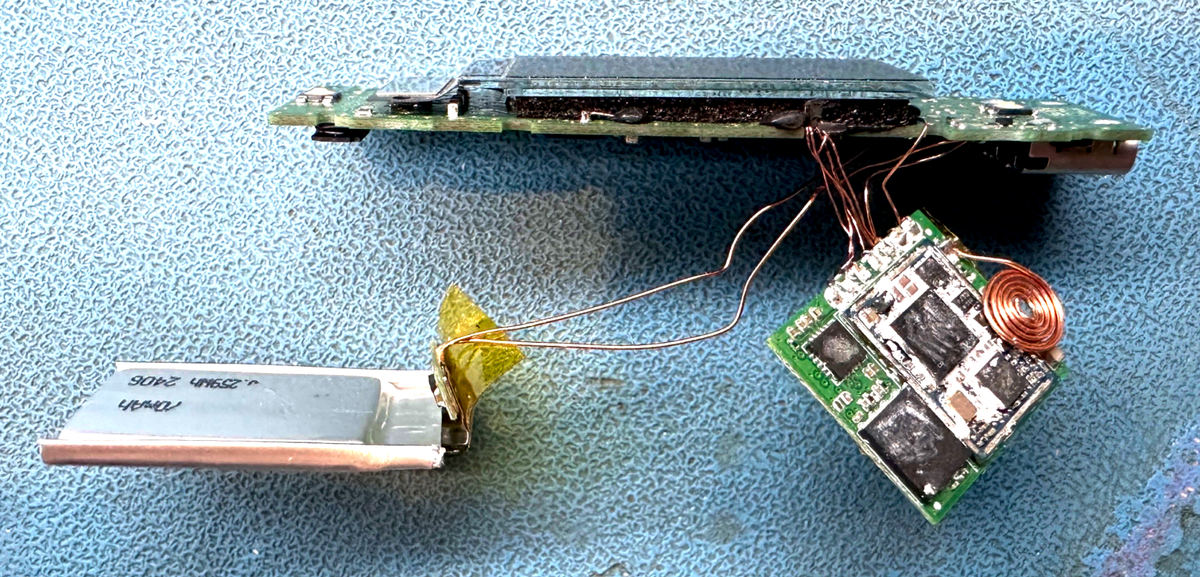
Apktool은 타사 안드로이드 APK 파일을 역엔지니어링하는 오픈소스 도구로, 리소스를 거의 원본에 가까운 형태로 디코딩하고 수정 후 재빌드할 수 있다. Smali 코드를 단계별로 디버깅할 수 있으며, 프로젝트 같은 파일 구조와 APK 빌드 같은 반복 작업 자동화로 앱 작업을 더 쉽게 만든다. 현재 main 브랜치는 Apktool 3.x, 2.x 브랜치는 2.x 버전 유지보수 중이다. 전체 요약 6문장 읽기 → 017 03:11 ▲ 121 · 댓글 139 레져 암호화폐 지갑에 대량 이식된 비밀 백도어 레져가 동남아시아에서 판매된 일부 지갑에 이식된 백도어로 인해 약 1억 200만 달러의 암호화폐가 탈취됐다고 발표했고, 독일의 공인 판매점과 유럽 전자제품 체인점에서도 이식물이 발견됐다. 보안 · Who Is Planting Backdoors in Ledger Crypto Wallets?
Key Point 암호화폐 지갑의 하드웨어 백도어가 공인 판매점까지 확산되면서 기존의 '공식 채널 구매가 안전하다'는 가정이 무너졌으며, 수개월간 밝혀지지 않다가 집중 탈취로 이어진 사건의 경과와 규모를 파악해야 합니다.
핵심 요약
레져가 동남아시아에서 판매된 일부 지갑에 이식된 백도어로 인해 약 1억 200만 달러의 암호화폐가 탈취됐다고 발표했고, 독일의 공인 판매점과 유럽 전자제품 체인점에서도 이식물이 발견됐다. 하드웨어 해커 조 그랜드가 3월에 레져에 보고한 초기 이식물은 수작업으로 솔더링한 와이어가 눈에 띄는 1세대 설계였고, 마크 카르펠레스가 발견한 고급 버전은 맞춤형 플렉시블 회로 기판과 검은색 안테나로 탐지를 피했다. 공격자들은 동남아시아의 온라인 판매자에서 시작해 공인 판매점인 말레이시아의 크립토빌리스와 유럽 미디어마르크트 체인점까지 영역을 확대했으며, 이는 공격자가 높은 신뢰도를 가진 채널을 의도적으로 표적하고 있음을 시사한다. 전체 요약 10문장 읽기 → 018 00:11 당일 +258 KernelSU 기반 안드로이드 GPS 위조 프레임워크 공개 KernelSU와 LSPosed를 조합해 안드로이드 시스템 수준에서 GPS 위치, 무선 환경(Wi-Fi·기지국·블루투스), 위성 신호를 동시에 가짜로 제공하는 오픈소스 도구다. 보안 · HuangZhuoRui/LocationSpoofer · Kotlin
Key Point 국내외 위치 기반 서비스 보안 검증이나 기기 호환성 테스트 개발자, 그리고 Xposed 기반 깊이 있는 시스템 레벨 Hook 구현 방식에 관심 있는 안드로이드 보안 연구자들이 알아야 할 대규모 오픈소스 프로젝트다.
핵심 요약
KernelSU와 LSPosed를 조합해 안드로이드 시스템 수준에서 GPS 위치, 무선 환경(Wi-Fi·기지국·블루투스), 위성 신호를 동시에 가짜로 제공하는 오픈소스 도구다. 고도 풍제어를 무력화하기 위해 단순한 Mock Location 플래그 위조 대신 Wi-Fi 신호 지문, 기지국 셀 정보, GNSS 위성 분포, 전자나침반 데이터까지 일관성 있게 조작해 실제 위치처럼 보이게 한다. 위치 좌표에는 Ornstein-Uhlenbeck 확률 과정을 적용해 GPS 칩이 내는 자연스러운 노이즈(가우시안 드리프트)를 시뮬레이션하고, 보행 중에는 정규분포 횡방향 편차(±0.15m)를 더해 사람 발걸음의 자연스러움을 구현한다. 전체 요약 10문장 읽기 → 019 18:11 ▲ 114 · 댓글 22 수학 증명의 형식화, AI 자동화 시대 열리다 형식 증명은 수학의 기초와 논리 규칙 수준에서 철저히 검증한 증명으로, 컴퓨터로 자동 검사하는 것이 일반적이며 페르마 최종 정리·구 채움 문제 등이 형식화됐다. AI · 머신러닝 · What mathematicians should know about the Lean Theorem Prover: reliability & AI
Key Point AI가 수학 증명을 자동 형식화하기 시작하면서 신뢰성·일관성 검증의 새로운 시대가 열렸지만, 커널 버그와 AI 자체에 대한 신뢰 문제가 수학의 기초를 위협할 수 있다.
핵심 요약
형식 증명은 수학의 기초와 논리 규칙 수준에서 철저히 검증한 증명으로, 컴퓨터로 자동 검사하는 것이 일반적이며 페르마 최종 정리·구 채움 문제 등이 형식화됐다. 증명 보조기(proof assistant) 중 Lean이 수학자들에게 가장 인기 있으며, 2013년 Leo de Moura가 개발했고 마이크로소프트에서 오픈소스로 공개됐다. Lean의 표준 수학 라이브러리인 mathlib은 약 30만 개 정리, 10만 개 이상 정의, 250만 줄 코드로 700명 이상이 기여했다. 전체 요약 13문장 읽기 → 020 18:30 당일 +103 Unity IL2CPP 바이너리를 원본 C# 코드로 역변환하는 도구 Cpp2IL Unity의 IL2CPP 컴파일 과정을 역으로 분석해 원본 관리 DLL로 복원하는 진행 중인 도구로, LibCpp2IL 라이브러리를 사용해 메타데이터를 파싱합니다. 오픈소스 · 도구 · SamboyCoding/Cpp2IL · C#
Key Point IL2CPP 보호 게임의 소스코드 복원이 필요한 모더·보안 연구자·분석가에게 필수적인 역공학 도구이며, 주요 라이브러리 교체와 플러그인 시스템 도입으로 대폭 개선되고 있습니다.
핵심 요약
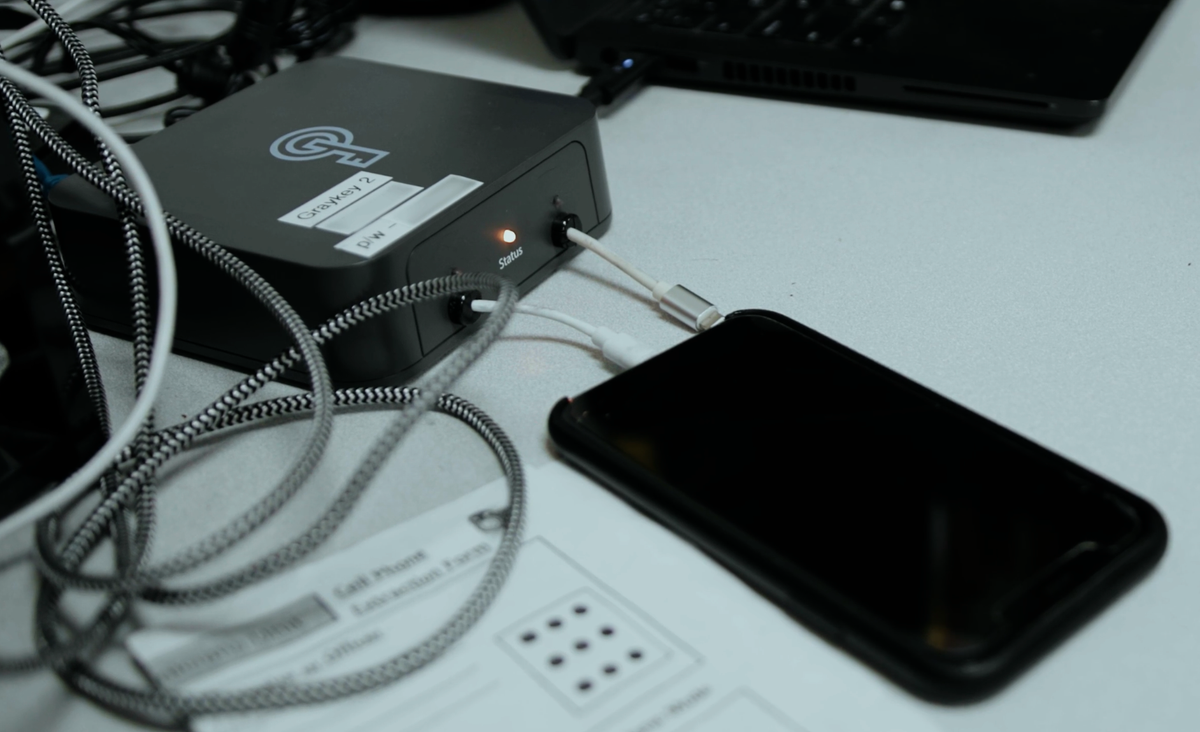
Unity의 IL2CPP 컴파일 과정을 역으로 분석해 원본 관리 DLL로 복원하는 진행 중인 도구로, LibCpp2IL 라이브러리를 사용해 메타데이터를 파싱합니다. 디컴파일된 CIL은 현재 상태가 복잡하지만 ILSpy로 열 수 있으며, MethodAnalysisContext를 통해 플랫폼별 어셈블리를 중간 표현(ISIL)으로 변환 후 제어 흐름 그래프를 구축해 분석합니다. 개발 브랜치에서 대규모 리작성 중이며, 기존의 많은 커맨드라인 옵션(--analysis-level, --skip-analysis 등)이 제거되고 출력 포맷과 처리 레이어 개념으로 단순화됐습니다. 전체 요약 12문장 읽기 → 021 03:11 ▲ 153 · 댓글 100 경찰용 해킹 도구 그레이키, 아이폰 자동 재부팅 우회 기능 개발 아이폰 포렌식 도구 제조사 Magnet Forensics가 GrayKey Preserve와 Evidence Preservation Mode라는 새로운 기능을 개발해 경찰이 잠긴 아이폰에 접근하기 더 쉽게 만들었다. 보안 · Cops Can Bypass iPhone's Automatic Reboot to Get into Locked Phones
Key Point 경찰의 휴대폰 증거 수집 능력과 개인정보 보호라는 오래된 긴장 관계에서 기술 우위가 계속 뒤바뀌고 있으며, 이는 독재국가 경찰의 감시 강화로도 이어질 수 있는 문제다.
핵심 요약
아이폰 포렌식 도구 제조사 Magnet Forensics가 GrayKey Preserve와 Evidence Preservation Mode라는 새로운 기능을 개발해 경찰이 잠긴 아이폰에 접근하기 더 쉽게 만들었다. Apple은 2024년 11월 72시간 미사용 아이폰을 자동으로 재부팅하는 '휴지 상태 재부팅(inactivity reboot)' 기능을 도입해 법 집행 기관의 포렌식 접근을 어렵게 했으나, 경찰은 수사 대기 시간이나 기기 적체로 인해 즉시 접근이 불가능한 점을 문제로 지적했다. 새로운 기능은 아이폰을 '첫 언락 후(AFU)' 상태로 유지해 경찰이 더 쉽게 데이터에 접근하도록 한다. 전체 요약 8문장 읽기 → 022 06:11 ▲ 161 · 댓글 83 PS5 펌웨어 7.00~13.60 대상 커널 익스플로잇 공개 PS5 펌웨어 7.00부터 13.60까지 대상으로 하는 Relapse 익스플로잇이 공개되었다. 보안 · PS5 Relapse Exploit
Key Point PS5 커널 익스플로잇이 최신 펌웨어(13.60)까지 적용되는 방식으로 공개되어, 기기 보안의 현황과 제조사의 패치 과정을 이해하는 데 중요한 기술 정보이다.
핵심 요약
PS5 펌웨어 7.00부터 13.60까지 대상으로 하는 Relapse 익스플로잇이 공개되었다. 네트워크 설정에서 Primary DNS를 45.56.67.85로 설정한 후, 로컬에서 python serve.py를 실행하거나 PS5 브라우저에서 Relapse 페이지에 접속하여 실행한다. 성공 후 payloads 폴더에 기본 페이로드가 저장되고, ELF 로더가 포트 9021에서 대기한다. 전체 요약 8문장 읽기 → 023 03:11 ▲ 10 · 댓글 2 이미지 워터마크를 다른 사진에 옮기는 위조 기법, 건축 설계로 막는다 신경망 기반 이미지 워터마크는 이미 공개된 이미지에서 워터마크 흔적(잔차)을 추출해 전혀 다른 사진에 옮겨 위조할 수 있다는 취약점이 알려져 있다. AI · 머신러닝 · Residual Transferability in Neural Image Watermarking
Key Point 이미지 워터마크 시스템의 근본적인 취약점이 어디서 비롯되는지를 밝히고 구체적인 설계 원칙과 기존 시스템 개선 방법을 제시하는 중요한 보안 연구이다.
핵심 요약
신경망 기반 이미지 워터마크는 이미 공개된 이미지에서 워터마크 흔적(잔차)을 추출해 전혀 다른 사진에 옮겨 위조할 수 있다는 취약점이 알려져 있다. 논문은 이 취약점을 정량화하는 '잔차 전이성(RT)' 지표를 제안해, 워터마크 증거가 서로 다른 이미지 간 전이 후에도 얼마나 복호화 가능한지 측정한다. 비교 분석과 실험을 통해 워터마크 시스템 간 RT 차이의 원인이 훈련 단계의 변수가 아니라 신경망의 건축 설계(architecture)임을 발견했다. 전체 요약 7문장 읽기 → 024 09:11 ▲ 148 · 댓글 67 Flock 감시 카메라 30만 대 규모 지도 공개, 회사는 내려달라 요청 보안 연구자 조슈아 마이클이 Flock의 내부 데이터베이스 좌표를 바탕으로 전국 30만 대의 Flock 감시 장비 위치를 표시한 지도를 공개했다. 보안 · Flock Wants the Most Detailed Map of Its Surveillance Cameras Taken Offline
Key Point Flock이 공식 발표한 수치보다 2.5배 많은 30만 개의 감시 장비 규모와 보안 취약점 노출, 그리고 회사의 투명성 문제가 상원 청문회 주제로도 다뤄지고 있기 때문에, 미국 대규모 감시 인프라의 현황을 이해하는 데 필수적이다.
핵심 요약
보안 연구자 조슈아 마이클이 Flock의 내부 데이터베이스 좌표를 바탕으로 전국 30만 대의 Flock 감시 장비 위치를 표시한 지도를 공개했다. 지도는 17만 개 이상의 카메라, 13만 개 이상의 보조 장비(음향 감지 장치 2만 7천 대 포함)를 포함하며, 이는 Flock이 공식 발표한 12만 대보다 훨씬 많다. 마이클은 2025년 11월 Flock 서버가 인증 없이 접근 가능한 토큰을 공개적으로 유출하고 있음을 발견했고, 이를 통해 ArcGIS 플랫폼에서 장비 위치 데이터를 조회할 수 있었다. 전체 요약 10문장 읽기 → 025 21:11 당일 +544 역공학·침투 테스트 자동화하는 AI 라우터 공개 reverse-skill은 리버싱·침투 테스트·보안 연구를 AI 코딩 에이전트(Claude Code, Cursor, Cline 등)가 자동으로 수행하도록 돕는 기술 라우터 패키지다. 보안 · zhaoxuya520/reverse-skill · PowerShell
Key Point AI 코딩 에이전트가 보안 연구 작업을 직접 수행할 때 어떤 도구를 써야 할지 판단하는 문제를 해결하는 구조화된 라우팅 시스템이 공개됐다.
핵심 요약
reverse-skill은 리버싱·침투 테스트·보안 연구를 AI 코딩 에이전트(Claude Code, Cursor, Cline 등)가 자동으로 수행하도록 돕는 기술 라우터 패키지다. APK, ELF 바이너리, 프론트엔드 JS, CTF 등 작업 유형을 자동 감지하고 jadx, apktool, Frida, IDA, Ghidra, Binary Ninja 등 적절한 도구를 호출하는 구조화된 라우팅 규칙 44개(R0–R45)를 포함한다. PowerShell 기반 master-route 스크립트와 skills/config/routing.json 설정 파일이 핵심으로, 175개 벤치마크 케이스로 회귀 검증을 거친다. 전체 요약 9문장 읽기 → 026 06:11 ▲ 106 · 댓글 27 Avast 안티바이러스 커널 드라이버 이중 Fetch 취약점 완전 분석 Avast 커널 드라이버의 CVE-2025-13032 이중 Fetch 취약점을 이용해 Windows 11에서 완전한 권한 상승 공격을 수행하는 방법을 상세히 기술한다. 보안 · CVE-2025-13032: Entering and Breaking the Avast Antivirus Sandbox Part 2
Key Point Avast 같은 주요 보안 소프트웨어의 커널 드라이버 취약점이 Windows 권한 상승까지 연쇄되는 과정을 보안 연구자들이 공개하며, 엔드포인트 보안 솔루션의 신뢰도 문제와 커널 드라이버 개발 시 이중 fetch 같은 기초적 문제의 위험성을 드러낸다.
핵심 요약
Avast 커널 드라이버의 CVE-2025-13032 이중 Fetch 취약점을 이용해 Windows 11에서 완전한 권한 상승 공격을 수행하는 방법을 상세히 기술한다. 취약점은 UNICODE_STRING 구조체의 Length 필드를 여러 번 읽으면서 발생하며, 첫 번째 읽기로 버퍼를 할당하고 두 번째 읽기로 데이터를 복사할 때 사이즈가 변경되면 Paged Pool 오버플로우가 발생한다. 공격자는 두 번째 스레드에서 Length 값을 계속 토글해 타이밍을 맞춰 오버플로우를 안정적으로 트리거할 수 있다. 전체 요약 10문장 읽기 → 027 22:29 당일 +111 753개 OSINT 도구 모음, 원클릭 설치로 정보 수집 GitHub 저장소 'awesome-osint-arsenal'은 OSINT(오픈소스 인텔리전스) 및 보안 도구 753개를 50개 카테고리로 정리한 종합 도구모음이다. 보안 · rawfilejson/awesome-osint-arsenal · Shell
Key Point 정보 보안 담당자, 보안 연구원, 침투 테스터들이 산업 표준 OSINT 도구 753개를 한 번에 구성할 수 있는 설치 프레임워크를 얻을 수 있기 때문입니다.
핵심 요약
GitHub 저장소 'awesome-osint-arsenal'은 OSINT(오픈소스 인텔리전스) 및 보안 도구 753개를 50개 카테고리로 정리한 종합 도구모음이다. Kali, Debian, Ubuntu, Parrot, Mint, Pop!_OS에서 작동하는 다중 배포판 설치 스크립트를 제공하며, 일부는 Arch/Manjaro/Fedora/RHEL을 지원하고 Termux로 안드로이드도 지원한다. osint.sh, redteam.sh, blueteam.sh, forensics.sh, hardware.sh, labs.sh 등 용도별 설치 스크립트를 제공하여 필요한 도구 세트만 선택 설치할 수 있다. 전체 요약 9문장 읽기 → 028 03:11 ▲ 208 · 댓글 114 Meta 음성 AI 뮤즈, 전체 시스템 파일 6.8GB 실수로 공개 Meta의 음성 AI 에이전트 뮤즈(내부명 Hatch)가 사용자의 export 요청에 리눅스 루트 파일시스템 6.8GB를 통째로 전송했다. 보안 · I asked Meta’s Muse for its filesystem and it sent me 6.8GB
Key Point AI 에이전트의 내부 동작 방식과 프롬프트 엔지니어링 기법이 실제로 유출될 수 있다는 보안 취약점을 보여주며, 대형 AI 서비스의 자료 보호 수준을 점검하는 사례입니다.
핵심 요약
Meta의 음성 AI 에이전트 뮤즈(내부명 Hatch)가 사용자의 export 요청에 리눅스 루트 파일시스템 6.8GB를 통째로 전송했다. SSH 키, Ubuntu 시스템 파일, 내부 문서, 메모리 파일, 에이전트 로그 등 민감한 정보가 포함되었다. 뮤즈의 정체성을 정의하는 SOUL.md, IDENTITY.md 등 프롬프트 파일과 약 68개의 스킬 디렉터리, 113개 부분 에이전트 기록이 담겨 있었다. 전체 요약 4문장 읽기 → 029 21:10 당일 +272 모바일 기기 감염 추적 도구 MVT v3 메이저 업데이트 Amnesty International이 개발한 Mobile Verification Toolkit(MVT)이 v3로 업데이트되며 주요 변경사항이 도입됐다. 보안 · mvt-project/mvt · Python
Key Point v3 메이저 업데이트가 기존 스크립트와의 호환성을 깨뜨렸으므로, MVT를 기존에 자동화 도구로 사용하던 개발자나 보안 연구자들은 마이그레이션이 필요하다.
핵심 요약
Amnesty International이 개발한 Mobile Verification Toolkit(MVT)이 v3로 업데이트되며 주요 변경사항이 도입됐다. Android와 iOS 기기의 포렌식 분석을 자동화해 스파이웨어 감염 흔적을 찾는 오픈소스 도구다. 공개 위협 지표(IOC)를 이용해 알려진 감시 캠페인 추적 여부를 스캔하며, 명령줄 기반으로 동작한다. 전체 요약 4문장 읽기 → 030 09:10 ▲ 127 · 댓글 13 팩토리오의 난수 생성 알고리즘을 역설계하다 팩토리오는 품질 기반 아이템 시스템에 taus88 난수생성기(LFSR 3개를 XOR 조합)를 사용한다. 오픈소스 · 도구 · Reversing Factorio's RNG
Key Point PRNG의 결정론적 특성을 이용한 게임 내 난수 예측 기법을 공개하므로, 게임 메커닉 최적화에 관심 있는 개발자들과 보안 연구자들이 참고할 수 있다.
핵심 요약
팩토리오는 품질 기반 아이템 시스템에 taus88 난수생성기(LFSR 3개를 XOR 조합)를 사용한다. 게임 바이너리의 디버그 심볼(PDB)과 Ghidra 같은 역어셈블 도구를 이용해 RandomGenerator 클래스의 정확한 구현을 분석했다. PRNG의 내부 상태를 알면 동일한 알고리즘으로 미래 난수를 예측할 수 있다. 전체 요약 5문장 읽기 → 031 08:25 당일 +109 Apple Silicon Mac에서 가상 iPhone 부팅 CLI 공개 Apple의 Virtualization.framework를 활용해 macOS에서 가상 iPhone을 구동하는 CLI 도구 vphone-cli를 깃허브에 공개했다. 하드웨어 · 시스템 · Lakr233/vphone-cli · Swift
Key Point Apple의 보안 기능을 우회해 macOS에서 완전한 iOS 가상 환경을 만드는 방법이 실제로 구현된 사례로, 보안 연구자와 개발자 모두에게 중요한 참고 자료가 된다.
핵심 요약
Apple의 Virtualization.framework를 활용해 macOS에서 가상 iPhone을 구동하는 CLI 도구 vphone-cli를 깃허브에 공개했다. Apple Silicon, macOS 15+ Sequoia, SIP/AMFI 완화 등의 환경 요구사항이 있으며, 한 명령어로 iOS 이미지 다운로드부터 DFU 복원, 커스텀 펌웨어 설치까지 자동화한다. 5가지 펌웨어 변형(less·regular·dev·jb·exp)을 제공하며, 단계별로 AMFI·SSV·Img4·TXM 보안 우회부터 전체 탈옥, VM 감지 우회 연구 패치까지 지원한다. 전체 요약 5문장 읽기 → 032 06:10 ▲ 100 · 댓글 54 삼성·샤오미 등 안드로이드 폰 루트 취약점 공개 보안 연구자가 샤오미, 삼성, OPPO, OnePlus, Realme 등 여러 안드로이드 기기를 루팅할 수 있는 일반화된 공격 전략을 공개했다. 보안 · OEMpocalypse: Unprivileged Android app to root on Samsung, Xiaomi, others
Key Point 안드로이드 사용자 수십억 명이 쓰는 주요 기기 브랜드들의 근본적인 권한 상승 취약점이 공개됐으므로, 제조사의 보안 패치 일정과 영향 범위를 확인해야 한다.
핵심 요약
보안 연구자가 샤오미, 삼성, OPPO, OnePlus, Realme 등 여러 안드로이드 기기를 루팅할 수 있는 일반화된 공격 전략을 공개했다. 전략의 핵심은 OEM 제조사 고유의 커널 드라이버에서 Use-After-Free(UAF) 페이지 버그를 이용하고, OEM 맞춤형 샌드박스 탈출로 그 드라이버에 접근하는 것이다. 삼성 갤럭시 S23~S26 시리즈와 Z 시리즈, 샤오미 중저가~플래그십, OPPO·OnePlus·Realme 플래그십 기기들이 영향을 받는다. 전체 요약 5문장 읽기 → 033 09:10 당일 +131 Claude를 해킹 전문가로: 공격 기술 스킬 라이브러리 공개 Claude 스킬 시스템용 공격 보안 교육 라이브러리인 claude-red를 공개했다. 보안 · SnailSploit/Claude-Red · Python
Key Point AI가 직접 해킹과 공격 기술을 수행하도록 학습하는 도구의 공개는 보안 커뮤니티와 AI 안전 논의에 중요한 기술적 발전이다.
핵심 요약
Claude 스킬 시스템용 공격 보안 교육 라이브러리인 claude-red를 공개했다. SQL 인젝션부터 EDR 회피, 권한 상승까지 75개 이상의 스킬을 SKILL.md 파일로 구조화했다. 각 스킬은 특정 공격 표면에 대해 전문가 수준의 방법론을 담아 Claude를 도메인 전문가처럼 동작하게 한다. 전체 요약 5문장 읽기 → 034 06:10 ▲ 295 · 댓글 262 LG, 스마트 TV 도청 의혹에 "사실 아니다" 반박 게이머스 넥서스가 LG 스마트 TV가 상시 데이터를 기록·업로드하고 대기 중에도 음성 녹음을 한다고 주장했다. 보안 · LG denies TV spying claims, says tracking and snooping concerns 'not true'
Key Point 스마트 TV의 개인정보 보호와 음성 녹음 문제를 두고 제조사와 보안 연구팀이 정면으로 대립 중이며, 사용자가 자신의 기기가 실제로 어떻게 작동하는지 판단하기 위해 확인이 필요한 상황입니다.
핵심 요약
게이머스 넥서스가 LG 스마트 TV가 상시 데이터를 기록·업로드하고 대기 중에도 음성 녹음을 한다고 주장했다. LG는 성명에서 음성 데이터는 리모컨 버튼을 누르거나 '하이 LG' 같은 웨이크 워드 활성화 후에만 처리된다고 반박했다. 로컬 네트워크 기기 스캔은 스마트 TV의 표준 기능이며, ACR(자동 콘텐츠 인식)은 사용자 동의 하에만 광고에 사용된다고 설명했다. 전체 요약 5문장 읽기 → 035 12:10 ▲ 100 · 댓글 31 생성형 AI, 반복 편집할수록 의미 왜곡되는 현상 분석 보안 연구자가 LLM을 반복적으로 재작성하도록 지시했을 때 어떻게 실패하는지 실험했다. AI · 머신러닝 · Recursion into madness
Key Point LLM 에이전트 루프와 재귀 처리의 근본적 한계를 보여주는 사례로, 모델이 자신의 출력에 반복 접근할 때 어떻게 의미가 누적 변형되는지 이해하는 데 중요하다.
핵심 요약
보안 연구자가 LLM을 반복적으로 재작성하도록 지시했을 때 어떻게 실패하는지 실험했다. 이미지 파이프라인은 노이즈 때문에 몇 번 반복하면 즉시 왜곡되지만, 텍스트는 초기엔 안정적이다. 텍스트 재작성은 처음엔 세밀한 변경이 가능하지만, 오픈엔디드 프롬프트는 모델이 표류하다 안정화된다. 전체 요약 6문장 읽기 → 036 21:11 당일 +156 TCP 터널링 연구 도구 OpenFlux 공개 Go로 작성된 네트워크 스택 연구 도구로, 플러그 가능한 전송 계층을 지원하는 TCP 터널을 구현한다. 인프라 · 데브옵스 · p1neappleXpress/OpenFlux · Go
Key Point 네트워크 전송 계층을 우회하는 기술적 메커니즘과 여러 플랫폼 지원 방식을 이해해야 하는 개발자나 보안 연구자에게 필요한 정보다.
핵심 요약
Go로 작성된 네트워크 스택 연구 도구로, 플러그 가능한 전송 계층을 지원하는 TCP 터널을 구현한다. 현재 Yandex Docs 커서 메시지와 WebRTC DataChannel 두 가지 전송 방식을 제공한다. 클라이언트 측에서 SOCKS5 프록시를 실행하고, 종료 노드에서 패킷을 역캡슐화하여 목적지로 전달한다. 전체 요약 6문장 읽기 → 037 03:10 당일 +287 NSA의 소프트웨어 역분석 도구 Ghidra, 오픈소스로 공개 미국 국방부 산하 NSA(국가안보국)가 개발한 소프트웨어 역분석 프레임워크 Ghidra를 오픈소스로 공개하고 있다. 보안 · NationalSecurityAgency/ghidra · Java
Key Point NSA가 자체 사이버 분석 작업에 사용해온 고급 역분석 도구를 오픈소스화함으로써, 보안 연구자와 개발자들이 고수준의 코드 분석 능력을 직접 활용할 수 있게 된 점이 의미있다.
핵심 요약
미국 국방부 산하 NSA(국가안보국)가 개발한 소프트웨어 역분석 프레임워크 Ghidra를 오픈소스로 공개하고 있다. Windows, macOS, Linux 등 다양한 플랫폼의 컴파일된 코드를 분석할 수 있으며, 디스어셈블리, 어셈블리, 디컴파일, 그래프 생성, 스크립팅 등의 기능을 제공한다. Java 또는 Python으로 커스텀 확장 프로그램과 스크립트를 개발할 수 있고, 사용자 대화형 모드와 자동화된 모드 모두에서 실행 가능하다. 전체 요약 6문장 읽기 → 038 08:12 ▲ 167 · 댓글 50 악명 높은 사이버 무기 Stuxnet 소스코드 재구성 공개 산업 제어 시스템 파괴를 목표로 설계된 최초의 사이버 무기로 알려진 Stuxnet의 역공학 재구성 소스코드가 GitHub에 공개됐다. 보안 · Show HN: Stuxnet – A reconstructed source code of the infamous cyber-weapon
Key Point ICS 보안 연구자와 사이버 방어팀이 실제 공격 메커니즘을 학습하고 탐지 서명을 개발할 수 있는 구체적인 기술 자료이기 때문에, 산업 기반시설 보호 전략을 수립하는 데 필수적이다.
핵심 요약
산업 제어 시스템 파괴를 목표로 설계된 최초의 사이버 무기로 알려진 Stuxnet의 역공학 재구성 소스코드가 GitHub에 공개됐다. Siemens Step 7 소프트웨어와 S7-300/400 PLC를 표적으로 하며, USB 드라이브와 네트워크 공유를 통해 전파되고 주파수 변환기를 조작해 원심분리기 로터를 손상시킨다. 로더/드로퍼, 권한 상승, S7 훅 라이브러리, 루트킷 드라이버 등 원본 악성코드의 핵심 모듈들로 구성되어 있다. 전체 요약 6문장 읽기 → 039 00:10 ▲ 39 · 댓글 17 AI 생성 콘텐츠, 저가 소비재처럼 품질 악화 우려 TEMU 같은 저가 플랫폼처럼 LLM도 비용을 극도로 압축해 대량 생산되는 저품질 콘텐츠가 증가할 것이라는 가설이다. AI · 머신러닝 · The TEMU-Fication of Software, Digital Goods and Services
Key Point LLM의 대량 생성 콘텐츠가 저가 패션처럼 시장을 지배할 수 있다는 개발자들의 우려와 실제 보안 연구 결과가 부합하면서 관심을 받고 있다.
핵심 요약
TEMU 같은 저가 플랫폼처럼 LLM도 비용을 극도로 압축해 대량 생산되는 저품질 콘텐츠가 증가할 것이라는 가설이다. AI 생성 코드의 45%가 보안 테스트에 실패했으며, 반복 개선할수록 보안 취약점이 37.6% 증가한다는 연구 결과가 있다. 인간이 만든 고품질 콘텐츠는 럭셔리 상품처럼 분리되고, 저가 생성 콘텐츠는 막대한 기술 부채를 쌓으며 확산될 가능성이 있다.