쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 11월 16일 (월)까지 4683건
34건 · "표준 라이브러리"조건 지우기 ×
001 00:11 당일 +127 LLM 시대 인프라 설계의 첫 걸음, 공개 교과서 LLM 추론과 훈련 시스템을 하드웨어 제약과 모델 구조에서 출발해 정량적으로 설계하는 방법을 다룬 오픈소스 교과서를 공개했다. AI · 머신러닝 · bojieli/ai-infra-book · Python
Key Point 대규모 언어 모델을 실제로 배포할 때 지연 시간과 비용이 몇 배 차이나는 원인을 하드웨어와 시스템 설계에서 찾고 정량적으로 분석하는 방법을 배울 수 있다.
핵심 요약
LLM 추론과 훈련 시스템을 하드웨어 제약과 모델 구조에서 출발해 정량적으로 설계하는 방법을 다룬 오픈소스 교과서를 공개했다. 전체 12장으로 구성되며 초기 입출력, 모델 아키텍처, 추론·훈련 부하, 가속기 아키텍처, 알고리즘과 런타임, 다중 기기 협력, 데이터센터 네트워크, 추론 최적화, 분산 추론, 훈련 시스템, 자원 스케줄링, 엣지-클라우드 협력을 다룬다. 책의 핵심 방법론은 '제약에서 설계로'로, 작업과 품질 요구사항을 정의한 뒤 계산·저장·통신 비용을 하드웨어 성능과 비교해 수량적으로 추정한다. 전체 요약 9문장 읽기 → 002 18:11 ▲ 119 · 댓글 55 안전한 러스트 코드도 undefined behavior 유발할 수 있다 마이크로소프트 FORGE 랩이 AI 기반 보안 스캔 도구 하이에나를 사용해 러스트 표준 라이브러리의 메모리 안전 버그를 발견했다. 보안 · Memory Safety Bugs in Rust Standard Library
Key Point 러스트를 선택하는 이유인 메모리 안전성이 표준 라이브러리의 unsafe 코드 버그로 우회될 수 있으며, 기존 11년 미검출 버그도 존재한다는 점에서 안전성 보장의 한계를 드러낸다.
핵심 요약
마이크로소프트 FORGE 랩이 AI 기반 보안 스캔 도구 하이에나를 사용해 러스트 표준 라이브러리의 메모리 안전 버그를 발견했다. 안전한 러스트 코드만으로도 undefined behavior를 트리거할 수 있으며, 불안전 코드가 안전 API 아래에서 안전 계약을 위반할 때 발생한다. MapWindows::clone의 panic safety 버그: 클론 호출 중 패닉이 발생하면 미초기화 메모리에 접근하는 디스트럭터가 작동해 crash가 난다. 전체 요약 12문장 읽기 → 003 21:11 당일 +331 AI 코딩 에이전트를 위한 로컬 영상 편집기 FFmpeg-Skill 공개 Claude Code, Cursor, Codex와 같은 코딩 에이전트가 사용할 수 있는 로컬 영상 편집 도구 FFmpeg-Skill이 공개되었다. AI · 머신러닝 · kajisho5/ffmpeg-skill · Python
Key Point 클라우드나 API 키 없이 로컬에서 실행되며 에이전트가 정확하게 영상 편집을 수행할 수 있도록 설계된 도구라, AI 코딩 에이전트의 멀티모달 기능 확대와 오프라인 작업 흐름에 영향을 미친다.
핵심 요약
Claude Code, Cursor, Codex와 같은 코딩 에이전트가 사용할 수 있는 로컬 영상 편집 도구 FFmpeg-Skill이 공개되었다. 42개의 FFmpeg 도구를 제공하며, 클라우드나 API 키 없이 Python 표준 라이브러리만으로 동작한다. 각 도구는 명확한 입력 스키마를 가진 argparse 기반 스크립트로, 쉘 명령어 대신 타입이 지정된 인자로 작동한다. 전체 요약 13문장 읽기 → 004 12:10 새 버전 Rust 1.100.0 출시, 네버 타입·커스텀 할당자 안정화 Rust 1.100.0이 릴리스되었으며, never type(!)을 언어 기능으로 안정화하고 extern "custom" 지원을 추가했다. 오픈소스 · 도구 · rust-lang/rust@1.100.0
Key Point never type 안정화와 커스텀 할당자 지원으로 Rust 타입 시스템이 한 단계 진화했으며, Cargo의 린팅 시스템 도입은 의존성 관리 방식을 바꾼다.
핵심 요약
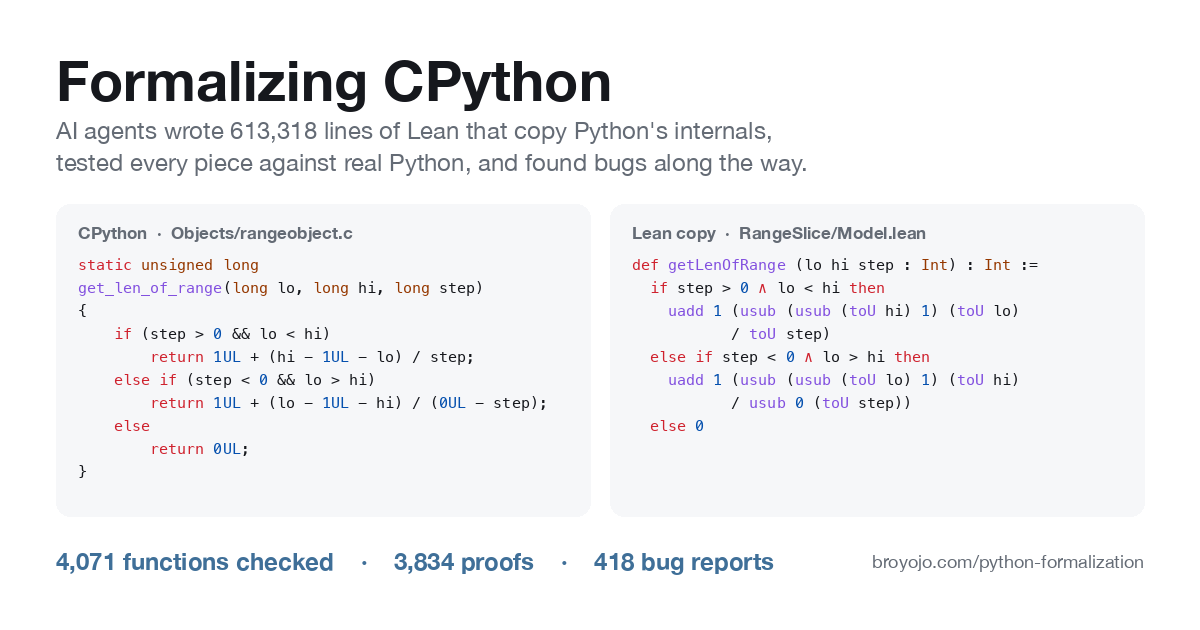
Rust 1.100.0이 릴리스되었으며, never type(!)을 언어 기능으로 안정화하고 extern "custom" 지원을 추가했다. 커스텀 할당자(Allocator) 트레이트와 Box, Vec 관련 API들을 안정화했으며, UnsafeCell, str, Path에 새로운 메서드들이 추가되었다. Cargo가 독립적인 린팅 시스템을 도입해 [lints.cargo] 테이블에서 경고를 제어할 수 있게 되었고, cargo::unused_dependencies 린트도 추가되었다. 전체 요약 8문장 읽기 → 005 00:11 ▲ 109 · 댓글 45 AI가 CPython을 형식 증명했고 418개 버그를 찾았다 AI 에이전트가 CPython의 함수 613,318줄을 Lean 증명 언어로 다시 작성하고 자동 검증했다. 오픈소스 · 도구 · Formalizing CPython
Key Point Python 개발자와 CPython 유지보수자는 형식 증명으로 발견 가능한 버그 클래스를 알게 되고, 엣지 케이스의 정확한 동작 정의가 얼마나 중요한지 확인할 수 있다.
핵심 요약
AI 에이전트가 CPython의 함수 613,318줄을 Lean 증명 언어로 다시 작성하고 자동 검증했다. 각 함수는 수만 개 입력에 대해 실제 Python과 비교 테스트한 후 형식 증명을 시도한다. 현재 4,071개 함수(전체의 15.7%)가 검증을 통과했으며, 18,898개 정리와 보조정리를 포함한다. 전체 요약 11문장 읽기 → 006 03:11 ▲ 100 · 댓글 56 Deno 보안 모델의 근본적 허점들 Deno는 JavaScript 런타임으로 권한 시스템을 '기본 보안' 기능으로 내세우는데, 이를 통해 표준 라이브러리 호출을 제어하여 파일 읽기나 명령 실행 등을 제한하고 사용자가 런타임에 권한 허용 여부를 프롬프트로 선택할 수 있게 한다. 웹 · 프론트엔드 · I'm not a fan of Deno's security model (2024)
Key Point Deno의 권한 시스템이 외적으로 안전해 보이지만 실제로는 여러 우회 방법이 존재하며, 속임수적 보안감을 주어 사용자가 신뢰할 수 없는 코드를 위험하게 실행하도록 유도할 수 있기 때문입니다.
핵심 요약
Deno는 JavaScript 런타임으로 권한 시스템을 '기본 보안' 기능으로 내세우는데, 이를 통해 표준 라이브러리 호출을 제어하여 파일 읽기나 명령 실행 등을 제한하고 사용자가 런타임에 권한 허용 여부를 프롬프트로 선택할 수 있게 한다. 권한 프롬프트가 표준 출력 위의 텍스트로 표시되므로, 악의적 코드가 터미널 이스케이프 코드로 프롬프트를 숨기거나 표준 입력을 조작하여 사용자를 속이고 권한을 승인받을 수 있다. 명령 실행 권한 --allow-run=uname은 PATH 환경변수에 의존하므로, 공격자가 PATH를 조작하거나 LD_PRELOAD 같은 동적 로더 환경변수를 설정하여 다른 실행 파일을 실행하거나 임의의 라이브러리를 로드해 샌드박스를 우회할 수 있다. 전체 요약 8문장 읽기 → 007 06:11 ▲ 127 · 댓글 31 슈퍼마켓 냉장고 제어기 노리는 해커, 허니팟으로 추적한다 Coldframe은 슈퍼마켓 냉장고 제어기를 흉내내는 파이썬 허니팟으로, 2026년 유럽에서 기본 패스워드와 미패치 펌웨어로 침입한 공격자들을 기록한다. 보안 · Show HN: Coldframe, a honeypot that poses as a supermarket fridge controller
Key Point 산업 제어 시스템 공격이 증가하는 시점에서, 실제 냉장고 제어기의 지문을 정확히 복제해 공격자를 기만하고 구체적 취약점 악용 사례를 추적할 수 있는 오픈소스 도구가 나왔기 때문이다.
핵심 요약
Coldframe은 슈퍼마켓 냉장고 제어기를 흉내내는 파이썬 허니팟으로, 2026년 유럽에서 기본 패스워드와 미패치 펌웨어로 침입한 공격자들을 기록한다. Danfoss AK-SM 800A와 Copeland/Dixell XWEB EVO 두 제어기 모델을 모방하며, 각각 실제 기기의 nginx 헤더, 페이지 레이아웃, TLS 1.2 설정, 자체 서명 인증서까지 동일하게 재현한다. 로그인 시도 시 약한 패스워드나 CVE-2025-41450 우회 공격은 성공하지만 실제 기능은 없으며, 공격자의 모든 행동(대시보드 조작, XML API 명령)이 로그된다. 전체 요약 10문장 읽기 → 008 12:11 ▲ 272 · 댓글 45 터미널 에뮬레이터 라이브러리 libghostty 1.0 정식 릴리스 Ghostty의 핵심에서 추출한 고성능 C 터미널 에뮬레이션 라이브러리 libghostty-vt 1.0이 정식 출시되었으며, 라이브러리와 C ABI가 안정화되었다. 오픈소스 · 도구 · Libghostty 1.0
Key Point JetBrains IDE 1,250만 사용자, Neovim 등 주요 오픈소스 프로젝트가 채택한 터미널 라이브러리의 정식 출시로, 이제 ABI 안정성 보장하에 다양한 플랫폼과 언어로 임베딩할 수 있게 되었다.
핵심 요약
Ghostty의 핵심에서 추출한 고성능 C 터미널 에뮬레이션 라이브러리 libghostty-vt 1.0이 정식 출시되었으며, 라이브러리와 C ABI가 안정화되었다. JetBrains IDE의 터미널이 libghostty로 교체되어 1,250만 이상의 활성 사용자가 libghostty 기반 터미널을 사용 중이며, Neovim도 libvterm을 대체할 PR이 승인되었다. KDE의 Konsole 대체 개발, Vercel의 Turborepo, devenv, OrbStack 등 다양한 제품과 도구가 libghostty를 채택했고, herdr, cmux 같은 새 터미널 및 에이전틱 코딩 도구들이 기반으로 사용 중이다. 전체 요약 15문장 읽기 → 009 21:12 당일 +146 V8과 Rust로 만든 JavaScript·TypeScript 런타임 Deno Deno는 JavaScript, TypeScript, WebAssembly를 실행하는 런타임으로, 보안을 기본값으로 하고 개발자 경험을 중시한다. 웹 · 프론트엔드 · denoland/deno · Rust
Key Point Node.js의 대안으로 떠오르는 Deno의 설치 방법, 핵심 특징, 기술 스택을 한눈에 알 수 있으며, JavaScript/TypeScript 개발자들이 새로운 런타임을 시작하는 데 필요한 정보를 모두 담고 있다.
핵심 요약
Deno는 JavaScript, TypeScript, WebAssembly를 실행하는 런타임으로, 보안을 기본값으로 하고 개발자 경험을 중시한다. V8, Rust, Tokio를 기반으로 구축되었으며, 다양한 운영 체제(macOS, Linux, Windows)에 설치할 수 있다. Homebrew, Chocolatey, WinGet, Scoop 등 여러 패키지 매니저로 설치하거나 소스 코드에서 직접 빌드할 수 있다. 전체 요약 5문장 읽기 → 010 06:11 ▲ 137 · 댓글 46 Go 1.27, 새로운 JSON API 'v2' 정식 공개 Go 표준 라이브러리의 encoding/json이 15년 만에 메이저 업데이트 되어, encoding/json/v2와 encoding/json/jsontext 패키지가 Go 1.27에서 정식 공개되었다. 인프라 · 데브옵스 · A new Go API for JSON
Key Point Go 1.27에서 정식 공개된 encoding/json/v2는 15년간 쌓인 v1의 설계 문제(UTF-8 검증, 중복 키, 스트리밍 처리)를 해결하고 Unmarshal 성능을 최대 10배 향상시키며, v1과의 호환성을 유지하면서 점진적 마이그레이션을 가능하게 한다.
핵심 요약
Go 표준 라이브러리의 encoding/json이 15년 만에 메이저 업데이트 되어, encoding/json/v2와 encoding/json/jsontext 패키지가 Go 1.27에서 정식 공개되었다. 기존 v1의 문제점으로는 무효한 UTF-8 허용, JSON 객체의 중복 키 허용, nil 슬라이스/맵을 JSON null로 변환, 대소문자 무시 언마샬링, MarshalJSON 메서드 비일관적 호출 등이 있다. v1 API는 옵션을 Encoder/Decoder에만 적용 가능하고 Marshal/Unmarshal 함수에는 적용 불가, io.Reader에서 올바르게 언마샬링하기 어려움, 메모리 전체 버퍼링 등의 제약이 있었다. 전체 요약 12문장 읽기 → 011 09:11 ▲ 102 · 댓글 53 Lisp 기반 CAD 도구, Antimony 공개 Antimony는 전통적인 제도판이 아닌 Lisp 머신 철학에서 출발한 CAD 소프트웨어로, 그래프 기반의 노드 시스템으로 설계된다. 오픈소스 · 도구 · Antimony: CAD Software Evolved from Lisp Machines and Not Drafting Tables (2015)
Key Point 그래프 기반의 노드 프로그래밍 방식으로 CAD 작업을 재정의하고, 스크립트로 모든 설계 요소를 제어할 수 있는 새로운 패러다임을 제시한다.
핵심 요약
Antimony는 전통적인 제도판이 아닌 Lisp 머신 철학에서 출발한 CAD 소프트웨어로, 그래프 기반의 노드 시스템으로 설계된다. 각 노드는 Python 3.x 스크립트로 정의되며 입출력 포트를 통해 연결되고, 변경사항이 자동으로 하위 노드에 전파된다. 기하학 엔진은 불 연산(합집합·교집합·차집합)에 최적화된 함수형 표현을 사용하여 형상을 비트맵으로 렌더링한다. 전체 요약 11문장 읽기 → 012 21:11 당일 +133 힙 할당·가비지콜렉션 없는 메모리 안전 언어 Goose 공개 C/Rust 문법과 유사하지만 힙이 없는 메모리 안전 시스템 프로그래밍 언어 Goose를 공개했다. 오픈소스 · 도구 · aardappel/goose · C++
Key Point 기존 저수준 언어의 성능·메모리 효율과 안전성 사이 트레이드오프를 없애는 새로운 메모리 모델이 주목할 만하다.
핵심 요약
C/Rust 문법과 유사하지만 힙이 없는 메모리 안전 시스템 프로그래밍 언어 Goose를 공개했다. 모든 동적 값이 컴파일러가 관리하는 데이터 스택에 인라인으로 저장되고, 스코프 종료 시 메모리가 자동 해제된다. 16개 벤치마크 기준 C++보다 3.3배, 최적화된 C++보다 1.16배, 안전한 Rust보다 1.12배 빠르며 메모리는 각각 1.9배, 1.3배, 1.2배 적게 사용한다. 전체 요약 13문장 읽기 → 013 09:11 ▲ 118 · 댓글 71 C 대체할 미니멀 언어 Copper 공개 Copper는 C의 대체 언어로, 타입 상속, 제네릭, 다중 반환값, 순서 무관한 정의, 간단한 임포트 시스템, 제한된 전역 네임스페이스를 지원한다. 오픈소스 · 도구 · Copper – A minimal low-level programming language with OOP and generics
Key Point C보다 더 현대적인 기능(제네릭, Option 타입, 간단한 문법)을 가지면서도 최소한의 복잡성을 유지하려는 새로운 시스템 언어가 등장했으므로, 저수준 프로그래밍 언어를 찾는 개발자들이 참고할 수 있습니다.
핵심 요약
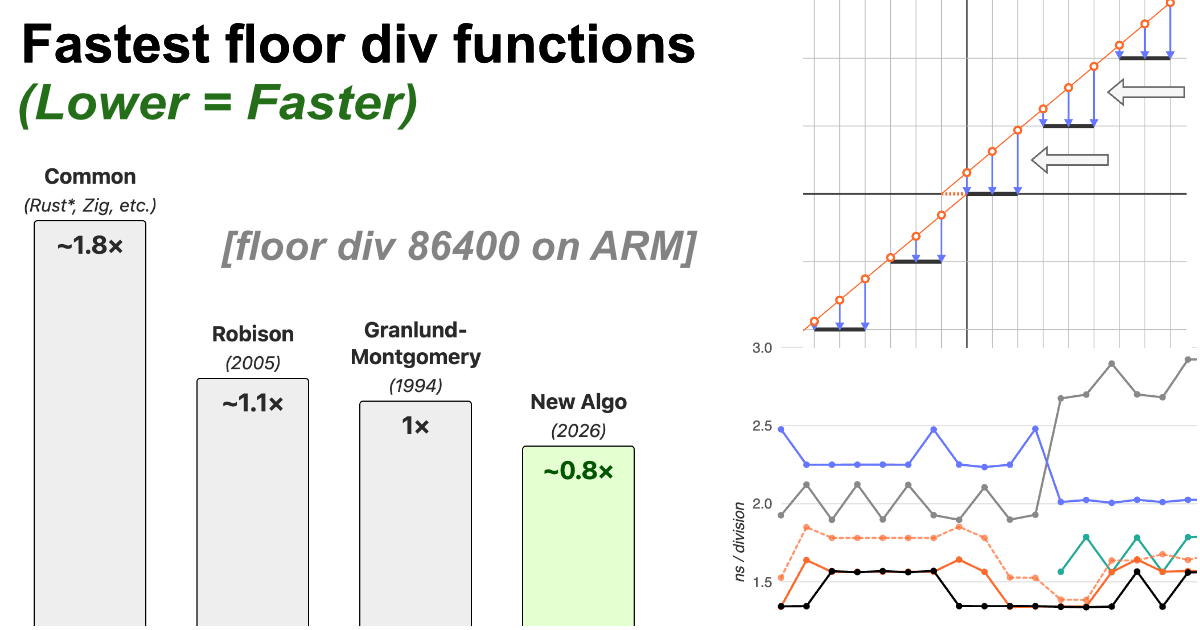
Copper는 C의 대체 언어로, 타입 상속, 제네릭, 다중 반환값, 순서 무관한 정의, 간단한 임포트 시스템, 제한된 전역 네임스페이스를 지원한다. Ruby 스타일 문법, Option 타입, Deferred 문(defer), 간단한 반복자, 빠른 컴파일 시간 등을 제공한다. 헤더 파일이 필요 없고 명시적인 구문으로 코드를 작성하는데, 설계의 핵심은 제한된 이해력으로도 언어 전체를 완전히 파악할 수 있는 단순함이다. 전체 요약 6문장 읽기 → 014 00:11 ▲ 123 · 댓글 10 64비트 부호있는 정수 나눗셈을 더 빠르게 하는 새로운 알고리즘 부호있는 정수 나눗셈(floor division)은 결과를 −∞ 방향으로 반올림하는 방식으로, 0 방향으로 반올림하는 표준 나눗셈과 다르며 타임스탬프·각도·타일 위치 같은 반복 패턴 추적에 유용합니다. 인프라 · 데브옵스 · A new faster algorithm to compute 64-bit signed floor division
Key Point 정수 나눗셈은 단순해 보이지만 음수 처리와 성능 최적화가 깊이 있으며, 다양한 CPU에서 구현 방식을 달리 선택해야 하므로 저수준 성능 최적화가 중요한 시스템 프로그래밍에 실질적 가치가 있습니다.
핵심 요약
부호있는 정수 나눗셈(floor division)은 결과를 −∞ 방향으로 반올림하는 방식으로, 0 방향으로 반올림하는 표준 나눗셈과 다르며 타임스탬프·각도·타일 위치 같은 반복 패턴 추적에 유용합니다. 컴파일 타임에 나누는 수가 정해진 경우, 기존 방법은 곱셈 1회 + 2~3 사이클 또는 나머지 계산이 필요했으며, 음수 처리를 위해 추가 분기나 비교가 들어갑니다. 1994년 Granlund·Montgomery 논문의 기법을 확장하면 양수 나눗셈을 부호 반사로 처리해 5~6 사이클을 3 사이클로 단축할 수 있고, 2005년 Arch D. Robison 논문은 곱셈-더하기-시프트 조합으로 더 단순한 구현을 제시했습니다. 전체 요약 10문장 읽기 → 015 12:11 ▲ 103 · 댓글 37 알파인 리눅스, CVE-2026-97229 악용 시도로 GitLab 재구축 CVE-2026-97229는 Ruby의 정규표현식 엔진 Onigmo의 심각한 취약점(CVSS 10.0)으로, GitLab CI 설정 처리 시 악용될 수 있다. 보안 · GitLab Security Incident: Attempted Exploitation of CVE-2026-97229
Key Point Ruby 표준 라이브러리의 취약점이 GitLab 같은 주요 서비스를 뚫 수 있다는 점과, 보안 업데이트만으로는 부족하고 컴포넌트 패치까지 확인해야 한다는 교훈이 개발 운영 전략에 영향을 미칩니다.
핵심 요약
CVE-2026-97229는 Ruby의 정규표현식 엔진 Onigmo의 심각한 취약점(CVSS 10.0)으로, GitLab CI 설정 처리 시 악용될 수 있다. 10월 20~21일 공격자가 새로 등록한 계정으로 정교한 CI 설정을 보내 GitLab 워커 프로세스를 8번 다운시켰고, 4번은 악용을 시도했으나 실패했다. 공격자가 GitLab 컨테이너 이미지를 다운로드해 악용 코드를 조정하려 한 정황이 있지만, 서버에서 실제 코드 실행 증거는 없다. 전체 요약 10문장 읽기 → 016 15:11 ▲ 102 · 댓글 59 4개월간의 Zig 경험, 무엇이 좋고 무엇이 부족한가 저자는 4개월 만에 Zig로 돌아와 snurl(작은 네트워크 프로토콜용 라이브러리), TUI 타이퍼 레이서, n-body 시뮬레이터 등 여러 프로젝트를 진행했다. 오픈소스 · 도구 · Four Months of Zig
Key Point Zig가 점점 성숙해지면서 실제 프로덕션 프로젝트에서 사용 가능해지는 시점, 안정화 전 남은 과제들이 무엇인지 개발자 관점에서 명확히 정리된 평가이다.
핵심 요약
저자는 4개월 만에 Zig로 돌아와 snurl(작은 네트워크 프로토콜용 라이브러리), TUI 타이퍼 레이서, n-body 시뮬레이터 등 여러 프로젝트를 진행했다. Zig Day Seattle에서 Zig의 창시자 Andrew Kelley를 만나고 다른 개발자들과 협업하면서 커뮤니티의 가치를 느꼈다. anyzig 도구로 여러 Zig 버전을 쉽게 관리할 수 있으며, 명시적 IO와 allocator 파라미터 설계가 메모리 관리를 명확하게 한다고 평가했다. 전체 요약 13문장 읽기 → 017 03:11 당일 +362 TheAlgorithms/Java, 66000개 알고리즘 구현 교육용 저장소 TheAlgorithms/Java는 모든 알고리즘을 Java로 구현한 교육 목적의 오픈소스 저장소다. 오픈소스 · 도구 · TheAlgorithms/Java · Java
Key Point 알고리즘 학습과 코드 기여에 관심 있는 개발자들을 위해 구조화된 교육 자료가 필요할 때, 실행 가능한 Java 구현들을 한곳에서 찾고 학습할 수 있는 기반이 되기 때문이다.
핵심 요약
TheAlgorithms/Java는 모든 알고리즘을 Java로 구현한 교육 목적의 오픈소스 저장소다. Gitpod.io(무료 온라인 개발 환경)를 통해 한 번의 클릭으로 알고리즘을 실행·편집하거나 기여할 수 있다. 이 저장소의 구현들은 학습 목적이므로 Java 표준 라이브러리보다 효율성이 떨어질 수 있다. 전체 요약 4문장 읽기 → 018 18:11 ▲ 106 · 댓글 23 PHP 메모리 오버플로우로 비트코인 탈취하는 PoC 공개 Alpine PHP 8.4.26 환경에서 메모리 오버플로우 취약점을 이용해 임의 코드 실행을 달성하는 CTF 증명 코드를 공개했다. 보안 · Steal My Bitcoin CTF PoC
Key Point PHP 메모리 관리 취약점을 이용한 실제 임의 코드 실행 기법의 완전한 기술 분석과 재현 가능한 PoC가 공개되어, 웹 애플리케이션 보안과 메모리 안전성 문제를 다루는 개발자에게 중요한 참고 자료가 된다.
핵심 요약
Alpine PHP 8.4.26 환경에서 메모리 오버플로우 취약점을 이용해 임의 코드 실행을 달성하는 CTF 증명 코드를 공개했다. Python 표준 라이브러리만 사용하며, 최대 20개의 HTTP 요청으로 헬스 체크 → 힙 릭 → 코드 릭 → 콜백 실행 4단계를 거친다. 소형 멀티파트 업로드(약 250KB)가 PHP 메모리 파싱 중에 128MB 제한을 초과하도록 설계되어, 워커에 stale state를 남긴다. 전체 요약 12문장 읽기 → 019 18:11 ▲ 106 · 댓글 7 작은 프로그램과 언어가 지닌 매력 작은 프로그램은 이해하기 쉽고 흥미를 자극한다. 200줄 코드는 2,000줄보다 읽을 확률이 훨씬 높으며, 예상과 다르게 20줄로 작성된 프로그램은 강렬한 호기심을 불러일으킨다. 오픈소스 · 도구 · Small Programs and Languages
Key Point 작은 프로그램과 언어의 구현이 단순한 취미를 넘어 프로그래밍의 본질적 복잡도를 증명하는 의미 있는 작업이며, 개발자의 이해와 통제 욕구를 충족하는 설계 원칙을 제시한다.
핵심 요약
작은 프로그램은 이해하기 쉽고 흥미를 자극한다. 200줄 코드는 2,000줄보다 읽을 확률이 훨씬 높으며, 예상과 다르게 20줄로 작성된 프로그램은 강렬한 호기심을 불러일으킨다. 역사적 사례들이 작은 구현의 가능성을 보여준다. philippe Brochard의 46바이트 Forth, Arthur Whitney가 한 오후에 작성한 122줄 J 언어 인터프리터, 90KB 부팅 가능 이미지의 kOS 운영체제 등이 그 예다. 코드 골프와 최소화는 재미만이 아니라 의미 있는 작업이다. 콜모고로프 복잡도 관점에서, 작은 구현들은 프로그램의 최소 복잡도를 드러낸다. 전체 요약 13문장 읽기 → 020 06:11 새 버전 Rust 1.95.0 출시, let 패턴 가드 안정화 if let 가드를 match 암에서 정식 기능으로 안정화하고, PowerPC/PowerPC64 인라인 어셈블리도 안정화했다. 오픈소스 · 도구 · rust-lang/rust@1.95.0
Key Point 데이터 처리와 메모리 조작을 더 효율적으로 하는 다수의 API가 안정화되고, 주요 임베디드·모바일 플랫폼의 공식 지원 범위가 크게 확대됐다.
핵심 요약
if let 가드를 match 암에서 정식 기능으로 안정화하고, PowerPC/PowerPC64 인라인 어셈블리도 안정화했다. const 블록 평가 방식을 일관되게 정리해 패턴 매칭의 의미를 크레이트·모듈과 독립적으로 만들었다. powerpc64-unknown-linux-musl을 Tier 2 지원 플랫폼으로 승격하고, Apple TV/Watch/Vision 기기의 aarch64 타겟 6개도 Tier 2로 올렸다. 전체 요약 12문장 읽기 → 021 00:11 ▲ 116 · 댓글 61 구글 Brotli 압축 라이브러리의 심각한 보안 결함, HTTP 생태계 전역 영향 구글의 Brotli 압축 라이브러리 1.0.3~1.2.0 버전에서 발견된 CVE-2026-111497은 out-of-bounds write 취약점으로, 공격자가 제작한 Brotli 데이터를 받는 모든 Node.js·Python·C++ 프로세스에서 메모리 누출 또는 원격 코드 실행을 가능하게 한다. 보안 · Node2Shell evolves to HTTP2Shell, blast radius affects many HTTP libs and apps
Key Point HTTP 압축의 표준 라이브러리 취약점이 Node.js·Python·여러 언어 전역에 영향을 미치며, 자동 의존성 로드로 인해 직접 설치하지 않은 애플리케이션도 노출될 수 있어 긴급 대응이 필요하다.
핵심 요약
구글의 Brotli 압축 라이브러리 1.0.3~1.2.0 버전에서 발견된 CVE-2026-111497은 out-of-bounds write 취약점으로, 공격자가 제작한 Brotli 데이터를 받는 모든 Node.js·Python·C++ 프로세스에서 메모리 누출 또는 원격 코드 실행을 가능하게 한다. CVSS 9.2(심각)로 평가되며, 2월 OpenAI에서 발견했으나 당시엔 보안 문제로 인식되지 않았다. Node.js 22.23.4·24.22.1·26.12.1, Python Brotli 1.2.1·brotlicffi 1.2.1.0, Bun 1.4.4, Envoy 1.40.0 등으로 패치 가능하다. 전체 요약 8문장 읽기 → 022 09:11 ▲ 102 · 댓글 88 UUIDv7, 생각보다 신뢰할 수 없다 UUIDv7은 단조증가 ID, 정확한 타임스탬프, 예측 불가능성을 제공한다고 알려져 있지만 RFC 호환 구현 중 많은 것이 이 속성들을 위반한다. 인프라 · 데브옵스 · UUIDv7 doesn't have the properties you think it does
Key Point 구현 선택에 따라 단조성, 정확한 타임스탐프, 보안성이 보장되지 않을 수 있으므로 UUIDv7 사용 시 각 구현의 실제 동작과 제약을 파악해야 한다.
핵심 요약
UUIDv7은 단조증가 ID, 정확한 타임스탬프, 예측 불가능성을 제공한다고 알려져 있지만 RFC 호환 구현 중 많은 것이 이 속성들을 위반한다. RFC 9562는 타임스탬프를 시스템 시계에서 직접 유도하지 않고 임의로 변경하도록 허용하기 때문에, UUID에 내장된 타임스탐프가 객체 생성 시간과 맞지 않을 수 있다. Python 표준 라이브러리의 uuid7()은 카운터 오버플로우 시 타임스탬프를 미리 증가시키는데, 시스템 클록이 역행하면 타임스탬프가 시스템 시간보다 임의로 크게 앞서갈 수 있다. 전체 요약 12문장 읽기 → 023 09:11 ▲ 171 · 댓글 105 구글이 공개한 Rust 스타일 가이드, 안드로이드·크롬까지 확대 구글이 공식 Rust 스타일 가이드를 발표했으며, 안드로이드·크롬·Fuchsia 등 여러 프로젝트에서 적용할 계획이다. 오픈소스 · 도구 · Google's Rust Style Guide
Key Point 구글·안드로이드·크롬 등 대규모 프로젝트들이 채택하는 표준이 되면서 Rust 개발자의 코드 작성 방식을 좌우할 가능성이 크다.
핵심 요약
구글이 공식 Rust 스타일 가이드를 발표했으며, 안드로이드·크롬·Fuchsia 등 여러 프로젝트에서 적용할 계획이다. 코드 읽기 쉬움·유지보수·자동화 도구 호환성·생태계 일관성을 목표로 하되, 대규모 변경(LSC)을 수월하게 하는 것을 추가 목표로 삼았다. 작은 크레이트 선호, 단일 디렉터리 구조, 글로브 임포트 금지 등 코드 조직화 규칙을 제시했다. 전체 요약 8문장 읽기 → 024 00:10 ▲ 103 · 댓글 27 C++26에 표준 디버깅 헤더 추가 모든 C++ 프로젝트가 각자 구현해온 프로그래밍 방식의 중단점 설정이 C++26에서 표준화되었다. 웹 · 프론트엔드 · C++26: The New Debugging Header
Key Point 모든 C++ 프로젝트가 직접 구현한 디버거 감지와 중단점 기능이 드디어 표준 라이브러리로 통합되어 크로스플랫폼 호환성 문제가 해결됩니다.
핵심 요약
모든 C++ 프로젝트가 각자 구현해온 프로그래밍 방식의 중단점 설정이 C++26에서 표준화되었다. P2546R5와 P2810R4 제안으로 새로운 헤더가 추가되며, std::breakpoint(), std::is_debugger_present(), std::breakpoint_if_debugging() 세 함수를 제공한다. std::breakpoint()는 무조건부 중단점으로 디버거가 연결되면 실행을 멈추고 (x86에서 int3 명령어로 컴파일), 디버거가 없으면 구현 정의 동작을 한다. 전체 요약 8문장 읽기 → 025 03:11 ▲ 230 · 댓글 48 Python 3.15 정식 출시, JIT 컴파일러와 새로운 내장 타입 추가 Python 3.15.0이 2026년 10월 9일 정식 출시되었으며, 1,012명의 기여자로부터 5,643개 커밋이 포함되었다. 오픈소스 · 도구 · Python 3.15
Key Point 인터프리터 성능 개선, 새로운 언어 기능, 타입 시스템 확장이 파이썬 개발자의 생산성과 코드 안정성에 직접적인 영향을 미친다.
핵심 요약
Python 3.15.0이 2026년 10월 9일 정식 출시되었으며, 1,012명의 기여자로부터 5,643개 커밋이 포함되었다. 새로운 내장 타입으로 sentinel 타입과 frozendict가 추가되었고, 명시적 지연 import(PEP 810)로 시작 시간을 단축했다. 실험적 JIT 컴파일러가 대폭 개선되어 x86-64 Linux에서 표준 인터프리터 대비 7~8%, AArch64 macOS에서 11~12% 성능 향상을 달성했다. 전체 요약 10문장 읽기 → 026 03:11 ▲ 103 · 댓글 196 TypeScript 컴파일러를 Rust로 포팅한 tsc-rs 공개 LLM을 이용해 TypeScript 컴파일러, 타입 체커, LSP를 Rust로 포팅한 tsc-rs를 공개했다. 기타 · Port of the TypeScript compiler, checker and lsp to Rust, by LLM
Key Point LLM으로 대규모 컴파일러를 성공적으로 포팅한 사례이며, tsc 7 대비 1.6배 빠른 TypeScript 타입 체커가 npm에 공개되어 프로젝트에 즉시 적용 가능하다.
핵심 요약
LLM을 이용해 TypeScript 컴파일러, 타입 체커, LSP를 Rust로 포팅한 tsc-rs를 공개했다. OpenAI 모델로는 총 42만 달러를 소비했으나 84% 호환성에 그쳤고, Claude Opus 5.5는 10시간 내 작동 v0를 완성해 2주간 약 2만 4,047달러로 완전 포팅을 달성했다. Microsoft의 TypeScript 컴파일러를 Go에서 Rust로 직접 포팅했으며, tsc와 동일한 명령줄 옵션·언어 서버·API를 유지한다. 전체 요약 12문장 읽기 → 027 03:11 ▲ 101 · 댓글 26 Swift로 QEMU에서 베어메탈 커널 구현하기 Embedded Swift(OS와 표준 라이브러리가 없는 환경용 Swift 부분집합)를 사용해 QEMU 가상 머신에서 실행되는 최소 커널을 작성한 실험 프로젝트이다. 인프라 · 데브옵스 · A minimal kernel in Swift, running in QEMU
Key Point OS 없는 베어메탈 환경에서 고수준 언어로 커널을 작성할 수 있음을 보여주는 실험으로, Swift의 Embedded 서브셋이 시스템 레벨 프로그래밍에 적용 가능함을 입증한다.
핵심 요약
Embedded Swift(OS와 표준 라이브러리가 없는 환경용 Swift 부분집합)를 사용해 QEMU 가상 머신에서 실행되는 최소 커널을 작성한 실험 프로젝트이다. aarch64-none-none-elf 타겟(OS 없는 64비트 ARM)으로 컴파일하기 위해 toolset.json에서 experimental 기능 활성화, 표준 라이브러리 링킹 비활성화, 커스텀 링커 스크립트 사용 등을 설정했다. CPU가 원시 상태에서 시작되므로 boot.S 어셈블리 파일에서 _start 심볼 정의, 스택 설정, Swift 진입점 호출, 보조 코어 대기 처리를 수행한다. 전체 요약 8문장 읽기 → 028 00:11 새 버전 Rust 1.99.0 공개, C-가변함수 안정화 Rust 1.99.0이 릴리스되었으며, C-가변함수 정의와 #[unsafe(naked)] 함수 기능이 안정화되었다. 오픈소스 · 도구 · rust-lang/rust@1.99.0
Key Point C-가변함수 안정화로 FFI 작업이 더 안전해지고, 다수의 라이브러리 API 안정화로 표준 라이브러리 사용성이 개선되며, Rustdoc 성능 최적화가 대규모 프로젝트의 빌드 속도에 영향을 줍니다.
핵심 요약
Rust 1.99.0이 릴리스되었으며, C-가변함수 정의와 #[unsafe(naked)] 함수 기능이 안정화되었다. 언어 차원에서 raw_borrows_via_references 린트 추가, unconditional_panic 린트 확장, #[my_macro] mod foo; 구문 안정화 등이 진행되었다. 컴파일러는 AVR/AMDGCN/NVPTX에서 -Ctarget-cpu를 target-modifier로 변환하고, doc alias 속성이 메서드 제안 시 유사성 검색보다 우선하도록 개선했다. 전체 요약 9문장 읽기 → 029 21:11 당일 +138 Claude 코드용 388개 스킬·플러그인 공개 Alireza Rezvani가 Claude Code를 비롯한 13개 AI 코딩 도구용 388개의 프로덕션 급 스킬·플러그인·에이전트 스킬을 오픈소스로 공개했다. 오픈소스 · 도구 · alirezarezvani/claude-skills · Python
Key Point 13개 플랫폼을 하나의 표준으로 지원하는 388개 규모의 스킬 라이브러리로, 엔지니어부터 C레벨 경영진까지 모든 역할의 AI 코딩 에이전트 능력을 한 번에 확장할 수 있다.
핵심 요약
Alireza Rezvani가 Claude Code를 비롯한 13개 AI 코딩 도구용 388개의 프로덕션 급 스킬·플러그인·에이전트 스킬을 오픈소스로 공개했다. 엔지니어링, 마케팅, 제품, 규제·컴플라이언스, C레벨 어드바이저, 비즈니스·금융 등 20개 도메인을 다루며, 388개의 Python 도구(모두 표준 라이브러리만 사용)와 823개의 템플릿·체크리스트·도메인 참고 자료를 포함한다. Claude Code, OpenAI Codex, Gemini CLI, Cursor, Aider, Windsurf, Mistral Vibe, Hermes Agent 등 13개 플랫폼에 네이티브로 작동하며, 통일된 agentskills.io SKILL.md 표준을 사용한다. 전체 요약 11문장 읽기 → 030 00:11 ▲ 11 · 댓글 2 LLM이 발굴한 수학 정리의 '가치'를 판단하는 방법 LLM은 수십 년간 미결된 수학 문제를 풀 수 있게 됐지만, 생성된 정리가 실제로 흥미롭거나 유용한지는 불명확하다. AI · 머신러닝 · Learning to Discover Interesting Mathematics
Key Point LLM이 만드는 수학 정리 중 진짜 가치 있는 것을 자동으로 식별하고 선택하는 방법이 등장했으며, 이는 인간 개입 없이 수학 지식을 자동으로 확장할 수 있는 길을 열어준다.
핵심 요약
LLM은 수십 년간 미결된 수학 문제를 풀 수 있게 됐지만, 생성된 정리가 실제로 흥미롭거나 유용한지는 불명확하다. 연구팀은 정리의 '내재적 흥미도'를 정의했다: 증명의 길이를 명제의 길이로 나눈 비율로, 정리의 실제 유용성과 강한 상관관계가 있다. 증명 난이도를 주어진 전제 조건 하에서 예측하는 것이 흥미도와 유용성 지표를 계산하는 핵심 원시값임을 확인했다. 전체 요약 8문장 읽기 → 031 21:11 당일 +122 LLVM 프로젝트, 컴파일러 인프라 오픈소스 공개 LLVM은 최적화된 컴파일러, 최적화 도구, 런타임 환경 구축을 위한 모듈식·재사용 가능한 툴킷이다. 인프라 · 데브옵스 · llvm/llvm-project · LLVM
Key Point 컴파일러 및 개발 도구 생태계의 핵심 인프라이며, C/C++ 등 여러 언어의 컴파일 과정을 이해하고 활용하는 개발자라면 LLVM의 구조와 컴포넌트를 알아야 한다.
핵심 요약
LLVM은 최적화된 컴파일러, 최적화 도구, 런타임 환경 구축을 위한 모듈식·재사용 가능한 툴킷이다. 핵심 컴포넌트는 중간 표현(intermediate representation)을 처리해 목적 파일로 변환하는 도구·라이브러리·헤더 파일을 포함한다. 어셈블러, 디스어셈블러, 비트코드 분석기, 비트코드 최적화 도구 등이 포함되어 있다. 전체 요약 6문장 읽기 → 032 22:26 ▲ 115 · 댓글 18 Rust SIMD 라이브러리 'Fearless SIMD' v1.0 공개 Rust에서 SIMD 프로그래밍을 안전하게 만드는 라이브러리 Fearless SIMD v1.0이 출시됐으며, 8년의 개발 과정을 거쳤다. 오픈소스 · 도구 · Fearless SIMD v1.0
Key Point Rust의 SIMD 프로그래밍은 보안과 성능 사이의 균형이 중요한데, Fearless SIMD가 unsafe 코드 제거와 zero-cost 추상화를 동시에 달성한 것이 생태계에 미치는 실질적 영향을 알 수 있다.
핵심 요약
Rust에서 SIMD 프로그래밍을 안전하게 만드는 라이브러리 Fearless SIMD v1.0이 출시됐으며, 8년의 개발 과정을 거쳤다. 성능상 문제를 해결하기 위해 플랫폼 간 동일한 결과를 보장하는 precise 변형과 엣지 케이스를 무시하는 fast 변형을 모두 제공한다. 하드웨어 네이티브 벡터 크기로 코드를 표현할 수 있어 모든 플랫폼에서 하드웨어를 최대로 활용할 수 있다. 전체 요약 9문장 읽기 → 033 18:11 ▲ 109 · 댓글 37 gzip으로 텍스트를 생성할 수 있다 정보 이론에서 압축은 예측과 동치이므로, 신경망 없이 OS의 gzip 압축기만으로 언어 모델처럼 동작할 수 있다. AI · 머신러닝 · Can gzip be a language model?
Key Point 기존의 대규모 학습된 신경망 없이 순수 표준 라이브러리만으로 언어 모델이 동작하는 방식을 보여주며, 압축과 예측의 수학적 동치성을 실제로 구현한 흥미로운 증명이다.
핵심 요약
정보 이론에서 압축은 예측과 동치이므로, 신경망 없이 OS의 gzip 압축기만으로 언어 모델처럼 동작할 수 있다. gzip은 최근 텍스트의 32KiB 슬라이딩 윈도우에서 매칭을 찾아 압축하는데, 이를 확률 점수로 변환할 수 있다. 코퍼스를 gzip의 윈도우에 포함시켜 프라임한 후, 후보 텍스트를 덧붙여 압축했을 때의 길이를 측정해 점수를 매긴다. 전체 요약 6문장 읽기 → 034 21:11 당일 +107 Rust 언어 공식 저장소, 컴파일러와 표준 라이브러리 관리 Rust 프로젝트의 메인 저장소로 컴파일러, 표준 라이브러리, 문서를 포함하고 있습니다. 오픈소스 · 도구 · rust-lang/rust · Rust
Key Point Rust 생태계의 핵심 인프라 프로젝트로, 언어 개발에 참여하거나 Rust를 심화 학습하려는 개발자라면 저장소의 구조와 기여 방식을 알아두면 도움이 됩니다.
핵심 요약
Rust 프로젝트의 메인 저장소로 컴파일러, 표준 라이브러리, 문서를 포함하고 있습니다. 메모리 효율성과 성능을 바탕으로 임베디드 기기, 크리티컬 서비스 등에 적합한 언어입니다. 강력한 타입 시스템과 소유권 모델로 메모리 안전성과 스레드 안전성을 컴파일 타임에 보장합니다. 전체 요약 5문장 읽기 →