쌓인 기록에서 찾기
무엇을 찾으세요?
날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위부터 2026년 9월 24일 (목)까지932건
4건 · "Terraform"조건 지우기 ×
001새 버전Terraform 1.16.4 릴리스, 정책 평가 렌더링 오류 수정Terraform Enterprise의 이전 버전과의 호환성 문제로 정책 평가 결과 렌더링에 실패하는 버그를 수정했다.인프라 · 데브옵스 · hashicorp/terraform@v1.16.4
Terraform 1.16.4 릴리스, 정책 평가 렌더링 오류 수정

Key PointTerraform Enterprise 사용자와 stacks 기능을 활용하는 개발자에게 영향을 주는 중요한 버그 수정 사항이다.
핵심 요약
- Terraform Enterprise의 이전 버전과의 호환성 문제로 정책 평가 결과 렌더링에 실패하는 버그를 수정했다.
- 리소스에 unknown count/for_each가 있을 때 provider의 deferral 반환으로 인한 stacks 모듈의 잘못된 deferred 에러를 해결했다.
오픈소스 · 도구 · Nobody pays for FOSS, we can force them to
오픈소스는 왜 공짜일 수밖에 없나: 진화 생물학으로 본 소프트웨어 시장
Key Point오픈소스가 공짜인 것이 이데올로기가 아니라 시장 구조의 필연적 결과라는 점을 보여주며, 현재의 지속 불가능한 유지보수 구조의 원인을 진단한다.
핵심 요약
- 오픈소스는 진화적으로 안정된 전략(ESS)으로 작동하는데, 더 관대한 라이선스를 가진 프로젝트가 그렇지 않은 것을 항상 이긴다.
- React, Elasticsearch, Terraform, Redis 등 라이선스를 제한하려던 모든 사례가 포크와 경쟁에서 패배했고 결국 오픈소스로 돌아왔다.
- 디스럽션 메커니즘이 소프트웨어 시장을 지속적으로 무료 쪽으로 밀어낸다.
- 2024년 조사에 따르면 오픈소스 유지보수자의 60%가 무보수이고, 상위 5% 개발자가 가치의 96%를 생산한다.
- 상위 50개 패키지의 80% 코드를 136명이 작성했으며, xz 같은 중요 라이브러리가 한두 명의 피로한 개발자에 의존한다.
인프라 · 데브옵스 · coder/coder · Go
자체 서버에서 개발 환경과 AI 에이전트를 운영하는 Coder

Key Point자신의 서버에서 개발 환경을 완전히 제어하고 싶거나 AI 코딩 에이전트를 내부 인프라에 안전하게 배포하려는 팀에게 필요한 솔루션입니다.
핵심 요약
- Coder는 Terraform으로 정의한 클라우드 개발 환경을 자체 인프라에서 호스팅할 수 있는 플랫폼입니다.
- EC2, Kubernetes, Docker 등 다양한 환경에서 워크스페이스를 구성하고, Wireguard 터널로 보안 연결을 제공합니다.
- 사용되지 않는 리소스는 자동으로 종료해 비용을 절감하고, 몇 초 만에 개발자를 온보딩할 수 있습니다.
- LLM 자체 호스팅 기능으로 Anthropic, OpenAI, Google, Bedrock 등 다양한 모델을 지원하며, 워크스페이스에는 API 키를 저장하지 않고 중앙 집중식 거버넌스를 제공합니다.
- AI 에이전트는 제어 평면에서 실행되어 워크스페이스 내 LLM 인증 정보 노출을 방지하고, 모든 작업에 사용자 신원을 기록합니다.
인프라 · 데브옵스 · Understanding the recent DDoS attack against Read the Docs
Read the Docs, 사상 최대 DDoS 공격으로 10일간 고전
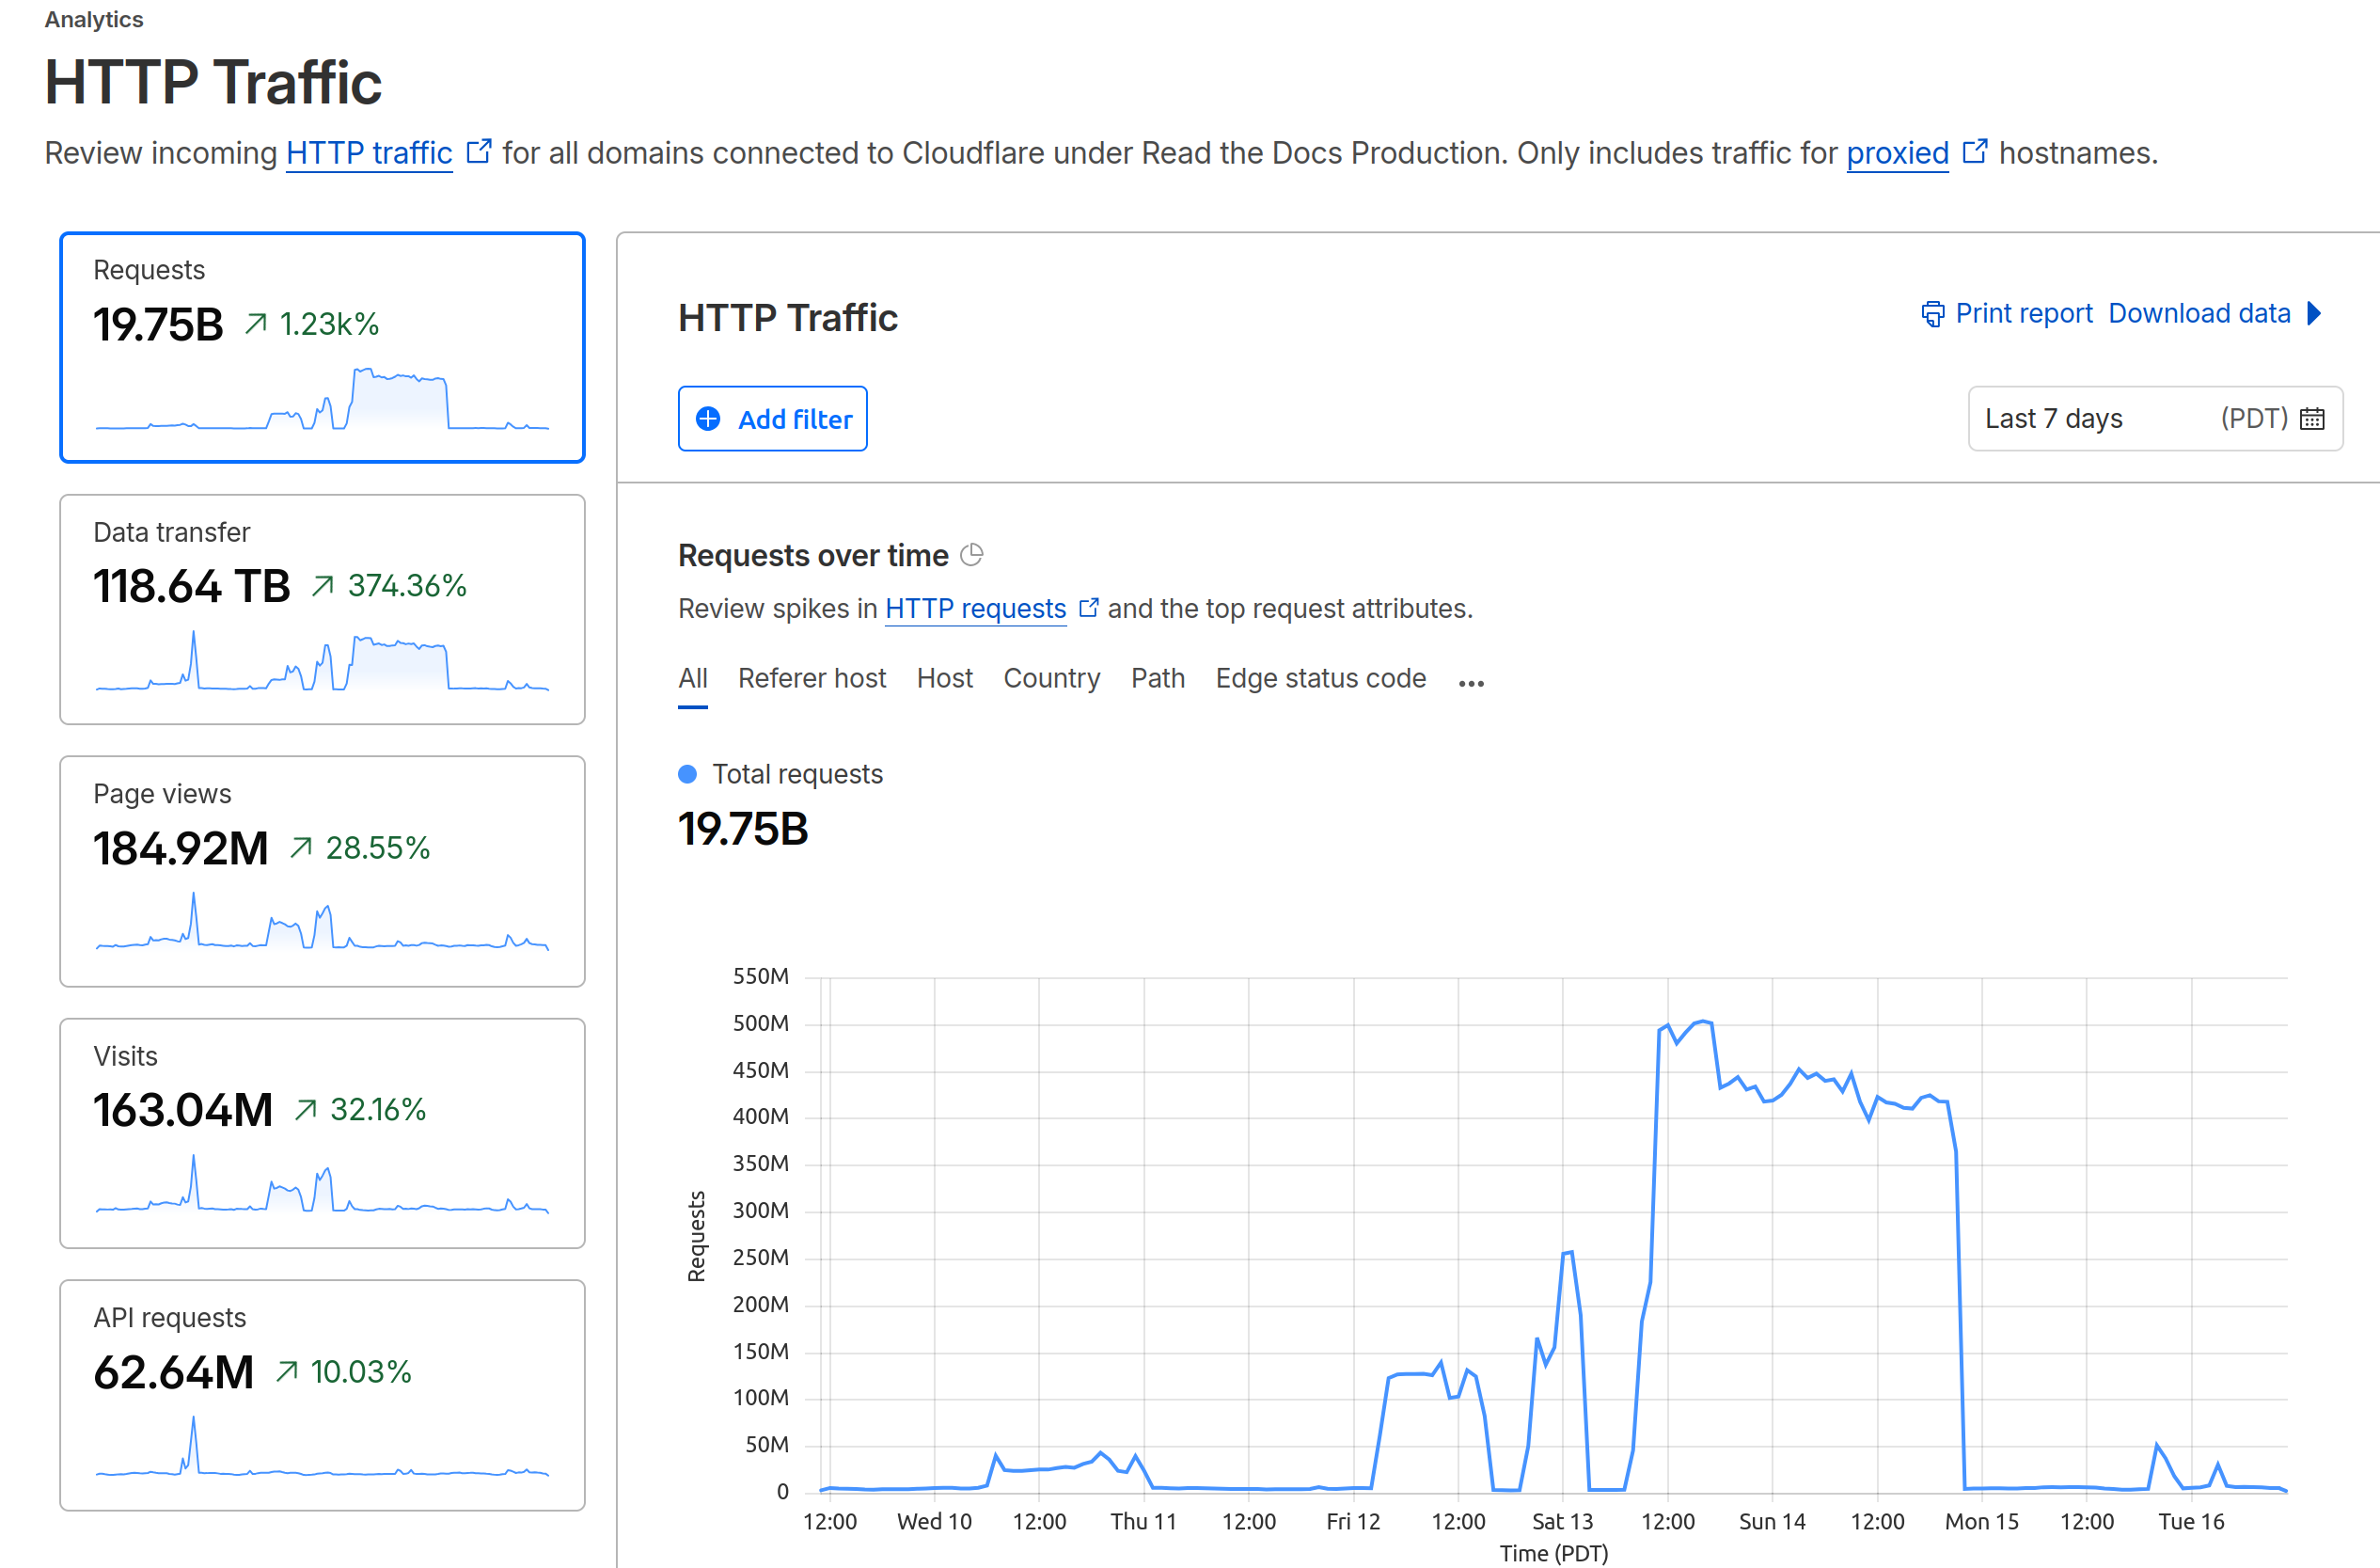
Key Point캐시 우회, 헤더 무작위화, 적응형 공격 패턴 등 단순 트래픽 홍수와 다른 정교한 DDoS 기법이 무엇인지, 대규모 인프라도 대응이 어려운 이유를 보여준다.
핵심 요약
- 2026년 6월 Read the Docs가 분당 550만 개 요청의 대규모 DDoS 공격을 받았으며, 정상 트래픽의 100배 규모였다.
- 공격은 전 세계 수백 개 네트워크의 수백만 개 IP에서 시작됐고, HTTP 헤더와 TLS 파라미터를 무작위로 변경해 서명 기반 필터를 회피했다.
- 공격자들은 캐시되지 않는 404, 302 리다이렉트 등을 의도적으로 대상으로 삼았으며, 방어 규칙에 적응해 요청 속도와 대상 경로를 지속적으로 변경했다.
- Cloudflare의 자동 DDoS 방어는 일부만 차단했고, 공격 트래픽의 상당 부분이 통과해 Rate limiting과 WAF 규칙까지 도달했다.
- Read the Docs 팀은 임시 리다이렉트를 엣지에서 처리하도록 전환하고 Terraform 기반 수십 개의 Rate limiting 규칙을 운영하며 공격에 대응했다.
- 공격은 공개 문서와 상업 호스팅 서비스, 로그인이 필요한 대시보드까지 다중 속성을 동시에 겨냥했으며 약 10일간 지속됐다.