매일 쌓이는 개발자의 시야
2026년 10월 28일 (수).
세상의 기술 소식, 한국어로 한눈에.
읽을 이야기, 써볼 도구, 논문과 새 버전까지.
AI 요약 안내AI가 한국어로 정리한 내용입니다. 정확한 정보는 각 카드의 원문을 확인해 주세요.
요약 원칙 ↗ 보안 분야 · 6건 필터 해제 ×
오늘의 주요포인트 상위 6건
01보안
원제 The US government is hiding secret court ruling about how it spies on Americans
433 포인트댓글 141

Key Point미국 정부가 국내 감시 권한의 법적 문제점을 담은 판결을 숨기면서, 의회 투표 앞에 필수 정보 공개를 거부하고 있는 상황이다.
핵심 요약
- 민주당 상원의원 2명이 트럼프 행정부가 적법 절차 없이 미국인 통신을 감청할 수 있게 하는 프로그램(FISA 702조) 재승인 압박용으로 법원 판결을 의도적으로 숨기고 있다고 주장했다.
- 외국정보감시법원(FISA Court)은 7개월 전 정보 분석가들이 승인·기록 없이 미국인 메시지를 추출하는 검색 필터를 문제 삼았고, 법원 판결은 공개되지 않고 있다.
- 행정부 자체 정책에 따르면 이런 판결은 발행 후 180일 내에 공개해야 하는데, 9월 13일 기한이 지났다.
전체 요약 12문장 읽기 →02보안
원제 Is my data used for model training?
177 포인트댓글 76
Key Point상용 AI 서비스 사용자가 자신의 데이터 활용 범위를 정확히 이해해야 개인정보보호와 보안을 판단할 수 있기 때문이다.
핵심 요약
- Anthropic의 상용 제품(Claude for Work, Anthropic API, Claude Gov 등)은 기본적으로 사용자의 입출력을 모델 학습에 사용하지 않는다.
- 다만 사용자가 명시적으로 피드백을 제공하거나 데이터 사용을 허락할 경우, 대화 내용과 코딩 세션이 모델 학습에 활용될 수 있다.
- 피드백 버튼(좋아요/싫어요)을 통해 제공한 피드백 데이터는 커스텀 설정, 대화 기록, 모델 설정 등 관련 정보와 함께 보안 백엔드에 최대 5년간 저장된다.
전체 요약 6문장 읽기 →03보안
원제 Tailscale SSH: Investigation and remediation update
170 포인트댓글 96

Key Point원격 접근 인프라의 핵심인 Tailscale SSH의 권한 상승 취약점으로, 엔지니어들이 즉시 설정을 검토하고 권장 조치를 취해야 한다.
핵심 요약
- Tailscale이 SSH 기능의 보안 취약점을 조사 중이며 10월 27일까지 패치를 배포할 예정이다.
- 발견된 취약점은 주로 권한 상승(privilege escalation) 문제로, 이미 Tailscale SSH 접근이 허가된 사용자나 기기가 설정된 권한을 초과하는 작업을 수행할 수 있다.
- 취약점 악용 가능성은 허가된 사용자의 권한, 시스템 설정, 기타 조건에 따라 달라지며, 현재로선 모든 사용자에게 Tailscale SSH 비활성화를 권장하지 않는다.
전체 요약 6문장 읽기 →04보안
원제 PHP2Shell: Exploitation attempts and remediation trends
158 포인트댓글 53

Key Point공격이 실제로 대규모 피해를 입히지 못하고 있는 이유와 조직들의 패치 현황을 파악하면, 이 취약점에 대한 실제 위협 수준과 대응 우선순위를 정확히 판단할 수 있다.
핵심 요약
- PHP의 CVE-2026-109618, CVE-2026-109619 공개 후 위즈 보안팀은 실제 공격 시도를 모니터링하고 공개된 익스플로잇 코드를 분석했다.
- 공개 후 약 일주일 만에 인터넷 노출 취약 머신이 67% 감소했으며, PHP 7.3 이상 버전 운영 조직이 47.9% 줄었다.
- 포착된 공격은 두 가지 유형으로 나뉜다: PHP2Shell 익스플로잇을 사용한 공격과 '세션 중독'이라는 관련 없는 기법을 PHP2Shell 이름으로 위장한 공격이다.
전체 요약 8문장 읽기 →05보안
원제 Code-execution flaw in UEFI firmware threatens most servers on planet Earth
133 포인트댓글 64

Key Point대부분의 서버가 사용하는 UEFI 펌웨어의 심각한 실행 취약점이 공개 패치로 인해 조기 공개되어, 전 세계 인프라 보안에 즉각적인 위협이 되고 있다.
핵심 요약
- TianoCore EDK II 오픈소스의 ICMP 컴포넌트에서 메모리 손상 취약점(CVE-2026-97631, CVSS 9.5)이 발견되었다.
- AMI, Insyde, Phoenix 등 거의 모든 UEFI 공급업체와 마이크로소프트의 Project Mu가 이 코드를 사용하고 있다.
- Anthropic의 Alex Matrosov와 Google의 Dan Holmes가 발견했으며 1월 공개 예정이었지만, AMI가 지난달 깃허브에 패치와 함께 취약점을 공개했다.
전체 요약 13문장 읽기 →06보안
원제 Police Are Using AI to Pull over Drivers for 'Suspicious' Behavior
130 포인트댓글 55
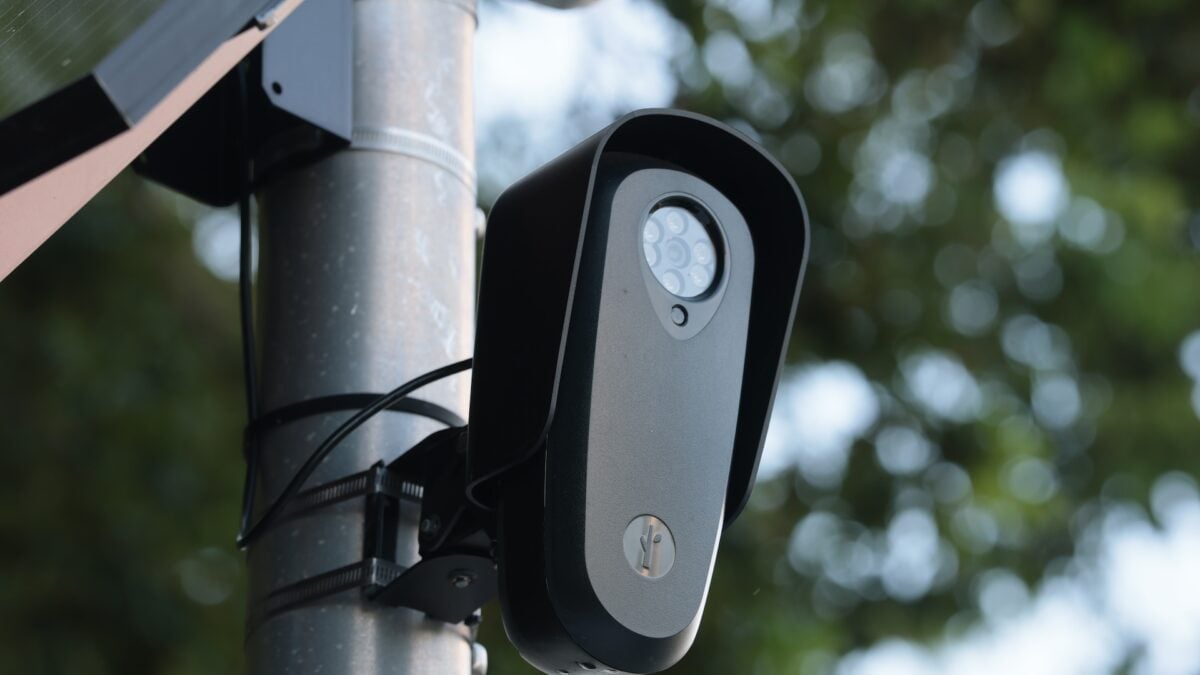
Key Point운전자들의 일상적 이동이 영장 없이 감시·기록되고 범죄 혐의 없이 경찰 제지의 근거가 되는 실태를 다룬 기사이며, 경찰의 AI 감시 권한 확대와 시민 사생활 침해 사이의 갈등이 현실화되고 있다.
핵심 요약
- 경찰이 자동 번호판 인식(ALPR) 기술과 AI를 이용해 구체적인 범죄 혐의 없이 '의심스러운' 운전 패턴을 이유로 운전자를 제지하고 있다.
- 버지니아 주 20대 여성 그레이스 놀즈는 9월 로드트립 중 좌측 차선 운전 시간이 길다는 이유로 FBI 요원에게 제지당했고, 자신의 번호판이 의심스러운 이동 패턴으로 플래그되었다고 들었다.
- FBI 요원은 고속도로 표지판 위의 카메라를 포함해 '카메라가 어디에나 있다'고 설명했으며, 그의 컴퓨터에서 놀즈의 위치 데이터와 번호판 사진을 보여줬다.
전체 요약 9문장 읽기 →읽을 논문
Hugging Face Papers00
커뮤니티가 고른 오늘의 AI 논문
●이번 피드는 여기까지입니다.
작은 발견을 다음 커밋으로 이어가세요.