쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 10월 30일 (금)까지 3636건
62건 · "보안 취약점"조건 지우기 ×
001 12:11 ▲ 132 · 댓글 15 암 치료 1년, 병원 침대에서 쓴 기술자의 일상 저자는 림프종 진단을 받고 지난 1년간 화학요법을 받으며 겪은 경험을 기술한다. 기타 · A Health Update
Key Point 극한의 의료 상황 속에서도 기술 전문가의 책임감을 잃지 않고, 개인의 건강 투쟁과 직업 현실을 솔직하게 드러내는 글이다.
핵심 요약
저자는 림프종 진단을 받고 지난 1년간 화학요법을 받으며 겪은 경험을 기술한다. 첫 6주간 주 1회 요추천자로 척수액에 메토트렉세이트를 주입받았으며, 이 과정 후 심각한 두통이 발생해 누워서 지내야 했다. 이후 벤다무스틴과 리투익시맙을 28일 주기로 투여받으며 미각 변화, 근손실, 극심한 피로 등을 경험했다. 전체 요약 11문장 읽기 → 002 09:11 ▲ 170 · 댓글 96 Tailscale SSH 보안 취약점 발견, 27일 패치 예정 Tailscale이 SSH 기능의 보안 취약점을 조사 중이며 10월 27일까지 패치를 배포할 예정이다. 보안 · Tailscale SSH: Investigation and remediation update
Key Point 원격 접근 인프라의 핵심인 Tailscale SSH의 권한 상승 취약점으로, 엔지니어들이 즉시 설정을 검토하고 권장 조치를 취해야 한다.
핵심 요약
Tailscale이 SSH 기능의 보안 취약점을 조사 중이며 10월 27일까지 패치를 배포할 예정이다. 발견된 취약점은 주로 권한 상승(privilege escalation) 문제로, 이미 Tailscale SSH 접근이 허가된 사용자나 기기가 설정된 권한을 초과하는 작업을 수행할 수 있다. 취약점 악용 가능성은 허가된 사용자의 권한, 시스템 설정, 기타 조건에 따라 달라지며, 현재로선 모든 사용자에게 Tailscale SSH 비활성화를 권장하지 않는다. 전체 요약 6문장 읽기 → 003 03:11 ▲ 150 · 댓글 53 Ghostty 1.4.0 출시, Kitty 그래픽 완전 지원·성능 2배 개선 터미널 에뮬레이터 Ghostty 1.4.0이 7개월 개발 기간을 거쳐 172명 기여자의 2,889개 커밋으로 출시됐다. 인프라 · 데브옵스 · Ghostty 1.4.0
Key Point 새 터미널의 메모리 사용량이 8배 감소했고 대용량 파일 출력이 2.7배 빨라지는 등 실질적 성능 향상이 이뤄졌으며, Kitty 그래픽 완전 지원으로 플랫폼 간 호환성이 크게 개선됐다.
핵심 요약
터미널 에뮬레이터 Ghostty 1.4.0이 7개월 개발 기간을 거쳐 172명 기여자의 2,889개 커밋으로 출시됐다. 마지막 남은 Kitty 그래픽 기능인 애니메이션과 상대 위치 지정을 완성해 Kitty 외 첫 번째로 명세 100% 구현을 달성했으며, 이미지 전송이 16배 빨라졌다. 스크롤백 압축을 도입해 물리 메모리 사용량을 70~90% 감소시켰고, 기본 스크롤백 제한을 10MB에서 50MB로 상향했다. 전체 요약 13문장 읽기 → 004 21:12 새 버전 Redis 8.10.3 보안 업데이트 공개 Redis 8.10.3 버전이 공개됐으며, 보안 취약점 해결이 주요 목적이다. 인프라 · 데브옵스 · redis/redis@8.10.3
Key Point 클러스터 모드의 Redis 사용자는 메시지 크기 제한을 우회한 메모리 손상 공격으로부터 보호받기 위해 빠른 업그레이드가 필요하다.
핵심 요약
Redis 8.10.3 버전이 공개됐으며, 보안 취약점 해결이 주요 목적이다. 클러스터 모드에서 4GB 이상의 PUBLISH/SPUBLISH 메시지를 클러스터 버스로 전파할 때 발생하는 힙 버퍼 오버플로우 취약점을 수정했다. 005 09:11 ▲ 361 · 댓글 202 숨겨진 비트코인 $500을 해킹으로 획득하는 도전 이 서버에 약 $500 상당의 비트코인 개인키가 숨겨져 있으며, PHP 사용자 계정을 통해 print-flag 바이너리로 접근 가능하다. 보안 · Show HN: Steal My Bitcoin
Key Point 보안 취약점을 의도적으로 노출하고 실제 상금을 제시하는 해킹 챌린지로, 개발자들의 침투 테스트 실력을 시험할 수 있는 실습 기회를 제공한다.
핵심 요약
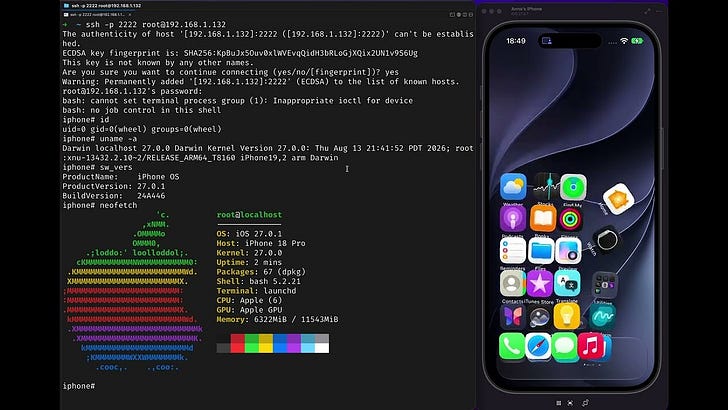
이 서버에 약 $500 상당의 비트코인 개인키가 숨겨져 있으며, PHP 사용자 계정을 통해 print-flag 바이너리로 접근 가능하다. PHP2SHELL CVE 공개 이전의 낡은 PHP 버전이 의도적으로 사용되었다. 가장 먼저 지갑에 접근하는 사람이 상금을 획득한다. 전체 요약 5문장 읽기 → 006 03:11 ▲ 358 · 댓글 211 iPhone 취약점 시연, Hexacon에서 공개 Hexacon 컨퍼런스에서 iPhone에 대한 여러 해킹 기법을 시연했다. 보안 · Today, we hacked what we'd set out to hack: the iPhone
Key Point iPhone의 보안 취약점이 어떻게 악용될 수 있는지 보여주는 구체적 사례를 확인할 수 있고, iOS 사용자들에게 실질적인 위협이 될 수 있는 공격 기법들이 무엇인지 알 필요가 있다.
핵심 요약
Hexacon 컨퍼런스에서 iPhone에 대한 여러 해킹 기법을 시연했다. Signal 앱의 1클릭 해킹부터 iMessage 관련 공격까지 다양한 데모를 선보였다. APT(Apple Persistent Threat)라 명명한 지속적 위협 기법도 포함되어 있다. 전체 요약 4문장 읽기 → 007 06:11 ▲ 196 · 댓글 73 PHP 보안 취약점 공개로 조정 공개 일정 혼란 초래 작성자가 CVE-2026-109618과 CVE-2026-109619 관련 PHP 원격코드 실행 취약점(RCE)에 대해 Hacker News에 게시했다. 보안 · Tell HN: I unknowingly broke the PHP RCE embargo. I am sorry.
Key Point 보안 embargo 위반으로 인한 조정 공개 일정 지연이 개발 커뮤니티의 보안 대응 계획에 직접 영향을 미친다.
핵심 요약
작성자가 CVE-2026-109618과 CVE-2026-109619 관련 PHP 원격코드 실행 취약점(RCE)에 대해 Hacker News에 게시했다. 이 글이 협력 공개 일정에 상당한 영향을 미쳤고 추가 작업량을 발생시켰다. 작성자는 당시 보안 embargo 존재를 알지 못했으며, 연락 담당자도 embargo가 없다고 전달했다고 설명했다. 전체 요약 5문장 읽기 → 008 00:11 ▲ 164 · 댓글 41 리눅스 커널 보안 취약점 실수로 공개 메일링리스트에 노출 Trend Micro의 Zero Day Initiative가 실수로 리눅스 커널 보안 취약점 여러 건을 비공개 보안 메일링리스트가 아닌 공개 LKML(Linux Kernel Mailing List)에 게시했다. 보안 · Several Linux kernel vulnerabilities accidentally posted to public mailing list
Key Point CVSS 9.0대 고위험 리눅스 커널 취약점들이 공개 메일링리스트에 노출되면서 대규모 시스템에 영향을 줄 수 있는 보안 사고이다.
핵심 요약
Trend Micro의 Zero Day Initiative가 실수로 리눅스 커널 보안 취약점 여러 건을 비공개 보안 메일링리스트가 아닌 공개 LKML(Linux Kernel Mailing List)에 게시했다. 최고 CVSS 점수 9.0으로 평가된 취약점들이 포함되어 있으며, 일부는 아직 메인라인에 패치되지 않았지만 -next 브랜치에서 테스트 중이다. Greg Kroah-Hartman 리눅스 2인자가 각 보고서에 회신해 공개 메일링리스트 게시에 대해 문제를 삼았다. 전체 요약 9문장 읽기 → 009 21:11 새 버전 테라폼 1.16.7 릴리스, 보안 업데이트 포함 테라폼 1.16.7이 2026년 10월 22일 릴리스되었다. 인프라 · 데브옵스 · hashicorp/terraform@v1.16.7
Key Point 테라폼을 사용하는 경우 손상된 인증서 관련 보안 취약점을 패치해야 하므로 업그레이드가 필요하다.
핵심 요약
테라폼 1.16.7이 2026년 10월 22일 릴리스되었다. 테스트 명령에서 deprecated 값이 포함된 스키마를 검사할 때 발생하는 패닉 현상을 수정했다. 빌드 환경을 Go 1.26.10으로 업그레이드하여 eMudhra 중간 CA를 통해 발급된 손상된 인증서를 더 이상 신뢰하지 않도록 변경했다(CVE-2026-111943). 010 18:11 ▲ 108 · 댓글 66 OpenAI 공식 CLI 도구 공개 OpenAI REST API를 사용하기 위한 공식 CLI를 깃허브에 공개했으며, Homebrew 또는 Go 1.26 이상으로 설치할 수 있다. AI · 머신러닝 · OpenAI CLI
Key Point 개발자들이 터미널에서 직접 OpenAI API를 호출할 수 있게 되어 스크립트 자동화와 CI/CD 파이프라인 통합이 가능해졌다.
핵심 요약
OpenAI REST API를 사용하기 위한 공식 CLI를 깃허브에 공개했으며, Homebrew 또는 Go 1.26 이상으로 설치할 수 있다. 리소스 기반 명령 구조를 따르며 일반 API는 OPENAI_API_KEY, 관리자 기능은 OPENAI_ADMIN_KEY로 인증한다. 텍스트 기본 출력을 제공하고 --format으로 json, jsonl, yaml, raw 등으로 변환 가능하며, --transform으로 GJSON 문법을 이용한 데이터 추출이 가능하다. 전체 요약 10문장 읽기 → 011 09:11 ▲ 226 · 댓글 54 GitLab, 원격 코드 실행 보안 패치 긴급 배포 GitLab은 10월 21일 CE/EE의 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13 버전을 배포했으며, 모든 자체 관리형 설치 환경의 즉시 업그레이드를 강력히 권고했다. 보안 · GitLab Critical Patch Release
Key Point 원격 코드 실행 취약점(CVSS 10.0)이 포함되어 있어 모든 GitLab 자체 관리 환경이 즉시 보안 업그레이드가 필요한 상황이다.
핵심 요약
GitLab은 10월 21일 CE/EE의 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13 버전을 배포했으며, 모든 자체 관리형 설치 환경의 즉시 업그레이드를 강력히 권고했다. CVE-2026-110264는 정규식 컴파일 시 정수 오버플로우로 인해 인증되지 않은 사용자가 악의적 정규식을 업로드하여 GitLab 서버에서 임의 코드를 실행할 수 있는 취약점으로, CVSS 10.0의 심각도를 가진다. 이 패치는 7.0 버전부터 현재까지 모든 버전에 적용되었으며, 위협 탐지 기능 두 개(Onigmo 네이티브 워커 크래시, Org 모드 렌더 에러 폭발)가 자체 관리 환경을 돕기 위해 배포되었다. 전체 요약 9문장 읽기 → 012 03:11 ▲ 244 · 댓글 123 PHP 긴급 업데이트 공개, 원격 코드 실행 취약점 2개 패치 PHP는 오늘 PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35를 릴리스하여 비인증 공격자의 원격 코드 실행을 허용하는 2개의 심각한 취약점을 패치했다. 보안 · Today's PHP security release, and how we're strengthening security
Key Point PHP의 심각한 보안 취약점이 실제 공격에 노출되기까지의 과정과 조직적 한계, 그리고 개선 방향을 이해해야 자신의 시스템 보안 대응이 필요한지 판단할 수 있다.
핵심 요약
PHP는 오늘 PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35를 릴리스하여 비인증 공격자의 원격 코드 실행을 허용하는 2개의 심각한 취약점을 패치했다. 두 취약점 모두 메모리 관리와 에러 처리 영역에 있어 거의 모든 PHP 요청이 영향을 받으므로 심각하며, 기존 호환성 유지와 성능 손실 없이 수정하기 어려웠다. 2024년 PHP 재단은 Sovereign Tech Agency 펀딩으로 Quarkslab의 첫 외부 보안 감사를 받았고, 감사 과정에서 PHP 개발자가 OOM(Out of Memory) 문제의 초기 신호를 발견했다. 전체 요약 11문장 읽기 → 013 00:11 새 버전 Laravel 12.70.1, 보안 취약점 수정 Laravel 프레임워크 12.70.1이 릴리스되었다. 웹 · 프론트엔드 · laravel/framework@v12.70.1
Key Point Laravel 애플리케이션의 보안 취약점을 해결한 패치이므로, 운영 중인 시스템은 신속한 업그레이드가 필요할 수 있다.
핵심 요약
Laravel 프레임워크 12.70.1이 릴리스되었다. 이번 업데이트는 문자열 이스케이핑 우회를 통한 보안 취약점을 방지하는 패치를 포함한다. valorin이 제출한 #62027 PR을 통해 이스케이핑 보호를 우회할 수 있는 문제를 수정했다. 014 21:11 새 버전 Node.js 26.12.1, 11개 보안 취약점 수정 Node.js 26.12.1이 보안 릴리스로 공개됐으며 CVE-2026-106069, CVE-2026-106072 등 11개의 취약점을 수정했다. 인프라 · 데브옵스 · nodejs/node@v26.12.1
Key Point TLS, DNS, 암호화 등 보안 핵심 영역의 11개 취약점 수정으로 프로덕션 환경의 Node.js 애플리케이션 보안을 강화하는 중요 업데이트다.
핵심 요약
Node.js 26.12.1이 보안 릴리스로 공개됐으며 CVE-2026-106069, CVE-2026-106072 등 11개의 취약점을 수정했다. TLS 모듈에서 비표준 IP 주소 거부 기능(High) 및 IP 정규화 회귀 문제를 수정하고, 블로킹된 공개 키가 포함된 인증서 체인 거부 기능을 추가했다. DNS 모듈에서 null 바이트 입력 검증을 추가했으며(High), HTTP 에이전트 데이터 보호 기능을 I/O 없이 작동하도록 개선했다(Medium). 전체 요약 6문장 읽기 → 015 21:11 새 버전 Node.js v24.22.1 'Krypton' LTS 보안 업데이트 Node.js v24.22.1은 보안 취약점 9개(CVE-2026-105481, CVE-2026-105482 등)를 포함한 보안 릴리스다. 인프라 · 데브옵스 · nodejs/node@v24.22.1
Key Point Node.js LTS 버전의 보안 취약점을 즉시 패치한 만큼, 프로덕션 환경에서 보안 위협에 대한 노출을 줄이기 위해 신속한 업그레이드가 필요하다.
핵심 요약
Node.js v24.22.1은 보안 취약점 9개(CVE-2026-105481, CVE-2026-105482 등)를 포함한 보안 릴리스다. HTTP 에이전트 데이터 보호 기능이 I/O 없이도 동작하도록 개선되었으며, DNS resolve 함수가 null 바이트를 검증하도록 강화됐다. TLS에서 IP 주소 정규화 회귀 문제를 수정하고 비정준형 IP 주소를 거부하는 검증이 추가됐다. 전체 요약 7문장 읽기 → 016 21:11 새 버전 Node.js v22.23.4 LTS 보안 업데이트 공개 Node.js 22.23.4 'Jod' LTS 버전이 보안 릴리스로 공개되었다. 인프라 · 데브옵스 · nodejs/node@v22.23.4
Key Point Node.js의 주요 LTS 버전에서 6개의 보안 취약점이 한 번에 수정되었으므로, 프로덕션 환경에서 이를 즉시 반영해야 한다.
핵심 요약
Node.js 22.23.4 'Jod' LTS 버전이 보안 릴리스로 공개되었다. HTTP 에이전트 데이터 가드(CVE-2026-105481), DNS 널 바이트 검증(CVE-2026-105482), TLS 비표준 IP 주소 거부(CVE-2026-106069), 권한 모델 검증(CVE-2026-106073), 암호화 난수 캐시 초기화(CVE-2026-106074) 등 6개 보안 취약점을 수정했다. Brotli 디코더 에러 포맷 블록 스위치를 노출하고(CVE-2026-111497), Brotli 라이브러리 패치를 적용했다. 전체 요약 6문장 읽기 → 017 18:11 새 버전 Docker Compose v5.6.1 보안 업데이트 Go 1.26.10으로 업데이트하여 보안 취약점을 해결한 Docker Compose v5.6.1을 릴리스했다. 인프라 · 데브옵스 · docker/compose@v5.6.1
Key Point 특정 중간 인증서 취약점을 막는 중요한 보안 패치이므로 Docker를 사용 중인 개발팀은 즉시 적용해야 한다.
핵심 요약
Go 1.26.10으로 업데이트하여 보안 취약점을 해결한 Docker Compose v5.6.1을 릴리스했다. crypto/x509의 보안 문제를 완화하기 위해 특정 인증 기관의 중간 인증서에 대한 신뢰를 차단한다. Verify 함수가 이제 해당 중간 인증서를 포함한 인증서 체인을 필터링하여 호출자에게 반환하지 않도록 한다. 전체 요약 5문장 읽기 → 018 03:11 새 버전 uv 0.13.4 공개, 루트 CA 보안 취약점 해결 Python 패키지 관리 도구 uv 0.13.4가 2026년 10월 20일 공개됐다. 보안 · astral-sh/uv@0.13.4
Key Point 루트 CA 보안 취약점이 웹 PKI에 영향을 미치므로 모든 Python 개발자가 긴급히 업그레이드해야 한다.
핵심 요약
Python 패키지 관리 도구 uv 0.13.4가 2026년 10월 20일 공개됐다. GHSA-hq85-5cpj-mr62 취약점을 해결했으며, 이는 웹 PKI에서 손상된 중간 인증서와 관련된 루트 CA 문제다. bundled Mozilla root certificates를 webpki-root-certs 1.0.10으로 업데이트해 보안을 강화했다. 전체 요약 6문장 읽기 → 019 03:11 ▲ 100 · 댓글 26 Broadcom WiFi 칩 16년 방치된 보안 결함, 수백만 개 라우터 위험 Broadcom 802.11 구현에 2010년부터 존재해온 파서 취약점이 WPS(WiFi Protected Setup) 프로토콜 처리 중 EAP 재조립 오버플로우를 일으킨다. 보안 · One parser, two bugs, many routers: Exploiting Broadcom WiFi across eCos, Linux
Key Point 2010년부터 방치된 결함이 수백만 대의 실제 운영 중인 라우터를 원격에서 제어 가능하게 하고 있으며, 제조사의 CVE 거부로 여전히 패치되지 않은 상태에서 공개되고 있다.
핵심 요약
Broadcom 802.11 구현에 2010년부터 존재해온 파서 취약점이 WPS(WiFi Protected Setup) 프로토콜 처리 중 EAP 재조립 오버플로우를 일으킨다. eCos 기반 플랫폼(BCM3380, BCM3383, BCM33834)에서는 영구적 제로데이이며, Linux 플랫폼(BCM3390, BCM63xx, BCM65xx, BCM68xx)에서도 제조사가 업데이트하지 않으면 같은 상태다. 2018년 불완전한 패치가 나왔고 취약한 컴포넌트를 hostapd로 교체한 새 SDK 버전이 출시됐지만, 많은 OEM이 마이그레이션하지 않았다. 전체 요약 12문장 읽기 → 020 21:11 당일 +372 Node.js 오픈소스 JavaScript 런타임 Node.js는 오픈소스 크로스플랫폼 JavaScript 런타임 환경으로, OpenJS Foundation의 지원을 받으며 개방형 거버넌스 모델을 따른다. 웹 · 프론트엔드 · nodejs/node · JavaScript
Key Point Node.js는 현대 서버사이드 JavaScript 개발의 핵심이며, 새로운 릴리스 일정 변경과 각 버전의 지원 기간을 파악해야 프로젝트 마이그레이션 계획을 세울 수 있다.
핵심 요약
Node.js는 오픈소스 크로스플랫폼 JavaScript 런타임 환경으로, OpenJS Foundation의 지원을 받으며 개방형 거버넌스 모델을 따른다. Alpha 릴리스는 매년 10월에 새로운 메이저 버전이 분기되어 6개월간 개발되다가 4월에 Current로 승격되며, API와 ABI가 변할 수 있어 프로덕션 용도가 아닌 라이브러리 개발자와 CI 파이프라인용이다. Current 릴리스는 매년 4월에 새 메이저 버전을 출시하며 6개월간 활발히 개발되다가 10월에 LTS로 전환되며, 프로덕션 사용을 권하지 않는다. 전체 요약 10문장 읽기 → 021 21:11 당일 +173 안드로이드 APK 역엔지니어링 도구 Apktool Apktool은 타사 안드로이드 APK 파일을 역엔지니어링하는 오픈소스 도구로, 리소스를 거의 원본에 가까운 형태로 디코딩하고 수정 후 재빌드할 수 있다. 오픈소스 · 도구 · iBotPeaches/Apktool · Java
Key Point 안드로이드 앱의 리소스 수정이나 디버깅이 필요한 개발자와 보안 연구자들이 자주 사용하는 핵심 도구로, 앱 분석 및 수정의 표준 솔루션이다.
핵심 요약
Apktool은 타사 안드로이드 APK 파일을 역엔지니어링하는 오픈소스 도구로, 리소스를 거의 원본에 가까운 형태로 디코딩하고 수정 후 재빌드할 수 있다. Smali 코드를 단계별로 디버깅할 수 있으며, 프로젝트 같은 파일 구조와 APK 빌드 같은 반복 작업 자동화로 앱 작업을 더 쉽게 만든다. 현재 main 브랜치는 Apktool 3.x, 2.x 브랜치는 2.x 버전 유지보수 중이다. 전체 요약 6문장 읽기 → 022 00:11 ▲ 183 · 댓글 70 JavaScript 괄호 없이 함수 호출하는 또 다른 방법 JavaScript에서 괄호를 사용하지 않고 임의의 함수를 실행하는 새로운 방법을 소개합니다. 보안 · Yet another way to invoke functions without parentheses
Key Point JavaScript 보안 취약점 연구자와 CTF 참가자에게 필요한 고급 프로토타입 오염 기법으로, 엄격한 환경에서 코드 실행을 우회하는 원리를 이해하는 데 유용합니다.
핵심 요약
JavaScript에서 괄호를 사용하지 않고 임의의 함수를 실행하는 새로운 방법을 소개합니다. Error 객체의 prepareStackTrace 함수를 덮어쓰는 방식으로 작동하며, 이 함수는 Error의 stack 속성에 접근할 때 호출됩니다. prepareStackTrace는 Function 생성자와 같은 함수 서명을 가지므로, 두 번째 인자가 유효한 JavaScript 코드면 함수를 생성할 수 있습니다. 전체 요약 7문장 읽기 → 023 00:11 ▲ 62 · 댓글 2 AI 코딩 봇, 기능은 되는데 보안은 취약 AI 코딩 에이전트가 작성한 코드의 보안성을 평가하기 위해 Last Secure Code Benchmark를 개발했다. AI · 머신러닝 · Last Secure Code Benchmark: Is the Code You Vibe Secure?
Key Point 생산 코드를 작성하는 AI 에이전트의 보안 수준을 실제 측정한 첫 대규모 평가로, 대부분의 AI 생성 코드가 기능적으로는 문제없지만 보안 취약점을 안고 있음을 보여줍니다.
핵심 요약
AI 코딩 에이전트가 작성한 코드의 보안성을 평가하기 위해 Last Secure Code Benchmark를 개발했다. Java, C, C++, JavaScript, Python, PHP, Go 등 7개 언어로 된 450개 작업을 포함하며, 150개의 실제 취약점을 기반으로 구성됐다. 벤치마크는 2025 CWE Top 25 중 21개, Top 10 KEV 약점 8개를 포함하고, 함수 작성·파일 작성·저장소 구축 등 3가지 시나리오를 다룬다. 전체 요약 7문장 읽기 → 024 21:11 새 버전 Terraform 1.16.6 출시, 워크스페이스 검색과 보안 개선 Terraform 1.16.6이 출시되었다. 인프라 · 데브옵스 · hashicorp/terraform@v1.16.6
Key Point 클라우드 워크스페이스 검색 문제와 보안 취약점 패치로 인한 안정성 개선이 포함되어 있어, Terraform을 운영하는 팀에 적용을 고려할 필요가 있다.
핵심 요약
Terraform 1.16.6이 출시되었다. terraform init 명령어가 대문자를 포함한 키를 가진 key/value 태그로 선택된 클라우드 워크스페이스를 찾을 수 있도록 개선되었다. 테스트 중인 모듈이 지원 종료된 outputs를 사용할 수 있도록 수정되었다. 전체 요약 4문장 읽기 → 025 12:11 새 버전 Electron v42.11.14 릴리스 Electron v42.11.14가 공개되었다. 오픈소스 · 도구 · electron/electron@v42.11.14
Key Point 기반 의존성(Chromium, V8 등)의 업스트림 수정사항을 적용받음으로써 보안 취약점과 안정성 문제가 개선된다.
핵심 요약
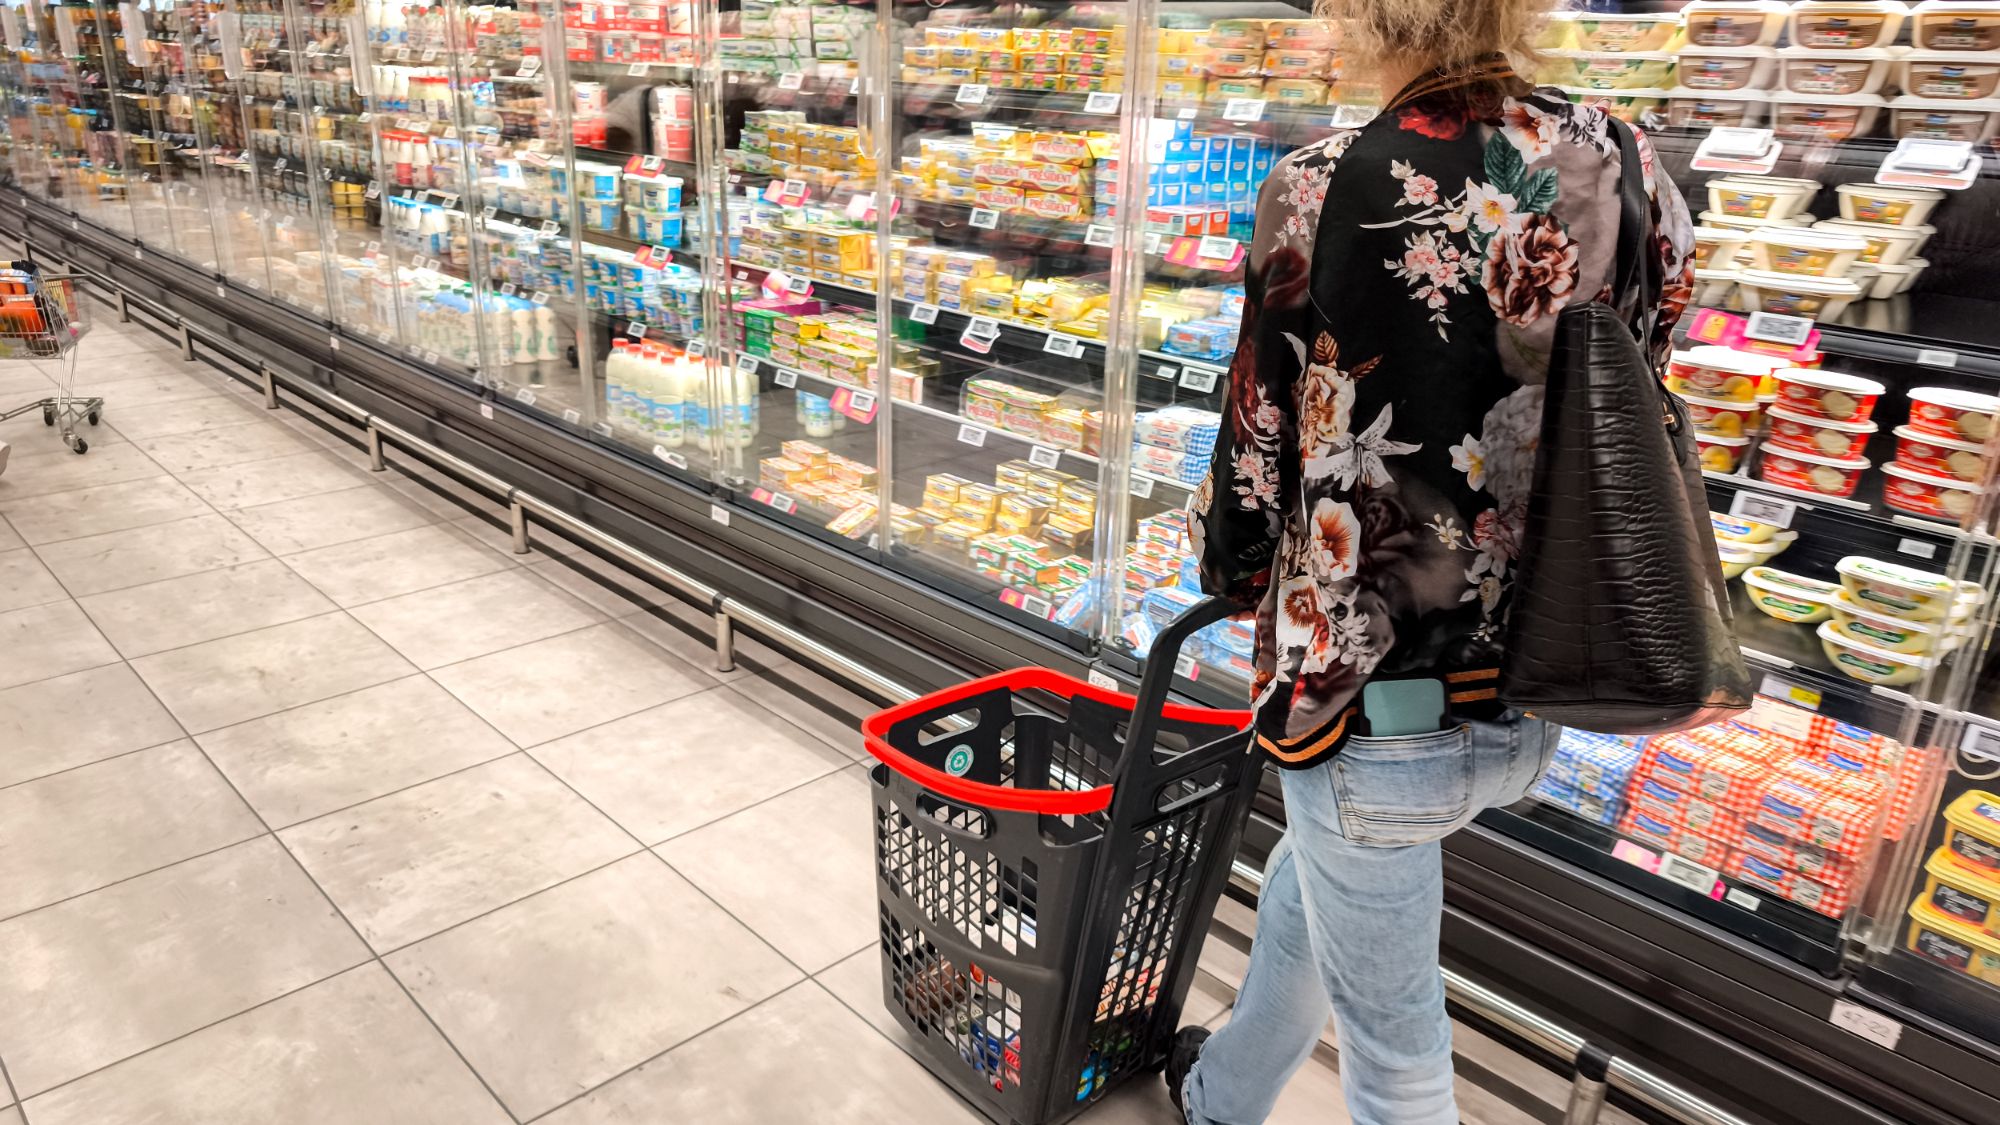
Electron v42.11.14가 공개되었다. ANGLE, Chromium, PDFium, V8의 업스트림에서 백포트된 보안 및 버그 수정이 포함되었다. 026 06:11 ▲ 275 · 댓글 507 유럽 마트 냉장고 시스템 대규모 해킹, 제품 녹음 피해 유럽의 주요 슈퍼마켓 체인들이 냉장고 제어 시스템 해킹 공격을 받았다. 보안 · Hackers activate automatic defrosting in supermarket fridges across Europe
Key Point 냉장고 같은 생활 인프라가 인터넷 연결로 인해 대규모 피해를 입는 사례를 보여주며, IoT 기기의 보안 취약점이 실제 경제적 손실로 이어지는 문제를 드러낸다.
핵심 요약
유럽의 주요 슈퍼마켓 체인들이 냉장고 제어 시스템 해킹 공격을 받았다. Danfoss사 냉장고 제어기가 공격 대상이며, 프랑스의 Intermarché, Leclerc, Coopérative U 등 대형 유통업체들이 영향을 받았다. 해킹된 냉장고들이 50도 섭씨로 계속 자동 해제(defrost)되도록 설정되어 제품 손상을 초래했다. 전체 요약 6문장 읽기 → 027 12:11 ▲ 114 · 댓글 106 Rust 개발자가 놀라는 C언어의 특이한 점들 Rust를 먼저 배운 프로그래머가 C를 배우면서 마주친 언어의 차이를 설명하는 글이다. 인프라 · 데브옵스 · C for Rust programmers
Key Point Rust 개발자가 C 코드를 작성하거나 C 기반 시스템 프로그래밍에 진입할 때 마주치는 구체적인 함정과 설계 선택 차이를 파악할 수 있다.
핵심 요약
Rust를 먼저 배운 프로그래머가 C를 배우면서 마주친 언어의 차이를 설명하는 글이다. C99 이전에는 불린 타입이 없었으며, C99에서 추가되었지만 true와 false는 매크로 정의일 뿐 C23에서야 진정한 원시 타입이 되었다. Rust의 &str는 주소 8바이트와 길이 8바이트로 총 16바이트인 반면, C는 모든 문자열을 널 종료 바이트(\0)로 끝낸다. 전체 요약 10문장 읽기 → 028 00:11 새 버전 Express v5.3.0 출시, HTTP 헤더 보안·보안 취약점 해결 Express 프레임워크 v5.3.0이 출시되었으며, res.send()에서 Content-Length와 Transfer-Encoding 헤더 충돌 문제를 수정해 HTTP 명세를 준수하도록 개선했다. 웹 · 프론트엔드 · expressjs/express@v5.3.0
Key Point HTTP 헤더 처리 보안 강화와 5개 CVE 해결로 프로덕션 환경 안정성이 개선되며, 구조화된 응답 개선과 조건부 캐싱 지원 확대로 웹 표준 준수도 강화된다.
핵심 요약
Express 프레임워크 v5.3.0이 출시되었으며, res.send()에서 Content-Length와 Transfer-Encoding 헤더 충돌 문제를 수정해 HTTP 명세를 준수하도록 개선했다. qs, proxy-addr, body-parser, content-type 등 주요 의존성을 업그레이드하여 CVE-2026-2391, CVE-2026-82417, CVE-2026-82562, CVE-2026-90711, CVE-2026-12590 등 5개의 보안 취약점을 해결했다. req.fresh가 이제 QUERY 요청도 검증하도록 확장되어, 조건부 요청(If-None-Match 등)이 있을 때 304 Not Modified 응답을 정상 반환한다. 전체 요약 8문장 읽기 → 029 03:11 새 버전 LangChain Core 1.6.8 보안 업데이트 배포 LangChain Core 버전 1.6.8이 릴리스되었다. 보안 · langchain-ai/langchain@langchain-core==1.6.8
Key Point 네트워크 요청 처리 과정에서 발생할 수 있는 보안 취약점이 해결되어, LangChain을 사용하는 애플리케이션의 SSRF 공격 방어가 개선됩니다.
핵심 요약
LangChain Core 버전 1.6.8이 릴리스되었다. IPv6 SSRF(Server-Side Request Forgery) 취약점 검사 로직을 보강했다. 스코프된 주소와 호환 가능한 IPv6 주소에 대한 보안 검증을 강화했다. 030 18:30 ▲ 19 · 댓글 2 벡터 DB 저장 문서도 원본 복원 가능…보안 취약점 발견 멀티벡터 기반 문서 검색 시스템은 각 페이지를 약 1000개의 패치 벡터로 변환해 보통 제3자의 벡터 데이터베이스에 저장하는데, 벡터 인덱스 자체는 원본 페이지보다 덜 민감한 것으로 취급되고 있다. AI · 머신러닝 · Inverting Multi-Vector Visual Document Indices
Key Point 벡터 DB는 민감하지 않은 중간 표현으로 취급되지만, 실제로 원본 문서를 효과적으로 복원할 수 있어 기존 보안 가정이 잘못되었음을 보여준다.
핵심 요약
멀티벡터 기반 문서 검색 시스템은 각 페이지를 약 1000개의 패치 벡터로 변환해 보통 제3자의 벡터 데이터베이스에 저장하는데, 벡터 인덱스 자체는 원본 페이지보다 덜 민감한 것으로 취급되고 있다. 연구팀은 패치 벡터가 래스터 순서로 저장되고 비전-언어 모델로 계산되기 때문에, 벡터 DB를 운영하거나 침해한 공격자가 인덱스만으로도 원본 페이지를 복원할 수 있다고 가설을 세웠다. 공격은 조건부 문서 이미지 생성 프레임워크로 구성되며, 공격자는 인코더·페이지 크기·(섞인 경우) 벡터 순서 정보를 필요로 한다. 전체 요약 9문장 읽기 → 031 18:30 ▲ 548 · 댓글 362 Chrome 155부터 JPEG XL 지원, Rust로 안전성 강화 Chrome 155부터 JPEG XL(.jxl) 이미지 포맷의 디코딩을 지원한다. 웹 · 프론트엔드 · Shipping JPEG XL in Chrome
Key Point 메모리 안전성과 성능을 모두 확보한 새 이미지 포맷이 Chrome에 정식 탑재됨으로써, 웹 개발자는 JPEG 대비 더 나은 압축률로 고화질 이미지를 제공할 수 있게 되었다.
핵심 요약
Chrome 155부터 JPEG XL(.jxl) 이미지 포맷의 디코딩을 지원한다. JPEG XL은 차세대 이미지 포맷으로 JPEG 대비 30~50% 더 나은 압축률, 무손실 압축, 내장 HDR 지원, 무손실 JPEG 변환 등을 제공한다. 고화질·무손실 압축이나 사진 이미지, 세밀한 점진적 디코딩이 필요한 경우에 유용하며, 개발자는 최적의 결과를 위해 AVIF와 JPEG XL을 모두 시도해볼 것을 권장한다. 전체 요약 10문장 읽기 → 032 18:30 ▲ 340 · 댓글 337 Meta·Microsoft, Claude 사용 제한하고 자체 AI 도구로 전환 Meta와 Microsoft가 직원의 Claude AI 사용을 단계적으로 줄이고 자체 개발 코딩 도구로 전환하기 시작했다. AI · 머신러닝 · Meta and Microsoft take steps to reduce employee usage of Claude AI
Key Point 두 대형 기업의 직원용 AI 도구 사용 제한이 시장에서 Anthropic의 지위 변화와 기업 AI 지출 전략 재편을 시사한다.
핵심 요약
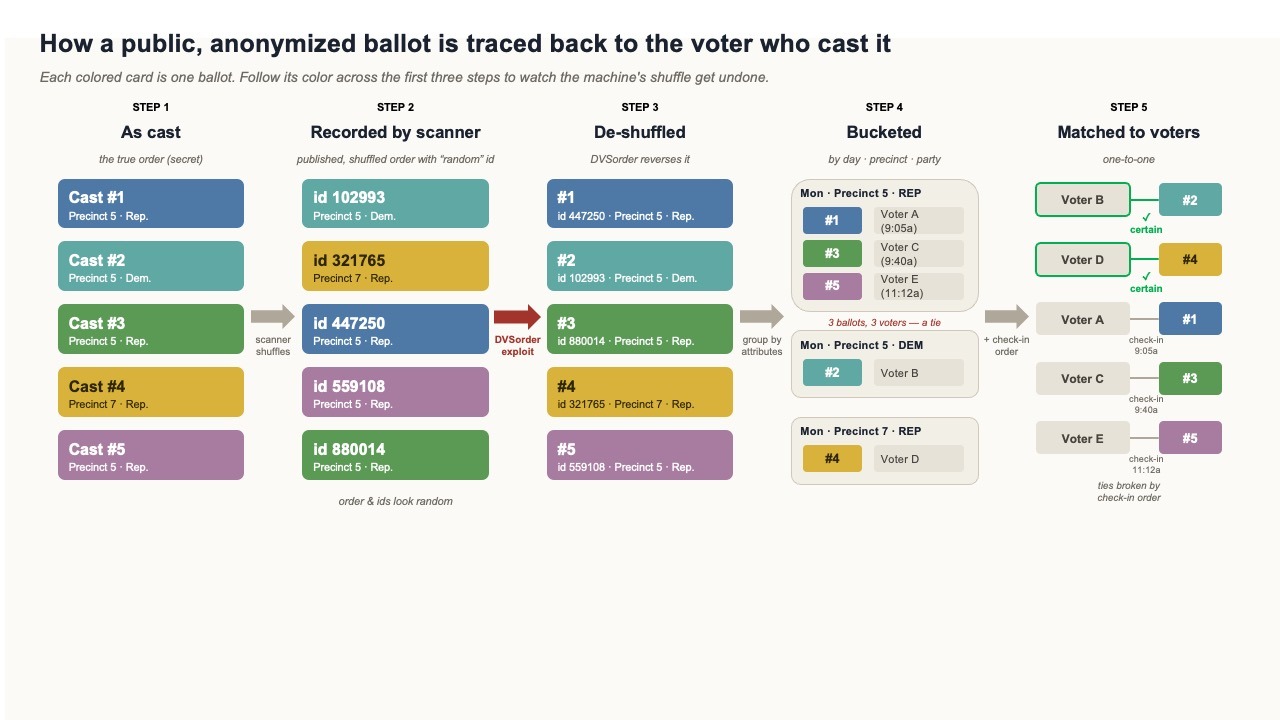
Meta와 Microsoft가 직원의 Claude AI 사용을 단계적으로 줄이고 자체 개발 코딩 도구로 전환하기 시작했다. Microsoft는 Anthropic 기술에 연 10억 달러 이상 지출할 것으로 예상했으나, 직원 사용 제한 지시 후 지출이 3분의 1 이상 감소했다. Microsoft 클라우드·AI 부문의 직원당 월간 AI 지출 한도는 10만 달러에서 약 1만 달러로 대폭 삭감되었다. 전체 요약 8문장 읽기 → 033 18:33 ▲ 109 · 댓글 97 AI와 공개 데이터로 조지아주 투표 비밀 침해 가능함을 입증 투표 기계의 알고리즘 설계 결함으로 인해 2022년 공개된 보안 취약점이 4년이 지난 2026년 조지아주 5월 예비선거에서도 여전히 악용 가능한 상태로 남아 있다. 보안 · An algorithmic failure beneath the secret ballot
Key Point AI 도구의 민주화가 투표 비밀 침해라는 심각한 보안 결함을 누구나 악용할 수 있게 만들었으며, 기술적 복잡성이 더 이상 보호막이 아니라는 점을 보여준다.
핵심 요약
투표 기계의 알고리즘 설계 결함으로 인해 2022년 공개된 보안 취약점이 4년이 지난 2026년 조지아주 5월 예비선거에서도 여전히 악용 가능한 상태로 남아 있다. 투표 기계는 익명성을 위해 전자 투표 기록을 무작위로 섞지만, 사용된 난수 생성 알고리즘이 결정론적이고 역으로 추적 가능해 투표 순서를 정확히 복원할 수 있다. 연구자는 ChatGPT 같은 대형 언어 모델 기반의 AI 코딩 에이전트에 취약점 논문을 제시하고 단 20달러를 지불해 몇 시간 안에 조지아주 139개 카운티 중 114개에서 투표 순서 추적 코드를 자동으로 생성했다. 전체 요약 10문장 읽기 → 034 18:33 ▲ 130 · 댓글 65 Tapo 라이브러리가 TP-Link의 TPAP 프로토콜 지원 TP-Link Tapo 장치용 비공식 Rust/Python 클라이언트 라이브러리 tapo v0.11.1이 TPAP 프로토콜을 지원하면서, 앱의 '타사 호환성' 스위치를 끌 수 있게 됐다. 오픈소스 · 도구 · Tapo (Rust/Python library) now speaks TP-Link's TPAP protocol
Key Point 스위치를 끄고도 장치를 제어할 수 있게 되면서 Home Assistant 같은 타사 홈 오토메이션 플랫폼 사용자가 TP-Link의 강제 제약을 우회할 수 있게 됐다.
핵심 요약
TP-Link Tapo 장치용 비공식 Rust/Python 클라이언트 라이브러리 tapo v0.11.1이 TPAP 프로토콜을 지원하면서, 앱의 '타사 호환성' 스위치를 끌 수 있게 됐다. TP-Link는 펌웨어 1.4.0 이후 이 스위치를 기본적으로 꺼두어, 사용자가 직접 켜지 않으면 타사 클라이언트가 접속할 수 없게 만들었다. KLAP 프로토콜은 해시 기반 인증으로 녹화된 로그인 기록만으로 오프라인 비밀번호 추측 공격이 가능한 반면, TPAP는 RFC 9383의 SPAKE2+ 방식을 써서 해당 장치와 직접 시도해야만 테스트할 수 있다. 전체 요약 9문장 읽기 → 035 09:11 ▲ 147 · 댓글 103 Opus 5.5를 최대한 활용하는 프롬프팅 가이드 Opus 5.5는 이전 Opus보다 더 오래 작업하고, 진행 상황을 명확히 보고하며, 매 답변 전에 자체 사고 과정을 거친다. AI · 머신러닝 · Getting the most out of Opus 5.5 in Claude and Claude Code
Key Point Opus 5.5의 멀티스텝 능력이 크게 향상되어 프롬프팅 방식과 작업 진행 방식이 근본적으로 달라지므로, 기존 습관을 버리고 새로운 최적화 방법을 배워야 한다.
핵심 요약
Opus 5.5는 이전 Opus보다 더 오래 작업하고, 진행 상황을 명확히 보고하며, 매 답변 전에 자체 사고 과정을 거친다. 장시간 멀티스텝 작업에서는 전체 작업을 한 메시지에 제시하고 '테스트 통과' 같은 명확한 완료 기준을 지정하면 중단 없이 진행한다. 기존 프롬프트의 '신중하게 생각하세요', '단계별로 생각하세요' 같은 지시어를 제거해야 한다. Opus 5.5는 항상 스스로 사고하는 범위를 결정하므로 불필요하다. 전체 요약 16문장 읽기 → 036 03:11 새 버전 Next.js v16.3.8 보안 패치, 6가지 취약점 수정 Next.js v16.3.8에서 6개의 보안 취약점을 수정했다. 웹 · 프론트엔드 · vercel/next.js@v16.3.8
Key Point Next.js 사용자는 즉시 업그레이드해야 하는 SSRF 고위험 취약점과 캐시 중독으로 인한 콘텐츠 누출 및 서비스 거부 공격에 영향을 받을 수 있다.
핵심 요약
Next.js v16.3.8에서 6개의 보안 취약점을 수정했다. 고(High) 등급: 이미지 최적화에서 Server-Side Request Forgery(SSRF) 취약점을 패치했다. 중(Medium) 등급 4개: 앱 라우터 메타데이터 이미지 라우트에서 dynamicParams 우회로 인한 정보 공개, 자체 호스팅 Next.js 애플리케이션의 SSG/ISR 페이지 캐시 중독, SSG/ISR 렌더링 캐시 중독으로 인한 다중 사용자 콘텐츠 치환 및 지속적인 서비스 거부, Draft Mode 콘텐츠가 일반 응답 및 지속된 페이지로 누출되는 use cache 채우기 문제를 수정했다. 전체 요약 5문장 읽기 → 037 03:11 새 버전 Next.js v15.5.27 공개, 3개 보안 취약점 패치 Next.js v15.5.27이 3개의 보안 취약점 수정을 포함하여 출시됐다. 웹 · 프론트엔드 · vercel/next.js@v15.5.27
Key Point 자체 호스팅 환경에서 SSG/ISR 캐시 중독으로 인한 데이터 유출과 서비스 중단이 발생할 수 있어 업그레이드가 필요하다.
핵심 요약
Next.js v15.5.27이 3개의 보안 취약점 수정을 포함하여 출시됐다. App Router 메타데이터 이미지 라우트에서 dynamicParams 우회를 통한 정보 노출 취약점(중간 수준)을 패치했다. 자체 호스팅 Next.js 애플리케이션에서 SSG 및 ISR 페이지의 캐시 중독 공격에 대한 방어를 강화했다. 전체 요약 4문장 읽기 → 038 21:11 당일 +102 Jira·Linear 대체 오픈소스 프로젝트 관리 도구 Plane Plane은 Jira, Linear, Monday, ClickUp을 대체할 수 있는 오픈소스 프로젝트 관리 플랫폼이다. 오픈소스 · 도구 · makeplane/plane · TypeScript
Key Point Jira 같은 유료 프로젝트 관리 도구의 경량 오픈소스 대안을 찾는 팀이라면, Cloud 또는 셀프호스팅 모두 지원하며 작업·스프린트·로드맵 등 핵심 기능을 갖춘 이 도구의 기능과 배포 방식을 살펴볼 필요가 있다.
핵심 요약
Plane은 Jira, Linear, Monday, ClickUp을 대체할 수 있는 오픈소스 프로젝트 관리 플랫폼이다. 작업 추적, 스프린트 사이클 관리, 제품 로드맵 관리 등을 제공하며 플랫폼 자체의 관리 부담을 줄이는 데 초점을 맞췄다. Plane Cloud에서 무료로 가입하거나 자체 서버에 설치해 사용할 수 있으며, Docker와 Kubernetes 배포 방식을 지원한다. 전체 요약 9문장 읽기 → 039 21:11 당일 +145 Rust로 만든 고성능 마인크래프트 서버 Pumpkin 공개 Pumpkin은 Rust로 완전히 구현한 마인크래프트 서버로, 멀티스레딩을 활용해 성능과 효율성을 극대화한다. 오픈소스 · 도구 · Pumpkin-MC/Pumpkin · Rust
Key Point 서버 성능과 보안을 중시하는 개발자라면, Rust 기반으로 높은 성능을 목표로 구축 중인 오픈소스 마인크래프트 서버의 현재 상태와 지원 기능을 확인할 필요가 있다.
핵심 요약
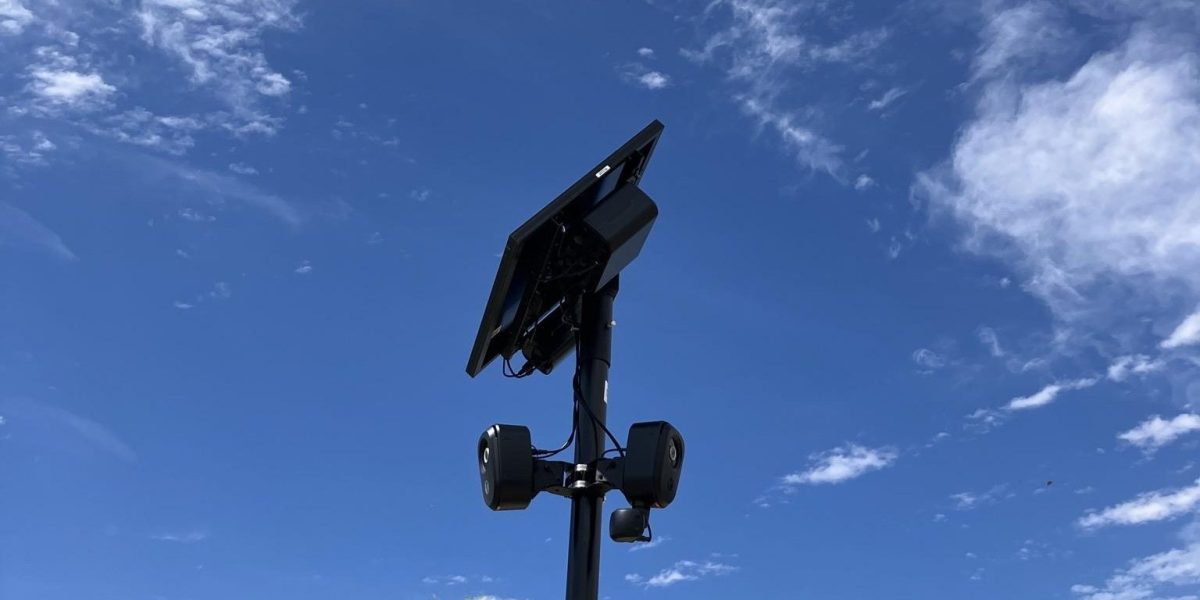
Pumpkin은 Rust로 완전히 구현한 마인크래프트 서버로, 멀티스레딩을 활용해 성능과 효율성을 극대화한다. Java/Bedrock 에디션 최신 버전을 지원하며 바닐라 게임 메커니즘을 준수한다. 보안 취약점 방지, 높은 커스터마이징 가능성, 플러그인 개발 기반 제공을 목표로 한다. 전체 요약 8문장 읽기 → 040 09:11 ▲ 148 · 댓글 67 Flock 감시 카메라 30만 대 규모 지도 공개, 회사는 내려달라 요청 보안 연구자 조슈아 마이클이 Flock의 내부 데이터베이스 좌표를 바탕으로 전국 30만 대의 Flock 감시 장비 위치를 표시한 지도를 공개했다. 보안 · Flock Wants the Most Detailed Map of Its Surveillance Cameras Taken Offline
Key Point Flock이 공식 발표한 수치보다 2.5배 많은 30만 개의 감시 장비 규모와 보안 취약점 노출, 그리고 회사의 투명성 문제가 상원 청문회 주제로도 다뤄지고 있기 때문에, 미국 대규모 감시 인프라의 현황을 이해하는 데 필수적이다.
핵심 요약
보안 연구자 조슈아 마이클이 Flock의 내부 데이터베이스 좌표를 바탕으로 전국 30만 대의 Flock 감시 장비 위치를 표시한 지도를 공개했다. 지도는 17만 개 이상의 카메라, 13만 개 이상의 보조 장비(음향 감지 장치 2만 7천 대 포함)를 포함하며, 이는 Flock이 공식 발표한 12만 대보다 훨씬 많다. 마이클은 2025년 11월 Flock 서버가 인증 없이 접근 가능한 토큰을 공개적으로 유출하고 있음을 발견했고, 이를 통해 ArcGIS 플랫폼에서 장비 위치 데이터를 조회할 수 있었다. 전체 요약 10문장 읽기 → 041 00:11 당일 +199 오픈소스 시크릿 관리 플랫폼 OpenBao 공개 OpenBao는 민감한 데이터(시크릿, 인증서, 키)를 관리·저장·배포하는 오픈소스 솔루션으로, OpenSSF 주도의 오픈 거버넌스 원칙에 따라 개발된다. 오픈소스 · 도구 · openbao/openbao · Go
Key Point HashiCorp Vault의 커뮤니티 포크로 시작된 오픈소스 대안이 본격적으로 움직이고 있으며, 엔터프라이즈급 시크릿 관리 시스템을 오픈소스로 무료로 사용할 수 있게 되었다.
핵심 요약
OpenBao는 민감한 데이터(시크릿, 인증서, 키)를 관리·저장·배포하는 오픈소스 솔루션으로, OpenSSF 주도의 오픈 거버넌스 원칙에 따라 개발된다. 데이터베이스 자격증명, API 키, 서비스 간 통신용 인증정보 등 현대적 시스템에서 필요한 수많은 시크릿 관리 문제를 해결하기 위해 설계되었다. OpenBao는 저장 전 암호화, PostgreSQL 등 다양한 저장소 지원, 시크릿 자동 폐기 기능을 갖춘 안전한 시크릿 저장소를 제공한다. 전체 요약 11문장 읽기 → 042 22:26 당일 +566 모든 소프트웨어를 AI 에이전트용으로 만드는 CLI-Anything CLI-Anything은 모든 소프트웨어를 AI 에이전트가 사용 가능하도록 CLI(명령줄 인터페이스)로 변환하는 프로젝트로, GIMP·Blender·LibreOffice 등 100개 이상의 애플리케이션을 지원한다. AI · 머신러닝 · HKUDS/CLI-Anything · Python
Key Point AI 에이전트가 GUI 앱 100개 이상을 자동화하는 통합 CLI 생태계가 구축됨에 따라, 복잡한 워크플로우를 자동화하거나 기존 도구를 에이전트와 연결해야 하는 개발자와 팀에 즉시 활용 가능한 기반이 마련되었다.
핵심 요약
CLI-Anything은 모든 소프트웨어를 AI 에이전트가 사용 가능하도록 CLI(명령줄 인터페이스)로 변환하는 프로젝트로, GIMP·Blender·LibreOffice 등 100개 이상의 애플리케이션을 지원한다. CLI-Hub 패키지 매니저(`pip install cli-anything-hub`)를 통해 사용자는 레지스트리를 탐색하고 설치된 CLI를 검색·설치·업데이트·삭제하며 한 번의 명령으로 실행할 수 있다. Claude Code·Pi·Cursor·OpenClaw 등 AI 코딩 에이전트용 플러그인과 SKILL.md 정의 파일을 제공하므로, 에이전트가 필요한 CLI를 자동으로 발견하고 설치할 수 있다. 전체 요약 8문장 읽기 → 043 22:29 ▲ 116 · 댓글 45 Radicle 네트워크 프로토콜의 심각한 암호화·인증 결함 공개 분산 코드 협업 스택인 Radicle의 네트워크 프로토콜에서 두 가지 심각한 보안 취약점이 발견되었다. 보안 · Radicle: Disclosure of Vulnerability in the Network Protocol
Key Point 분산 코드 협업 플랫폼을 쓰는 개발자는 비공개 저장소가 암호화·인증 없이 평문으로 전송되고 있었다는 사실과 즉시 취할 조치를 알아야 한다.
핵심 요약
분산 코드 협업 스택인 Radicle의 네트워크 프로토콜에서 두 가지 심각한 보안 취약점이 발견되었다. 첫 번째는 노드 간 네트워크 트래픽이 암호화되지 않아 경로상 공격자가 평문 데이터를 읽을 수 있다는 점이고, 두 번째는 연결 핸드셰이크의 피어 인증이 깨져 공격자가 다른 노드 ID로 위장할 수 있다는 것이다. 현재까지 릴리스된 모든 버전의 Radicle이 취약하며, 특히 비공개 저장소는 암호화 부재로 심각한 위협을 받는다. 전체 요약 11문장 읽기 → 044 03:11 새 버전 Next.js 16.3.6에서 원격 코드 실행 보안 취약점 수정 Next.js 16.3.6이 공개되었다. 보안 · vercel/next.js@v16.3.6
Key Point 이미지 생성 기능의 원격 코드 실행 취약점은 높은 심각도의 보안 위협이므로 즉시 업그레이드가 필요하다.
핵심 요약
Next.js 16.3.6이 공개되었다. next/og ImageResponse에서 원격 코드 실행(RCE) 취약점 GHSA-vcvr-r3jv-pc5j를 수정했다. 이 보안 결함을 악용하면 공격자가 임의의 코드를 서버에서 실행할 수 있었다. 045 03:11 ▲ 208 · 댓글 114 Meta 음성 AI 뮤즈, 전체 시스템 파일 6.8GB 실수로 공개 Meta의 음성 AI 에이전트 뮤즈(내부명 Hatch)가 사용자의 export 요청에 리눅스 루트 파일시스템 6.8GB를 통째로 전송했다. 보안 · I asked Meta’s Muse for its filesystem and it sent me 6.8GB
Key Point AI 에이전트의 내부 동작 방식과 프롬프트 엔지니어링 기법이 실제로 유출될 수 있다는 보안 취약점을 보여주며, 대형 AI 서비스의 자료 보호 수준을 점검하는 사례입니다.
핵심 요약
Meta의 음성 AI 에이전트 뮤즈(내부명 Hatch)가 사용자의 export 요청에 리눅스 루트 파일시스템 6.8GB를 통째로 전송했다. SSH 키, Ubuntu 시스템 파일, 내부 문서, 메모리 파일, 에이전트 로그 등 민감한 정보가 포함되었다. 뮤즈의 정체성을 정의하는 SOUL.md, IDENTITY.md 등 프롬프트 파일과 약 68개의 스킬 디렉터리, 113개 부분 에이전트 기록이 담겨 있었다. 전체 요약 4문장 읽기 → 046 00:10 ▲ 195 · 댓글 219 생성AI, 오픈소스 커뮤니티의 40년 합의 무너뜨리다 LLM이 저작권과 라이선스를 무시하고 인터넷의 모든 콘텐츠를 수집하면서 오픈소스 운동의 기반이 흔들리고 있다. AI · 머신러닝 · AI and the Destruction of the Creative Commons
Key Point AI 기반의 대규모 콘텐츠 수집이 40년간 구축해온 오픈소스 생태계의 법적·윤리적 기반을 무너뜨리고 있으며, 개발자들의 공유 인센티브 상실로 이어질 위험을 진단한다.
핵심 요약
LLM이 저작권과 라이선스를 무시하고 인터넷의 모든 콘텐츠를 수집하면서 오픈소스 운동의 기반이 흔들리고 있다. 기존의 GPL, CC-SA 같은 라이선스는 법적 효력이 있었지만, AI 학습 데이터로 흡수된 창작물은 원작자의 라이선스 의도가 존중되지 않고 있다. 개발자들이 코드 공개로 인한 부작용—AI를 이용한 보안 취약점 발견, 스팸 PR 봇 범람, 타인의 도용된 코드 포함 리스크—을 우려하면서 지식 공유가 이제 저자에게 책임이 되고 있다. 전체 요약 5문장 읽기 → 047 06:10 ▲ 117 · 댓글 143 C++26에서 무한 루프 정의된 동작으로 변경 C++11부터 부작용 없는 while(true); 루프는 미정의 동작이었고 컴파일러가 이를 제거하거나 이후 코드를 실행할 수 있었다. 기타 · C++26: Trivial infinite loops are no longer undefined behaviour
Key Point 임베디드와 커널 코드의 오류 시 정지 패턴이 컴파일러에 의해 최적화되어 실행 흐름이 왜곡되는 보안 취약점을 C++26이 근본적으로 해결했습니다.
핵심 요약
C++11부터 부작용 없는 while(true); 루프는 미정의 동작이었고 컴파일러가 이를 제거하거나 이후 코드를 실행할 수 있었다. C는 제어 표현식이 상수 표현식인 루프를 미정의 동작으로 보지 않았으나, C++는 이를 채택하지 않아 불필요한 차이가 생겼다. C++26의 제안 P2809R3는 '자명한 무한 루프(trivial infinite loop)'를 정의된 동작으로 변경했다. 전체 요약 6문장 읽기 → 048 21:11 당일 +298 AI 에이전트 스킬의 보안 위험을 사전에 탐지하는 SkillSpector NVIDIA가 공개한 SkillSpector는 Claude Code, Codex, MCP 등 AI 에이전트 스킬의 보안 취약점을 설치 전에 검사하는 도구다. 보안 · NVIDIA/SkillSpector · Python
Key Point AI 에이전트 스킬 설치가 일반화되면서 악성 코드나 취약점에 대한 검증의 필요성이 급증하고 있으며, 이 도구는 개발자가 신뢰할 수 있는 스킬 여부를 객관적으로 판단하는 방법을 제시한다.
핵심 요약
NVIDIA가 공개한 SkillSpector는 Claude Code, Codex, MCP 등 AI 에이전트 스킬의 보안 취약점을 설치 전에 검사하는 도구다. 분석 대상 31,132개 스킬 중 26.1%가 취약점을, 5.2%가 악성 의도를 포함하고 있어 사전 검증의 필요성을 보여준다. 프롬프트 인젝션, 데이터 유출, 공급망 공격 등 17개 카테고리 71개 취약점 패턴을 정적 분석과 LLM 의미 분석 두 단계로 검사한다. 전체 요약 5문장 읽기 → 049 15:10 ▲ 209 · 댓글 60 OpenAI 직원 계정을 장악한 두 가지 보안 취약점 Hacktron AI 팀이 OpenAI 포럼의 libheif 힙 버퍼 오버플로우 취약점과 OpenAI의 SSO 설정 결함을 연쇄 이용해 직원 계정을 탈취했다. 보안 · Hacking OpenAI
Key Point 이미지 처리 라이브러리 libheif의 취약점이 OpenAI 같은 주요 서비스에서 직원 계정 탈취까지 이어지는 과정을 보여주며, HEIF 이미지를 지원하는 수많은 웹 서비스가 같은 위험에 노출돼 있을 수 있다.
핵심 요약
Hacktron AI 팀이 OpenAI 포럼의 libheif 힙 버퍼 오버플로우 취약점과 OpenAI의 SSO 설정 결함을 연쇄 이용해 직원 계정을 탈취했다. Discourse 포럼이 ImageMagick을 통해 HEIF 이미지를 처리할 때 보안 백포트가 누락된 libheif가 노출돼 원격 코드 실행(RCE)이 가능했다. 탈취한 계정으로 OpenAI 내부 저장소에 접근할 수 있었으며, GitHub·Slack·이메일 등 연결된 외부 서비스까지 영향을 받을 수 있었다. 전체 요약 6문장 읽기 → 050 21:11 당일 +276 Next.js, React 풀스택 웹 애플리케이션 프레임워크 Next.js는 최신 React 기능을 확장하고 Rust 기반 JavaScript 도구를 통합한 풀스택 웹 애플리케이션 프레임워크다. 웹 · 프론트엔드 · vercel/next.js · JavaScript
Key Point React 기반 풀스택 개발의 표준 프레임워크로, 최신 버전의 특징과 커뮤니티 참여 방식을 파악할 수 있다.
핵심 요약
Next.js는 최신 React 기능을 확장하고 Rust 기반 JavaScript 도구를 통합한 풀스택 웹 애플리케이션 프레임워크다. 세계 주요 기업들이 사용하고 있으며, 가장 빠른 빌드를 목표로 설계됐다. 공식 학습 가이드와 쇼케이스를 제공하며, GitHub Discussions와 Discord를 통해 커뮤니티 지원을 받을 수 있다. 전체 요약 5문장 읽기 → 051 00:10 ▲ 149 · 댓글 63 해커가 탈취한 Flock 카메라로 감시 시스템 동작 원리 공개 해킹팀 stegan0gram이 도로 위의 Flock 카메라를 탈취해 내부 데이터를 복사한 후 언론에 공개했다. 보안 · Hackers Got Inside a Flock Camera. Its Data Shows How the System Works
Key Point 이 사건은 광범위하게 배포된 감시 카메라 시스템의 보안 취약점을 실제 데이터로 입증했고, 경찰 접근 권한 남용 문제까지 드러냈습니다.
핵심 요약
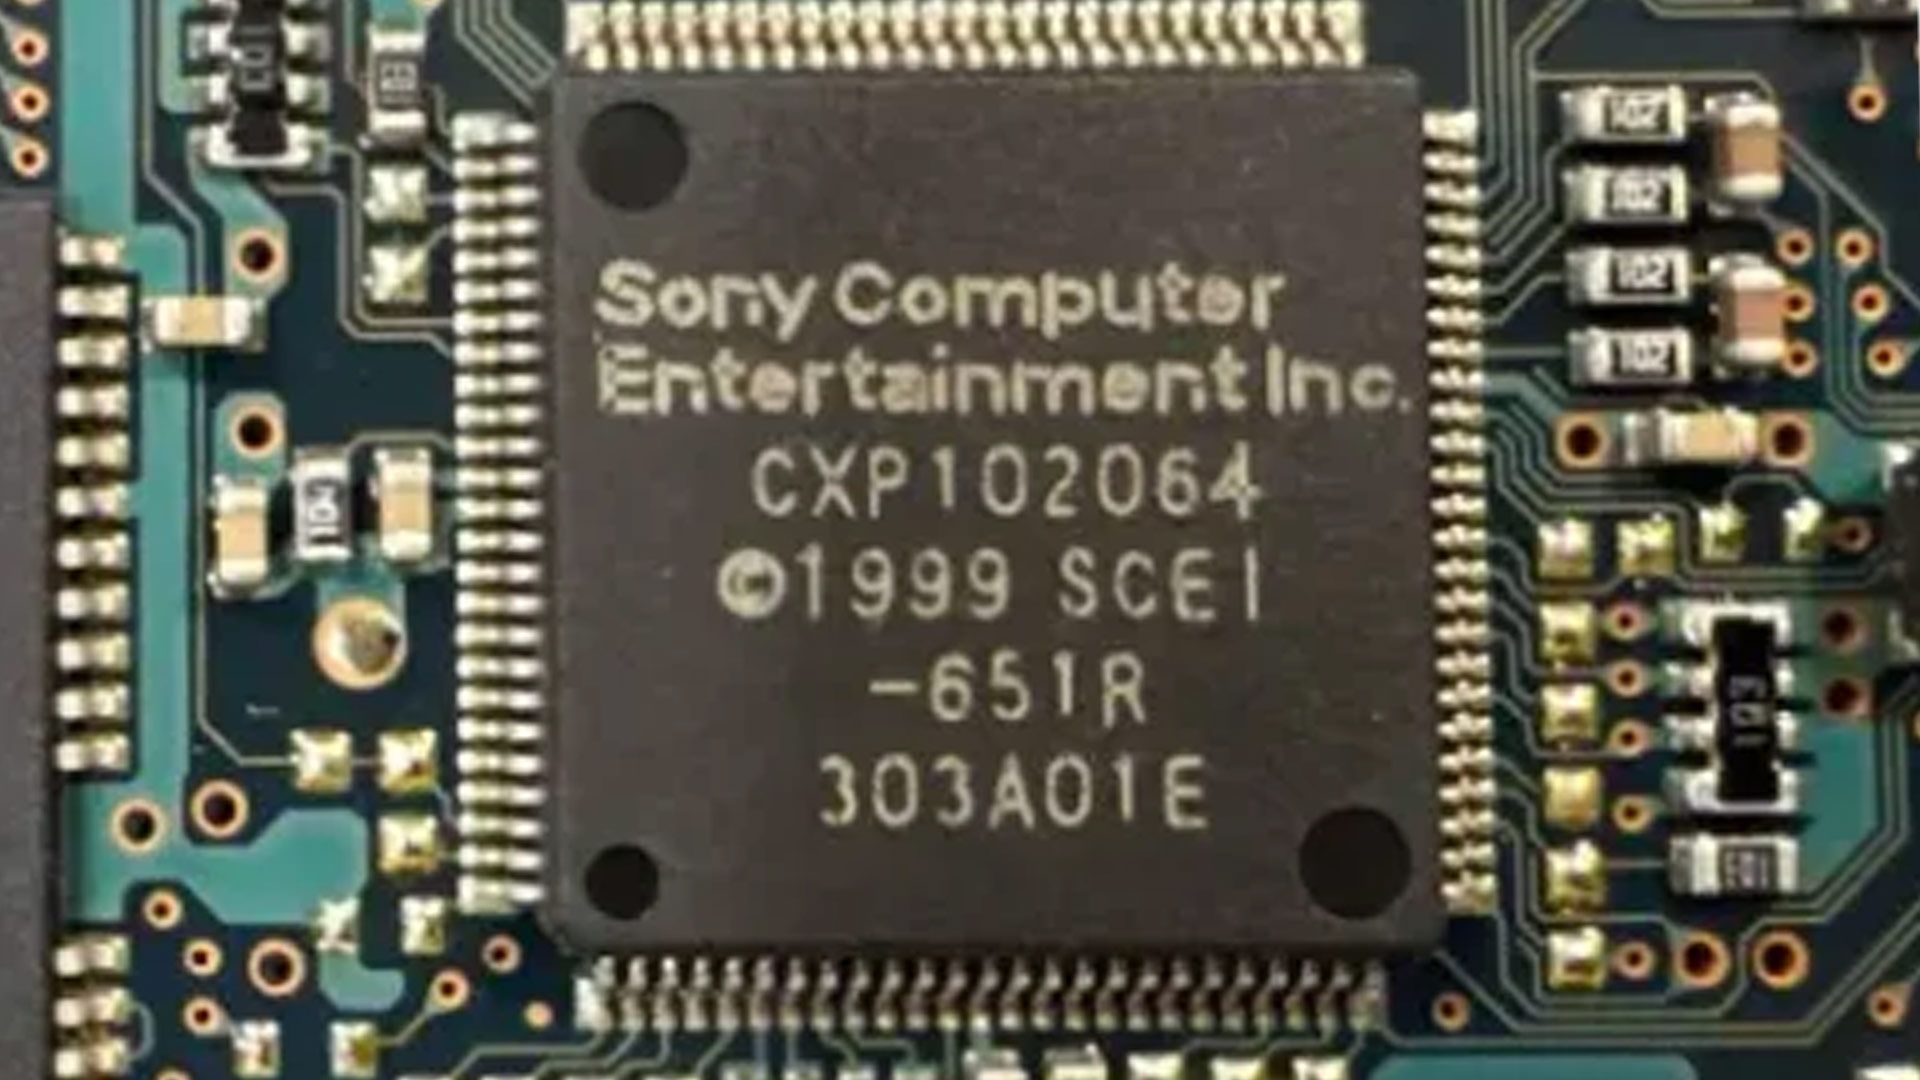
해킹팀 stegan0gram이 도로 위의 Flock 카메라를 탈취해 내부 데이터를 복사한 후 언론에 공개했다. 카메라는 지난 3주간 약 5만 대의 차량을 촬영했고 160만여 장의 사진을 생성했으며, 차량뿐 아니라 자전거와 사람도 감지했다. 카메라는 차량 한 대마다 평균 28장, 많게는 100장 이상의 사진을 촬영했고, 번호판 뿐 아니라 스티커나 옷의 패치까지 포착했다. 전체 요약 5문장 읽기 → 052 00:10 ▲ 125 · 댓글 36 PS2 보안칩 26년 만에 역설계 성공 1999년 PS2 Fat에 탑재된 CXP102064 MechaCon 보안칩이 4년간의 역설계 끝에 완전히 해제되었다. 하드웨어 · 시스템 · Original Sony PlayStation 2 security chip 'broken wide open' after 26 years
Key Point 하드웨어 보존, 수리, 에뮬레이션 프로젝트에 활용될 수 있는 중요한 기술적 진전이며, 폐쇄된 레트로 시스템의 완전한 이해도 가능해진다.
핵심 요약
1999년 PS2 Fat에 탑재된 CXP102064 MechaCon 보안칩이 4년간의 역설계 끝에 완전히 해제되었다. 화학적 디캡핑과 광학 이미징, 소프트웨어 기법을 조합해 칩의 롬을 덤프하는 데 성공했다. 현재로서는 백업 디스크 실행이 이미 소프트웨어 방식으로 가능하지만, 이 덤프는 저수준 에뮬레이션과 보안 취약점 연구에 활용될 수 있다. 전체 요약 4문장 읽기 → 053 08:25 ▲ 233 · 댓글 96 MinIO 대체 도구들로 로컬 S3 구성하기 MinIO 회사가 2025년 말 서비스를 중단해 데모와 검증 파이프라인에 문제가 생겼다. 인프라 · 데브옵스 · Alternatives to MinIO for single-node local S3
Key Point MinIO 단종으로 인해 로컬 S3 테스트 인프라가 필요한 개발자들이 즉시 대안을 찾아야 하기 때문입니다.
핵심 요약
MinIO 회사가 2025년 말 서비스를 중단해 데모와 검증 파이프라인에 문제가 생겼다. 로컬 S3 에뮬레이션 용도로 사용할 수 있는 대체 도구들을 비교 검토했다. S3Proxy(Apache 2.0, 5M+ 풀), RustFS(1.0.0-alpha.79, GUI 지원), SeaweedFS(4.06, 5M+ 풀) 등이 Docker 이미지와 S3 호환성을 제공한다. 전체 요약 6문장 읽기 → 054 08:27 ▲ 272 · 댓글 295 우분투 26.10, Rust 기반 핵심 유틸리티 전환 완료 우분투 26.10이 cp, mv, rm 등 모든 핵심 명령어를 Rust 기반 uutils로 마이그레이션했다. 인프라 · 데브옵스 · Ubuntu 26.10 completes transition to Rust-based coreutils
Key Point 메모리 안전성 강화를 위해 2025년부터 시작한 우분투의 Rust 전환이 핵심 유틸리티 단계에서 완성되는 이정표로, 리눅스 배포판의 보안 기술 전략 변화를 보여주는 사례이기 때문이다.
핵심 요약
우분투 26.10이 cp, mv, rm 등 모든 핵심 명령어를 Rust 기반 uutils로 마이그레이션했다. 이전 버전에서는 TOCTOU 보안 취약점으로 인해 GNU 버전을 유지했던 세 명령어가 Rust 버전으로 수정되어 포함됐다. Rust 기반 도구는 C와 달리 컴파일 시점에 메모리 버그를 잡아낼 수 있어 보안이 강화된다. 전체 요약 6문장 읽기 → 055 03:10 ▲ 203 · 댓글 56 전동킥보드를 역공학한 개발자, 펌웨어를 Rust로 재작성 Egret GT 전동킥보드의 하드웨어와 펌웨어를 역공학했으며, 모바일 앱의 블루투스 인터페이스를 분석해 펌웨어 업데이트 메커니즘과 숨겨진 데이터 전송을 발견했다. 하드웨어 · 시스템 · Reverse engineering my e-scooter and rewriting the firmware in Rust
Key Point DIY 제품 해킹의 심층적 기술 분석 과정을 상세히 보여주며, 전동킥보드 같은 일상용 기기의 보안 취약점과 숨겨진 통신 방식을 드러낸다.
핵심 요약
Egret GT 전동킥보드의 하드웨어와 펌웨어를 역공학했으며, 모바일 앱의 블루투스 인터페이스를 분석해 펌웨어 업데이트 메커니즘과 숨겨진 데이터 전송을 발견했다. 디스플레이의 USB-C 포트가 제조사 주장과 달리 CAN 버스로 동작 중이며, 비표준 방식으로 구현되어 있다. ESP32-C6, SN65HVD230, MCP2515를 이용한 CAN 버스 스니퍼 장치를 제작해 킥보드 시작 시퀀스 동안 주고받는 메시지들을 캡처 및 분석했다. 전체 요약 4문장 읽기 → 056 00:10 ▲ 294 · 댓글 124 Homebrew 7.0.0 출시, 성능 향상과 보안 강화 동시 다운로드·설치로 패키지 설치 속도를 크게 개선하고, 설치와 업그레이드 시간을 단축했다. 인프라 · 데브옵스 · Homebrew 7.0.0
Key Point macOS 패키지 관리자 Homebrew의 메이저 업데이트로, 일반 사용자부터 CI/CD 환경까지 모든 사용자에게 영향을 주는 성능 개선과 보안 정책 변화가 실행되기 때문이다.
핵심 요약
동시 다운로드·설치로 패키지 설치 속도를 크게 개선하고, 설치와 업그레이드 시간을 단축했다. cask 실행을 macOS 샌드박스로 제한해 악의적 코드 실행을 방지하고, 취약점 검사 및 자문 데이터베이스를 내장했다. macOS 10.15 지원을 종료하고 Intel Mac을 Tier 3으로 하향 조정한다. 전체 요약 5문장 읽기 → 057 21:11 당일 +296 AI 코딩 에이전트용 검증된 스킬 레지스트리 오픈 AI 코딩 에이전트(Claude Code, Cursor, GitHub Copilot 등)의 기능을 확장하는 검증된 스킬 라이브러리를 공개했다. AI · 머신러닝 · tech-leads-club/agent-skills · TypeScript
Key Point AI 에이전트 생태계의 보안 문제를 직접 해결하고, 개발자가 안심하고 프로덕션 에이전트에 확장 기능을 추가할 수 있는 기반을 제공하기 때문이다.
핵심 요약
AI 코딩 에이전트(Claude Code, Cursor, GitHub Copilot 등)의 기능을 확장하는 검증된 스킬 라이브러리를 공개했다. 마켓플레이스 스킬의 13.4%가 보안 취약점을 포함하는 상황에서, 이 레지스트리는 정적 분석, 해시 검증, 사람의 큐레이션을 통해 안전성을 보장한다. 스킬은 플러그인처럼 작동하며 프로젝트 계획, AWS 클라우드 자문, 브라우저 자동화, 피그마 연계, 보안 검토 등 다양한 카테고리를 지원한다. 전체 요약 5문장 읽기 → 058 21:11 당일 +655 웹 콘텐츠를 LLM 친화적 마크다운으로 변환하는 오픈소스 크롤러 Crawl4AI는 웹페이지를 LLM 학습에 적합한 마크다운으로 자동 변환하는 Python 기반 오픈소스 웹 크롤러·스크래퍼이다. AI · 머신러닝 · unclecode/crawl4ai · Python
Key Point LLM 시대에 웹 데이터 추출의 핵심 병목인 '어떻게 깔끔한 입력으로 변환할까'를 풀어낸 도구이며, API 종속 없이 자체 운영 가능한 오픈소스라는 점이 매력적이다.
핵심 요약
Crawl4AI는 웹페이지를 LLM 학습에 적합한 마크다운으로 자동 변환하는 Python 기반 오픈소스 웹 크롤러·스크래퍼이다. 비동기 브라우저 풀, 캐싱, 세션·프록시·쿠키 제어, 사용자 스크립트 등으로 빠르고 세밀한 크롤링을 지원한다. v0.9.3에서 임의 파일 쓰기, SSRF, DoS 등 5개 보안 취약점을 패치했고 33개 버그를 수정했다. 전체 요약 5문장 읽기 → 059 21:10 ▲ 102 · 댓글 16 안드로이드 VPN 보안 우회 취약점 발견 악의적인 앱이 VPN 터널 우회 기능을 이용해 실제 IP 주소를 노출시킬 수 있는 안드로이드 취약점이 발견됐다. 보안 · Another way to leak traffic on Android has been discovered
Key Point VPN으로 보호 중이어도 악의적 앱이 실제 IP를 노출할 수 있다는 뜻이므로, 모바일 보안과 개인정보 보호를 중시하는 사용자라면 기기의 위험 요소를 파악해야 한다.
핵심 요약
악의적인 앱이 VPN 터널 우회 기능을 이용해 실제 IP 주소를 노출시킬 수 있는 안드로이드 취약점이 발견됐다. 이 공격은 '연결 차단' 옵션이 활성화된 상태에서도 작동하며 앱에 특별한 권한이 필요 없다. NAT 통과 목적의 UDP 유지 연결 기능을 악용해 포트 4500으로 패킷을 전송하는 방식으로, 네트워크 하드웨어에서 직접 전송되어 VPN 체크를 우회한다. 전체 요약 5문장 읽기 → 060 03:10 당일 +435 NSA의 소프트웨어 역분석 도구 Ghidra, 오픈소스로 공개 미국 국방부 산하 NSA(국가안보국)가 개발한 소프트웨어 역분석 프레임워크 Ghidra를 오픈소스로 공개하고 있다. 보안 · NationalSecurityAgency/ghidra · Java
Key Point NSA가 자체 사이버 분석 작업에 사용해온 고급 역분석 도구를 오픈소스화함으로써, 보안 연구자와 개발자들이 고수준의 코드 분석 능력을 직접 활용할 수 있게 된 점이 의미있다.
핵심 요약
미국 국방부 산하 NSA(국가안보국)가 개발한 소프트웨어 역분석 프레임워크 Ghidra를 오픈소스로 공개하고 있다. Windows, macOS, Linux 등 다양한 플랫폼의 컴파일된 코드를 분석할 수 있으며, 디스어셈블리, 어셈블리, 디컴파일, 그래프 생성, 스크립팅 등의 기능을 제공한다. Java 또는 Python으로 커스텀 확장 프로그램과 스크립트를 개발할 수 있고, 사용자 대화형 모드와 자동화된 모드 모두에서 실행 가능하다. 전체 요약 6문장 읽기 → 061 08:12 ▲ 106 · 댓글 128 GamersNexus, LG TV 보안 문제 분석 영상에 대한 비판적 검토 GamersNexus가 LG TV의 보안 취약점을 주장하는 2시간 영상을 공개했으며, 음성 검색 시 신용카드·사회보장번호 같은 민감한 정보가 로그에 저장된다고 주장했다. 보안 · GamersNexus and LG: Or why rooting your TV is a bad idea
Key Point LG TV 보안 논란에 대해 비판적으로 검토한 글로, 주장과 증거 사이의 괴리와 암호화된 트래픽 분석의 한계를 짚어내고 있어 보안 감사와 증거 제시 방식에 대해 생각해볼 필요가 있다.
핵심 요약
GamersNexus가 LG TV의 보안 취약점을 주장하는 2시간 영상을 공개했으며, 음성 검색 시 신용카드·사회보장번호 같은 민감한 정보가 로그에 저장된다고 주장했다. LG가 근처 WiFi 네트워크, 기기 IP 주소 등을 수집할 수 있다고 주장했으나, 실제로 그러한 데이터를 수집하는지는 시연하지 않았다. 저자는 TV가 mDNS, SSDP, 역DNS를 통해 네트워크 기기를 검색하는 것을 보여줬지만, 이는 스마트 기기가 영상·음악 스트리밍이나 DLNA 공유에 필요한 일반적인 동작일 뿐이라고 지적했다. 전체 요약 5문장 읽기 → 062 00:10 ▲ 39 · 댓글 17 AI 생성 콘텐츠, 저가 소비재처럼 품질 악화 우려 TEMU 같은 저가 플랫폼처럼 LLM도 비용을 극도로 압축해 대량 생산되는 저품질 콘텐츠가 증가할 것이라는 가설이다. AI · 머신러닝 · The TEMU-Fication of Software, Digital Goods and Services
Key Point LLM의 대량 생성 콘텐츠가 저가 패션처럼 시장을 지배할 수 있다는 개발자들의 우려와 실제 보안 연구 결과가 부합하면서 관심을 받고 있다.
핵심 요약
TEMU 같은 저가 플랫폼처럼 LLM도 비용을 극도로 압축해 대량 생산되는 저품질 콘텐츠가 증가할 것이라는 가설이다. AI 생성 코드의 45%가 보안 테스트에 실패했으며, 반복 개선할수록 보안 취약점이 37.6% 증가한다는 연구 결과가 있다. 인간이 만든 고품질 콘텐츠는 럭셔리 상품처럼 분리되고, 저가 생성 콘텐츠는 막대한 기술 부채를 쌓으며 확산될 가능성이 있다.