쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 11월 1일 (일)까지 3725건
33건 · "긴급"조건 지우기 ×
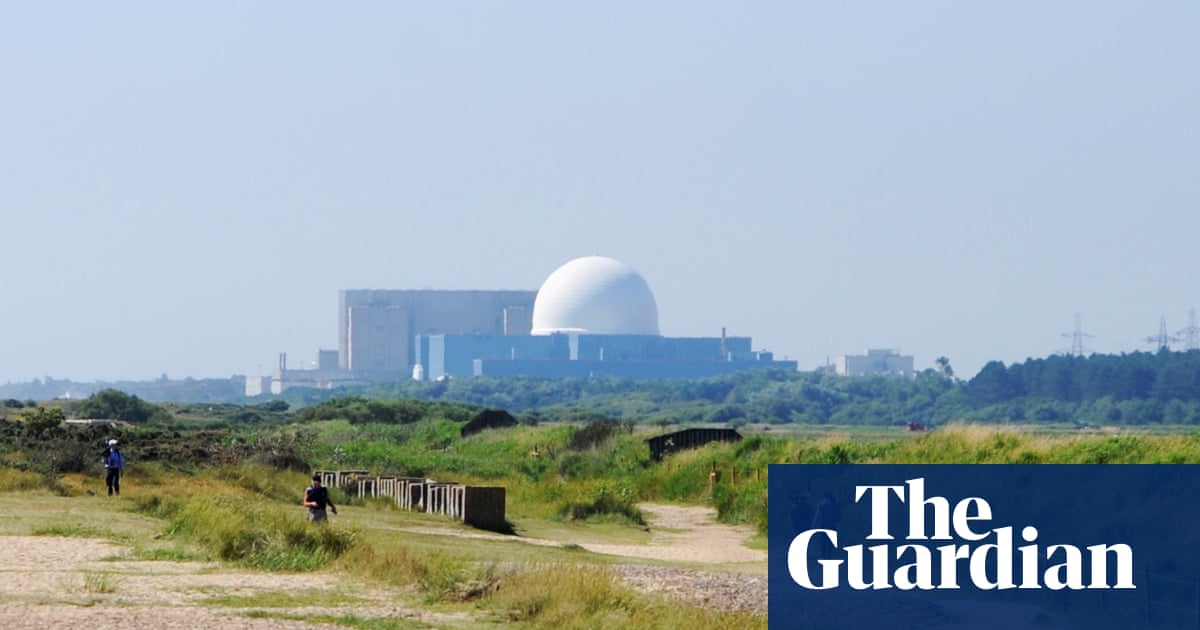
001 06:11 ▲ 184 · 댓글 205 영국 녹색당, 수십 년 핵발전 반대 정책 폐기 영국과 웨일스 녹색당이 당원 투표를 통해 핵발전 반대 정책을 폐기하고, 핵발전 단계적 폐지 약속을 중단했다. 기타 · UK Green party drops longstanding opposition to nuclear power
Key Point 수십 년간 유지해온 환경 정책을 근본적으로 바꾸는 결정이며, 기후 위기 대응 전략에서 핵발전을 어떻게 위치지을 것인가 하는 국제적 논쟁의 실제 사례입니다.
핵심 요약
영국과 웨일스 녹색당이 당원 투표를 통해 핵발전 반대 정책을 폐기하고, 핵발전 단계적 폐지 약속을 중단했다. 기존의 '핵분열에 대한 절대 반대' 입장을 버리고, 핵 프로젝트를 다른 저탄소 기술과 함께 사안별로 평가하기로 방침을 바꿨다. 당의 전력 정책은 여전히 해상풍력, 육상풍력, 옥상태양광을 1차 전원으로 우선하지만, 선출직 당원들이 새 원전을 개별 사안별로 지지할 수 있도록 허용하는 내용이다. 전체 요약 8문장 읽기 → 002 06:11 ▲ 126 · 댓글 63 Linux 커널 TCP 취약점, 인증 없이 원격 루트 접근 가능 리눅스 커널에서 IPv4 TCP 핸드셰이크 중 발생하는 use-after-free 취약점 CVE-2026-98432가 공개됐으며, CVSS 9.8로 심각도 '주요' 등급이다. 보안 · TCP Use-After-Free: CVE-2026-98432 / CVSS 9.8
Key Point IPv4 TCP 연결을 수락하는 모든 리눅스 서버에서 인증 없이 원격 루트 접근이 가능하며, Ubuntu와 RHEL은 여전히 수정 버전을 배포하지 않았다.
핵심 요약
리눅스 커널에서 IPv4 TCP 핸드셰이크 중 발생하는 use-after-free 취약점 CVE-2026-98432가 공개됐으며, CVSS 9.8로 심각도 '주요' 등급이다. 2026년 10월 11일과 15일 공개된 커널 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10, 7.3에서 4줄 코드 변경으로 수정됐고, 버그는 리눅스 4.4까지 거슬러 올라간다. 취약점은 TCP 연결 수락 시 IPv4 옵션 정보를 요청 소켓에서 새 소켓으로 복사하지 않고 전달한 후 즉시 해제해 다른 CPU가 해제된 메모리를 읽는 use-after-free를 발생시킨다. 전체 요약 12문장 읽기 → 003 03:11 ▲ 165 · 댓글 94 클라우드 플랫폼 노스플랭크 보안 침해, 환경변수 복호화됨 노스플랭크 플랫폼이 10월 30일 보안 침해 사건을 겪었으며, Wiz의 위협 경고가 오전 11시 43분(UTC)에 감지되었다. 보안 · Northflank Breached
Key Point 개발자의 API 키와 데이터베이스 자격증명이 노출된 대규모 보안 침해로, 영향을 받은 사용자는 긴급히 모든 시크릿을 회전해야 한다.
핵심 요약
노스플랭크 플랫폼이 10월 30일 보안 침해 사건을 겪었으며, Wiz의 위협 경고가 오전 11시 43분(UTC)에 감지되었다. 모든 환경변수가 복호화된 것으로 확인되었으며, 사용자들이 AI API 키 등의 보안 자격증명이 무단 사용되었음을 확인했다. 노스플랭크는 오전 11시 44분부터 엔지니어 검토 후 12시 2분부터 네트워크 정책 패치를 시작해 오후 1시 5분까지 추가 패치를 여러 번 배포했다. 전체 요약 6문장 읽기 → 004 06:11 ▲ 146 · 댓글 14 Word2Vec 창시자 토마시 미콜로프, 체코 대통령으로부터 훈장 수상 체코 공화국 대통령이 10월 28일 국경일을 맞아 브르노공과대학교 동문 2명에게 훈장을 수여했다. AI · 머신러닝 · Tomáš Mikolov awarded the Medal of Merit by the President of the Czech Republic
Key Point Word2Vec으로 현대 AI의 기초를 닦은 인물이 국가적 인정을 받았으며, 한국의 AI 연구자들이 참고할 만한 국제적 사례이자 자신의 성과 인정 경로를 보여준다.
핵심 요약
체코 공화국 대통령이 10월 28일 국경일을 맞아 브르노공과대학교 동문 2명에게 훈장을 수여했다. AI 전문가 토마시 미콜로프는 Word2Vec 방식의 창시자로, 단어를 수학 벡터로 표현하여 의미 관계를 포착하는 기술을 개발했다. Word2Vec은 현대 언어 모델과 AI 도구의 중요한 기초가 되었으며, 미콜로프는 BottleCap AI 회사를 통해 효율적인 언어 모델 개발에 종사하고 있다. 전체 요약 9문장 읽기 → 005 21:11 ▲ 137 · 댓글 88 안드로이드 긴급 통화 중단시키는 악성 SMS 공격 공개 잘못된 WAP Push SMS 한 통으로 안드로이드 전화 앱(com.android.phone)을 크래시시켜 통화 중 상태의 모든 전화(긴급 전화 포함)를 끊을 수 있는 취약점이 공개됐다. 보안 · Zero click, silent, remote Android DoS
Key Point 긴급 전화를 원격으로 영구 차단할 수 있는 취약점이 공개되면서 수억 대의 안드로이드 기기가 노출됐고, 통신사의 자동 차단 정책으로 인해 사용자 과실이 아닌데 기기가 네트워크에서 제외될 수 있다.
핵심 요약
잘못된 WAP Push SMS 한 통으로 안드로이드 전화 앱(com.android.phone)을 크래시시켜 통화 중 상태의 모든 전화(긴급 전화 포함)를 끊을 수 있는 취약점이 공개됐다. 5바이트 uintvar 값 88 80 80 80 00이 0x80000000으로 디코딩되고, 32비트 정수로 캐스팅되면서 -2147483648이 되는데, 이를 바이트 배열 크기로 사용하면서 NegativeArraySizeException을 발생시킨다. 메시지는 데이터 SMS로 전달돼 사용자에게 보이지 않으며, Pixel 9(2026년 4월 펌웨어)와 여러 삼성 갤럭시·A시리즈에서 100% 재현 가능하다. 전체 요약 11문장 읽기 → 006 12:11 ▲ 132 · 댓글 15 암 치료 1년, 병원 침대에서 쓴 기술자의 일상 저자는 림프종 진단을 받고 지난 1년간 화학요법을 받으며 겪은 경험을 기술한다. 기타 · A Health Update
Key Point 극한의 의료 상황 속에서도 기술 전문가의 책임감을 잃지 않고, 개인의 건강 투쟁과 직업 현실을 솔직하게 드러내는 글이다.
핵심 요약
저자는 림프종 진단을 받고 지난 1년간 화학요법을 받으며 겪은 경험을 기술한다. 첫 6주간 주 1회 요추천자로 척수액에 메토트렉세이트를 주입받았으며, 이 과정 후 심각한 두통이 발생해 누워서 지내야 했다. 이후 벤다무스틴과 리투익시맙을 28일 주기로 투여받으며 미각 변화, 근손실, 극심한 피로 등을 경험했다. 전체 요약 11문장 읽기 → 007 03:11 ▲ 123 · 댓글 52 미국 정부효율국 인사, 공식 절차 없이 USAID 권한 행사 2025년 3월 18일 국무장관 루비오가 28세의 제러미 루윈에게 미국국제개발청(USAID)의 권한을 위임했으나, 루윈은 정부 경험 부족으로 비판을 받았다. 스타트업 · 비즈니스 · A 28-Year-Old DOGE Operative Gutted USAID. HR Had No Record of Him Working There
Key Point 미국 정부의 기본 인사 절차를 무시하고 확인되지 않은 인물이 수천 명 규모 기구의 최고 권한을 행사한 사건으로, 민간부문에서는 일어날 수 없는 법적 공백을 드러낸다.
핵심 요약
2025년 3월 18일 국무장관 루비오가 28세의 제러미 루윈에게 미국국제개발청(USAID)의 권한을 위임했으나, 루윈은 정부 경험 부족으로 비판을 받았다. 루윈은 정부효율국(DOGE) 산하 인사로, 1월 28일부터 USAID에 고문으로 근무했다고 주장하지만 공식 기록은 불명확했다. 3월 18일~4월 4일 사이 루윈이 수천 명의 직원 해고와 원조 프로그램 폐지 명령에 서명한 동안, 그는 법적으로 필수인 신입사원 서류(OF-306)를 작성하지 않았다. 전체 요약 10문장 읽기 → 008 03:12 ▲ 131 · 댓글 60 법무부, 대통령의 기밀문서 판매를 용인하는 입장 제시 미 법무부가 대통령기록법이 위헌이며 백악관 문서가 대통령의 개인 소유라는 법적 입장을 제시했다. 보안 · DOJ says presidents should be able to sell secrets on eBay
Key Point 대통령이 국가 기밀을 자산으로 거래할 수 있다는 법무부의 입장이 기존 공문서 공개 원칙의 근본을 위협하고 있으며, 기밀해제의 정치화가 정부 투명성을 체계적으로 훼손하고 있는 현황을 보여준다.
핵심 요약
미 법무부가 대통령기록법이 위헌이며 백악관 문서가 대통령의 개인 소유라는 법적 입장을 제시했다. 언론자유재단(FPF)과 정부윤리시민위원회가 이 시도를 막기 위해 소송을 제기했으며, 5월에 백악관이 법을 준수하도록 하는 긴급 가처분 판결을 얻었다. 항소법원 판사 패트리샤 밀렛은 '대통령이 국가안보 기밀을 eBay에서 팔 수 있다면?'이라고 질문했고, 법무부는 '그렇다'고 답변했다. 전체 요약 13문장 읽기 → 009 09:11 ▲ 101 · 댓글 64 미국 핵전력 긴급명령 신호, 공개 기록으로 접근 미국 핵전력이 11175 kHz 라디오 주파수로 송신하는 긴급명령 메시지(Emergency Action Messages)를 녹음하고 해석한 데이터를 공개 기록으로 제공하는 사이트이다. 보안 · Listen and read USA nuclear forces Emergency Action Messages, heard on 11175 kHz
Key Point 미국 핵전력 통신 체계의 작동 원리와 신호를 누구나 접근 가능하게 공개한 것으로, 핵 안보 투명성과 감시 문화의 경계에 놓인 기술 프로젝트이다.
핵심 요약
미국 핵전력이 11175 kHz 라디오 주파수로 송신하는 긴급명령 메시지(Emergency Action Messages)를 녹음하고 해석한 데이터를 공개 기록으로 제공하는 사이트이다. 제공되는 데이터는 표본 데이터이며 실제 운영 트래픽이 아니다. 사이트는 추적 쿠키를 사용하지 않으며, 선택적 로그인은 세션 유지 용도의 쿠키만 설정한다. 전체 요약 7문장 읽기 → 010 00:11 ▲ 116 · 댓글 61 구글 Brotli 압축 라이브러리의 심각한 보안 결함, HTTP 생태계 전역 영향 구글의 Brotli 압축 라이브러리 1.0.3~1.2.0 버전에서 발견된 CVE-2026-111497은 out-of-bounds write 취약점으로, 공격자가 제작한 Brotli 데이터를 받는 모든 Node.js·Python·C++ 프로세스에서 메모리 누출 또는 원격 코드 실행을 가능하게 한다. 보안 · Node2Shell evolves to HTTP2Shell, blast radius affects many HTTP libs and apps
Key Point HTTP 압축의 표준 라이브러리 취약점이 Node.js·Python·여러 언어 전역에 영향을 미치며, 자동 의존성 로드로 인해 직접 설치하지 않은 애플리케이션도 노출될 수 있어 긴급 대응이 필요하다.
핵심 요약
구글의 Brotli 압축 라이브러리 1.0.3~1.2.0 버전에서 발견된 CVE-2026-111497은 out-of-bounds write 취약점으로, 공격자가 제작한 Brotli 데이터를 받는 모든 Node.js·Python·C++ 프로세스에서 메모리 누출 또는 원격 코드 실행을 가능하게 한다. CVSS 9.2(심각)로 평가되며, 2월 OpenAI에서 발견했으나 당시엔 보안 문제로 인식되지 않았다. Node.js 22.23.4·24.22.1·26.12.1, Python Brotli 1.2.1·brotlicffi 1.2.1.0, Bun 1.4.4, Envoy 1.40.0 등으로 패치 가능하다. 전체 요약 8문장 읽기 → 011 06:11 ▲ 196 · 댓글 73 PHP 보안 취약점 공개로 조정 공개 일정 혼란 초래 작성자가 CVE-2026-109618과 CVE-2026-109619 관련 PHP 원격코드 실행 취약점(RCE)에 대해 Hacker News에 게시했다. 보안 · Tell HN: I unknowingly broke the PHP RCE embargo. I am sorry.
Key Point 보안 embargo 위반으로 인한 조정 공개 일정 지연이 개발 커뮤니티의 보안 대응 계획에 직접 영향을 미친다.
핵심 요약
작성자가 CVE-2026-109618과 CVE-2026-109619 관련 PHP 원격코드 실행 취약점(RCE)에 대해 Hacker News에 게시했다. 이 글이 협력 공개 일정에 상당한 영향을 미쳤고 추가 작업량을 발생시켰다. 작성자는 당시 보안 embargo 존재를 알지 못했으며, 연락 담당자도 embargo가 없다고 전달했다고 설명했다. 전체 요약 5문장 읽기 → 012 09:11 ▲ 246 · 댓글 112 Railway, 환경변수 비정상 접근 보안 사건 공개 Railway가 고객 환경변수 저장 시스템에 대한 비정상 활동을 감지했고, 승인되지 않은 제3자가 암호화된 환경변수에 접근했을 가능성이 있습니다. 보안 · Railway Security Disclosure
Key Point 암호화된 환경변수 내 API 키와 데이터베이스 자격증명이 유출될 수 있으며, Railway 사용자는 자신의 배포 시스템과 외부 서비스 키를 긴급하게 갱신해야 합니다.
핵심 요약
Railway가 고객 환경변수 저장 시스템에 대한 비정상 활동을 감지했고, 승인되지 않은 제3자가 암호화된 환경변수에 접근했을 가능성이 있습니다. 일부 환경변수의 복호화된 내용도 탈취된 것으로 보이며, API 키나 데이터베이스·레지스트리 자격증명 같은 민감한 정보가 포함될 수 있습니다. 이번 사건은 AI 추론 제공업체를 노리는 플랫폼 회사 대상 공격 시리즈의 일부로 추정되며, Railway는 영향받은 상위 제공업체들에게 키 폐기를 권고했습니다. 전체 요약 7문장 읽기 → 013 09:11 ▲ 226 · 댓글 54 GitLab, 원격 코드 실행 보안 패치 긴급 배포 GitLab은 10월 21일 CE/EE의 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13 버전을 배포했으며, 모든 자체 관리형 설치 환경의 즉시 업그레이드를 강력히 권고했다. 보안 · GitLab Critical Patch Release
Key Point 원격 코드 실행 취약점(CVSS 10.0)이 포함되어 있어 모든 GitLab 자체 관리 환경이 즉시 보안 업그레이드가 필요한 상황이다.
핵심 요약
GitLab은 10월 21일 CE/EE의 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13 버전을 배포했으며, 모든 자체 관리형 설치 환경의 즉시 업그레이드를 강력히 권고했다. CVE-2026-110264는 정규식 컴파일 시 정수 오버플로우로 인해 인증되지 않은 사용자가 악의적 정규식을 업로드하여 GitLab 서버에서 임의 코드를 실행할 수 있는 취약점으로, CVSS 10.0의 심각도를 가진다. 이 패치는 7.0 버전부터 현재까지 모든 버전에 적용되었으며, 위협 탐지 기능 두 개(Onigmo 네이티브 워커 크래시, Org 모드 렌더 에러 폭발)가 자체 관리 환경을 돕기 위해 배포되었다. 전체 요약 9문장 읽기 → 014 06:11 ▲ 163 · 댓글 148 클로드 듀엣: 자동으로 일하는 AI 에이전트 미리보기 Anthropic이 Claude Duet을 연구 미리보기로 공개했다. Opus 5.5 기반의 독립 에이전트로 미국의 Pro 및 Max 사용자를 대상으로 한다. AI · 머신러닝 · Claude Duet
Key Point 자동으로 움직이면서도 중요한 결정에는 사용자 승인을 받는 에이전트의 설계 방식이 프로덕티비티 도구의 새로운 패러다임을 제시한다.
핵심 요약
Anthropic이 Claude Duet을 연구 미리보기로 공개했다. Opus 5.5 기반의 독립 에이전트로 미국의 Pro 및 Max 사용자를 대상으로 한다. Claude Duet은 매일 아침 브리핑을 제공하고 해야 할 일을 파악해 자동으로 작업한다. 사용자가 메시지로 지시하면 회의 설정이나 대시보드 구축 같은 업무를 수행한다. 사용자의 Claude 계정 메모리, 스킬, 연결된 앱을 그대로 사용하며 한 스레드에서 대화 내력이 유지된다. 기존 Claude와 달리 사용자가 앱을 열 때까지 기다리지 않고 스스로 다가간다. 전체 요약 7문장 읽기 → 015 03:11 ▲ 783 · 댓글 453 PHP 8.2.35 긴급 배포, 원격 코드 실행 취약점 2건 패치 PHP 개발팀이 PHP 8.2.35를 긴급 공개했다. 인프라 · 데브옵스 · PHP 8.2.35
Key Point 원격 코드 실행 취약점이 현재 공격 가능하며, 회피 방법이 없으므로 PHP 8.2를 쓰는 모든 서버 운영자는 즉시 패치해야 한다.
핵심 요약
PHP 개발팀이 PHP 8.2.35를 긴급 공개했다. 비인증 원격 코드 실행을 허용하는 중대 취약점 2건(CVE-2026-109618, CVE-2026-109619)을 수정했다. 이 두 취약점은 완전한 우회 방법이 없어 업데이트가 유일한 안전한 선택지다. 전체 요약 6문장 읽기 → 016 03:11 ▲ 244 · 댓글 123 PHP 긴급 업데이트 공개, 원격 코드 실행 취약점 2개 패치 PHP는 오늘 PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35를 릴리스하여 비인증 공격자의 원격 코드 실행을 허용하는 2개의 심각한 취약점을 패치했다. 보안 · Today's PHP security release, and how we're strengthening security
Key Point PHP의 심각한 보안 취약점이 실제 공격에 노출되기까지의 과정과 조직적 한계, 그리고 개선 방향을 이해해야 자신의 시스템 보안 대응이 필요한지 판단할 수 있다.
핵심 요약
PHP는 오늘 PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35를 릴리스하여 비인증 공격자의 원격 코드 실행을 허용하는 2개의 심각한 취약점을 패치했다. 두 취약점 모두 메모리 관리와 에러 처리 영역에 있어 거의 모든 PHP 요청이 영향을 받으므로 심각하며, 기존 호환성 유지와 성능 손실 없이 수정하기 어려웠다. 2024년 PHP 재단은 Sovereign Tech Agency 펀딩으로 Quarkslab의 첫 외부 보안 감사를 받았고, 감사 과정에서 PHP 개발자가 OOM(Out of Memory) 문제의 초기 신호를 발견했다. 전체 요약 11문장 읽기 → 017 18:11 ▲ 212 · 댓글 32 PHP 최고 위험도 RCE 취약점 2개 공개 예정 10월 22일(CEST 18:00)에 CVSS 10.0 등급의 PHP 원격코드실행(RCE) 취약점 2개 공개가 예정되어 있다. 보안 · Tell HN: 2x PHP RCE CVEs with CVSS 10.0 Incoming
Key Point PHP의 최고 위험도 취약점이 수주 내 공개될 예정으로, 모든 버전에 영향을 미치므로 프로덕션 서버 운영자는 긴급 패치 준비가 필수다.
핵심 요약
10월 22일(CEST 18:00)에 CVSS 10.0 등급의 PHP 원격코드실행(RCE) 취약점 2개 공개가 예정되어 있다. 해당 취약점은 PHP 5 버전 이상의 모든 영향받는 PHP 버전에서 원격코드실행을 허용한다. 예약된 CVE 번호는 CVE-2026-109618과 CVE-2026-109619이다. 전체 요약 4문장 읽기 → 018 12:11 ▲ 126 · 댓글 28 PHP 긴급 보안 패치, 10월 21일 배포 PHP 보안팀이 심각도 CVSS v4.0 9.2(Critical)인 두 개의 중대 취약점을 해결하는 보안 업데이트를 발표했다. 보안 · Upcoming Critical PHP Security Release
Key Point PHP의 중대 보안 결함이 예정되어 있으므로, 운영 중인 PHP 서버를 관리하는 개발자와 시스템 관리자는 즉시 업데이트 계획을 세워야 한다.
핵심 요약
PHP 보안팀이 심각도 CVSS v4.0 9.2(Critical)인 두 개의 중대 취약점을 해결하는 보안 업데이트를 발표했다. 업데이트는 2026년 10월 21일 14:00 UTC에 배포될 예정이다. PHP 사용자들에게 미리 준비할 것을 권고했으며, 배포 가능해지는 즉시 업데이트할 수 있도록 요청했다. 전체 요약 4문장 읽기 → 019 03:11 새 버전 uv 0.13.4 공개, 루트 CA 보안 취약점 해결 Python 패키지 관리 도구 uv 0.13.4가 2026년 10월 20일 공개됐다. 보안 · astral-sh/uv@0.13.4
Key Point 루트 CA 보안 취약점이 웹 PKI에 영향을 미치므로 모든 Python 개발자가 긴급히 업그레이드해야 한다.
핵심 요약
Python 패키지 관리 도구 uv 0.13.4가 2026년 10월 20일 공개됐다. GHSA-hq85-5cpj-mr62 취약점을 해결했으며, 이는 웹 PKI에서 손상된 중간 인증서와 관련된 루트 CA 문제다. bundled Mozilla root certificates를 webpki-root-certs 1.0.10으로 업데이트해 보안을 강화했다. 전체 요약 6문장 읽기 → 020 21:11 ▲ 112 · 댓글 45 Go, 신뢰하지 않는 8개 중간 인증서 차단 Go의 crypto/x509 패키지가 보안 문제로 인해 8개의 중간 인증서를 신뢰하지 않도록 수정했다. 보안 · Go will reject certificate chains containing eight distrusted SPKIs
Key Point eMudhra 인증기관의 8개 중간 인증서가 침해되어 Go에서 공식적으로 차단했으며, 해당 인증서로 보호된 서버나 코드에 영향을 줄 수 있으므로 신속한 대응이 필요하다.
핵심 요약
Go의 crypto/x509 패키지가 보안 문제로 인해 8개의 중간 인증서를 신뢰하지 않도록 수정했다. 해당 인증서들을 포함한 인증서 체인을 검증할 때 필터링하여 호출자에게 반환되지 않도록 한다. 영향을 받는 인증서는 모두 eMudhra Technologies Limited가 발급한 중간 인증서들이며, TLS 및 코드 서명(CS) 용도의 DV/EV/OV 등급 인증서를 포함한다. 전체 요약 6문장 읽기 → 021 03:12 ▲ 125 · 댓글 45 아르헨티나 시골의 라디오 메시지 전통, 100년 이상 고립 지역 연결 아르헨티나 시골 지역에서 AM 라디오를 통해 개인 메시지를 송출하는 '멘사헤로 루랄' 방송이 수십 년간 운영되고 있다. 기타 · The First Social Network: In rural Argentina residents send messages w AM radio
Key Point 인터넷 시대의 도시에서 당연하게 여기는 통신 기술이 없는 지역에서 100년 가까이 유지되어 온 라디오 메시지 시스템이 어떻게 사람들의 삶과 생사를 좌우하는 필수 통신망이 되었는지 보여주는 사례 연구입니다.
핵심 요약
아르헨티나 시골 지역에서 AM 라디오를 통해 개인 메시지를 송출하는 '멘사헤로 루랄' 방송이 수십 년간 운영되고 있다. 인터넷과 전화 신호가 닿지 않는 고립된 목축업자들은 라디오국에 제출한 메시지를 주 여러 번 방송으로 받아들인다. 1920년대 라디오 보급 초기부터 이러한 메시지 방송이 있었으나, 아르헨티나에서 본격화한 시점은 1930년대 후반으로, 초기에는 목장주들이 작업자들과 소통하는 수단이었다. 전체 요약 11문장 읽기 → 022 00:11 ▲ 316 · 댓글 138 이스라엘 광고사, 스팸 광고로 '클릭 없는' 스파이웨어 배포 캐나다 토론토 대학 Citizen Lab은 이스라엘 광고사 Discover-Tech가 수백만 명의 사용자에게 제공한 광고를 통해 '클릭이 필요 없는' 스파이웨어를 배포했다고 발표했습니다. 보안 · Israeli firm's digital ads enabling installation of 'zero-click' spyware
Key Point 온라인 광고 시스템이 국가 기관, 언론, 국제기구까지 표적으로 광고를 통해 스파이웨어를 설치하는 데 악용되고 있으며, 규제 공백 속에서 시스템 전체의 보안 위협이 되고 있기 때문입니다.
핵심 요약
캐나다 토론토 대학 Citizen Lab은 이스라엘 광고사 Discover-Tech가 수백만 명의 사용자에게 제공한 광고를 통해 '클릭이 필요 없는' 스파이웨어를 배포했다고 발표했습니다. Discover-Tech는 Controlium이라는 소프트웨어 플랫폼을 운영하며, 사용자를 대규모로 프로파일링한 뒤 제3의 스파이웨어 업체와 협력해 표적을 은폐하며 해킹합니다. Controlium은 사용자에게 게임이나 통신사 광고 같은 일반적인 광고를 보여주면서 사용자의 신원과 IP 주소를 수집하고, 표적으로 선정된 사용자에게는 악의적 스파이웨어 코드를 전송합니다. 전체 요약 10문장 읽기 → 023 18:30 새 버전 Node.js v26.11.1 출시, 빌드·문서 관련 변경 되돌림 Node.js v26.11.1이 현재(Current) 버전으로 2024년 10월 7일 출시되었습니다. 인프라 · 데브옵스 · nodejs/node@v26.11.1
Key Point Node.js 메인 릴리스 라인의 정기 업데이트이며, 빌드와 문서 시스템의 잠재적 문제를 빠르게 해결하는 과정을 보여줍니다.
핵심 요약
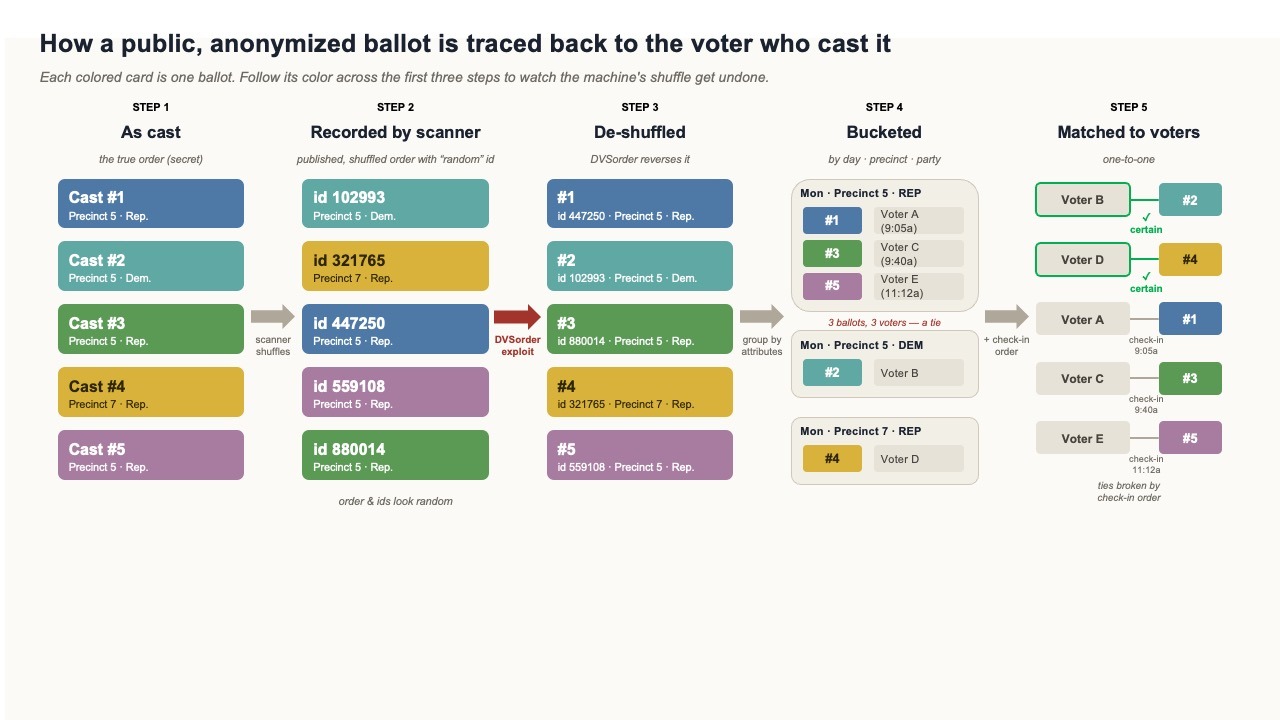
Node.js v26.11.1이 현재(Current) 버전으로 2024년 10월 7일 출시되었습니다. 이번 릴리스는 세 개의 커밋으로 구성되어 있으며, 모두 이전 변경 사항을 되돌리는(Revert) 작업입니다. doc-kit 상세도(verbosity) 토글 기능에 관한 빌드 설정 변경이 되돌려졌습니다. 전체 요약 6문장 읽기 → 024 18:33 ▲ 109 · 댓글 97 AI와 공개 데이터로 조지아주 투표 비밀 침해 가능함을 입증 투표 기계의 알고리즘 설계 결함으로 인해 2022년 공개된 보안 취약점이 4년이 지난 2026년 조지아주 5월 예비선거에서도 여전히 악용 가능한 상태로 남아 있다. 보안 · An algorithmic failure beneath the secret ballot
Key Point AI 도구의 민주화가 투표 비밀 침해라는 심각한 보안 결함을 누구나 악용할 수 있게 만들었으며, 기술적 복잡성이 더 이상 보호막이 아니라는 점을 보여준다.
핵심 요약
투표 기계의 알고리즘 설계 결함으로 인해 2022년 공개된 보안 취약점이 4년이 지난 2026년 조지아주 5월 예비선거에서도 여전히 악용 가능한 상태로 남아 있다. 투표 기계는 익명성을 위해 전자 투표 기록을 무작위로 섞지만, 사용된 난수 생성 알고리즘이 결정론적이고 역으로 추적 가능해 투표 순서를 정확히 복원할 수 있다. 연구자는 ChatGPT 같은 대형 언어 모델 기반의 AI 코딩 에이전트에 취약점 논문을 제시하고 단 20달러를 지불해 몇 시간 안에 조지아주 139개 카운티 중 114개에서 투표 순서 추적 코드를 자동으로 생성했다. 전체 요약 10문장 읽기 → 025 18:33 ▲ 263 · 댓글 500 파라마운트-워너브라더스 1110억 달러 합병 완료 파라마운트가 워너브라더스 디스커버리와의 1110억 달러 규모 합병을 완료했으며, 합병사는 파라마운트가 지난해 인수한 스카이댄스 이름을 사용한다. 기타 · Paramount Skydance has completed its $111B merger with Warner Bros. Discovery
Key Point 주요 할리우드 스튜디오 2곳과 뉴스 방송국까지 포함한 거대 미디어 기업이 탄생하면서 미국 미디어 산업 구도가 크게 변한다.
핵심 요약
파라마운트가 워너브라더스 디스커버리와의 1110억 달러 규모 합병을 완료했으며, 합병사는 파라마운트가 지난해 인수한 스카이댄스 이름을 사용한다. 합병된 회사는 두 개의 주요 영화사, Paramount+와 HBO Max 스트리밍 서비스, CBS, CNN, CBS Sports와 TNT Sports 등 스포츠 중계권을 아우른다. 캘리포니아 등 12개 주가 제기한 반독점 소송에서 북부 캘리포니아 지방법원 판사는 7월 합병이 경쟁을 감소시킬 것으로 판단했으나, 캘리포니아가 지난달 합의하고 다른 주들도 따랐다. 전체 요약 8문장 읽기 → 026 06:11 ▲ 189 · 댓글 178 미국, 시베리아 러시아 연구소 페스트 의심 사망 긴밀히 모니터링 이르쿠츠크 페스트 연구소 직원 다리아 시필로바(28세)가 10월 2일 사망했으며, 연구소 사고로 감염되었을 가능성이 있다. 보안 · US closely monitoring case of lab worker who possibly died of plague in Siberia
Key Point 러시아 연구소에서의 페스트 의심 사망 사건이 미국의 공식 모니터링 대상이 되었으며, 확진되지 않은 상황에서도 광범위한 격리 조치가 시행되는 상황을 보여줍니다.
핵심 요약
이르쿠츠크 페스트 연구소 직원 다리아 시필로바(28세)가 10월 2일 사망했으며, 연구소 사고로 감염되었을 가능성이 있다. 미국 국무부 장관 마르코 루비오는 이 사건을 긴밀히 모니터링 중이며 '경보는 아니지만 주의가 필요하다'고 발언했다. 연구소는 60명 이상의 직원을 격리했으며, 이르쿠츠크 지역 여러 병원과 시설에서 격리 조치를 시행 중이다. 전체 요약 11문장 읽기 → 027 03:11 ▲ 162 · 댓글 111 Claude에 위협 글 작성한 여성, 중죄 혐의로 체포 플로리다 여성이 Claude를 일기장처럼 사용하며 보안관청 사격을 계획한다고 작성한 후 중죄 혐의로 기소됐다. AI · 머신러닝 · Anthropic reported diary entry to police, woman faces felony charge
Key Point AI 서비스 제공자의 안전 리포팅 의무와 사용자의 프라이버시 경계선이 실제 법집행으로 이어진 사건으로, 챗봇 사용자가 알아야 할 법적 결과를 보여준다.
핵심 요약
플로리다 여성이 Claude를 일기장처럼 사용하며 보안관청 사격을 계획한다고 작성한 후 중죄 혐의로 기소됐다. 9월 26일 보니타 스프링스의 칼리 미셸 헬러는 보안관청 공격을 예고하는 글을 작성했으며, 본인은 Claude를 '일기'처럼 사용 중이라고 밝혔다. Claude의 안전 시스템이 이 글을 플래그했고 인간 검토자가 신용할 만한 위협으로 판단해 경찰에 보고했다. 전체 요약 9문장 읽기 → 028 03:11 ▲ 184 · 댓글 63 클라우드플레어, 의사결정 특화 AI 모델 Clef 공개 클라우드플레어가 Jev Decision Index에서 1위를 차지한 의사결정 모델 Clef와 Clef-flash를 공개했고, 두 모델 모두 Apache 2.0 라이선스로 오픈소스화해 Hugging Face에서 배포 중이다. AI · 머신러닝 · Clef: Open-source decision models, and new RL fine-tuning platform
Key Point LLM의 비결정성과 느린 토큰 생성을 대체해 프로덕션 에이전트 워크플로우에서 실시간 의사결정이 필요한 개발자들에게 구체적인 선택지를 제공하며, 오픈소스 배포와 미세조정 플랫폼으로 커스터마이징 가능성을 연다.
핵심 요약
클라우드플레어가 Jev Decision Index에서 1위를 차지한 의사결정 모델 Clef와 Clef-flash를 공개했고, 두 모델 모두 Apache 2.0 라이선스로 오픈소스화해 Hugging Face에서 배포 중이다. 의사결정 모델은 입력에 따라 확률과 함께 타입이 지정된 구조화 출력을 생성해 에이전트가 자동으로 판단하고 실행하도록 돕는데, 예를 들어 고객 지원 메시지를 받아 긴급도와 담당팀을 분류한다. Clef는 이미지 분류도 가능한 비전 인코더를 갖춰 Jev(텍스트 분류만 지원)와 다르며, 64k 컨텍스트 윈도우(Jev는 32k)로 더 많은 입력을 처리할 수 있다. 전체 요약 12문장 읽기 → 029 22:26 ▲ 139 · 댓글 147 펌웨어 업데이트로 삼성 스마트냉장고 먹통, 음식 썩음 논란 삼성의 베스포크 AI 냉장고가 9월 22일 SmartThings 앱을 통한 펌웨어 업데이트 후 갑자기 전원이 꺼지고 작동 중단되는 문제가 발생했다. 하드웨어 · 시스템 · Owners mourn spoiled food after firmware update bricks Samsung smart fridges
Key Point 스마트홈 기기 업데이트가 기본 기능을 완전히 마비시킨 사례로, IoT 기기의 펌웨어 관리 리스크를 보여주는 동시에 소비자들의 신뢰 저하를 초래한 심각한 사건입니다.
핵심 요약
삼성의 베스포크 AI 냉장고가 9월 22일 SmartThings 앱을 통한 펌웨어 업데이트 후 갑자기 전원이 꺼지고 작동 중단되는 문제가 발생했다. 영향을 받은 기기는 주로 2024년 이후 출시된 4도어 냉장고들이며, 문제는 한국에 국한되어 해외에는 영향이 없는 것으로 파악됐다. 일부 사용자의 냉장고 디스플레이는 '스마트싱스 앱 업데이트 중 확인 중' 메시지에 멈춰 있었고, SmartThings 앱에는 기기가 오프라인으로 표시됐다. 전체 요약 10문장 읽기 → 030 12:10 ▲ 105 · 댓글 43 오픈소스 단파 무선통신 HERMES, 원격지역 데이터·음성 송수신 가능 Rhizomatica가 오픈소스 단파 무선통신 시스템 HERMES를 개발했으며, 3~30MHz 대역에서 작동한다. 인프라 · 데브옵스 · HERMES radio enables voice and data communication over vast distances
Key Point 인프라가 부족한 원격지와 긴급상황에서 문자·파일 송수신이 가능한 무선통신 체계가 생겨, 지역사회 통신 접근성이 크게 향상될 수 있다.
핵심 요약
Rhizomatica가 오픈소스 단파 무선통신 시스템 HERMES를 개발했으며, 3~30MHz 대역에서 작동한다. 약 20와트 전력으로 400~600km 거리의 신뢰할 수 있는 통신이 가능하고, 이온층을 거울처럼 이용해 광범위한 거리를 커버한다. 사진, 이메일, 음성 메모 등 다양한 파일을 송수신할 수 있는 소프트웨어 스택이며, 기존 음성 중심 단파 라디오와 달리 데이터 송수신 체계가 갖춰져 있다. 전체 요약 5문장 읽기 → 031 09:10 ▲ 406 · 댓글 164 소프트웨어 산업이 사람을 광기로 몰아간다 소프트웨어는 속도, 자금, 복잡성, 추상화, 무한한 변경 자유도를 결합해 정상인을 비정상적으로 만든다. 기타 · I have a theory that software drives people insane
Key Point 소프트웨어 팀과 회사가 끊임없이 변경과 가속에 빠지는 심리적·구조적 원인을 진단해 조직 운영 방식을 돌아보게 한다.
핵심 요약
소프트웨어는 속도, 자금, 복잡성, 추상화, 무한한 변경 자유도를 결합해 정상인을 비정상적으로 만든다. 물리적 건설과 달리 소프트웨어의 변경 비용은 눈에 띄지 않아 모두가 무료라고 착각하지만, 그 비용은 문맥 전환과 아키텍처 침식 속에 조용히 쌓인다. 기술적으로 거의 모든 아이디어가 가능하고 실제로 구현이 빠를 수 있어서, 아이디어가 의사결정이 되는 저항이 거의 없다. 전체 요약 5문장 읽기 → 032 15:10 ▲ 101 · 댓글 63 동기 부여가 능력보다 중요한 이유 과학 문제 해결에서 핵심은 역량이 아니라 심리적 동기라는 주장이다. 기타 · On Really Trying (2009)
Key Point 과학, 업무, 문제 해결에서 시간 관리와 동기 부여가 얼마나 다른 결과를 만드는지 보여주므로 의사결정과 팀 관리에 시사점이 있다.
핵심 요약
과학 문제 해결에서 핵심은 역량이 아니라 심리적 동기라는 주장이다. 이미 틀린 이론임을 확실히 알 때, 또는 문제 해결에 실질적 긴급성이 있을 때 사람들은 훨씬 효율적으로 작동한다. 맨해튼 프로젝트는 즉각적 기술적 필요성이 있어 집중력을 유지했지만, 양자역학의 불완성성은 긴급성이 없어 30년을 낭비했다. 전체 요약 4문장 읽기 → 033 09:10 ▲ 176 · 댓글 297 자율주행차, 사람보다 훨씬 적게 사고 낸다 미국 보험업체들의 연구로 자동 긴급제동 시스템(AEB)이 보행자 사고를 27%, 후진 충돌을 50% 줄이는 것으로 확인됐다. 하드웨어 · 시스템 · Growing proof that autonomous cars save lives
Key Point 자율주행차의 안전성이 학술적 증거로 뒷받침되면서 규제 승인 움직임이 빨라지고 있는데, 이는 개발자와 정책 담당자 모두에게 이 기술의 상용화 타이밍과 시장 기회를 알려준다.
핵심 요약
미국 보험업체들의 연구로 자동 긴급제동 시스템(AEB)이 보행자 사고를 27%, 후진 충돌을 50% 줄이는 것으로 확인됐다. 웨이모의 로봇택시는 220억 마일 운행 중 사람 운전자 대비 심각한 사고가 92% 적고, 교차로 부상 사고는 96% 감소했다. IIHS의 독립 연구도 같은 결론을 내렸으며, 웨이모 택시의 충돌 사고율이 샌프란시스코 35%, 피닉스 76%, LA 71% 낮았다. 전체 요약 5문장 읽기 →