쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 11월 4일 (수)까지 3898건
32건 · "CTE"조건 지우기 ×
001 03:11 ▲ 109 · 댓글 60 NFL 선수 75%, 15년간 사망자 중 CTE 진단 추정 보스턴대 연구진이 JAMA Network Open에 발표한 새 연구에서 2008~2023년 사망한 NFL 선수 중 약 75%가 만성외상성뇌병증(CTE)의 징후를 보였다고 추정했으며, 이는 지금까지의 최고 수치다. 하드웨어 · 시스템 · Study estimates 75% of NFL players who died over 15-year span had CTE
Key Point 생전 진단 불가능한 CTE가 NFL 선수 4명 중 3명에서 발견되는 것으로 추정되면서, 스포츠로 인한 뇌 손상의 심각성과 예방의 중요성이 강조되고 있다.
핵심 요약
보스턴대 연구진이 JAMA Network Open에 발표한 새 연구에서 2008~2023년 사망한 NFL 선수 중 약 75%가 만성외상성뇌병증(CTE)의 징후를 보였다고 추정했으며, 이는 지금까지의 최고 수치다. 연구는 기부된 뇌 396개(93%가 CTE 징후)와 별도로 사망한 구 선수 1,966명의 정보를 합쳐 총 2,360명 규모로 진행했다. 뇌 기부 의사 관련 편향(증상 있는 선수 가족이 5배 더 높은 기부율)을 통계 분석으로 보정했다. 전체 요약 9문장 읽기 → 002 03:11 ▲ 100 · 댓글 58 유니코드 문자로 도메인 해킹하기 유니코드의 특수 기호 중에는 TLD(최상위 도메인)로 정규화되는 것들이 있다. 예를 들어 ℡(전화 기호)는 .tel 도메인으로, №(번호 기호)는 .no 도메인으로 변환된다. 웹 · 프론트엔드 · Domain hacks with unusual Unicode characters (2018)
Key Point 유니코드를 이용한 도메인 변형이 모든 최신 브라우저에서 작동하지만 소셜 미디어 플랫폼에서 인식되지 않는 차이가 있으며, 보안 필터 우회라는 실제 위협으로도 작용할 수 있다는 점이 중요하다.
핵심 요약
유니코드의 특수 기호 중에는 TLD(최상위 도메인)로 정규화되는 것들이 있다. 예를 들어 ℡(전화 기호)는 .tel 도메인으로, №(번호 기호)는 .no 도메인으로 변환된다. 이 특성을 이용하면 일반 도메인에서도 https://edent.℡/ 같은 유니코드 문자를 포함한 URL을 만들 수 있으며, 이는 모든 최신 브라우저에서 작동한다. 도메인 어디든지 특수 기호를 사용할 수 있다. Script(𝒮𝒸𝓇𝒾𝓅𝓉), Math Bold(𝐞𝐱𝐚𝐦𝐩𝐥𝐞), Fraktur(𝖋𝖎𝖘𝖕), Superscript(ᵉˣᵃᵐᵖˡᵉ), Subscript(ₑₓₐₘₚₗₑ) 등 다양한 Unicode 문자 집합을 적용할 수 있다. 전체 요약 8문장 읽기 → 003 00:11 ▲ 131 · 댓글 141 유럽 슈퍼마켓 냉동고 해킹, 프랑스에 이어 재발생 스웨덴·벨기에·룩셈부르크의 슈퍼마켓 체인들이 야간 중 냉장·냉동 시스템의 온도가 상승한 사이버 공격을 의심하고 있다. 보안 · Supermarket freezers across Europe hit by second suspected cyber-attack
Key Point 인터넷에 연결된 냉동 시스템이 대규모 원격 조작되면서 수백 개 매장이 식품 손실을 입고 있으며, 한국의 온라인 유통·편의점도 같은 스마트 냉동 장비를 사용하는 만큼 공급망 보안 강화의 필요성을 보여준다.
핵심 요약
스웨덴·벨기에·룩셈부르크의 슈퍼마켓 체인들이 야간 중 냉장·냉동 시스템의 온도가 상승한 사이버 공격을 의심하고 있다. 스웨덴의 Coop은 6개 매장이 영향을 받았고, ICA도 제한된 수의 매장에서 냉동 시스템이 영향을 받았다고 밝혔다. 네덜란드 소매업체 Ahold Delhaize는 벨기에와 룩셈부르크의 수십 개 매장에서 냉장고와 냉동고가 영향을 받았으며, Le Soir 신문은 Spar, Shop & Go, Proxy Delhaize 등 수십 개 매장이 피해를 입었다고 보도했다. 전체 요약 11문장 읽기 → 004 12:11 ▲ 114 · 댓글 31 헤드리스 브라우저 없이 Cloudflare CAPTCHA 풀이 cfsolve는 헤드리스 브라우저 없이 Cloudflare Turnstile 위젯과 챌린지 페이지를 풀이하는 Rust 라이브러리 및 CLI 도구다. 보안 · Cloudflare Turnstile solver library (no headless browser required)
Key Point Cloudflare의 CAPTCHA를 자동으로 우회하는 도구가 공개되면서 웹 보안과 봇 차단의 유효성 문제가 대두된다.
핵심 요약
cfsolve는 헤드리스 브라우저 없이 Cloudflare Turnstile 위젯과 챌린지 페이지를 풀이하는 Rust 라이브러리 및 CLI 도구다. Turnstile 위젯 풀이에는 페이지 URL, 사이트키, 선택적으로 페이지 HTML이 필요하며, 챌린지 페이지는 직접 페칭하거나 HTML을 제공해야 한다. 브라우저 프로필(프로필 파일과 브라우저 체크 응답 JSON)로 특정 브라우저를 흉내내며, 현재 Safari와 Chromium 프로필을 지원한다. 전체 요약 11문장 읽기 → 005 09:11 ▲ 102 · 댓글 40 예측 시장 플랫폼 Polymarket, 공급업체 해킹으로 1시간 거래 중단 Polymarket의 국제 플랫폼이 서드파티 소프트웨어 DebugBear 침해로 목요일 약 1시간 거래를 중단했다. 보안 · Polymarket 1h halt after vendor compromise; affected users will be 'made whole'
Key Point 암호화폐 거래 플랫폼의 공급업체 침해가 수백만 달러 손실로 이어졌으며, 향후 규제 논란이 예상되는 상황이다.
핵심 요약
Polymarket의 국제 플랫폼이 서드파티 소프트웨어 DebugBear 침해로 목요일 약 1시간 거래를 중단했다. 블록체인 분석 업체 Arkham 데이터에 따르면 약 265만 달러 규모의 암호화폐가 사용자 지갑에서 빼내졌으며, Discord 사용자들은 자신의 지갑이 비워졌다고 보고했다. 공격은 영국에서 발원한 것으로 추정되며 Polymarket은 영국 법 집행 당국에 신고했다. 전체 요약 12문장 읽기 → 006 12:11 ▲ 49 · 댓글 2 큰 각도 카메라 움직임 속에서 캐릭터 영상 생성하기 기존 캐릭터 비디오 생성 방식은 회전·평동·거리 변화가 함께 일어나는 대각도 카메라 궤적을 따라가기 어려우며, 초기 프레임에 보이지 않던 캐릭터 영역이 드러나면서 기하학적 왜곡과 외형 저하, 아이덴티티 손실 문제를 겪는다. AI · 머신러닝 · WorldCast: World-Consistent Character Video Generation with Large-Angle Camera Control
Key Point 3D 기하학 정보와 다중 관점 특성 정렬 기법으로 카메라가 크게 움직일 때도 캐릭터의 일관성을 유지하면서 자연스러운 영상을 만드는 새로운 접근법을 제시한다.
핵심 요약
기존 캐릭터 비디오 생성 방식은 회전·평동·거리 변화가 함께 일어나는 대각도 카메라 궤적을 따라가기 어려우며, 초기 프레임에 보이지 않던 캐릭터 영역이 드러나면서 기하학적 왜곡과 외형 저하, 아이덴티티 손실 문제를 겪는다. 이를 체계적으로 연구하기 위해 CLACT라는 대규모 캐릭터 중심 데이터셋과 벤치마크를 개발했으며, 정확한 카메라 기하학과 다중 관점 캐릭터 관측치를 포함했다. WorldCast 프레임워크는 초기 프레임을 추정된 깊이로 3D 포인트 클라우드로 역투영한 뒤, 포인트 클라우드 스케일을 목표 카메라 궤적에 정렬하고 궤적을 따라 렌더링해 명시적 기하학적 가이드와 커버리지 마스크를 얻는다. 전체 요약 5문장 읽기 → 007 06:11 ▲ 134 · 댓글 91 마이크로소프트, 파이썬 타입 분석 위한 TSP 공개 마이크로소프트가 파이썬 타입 분석 데이터를 요청하는 JSON-RPC 프로토콜인 Type Server Protocol(TSP)을 공개했다. 웹 · 프론트엔드 · Type Server Protocol
Key Point Pylance 등 파이썬 개발 도구가 타입 분석을 외부 서버와 통신하는 방식을 표준화하므로, 타입 체커·언어 서버 개발자가 정확한 구현을 할 수 있다.
핵심 요약
마이크로소프트가 파이썬 타입 분석 데이터를 요청하는 JSON-RPC 프로토콜인 Type Server Protocol(TSP)을 공개했다. TSP는 타입 서버가 워크스페이스의 타입 분석 상태를 유지하고 프로토콜 버전, 스냅샷, 파이썬 검색 경로, import 해석, 타입 쿼리(computed/declared/expected) 등의 요청에 답한다. 프로토콜은 LSP의 Position, Range 등 데이터 형태와 규칙을 따르며 URI는 LSP와 동일하게 문자열로 표현한다. 전체 요약 13문장 읽기 → 008 15:11 ▲ 113 · 댓글 37 브라질 선거 중 룰라 계정 제약, 메타 직원들 내부 인정 메타 직원들이 내부 커뮤니케이션을 통해 브라질 대선 기간 중 현직 대통령 룰라의 인스타그램 계정이 제약으로 인해 부정적인 영향을 받았음을 인정했다고 브라질 일간지 폴랴드산파울로가 16일 보도했다. 기타 · Meta employees say Lula’s accounts restricted in Brazil election: Report
Key Point 대선 선거 직전 소셜 미디어 플랫폼이 특정 정치인의 도달 범위를 제약한 혐의가 내부 문서로 확인되었고, 이에 대한 법원의 즉각적인 제재 명령이 나왔다는 점이 중요하다.
핵심 요약
메타 직원들이 내부 커뮤니케이션을 통해 브라질 대선 기간 중 현직 대통령 룰라의 인스타그램 계정이 제약으로 인해 부정적인 영향을 받았음을 인정했다고 브라질 일간지 폴랴드산파울로가 16일 보도했다. 같은 메시지는 플랫폼이 룰라의 상대 후보인 플라비우 볼소나루 상원의원의 프로필과 WhatsApp 채널을 추천했다는 점도 언급했다. 메타는 로이터에 기술적 문제는 이미 공개된 사항이며, 해당 대화는 문제의 심각성에만 관련되지 정치적 개입과는 무관하다고 해명했다. 전체 요약 8문장 읽기 → 009 03:11 ▲ 166 · 댓글 47 OpenSSL 4.1.0 출시, DTLS 1.3 지원 추가 OpenSSL 4.1.0은 DTLS 1.3(RFC 9147) 지원, RFC 8701 GREASE, IKEV2 KDF, DTLS SSL listener API 지원 등 주요 기능을 추가한 정식 릴리스다. 보안 · OpenSSL 4.1.0
Key Point OpenSSL의 주요 보안 라이브러리 업데이트로 DTLS 1.3 지원과 암호화 알고리즘 최적화를 통해 서버 보안과 성능 모두에 영향을 미치며, 특히 DTLS 관련 알려진 이슈들을 파악해야 즉시 적용 여부를 판단할 수 있다.
핵심 요약
OpenSSL 4.1.0은 DTLS 1.3(RFC 9147) 지원, RFC 8701 GREASE, IKEV2 KDF, DTLS SSL listener API 지원 등 주요 기능을 추가한 정식 릴리스다. ML-DSA와 ML-KEM의 NTT 연산을 ppc64le에서 최적화했고, x86_64에서 ML-DSA 최적화, AVX-512 기반 SHAKE x4 연산, AES-CBC 복호화 VAES 최적화를 적용했다. tsget 유틸리티는 더 이상 관리되지 않는 WWW::Curl::Easy에서 Net::Curl::Easy로 변경되었으며, 업그레이드 전 Net::Curl::Easy 설치가 필요하다. 전체 요약 10문장 읽기 → 010 03:11 ▲ 242 · 댓글 27 DuckDB 2.0 LTS 출시, 클라이언트-서버와 비동기 I/O 지원 DuckDB 2.0.0 LTS '시나몬 틸'을 발표했으며, 1.5 이후 약 20,000개 커밋으로 개발된 최대 규모 기능 릴리스다. 오픈소스 · 도구 · DuckDB 2.0.0 LTS “Cinnamon Teal”
Key Point 클라이언트-서버 지원, 비동기 I/O, AI 에이전트 모드는 DuckDB 사용 환경을 크게 확장하고, 트리거와 확장 저장소는 엔터프라이즈 채택 장벽을 낮춘다.
핵심 요약
DuckDB 2.0.0 LTS '시나몬 틸'을 발표했으며, 1.5 이후 약 20,000개 커밋으로 개발된 최대 규모 기능 릴리스다. Quack 프로토콜을 완성해 전통적인 클라이언트-서버 구조를 지원하고, 새로운 CONNECT 문으로 원격 데이터베이스에 한 번에 연결할 수 있다. 비동기 I/O를 도입해 Parquet과 CSV 파일 읽기 시 여러 요청을 병렬로 처리해 S3 같은 객체 스토리지에서의 쿼리 속도를 크게 향상시킨다. 전체 요약 13문장 읽기 → 011 18:11 ▲ 24 · 댓글 3 양자화와 추론으로 MoE 오프로딩 병목 해결한 Specter MoE 모델은 단일 가속기 메모리 용량을 초과하기 때문에 전문가들을 호스트 메모리로 오프로딩해야 하는데, 데이터 의존적 라우팅으로 인해 PCIe I/O 병목이 심각하다. AI · 머신러닝 · Specter: Fast MoE Inference via Quantization-Enabled Multi-Step Speculative Offloading
Key Point 메모리 제약이 있는 환경에서 MoE 모델 추론 속도를 1.5배 이상 개선할 수 있다는 것은 대형 모델을 일반 GPU에서 실행하려는 개발자들에게 직접 영향을 미친다.
핵심 요약
MoE 모델은 단일 가속기 메모리 용량을 초과하기 때문에 전문가들을 호스트 메모리로 오프로딩해야 하는데, 데이터 의존적 라우팅으로 인해 PCIe I/O 병목이 심각하다. Specter는 양자화된 경량 드래프트 모델을 기기에서 효율적으로 실행하면서도 전문가 활성화 패턴의 충실도를 유지한다. 드래프트 모델의 다단계 예측을 통해 향후 전문가 사용을 미리 파악하고, 런타임이 검증 전에 전문가 이동과 실행을 미리 조직할 수 있다. 전체 요약 5문장 읽기 → 012 03:11 ▲ 100 · 댓글 26 Broadcom WiFi 칩 16년 방치된 보안 결함, 수백만 개 라우터 위험 Broadcom 802.11 구현에 2010년부터 존재해온 파서 취약점이 WPS(WiFi Protected Setup) 프로토콜 처리 중 EAP 재조립 오버플로우를 일으킨다. 보안 · One parser, two bugs, many routers: Exploiting Broadcom WiFi across eCos, Linux
Key Point 2010년부터 방치된 결함이 수백만 대의 실제 운영 중인 라우터를 원격에서 제어 가능하게 하고 있으며, 제조사의 CVE 거부로 여전히 패치되지 않은 상태에서 공개되고 있다.
핵심 요약
Broadcom 802.11 구현에 2010년부터 존재해온 파서 취약점이 WPS(WiFi Protected Setup) 프로토콜 처리 중 EAP 재조립 오버플로우를 일으킨다. eCos 기반 플랫폼(BCM3380, BCM3383, BCM33834)에서는 영구적 제로데이이며, Linux 플랫폼(BCM3390, BCM63xx, BCM65xx, BCM68xx)에서도 제조사가 업데이트하지 않으면 같은 상태다. 2018년 불완전한 패치가 나왔고 취약한 컴포넌트를 hostapd로 교체한 새 SDK 버전이 출시됐지만, 많은 OEM이 마이그레이션하지 않았다. 전체 요약 12문장 읽기 → 013 15:11 ▲ 158 · 댓글 40 OpenBSD 8.0 공식 릴리스 OpenBSD 8.0이 공식 릴리스되었으며, 각 아키텍처별로 사전 빌드된 패키지를 제공한다. 오픈소스 · 도구 · OpenBSD 8.0
Key Point OpenBSD 사용자가 8.0 버전의 설치 방법, 지원 플랫폼, 소스 아카이브 구성을 한눈에 파악할 수 있다.
핵심 요약
OpenBSD 8.0이 공식 릴리스되었으며, 각 아키텍처별로 사전 빌드된 패키지를 제공한다. CD, USB, 플로피 디스크, 네트워크(PXE) 등 다양한 부팅 매체를 통한 설치를 지원한다. amd64, i386, armv64, armv7, hppa, alpha, luna88k, macppc, octeon, powerpc64, riscv64, sparc64 등 12개 아키텍처별로 설치 방법이 상이하다. 전체 요약 7문장 읽기 → 014 09:11 ▲ 192 · 댓글 60 얀덱스 전산망 파괴해도 봇 공격은 다른 서버로 옮겨갔다 우크라이나의 드론 공격으로 얀덱스 데이터센터가 10월 7~13일 마비되어 트래픽이 85~90% 감소했다. 보안 · Yandex outage: data shows that instead of going dark, malicious bots moved
Key Point 물리적 인프라 타격이 악성 자동화 위협을 근절하지 못한다는 점을 실데이터로 보여주며, 클라우드 환경에서 위협 대응 전략을 바꿔야 함을 시사한다.
핵심 요약
우크라이나의 드론 공격으로 얀덱스 데이터센터가 10월 7~13일 마비되어 트래픽이 85~90% 감소했다. 얀덱스는 검색 엔진(AS13238)과 클라우드 서비스(AS200350) 두 개 ASN으로 나뉘어 운영되며 각각 다른 영향을 받았다. 검색 엔진 ASN의 트래픽 감소는 거의 전부 검증된 크롤러(YandexBot 등)의 활동 중단으로, 뉴스 사이트 크롤링이 44% 떨어졌다. 전체 요약 9문장 읽기 → 015 03:11 ▲ 182 · 댓글 202 AI 챗봇 Character.ai, 법정관리 통해 자산 매각 추진 Character.ai가 자발적 Chapter 11(법정관리) 절차를 시작하며 법원 감시 아래 회사 자산 매각을 추진한다. AI · 머신러닝 · Character.ai has initiated voluntary Chapter 11 bankruptcy
Key Point AI 챗봇 서비스 기업이 법정관리 절차를 택한 배경과 사용자에게 미칠 영향을 확인할 수 있다.
핵심 요약
Character.ai가 자발적 Chapter 11(법정관리) 절차를 시작하며 법원 감시 아래 회사 자산 매각을 추진한다. 지난 1년간 법적·규제·운영상 어려움 속에서 사업 지속을 위해 노력했으나, 경영진은 법정관리 통한 자산 매각이 모든 이해관계자 가치를 최대화할 최선의 방법이라 판단했다. 매각 절차가 실행 가능한 인수 제안을 낳으면 Character.ai 플랫폼이 계속 운영될 수 있으며, 그렇지 않을 경우 플랫폼이 폐쇄될 예정이다. 전체 요약 7문장 읽기 → 016 00:11 ▲ 135 · 댓글 97 Character.AI, 디즈니에 자산 매각하며 파산 신청 AI 챗봇 스타트업 Character.AI가 미국에서 Chapter 11 파산보호를 신청하고 디즈니에 자산을 매각하기로 했다. AI · 머신러닝 · Character.ai Files for Bankruptcy
Key Point 생성형 AI 초기 성공 기업이 법적·안전 문제로 인해 파산에 이르는 과정과 대형 기술 회사의 인수 전략 변화를 보여주는 사례입니다.
핵심 요약
AI 챗봇 스타트업 Character.AI가 미국에서 Chapter 11 파산보호를 신청하고 디즈니에 자산을 매각하기로 했다. 회사는 수년간 안전 문제와 법적 도전에 직면해 왔으며, 파산 신청서에서 5천만~1억 달러 규모의 부채를 보유한 것으로 추정했다. 디즈니는 주요 입찰자로서 미공개 자산에 대해 2천만 달러를 지불하고, 이전 직원들의 고용을 통한 전환 지원 및 지적재산권에 대한 비독점 라이선스를 받는다. 전체 요약 8문장 읽기 → 017 09:11 ▲ 124 · 댓글 43 DuckDB 2.0이 2~3배 빨라진 이유 DuckDB 2.0 알파가 출시됐으며, S3 쿼리, 깊은 계층 구조 처리, JSON 저장소에서 주요 성능 향상을 달성했다. 인프라 · 데브옵스 · Why DuckDB 2.0 is faster
Key Point S3 쿼리가 2~3배 빨라지고 깊은 계층 구조 처리는 100배 이상 빨라지는 등 실제 데이터 파이프라인의 병목을 직접 해결하는 기능들이 핵심이다.
핵심 요약
DuckDB 2.0 알파가 출시됐으며, S3 쿼리, 깊은 계층 구조 처리, JSON 저장소에서 주요 성능 향상을 달성했다. 비동기 I/O 기능: 별도 스레드 풀이 데이터를 미리 다운로드하면서 CPU와 네트워크를 동시에 활용하며, S3에서 2.2GB 파일 읽기가 18.8초에서 7.7초로 단축됐다. read_ahead_depth 설정(기본값 -1)으로 자동 활성화되며, 이전 동작으로 돌리려면 0으로 설정하면 된다. 전체 요약 12문장 읽기 → 018 18:33 새 버전 LangChain Core 1.6.7 출시, Bedrock 통합 수정 LangChain Core 1.6.7이 릴리스되었다. AI · 머신러닝 · langchain-ai/langchain@langchain-core==1.6.7
Key Point 주요 클라우드 AI 서비스 통합 버그를 수정하고 최신 Python 버전 지원을 추가해 안정성과 호환성이 개선됐다.
핵심 요약
LangChain Core 1.6.7이 릴리스되었다. Bedrock Converse에서 OpenAI redacted_content를 v1 출력에 포함하도록 수정했다. Python 3.14 호환성을 위해 inspect.signature 관련 코드를 강화했다. 전체 요약 4문장 읽기 → 019 18:33 ▲ 14 · 댓글 2 LLM 강화학습의 메모리 병목을 저랭크 그래디언트로 풀다 강화학습(RL)은 대규모언어모델(LLM)의 성능을 높였지만 메모리 수요가 채택의 걸림돌이 되고 있다. AI · 머신러닝 · LoGRA: Scaling LLM Reinforcement Learning with Low-Rank Gradient Sketches
Key Point LLM 강화학습 훈련의 메모리 효율을 45% 이상 개선해 더 큰 모델과 리소스 제약 환경에서의 RL 훈련을 실용적으로 만든다.
핵심 요약
강화학습(RL)은 대규모언어모델(LLM)의 성능을 높였지만 메모리 수요가 채택의 걸림돌이 되고 있다. LoGRA는 유용한 학습 신호를 저랭크 그래디언트 스케치로 압축해 메모리 사용량을 줄이는 RL 후훈련 기법이다. 이 컴팩트한 표현은 모델 업데이트와 효율적인 정책 동기화 모두를 지원한다. 전체 요약 7문장 읽기 → 020 16:56 ▲ 147 · 댓글 66 고속 링커 mold, Rust로 완전 재작성해 3.0 출시 mold 3.0은 C++에서 Rust로 완전히 재작성한 첫 릴리스로, 2.42.1의 마지막 C++ 버전을 대체하며 같은 커맨드라인 옵션과 대상 아키텍처를 지원한다. 인프라 · 데브옵스 · Mold Linker Version 3.0.0 Release – Rewritten in Rust
Key Point C++ 기반의 고성능 링커가 Rust로 재작성되며 안전성과 호환성이 향상되었고, Linux 배포판의 기본 링커 채택을 목표로 하는 만큼 시스템 수준의 변화에 영향을 미칠 수 있다.
핵심 요약
mold 3.0은 C++에서 Rust로 완전히 재작성한 첫 릴리스로, 2.42.1의 마지막 C++ 버전을 대체하며 같은 커맨드라인 옵션과 대상 아키텍처를 지원한다. 링커 성능은 2.42.1과 동등하며, GNU ld와의 호환성을 강화하고 Linux 배포판의 기본 링커로 채택되는 것을 목표로 한다. Gentoo 패키지 빌드를 포함한 광범위한 호환성 검증을 거쳤으며 회귀(regression)는 발견되지 않았다. 전체 요약 13문장 읽기 → 021 00:11 ▲ 25 · 댓글 2 비디오 생성 모델의 현실적 목표 달성 능력 평가 벤치마크 공개 비디오 생성 모델을 구체화된 계획(embodied planning)과 학습의 시뮬레이터로 활용하려면 시각적 품질뿐 아니라 목표 지향적 행동에 따른 환경 변화 예측도 필요하지만, 기존 벤치마크는 단편적인 행동만 평가해 다단계 물리 추론이 부족했다. AI · 머신러닝 · Ego2Act: Evaluating Goal-Directed Manipulation in Egocentric Video Generation
Key Point 비디오 생성 모델을 로봇 학습이나 구체화된 AI에 활용하려면 물리적으로 타당한 다단계 조작을 정확히 모사해야 하는데, 이제 그 능력을 체계적으로 측정할 수 있는 벤치마크와 평가 도구가 나왔다.
핵심 요약
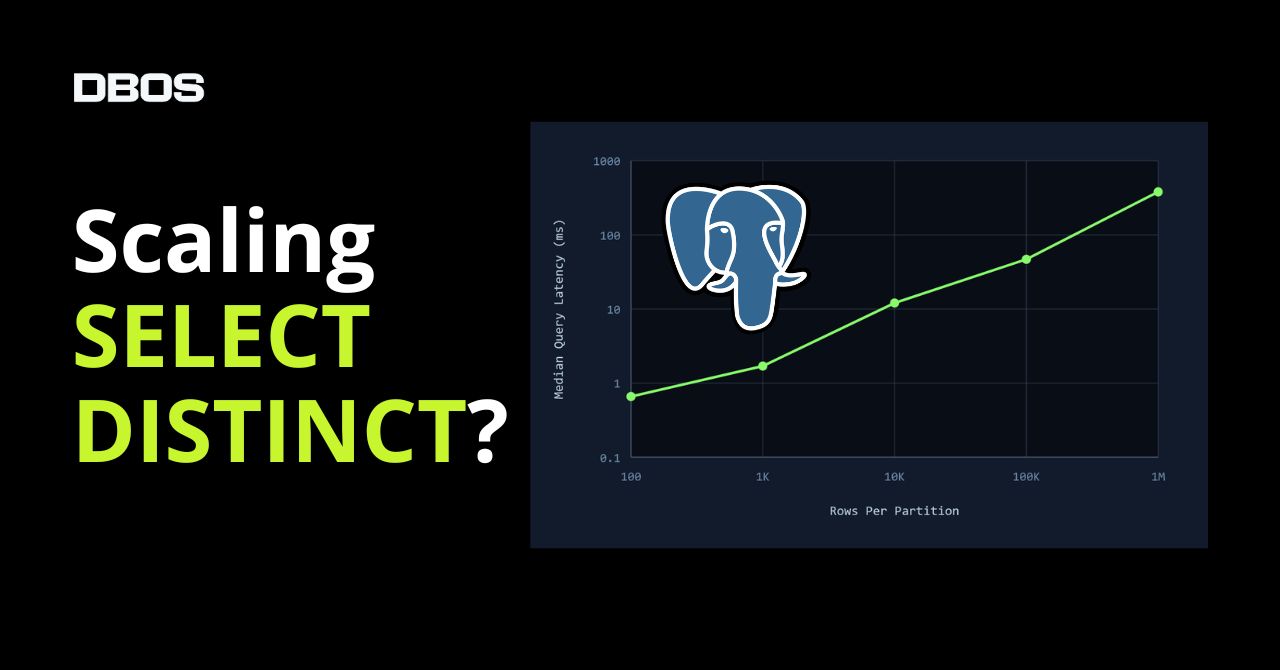
비디오 생성 모델을 구체화된 계획(embodied planning)과 학습의 시뮬레이터로 활용하려면 시각적 품질뿐 아니라 목표 지향적 행동에 따른 환경 변화 예측도 필요하지만, 기존 벤치마크는 단편적인 행동만 평가해 다단계 물리 추론이 부족했다. Ego2Act는 일상 환경에서 110개 과제의 2,640개 영상으로 구성된 벤치마크로, 초기 장면과 고수준 목표가 주어졌을 때 비디오 생성 모델이 목표 달성을 위해 손으로 물체를 조작하는 현실적인 1인칭 영상을 생성할 수 있는지 평가한다. 평가 자동화를 위해 Ego2ActJudge 파이프라인을 함께 공개했으며, 기존 방식보다 작업 완수율과 물리 타당성 평가가 인간 합의도와 더 잘 정렬된다. 전체 요약 5문장 읽기 → 022 03:11 ▲ 102 · 댓글 28 PostgreSQL의 SELECT DISTINCT, 행 수에 비례해 느려진다 PostgreSQL의 SELECT DISTINCT는 직관과 달리 인덱스가 아무리 잘 짜여도 항상 조건을 만족하는 모든 행을 풀 스캔한다. 인프라 · 데브옵스 · Postgres SELECT DISTINCT Does Not Scale
Key Point 쿼리 최적화나 데이터베이스 성능에 의존하는 개발자라면 Postgres의 이 근본적 한계를 알아야 대규모 시스템에서 SELECT DISTINCT를 피할 수 있다.
핵심 요약
PostgreSQL의 SELECT DISTINCT는 직관과 달리 인덱스가 아무리 잘 짜여도 항상 조건을 만족하는 모든 행을 풀 스캔한다. 분할된 큐에서 '활성' 파티션을 찾는 쿼리에서 DISTINCT를 썼을 때, 파티션 수가 적어도 초 단위 지연이 발생했다. 같은 파티션 수에서 행 개수만 100에서 1M으로 늘려도 쿼리 시간이 선형으로 증가하는 벤치마크 결과를 확인했다. 전체 요약 9문장 읽기 → 023 22:26 ▲ 139 · 댓글 143 폴란드 스타링크 지상국 방화 의심 피해 폴란드 바르샤바 남부 볼라크로보프스카 마을의 스타링크 지상국이 수요일 밤 9시경 화재로 피해를 입었고, 폴란드 디지털담당부장관 크리스토프 가우코프스키는 의도적 방화라고 밝혔다. 보안 · Starlink ground station in Poland hit by fire in suspected arson attack
Key Point 우크라이나 전쟁 중 핵심 통신망 역할을 하는 스타링크 지상국 파괴로 우크라이나 통신 마비 위험과 동유럽을 겨냥한 러시아의 사이버·물리적 혼합전 심화 양상을 보여준다.
핵심 요약
폴란드 바르샤바 남부 볼라크로보프스카 마을의 스타링크 지상국이 수요일 밤 9시경 화재로 피해를 입었고, 폴란드 디지털담당부장관 크리스토프 가우코프스키는 의도적 방화라고 밝혔다. 이 지상국은 폴란드 국영통신사 엑스아텔이 소유하며 폴란드는 물론 우크라이나를 포함한 중부·동부 유럽 전역에 인터넷 서비스를 제공한다. 스타링크 터미널은 러시아의 우크라이나 침공 중 주요 통신 수단이 되었으며, 이 지상국은 스타링크 위성 네트워크와 지상 통신 인프라를 연결하는 핵심 시설이다. 전체 요약 9문장 읽기 → 024 22:26 ▲ 15 · 댓글 2 최신 언어 모델의 숨겨진 사고 과정 추출 및 분석 최신형 언어 모델의 성능 향상이 추론 능력 개선 때문인지 검증하려면, 폐쇄형 시스템의 CoT(Chain-of-Thought) 추적을 관찰해야 하는데 현재 접근 불가능하다. AI · 머신러닝 · Capable yet Parsimonious: Extracting and Characterizing Hidden Chain-of-Thought in Frontier Models
Key Point 폐쇄형 모델의 내부 추론 메커니즘이 어떻게 동작하는지 처음 체계적으로 들여다본 연구로, 모델의 성능 향상이 실제 추론 능력 증대인지 판단할 수 있는 근거를 제시한다.
핵심 요약
최신형 언어 모델의 성능 향상이 추론 능력 개선 때문인지 검증하려면, 폐쇄형 시스템의 CoT(Chain-of-Thought) 추적을 관찰해야 하는데 현재 접근 불가능하다. 연구팀은 표준 API의 커스텀 도구 등록 기능을 이용해 GPT-4o Astra 등 최신 모델들이 중간 추론 과정을 외부화하도록 유도했다. 추출된 추론을 오픈소스 모델의 기본 CoT와 비교해 진정한 추론인지 사후 정당화인지 검증하고, 경쟁 수학·과학·코드 생성 작업에서 평가했다. 전체 요약 7문장 읽기 → 025 06:10 ▲ 198 · 댓글 150 삼성, 내년 HBM4·HBM4E 생산량 2배 이상 확대 삼성전자가 내년 HBM4(6세대)와 HBM4E(7세대) 고대역폭 메모리 칩 생산량을 올해 대비 2배 이상 늘릴 것으로 예상된다. 하드웨어 · 시스템 · Samsung is expected to more than double output of its HBM4 and HBM4E DRAM
Key Point AI칩 수요 급증에 따른 고대역폭 메모리 공급 경쟁에서 삼성이 NVIDIA 같은 주요 고객을 공략하기 위해 공격적 확산을 추진하고 있음을 보여준다.
핵심 요약
삼성전자가 내년 HBM4(6세대)와 HBM4E(7세대) 고대역폭 메모리 칩 생산량을 올해 대비 2배 이상 늘릴 것으로 예상된다. 글래스 캐리어(반도체 공정에서 웨이퍼를 지지하는 유리 재료) 수급이 올해 월 2만 장에서 내년 월 5만 장으로 2.5배 증가할 계획이다. 업계는 삼성의 내년 HBM 생산 규모가 월평균 웨이퍼 기준으로 올해 약 18만 장에서 25만 장으로 약 40% 늘어날 것으로 예상한다. 전체 요약 5문장 읽기 → 026 21:11 당일 +660 코드베이스를 지식 그래프로 변환하는 Graphify 코드, 문서, PDF, 설정 파일 등을 쿼리 가능한 지식 그래프로 변환하는 도구로 Claude Code, Cursor 등 AI 코딩 어시스턴트에서 /graphify 명령으로 사용할 수 있다. AI · 머신러닝 · Graphify-Labs/graphify · Python
Key Point 벡터 검색 없이 실제 그래프 구조로 코드베이스를 매핑하고 추론 과정을 추적할 수 있다는 점이 기존 의미 검색 방식과 다르며, 개발자들이 AI 어시스턴트에서 직접 코드 전체 구조를 이해하는 방식을 바꿀 수 있다.
핵심 요약
코드, 문서, PDF, 설정 파일 등을 쿼리 가능한 지식 그래프로 변환하는 도구로 Claude Code, Cursor 등 AI 코딩 어시스턴트에서 /graphify 명령으로 사용할 수 있다. tree-sitter 기반 AST 파싱으로 코드는 로컬에서 결정론적으로 처리되며 LLM을 사용하지 않고 기계에서 벗어나지 않는다. 각 연결은 명시적 추출(EXTRACTED) 또는 추론(INFERRED)으로 태그되어 원본에서 직접 읽은 것과 도출된 것을 구분할 수 있다. 전체 요약 6문장 읽기 → 027 06:10 ▲ 104 · 댓글 43 32년 된 텔넷 버그, GNU inetutils에서 발견 1994년에 발생한 CVE-2026-32746는 GNU inetutils의 텔넷 데몬에 숨겨진 사전 인증 취약점이다. 인프라 · 데브옵스 · A 32-year-old bug walks into a Telnet server
Key Point 오래된 인프라에서 여전히 광범위하게 사용 중인 텔넷의 심각한 원격 코드 실행 취약점으로, 영향 범위가 매우 광범위하고 대다수 주요 리눅스 배포판이 영향을 받는다.
핵심 요약
1994년에 발생한 CVE-2026-32746는 GNU inetutils의 텔넷 데몬에 숨겨진 사전 인증 취약점이다. LINEMODE SLC(Set Linemode Characters) 협상 핸들러에서 발생하는 BSS 기반 버퍼 오버플로우로, 약 400바이트의 인접 변수를 손상시킬 수 있다. GNU inetutils를 기반으로 한 대부분의 텔넷 구현에 영향을 미치며, Ubuntu, Debian, FreeBSD, NetBSD, Citrix NetScaler, 애플 macOS, TrueNAS Core 등이 포함된다. 전체 요약 5문장 읽기 → 028 09:10 ▲ 104 · 댓글 27 라인메탈, 무기 체계 통신 프로토콜 오픈소스화 독일 방위 회사 라인메탈이 Battlesuite 연결 무기 체계의 온보드 API 인터페이스 라이브러리를 공개했다. 오픈소스 · 도구 · German Rheinmetall open-sources its Battlesuite connected weapon system protcol
Key Point 군용 무기 체계 통신 프로토콜이 오픈소스화되는 것은 방위산업의 상호운용성 표준화가 새로운 방향으로 나아가고 있음을 보여준다.
핵심 요약
독일 방위 회사 라인메탈이 Battlesuite 연결 무기 체계의 온보드 API 인터페이스 라이브러리를 공개했다. 이 라이브러리는 센서 시스템과 소프트웨어 컴포넌트 간 통신을 위해 표준화된 데이터 모델을 제공한다. OMG의 DDS(Data Distribution Service) 표준을 기반으로 하며, 신뢰성 높은 저지연 데이터 교환을 보장한다. 전체 요약 5문장 읽기 → 029 08:25 당일 +1,860 Cloudflare의 AI 코딩 에이전트용 보안 감사 스킬 공개 Cloudflare가 코딩 에이전트를 보안 감시자로 전환하는 '보안 감사 스킬'을 오픈소스로 공개했다. AI · 머신러닝 · cloudflare/security-audit-skill · JavaScript
Key Point AI 에이전트의 보안 감사 자동화 능력이 높아지면서, 개발팀이 저비용으로 코드 취약점을 체계적으로 발굴할 수 있는 방법이 실제 프로덕션 환경에서 어떻게 작동하는지 보여주는 사례입니다.
핵심 요약
Cloudflare가 코딩 에이전트를 보안 감시자로 전환하는 '보안 감사 스킬'을 오픈소스로 공개했다. 정찰, 범위 기반 사냥, 후보 검증, 구조화 출력, 독립 검증, 중립 보고 등 6단계로 다단계 보안 감사를 자동화한다. 발견된 취약점은 confirmed, needs_validation, rejected 3개 카테고리로 분류되며, 각 단계에서 독립적 검증자가 결과를 재검증한다. 전체 요약 6문장 읽기 → 030 08:27 ▲ 411 · 댓글 379 네덜란드 철도망 대규모 마비…35곳 이상서 선로 훼손 네덜란드 전역 35곳 이상에서 선로 위에 파이프와 케이블이 놓여 있는 의도적인 훼손이 발견됐다. 기타 · Suspected sabotage causes major Netherlands rail disruption
Key Point 철도 선로에 대한 조직적 훼손이 핵심 기반시설을 마비시킨 사건으로, 의도와 배후가 규명되지 않은 상황에서 국가 보안 수사로 확대되는 상황을 주시할 필요가 있다.
핵심 요약
네덜란드 전역 35곳 이상에서 선로 위에 파이프와 케이블이 놓여 있는 의도적인 훼손이 발견됐다. 이번 사건으로 암스테르담을 포함한 네덜란드 중부와 북부 지역에서 광범위한 열차 운행 중단과 지연이 발생했다. 철도 인프라 운영사 ProRail은 놓인 물체들이 컴퓨터 시스템을 오작동하게 해 운행 통제가 불가능했다고 밝혔다. 전체 요약 6문장 읽기 → 031 06:10 ▲ 196 · 댓글 112 자동차가 수집한 운전자 데이터, 제3자에 판매 중 GM은 수년간 운전자의 속도 위반, 야간 주행 여부 등 데이터를 몰래 수집해 LexisNexis, Verisk 같은 보험업계 데이터 브로커에 판매했다. 보안 · Data collected by cars and sold to third parties
Key Point 자동차가 스마트폰보다 더 광범위하게 개인 데이터를 수집·판매하고 있으며, 현재 규제 수준으로는 근본적 문제 해결이 불가능한 상황을 보여준다.
핵심 요약
GM은 수년간 운전자의 속도 위반, 야간 주행 여부 등 데이터를 몰래 수집해 LexisNexis, Verisk 같은 보험업계 데이터 브로커에 판매했다. OnStar 가입자는 운전자 추적 기능 'Smart Driver'에 동의했다는 것을 모른 채 데이터 수집되었고, 이로 인해 보험료가 올랐다는 주장도 제기됐다. FTC는 GM에 5년 고객 데이터 판매 금지와 위치 추적 비활성화, 수집 데이터 열람·삭제 권리 부여를 명령했다. 전체 요약 6문장 읽기 → 032 08:12 ▲ 167 · 댓글 50 악명 높은 사이버 무기 Stuxnet 소스코드 재구성 공개 산업 제어 시스템 파괴를 목표로 설계된 최초의 사이버 무기로 알려진 Stuxnet의 역공학 재구성 소스코드가 GitHub에 공개됐다. 보안 · Show HN: Stuxnet – A reconstructed source code of the infamous cyber-weapon
Key Point ICS 보안 연구자와 사이버 방어팀이 실제 공격 메커니즘을 학습하고 탐지 서명을 개발할 수 있는 구체적인 기술 자료이기 때문에, 산업 기반시설 보호 전략을 수립하는 데 필수적이다.
핵심 요약
산업 제어 시스템 파괴를 목표로 설계된 최초의 사이버 무기로 알려진 Stuxnet의 역공학 재구성 소스코드가 GitHub에 공개됐다. Siemens Step 7 소프트웨어와 S7-300/400 PLC를 표적으로 하며, USB 드라이브와 네트워크 공유를 통해 전파되고 주파수 변환기를 조작해 원심분리기 로터를 손상시킨다. 로더/드로퍼, 권한 상승, S7 훅 라이브러리, 루트킷 드라이버 등 원본 악성코드의 핵심 모듈들로 구성되어 있다. 전체 요약 6문장 읽기 →