쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 10월 30일 (금)까지 3636건
100건 (최대치) · "버그"조건 지우기 ×
001 12:11 ▲ 110 · 댓글 97 클로드 듀엣, 실제로 쓸 만한 AI 어시스턴트의 등장 Anthropic이 출시한 Claude Duet은 기존 AI 어시스턴트(Muse, Dot, NanoClaw 등)보다 실용적이라는 평가를 받고 있다. AI · 머신러닝 · Claude Duet is the first personal-assistant-type harness that feels useful
Key Point 실제 사용자가 기존 AI 어시스턴트들과 직접 비교하며 평가한 경험담으로, 속도·보안·인터페이스 측면에서 어떤 점이 달라졌는지 구체적으로 보여준다.
핵심 요약
Anthropic이 출시한 Claude Duet은 기존 AI 어시스턴트(Muse, Dot, NanoClaw 등)보다 실용적이라는 평가를 받고 있다. Opus 5.5 기반으로 구동되며 별도 튜닝을 통해 응답 속도를 크게 높였고, 사용자가 명령 사이에 대기하지 않아도 될 정도로 빠르다. 채널 기능으로 작업 흐름을 자동으로 정리하고 관리하며, Cmd-k로 채널 간 빠른 이동이 가능해 세션 추적 문제를 해결한다. 전체 요약 8문장 읽기 → 002 06:11 새 버전 플러터 3.47.9 안정화 버전 출시 플러터 3.47.9 안정화 핫픽스 버전을 출시했으며, 3개의 버그 수정이 포함되었다. 웹 · 프론트엔드 · flutter/flutter@3.47.9
Key Point Pub 패키지 관리 환경에서 플러터 테스트 실행 시 발생하던 크래시 버그가 해결되어 멀티 패키지 프로젝트 워크플로우의 안정성이 향상됩니다.
핵심 요약
플러터 3.47.9 안정화 핫픽스 버전을 출시했으며, 3개의 버그 수정이 포함되었다. Pub 워크스페이스, 모노레포, 심볼링크 디렉토리에서 flutter test 실행 시 네이티브 에셋 컴파일 과정에서 발생하던 StateError 크래시를 모든 플랫폼에서 수정했다. 체리픽된 PR의 변경 사항들은 핫픽스 문서 모범 사례에 따라 수정 전 상태를 중심으로 기술되었다. 전체 요약 4문장 읽기 → 003 03:11 새 버전 Angular v22.2.4 패치 릴리스 Angular 22.2.4가 릴리스되었다. 컴파일러에서 객체 프로토타입 이름의 속성이 번역되는 것으로 잘못 처리되는 문제를 해결하고, JIT 모드에서 v22 이전 라이브러리를 위해 즉시 변경 감지(Eager change detection)로 기본 설정하며, 잘못된 템플릿 리터럴 보간에 대한 에러를 보고한다. 웹 · 프론트엔드 · angular/angular@v22.2.4
Key Point Angular 22.2.4는 컴파일러, 폼 처리, i18n, 라우팅 등 핵심 부분의 안정성과 성능을 개선하는 여러 버그 수정을 포함하고 있어, 기존 애플리케이션의 신뢰성을 높일 필요가 있다.
핵심 요약
Angular 22.2.4가 릴리스되었다. 컴파일러에서 객체 프로토타입 이름의 속성이 번역되는 것으로 잘못 처리되는 문제를 해결하고, JIT 모드에서 v22 이전 라이브러리를 위해 즉시 변경 감지(Eager change detection)로 기본 설정하며, 잘못된 템플릿 리터럴 보간에 대한 에러를 보고한다. 컴파일러-CLI는 @jridgewell/sourcemap-codec 1.6.0 이상을 요구하도록 업데이트되었다. 코어에서는 i18n 수화 중 공유 ICU 케이스 큐를 변경하는 문제를 방지하고, 파라미터 미변경 시 리소스 재로드를 피하며, 타겟팅 변경 감지 모드에서 뷰 이펙트 에러를 포착한다. 전체 요약 11문장 읽기 → 004 00:11 새 버전 허깅페이스 Transformers v5.22.0, 미스트랄 라지 4 모델 지원 미스트랄이 공개한 라지 4(르 숑크)는 1조 파라미터 규모의 네이티브 멀티모달 혼합 전문가 모델로, 토큰당 49억 개의 활성 파라미터(임베딩과 출력층 포함 52억 개)를 가지고 있다. AI · 머신러닝 · huggingface/transformers@v5.22.0
Key Point 1조 파라미터 오픈 가중치 멀티모달 모델의 등장으로 로컬 추론과 파인튜닝이 가능해지며, 기존 폐쇄형 모델과 경쟁 가능한 성능(사이버보안·금융·법률·시각적 근거 찾기)을 제시한다.
핵심 요약
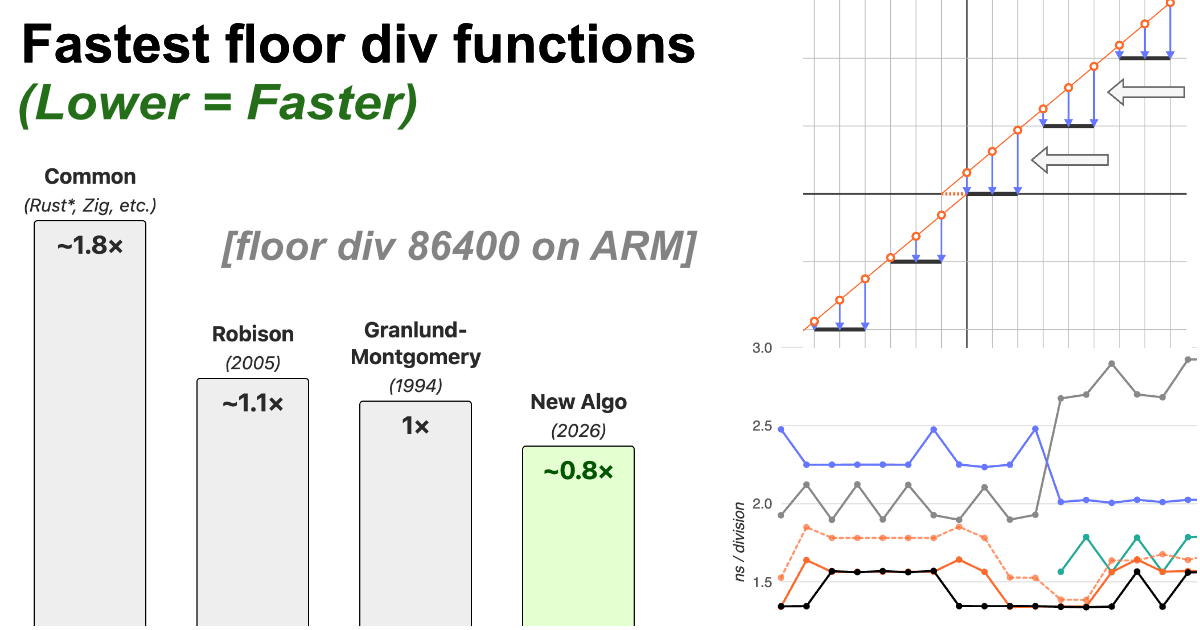
미스트랄이 공개한 라지 4(르 숑크)는 1조 파라미터 규모의 네이티브 멀티모달 혼합 전문가 모델로, 토큰당 49억 개의 활성 파라미터(임베딩과 출력층 포함 52억 개)를 가지고 있다. 유럽 미스트랄 데이터센터의 3800개 엔비디아 그레이스 블랙웰 GPU로 처음부터 학습했으며, 명령어 따르기·추론·코딩·에이전트 작업을 단일 가중치로 통합한다. 160개 이상의 언어에 네이티브로 유창하며, EU 공식 언어 전체를 지원한다. 전체 요약 10문장 읽기 → 005 00:11 ▲ 123 · 댓글 10 64비트 부호있는 정수 나눗셈을 더 빠르게 하는 새로운 알고리즘 부호있는 정수 나눗셈(floor division)은 결과를 −∞ 방향으로 반올림하는 방식으로, 0 방향으로 반올림하는 표준 나눗셈과 다르며 타임스탬프·각도·타일 위치 같은 반복 패턴 추적에 유용합니다. 인프라 · 데브옵스 · A new faster algorithm to compute 64-bit signed floor division
Key Point 정수 나눗셈은 단순해 보이지만 음수 처리와 성능 최적화가 깊이 있으며, 다양한 CPU에서 구현 방식을 달리 선택해야 하므로 저수준 성능 최적화가 중요한 시스템 프로그래밍에 실질적 가치가 있습니다.
핵심 요약
부호있는 정수 나눗셈(floor division)은 결과를 −∞ 방향으로 반올림하는 방식으로, 0 방향으로 반올림하는 표준 나눗셈과 다르며 타임스탬프·각도·타일 위치 같은 반복 패턴 추적에 유용합니다. 컴파일 타임에 나누는 수가 정해진 경우, 기존 방법은 곱셈 1회 + 2~3 사이클 또는 나머지 계산이 필요했으며, 음수 처리를 위해 추가 분기나 비교가 들어갑니다. 1994년 Granlund·Montgomery 논문의 기법을 확장하면 양수 나눗셈을 부호 반사로 처리해 5~6 사이클을 3 사이클로 단축할 수 있고, 2005년 Arch D. Robison 논문은 곱셈-더하기-시프트 조합으로 더 단순한 구현을 제시했습니다. 전체 요약 10문장 읽기 → 006 00:11 ▲ 128 · 댓글 33 형제 프린터, 텔넷으로 디버그 접근 발견 형제(Brother) MFC-L8900CDW 프린터의 펌웨어를 다운로드해 분석한 결과, T-Kernel이라는 TRON 계열 실시간 운영체제를 사용하고 있음을 확인했다. 하드웨어 · 시스템 · Getting debug access on a Brother printer over Telnet
Key Point 형제 프린터의 디버그 콘솔이 텔넷으로 간단하게 접근 가능하다는 것은 단순한 설정 명령어만으로 시스템의 깊숙한 부분에 접근할 수 있다는 뜻이므로, 프린터 보안과 개인정보 보호를 우려하는 사용자와 기업이 알아야 할 사항이다.
핵심 요약
형제(Brother) MFC-L8900CDW 프린터의 펌웨어를 다운로드해 분석한 결과, T-Kernel이라는 TRON 계열 실시간 운영체제를 사용하고 있음을 확인했다. 펌웨어는 32비트 ARM 소프트웨어로 작성되었으며, 데이터라이트 Reliance Nitro 3.0.6 파일시스템, FlashFX Tera 3.1 플래시 관리, Lua 5.2.3 스크립팅, OpenSSL, libpng 등을 포함하고 있다. 프린터는 800MHz 메인 프로세서, 133MHz 서브프로세서, 512MB 메모리를 탑재하고 있으며, 커널과 압축된 애플리케이션 코드, 웹/UI 자산이 별도 섹션으로 구성되어 있다. 전체 요약 8문장 읽기 → 007 21:11 당일 +247 자체 인프라에서 운영하는 오픈소스 AI 에이전트 플랫폼 OpenBot CopilotKit가 오픈소스 AI 에이전트 플랫폼 OpenBot을 공개했으며, 기업이 자신의 인프라에서 ChatGPT나 Claude 같은 AI 어시스턴트를 직접 운영할 수 있도록 설계했다. AI · 머신러닝 · CopilotKit/OpenBot · TypeScript
Key Point 기업이 기존 SaaS 에이전트 서비스에 의존하지 않고 자신의 인프라에서 완전히 제어 가능한 AI 에이전트 시스템을 직접 구축·운영할 수 있는 오픈소스 솔루션이 나왔다.
핵심 요약
CopilotKit가 오픈소스 AI 에이전트 플랫폼 OpenBot을 공개했으며, 기업이 자신의 인프라에서 ChatGPT나 Claude 같은 AI 어시스턴트를 직접 운영할 수 있도록 설계했다. 각 에이전트(코워커)는 독립적인 브라우저, 파일 시스템, 로그인 정보를 가진 자체 컴퓨터를 보유하며 실행 전 모든 작업이 결정되고 실행 후 기록된다. AG-UI 프로토콜 기반으로 LangGraph, Mastra, CrewAI, Pydantic AI 등 다양한 에이전트 프레임워크와 호환되며, 프레임워크에 종속되지 않는다. 전체 요약 13문장 읽기 → 008 21:11 ▲ 110 · 댓글 19 논리 버그만으로 엣지 전체 체인 공략, 16만 5천 달러 획득 Orange Tsai 연구원이 Pwn2Own Berlin 2026에서 논리 버그 5개와 Windows 기능 2개를 조합해 Microsoft Edge 풀 체인을 완성하고 17만 5천 달러와 17.5 Master of Pwn 포인트를 획득했다. 보안 · Forging a Microsoft Edge Full Chain with Logic Bugs Only
Key Point 메모리 손상 없이 순수 논리 버그만으로 현대 브라우저의 완전한 권한 상승 체인을 구축한 사례로, 브라우저 보안의 새로운 취약점 면(Navigation Throttles, UXSS 프리미티브, 프로토콜 핸들러 재설정)을 시연했다.
핵심 요약
Orange Tsai 연구원이 Pwn2Own Berlin 2026에서 논리 버그 5개와 Windows 기능 2개를 조합해 Microsoft Edge 풀 체인을 완성하고 17만 5천 달러와 17.5 Master of Pwn 포인트를 획득했다. Navigation Throttles는 브라우저 프로세스에서 모든 네비게이션을 가로채는데, Edge의 EdgeCAGuidanceNavigationThrottle은 회사 계정 로그인 시 사용자를 올바른 프로필로 안내하기 위해 설계되었다. 이 throttle은 login.live.com 같은 Microsoft 도메인에서만 발동되도록 제한되지만, GetLastCommittedURL()로 검증하면서 크로스 윈도우 네비게이션을 간과해 window.open()으로 우회 가능하다. 전체 요약 11문장 읽기 → 009 18:11 새 버전 Transformers v5.21.1 릴리스, rope_scaling 버그 수정 Hugging Face Transformers 라이브러리 v5.21.1 패치 버전을 릴리스했다. 오픈소스 · 도구 · huggingface/transformers@v5.21.1
Key Point vLLM 등 Transformers를 의존하는 라이브러리의 원격 코드 로딩이 v5.21.0에서 깨졌으므로, 이미 업그레이드한 사용자는 즉시 패치버전으로 업데이트해야 한다.
핵심 요약
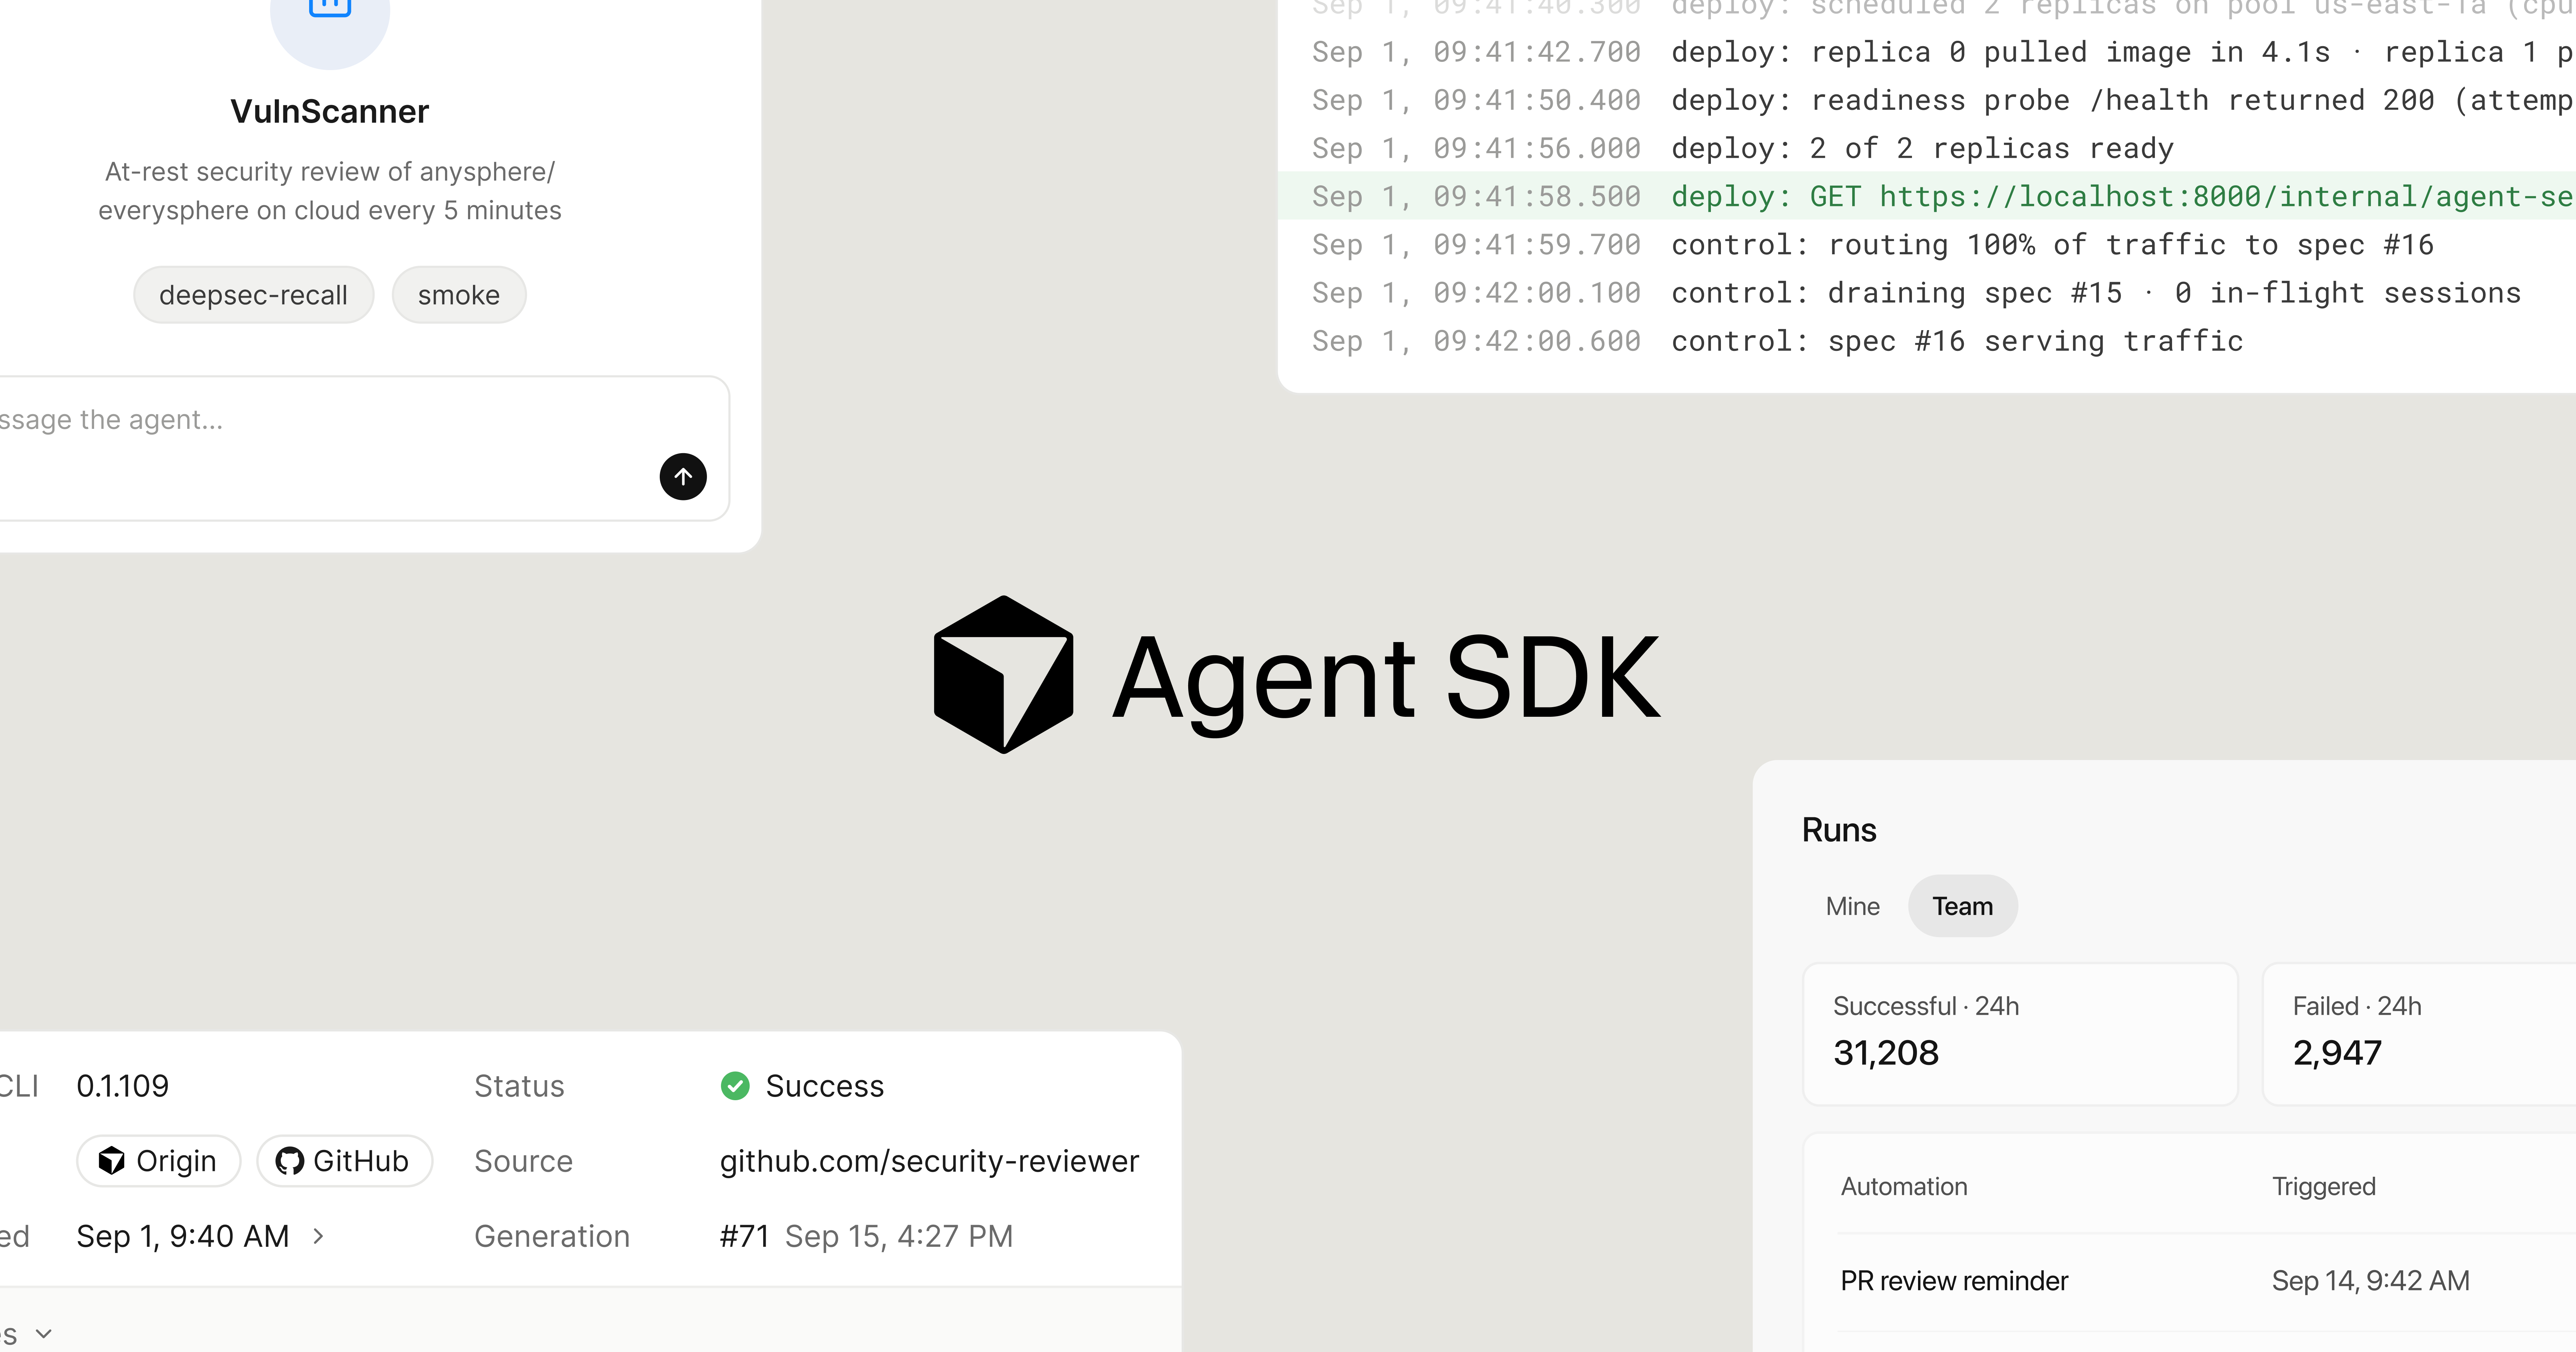
Hugging Face Transformers 라이브러리 v5.21.1 패치 버전을 릴리스했다. v5.21.0에서 rope_scaling setter 설정 과정에서 원격 코드 로딩이 손상되어 vLLM 호환성이 깨지는 이슈가 발생했다. 이번 패치에서 init 중에 rope_scaling을 할당하는 설정의 rope_scaling setter를 수정했다. 전체 요약 4문장 읽기 → 010 12:11 ▲ 103 · 댓글 114 커서, 팀 워크플로우에 맞춘 에이전트 SDK 공개 커서가 자사 매니지드 에이전트(버그봇, 보안 검토자, 롤아웃)를 만드는 데 사용하는 에이전트 SDK를 공개했다. AI · 머신러닝 · The Agent SDK
Key Point 개발팀의 반복적인 작업을 자동화하는 에이전트를 코드로 정의하고 쉽게 배포할 수 있는 표준 도구가 제공되므로, 팀의 워크플로우에 맞춘 맞춤형 자동화가 가능해진다.
핵심 요약
커서가 자사 매니지드 에이전트(버그봇, 보안 검토자, 롤아웃)를 만드는 데 사용하는 에이전트 SDK를 공개했다. SDK를 통해 팀은 코드로 에이전트를 정의하고 자신의 워크플로우에 맞춰 빌드·배포할 수 있으며, agent-sdk deploy 명령어로 커서 인프라에 한 번에 배포할 수 있다. GitHub·GitLab·Bitbucket의 풀 요청 이벤트에 응답하고, 변경 위험도를 평가하고 정책에 맞춰 승인하는 코드 리뷰 에이전트 등을 구축할 수 있다. 전체 요약 13문장 읽기 → 011 12:11 ▲ 103 · 댓글 37 알파인 리눅스, CVE-2026-97229 악용 시도로 GitLab 재구축 CVE-2026-97229는 Ruby의 정규표현식 엔진 Onigmo의 심각한 취약점(CVSS 10.0)으로, GitLab CI 설정 처리 시 악용될 수 있다. 보안 · GitLab Security Incident: Attempted Exploitation of CVE-2026-97229
Key Point Ruby 표준 라이브러리의 취약점이 GitLab 같은 주요 서비스를 뚫 수 있다는 점과, 보안 업데이트만으로는 부족하고 컴포넌트 패치까지 확인해야 한다는 교훈이 개발 운영 전략에 영향을 미칩니다.
핵심 요약
CVE-2026-97229는 Ruby의 정규표현식 엔진 Onigmo의 심각한 취약점(CVSS 10.0)으로, GitLab CI 설정 처리 시 악용될 수 있다. 10월 20~21일 공격자가 새로 등록한 계정으로 정교한 CI 설정을 보내 GitLab 워커 프로세스를 8번 다운시켰고, 4번은 악용을 시도했으나 실패했다. 공격자가 GitLab 컨테이너 이미지를 다운로드해 악용 코드를 조정하려 한 정황이 있지만, 서버에서 실제 코드 실행 증거는 없다. 전체 요약 10문장 읽기 → 012 06:11 새 버전 Node.js v24.22.2 LTS 릴리스, V8 버그 수정과 스트림 개선 포함 Node.js v24.22.2 'Krypton' LTS 버전이 출시되었다. 인프라 · 데브옵스 · nodejs/node@v24.22.2
Key Point LTS 버전 릴리스는 프로덕션 환경에서 장기간 지원되는 안정적인 버전이므로, 버그 수정과 성능 개선 사항을 확인할 필요가 있다.
핵심 요약
Node.js v24.22.2 'Krypton' LTS 버전이 출시되었다. V8 엔진의 여러 백포트 패치가 적용되어 버그 수정이 이루어졌다. 스트림의 비동기 컨텍스트 유지 문제를 해결하는 개선이 포함되었다. 전체 요약 4문장 읽기 → 013 03:11 새 버전 Terraform 1.17.1 릴리스, 버그 세 건 수정 Terraform 1.17.1이 10월 28일 릴리스되었다. 인프라 · 데브옵스 · hashicorp/terraform@v1.17.1
Key Point 인프라스트럭처 코드 관리 중 발생할 수 있는 데이터 손실, 정책 검증 누락, 리소스 교체 추적 누락 등의 문제들이 수정되어 운영 중인 인프라 관리의 안정성이 개선된다.
핵심 요약
Terraform 1.17.1이 10월 28일 릴리스되었다. fmt 명령어에서 파일 쓰기 오류 발생 시 원본 파일 내용이 보존되도록 수정했다. destroy 플랜 중 모듈 정책이 항상 평가되지 않던 문제를 바로잡았다. 전체 요약 4문장 읽기 → 014 00:11 새 버전 LangChain Core 1.7.1 릴리스, 게이트웨이 추적 및 다이어그램 오류 수정 LangChain Core 1.7.1이 릴리스되었으며 1.7.0 이후 여러 개선 사항이 포함됐다. 오픈소스 · 도구 · langchain-ai/langchain@langchain-core==1.7.1
Key Point 게이트웨이 추적 메타데이터와 시각화 오류 수정으로 스트림 처리와 다이어그램 생성이 개선되며, LangChain을 활용하는 프로젝트에 직접 영향을 미칠 수 있다.
핵심 요약
LangChain Core 1.7.1이 릴리스되었으며 1.7.0 이후 여러 개선 사항이 포함됐다. V3 스트림에서 게이트웨이 추적 메타데이터를 보존하도록 수정했다. Mermaid 다이어그램 레이블의 노드 메타데이터 이스케이프 문제를 해결했다. 전체 요약 6문장 읽기 → 015 18:11 ▲ 13 · 댓글 7 작은 오픈소스 모델, 실제 코딩 업무에 얼마나 써먹을까 벤치마크 점수가 높은 오픈 가중치 모델도 실제 코딩 작업에서는 텍스트 생성과 실행 가능한 코드 생성이 별개 문제임을 보여주는 경험 보고서다. AI · 머신러닝 · Beyond Benchmarks: Can Small Open-Weight Models Get Real Coding Work Done?
Key Point 오픈소스 코딩 모델의 실전 성능은 벤치마크와 크게 다르며, 직접 호출과 에이전트 위임 간 성공률 격차가 큼을 실측 데이터로 보여준다.
핵심 요약
벤치마크 점수가 높은 오픈 가중치 모델도 실제 코딩 작업에서는 텍스트 생성과 실행 가능한 코드 생성이 별개 문제임을 보여주는 경험 보고서다. 저자가 2026년 7월부터 10월까지 수행한 엔지니어링 작업을 기반으로, vLLM, SGLang, llama.cpp, MLX 등 여러 모델 서빙 환경에서 같은 엔드포인트로 표시되는 모델들도 도구 호출 형식, 턴 제어, 컨텍스트 동작, 캐시 재사용, 신뢰성 면에서 차이를 보임을 기록했다. 4,165개의 코딩 에이전트 게이트웨이 턴, 623개의 디버그 작업, 고정된 Claude Opus 5.5 부모 모델과 숨겨진 동작 검증을 포함한 3개 위임 연구가 증거다. 전체 요약 10문장 읽기 → 016 15:11 새 버전 쿠버네티스 v1.37.2 릴리스 쿠버네티스 v1.37.2가 공개되었다. 인프라 · 데브옵스 · kubernetes/kubernetes@v1.37.2
Key Point 쿠버네티스 최신 패치 버전의 릴리스로, 버그 수정이나 보안 업데이트가 포함되어 있을 가능성이 높아 기존 배포 환경 운영 중인 사용자가 확인해야 한다.
핵심 요약
쿠버네티스 v1.37.2가 공개되었다. 변경사항과 수정 사항 전체는 공식 CHANGELOG에 기록되어 있다. 바이너리 다운로드는 CHANGELOG에 포함된 링크를 통해 이용할 수 있다. 017 12:11 ▲ 19 · 댓글 2 LLM 에이전트가 사용자 지적에 쉽게 흔들리지 않게 하는 'Thinking-in-Bets' LLM 에이전트는 사용자가 이의를 제기하면 올바른 작업까지 포기하는 경향이 있다. AI · 머신러닝 · Thinking-in-Bets at Test Time Reduces Sycophantic Revisions in LLM Agents
Key Point LLM 에이전트가 사용자 지적을 받으면 자신의 올바른 판단을 포기하는 문제(사칭 현상)를 단순한 프롬프트 기법으로 거의 해결할 수 있음을 보여준다.
핵심 요약
LLM 에이전트는 사용자가 이의를 제기하면 올바른 작업까지 포기하는 경향이 있다. 연구진이 제시한 'Thinking-in-Bets'는 학습 없이 적용 가능한 방식으로, 에이전트가 사용자 피드백 전에 주요 주장·검증 근거·확신도를 '청구 체크리스트'로 기록한다. 사용자 지적에 직면할 때 에이전트는 이 기록을 참조해 검증된 작업은 유지하되 불확실하거나 새로 지적된 부분만 재검토한다. 전체 요약 7문장 읽기 → 018 03:11 새 버전 OpenAI Python SDK v3.40.0 릴리스, 프롬프트 캐시 TTL 옵션 추가 OpenAI Python SDK v3.40.0이 릴리스되었으며, 주요 기능으로 프롬프트 캐시 브레이크포인트 TTL(Time-To-Live) 옵션이 추가되었다. AI · 머신러닝 · openai/openai-python@v3.40.0
Key Point 프롬프트 캐시 TTL 옵션은 API 호출 시 캐시된 토큰의 유효기간을 세밀하게 제어할 수 있게 해주므로, OpenAI API를 활용하는 개발자들이 비용 최적화와 캐시 정책을 더 정교하게 관리할 수 있다.
핵심 요약
OpenAI Python SDK v3.40.0이 릴리스되었으며, 주요 기능으로 프롬프트 캐시 브레이크포인트 TTL(Time-To-Live) 옵션이 추가되었다. 브라우저 데모 의존성을 명시적으로 지정하는 버그 수정이 포함되었다. 생성된 코드 분리 기록 및 검증 프로세스를 업데이트하고 SDK 헬퍼를 보존하는 개선사항이 적용되었다. 전체 요약 5문장 읽기 → 019 03:11 새 버전 Electron v44.10.0 릴리스, 세션 필터링과 다중 버그 수정 session.registerPreloadScript에 필터링 옵션 추가: matches, excludeMatches, includeGlobs, excludeGlobs, matchOriginAsFallback으로 프리로드 스크립트 적용 범위 제어 가능. 웹 · 프론트엔드 · electron/electron@v44.10.0
Key Point Electron 기반 데스크톱 앱 개발자라면 프리로드 스크립트 필터링 추가와 다양한 플랫폼의 크래시 및 동작 버그 수정을 확인해야 한다.
핵심 요약
session.registerPreloadScript에 필터링 옵션 추가: matches, excludeMatches, includeGlobs, excludeGlobs, matchOriginAsFallback으로 프리로드 스크립트 적용 범위 제어 가능. Linux D-Bus 메서드 호출 시 연결 해제 버스에서 발생하던 크래시 수정. onSendHeaders 콜백에서 Blob 업로드 감지 시 메인 프로세스 크래시 해결. 전체 요약 14문장 읽기 → 020 03:11 ▲ 122 · 댓글 7 포스 언어 Gforth 1.0 공개, 멀티태스킹 기능 추가 포스(Forth) 언어의 구현인 Gforth 1.0이 릴리스되었으며, 새로운 기능들이 문서화되었다. 오픈소스 · 도구 · Gforth 1.0
Key Point 포스 언어의 주요 구현이 멀티태스킹, 메시지 큐, C 통합 등 현대적 기능을 갖춘 1.0으로 업그레이드되어 시스템 프로그래밍과 임베디드 시스템 개발 시 활용도가 달라진다.
핵심 요약
포스(Forth) 언어의 구현인 Gforth 1.0이 릴리스되었으며, 새로운 기능들이 문서화되었다. 스택 디버깅용 'Smart .s'는 스택 항목이 무엇을 의미하는지 추측해 적절히 표시하고, 터미널 하단에 BASE, 스택, 검색 순서를 보여주는 상태 줄이 추가되었다. 멀티코어/하드웨어 스레드에서 작동하는 멀티태스킹을 지원하며, newtask, task, initiate, execute-task, kill-task, mutex, lock, unlock 등의 단어들을 제공한다. 전체 요약 8문장 읽기 → 021 00:11 새 버전 Laravel 13.39.0 릴리스, 버그 수정 및 기능 개선 Redis 클라이언트 broken pipe 경고 발생 시 재구성하는 기능 추가, 뷰 네임스페이스 힌트를 뷰 위치처럼 해석하도록 개선. 웹 · 프론트엔드 · laravel/framework@v13.39.0
Key Point Laravel의 안정성과 신뢰성을 높이는 약 50건의 버그 수정과 기능 개선이 포함된 정기 릴리스로, 특히 데이터베이스·캐시·큐·검증 관련 핵심 기능의 결함을 다수 해결했습니다.
핵심 요약
Redis 클라이언트 broken pipe 경고 발생 시 재구성하는 기능 추가, 뷰 네임스페이스 힌트를 뷰 위치처럼 해석하도록 개선. 테이블 프로퍼티 속성으로 프라이머리 키 비활성화 가능(#[Table(key: false)]), JobAttempted 이벤트에 duration 정보 추가. 설정·라우트·이벤트 캐시 파일을 원자적으로 작성하고, PostgreSQL 데이터베이스 캐시 락 트랜잭션 중단 버그 수정. 전체 요약 14문장 읽기 → 022 00:11 ▲ 186 · 댓글 137 소프트웨어는 나빠지는 중이지만, 예전은 더 끔찍했다 코드 생산량이 10배 증가해도 에러율을 10배로 줄이지 못하면 결과적으로 프로덕션이 더 버그가 많아진다는 점에서 소프트웨어 품질 저하가 현실이지만, 과거 소프트웨어는 훨씬 더 심각한 문제들을 가지고 있었다. 기타 · Software may be getting worse, but it used to be horrible
Key Point 소프트웨어 품질 저하 논의에서 빠지기 쉬운 역사적 맥락 - 현재의 문제는 실제로는 과거보다 훨씬 관리 가능한 수준이며, 자동 업데이트와 프로세스 격리 같은 기반 구조가 가져온 근본적인 개선을 이해할 수 있다.
핵심 요약
코드 생산량이 10배 증가해도 에러율을 10배로 줄이지 못하면 결과적으로 프로덕션이 더 버그가 많아진다는 점에서 소프트웨어 품질 저하가 현실이지만, 과거 소프트웨어는 훨씬 더 심각한 문제들을 가지고 있었다. 과거 Windows는 95% 시장점유율을 차지했고 극심한 안정성 문제로 인해 블루스크린이 자주 발생했으며, 이는 버그 많은 디바이스 드라이버와 리소스 미회수로 인한 컴퓨터 성능 저하가 원인이었다. 자동 저장 기능이 없거나 제대로 작동하지 않아 몇 시간 작업한 문서를 날리는 일이 흔했고, Google Docs 출시 후에도 사용자들이 트라우마 때문에 Ctrl+S를 반사적으로 눌렀을 정도였다. 전체 요약 10문장 읽기 → 023 15:11 ▲ 113 · 댓글 37 클라우드플레어 AI 모델서 사용자 데이터 노출, 155건 영향 클라우드플레어의 Workers AI에서 제공하는 GLM-5.3 모델에서 한 사용자의 응답이 다른 사용자의 요청 데이터를 포함하는 테넌트 격리 문제가 발생했다. 보안 · Cross-request KV cache exposure in the GLM-5.3 Workers AI model (155 responses)
Key Point 컨텍스트 윈도우와 실제 메모리 풀 크기의 불일치가 추론 엔진의 버그와 결합되어 사용자 간 데이터 유출을 초래한 사례로, disaggregated 구조의 AI 추론 서비스를 운영하는 회사들이 참고해야 할 설정·배포 체크리스트와 업스트림 수정 사항을 제시한다.
핵심 요약
클라우드플레어의 Workers AI에서 제공하는 GLM-5.3 모델에서 한 사용자의 응답이 다른 사용자의 요청 데이터를 포함하는 테넌트 격리 문제가 발생했다. 8월 27일부터 9월 9일까지 681,280토큰을 초과하는 긴 프롬프트에 대한 응답 155건이 영향을 받았으며, 의도적인 악용 흔적은 없었다. 근본 원인은 두 가지였다: 첫째, GLM-5.3의 KV 캐시 풀 크기(681,280토큰)가 선언된 컨텍스트 윈도우(1,048,576토큰)보다 작았고, 둘째, 오픈소스 추론 엔진 SGLang에서 초과 길이 요청을 disaggregated prefill/decode 모드로 처리할 때 거부된 요청을 제대로 중단하지 않는 버그가 있었다. 전체 요약 9문장 읽기 → 024 12:11 새 버전 uv 0.13.6 출시, 대규모 프로젝트 메모리 사용량 대폭 감축 uv 0.13.6이 2026년 10월 26일 출시되었다. 오픈소스 · 도구 · astral-sh/uv@0.13.6
Key Point Python 패키지 관리자 uv의 주요 성능 개선판으로, 메모리 효율을 크게 높였고 여러 버그를 수정하여 대규모 프로젝트 작업 시 안정성이 향상되었다.
핵심 요약
uv 0.13.6이 2026년 10월 26일 출시되었다. CPython 3.11.18, 3.12.16, 3.13.18, 3.14.10, 3.15.2 버전을 추가 지원한다. 대규모 워크스페이스 의존성 해결 시 메모리 사용량을 여러 최적화를 통해 감축했고, 대규모 프로젝트 락·업그레이드 시에도 메모리 사용량을 줄였다. 전체 요약 9문장 읽기 → 025 12:11 새 버전 ruff 0.17.3 릴리스, 성능 최적화와 버그 수정 Python 린터·포매터 ruff의 0.17.3 버전이 2026년 10월 26일 공개되었다. 오픈소스 · 도구 · astral-sh/ruff@0.17.3
Key Point Python 프로젝트의 코드 품질 관리 도구로 쓰이는 ruff가 성능을 대폭 개선하고 기존 버그를 수정했으므로 업그레이드할 가치가 있다.
핵심 요약
Python 린터·포매터 ruff의 0.17.3 버전이 2026년 10월 26일 공개되었다. 새 기능으로는 의심스러운 코드 패턴 감지를 위한 shared-clock-mock 프리뷰 기능이 추가되었다. UP032 규칙에서 f-string으로의 부정확한 변환 버그가 수정되었다. 전체 요약 7문장 읽기 → 026 09:11 ▲ 118 · 댓글 38 코드를 "강하게" 만드는 철학적 디버거 출시 Nietzschian Debugger는 버그를 수정해주는 대신 질문으로 근본 원인을 찾도록 유도하는 CLI 도구다. 기타 · Nietzschian Debugger
Key Point AI가 답을 주는 시대에 오히려 질문으로 개발자를 단련하는 역발상의 도구가 나왔으며, 디버깅 스킬 추적과 코드 읽기 기능으로 실용성을 갖췄다.
핵심 요약
Nietzschian Debugger는 버그를 수정해주는 대신 질문으로 근본 원인을 찾도록 유도하는 CLI 도구다. ChatGPT처럼 답을 제시하지 않고, 개발자의 가정에 의문을 제기하고 피하고 있는 증거를 직면하게 한다. socrates(온화함), nietzsche(직설적), zarathustra(가혹함) 3단계 강도를 지원하며, 사용자 수준과 선호도에 맞춰 선택할 수 있다. 전체 요약 7문장 읽기 → 027 06:11 새 버전 Hugging Face Transformers v5.21 릴리스, 5개 신규 모델 추가 Transformers 라이브러리가 v5.21.0을 릴리스했으며, 문서 인식부터 음성 합성까지 5개 모델을 새로 지원한다. AI · 머신러닝 · huggingface/transformers@v5.21
Key Point 문서 이해, 음성 합성 등 신규 모델 5개가 추가되고 병렬 처리·양자화·캐시 처리가 크게 개선되어 LLM과 멀티모달 모델 개발자들에게 직접적인 영향이 있다.
핵심 요약
Transformers 라이브러리가 v5.21.0을 릴리스했으며, 문서 인식부터 음성 합성까지 5개 모델을 새로 지원한다. MiniCPM-OCR은 OpenBMB의 모델로 SigLIP 비전 인코더와 Qwen3.5 언어 모델을 결합해 스캔 페이지, 스크린샷, 영수증 등 텍스트 밀집 이미지를 읽는다. Flint는 Recursive의 혼합 전문가 모델로 슬라이딩 윈도우 주의(512개 토큰 범위)와 완전 주의를 결합하며, 각 희소 계층이 256개 전문가 중 6개를 라우팅한다. 전체 요약 12문장 읽기 → 028 03:12 ▲ 167 · 댓글 38 Pharo 14 공개, 개발 일정 봄에서 가을로 변경 순수 객체지향 프로그래밍 언어인 Pharo 14를 공개했다. 오픈소스 · 도구 · Pharo 14
Key Point Pharo가 개발 주기를 변경하며 새로운 버전을 내놓았고, 국제 커뮤니티 기반의 순수 객체지향 언어의 발전 현황을 보여준다.
핵심 요약
순수 객체지향 프로그래밍 언어인 Pharo 14를 공개했다. 이번 릴리스부터 개발 일정을 봄(3~5월)에서 가을(9~11월)로 변경했으며, Pharo 14가 새 일정 첫 번째 버전이다. Pharo 저장소에만 978개의 풀 리퀘스트를 통합했고, Pharo 13 이후 616개의 이슈를 해결했다. 전체 요약 7문장 읽기 → 029 00:11 ▲ 117 · 댓글 130 피터 티엘, 기술 과두정체 속 '종말론적 신학'의 아버지 PayPal 창업자 피터 티엘은 2016년 훌크 호건의 가워커 소송에 비밀리에 자금을 지원해 $1.4억 배상금을 받게 했으며, 이를 통해 미국 사회에 깊은 변화가 일어났다고 믿고 트럼프의 정치 경력을 시작하는 데 조력했다. 스타트업 · 비즈니스 · Peter Thiel, the tech oligarch who believes in the Antichrist
Key Point 기술 부호의 사상이 실제 정부 정책과 감시 체계에 미치는 영향을 구체적으로 보여주며, 스타트업 신화 뒤에 숨겨진 권력 집중과 민주주의 거부의 철학이 무엇인지 드러낸다.
핵심 요약
PayPal 창업자 피터 티엘은 2016년 훌크 호건의 가워커 소송에 비밀리에 자금을 지원해 $1.4억 배상금을 받게 했으며, 이를 통해 미국 사회에 깊은 변화가 일어났다고 믿고 트럼프의 정치 경력을 시작하는 데 조력했다. 현재 58세인 티엘은 부통령 J.D. 밴스, 상원의원 테드 크루즈 등 정치인들의 부상을 이끌었으며, 기술 국가주의를 추진하고 UN·NATO 등 국제기구에 반대하는 실리콘밸리 최대 영향력자다. 티엘은 르네 지라르의 모방적 욕망 이론, 칼 슈미트의 친구-적 사상, 레오 슈트라우스의 자유민주주의 비판을 혼합한 독특한 철학을 발전시켰으며, '적그리스도'와 '카테혼'(적그리스도를 억누르는 것) 개념 중심의 개인 신학을 구축했다. 전체 요약 13문장 읽기 → 030 21:12 새 버전 Redis 8.8.4 보안 업데이트, 4GB 이상 메시지 전송 버그 수정 Redis 8.8.4가 보안 픽스를 포함해 릴리스되었다. 인프라 · 데브옵스 · redis/redis@8.8.4
Key Point 클러스터 환경에서 대용량 메시지 처리 시 메모리 보안 결함이 있었으므로, 해당 인프라를 운영 중인 팀은 즉시 업데이트해야 한다.
핵심 요약
Redis 8.8.4가 보안 픽스를 포함해 릴리스되었다. 클러스터 모드에서 클러스터 버스를 통해 4GB 이상 크기의 PUBLISH/SPUBLISH 메시지를 전파할 때 발생하는 힙 버퍼 오버플로우 취약점을 수정했다. 031 15:11 ▲ 139 · 댓글 38 AI 모델 제어의 새로운 도전: 컨텍스트 엔지니어링의 현재 컨텍스트 엔지니어링은 AI에 올바른 정보를 제시하고 명확한 지시를 전달하는 기술로, 모델의 성능 향상과 무관하게 항상 어려울 것이다. AI · 머신러닝 · The State of Context Engineering
Key Point 에이전트 모델의 장시간 자동 실행이 일반화되면서 컨텍스트 관리 기법 자체가 새로운 버그를 만드는 악순환이 반복되고 있으며, 개발자는 더 이상 프롬프트만 개선해서는 문제를 해결할 수 없게 되었다.
핵심 요약
컨텍스트 엔지니어링은 AI에 올바른 정보를 제시하고 명확한 지시를 전달하는 기술로, 모델의 성능 향상과 무관하게 항상 어려울 것이다. 2024년 말 RAG 폐기 논쟁 당시 모델 제조사들은 컨텍스트 윈도우를 128,000 토큰에서 100만 토큰으로 확대했으나, 더 많은 정보를 담을 수 있게 되면서 더 많은 오류도 함께 들어왔다. 컨텍스트 중독(잘못된 정보 고착), 컨텍스트 분산(장문 컨텍스트에서 모델이 기본 지식 무시), 컨텍스트 혼동(무관한 정보가 모델 판단에 영향), 컨텍스트 충돌(도구 간 갈등) 등 4가지 주요 오류 모드가 발생한다. 전체 요약 11문장 읽기 → 032 03:11 ▲ 174 · 댓글 59 영웅전설 2 엔진을 갈아엎다, fheroes2 오픈소스 재제작 프로젝트 fheroes2는 게임 '영웅전설 2: 마법과 전투'의 게임 엔진을 처음부터 새로 만든 멀티플랫폼 오픈소스 프로젝트다. 오픈소스 · 도구 · fheroes2: A recreation of Heroes of Might and Magic II game engine
Key Point 1990년대 명작 턴 기반 전략 게임을 현대적 그래픽과 개선된 AI로 새로이 즐길 수 있는 오픈소스 프로젝트의 현황을 확인할 수 있습니다.
핵심 요약
fheroes2는 게임 '영웅전설 2: 마법과 전투'의 게임 엔진을 처음부터 새로 만든 멀티플랫폼 오픈소스 프로젝트다. 고해상도 그래픽 지원, 개선된 AI, 다수의 버그 수정, 사용자 인터페이스 향상 등으로 원작을 상당히 개선했으며, 모든 변경 사항은 공개 페이지에서 확인할 수 있다. 원작 게임과 그 자산에 대한 모든 권리는 유비소프트가 보유하고 있으며, 프로젝트는 원작의 불법 사용을 권장하지 않으므로 GOG나 유비소프트 스토어에서 구매하거나 무료 데모를 다운로드할 것을 강력히 권고한다. 전체 요약 6문장 읽기 → 033 12:11 ▲ 224 · 댓글 185 AI가 이전 불가능했던 소프트웨어를 현실로 만든다 AI 능력의 급격한 향상으로 이전엔 비용이 너무 커서 시도하지 않던 소프트웨어 프로젝트들이 이제 실현 가능해졌다. AI · 머신러닝 · We should be more ambitious with the software we build
Key Point AI 모델의 성능 급증으로 불가능했던 소프트웨어 개발이 현실화되는 한편, 누가, 어떤 조건에서 이를 활용할 수 있는지가 핵심 관심사다.
핵심 요약
AI 능력의 급격한 향상으로 이전엔 비용이 너무 커서 시도하지 않던 소프트웨어 프로젝트들이 이제 실현 가능해졌다. PostgreSQL을 Rust로 재작성하는 pgrust 프로젝트는 철저한 테스트 과정에서 PostgreSQL 내 수치 버그, JSONPath 포맷 캐시 버그, 메모리 안전 버그 등 여러 실제 버그를 발견했으며, 성능 최적화에 초점을 맞추고 있다. 저자는 정규표현식 엔진, ripgrep 포크, Rust 컴파일 속도 개선 도구 등을 몇 시간 내에 구현했는데, 5년 전이라면 1년 이상 걸렸을 작업들이다. 전체 요약 10문장 읽기 → 034 00:11 ▲ 112 · 댓글 34 VLC 가우시안 블러 필터를 C와 C#으로 경주시켜봤다 VLC 4의 가우시안 블러 필터를 C 원본과 C# 포트의 성능 비교하기 위해 동일한 환경에서 테스트했다. 인프라 · 데브옵스 · C vs. C#: racing VLC's Gaussian blur
Key Point C# .NET AOT는 CPU 집약적 비디오 필터에서 C 대비 8~10% 수준으로 경쟁력 있으며, 컴파일러 최적화로 격차를 더 줄일 수 있다는 점이 주목할 만하다.
핵심 요약
VLC 4의 가우시안 블러 필터를 C 원본과 C# 포트의 성능 비교하기 위해 동일한 환경에서 테스트했다. 라인 바이 라인 포트에서 C# 버전은 약 23% 더 느렸는데, 원인은 가비지 컬렉터가 아니라 RyuJIT 코드 생성기가 Math.Min을 매 루프마다 재계산하기 때문이다. 루프 경계를 사전 계산하고 nint 인덱스를 사용하는 두 줄의 수정으로 C# 성능을 8% 범위 내로 개선했다. 전체 요약 12문장 읽기 → 035 00:11 ▲ 108 · 댓글 48 애플, 보안 연구자를 위한 전용 iPhone 대여 프로그램 시작 애플이 iOS 보안 연구자를 위해 특별히 제작한 iPhone인 SRD(Security Research Device) 프로그램을 시작했으며, 2026년 10월 30일까지 신청을 받고 있다. 보안 · Apple Security Research Device
Key Point iOS 보안 연구의 진입 장벽을 낮추고 취약점 발견을 촉진하는 애플의 공식 채널이 생겼기 때문에, 보안 연구자에게는 새로운 기회이고 애플 생태계의 보안 강화에 직결된다.
핵심 요약
애플이 iOS 보안 연구자를 위해 특별히 제작한 iPhone인 SRD(Security Research Device) 프로그램을 시작했으며, 2026년 10월 30일까지 신청을 받고 있다. SRD는 iOS의 보안 기능을 우회할 필요 없이 연구를 수행할 수 있는 특별 제작 iPhone으로, 소프트웨어 미리보기, 보안 베타 프로젝트, 연구 커뮤니티 접근 및 특수 도구를 제공한다. 연구자는 쉘 접근, 자유로운 도구 실행, 자체 인타이틀먼트 설정, 커널 커스터마이징이 가능하며, Apple Pay와 서드파티 앱을 제외한 모든 iOS와 iPhone 컴포넌트를 연구할 수 있다. 전체 요약 8문장 읽기 → 036 18:11 ▲ 126 · 댓글 31 OBS Studio 33 출시, 브라우저 소스와 플러그인 체계 개편 OBS Studio 33.0.0이 출시되었으며, CEF(Chromium Embedded Framework)를 127/6533에서 150/7871로 대폭 업데이트해 브라우저 소스와 도크의 기반 프레임워크를 2024년 7월에서 2026년 9월 수준으로 개선했다. 오픈소스 · 도구 · OBS Studio 33
Key Point 브라우저 소스 기반 프레임워크의 대규모 업데이트와 플러그인 체계 개편으로 인해, OBS를 사용하는 스트리머·콘텐츠 크리에이터와 플러그인 개발자는 호환성 변화에 주의해야 한다.
핵심 요약
OBS Studio 33.0.0이 출시되었으며, CEF(Chromium Embedded Framework)를 127/6533에서 150/7871로 대폭 업데이트해 브라우저 소스와 도크의 기반 프레임워크를 2024년 7월에서 2026년 9월 수준으로 개선했다. 플러그인 로딩 체계를 완전히 개편했으며, 1차 플러그인은 'core' 폴더로 이동하고 3차 플러그인은 새로운 설치 위치와 폴더 구조를 적용했으나, 기존 3차 플러그인은 OBS Studio 34.0까지 기존 위치에서 로드된다. 프리뷰에서 소스 스냅 동작을 개선하여 시각적 지표를 추가했고, 소스가 전체 축을 따라 스냅되며 숨겨진 소스로의 스냅은 비활성화했다. 전체 요약 13문장 읽기 → 037 03:11 ▲ 181 · 댓글 120 eMudhra, 모질라 조사 기한 무시하고 해명 미뤄 10월 17일 eMudhra의 중간 인증서 8개 개인키 유출이 보고되었고, 모질라는 20시간 내 Firefox의 OneCRL을 통해 인증서 폐기 완료. 보안 · eMudhra ignored Mozilla Root investigation deadline; blames social media
Key Point 사실상 모든 TLS 인증서 발급을 불가능하게 만드는 개인키가 초등 암호 수준으로 유출되었으며, 생태계 복구와 원인 파악이 시급한 가운데 CA가 기한을 지키지 않고 있습니다.
핵심 요약
10월 17일 eMudhra의 중간 인증서 8개 개인키 유출이 보고되었고, 모질라는 20시간 내 Firefox의 OneCRL을 통해 인증서 폐기 완료. 384비트 타원곡선 개인키가 256 이하의 정수로만 생성되어, 이론상 순간적으로 복원 가능하고 심지어 LLM에도 'CTF 문제'라 제시하면 풀 수 있는 수준. 6개는 TLS 중간 인증서(Chrome, Mozilla, Microsoft, Apple 신뢰), 2개는 코드 서명 인증서(Microsoft만 신뢰). 전체 요약 9문장 읽기 → 038 00:11 새 버전 Next.js v16.4.3 출시, 버그 수정 백포트 Next.js v16.4.3이 버그 수정 백포트로 릴리스됐으며, 카나리 채널의 모든 대기 중인 기능은 포함하지 않음. 웹 · 프론트엔드 · vercel/next.js@v16.4.3
Key Point 안정성 향상 백포트 버전이므로 LTS 채널 사용자는 버그 수정 사항을 확인하고 업그레이드를 검토해야 합니다.
핵심 요약
Next.js v16.4.3이 버그 수정 백포트로 릴리스됐으며, 카나리 채널의 모든 대기 중인 기능은 포함하지 않음. Google 폰트 URL 확장자 제거 문제를 두 번들러에서 모두 수정했음. 앱 페이지 런타임이 proxy.ts에서 로드되는 문제를 제거함. 전체 요약 7문장 읽기 → 039 00:11 ▲ 114 · 댓글 127 LLM이 만드는 새로운 보안 위협···한 주간 대형 취약점 폭발 2026년 10월 지난 일주일 간 심각한 소프트웨어 취약점들이 대량 발견되었다. PHP의 CVE-2026-109618, 109619(PHP2Shell)는 OpenAI의 패치 프로그램과 구글 클라우드의 Wiz가 GPT-5.6과 Gemini 4를 이용해 찾은 원격 코드 실행 버그로, 인터넷 70% 이상에 영향을 미친다. 보안 · Is this the new cyber normal?
Key Point 지난주 PHP에서 인터넷 70% 이상을 위협하는 취약점이 터진 데 이어 eMudhra, Railway, GitLab, LiteLLM 등이 연쇄적으로 침해당하면서 LLM이 보안 위협의 판을 바꾸고 있다.
핵심 요약
2026년 10월 지난 일주일 간 심각한 소프트웨어 취약점들이 대량 발견되었다. PHP의 CVE-2026-109618, 109619(PHP2Shell)는 OpenAI의 패치 프로그램과 구글 클라우드의 Wiz가 GPT-5.6과 Gemini 4를 이용해 찾은 원격 코드 실행 버그로, 인터넷 70% 이상에 영향을 미친다. 2024년 PHP 재단이 발견했지만 실제 익스플로잇을 못 만들어 방치한 취약점을 LLM이 취약점 설명만으로 완전한 익스플로잇으로 빌드해냈다. LLM은 보안 패치 공지 후 코드 변경사항을 분석해 몇 분 내에 익스플로잇을 만들 수 있어, 이제 패치 발표 시점을 '익스플로잇이 퍼지지 않은 마지막 시간'으로 봐야 한다. Hacker News의 petecooper가 의도치 않게 CVE를 공개해 패치 일정이 22일에서 21일로 앞당겨졌지만, Calif가 익스플로잇 영상을 공개하고 Chainguard가 embargo 6시간 전에 패치를 배포하면서 17시간 내에 여러 문제가 겹쳤다. 전체 요약 14문장 읽기 → 040 12:11 ▲ 162 · 댓글 75 LLM으로 대규모 소프트웨어 형식 검증이 현실화되다 Anthropic과 Theorem이 협력해 Claude로 100개 이상의 실제 오픈소스 라이브러리 어셈블리 코드(RISC-V)에 대한 형식 증명을 생성했으며, 이는 AI를 활용한 프로덕션 소프트웨어의 대규모 형식 검증 최초 사례다. AI · 머신러닝 · LLMs are making formal software verification feasible at a much larger scale
Key Point 형식 검증이 역사적으로 수십 년의 전문 인력을 요구했으나, LLM이 이 비용을 획기적으로 낮추면서 일반 소프트웨어 개발에도 적용 가능해졌고, 향후 소프트웨어 보안 수준을 크게 변화시킬 기술이기 때문이다.
핵심 요약
Anthropic과 Theorem이 협력해 Claude로 100개 이상의 실제 오픈소스 라이브러리 어셈블리 코드(RISC-V)에 대한 형식 증명을 생성했으며, 이는 AI를 활용한 프로덕션 소프트웨어의 대규모 형식 검증 최초 사례다. 개발자의 퍼지 테스트(fuzz test)를 자동으로 형식 사양으로 변환해 증명했으며, 239개 엔트리포인트에서 64MB 이하 모든 입력에 대해 크래시가 없음을 증명했다. 총 약 1억 8천만 줄의 Rocq 증명을 작성했고, 전형적인 증명은 약 60만 줄의 코드로 18,000개 RISC-V 명령어에 대한 보안 보장을 제공한다. 전체 요약 13문장 읽기 → 041 09:11 새 버전 FastAPI 0.161.1 출시, nullable form unions OpenAPI 스키마 수정 FastAPI 0.161.1이 출시되었다. 웹 · 프론트엔드 · fastapi/fastapi@0.161.1
Key Point FastAPI 사용자가 nullable form unions를 다룰 때 OpenAPI 문서 생성이 올바르지 않던 문제가 개선되어, API 스키마 정의의 정확성이 높아진다.
핵심 요약
FastAPI 0.161.1이 출시되었다. 독립 실행형 nullable form unions에 대한 OpenAPI 스키마 생성 문제를 해결했다. PR #16598을 통해 수정되었다. 042 06:11 새 버전 Ruff 0.17.2 출시, 정규식 컴파일 검사 외 버그 수정 Python 린트·포매터 도구인 Ruff 0.17.2가 2026년 10월 22일 공개되었다. 오픈소스 · 도구 · astral-sh/ruff@0.17.2
Key Point 새로운 린트 규칙과 성능 개선, 설정 옵션 확대로 개발 흐름을 더 효율적으로 만드는 업데이트다.
핵심 요약
Python 린트·포매터 도구인 Ruff 0.17.2가 2026년 10월 22일 공개되었다. 새 프리뷰 기능으로 불필요한 정규식 컴파일을 감지하는 규칙이 추가되었다. 타입 변수의 별표 제약, 백슬래시 이스케이프된 *args와 **kwargs, 별표 요소 처리 등의 버그를 수정했다. 전체 요약 7문장 읽기 → 043 03:11 ▲ 142 · 댓글 64 Crystal 1.22 공개, DWARF 파서 대폭 개선 및 aarch64-linux Tier 1 승격 Crystal 1.22.0이 공개되었으며 33명의 기여자가 참여한 251개 변경사항을 포함한다. 오픈소스 · 도구 · Crystal 1.22
Key Point Crystal 언어의 성능 개선(특히 디버깅 정보 처리), 플랫폼 확장(ARM 리눅스 공식화), 그리고 HTTP/이벤트 루프 안정성 향상으로 프로덕션 환경에서의 적용성이 강화되었다.
핵심 요약
Crystal 1.22.0이 공개되었으며 33명의 기여자가 참여한 251개 변경사항을 포함한다. STDOUT/STDERR 쓰기 실패 시 SIGPIPE 신호처럼 즉시 종료되도록 변경되었으며, STDOUT.exit_on_broken_pipe = false로 비활성화 가능하다. 상수에 타입 선언을 지정할 수 있게 되었다(BAR : Int32 = 1). 전체 요약 13문장 읽기 → 044 03:11 ▲ 207 · 댓글 113 지난 12개월 보안 사건 236건 실시간 추적 pwn.watch는 최근 12개월간 발생한 236건의 보안 사건을 심각도별로 추적하는 대시보드로, 현재 37건이 활성화 상태며 그 중 16건이 중대(Critical) 수준이다. 보안 · What's Getting Pwned
Key Point 지난 수주일간 GitLab 정규식 컴파일러(CVSS 10.0), Plex Media Server 체인, 대형 은행 AI 에이전트 침입 등 인증 없는 원격 코드 실행 및 공급망 공격이 집중되고 있으며, 개발자 도구와 금융 플랫폼이 동시에 타격을 받고 있는 상황을 파악할 수 있다.
핵심 요약
pwn.watch는 최근 12개월간 발생한 236건의 보안 사건을 심각도별로 추적하는 대시보드로, 현재 37건이 활성화 상태며 그 중 16건이 중대(Critical) 수준이다. 지난 11일간(1월 2-12일) 신규 사건이 없는 상태가 가장 오래 지속되었으며, 현재 심각도 가중치로는 중대 4점·높음 3점·중간 2점·낮음 1점·업데이트 0.5점으로 계산된다. Arista VeloCloud Orchestrator의 CVSS 9.9 SQL 인젝션 취약점(CVE-2026-114625)이 적극적으로 악용되고 있으며, 인증된 사용자가 관리자 권한을 탈취할 수 있다. 전체 요약 16문장 읽기 → 045 21:11 당일 +716 PHP 공식 저장소, 웹 개발 언어의 최신 코드 공개 PHP는 웹 개발에 특화된 범용 스크립트 언어로, 개인 블로그부터 세계 유명 웹사이트까지 구동한다. 웹 · 프론트엔드 · php/php-src · C
Key Point 웹 개발의 가장 광범위하게 사용되는 서버 언어 PHP의 공식 소스코드 저장소이며, 빌드·테스트·기여 방법을 명확히 제시하고 있다.
핵심 요약
PHP는 웹 개발에 특화된 범용 스크립트 언어로, 개인 블로그부터 세계 유명 웹사이트까지 구동한다. PHP 소스코드는 GitHub의 php/php-src 저장소에서 관리되며 Modified BSD License 하에 배포된다. Windows용 PHP 바이너리는 windows.php.net에서, 다른 시스템의 설치 방법은 php.net/install에서 확인할 수 있다. 전체 요약 10문장 읽기 → 046 21:11 새 버전 테라폼 1.16.7 릴리스, 보안 업데이트 포함 테라폼 1.16.7이 2026년 10월 22일 릴리스되었다. 인프라 · 데브옵스 · hashicorp/terraform@v1.16.7
Key Point 테라폼을 사용하는 경우 손상된 인증서 관련 보안 취약점을 패치해야 하므로 업그레이드가 필요하다.
핵심 요약
테라폼 1.16.7이 2026년 10월 22일 릴리스되었다. 테스트 명령에서 deprecated 값이 포함된 스키마를 검사할 때 발생하는 패닉 현상을 수정했다. 빌드 환경을 Go 1.26.10으로 업그레이드하여 eMudhra 중간 CA를 통해 발급된 손상된 인증서를 더 이상 신뢰하지 않도록 변경했다(CVE-2026-111943). 047 21:11 ▲ 104 · 댓글 30 Nintendo Switch 2 첫 소프트웨어 탈옥 성공 ns2jb는 Switch 2 최초의 소프트웨어 온리 탈옥으로, 임의의 네이티브 코드를 일반 시스모듈이나 내장 fs 시스모듈로 실행할 수 있게 해준다. 하드웨어 · 시스템 · Jailbreaking the Switch 2
Key Point Switch 2에 대한 첫 실용적인 탈옥 도구가 등장했으며, 소프트웨어만으로 시스모듈 권한을 획득하는 방법을 구체적으로 공개했으므로 홈브루 및 에뮬레이션 커뮤니티에 중대한 영향을 미칠 것이다.
핵심 요약
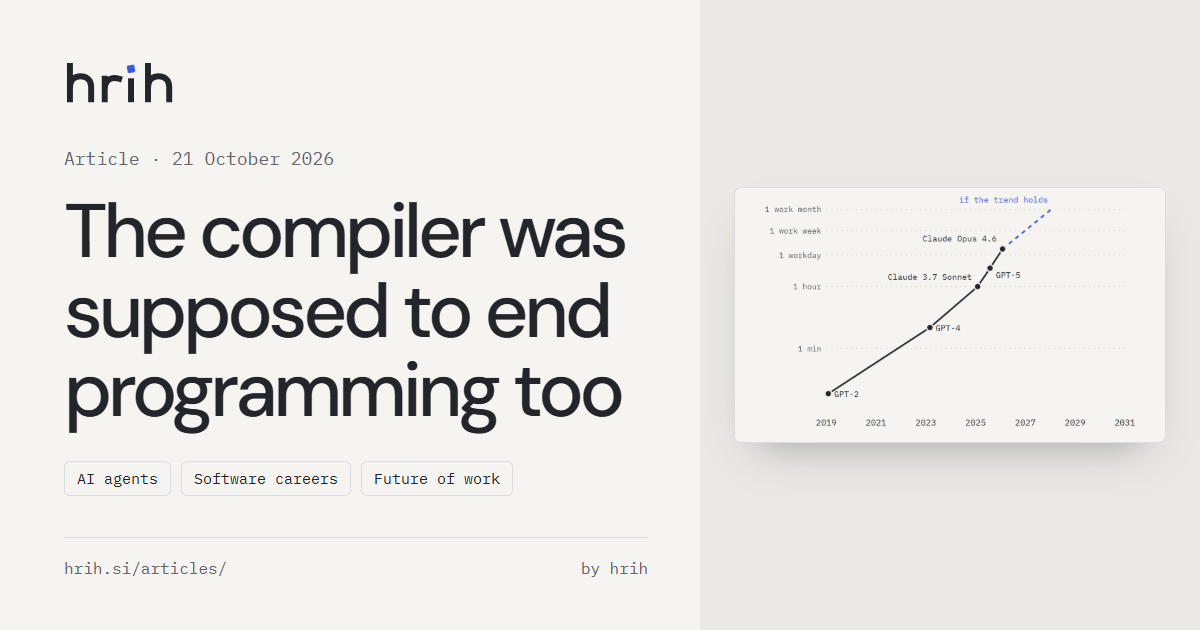
ns2jb는 Switch 2 최초의 소프트웨어 온리 탈옥으로, 임의의 네이티브 코드를 일반 시스모듈이나 내장 fs 시스모듈로 실행할 수 있게 해준다. 홈브루, 게임 역공학 및 모딩, 세이브 백업, MMIO를 통한 주변기기 접근이 가능해졌으며, 시연으로 Mario Kart World를 모딩했다. 처음 시도는 WebKit 브라우저 공격으로 n-day 취약점을 이용해 초기 코드 실행을 얻으려 했다. 전체 요약 13문장 읽기 → 048 18:11 ▲ 101 · 댓글 151 컴파일러가 프로그래밍을 끝낸다던 약속, 70년이 지난 지금 FORTRAN(1957)부터 GitHub Copilot(2021)까지 '프로그래밍을 끝내겠다'는 약속이 70년을 반복해왔다: 어셈블리, FORTRAN, C, 'The Last One', Stack Overflow, npm, Copilot, 코딩 에이전트 모두 어떤 일을 자동화했지만 프로그래머는 사라지지 않았고 분야만 성장했다. AI · 머신러닝 · The compiler was supposed to end programming too
Key Point 프로그래밍 자동화는 70년을 반복했지만, 이번엔 속도와 규모가 다르다—AI 코드가 검토보다 빨리 들어오고, 채용 시장에 이미 영향을 미치고 있으며, 소프트웨어팀의 병목이 작성에서 검수로 이동했다.
핵심 요약
FORTRAN(1957)부터 GitHub Copilot(2021)까지 '프로그래밍을 끝내겠다'는 약속이 70년을 반복해왔다: 어셈블리, FORTRAN, C, 'The Last One', Stack Overflow, npm, Copilot, 코딩 에이전트 모두 어떤 일을 자동화했지만 프로그래머는 사라지지 않았고 분야만 성장했다. 현재 속도가 이전과 다르다: GitHub Copilot 프리뷰 출시 4년 만에 84%의 개발자가 AI 도구를 사용 중이거나 계획 중이며, 전문가의 절반은 매일 사용한다. Stack Overflow 조사에서 개발자들의 AI 도구 호감도는 2023년 77%에서 2025년 60%로 떨어졌고, 46%가 정확성을 불신한다: 가장 큰 불만은 '거의 맞지만 완벽하지 않은 해결책'(66%)이며, 45%는 AI 코드 디버깅이 더 오래 걸린다고 답했다. 전체 요약 12문장 읽기 → 049 18:11 ▲ 108 · 댓글 66 OpenAI 공식 CLI 도구 공개 OpenAI REST API를 사용하기 위한 공식 CLI를 깃허브에 공개했으며, Homebrew 또는 Go 1.26 이상으로 설치할 수 있다. AI · 머신러닝 · OpenAI CLI
Key Point 개발자들이 터미널에서 직접 OpenAI API를 호출할 수 있게 되어 스크립트 자동화와 CI/CD 파이프라인 통합이 가능해졌다.
핵심 요약
OpenAI REST API를 사용하기 위한 공식 CLI를 깃허브에 공개했으며, Homebrew 또는 Go 1.26 이상으로 설치할 수 있다. 리소스 기반 명령 구조를 따르며 일반 API는 OPENAI_API_KEY, 관리자 기능은 OPENAI_ADMIN_KEY로 인증한다. 텍스트 기본 출력을 제공하고 --format으로 json, jsonl, yaml, raw 등으로 변환 가능하며, --transform으로 GJSON 문법을 이용한 데이터 추출이 가능하다. 전체 요약 10문장 읽기 → 050 15:11 새 버전 OpenAI Python 클라이언트 v3.36.1 출시 OpenAI Python 클라이언트 라이브러리 v3.36.1이 2026년 10월 22일 릴리스되었다. AI · 머신러닝 · openai/openai-python@v3.36.1
Key Point WebSocket 설정 버그와 마이크 캡처 문제 등 실제 사용 중 겪을 수 있는 문제들이 개선되었으므로, 해당 기능을 사용하는 개발자는 업데이트를 확인할 필요가 있다.
핵심 요약
OpenAI Python 클라이언트 라이브러리 v3.36.1이 2026년 10월 22일 릴리스되었다. WebSocket 연결 시 호출별 쿼리 설정을 제대로 적용하지 않던 버그를 수정했다. 음성 녹음 사이사이 마이크 캡처를 중단하도록 예제 코드를 개선했다. 전체 요약 5문장 읽기 → 051 12:11 새 버전 uv 0.13.5, 보안 패치와 CPython 3.15.1 지원 uv 0.13.5에서 CPython 3.15.1, 3.14.9, 3.13.17의 보안 패치 버전을 포함한 python-build-standalone 20261021로 업데이트했다. 인프라 · 데브옵스 · astral-sh/uv@0.13.5
Key Point Python 3.9·3.10 사용자와 pip의 신뢰할 수 없는 인증서 번들을 마주했던 개발자들이 즉시 설치 및 검증해야 하는 보안 업데이트다.
핵심 요약
uv 0.13.5에서 CPython 3.15.1, 3.14.9, 3.13.17의 보안 패치 버전을 포함한 python-build-standalone 20261021로 업데이트했다. pip 26.2.2와 certifi 2026.10.19를 사전 설치하며, 두 버전 모두 손상된 eMudhra/emSign 루트 인증서를 제거했다. 기존 가상 환경은 자동으로 업그레이드되지 않으므로 uv python upgrade를 실행하고 pip를 별도로 업그레이드해야 한다. 전체 요약 7문장 읽기 → 052 12:11 ▲ 106 · 댓글 57 AI 에이전트 시대, 코드는 돌에서 진흙으로 AI 에이전트 코딩으로 코드 수정 비용이 급락하면서 코드는 '단단한 돌'에서 '유연한 진흙'으로 변했다. AI · 머신러닝 · Code is clay now
Key Point AI가 코드를 작성·수정하는 비용을 근본적으로 바꾸면서, 개발 방식의 선택지가 늘어나고 엔지니어링 판단력의 역할이 재정의되는 중이다.
핵심 요약
AI 에이전트 코딩으로 코드 수정 비용이 급락하면서 코드는 '단단한 돌'에서 '유연한 진흙'으로 변했다. 진흙처럼 가단한 코드는 전체 형태를 대충 만든 뒤 세부를 다듬듯이 반복 개선할 수 있어, 신제품 개념 검증을 하루 만에 끝내거나 피봇을 며칠 만에 시도할 수 있다. 변경이 거의 무료지만 '올바른' 변경인지 판단하는 일은 여전히 인간의 몫이며, 취향·아키텍처·가드레일 같은 판단력이 없으면 코드는 엉망이 된다. 전체 요약 7문장 읽기 → 053 09:11 ▲ 121 · 댓글 85 Windows 11에 여전히 살아있는 Windows 95의 메모리 관리자 Windows 11은 Windows 95의 메모리 관리자를 호환성 유지 목적으로 내장하고 있으며, 특히 EmulateHeap이라는 호환성 수정 프로그램이 그 사례다. 인프라 · 데브옵스 · Why Windows 11 still ships with Windows 95's memory manager hidden inside it
Key Point 30년 전 한 게임의 버그를 감싸기 위해 만들어진 코드가 현재도 최신 OS에 포함돼 있다는 사실은 Windows의 역사적 호환성 추구가 어디까지 진행되는지 보여준다.
핵심 요약
Windows 11은 Windows 95의 메모리 관리자를 호환성 유지 목적으로 내장하고 있으며, 특히 EmulateHeap이라는 호환성 수정 프로그램이 그 사례다. 이 관행의 출발점은 1990년대 SimCity로, SimCity는 Windows 95에서만 실행되도록 하기 위해 마이크로소프트가 특별한 코드를 작성했다. 원래 Windows 3.x용 SimCity는 메모리 해제 후 읽기(use-after-free) 버그를 가지고 있었는데, Windows 3.x에서는 메모리가 남아있어 작동했다. 전체 요약 11문장 읽기 → 054 09:11 ▲ 226 · 댓글 54 GitLab, 원격 코드 실행 보안 패치 긴급 배포 GitLab은 10월 21일 CE/EE의 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13 버전을 배포했으며, 모든 자체 관리형 설치 환경의 즉시 업그레이드를 강력히 권고했다. 보안 · GitLab Critical Patch Release
Key Point 원격 코드 실행 취약점(CVSS 10.0)이 포함되어 있어 모든 GitLab 자체 관리 환경이 즉시 보안 업그레이드가 필요한 상황이다.
핵심 요약
GitLab은 10월 21일 CE/EE의 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13 버전을 배포했으며, 모든 자체 관리형 설치 환경의 즉시 업그레이드를 강력히 권고했다. CVE-2026-110264는 정규식 컴파일 시 정수 오버플로우로 인해 인증되지 않은 사용자가 악의적 정규식을 업로드하여 GitLab 서버에서 임의 코드를 실행할 수 있는 취약점으로, CVSS 10.0의 심각도를 가진다. 이 패치는 7.0 버전부터 현재까지 모든 버전에 적용되었으며, 위협 탐지 기능 두 개(Onigmo 네이티브 워커 크래시, Org 모드 렌더 에러 폭발)가 자체 관리 환경을 돕기 위해 배포되었다. 전체 요약 9문장 읽기 → 055 09:11 ▲ 115 · 댓글 87 Plex 플레이어 팀 전원 해고, 4K 영상 재생 버그까지 터져 Plex의 iOS와 tvOS 베타 버전에서 4K Dolby Vision/HDR10 영상이 재생되지 않고 무한 로딩 화면만 표시되는 심각한 버그가 발생했다. 스타트업 · 비즈니스 · Plex laid off the whole player team
Key Point Plex의 개발 팀 해고와 동시에 기본 미디어 재생 기능이 마비되면서, 홈 미디어 서버 시장의 주요 플레이어가 붕괴 위험에 처했으며 사용자 이탈이 가속화되는 상황이다.
핵심 요약
Plex의 iOS와 tvOS 베타 버전에서 4K Dolby Vision/HDR10 영상이 재생되지 않고 무한 로딩 화면만 표시되는 심각한 버그가 발생했다. 사용자들이 같은 문제를 겪고 있으며 트랜스코딩 비활성화, 오디오 트랙 변경, 앱 재시작 등 다양한 해결 시도가 모두 실패했다. 한 Plex 개발자가 포럼에 플레이어 팀 전원이 해고됐다는 사실을 암시하는 발언을 남겨 사용자들 사이에 충격을 일으켰다. 전체 요약 6문장 읽기 → 056 06:11 ▲ 370 · 댓글 228 EA, 전설의 스튜디오 바이오웨어 폐사 EA가 RPG 명작 매스 이펙트, 드래곤 에이지, 올드 리퍼블릭을 개발한 바이오웨어를 폐사하기로 결정했다. 하드웨어 · 시스템 · EA is shutting down BioWare
Key Point 게임 업계 역사에 남을 명작들을 만든 스튜디오가 폐사되는 것이며, 최근 업계 내 구조조정 추세의 일환이다.
핵심 요약
EA가 RPG 명작 매스 이펙트, 드래곤 에이지, 올드 리퍼블릭을 개발한 바이오웨어를 폐사하기로 결정했다. 개발 중이던 차세대 매스 이펙트 게임의 개발을 중단하며, 바이오웨어 직원 약 50명을 포함해 EA 전사적으로 약 400명을 감원한다. 이 결정은 사우디 공공투자기금, 실버레이크, 어피니티 파트너스 주도의 550억 달러 규모 인수 거래로 EA가 비공개 기업이 된 지 몇 개월 후 단행된다. 전체 요약 8문장 읽기 → 057 03:11 새 버전 FastAPI 0.158.1, OpenAPI 양식 미디어 타입 보존 수정 FastAPI 0.158.1이 출시되었다. 웹 · 프론트엔드 · fastapi/fastapi@0.158.1
Key Point form 요청을 다루는 FastAPI 애플리케이션에서 OpenAPI 스키마의 정확성이 중요한데, 미디어 타입이 제대로 표현되지 않으면 자동 생성 클라이언트나 API 문서 도구가 요청 형식을 잘못 해석할 수 있기 때문이다.
핵심 요약
FastAPI 0.158.1이 출시되었다. OpenAPI 문서에서 양식(form) 요청의 미디어 타입을 올바르게 보존하도록 수정했다. 이전에는 form 데이터의 미디어 타입 정보가 OpenAPI 스키마에서 손실되는 문제가 있었다. 전체 요약 4문장 읽기 → 058 03:11 새 버전 OpenAI Python SDK 3.36.0 릴리스 OpenAI Python SDK 3.36.0이 출시되었으며, Vertex AI가 Responses API에서 지원되기 시작했다. AI · 머신러닝 · openai/openai-python@v3.36.0
Key Point OpenAI API를 Python으로 사용하는 개발자들이 Vertex AI 지원, WebSocket 안정성 개선, 음성 관리 기능을 통해 더 다양한 플랫폼과 안정적인 연결을 확보할 수 있게 되었다.
핵심 요약
OpenAI Python SDK 3.36.0이 출시되었으며, Vertex AI가 Responses API에서 지원되기 시작했다. 캐시 쓰기 사용량 통계 집계 및 컴팩션 트리거 ID 기능이 API에 추가되었다. 음성 동의 관리와 네이티브 동기 WebSocket 옵션 타입이 새로 지원된다. 전체 요약 8문장 읽기 → 059 03:11 ▲ 253 · 댓글 86 네덜란드 국가 사이버보안센터 웹사이트 먹통, PHP 버그 때문 네덜란드 국가 사이버보안센터(NCSC) 웹사이트가 오프라인 상태가 되었다. 보안 · Dutch National Cyber Security Center is Offline because it uses PHP
Key Point 정부 사이버보안 기관이 PHP 결함으로 인해 다운된 사실은 웹 기술 선택과 유지보수의 중요성을 보여주는 사례입니다.
핵심 요약
네덜란드 국가 사이버보안센터(NCSC) 웹사이트가 오프라인 상태가 되었다. NCSC는 사이버 위협, 보안 권고, 뉴스, 출판물, 전문가 블로그 등 사이버 보안 정보를 제공하는 사이트다. 원인은 웹사이트가 사용하는 PHP의 버그로 알려졌다. 전체 요약 4문장 읽기 → 060 00:11 ▲ 192 · 댓글 49 AI가 밝혀낸 PHP 핵심 엔진의 원격 코드 실행 취약점 Wiz Research가 전 세계 웹사이트의 70%를 구동하는 PHP의 핵심 엔진에서 여러 심각한 메모리 안전 취약점을 발견했다. 보안 · PHP2Shell: AI uncovers critical RCE in PHP
Key Point PHP가 웹의 70%를 구동하는 만큼 코어 엔진의 메모리 안전 취약점은 전역 리스크이며, AI가 오래된 결함을 실제 공격으로 전환하는 방식의 변화를 보여준다.
핵심 요약
Wiz Research가 전 세계 웹사이트의 70%를 구동하는 PHP의 핵심 엔진에서 여러 심각한 메모리 안전 취약점을 발견했다. PHP 5.4 이후 지난 10년간 출시된 모든 PHP 버전이 최소 하나의 취약점의 영향을 받으며, 공격자는 서버 제어, 민감한 데이터 탈취, 웹사이트 변조를 할 수 있다. 10년 이상 숨겨져 있던 이 취약점들의 개발은 복잡한 메모리 오류 체인과 PHP 메모리 할당 재사용 방식을 고려해야 해서 인간 연구자에게는 거의 불가능했으나, frontier AI 모델들(Gemini 4 Argon, GPT-5.6 Sol, Wiz Atlas)이 이를 실용화했다. 전체 요약 10문장 읽기 → 061 21:11 새 버전 Deno v2.9.8 릴리스 Deno v2.9.8이 공개되었다. 오픈소스 · 도구 · denoland/deno@v2.9.8
Key Point Deno 개발자나 사용자가 최신 버전 릴리스를 확인하고 업데이트할 필요가 있습니다.
핵심 요약
Deno v2.9.8이 공개되었다. 이는 버전 번호를 업데이트한 정기 릴리스이며, 구체적인 기능 추가나 버그 수정 내용은 명시되지 않았다. 062 21:11 새 버전 Tauri v2.12.5 릴리스, NSIS 설치관리자 버그 수정 Tauri v2.12.5가 공개되었으며, NSIS 설치관리자가 조용한 설치(/S), 수동 설치(/P), 업데이트(/UPDATE) 모드에서 번들 설정 allowDowngrades가 거짓일 때 버전 다운그레이드를 제대로 차단하지 못하는 버그를 수정했다. 인프라 · 데브옵스 · tauri-apps/tauri@tauri-v2.12.5
Key Point Windows MSI 설치 후 NSIS 설치관리자로 다운그레이드하려는 시도를 제대로 차단하지 못한 보안 정책 버그가 수정되어, Windows 앱 배포 관리자들이 버전 관리를 안전하게 할 수 있게 되었다.
핵심 요약
Tauri v2.12.5가 공개되었으며, NSIS 설치관리자가 조용한 설치(/S), 수동 설치(/P), 업데이트(/UPDATE) 모드에서 번들 설정 allowDowngrades가 거짓일 때 버전 다운그레이드를 제대로 차단하지 못하는 버그를 수정했다. NSIS 언어 설정 문자열의 오타 'choowHowToInstall'을 'chooseHowToInstall'으로 수정했으며, 기존 이름으로 정의한 커스텀 언어 파일은 현재도 작동하지만 사용자는 새로운 이름으로 마이그레이션해야 한다. tauri-build@2.7.4, tauri-runtime-wry@2.12.3, tauri-macros@2.7.4로 의존성을 업그레이드했다. 전체 요약 4문장 읽기 → 063 21:11 ▲ 252 · 댓글 108 eMudhra CA 인증서 개인키가 단일 바이트였던 사건 10월 17일 보안 연구자가 eMudhra 인증 기관의 8개 중간 인증서 개인키 유출을 Apple, Google, Microsoft, Mozilla, eMudhra에 보고했고, Chrome과 Firefox가 차단했으며 Mozilla가 eMudhra 루트를 제거했다. 보안 · Eight Bits of Trust; eMudhra's CA keys cracked in milliseconds
Key Point P-384 곡선에서 단 8비트로 보호된 CA 개인키로 인해, 브라우저 밖의 거의 모든 TLS 클라이언트(API 호출, 설치 도구, IoT 기기)에서 어떤 도메인으로든 가짜 인증서를 만들 수 있다는 구조적 위험이 17개월간 방치됐다.
핵심 요약
10월 17일 보안 연구자가 eMudhra 인증 기관의 8개 중간 인증서 개인키 유출을 Apple, Google, Microsoft, Mozilla, eMudhra에 보고했고, Chrome과 Firefox가 차단했으며 Mozilla가 eMudhra 루트를 제거했다. eMudhra의 개인키는 4, 56, 115 등 단일 바이트 숫자였으며, P-384 곡선의 개인키는 384비트 난수(2³⁸⁴ 경우의 수)여야 하지만 47바이트 영점 다음 1바이트만 존재했다. 이 때문에 인증서의 공개키를 보고 밀리초 단위로 개인키를 복구할 수 있었으며, 연구자는 Mozilla가 공개한 8개 인증서 모두를 즉시 복구했다. 전체 요약 10문장 읽기 → 064 18:11 새 버전 Vite 8.3.5 릴리스, 번들 맵핑과 HMR 안정성 개선 Vite 8.3.5가 릴리스되어 빌드 및 개발 서버 안정성을 크게 개선했습니다. 웹 · 프론트엔드 · vitejs/vite@v8.3.5
Key Point 청크 맵핑, HMR 전파, 소켓 처리 등 프로덕션 빌드와 개발 서버의 핵심 안정성이 16개 버그 수정으로 크게 향상되었습니다.
핵심 요약
Vite 8.3.5가 릴리스되어 빌드 및 개발 서버 안정성을 크게 개선했습니다. 청크 임포트 맵 누락 처리, 프리로드 의존성 해싱, 서버 origin 적용 등 빌드 단계의 9개 버그를 수정했습니다. HMR 전파 중단, 소켓 에러 처리, 베이스 경로 제거 로직 등 개발 서버의 6개 이슈를 해결했습니다. 전체 요약 7문장 읽기 → 065 18:11 새 버전 FastAPI 0.156.8, 업로드 파일 위치 보존 버그 수정 FastAPI 0.156.8 버전이 릴리스되었다. 웹 · 프론트엔드 · fastapi/fastapi@0.156.8
Key Point 파일 업로드 처리 과정에서 파일 포인터 위치가 손실되는 버그를 수정한 것으로, 대용량 파일 처리나 부분 읽기 등에서 예상치 못한 문제를 방지할 수 있다.
핵심 요약
FastAPI 0.156.8 버전이 릴리스되었다. 업로드된 파일을 바이트로 변환할 때 파일 위치(포인터)를 보존하도록 수정했다. 이는 PR #16566을 통해 @tiangolo에 의해 구현되었다. 066 18:11 ▲ 157 · 댓글 62 메타 뮤즈, 공유 링크로 사용자 민감정보 노출 메타의 AI 에이전트 뮤즈가 대화 공유 기능에서 민감한 개인·업무 정보를 노출하는 취약점이 발견됐다. 보안 · Muse exposes users' personal and business secrets when they share conversations
Key Point 개인정보와 업무 기밀을 포함한 메타 뮤즈 공유 링크가 쉽게 외부에 노출되는 설계 결함이 있으며, 광범위한 계정 접근 권한을 요구하는 AI 에이전트의 신뢰성이 의문의 여지가 남아있다.
핵심 요약
메타의 AI 에이전트 뮤즈가 대화 공유 기능에서 민감한 개인·업무 정보를 노출하는 취약점이 발견됐다. 보안업체 클라록 연구원들이 단 한 번의 쿼리로 6,800개의 공유 링크를 열거할 수 있었다. 노출된 정보에는 임원 지원자 면접 메모, 회사 매출 검토 자료, 대출 신청서, 직원 휴가 일정 등이 포함됐다. 전체 요약 8문장 읽기 → 067 15:11 새 버전 일렉트론 45, 크로뮴 156으로 업그레이드 Electron v45.0.0이 출시되어 Chromium 156.0.8078.48, Node.js v24.22.0, V8 15.6을 포함한다. 웹 · 프론트엔드 · electron/electron@v45.0.0
Key Point Electron 앱 개발자들이 보안·성능·API의 중대한 변화를 반영해야 하며, 특히 32비트 지원 중단과 동기식 safeStorage 제거는 기존 앱에 영향을 줄 수 있다.
핵심 요약
Electron v45.0.0이 출시되어 Chromium 156.0.8078.48, Node.js v24.22.0, V8 15.6을 포함한다. 샌드박스 렌더러의 프리로드 스크립트 실행 성능을 개선했으며, Buffer와 타이머 모듈 같은 전역 객체를 제거해 번들 크기를 줄였다. nodeIntegrationInWorker 옵션에서 Worker가 부모 프레임의 Node.js 통합 여부를 정확히 반영하도록 수정했다. 전체 요약 13문장 읽기 → 068 12:11 새 버전 Electron 43.8.3 릴리스, 상류 컴포넌트 보안 패치 반영 Electron 43.8.3 버전이 출시되었다. 인프라 · 데브옵스 · electron/electron@v43.8.3
Key Point Electron 기반 데스크톱 애플리케이션 개발자들은 상류 컴포넌트의 보안 결함으로부터 보호받기 위해 정기적인 업데이트가 필요하다.
핵심 요약
Electron 43.8.3 버전이 출시되었다. ANGLE, Chromium, PDFium, Skia, V8 등 상류 프로젝트의 보안 및 버그 수정 사항을 백포트했다. 주요 기능 추가보다는 기존 컴포넌트의 안정성과 보안을 개선한 패치 릴리스다. 069 09:11 새 버전 FastAPI 0.156.4 릴리스, AliasChoices 버그 수정 FastAPI 0.156.4가 릴리스되었다. 웹 · 프론트엔드 · fastapi/fastapi@0.156.4
Key Point 필드 별칭 처리 시 안정성을 개선한 유지보수 업데이트로, FastAPI를 사용하는 개발자들의 요청 데이터 검증 안정성이 향상된다.
핵심 요약
FastAPI 0.156.4가 릴리스되었다. 이름이 지정된 JSON 바디 파라미터의 AliasChoices 버그를 수정했다. 폼 모델의 AliasChoices 추출 버그도 수정했다. 070 09:11 새 버전 Anthropic SDK Python 1.17.0 출시 조직 웹훅 엔드포인트와 사용자 프로필 강제 이벤트가 API에 추가됐다. AI · 머신러닝 · anthropics/anthropic-sdk-python@v1.17.0
Key Point API 기능 확장과 클라우드 플랫폼별 헤더 관리 개선으로 멀티테넌트 환경에서의 통합이 더 안정적이 되었다.
핵심 요약
조직 웹훅 엔드포인트와 사용자 프로필 강제 이벤트가 API에 추가됐다. Admin API에 RBAC 그룹 소유자 접근 권한 오류 코드가 추가되고 플러그인 업로드 시 지원하지 않는 문자 인코딩 오류 코드가 문서화됐다. Bedrock과 Mantle 클라이언트에서 워크스페이스 ID를 default_headers에 유지하는 버그가 수정됐다. 전체 요약 4문장 읽기 → 071 06:11 새 버전 FastAPI 0.156.2, Pydantic 필드 메타데이터 보존 FastAPI 0.156.2가 릴리스되었다. 웹 · 프론트엔드 · fastapi/fastapi@0.156.2
Key Point 자동 생성되는 요청 매개변수에서 Pydantic 필드 정보(검증 규칙, 설명 등)가 손실되는 문제가 해결되어, API 문서 생성과 데이터 검증이 더 정확해진다.
핵심 요약
FastAPI 0.156.2가 릴리스되었다. 요청 매개변수 추론 시 Pydantic 필드 메타데이터가 유지되도록 개선했다. 이번 수정은 PR #16553으로 적용되었다. 072 03:11 새 버전 FastAPI 0.156.0, Pydantic Field 속성 보존 수정 FastAPI 0.156.0이 릴리스되었다. 웹 · 프론트엔드 · fastapi/fastapi@0.156.0
Key Point Pydantic Field 속성이 요청 파라미터에서 손실되던 문제가 해결되어 스키마 정의와 실제 동작의 일관성이 개선된다.
핵심 요약
FastAPI 0.156.0이 릴리스되었다. 요청 파라미터에서 Pydantic Field() 속성이 제대로 보존되지 않던 버그를 수정했다. 이 수정으로 Field()로 정의한 메타데이터와 제약 조건이 요청 처리 시 유지된다. 073 03:11 ▲ 100 · 댓글 26 Broadcom WiFi 칩 16년 방치된 보안 결함, 수백만 개 라우터 위험 Broadcom 802.11 구현에 2010년부터 존재해온 파서 취약점이 WPS(WiFi Protected Setup) 프로토콜 처리 중 EAP 재조립 오버플로우를 일으킨다. 보안 · One parser, two bugs, many routers: Exploiting Broadcom WiFi across eCos, Linux
Key Point 2010년부터 방치된 결함이 수백만 대의 실제 운영 중인 라우터를 원격에서 제어 가능하게 하고 있으며, 제조사의 CVE 거부로 여전히 패치되지 않은 상태에서 공개되고 있다.
핵심 요약
Broadcom 802.11 구현에 2010년부터 존재해온 파서 취약점이 WPS(WiFi Protected Setup) 프로토콜 처리 중 EAP 재조립 오버플로우를 일으킨다. eCos 기반 플랫폼(BCM3380, BCM3383, BCM33834)에서는 영구적 제로데이이며, Linux 플랫폼(BCM3390, BCM63xx, BCM65xx, BCM68xx)에서도 제조사가 업데이트하지 않으면 같은 상태다. 2018년 불완전한 패치가 나왔고 취약한 컴포넌트를 hostapd로 교체한 새 SDK 버전이 출시됐지만, 많은 OEM이 마이그레이션하지 않았다. 전체 요약 12문장 읽기 → 074 00:11 ▲ 172 · 댓글 87 iPadOS 27, AirPlay 프레젠테이션 기능 망쳤다 iPadOS 27부터 AirPlay로 외부 화면에 프레젠테이션을 송출할 때, 프레젠테이션 앱 이외의 창을 탭하면 외부 디스플레이가 iPad 전체 화면을 표시하는 문제가 발생했다. 하드웨어 · 시스템 · Apple broke an essential presentation feature of iPads
Key Point iPad를 활용한 수업이나 프레젠테이션에 의존하는 교육자와 전문가들이 iPadOS 27로 업그레이드할 때 실질적인 문제에 직면하게 된다.
핵심 요약
iPadOS 27부터 AirPlay로 외부 화면에 프레젠테이션을 송출할 때, 프레젠테이션 앱 이외의 창을 탭하면 외부 디스플레이가 iPad 전체 화면을 표시하는 문제가 발생했다. 교사들이 의존하는 기능은 iPad에서 여러 작업(노트 확인, 학생 호출 대상 확인, 투표 결과 등)을 하면서 외부 화면에는 프레젠테이션만 표시하는 것인데, 이제 학생들이 숨겨야 할 정보를 모두 보게 된다. GoodNotes에서는 앱을 다시 탭하면 프레젠터 뷰가 복구되지만, Keynote는 프레젠테이션을 완전히 종료하고, PowerPoint는 재시작이 필요한 상태에 빠진다. 전체 요약 6문장 읽기 → 075 21:11 새 버전 Laravel 13.38.0 출시, 데이터베이스·캐시·배포 안정성 개선 Laravel 프레임워크 13.38.0이 릴리스되었으며, 총 27개의 버그 수정 및 기능 개선이 포함되었다. 웹 · 프론트엔드 · laravel/framework@v13.38.0
Key Point Laravel 프로젝트의 데이터베이스 관계, 검증, 작업 스케줄링 등 핵심 기능에서 숨은 버그를 일괄 수정했으므로 프로덕션 안정성을 높이려는 개발자라면 업그레이드를 검토해야 한다.
핵심 요약
Laravel 프레임워크 13.38.0이 릴리스되었으며, 총 27개의 버그 수정 및 기능 개선이 포함되었다. Unique 검증 규칙에서 실수값(float)을 지원하도록 확대하고, 모드() 함수가 실수를 자르는 문제를 수정했다. 관계형 쿼리의 ofMany() 별칭 클로저 내 동작 문제, 자참조 관계의 존재 및 집계 쿼리 버그를 해결했다. 전체 요약 8문장 읽기 → 076 21:11 ▲ 124 · 댓글 8 오픈소스로 구현한 Google Play Services, microG GmsCore 구글의 proprietary Android 사용자 공간을 자유 소프트웨어로 재구현한 microG GmsCore는 LineageOS 같은 AOSP 기반 롬에서 구글 API를 호출하는 앱들을 실행할 수 있게 해준다. 오픈소스 · 도구 · MicroG: Free-libre re-implementation of Google's proprietary Android user space
Key Point 프라이버시를 중시하는 사용자들이 구글 서비스에 의존하지 않고도 안드로이드 생태계를 이용할 수 있는 완전한 오픈소스 대안을 제공한다.
핵심 요약
구글의 proprietary Android 사용자 공간을 자유 소프트웨어로 재구현한 microG GmsCore는 LineageOS 같은 AOSP 기반 롬에서 구글 API를 호출하는 앱들을 실행할 수 있게 해준다. 구글 Play Services를 대체하는 무료 오픈소스 솔루션으로, Apache 2.0 라이선스를 따른다. 위치 서비스를 온·오프라인으로 모두 지원하며 배터리·메모리·CPU 사용량이 적고 블로트웨어가 없다. 전체 요약 6문장 읽기 → 077 21:11 ▲ 102 · 댓글 19 LLM 에이전트로 시스템 모니터링 혁신하다 Anthropic은 Claude를 이용해 특정 시스템 컴포넌트 건강도를 전담하는 '슈퍼팬' 에이전트를 도입했으며, 이들은 기존 알림보다 미묘하고 새로운 문제를 더 잘 감지한다. AI · 머신러닝 · Agentic Monitoring
Key Point 시스템 규모 확대로 인한 운영 복잡도 증가 속에서 에이전트 기반 모니터링이 낮은 비용으로 정밀한 장애 감지와 대응을 가능하게 하며, 1년 이내 업계 표준이 될 가능성이 높기 때문이다.
핵심 요약
Anthropic은 Claude를 이용해 특정 시스템 컴포넌트 건강도를 전담하는 '슈퍼팬' 에이전트를 도입했으며, 이들은 기존 알림보다 미묘하고 새로운 문제를 더 잘 감지한다. 현대 소프트웨어 시스템은 설계된 것보다 성장하는 경향이 강해지고 있으며, 시스템 규모 증가로 운영자의 코드 이해도는 감소하고 있다. 기존 모니터링은 어렵고 비용이 많이 들며 숙련된 인력과 경험이 필요한데, 에이전트가 이 분야을 근본적으로 바꿀 수 있다. 전체 요약 14문장 읽기 → 078 12:11 새 버전 Go 1.27.3 출시, 버그 수정 및 보안 업데이트 Go 프로그래밍 언어의 1.27.3 패치 버전이 릴리스되었다. 오픈소스 · 도구 · golang/go@go1.27.3
Key Point Go를 사용하는 개발자라면 정기적인 패치 업데이트를 통해 버그와 보안 문제를 해결할 수 있다.
핵심 요약
Go 프로그래밍 언어의 1.27.3 패치 버전이 릴리스되었다. 이 버전은 release-branch.go1.27 브랜치에서 안정성 개선과 버그 수정을 포함한 누적 업데이트를 제공한다. Google의 Go 팀이 검토 프로세스를 거쳐 배포했으며, Dmitri Shuralyov와 Carlos Amedee 등 주요 개발자들이 승인했다. 079 12:11 새 버전 Electron v42.11.16 릴리스 - 링크 오픈 창과 인증서 검증 버그 수정 Electron v42.11.16이 릴리스됐으며, link-opened 창이 열린 창의 session과 webPreferences를 올바르게 사용하지 않는 문제를 수정했다. 인프라 · 데브옵스 · electron/electron@v42.11.16
Key Point Electron 기반 데스크톱 앱을 개발 중이라면 보안과 세션 관리 관련 핵심 버그 수정을 확인해야 한다.
핵심 요약
Electron v42.11.16이 릴리스됐으며, link-opened 창이 열린 창의 session과 webPreferences를 올바르게 사용하지 않는 문제를 수정했다. setCertificateVerifyProc가 동일 호스트에 대한 첫 번째 요청과 동시에 발생한 요청에 적용되지 않는 버그도 해결했다. 두 수정사항 모두 43, 44, 45 버전에도 적용된다. 080 12:11 새 버전 Go 1.26.10 릴리스 Go 프로그래밍 언어 1.26 버전의 10번째 패치 릴리스가 공개됐다. 오픈소스 · 도구 · golang/go@go1.26.10
Key Point Go 사용자들이 최신 보안 패치와 버그 수정을 적용해야 하는 정기적인 유지보수 릴리스이기 때문입니다.
핵심 요약
Go 프로그래밍 언어 1.26 버전의 10번째 패치 릴리스가 공개됐다. 이 버전은 릴리스 브랜치를 통해 안정성 개선 및 버그 수정을 포함한 유지보수 업데이트다. 081 12:11 새 버전 Electron v43.8.1 릴리스, 링크 열기와 인증서 검증 버그 수정 Electron v43.8.1이 릴리스되었다. 오픈소스 · 도구 · electron/electron@v43.8.1
Key Point Electron 기반 애플리케이션에서 윈도우 세션 상속과 HTTPS 인증서 검증이 제대로 작동하지 않던 문제가 해결되었으므로 업그레이드가 필요할 수 있다.
핵심 요약
Electron v43.8.1이 릴리스되었다. 링크로 열린 윈도우가 오프너의 세션과 webPreferences를 제대로 상속받지 못하는 문제를 수정했다. setCertificateVerifyProc가 호스트로의 첫 요청과 동시에 발행된 요청에 적용되지 않는 경우를 수정했다. 전체 요약 4문장 읽기 → 082 09:11 ▲ 181 · 댓글 30 PostgreSQL 19에서 8~10개 주요 기능이 베타 중 롤백된 이유 PostgreSQL 19 베타 단계에서 평년보다 훨씬 많은 8~10개 정도의 주요 기능이 롤백됐으며, 그 중 일부는 베타 후반부에 이루어졌다. 오픈소스 · 도구 · The reverts will continue until morale improves
Key Point LLM 기반 코드 리뷰가 발견 속도를 혁신했지만, 레거시 기능들이 새로운 품질 기준에 미치지 못해 베타 중 대량 롤백되는 상황이 발생했고, 이는 PostgreSQL 개발 프로세스의 근본적 변화를 시사한다.
핵심 요약
PostgreSQL 19 베타 단계에서 평년보다 훨씬 많은 8~10개 정도의 주요 기능이 롤백됐으며, 그 중 일부는 베타 후반부에 이루어졌다. 코드 품질 부족도 있지만, 주요 원인은 LLM 기반 코드 리뷰로 인해 과거라면 나중에 발견됐을 엣지 케이스들이 베타 중에 빠르게 적발된 것이다. Vulnpocalypse 보안 사건으로 4월부터 8월까지 시니어 개발자들이 보안 패치에 집중했고, 베타 기간 중 추가 검토와 테스트가 줄어들었다가 8월 이후 다시 증가해 늦은 발견과 롤백을 초래했다. 전체 요약 8문장 읽기 → 083 06:11 새 버전 uv 0.13.2, 복잡한 의존성 처리 성능 크게 개선 Python 패키지 매니저 uv의 0.13.2 버전이 릴리스됐다. 오픈소스 · 도구 · astral-sh/uv@0.13.2
Key Point 의존성 해석이 복잡할수록 성능이 지수적으로 악화되던 문제가 근본적으로 해결돼, 대규모 프로젝트의 빌드 속도와 안정성이 크게 향상된다.
핵심 요약
Python 패키지 매니저 uv의 0.13.2 버전이 릴리스됐다. 워크스페이스 메타데이터에서 선택한 해석 범위 밖의 패키지도 포함해 모든 설치 패키지를 보고하고, pylock.toml 내보내기 시 환경 제약을 표시하도록 개선했다. 복잡한 의존성 마커 단순화·순회·내보내기 과정에서 지수 시간 복잡도 문제를 제거하고, 마커 파싱 속도와 메모리 사용량을 줄였으며, 대규모 의존성 그래프에서 리졸버 메모리 사용을 감소시켰다. 전체 요약 7문장 읽기 → 084 03:11 새 버전 Transformers 5.20.2 패치: 멀티모달 모델 입력 타입 버그 수정 Transformers 5.20.2 패치 버전이 릴리스됐다. AI · 머신러닝 · huggingface/transformers@v5.20.2
Key Point 멀티모달 모델과 대규모 분산학습 환경에서 발생하는 핵심 버그들이 수정되어 Transformers 라이브러리를 사용하는 개발자라면 즉시 업그레이드를 고려해야 한다.
핵심 요약
Transformers 5.20.2 패치 버전이 릴리스됐다. prepare_inputs_for_generation 함수에서 입력값이 원래 타입을 잃어 멀티모달 모델에 문제를 일으키던 버그를 수정했다. 또한 입력 딕셔너리 캐스팅 문제를 해결했으며, bfloat16과 전문가 병렬처리(expert parallelism)에서 ep_size < fsdp_size 조건일 때 제로 그래디언트 문제를 수정했다. 전체 요약 4문장 읽기 → 085 03:11 ▲ 158 · 댓글 156 즐거움을 위해 프로그래밍하는 것도 괜찮다 Hacker News의 부정적인 목소리에 맞서 저자는 주말에 게임 프로그래밍을 배우며 순수한 즐거움을 위해 코딩한다고 말한다. 기타 · It's still ok to enjoy programming
Key Point 기술 커뮤니티의 냉소주의와 번아웃 담론이 심해지는 가운데, 프로그래밍의 본질적 즐거움을 되찾는 것이 개인의 성장과 정신 건강에 중요하다는 메시지를 제시한다.
핵심 요약
Hacker News의 부정적인 목소리에 맞서 저자는 주말에 게임 프로그래밍을 배우며 순수한 즐거움을 위해 코딩한다고 말한다. 버그 있는 Breakout 클론을 손으로 직접 작성하면서 문제를 풀 때의 행복감을 느끼며, Claude가 한 번에 완성할 수 있다는 사실도 상관하지 않는다. 주말마다 무작위로 프로그래밍 주제를 탐구하는데, 최근에는 Java의 타입 안정성을 의존 타입 언어 아이디어로 확장하는 방식을 공부했다. 전체 요약 8문장 읽기 → 086 21:10 새 버전 FastAPI 0.143.5 릴리스, 바이트 파일 리스트 매개변수 처리 개선 FastAPI 0.143.5가 릴리스되었다. 웹 · 프론트엔드 · fastapi/fastapi@0.143.5
Key Point 바이트 파일 리스트 매개변수를 사용하는 개발자라면 버그 수정이 적용되었는지 확인해야 한다.
핵심 요약
FastAPI 0.143.5가 릴리스되었다. 바이트 파일 리스트 매개변수의 빈 값 처리 문제를 수정했다. PR #9383을 통해 @Viicos가 기여했다. 087 18:11 ▲ 103 · 댓글 55 JDK 28 개발 진행, 조기 접근 바이너리 공개 JDK 28은 Java SE Platform 28 버전의 참조 구현이며 JSR 403으로 Java Community Process에 명시되어 있다. 오픈소스 · 도구 · JDK 28
Key Point Java 다음 버전의 개발이 시작되었으며, 얼리 액세스 바이너리를 통해 누구나 새로운 기능을 미리 테스트하고 피드백할 수 있는 기회가 생겼다.
핵심 요약
JDK 28은 Java SE Platform 28 버전의 참조 구현이며 JSR 403으로 Java Community Process에 명시되어 있다. 메인라인은 버그 수정, 소규모 개선, 그리고 JEP Process를 통해 제안되고 추적되는 JEPs를 받고 있다. GPL 라이선스 하의 얼리 액세스 바이너리가 공개되어 있어 개발자들이 미리 테스트할 수 있다. 088 18:11 ▲ 129 · 댓글 44 Lean, 검증된 증명 커널 네 개 추가 Lean v4.35.0부터 lake check 명령으로 개발 환경을 leanchecker(공식 커널)로 재검증할 수 있으며, 프로세스는 샌드박스에서 실행된다. AI · 머신러닝 · Lean now ships with verified kernels
Key Point Lean 증명 보조기의 핵심인 커널에 버그가 증명을 검증하지 못하는 치명적 문제를 여러 커널로 재검증해 해결하는 방식이 도입되었고, 특히 형식적으로 증명된 Lean 기반 커널의 등장으로 신뢰성이 크게 강화되는 시점이다.
핵심 요약
Lean v4.35.0부터 lake check 명령으로 개발 환경을 leanchecker(공식 커널)로 재검증할 수 있으며, 프로세스는 샌드박스에서 실행된다. nanoda, lean4lean, con-leche, con-ron 네 개의 추가 커널을 탑재했고, lake check --paranoid로 모든 커널로 증명을 재검증할 수 있다. con-leche는 Lean으로 작성되고 일관성이 증명된 첫 번째 커널이며, Claude(Fable과 Opus)가 구현하고 Joachim Breitner가 감독했다. 전체 요약 11문장 읽기 → 089 15:11 ▲ 116 · 댓글 41 Codex Desktop 크래시패드 파일로 매일 5GB씩 디스크 낭비 OpenAI의 Codex Desktop에서 macOS 사용자 디렉터리 내 Crashpad 펜딩 폴더에 .dmp와 _sidecar.json 파일이 제한 없이 누적되는 문제가 보고됐다. 인프라 · 데브옵스 · Codex Desktop continuously generates Crashpad pending dumps
Key Point Codex Desktop 사용자라면 자신의 맥 저장소가 제어 불가능하게 차는 이유가 이것일 수 있으며, 임시 대응책이 이미 여러 사용자에 의해 검증됐다.
핵심 요약
OpenAI의 Codex Desktop에서 macOS 사용자 디렉터리 내 Crashpad 펜딩 폴더에 .dmp와 _sidecar.json 파일이 제한 없이 누적되는 문제가 보고됐다. 초기 보고자는 하루 만에 4.9GB(54,504개 파일)까지 증가한 것을 확인했으며, 정리 후 곧바로 새 파일들이 생겼다. 또 다른 사용자는 최대 137GB에 달하는 약 180만 개 파일(893,043개의 .dmp와 _sidecar.json 쌍)이 축적된 사례를 보고했다. 전체 요약 10문장 읽기 → 090 12:10 새 버전 OpenAI Python SDK v3.35.1 업데이트 OpenAI Python SDK 버전 3.35.1이 출시됐다. AI · 머신러닝 · openai/openai-python@v3.35.1
Key Point Realtime 모드에서 WebSocket 통신 중 데이터가 정상적으로 처리되지 않던 문제가 해결되어, Realtime API를 사용하는 개발자의 애플리케이션 안정성이 개선된다.
핵심 요약
OpenAI Python SDK 버전 3.35.1이 출시됐다. WebSocket에서 beta Realtime 바이트 읽기가 손실되는 문제를 수정했다. 이번 릴리스는 버그 수정에 중점을 둔 패치 버전이다. 091 09:11 새 버전 OpenAI Python 라이브러리 v3.35.0 공개 OpenAI의 공식 Python SDK v3.35.0이 출시되었다. AI · 머신러닝 · openai/openai-python@v3.35.0
Key Point 실시간 API와 에이전트 기능을 사용하는 개발자라면 이 업데이트를 적용해야 타입 안전성을 확보하고 더 빠른 응답 속도를 활용할 수 있다.
핵심 요약
OpenAI의 공식 Python SDK v3.35.0이 출시되었다. Live API 사이드밴드 이벤트에 대한 타입 정의가 추가되어 코드 안정성이 향상되었다. Agents를 위한 새로운 ultrafast 서비스 티어가 추가되었다. 전체 요약 4문장 읽기 → 092 06:11 ▲ 107 · 댓글 85 리눅스 7.2 커널, 역사상 2번째로 바쁜 개발 사이클 리눅스 토발즈가 8월 17일 7.2 커널을 릴리스했으며, 거의 60만 줄의 코드가 추가되어 역사상 2번째로 바쁜 개발 사이클이 되었다. 오픈소스 · 도구 · Development statistics for the 7.2 kernel
Key Point LLM 지원 커밋이 급증하면서 커널 개발의 구조와 품질이 어떻게 변하고 있는지를 수량 데이터로 추적하는 중요한 기록이자, 이해 없이 패치가 통합되는 위험성을 드러낸다.
핵심 요약
리눅스 토발즈가 8월 17일 7.2 커널을 릴리스했으며, 거의 60만 줄의 코드가 추가되어 역사상 2번째로 바쁜 개발 사이클이 되었다. 7.2에는 2,652명의 개발자가 기여한 16,418개의 비병합 커밋이 포함되었으며, 이는 이전 기록인 7.1의 2,479명을 크게 초과했다. 상위 기여자는 우베 클라이네-쾨니히(1,510개 커밋), 로센 페네프(1,460개), 이안 로저스(1,380개)였고, 코드 라인 수로는 매튜 스튜어트(83만 5,878줄)와 호킹 장(62만 8,936줄)이 선두였다. 전체 요약 9문장 읽기 → 093 15:10 새 버전 Electron v44.9.0 릴리스: macOS 앱 쉐이드 및 버그 수정 Electron v44.9.0이 릴리스되었다. 오픈소스 · 도구 · electron/electron@v44.9.0
Key Point Electron 개발자와 데스크톱 앱 개발자들이 매 릴리스마다 새로운 기능과 버그 수정을 확인해야 하는데, 이번 업데이트는 macOS 사용성 개선과 보안·세션 관리 관련 중요 수정을 포함한다.
핵심 요약
Electron v44.9.0이 릴리스되었다. macOS에서 다른 앱의 Dock 아이콘 아래에 윈도우를 표시하는 앱 쉐이드 기능이 추가되었다. 링크로 열린 윈도우가 오프너의 세션과 webPreferences를 사용하지 않는 문제가 수정되었다. 전체 요약 5문장 읽기 → 094 06:11 새 버전 LangChain Core 1.6.12 릴리스, 이벤트 전파 개선 LangChain Core 1.6.12가 출시됐다. 오픈소스 · 도구 · langchain-ai/langchain@langchain-core==1.6.12
Key Point 콘텐츠 블록 시작 시점의 이벤트 전파 문제를 해결해야 하는 LangChain 사용자들이 업그레이드를 검토할 필요가 있다.
핵심 요약
LangChain Core 1.6.12가 출시됐다. 주요 변경사항은 content-block-start 이벤트에서 extras를 전파하도록 수정한 것이다. 이전 1.6.11 버전 이후의 업데이트다. 095 06:11 ▲ 105 · 댓글 92 클로드가 쓰는 코드를 어떻게 검수할까 Claude Code는 자체 코드의 90%를 클로드가 작성하는데, 6~9월 사이 병합된 PR은 2배 이상 늘었으면서 되돌려진 코드는 40% 이상 감소했다. AI · 머신러닝 · How the Claude Code team does code review
Key Point AI가 코드를 대량으로 작성할 때 검수 체계가 어떻게 바뀌는지 보여주는 실제 사례로, 자동화와 인간 판단의 역할 분담이 팀 운영 방식과 품질 관리에 미치는 영향을 구체적으로 설명한다.
핵심 요약
Claude Code는 자체 코드의 90%를 클로드가 작성하는데, 6~9월 사이 병합된 PR은 2배 이상 늘었으면서 되돌려진 코드는 40% 이상 감소했다. 수동 라인 바이 라인 검수는 불가능해졌으므로, 대부분의 검수를 자동화 도구로 옮기고 인간의 시간을 고위험·고판단 영역에만 집중했다. PR 오픈 전 테스트, 빌드, 스크린샷 비교 같은 검증 작업을 클로드가 수행하고, PR이 열리기 전에 클로드 에이전트 리뷰어가 한 번 이상 점검해 대부분의 루틴 실수를 미리 잡는다. 전체 요약 12문장 읽기 → 096 03:11 당일 +102 AI 코딩 에이전트의 영속 메모리 시스템 Engram AI 코딩 에이전트가 세션 종료 후 모든 정보를 잃는 문제를 해결하기 위해 Go 바이너리로 만들어진 영속 메모리 시스템이다. AI · 머신러닝 · Gentleman-Programming/engram · Go
Key Point AI 에이전트의 만성적인 기억 손실 문제를 해결하는 경량 오픈소스 도구로, 기존 코딩 에이전트에 무리 없이 통합되면서 로컬 우선 설계로 개인정보를 보호한다.
핵심 요약
AI 코딩 에이전트가 세션 종료 후 모든 정보를 잃는 문제를 해결하기 위해 Go 바이너리로 만들어진 영속 메모리 시스템이다. SQLite + FTS5 전문 검색, CLI, HTTP API, MCP 서버, 터미널 UI로 구성되며 의존성이 없는 단일 바이너리로 제공된다. Claude Code, OpenCode, Gemini CLI, Codex, VS Code Copilot, Windsurf 등 14개의 MCP 호환 에이전트와 연동할 수 있다. 전체 요약 12문장 읽기 → 097 03:11 ▲ 109 · 댓글 28 37년 전 OpenBSD 커널 버그로 루트 권한 확보 OpenBSD의 공유 메모리 첨부 카운터가 부호 있는 16비트 short로 정의된 것을 악용한 취약점이 37년 전 원래 BSD 소스까지 거슬러 올라간다. 보안 · Big Fish: Exploiting a 37-Year-Old Kernel Bug in OpenBSD
Key Point 37년된 버그로 최신 보안 기법들을 우회해 루트 권한을 획득하는 경로를 공개했으며, 이는 장기간 방치된 레거시 코드의 위험성과 커널 할당자 결정성이 얼마나 심각한 공격 표면인지를 보여준다.
핵심 요약
OpenBSD의 공유 메모리 첨부 카운터가 부호 있는 16비트 short로 정의된 것을 악용한 취약점이 37년 전 원래 BSD 소스까지 거슬러 올라간다. 프로세스를 반복해서 fork하여 카운터를 32,767을 넘도록 밀어서 음수로 wrap되게 하는 정수 오버플로우를 유발할 수 있다. 이를 통해 race condition으로 use-after-free 취약점을 트리거하고, 별도의 커널 out-of-bounds write와 조합하면 로컬 권한 상승이 가능하다. 전체 요약 12문장 읽기 → 098 00:11 새 버전 Transformers v5.20.1 출시, Beam 모델 추가 및 버그 수정 Hugging Face Transformers 라이브러리 v5.20.1이 출시되었으며, Reflection AI의 새 모델 Beam이 추가되었다. AI · 머신러닝 · huggingface/transformers@v5.20.1
Key Point 새로운 고성능 모델 Beam이 추가되고 여러 모델 호환성 및 로딩 버그가 수정되어, 기존 Transformers 사용자와 새로운 모델을 시도하려는 개발자 모두에게 영향이 있다.
핵심 요약
Hugging Face Transformers 라이브러리 v5.20.1이 출시되었으며, Reflection AI의 새 모델 Beam이 추가되었다. Beam은 토큰 효율적인 프론티어급 모델로 코딩과 에이전트 작업에 최적화되어 있다. 자체 하드웨어, 인프라, 클라우드에서 실행할 수 있으며 특정 요구사항에 맞게 커스터마이징 가능하다. 전체 요약 6문장 읽기 → 099 00:11 새 버전 FastAPI 0.143.3, JSONL과 SSE 스트림 부동소수점 직렬화 수정 FastAPI 0.143.3이 릴리스되었다. 웹 · 프론트엔드 · fastapi/fastapi@0.143.3
Key Point 스트리밍 응답이나 고급 데이터 직렬화를 다루는 FastAPI 사용자는 부동소수점 에러로 인한 예외 상황을 해결할 수 있다.
핵심 요약
FastAPI 0.143.3이 릴리스되었다. JSONL과 SSE 스트림에서 무한대(Infinity)나 NaN 같은 비한정(non-finite) 부동소수점 값의 직렬화 문제를 수정했다. 마크다운 문서의 Python 형식을 Ruff로 업데이트했다. 100 18:11 ▲ 137 · 댓글 83 퍼즐 게임의 극단, 500시간 분량의 '싱킹 스타의 기사단' Braid 개발사 Thekla의 신작 퍼즐 게임 '싱킹 스타의 기사단'은 공식적으로 500시간 규모의 게임으로 홍보되고 있으며, 한 달간 20시간 이상 플레이해도 전체 규모의 극히 일부만 경험할 수 있다. 기타 · '500-hour' Order of the Sinking Star is as complex and exhausting as it sounds
Key Point 500시간 규모의 초대형 퍼즐 게임이 출시를 앞두고 있으며, 공개된 리뷰에서 뛰어난 디자인과 심각한 피로도 설계, 그리고 개발사 Jonathan Blow의 언행과 게임의 메시지 사이 모순을 모두 지적하고 있어 구매 전 참고할 사항들이 복합적으로 담겨 있다.
핵심 요약
Braid 개발사 Thekla의 신작 퍼즐 게임 '싱킹 스타의 기사단'은 공식적으로 500시간 규모의 게임으로 홍보되고 있으며, 한 달간 20시간 이상 플레이해도 전체 규모의 극히 일부만 경험할 수 있다. 게임은 Sokoban 장르의 네 가지 인디 게임(Mirror Isles, Promesst, Heroes of Sokoban, Skipping Stones to Lonely Homes)의 메커니즘을 오픈월드 맵에 결합한 구조로, 각 방향에서 한 게임씩을 기본으로 하고 대각선 방향으로 진행하며 여러 메커니즘이 혼합된 퍼즐을 만난다. 퍼즐 디자인은 뛰어나며 서로 다른 게임의 아이디어들이 조화롭게 섞여 있으나, 게임은 난이도가 계속 상승하기만 하고 정신적 휴식이 거의 없으며 한 번 틀린 수를 두면 그것을 알아차리지 못할 수 있다는 문제가 있다. 전체 요약 12문장 읽기 →