쌓인 기록에서 찾기
무엇을 찾으세요? 날짜를 몰라도 됩니다. 제목·Key Point·요약·태그를 한꺼번에 뒤집니다.
검색 범위 2026년 8월 13일 (목) 부터 2026년 11월 3일 (화)까지 3837건
100건 (최대치) · "업그레이드"조건 지우기 ×
001 09:11 새 버전 Angular 21.2.26 릴리스, 다운그레이드 컴포넌트 컴파일 최적화 Angular 21.2.26 버전이 릴리스되었다. 웹 · 프론트엔드 · angular/angular@v21.2.26
Key Point Angular 프레임워크 사용자가 최신 버그 수정과 개선사항을 적용해야 할 때 필요한 업데이트 정보다.
핵심 요약
Angular 21.2.26 버전이 릴리스되었다. 업그레이드 과정에서 다운그레이드 컴포넌트의 템플릿 내용만 컴파일하도록 개선했다. 002 03:11 새 버전 LangChain Core 1.7.4 출시, Python 3.10 지원 종료 예고 LangChain Core 1.7.4가 릴리스됐으며, 이는 Python 3.10을 지원하는 마지막 버전이다. 오픈소스 · 도구 · langchain-ai/langchain@langchain-core==1.7.4
Key Point LangChain을 사용 중인 개발자라면 Python 버전 업그레이드 일정을 미리 알아 대응할 필요가 있고, 버그 수정으로 인한 행동 변화를 확인해야 한다.
핵심 요약
LangChain Core 1.7.4가 릴리스됐으며, 이는 Python 3.10을 지원하는 마지막 버전이다. langchain-core 1.8.0과 langchain 1.5.0부터 Python 3.10 지원이 중단되므로 Python 3.11 이상으로 업그레이드할 것을 권장한다. Anthropic 번역기에서 메시지 콘텐츠 변조를 일으키던 버그가 수정됐다. 003 00:11 새 버전 Docker Compose v5.7.0, 컨테이너 제어 효율화 Docker Compose v5.7.0은 실행 계획(execution plan) 방식을 통합하여 up -d와 대화형 up 명령이 단일 데몬 스냅숏 위에서 Create와 Start 단계를 하나의 계획으로 실행하도록 변경했다. 인프라 · 데브옵스 · docker/compose@v5.7.0
Key Point 라이브러리 사용자는 Up() 옵션 검증이 엄격해져 기존 코드 수정이 필요할 수 있으며, CLI 사용자는 새로운 플래그와 개선된 동작으로 더 세밀한 컨테이너 제어가 가능해진다.
핵심 요약
Docker Compose v5.7.0은 실행 계획(execution plan) 방식을 통합하여 up -d와 대화형 up 명령이 단일 데몬 스냅숏 위에서 Create와 Start 단계를 하나의 계획으로 실행하도록 변경했다. 라이브러리로 사용하는 경우 api.Compose.Up은 UpOptions.Validate()로 Start.Wait + Start.Attach 등 호환되지 않는 옵션 조합을 사전에 검증하고 인식하지 않던 조합들을 이제 오류로 반환한다. run 명령에 --no-recreate 플래그가 추가되어 기존 의존성을 그대로 재사용할 수 있으며, push 명령에는 로컬에 없는 이미지를 건너뛰는 --ignore-missing 옵션이 추가됐다. 전체 요약 8문장 읽기 → 004 12:11 ▲ 105 · 댓글 79 macOS 로컬 네트워크 접근 허용 창을 자동으로 차단하는 도구 dontallow는 macOS Sequoia 이상에서 앱이 로컬 네트워크 접근을 요청할 때마다 나타나는 "Allow to find devices on local networks?" 대화창을 자동으로 '차단'(Don't Allow) 버튼을 누르는 Swift 기반 도구다. 오픈소스 · 도구 · Show HN: Auto Dismiss Mac OS "Allow <app> to find devices on local networks?"
Key Point macOS 앱들이 로컬 네트워크 접근 허용 창을 반복해서 표시하는 문제를 자동으로 해결하되, 정당한 사용 사례에서는 선택적으로 허용할 수 있는 방법을 제시한다.
핵심 요약
dontallow는 macOS Sequoia 이상에서 앱이 로컬 네트워크 접근을 요청할 때마다 나타나는 "Allow to find devices on local networks?" 대화창을 자동으로 '차단'(Don't Allow) 버튼을 누르는 Swift 기반 도구다. Chrome, Brave, Edge 등 일부 브라우저는 실행할 때마다 임시 폴더로 앱 번들을 복사하는데, macOS가 이를 다른 앱으로 인식하면서 매번 같은 프롬프트를 표시하는 문제가 발생한다. 버전 경로를 포함한 앱들(/versions/1.2.3/)도 업데이트마다 새로운 권한 행(row)이 생기고, 실행 중이지 않은 앱의 프롬프트가 잘못된 앱에 첨부되는 등의 문제가 있다. 전체 요약 12문장 읽기 → 005 03:11 새 버전 Angular v22.2.4 패치 릴리스 Angular 22.2.4가 릴리스되었다. 컴파일러에서 객체 프로토타입 이름의 속성이 번역되는 것으로 잘못 처리되는 문제를 해결하고, JIT 모드에서 v22 이전 라이브러리를 위해 즉시 변경 감지(Eager change detection)로 기본 설정하며, 잘못된 템플릿 리터럴 보간에 대한 에러를 보고한다. 웹 · 프론트엔드 · angular/angular@v22.2.4
Key Point Angular 22.2.4는 컴파일러, 폼 처리, i18n, 라우팅 등 핵심 부분의 안정성과 성능을 개선하는 여러 버그 수정을 포함하고 있어, 기존 애플리케이션의 신뢰성을 높일 필요가 있다.
핵심 요약
Angular 22.2.4가 릴리스되었다. 컴파일러에서 객체 프로토타입 이름의 속성이 번역되는 것으로 잘못 처리되는 문제를 해결하고, JIT 모드에서 v22 이전 라이브러리를 위해 즉시 변경 감지(Eager change detection)로 기본 설정하며, 잘못된 템플릿 리터럴 보간에 대한 에러를 보고한다. 컴파일러-CLI는 @jridgewell/sourcemap-codec 1.6.0 이상을 요구하도록 업데이트되었다. 코어에서는 i18n 수화 중 공유 ICU 케이스 큐를 변경하는 문제를 방지하고, 파라미터 미변경 시 리소스 재로드를 피하며, 타겟팅 변경 감지 모드에서 뷰 이펙트 에러를 포착한다. 전체 요약 11문장 읽기 → 006 21:11 당일 +267 IDE에 연결된 Hermes 에이전트 오퍼레이션 레이어 공개 Oh-My-Hermes는 Hermes Agent의 운영 계층으로, 작업 카테고리(초고성능·심화·시각공학·신속 등)에 맞춰 각 레인에 최적의 모델과 추론 난이도를 자동 선택한다. AI · 머신러닝 · rlaope/oh-my-hermes · Python
Key Point Hermes 에이전트를 IDE에서 효율적으로 운영하려는 개발자들에게, 자동 모델 선택·병렬 실행·통합 검증 체계를 한 번에 제공하는 실무 도구가 공개되었다.
핵심 요약
Oh-My-Hermes는 Hermes Agent의 운영 계층으로, 작업 카테고리(초고성능·심화·시각공학·신속 등)에 맞춰 각 레인에 최적의 모델과 추론 난이도를 자동 선택한다. dag-ulw 명령어로 목표를 작은 노드의 그래프로 변환하면 준비된 노드들이 병렬로 실행되며, 같은 파일을 수정하는 노드는 동시 실행되지 않는다. 프론트엔드·백엔드·Rust·보안 리뷰 등 100개 이상의 omh-* 전문 스킬을 라우터가 자동으로 적재하며, 사용자가 명시적으로 호출할 필요는 없다. 전체 요약 14문장 읽기 → 007 18:11 새 버전 Transformers v5.21.1 릴리스, rope_scaling 버그 수정 Hugging Face Transformers 라이브러리 v5.21.1 패치 버전을 릴리스했다. 오픈소스 · 도구 · huggingface/transformers@v5.21.1
Key Point vLLM 등 Transformers를 의존하는 라이브러리의 원격 코드 로딩이 v5.21.0에서 깨졌으므로, 이미 업그레이드한 사용자는 즉시 패치버전으로 업데이트해야 한다.
핵심 요약
Hugging Face Transformers 라이브러리 v5.21.1 패치 버전을 릴리스했다. v5.21.0에서 rope_scaling setter 설정 과정에서 원격 코드 로딩이 손상되어 vLLM 호환성이 깨지는 이슈가 발생했다. 이번 패치에서 init 중에 rope_scaling을 할당하는 설정의 rope_scaling setter를 수정했다. 전체 요약 4문장 읽기 → 008 12:11 ▲ 103 · 댓글 37 알파인 리눅스, CVE-2026-97229 악용 시도로 GitLab 재구축 CVE-2026-97229는 Ruby의 정규표현식 엔진 Onigmo의 심각한 취약점(CVSS 10.0)으로, GitLab CI 설정 처리 시 악용될 수 있다. 보안 · GitLab Security Incident: Attempted Exploitation of CVE-2026-97229
Key Point Ruby 표준 라이브러리의 취약점이 GitLab 같은 주요 서비스를 뚫 수 있다는 점과, 보안 업데이트만으로는 부족하고 컴포넌트 패치까지 확인해야 한다는 교훈이 개발 운영 전략에 영향을 미칩니다.
핵심 요약
CVE-2026-97229는 Ruby의 정규표현식 엔진 Onigmo의 심각한 취약점(CVSS 10.0)으로, GitLab CI 설정 처리 시 악용될 수 있다. 10월 20~21일 공격자가 새로 등록한 계정으로 정교한 CI 설정을 보내 GitLab 워커 프로세스를 8번 다운시켰고, 4번은 악용을 시도했으나 실패했다. 공격자가 GitLab 컨테이너 이미지를 다운로드해 악용 코드를 조정하려 한 정황이 있지만, 서버에서 실제 코드 실행 증거는 없다. 전체 요약 10문장 읽기 → 009 00:11 새 버전 Node.js v26.13.0 Lithium LTS 릴리스 Node.js v26.13.0 Lithium이 2025년 10월 28일 장기 지원(LTS) 버전으로 릴리스되었다. 인프라 · 데브옵스 · nodejs/node@v26.13.0
Key Point Node.js LTS 버전의 새로운 릴리스는 장기간 안정적인 지원이 필요한 프로덕션 환경의 업그레이드 계획에 영향을 미친다.
핵심 요약
Node.js v26.13.0 Lithium이 2025년 10월 28일 장기 지원(LTS) 버전으로 릴리스되었다. 공식 릴리스 노트에는 Git-EVTag-v0-SHA512 검증 값만 명시되어 있다. 릴리스 노트의 상세 내용이 제공되지 않았다. 010 00:11 새 버전 LangChain Core 1.7.1 릴리스, 게이트웨이 추적 및 다이어그램 오류 수정 LangChain Core 1.7.1이 릴리스되었으며 1.7.0 이후 여러 개선 사항이 포함됐다. 오픈소스 · 도구 · langchain-ai/langchain@langchain-core==1.7.1
Key Point 게이트웨이 추적 메타데이터와 시각화 오류 수정으로 스트림 처리와 다이어그램 생성이 개선되며, LangChain을 활용하는 프로젝트에 직접 영향을 미칠 수 있다.
핵심 요약
LangChain Core 1.7.1이 릴리스되었으며 1.7.0 이후 여러 개선 사항이 포함됐다. V3 스트림에서 게이트웨이 추적 메타데이터를 보존하도록 수정했다. Mermaid 다이어그램 레이블의 노드 메타데이터 이스케이프 문제를 해결했다. 전체 요약 6문장 읽기 → 011 15:11 새 버전 쿠버네티스 1.35.10 릴리스 쿠버네티스 1.35.10 버전이 공개되었다. 인프라 · 데브옵스 · kubernetes/kubernetes@v1.35.10
Key Point 쿠버네티스 최신 패치 버전의 업데이트 내역을 파악하고 필요에 따라 업그레이드를 검토할 수 있다.
핵심 요약
쿠버네티스 1.35.10 버전이 공개되었다. 상세한 변경 사항은 CHANGELOG에서 확인할 수 있으며, 추가 바이너리 다운로드 링크도 함께 제공된다. kubernetes-announce 메일링 리스트를 통해 공식 공지가 이루어졌다. 012 15:11 ▲ 102 · 댓글 59 4개월간의 Zig 경험, 무엇이 좋고 무엇이 부족한가 저자는 4개월 만에 Zig로 돌아와 snurl(작은 네트워크 프로토콜용 라이브러리), TUI 타이퍼 레이서, n-body 시뮬레이터 등 여러 프로젝트를 진행했다. 오픈소스 · 도구 · Four Months of Zig
Key Point Zig가 점점 성숙해지면서 실제 프로덕션 프로젝트에서 사용 가능해지는 시점, 안정화 전 남은 과제들이 무엇인지 개발자 관점에서 명확히 정리된 평가이다.
핵심 요약
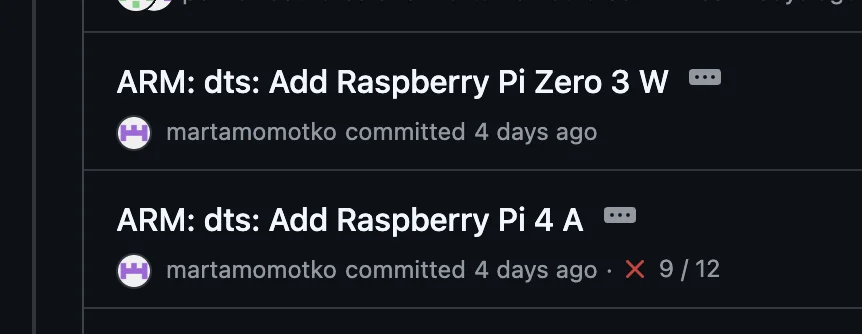
저자는 4개월 만에 Zig로 돌아와 snurl(작은 네트워크 프로토콜용 라이브러리), TUI 타이퍼 레이서, n-body 시뮬레이터 등 여러 프로젝트를 진행했다. Zig Day Seattle에서 Zig의 창시자 Andrew Kelley를 만나고 다른 개발자들과 협업하면서 커뮤니티의 가치를 느꼈다. anyzig 도구로 여러 Zig 버전을 쉽게 관리할 수 있으며, 명시적 IO와 allocator 파라미터 설계가 메모리 관리를 명확하게 한다고 평가했다. 전체 요약 13문장 읽기 → 013 12:11 ▲ 111 · 댓글 43 라즈베리파이, Zero 3W와 Pi 4 Model A 개발 중 라즈베리파이 리눅스 커널 트리에서 라즈베리파이 Zero 3 W와 Pi 4 Model A의 디바이스 트리 파일이 발견되었다. 하드웨어 · 시스템 · Raspberry Pi Zero 3W and Pi 4 Model A spotted in device trees
Key Point 라즈베리파이의 새로운 두 보드가 준비 중이며, 특히 Zero 3 W의 BCM2711 채용은 5년 만의 업그레이드로 성능 대폭 향상을 의미하고, Pi 4 Model A는 부품 가격 상승 시대의 저가 대안이 될 수 있다.
핵심 요약
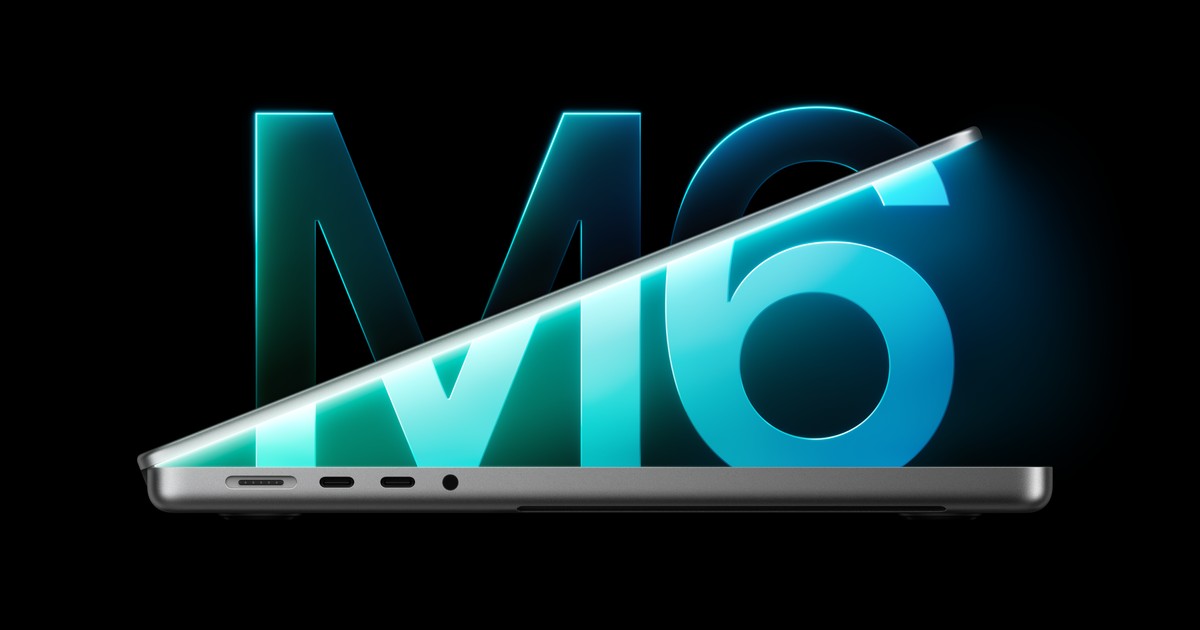
라즈베리파이 리눅스 커널 트리에서 라즈베리파이 Zero 3 W와 Pi 4 Model A의 디바이스 트리 파일이 발견되었다. Zero 3 W는 Zero 2 W의 RP3A0 대신 Pi 4와 동일한 쿼드코어 Cortex-A72 BCM2711을 탑재하게 되며, 코어당 성능이 대폭 향상된다. Zero 3 W의 스토리지 컨트롤러는 8비트 버스 폭으로 설정되어 eMMC 지원을 시사하지만, 가격 압박으로 최종 보드에는 microSD만 포함될 가능성이 높다. 전체 요약 10문장 읽기 → 014 06:11 ▲ 187 · 댓글 204 M6 칩 탑재한 신형 14인치 맥북프로 발표 애플이 M6 칩을 탑재한 14인치 맥북프로를 발표했다. 12코어 CPU와 12코어 GPU, 듀얼 16코어 뉴럴 엔진을 갖췄다. 하드웨어 · 시스템 · New 14‑inch MacBook Pro with M6
Key Point M6 칩은 AI 연산 성능을 획기적으로 개선했으며, 24시간 배터리는 맥북 사상 최장 수명이다. 프롬프트 처리 속도 1.3배 향상과 AI 워크로드 전반의 대폭 개선으로, AI 개발자와 크리에이터들의 로컬 LLM 실행 환경이 크게 달라진다.
핵심 요약
애플이 M6 칩을 탑재한 14인치 맥북프로를 발표했다. 12코어 CPU와 12코어 GPU, 듀얼 16코어 뉴럴 엔진을 갖췄다. M5 대비 그래픽 성능 30%, AI 워크로드 성능 25% 향상됐다. M1 대비로는 그래픽 11배, AI 성능 13배 빨라졌다. 시간당 첫 토큰(time to first token) 생성 성능은 M5 대비 1.3배, M1 대비 13배 빠르며, 뉴럴 엔진은 M5보다 1.9배 빠른 이미지 생성·초해상화 처리가 가능하다. 전체 요약 12문장 읽기 → 015 03:11 새 버전 OpenAI Python SDK v3.40.0 릴리스, 프롬프트 캐시 TTL 옵션 추가 OpenAI Python SDK v3.40.0이 릴리스되었으며, 주요 기능으로 프롬프트 캐시 브레이크포인트 TTL(Time-To-Live) 옵션이 추가되었다. AI · 머신러닝 · openai/openai-python@v3.40.0
Key Point 프롬프트 캐시 TTL 옵션은 API 호출 시 캐시된 토큰의 유효기간을 세밀하게 제어할 수 있게 해주므로, OpenAI API를 활용하는 개발자들이 비용 최적화와 캐시 정책을 더 정교하게 관리할 수 있다.
핵심 요약
OpenAI Python SDK v3.40.0이 릴리스되었으며, 주요 기능으로 프롬프트 캐시 브레이크포인트 TTL(Time-To-Live) 옵션이 추가되었다. 브라우저 데모 의존성을 명시적으로 지정하는 버그 수정이 포함되었다. 생성된 코드 분리 기록 및 검증 프로세스를 업데이트하고 SDK 헬퍼를 보존하는 개선사항이 적용되었다. 전체 요약 5문장 읽기 → 016 03:11 ▲ 122 · 댓글 7 포스 언어 Gforth 1.0 공개, 멀티태스킹 기능 추가 포스(Forth) 언어의 구현인 Gforth 1.0이 릴리스되었으며, 새로운 기능들이 문서화되었다. 오픈소스 · 도구 · Gforth 1.0
Key Point 포스 언어의 주요 구현이 멀티태스킹, 메시지 큐, C 통합 등 현대적 기능을 갖춘 1.0으로 업그레이드되어 시스템 프로그래밍과 임베디드 시스템 개발 시 활용도가 달라진다.
핵심 요약
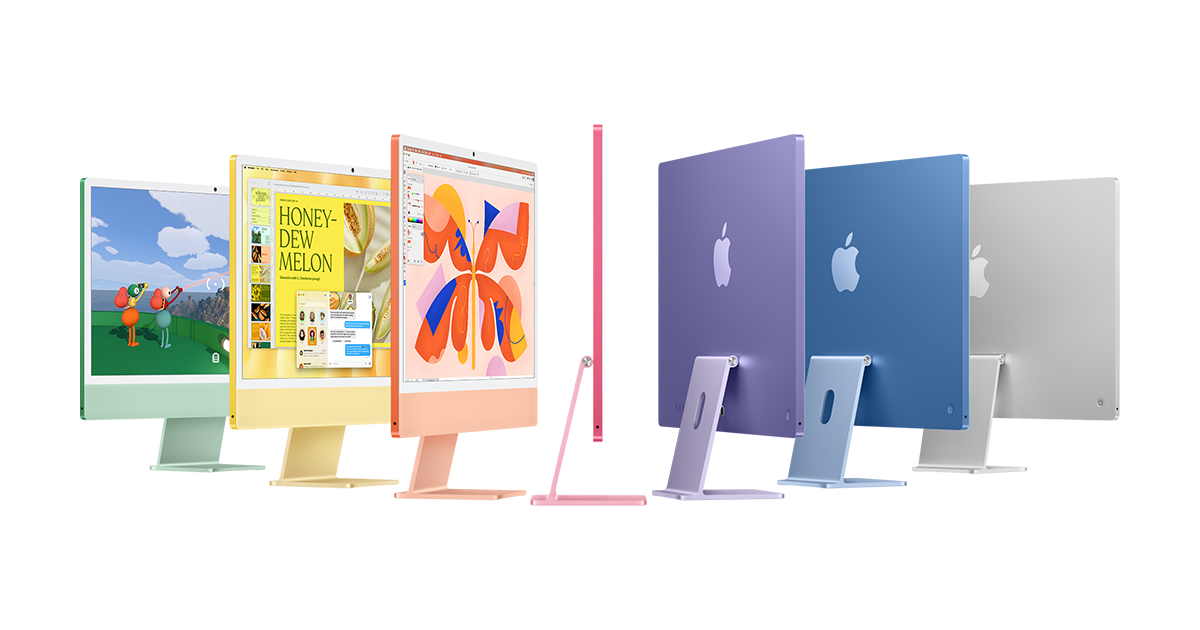
포스(Forth) 언어의 구현인 Gforth 1.0이 릴리스되었으며, 새로운 기능들이 문서화되었다. 스택 디버깅용 'Smart .s'는 스택 항목이 무엇을 의미하는지 추측해 적절히 표시하고, 터미널 하단에 BASE, 스택, 검색 순서를 보여주는 상태 줄이 추가되었다. 멀티코어/하드웨어 스레드에서 작동하는 멀티태스킹을 지원하며, newtask, task, initiate, execute-task, kill-task, mutex, lock, unlock 등의 단어들을 제공한다. 전체 요약 8문장 읽기 → 017 03:11 ▲ 186 · 댓글 227 애플, M6 칩 탑재 신형 iMac 공개 애플이 M6 칩을 탑재한 신형 iMac을 발표했으며, 10월 28일 오전 10시 10분(PT)부터 예약 시작, 11월 6일부터 판매 개시한다. 하드웨어 · 시스템 · New iMac with M6
Key Point M6 칩과 AI 기능이 강화된 신형 iMac이 출시되면서, 기존 인텔 기반 맥 사용자들의 업그레이드 선택지가 명확해진다.
핵심 요약
애플이 M6 칩을 탑재한 신형 iMac을 발표했으며, 10월 28일 오전 10시 10분(PT)부터 예약 시작, 11월 6일부터 판매 개시한다. M6는 듀얼 16코어 뉴럴 엔진을 처음 탑재했으며, 인텔 기반 iMac 대비 최대 18배 빠르고 M4 대비 온디바이스 AI 성능이 5배 향상됐다. 24인치 4.5K 레티나 디스플레이는 500니트 밝기로 기존 24인치 올인원 PC 대비 5배 해상도와 70% 향상된 밝기를 제공한다. 전체 요약 14문장 읽기 → 018 00:11 새 버전 Laravel 13.39.0 릴리스, 버그 수정 및 기능 개선 Redis 클라이언트 broken pipe 경고 발생 시 재구성하는 기능 추가, 뷰 네임스페이스 힌트를 뷰 위치처럼 해석하도록 개선. 웹 · 프론트엔드 · laravel/framework@v13.39.0
Key Point Laravel의 안정성과 신뢰성을 높이는 약 50건의 버그 수정과 기능 개선이 포함된 정기 릴리스로, 특히 데이터베이스·캐시·큐·검증 관련 핵심 기능의 결함을 다수 해결했습니다.
핵심 요약
Redis 클라이언트 broken pipe 경고 발생 시 재구성하는 기능 추가, 뷰 네임스페이스 힌트를 뷰 위치처럼 해석하도록 개선. 테이블 프로퍼티 속성으로 프라이머리 키 비활성화 가능(#[Table(key: false)]), JobAttempted 이벤트에 duration 정보 추가. 설정·라우트·이벤트 캐시 파일을 원자적으로 작성하고, PostgreSQL 데이터베이스 캐시 락 트랜잭션 중단 버그 수정. 전체 요약 14문장 읽기 → 019 21:11 당일 +200 Expo팀, AI 에이전트용 스킬 컬렉션 오픈소스 공개 Expo는 공식 AI 에이전트 스킬 모음을 깃허브에 오픈소스로 공개했다. AI · 머신러닝 · expo/skills · Shell
Key Point Expo 앱 개발 시 AI 에이전트가 네이티브 제약·SDK 호환성·워크플로우를 정확히 이해하도록 지식을 체계화했으며, Claude Code부터 Cursor·Copilot까지 다양한 도구에서 쓸 수 있다.
핵심 요약
Expo는 공식 AI 에이전트 스킬 모음을 깃허브에 오픈소스로 공개했다. 이 스킬은 Expo 앱 구축·배포·업그레이드·디버깅 시 AI 에이전트가 적절한 결정을 내리도록 가르친다. Expo 문서·CLI·EAS CLI를 소스 오브 트루스로 두되, 에이전트가 이를 실제 프로젝트에 올바르게 적용하는 방법을 교육한다. 전체 요약 8문장 읽기 → 020 15:11 ▲ 113 · 댓글 37 클라우드플레어 AI 모델서 사용자 데이터 노출, 155건 영향 클라우드플레어의 Workers AI에서 제공하는 GLM-5.3 모델에서 한 사용자의 응답이 다른 사용자의 요청 데이터를 포함하는 테넌트 격리 문제가 발생했다. 보안 · Cross-request KV cache exposure in the GLM-5.3 Workers AI model (155 responses)
Key Point 컨텍스트 윈도우와 실제 메모리 풀 크기의 불일치가 추론 엔진의 버그와 결합되어 사용자 간 데이터 유출을 초래한 사례로, disaggregated 구조의 AI 추론 서비스를 운영하는 회사들이 참고해야 할 설정·배포 체크리스트와 업스트림 수정 사항을 제시한다.
핵심 요약
클라우드플레어의 Workers AI에서 제공하는 GLM-5.3 모델에서 한 사용자의 응답이 다른 사용자의 요청 데이터를 포함하는 테넌트 격리 문제가 발생했다. 8월 27일부터 9월 9일까지 681,280토큰을 초과하는 긴 프롬프트에 대한 응답 155건이 영향을 받았으며, 의도적인 악용 흔적은 없었다. 근본 원인은 두 가지였다: 첫째, GLM-5.3의 KV 캐시 풀 크기(681,280토큰)가 선언된 컨텍스트 윈도우(1,048,576토큰)보다 작았고, 둘째, 오픈소스 추론 엔진 SGLang에서 초과 길이 요청을 disaggregated prefill/decode 모드로 처리할 때 거부된 요청을 제대로 중단하지 않는 버그가 있었다. 전체 요약 9문장 읽기 → 021 12:11 새 버전 uv 0.13.6 출시, 대규모 프로젝트 메모리 사용량 대폭 감축 uv 0.13.6이 2026년 10월 26일 출시되었다. 오픈소스 · 도구 · astral-sh/uv@0.13.6
Key Point Python 패키지 관리자 uv의 주요 성능 개선판으로, 메모리 효율을 크게 높였고 여러 버그를 수정하여 대규모 프로젝트 작업 시 안정성이 향상되었다.
핵심 요약
uv 0.13.6이 2026년 10월 26일 출시되었다. CPython 3.11.18, 3.12.16, 3.13.18, 3.14.10, 3.15.2 버전을 추가 지원한다. 대규모 워크스페이스 의존성 해결 시 메모리 사용량을 여러 최적화를 통해 감축했고, 대규모 프로젝트 락·업그레이드 시에도 메모리 사용량을 줄였다. 전체 요약 9문장 읽기 → 022 12:11 새 버전 ruff 0.17.3 릴리스, 성능 최적화와 버그 수정 Python 린터·포매터 ruff의 0.17.3 버전이 2026년 10월 26일 공개되었다. 오픈소스 · 도구 · astral-sh/ruff@0.17.3
Key Point Python 프로젝트의 코드 품질 관리 도구로 쓰이는 ruff가 성능을 대폭 개선하고 기존 버그를 수정했으므로 업그레이드할 가치가 있다.
핵심 요약
Python 린터·포매터 ruff의 0.17.3 버전이 2026년 10월 26일 공개되었다. 새 기능으로는 의심스러운 코드 패턴 감지를 위한 shared-clock-mock 프리뷰 기능이 추가되었다. UP032 규칙에서 f-string으로의 부정확한 변환 버그가 수정되었다. 전체 요약 7문장 읽기 → 023 06:11 새 버전 Hugging Face Transformers v5.21 릴리스, 5개 신규 모델 추가 Transformers 라이브러리가 v5.21.0을 릴리스했으며, 문서 인식부터 음성 합성까지 5개 모델을 새로 지원한다. AI · 머신러닝 · huggingface/transformers@v5.21
Key Point 문서 이해, 음성 합성 등 신규 모델 5개가 추가되고 병렬 처리·양자화·캐시 처리가 크게 개선되어 LLM과 멀티모달 모델 개발자들에게 직접적인 영향이 있다.
핵심 요약
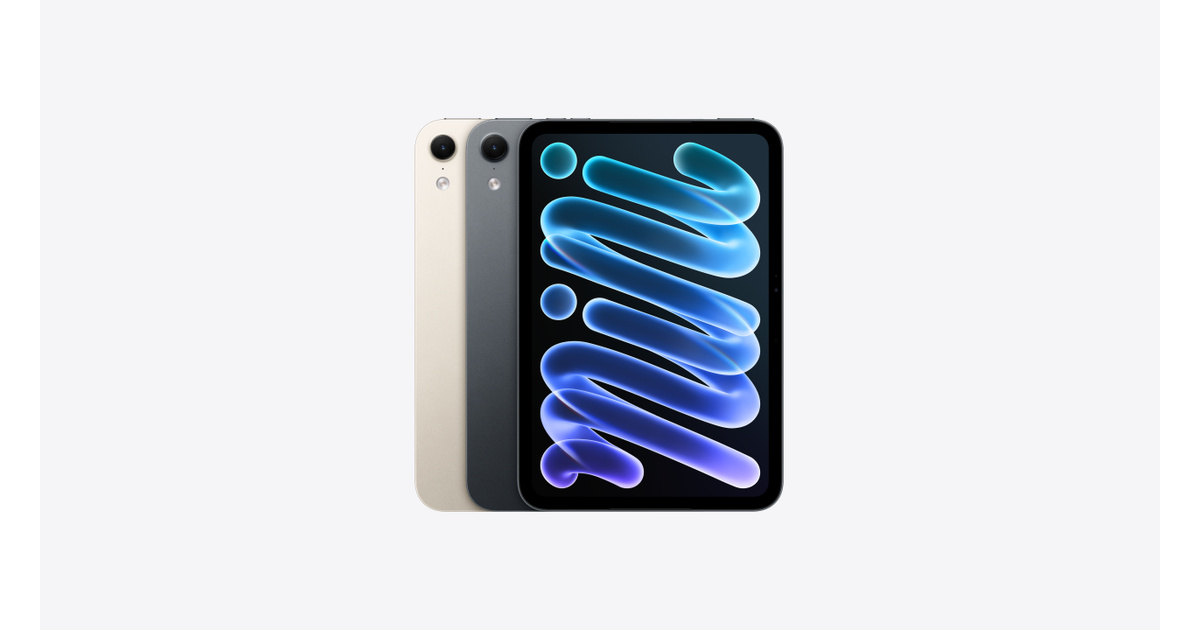
Transformers 라이브러리가 v5.21.0을 릴리스했으며, 문서 인식부터 음성 합성까지 5개 모델을 새로 지원한다. MiniCPM-OCR은 OpenBMB의 모델로 SigLIP 비전 인코더와 Qwen3.5 언어 모델을 결합해 스캔 페이지, 스크린샷, 영수증 등 텍스트 밀집 이미지를 읽는다. Flint는 Recursive의 혼합 전문가 모델로 슬라이딩 윈도우 주의(512개 토큰 범위)와 완전 주의를 결합하며, 각 희소 계층이 256개 전문가 중 6개를 라우팅한다. 전체 요약 12문장 읽기 → 024 03:12 ▲ 152 · 댓글 221 애플, OLED 디스플레이 탑재한 새 iPad mini 공개 애플이 OLED 디스플레이를 탑재한 신형 iPad mini를 발표했으며, 10월 28일 오전 10시 10분(PT)부터 사전주문을 받는다. 하드웨어 · 시스템 · OLED iPad Mini
Key Point iPad mini가 프리미엄 OLED 디스플레이로 업그레이드되면서 가격대는 기존 수준을 유지하고 있어, 소형 태블릿 선택지를 고려하는 개발자와 사용자에게 중요한 소식이다.
핵심 요약
애플이 OLED 디스플레이를 탑재한 신형 iPad mini를 발표했으며, 10월 28일 오전 10시 10분(PT)부터 사전주문을 받는다. 11월 6일부터 판매 개시되며, 8.5인치 Super Retina XDR OLED 디스플레이를 갖추고 있다. A20 Pro 칩을 탑재했으며, 128GB(5코어 CPU) 모델부터 512GB(6코어 CPU) 모델까지 제공된다. 전체 요약 8문장 읽기 → 025 21:12 새 버전 Redis 8.10.3 보안 업데이트 공개 Redis 8.10.3 버전이 공개됐으며, 보안 취약점 해결이 주요 목적이다. 인프라 · 데브옵스 · redis/redis@8.10.3
Key Point 클러스터 모드의 Redis 사용자는 메시지 크기 제한을 우회한 메모리 손상 공격으로부터 보호받기 위해 빠른 업그레이드가 필요하다.
핵심 요약
Redis 8.10.3 버전이 공개됐으며, 보안 취약점 해결이 주요 목적이다. 클러스터 모드에서 4GB 이상의 PUBLISH/SPUBLISH 메시지를 클러스터 버스로 전파할 때 발생하는 힙 버퍼 오버플로우 취약점을 수정했다. 026 18:11 ▲ 126 · 댓글 31 OBS Studio 33 출시, 브라우저 소스와 플러그인 체계 개편 OBS Studio 33.0.0이 출시되었으며, CEF(Chromium Embedded Framework)를 127/6533에서 150/7871로 대폭 업데이트해 브라우저 소스와 도크의 기반 프레임워크를 2024년 7월에서 2026년 9월 수준으로 개선했다. 오픈소스 · 도구 · OBS Studio 33
Key Point 브라우저 소스 기반 프레임워크의 대규모 업데이트와 플러그인 체계 개편으로 인해, OBS를 사용하는 스트리머·콘텐츠 크리에이터와 플러그인 개발자는 호환성 변화에 주의해야 한다.
핵심 요약
OBS Studio 33.0.0이 출시되었으며, CEF(Chromium Embedded Framework)를 127/6533에서 150/7871로 대폭 업데이트해 브라우저 소스와 도크의 기반 프레임워크를 2024년 7월에서 2026년 9월 수준으로 개선했다. 플러그인 로딩 체계를 완전히 개편했으며, 1차 플러그인은 'core' 폴더로 이동하고 3차 플러그인은 새로운 설치 위치와 폴더 구조를 적용했으나, 기존 3차 플러그인은 OBS Studio 34.0까지 기존 위치에서 로드된다. 프리뷰에서 소스 스냅 동작을 개선하여 시각적 지표를 추가했고, 소스가 전체 축을 따라 스냅되며 숨겨진 소스로의 스냅은 비활성화했다. 전체 요약 13문장 읽기 → 027 06:11 새 버전 FastAPI 0.162.0 불린 폼 필드 처리 방식 변경 FastAPI 0.162.0에서 omitted된 bool과 bool | None 폼 필드가 더 이상 False로 자동 추론되지 않으며, 선언된 기본값을 사용하거나 누락 필드 오류를 발생시킨다. 웹 · 프론트엔드 · fastapi/fastapi@0.162.0
Key Point FastAPI의 불린 폼 필드 처리가 Pydantic 표준에 맞춰 변경되면서, 기존에 omitted 불린을 False로 자동 처리하던 코드가 동작을 멈출 수 있으므로 업그레이드 전 영향 범위를 파악해야 한다.
핵심 요약
FastAPI 0.162.0에서 omitted된 bool과 bool | None 폼 필드가 더 이상 False로 자동 추론되지 않으며, 선언된 기본값을 사용하거나 누락 필드 오류를 발생시킨다. 이 변경은 개별 폼 파라미터, 폼 모델, 폼 모델의 union을 포함한 모든 boolean 필드에 적용된다. omitted된 boolean 모델 필드는 model_dump(exclude_unset=True)에서 제외되며, 기본값이 union 선택 시 제출된 필드로 계산되지 않는다. 전체 요약 5문장 읽기 → 028 03:11 ▲ 166 · 댓글 47 OpenSSL 4.1.0 출시, DTLS 1.3 지원 추가 OpenSSL 4.1.0은 DTLS 1.3(RFC 9147) 지원, RFC 8701 GREASE, IKEV2 KDF, DTLS SSL listener API 지원 등 주요 기능을 추가한 정식 릴리스다. 보안 · OpenSSL 4.1.0
Key Point OpenSSL의 주요 보안 라이브러리 업데이트로 DTLS 1.3 지원과 암호화 알고리즘 최적화를 통해 서버 보안과 성능 모두에 영향을 미치며, 특히 DTLS 관련 알려진 이슈들을 파악해야 즉시 적용 여부를 판단할 수 있다.
핵심 요약
OpenSSL 4.1.0은 DTLS 1.3(RFC 9147) 지원, RFC 8701 GREASE, IKEV2 KDF, DTLS SSL listener API 지원 등 주요 기능을 추가한 정식 릴리스다. ML-DSA와 ML-KEM의 NTT 연산을 ppc64le에서 최적화했고, x86_64에서 ML-DSA 최적화, AVX-512 기반 SHAKE x4 연산, AES-CBC 복호화 VAES 최적화를 적용했다. tsget 유틸리티는 더 이상 관리되지 않는 WWW::Curl::Easy에서 Net::Curl::Easy로 변경되었으며, 업그레이드 전 Net::Curl::Easy 설치가 필요하다. 전체 요약 10문장 읽기 → 029 00:11 새 버전 Next.js v16.4.3 출시, 버그 수정 백포트 Next.js v16.4.3이 버그 수정 백포트로 릴리스됐으며, 카나리 채널의 모든 대기 중인 기능은 포함하지 않음. 웹 · 프론트엔드 · vercel/next.js@v16.4.3
Key Point 안정성 향상 백포트 버전이므로 LTS 채널 사용자는 버그 수정 사항을 확인하고 업그레이드를 검토해야 합니다.
핵심 요약
Next.js v16.4.3이 버그 수정 백포트로 릴리스됐으며, 카나리 채널의 모든 대기 중인 기능은 포함하지 않음. Google 폰트 URL 확장자 제거 문제를 두 번들러에서 모두 수정했음. 앱 페이지 런타임이 proxy.ts에서 로드되는 문제를 제거함. 전체 요약 7문장 읽기 → 030 21:11 당일 +599 강화학습으로 움직이는 오리 로봇, 마이크로덕 공개 폴렌 로보틱스가 높이 약 25cm, 무게 800g의 양다리 오리 로봇 마이크로덕의 제어 소프트웨어를 공개했다. 하드웨어 · 시스템 · pollen-robotics/microduck · Rust
Key Point 강화학습으로 훈련된 신경망 정책을 탑재한 로봇의 전체 소프트웨어 아키텍처와 개발 방식을 공개함으로써, 소형 이족 보행 로봇의 제어·배포·업그레이드 파이프라인을 어떻게 구현할 수 있는지 보여준다.
핵심 요약
폴렌 로보틱스가 높이 약 25cm, 무게 800g의 양다리 오리 로봇 마이크로덕의 제어 소프트웨어를 공개했다. Rockchip RK3566 프로세서 위에서 15개 서보 모터를 제어하는 50Hz 제어 루프를 포함하며, 라디오·카메라·자동 업데이트 시스템 등 완전한 로봇 운영 체계를 담고 있다. 행동 정책은 MuJoCo 시뮬레이터와 PPO 강화학습, 시뮬레이션 투 리얼(sim2real) 기법으로 훈련한 후 ONNX 형식으로 변환되어 로봇에 로드된다. 전체 요약 8문장 읽기 → 031 06:11 새 버전 OpenAI 파이썬 라이브러리 v3.37.0 출시, Decisions 타입 주요 변경 OpenAI 파이썬 라이브러리 v3.37.0이 2026년 10월 22일 릴리스됐으며, Decisions 타입에 주요 breaking change를 포함한다. AI · 머신러닝 · openai/openai-python@v3.37.0
Key Point Decisions API 사용자는 타입 체크 로직을 수정해야 하고, question instructions의 새로운 구조화된 형식 처리가 필요하기 때문에 업그레이드 전에 코드 점검이 필수다.
핵심 요약
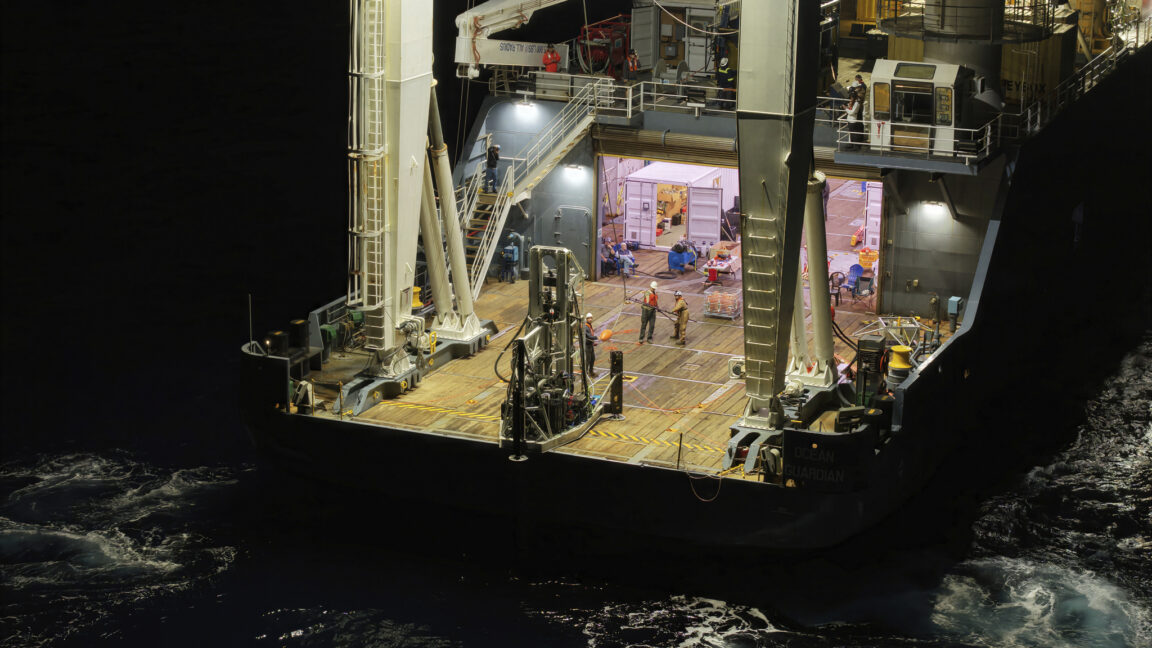
OpenAI 파이썬 라이브러리 v3.37.0이 2026년 10월 22일 릴리스됐으며, Decisions 타입에 주요 breaking change를 포함한다. Live response 모델에서 question instructions 필드가 문자열뿐 아니라 구조화된 텍스트, 이미지, JSON 파트의 리스트로도 제공될 수 있다. 문자열 instructions를 사용하기 전에 isinstance(question.instructions, str) 확인이 필요하고, 구조화된 형식도 처리해야 한다. 전체 요약 6문장 읽기 → 032 06:11 ▲ 114 · 댓글 47 심해 화산으로 전력을 만들다, 스타트업의 첫 성공 시애틀 스타트업 엔듀어런스 에너지가 태평양 액시얼 해산 부근 5천 피트 심해에서 해저 지열발전소 프로토타입을 3주간 시험했다. 스타트업 · 비즈니스 · Startup taps underwater volcano as energy source in “proof point” test
Key Point 해저 지열발전이 기술적으로 작동 가능함을 처음 입증했으며, 섬나라와 외딴 지역의 에너지 독립성을 바꿀 수 있는 신재생에너지 옵션이 나타났기 때문이다.
핵심 요약
시애틀 스타트업 엔듀어런스 에너지가 태평양 액시얼 해산 부근 5천 피트 심해에서 해저 지열발전소 프로토타입을 3주간 시험했다. 100킬로와트 규모의 '애들리' 발전소는 500°F(260°C)의 열수 유체를 기화시켜 터빈을 돌리고 전기를 생성하도록 설계됐다. 9월 27일 시험에서 터빈이 26,000rpm에 도달했고, 약 8.7초 동안 발전소가 자체 운영에 필요한 전력보다 더 많은 전력을 생성(최대 16.5킬로와트)하는 순증가 상태에 도달했다. 전체 요약 9문장 읽기 → 033 03:11 새 버전 LangChain Core 1.7.0 출시, 도구 호출 스트리밍 방식 변경 LangChain Core 1.7.0이 릴리스되었으며, 도구 호출(tool-call) 인자 스트리밍 방식이 변경되었다. 오픈소스 · 도구 · langchain-ai/langchain@langchain-core==1.7.0
Key Point 도구 호출 인자의 스트리밍 방식이 근본적으로 바뀌므로, LangChain을 활용해 에이전트나 도구 호출을 구현한 프로젝트는 업그레이드 전 코드 변경 필요 여부를 점검해야 한다.
핵심 요약
LangChain Core 1.7.0이 릴리스되었으며, 도구 호출(tool-call) 인자 스트리밍 방식이 변경되었다. 기존에는 block-delta 스냅샷으로 누적된 전체 인자를 전달했으나, 이제 tool-call-delta 슬라이스로 각 호출의 새로운 인자 조각만 스트리밍한다. raw stream 이벤트를 직접 읽는 경우 mid-stream block-delta 대신 tool-call-delta를 읽어야 한다. 전체 요약 6문장 읽기 → 034 00:11 ▲ 147 · 댓글 31 아마존, PHP2Shell 공개 전 악용 탐지…보안 대응 시간의 위기 아마존 위협 인텔리전스가 2026년 10월 17일 MadPot 허니팟에서 PHP2Shell 익스플로잇 시도를 탐지했으며, CVE-2026-109618·109619 공개보다 4일 앞서 발견됐다. 보안 · Amazon identifies Oct 17 PHP2Shell exploitation prior to public disclosure
Key Point 패치 공개 전 익스플로잇 활동이 감지되었고, 임베고 해제 후 수 시간 내 광범위 악용으로 확산된 사례로, 기존의 공개 후 대응 모델이 더 이상 유효하지 않음을 보여준다.
핵심 요약
아마존 위협 인텔리전스가 2026년 10월 17일 MadPot 허니팟에서 PHP2Shell 익스플로잇 시도를 탐지했으며, CVE-2026-109618·109619 공개보다 4일 앞서 발견됐다. 익스플로잇은 익명화 네트워크 IP에서 시작됐고 임베고 기간 중 활동했으나, 공개 전 익스플로잇 정보를 어떻게 확보했는지는 불명이다. 임베고 해제 예정일은 2026년 10월 21일 1400 UTC였으나, 그 전날 0200 UTC부터 이미 여러 개념 증명(PoC) 익스플로잇이 발견됐다. 전체 요약 12문장 읽기 → 035 21:11 새 버전 테라폼 1.16.7 릴리스, 보안 업데이트 포함 테라폼 1.16.7이 2026년 10월 22일 릴리스되었다. 인프라 · 데브옵스 · hashicorp/terraform@v1.16.7
Key Point 테라폼을 사용하는 경우 손상된 인증서 관련 보안 취약점을 패치해야 하므로 업그레이드가 필요하다.
핵심 요약
테라폼 1.16.7이 2026년 10월 22일 릴리스되었다. 테스트 명령에서 deprecated 값이 포함된 스키마를 검사할 때 발생하는 패닉 현상을 수정했다. 빌드 환경을 Go 1.26.10으로 업그레이드하여 eMudhra 중간 CA를 통해 발급된 손상된 인증서를 더 이상 신뢰하지 않도록 변경했다(CVE-2026-111943). 036 21:11 새 버전 Bun v1.4.4 출시 Bun JavaScript 런타임의 v1.4.4 버전이 공식 릴리스됨. 오픈소스 · 도구 · oven-sh/bun@bun-v1.4.4
Key Point 새 버전 출시로 인한 업그레이드 옵션 확인과 설치 방법 확인이 필요한 Bun 사용자들을 위해.
핵심 요약
Bun JavaScript 런타임의 v1.4.4 버전이 공식 릴리스됨. curl을 이용한 설치 스크립트(curl -fsSL https://bun.com/install | bash)로 설치 가능하며, npm 패키지나 Windows PowerShell을 통해서도 설치할 수 있음. 기존 Bun 사용자는 'bun upgrade' 명령어로 v1.4.4로 업그레이드 가능. 전체 요약 4문장 읽기 → 037 12:11 새 버전 uv 0.13.5, 보안 패치와 CPython 3.15.1 지원 uv 0.13.5에서 CPython 3.15.1, 3.14.9, 3.13.17의 보안 패치 버전을 포함한 python-build-standalone 20261021로 업데이트했다. 인프라 · 데브옵스 · astral-sh/uv@0.13.5
Key Point Python 3.9·3.10 사용자와 pip의 신뢰할 수 없는 인증서 번들을 마주했던 개발자들이 즉시 설치 및 검증해야 하는 보안 업데이트다.
핵심 요약
uv 0.13.5에서 CPython 3.15.1, 3.14.9, 3.13.17의 보안 패치 버전을 포함한 python-build-standalone 20261021로 업데이트했다. pip 26.2.2와 certifi 2026.10.19를 사전 설치하며, 두 버전 모두 손상된 eMudhra/emSign 루트 인증서를 제거했다. 기존 가상 환경은 자동으로 업그레이드되지 않으므로 uv python upgrade를 실행하고 pip를 별도로 업그레이드해야 한다. 전체 요약 7문장 읽기 → 038 09:11 ▲ 100 · 댓글 24 PHP 원격 코드 실행 취약점, AWS 서비스 영향 AWS가 PHP 웹 런타임의 두 가지 중대 취약점(CVE-2026-109618, CVE-2026-109619)을 공개했으며, 인증 없이 원격에서 임의의 코드 실행, 데이터 접근, 서비스 거부가 가능하다. 보안 · PHP web runtimes (CVE-2026-109618 and CVE-2026-109619)
Key Point PHP 애플리케이션을 운영 중인 조직이라면 즉시 버전을 확인하고 패치하거나 마이그레이션 계획을 세워야 할 중대한 원격 코드 실행 취약점이다.
핵심 요약
AWS가 PHP 웹 런타임의 두 가지 중대 취약점(CVE-2026-109618, CVE-2026-109619)을 공개했으며, 인증 없이 원격에서 임의의 코드 실행, 데이터 접근, 서비스 거부가 가능하다. PHP 8.5.0~8.5.11, 8.4.0~8.4.26, 8.3.0~8.3.35, 8.2.0~8.2.34가 영향받으며, PHP 5.4~8.1은 생명 종료 상태로 업스트림 패치가 없다. AWS WorkMail은 10월 22일까지 PHP 8.3.36으로 업그레이드하며 고객 조치가 불필요하고, Elastic Beanstalk은 v4.13.12를 릴리스했으며 자동 업데이트 사용자는 관리 기간에 자동 적용된다. 전체 요약 6문장 읽기 → 039 09:11 ▲ 226 · 댓글 54 GitLab, 원격 코드 실행 보안 패치 긴급 배포 GitLab은 10월 21일 CE/EE의 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13 버전을 배포했으며, 모든 자체 관리형 설치 환경의 즉시 업그레이드를 강력히 권고했다. 보안 · GitLab Critical Patch Release
Key Point 원격 코드 실행 취약점(CVSS 10.0)이 포함되어 있어 모든 GitLab 자체 관리 환경이 즉시 보안 업그레이드가 필요한 상황이다.
핵심 요약
GitLab은 10월 21일 CE/EE의 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13 버전을 배포했으며, 모든 자체 관리형 설치 환경의 즉시 업그레이드를 강력히 권고했다. CVE-2026-110264는 정규식 컴파일 시 정수 오버플로우로 인해 인증되지 않은 사용자가 악의적 정규식을 업로드하여 GitLab 서버에서 임의 코드를 실행할 수 있는 취약점으로, CVSS 10.0의 심각도를 가진다. 이 패치는 7.0 버전부터 현재까지 모든 버전에 적용되었으며, 위협 탐지 기능 두 개(Onigmo 네이티브 워커 크래시, Org 모드 렌더 에러 폭발)가 자체 관리 환경을 돕기 위해 배포되었다. 전체 요약 9문장 읽기 → 040 06:11 새 버전 LangChain Core 1.6.13 릴리스 LangChain Core 1.6.13이 릴리스됐습니다. 오픈소스 · 도구 · langchain-ai/langchain@langchain-core==1.6.13
Key Point LangChain 사용자는 최신 버전의 보안 패치와 새로운 스트림 처리 기능을 활용해야 합니다.
핵심 요약
LangChain Core 1.6.13이 릴리스됐습니다. 1.6.12 버전 이후 변경사항을 포함합니다. certifi 의존성을 2025.11.12에서 2026.10.19로 업그레이드했습니다. 전체 요약 4문장 읽기 → 041 03:11 ▲ 783 · 댓글 453 PHP 8.2.35 긴급 배포, 원격 코드 실행 취약점 2건 패치 PHP 개발팀이 PHP 8.2.35를 긴급 공개했다. 인프라 · 데브옵스 · PHP 8.2.35
Key Point 원격 코드 실행 취약점이 현재 공격 가능하며, 회피 방법이 없으므로 PHP 8.2를 쓰는 모든 서버 운영자는 즉시 패치해야 한다.
핵심 요약
PHP 개발팀이 PHP 8.2.35를 긴급 공개했다. 비인증 원격 코드 실행을 허용하는 중대 취약점 2건(CVE-2026-109618, CVE-2026-109619)을 수정했다. 이 두 취약점은 완전한 우회 방법이 없어 업데이트가 유일한 안전한 선택지다. 전체 요약 6문장 읽기 → 042 00:11 새 버전 Laravel 12.70.1, 보안 취약점 수정 Laravel 프레임워크 12.70.1이 릴리스되었다. 웹 · 프론트엔드 · laravel/framework@v12.70.1
Key Point Laravel 애플리케이션의 보안 취약점을 해결한 패치이므로, 운영 중인 시스템은 신속한 업그레이드가 필요할 수 있다.
핵심 요약
Laravel 프레임워크 12.70.1이 릴리스되었다. 이번 업데이트는 문자열 이스케이핑 우회를 통한 보안 취약점을 방지하는 패치를 포함한다. valorin이 제출한 #62027 PR을 통해 이스케이핑 보호를 우회할 수 있는 문제를 수정했다. 044 21:11 새 버전 Node.js v24.22.1 'Krypton' LTS 보안 업데이트 Node.js v24.22.1은 보안 취약점 9개(CVE-2026-105481, CVE-2026-105482 등)를 포함한 보안 릴리스다. 인프라 · 데브옵스 · nodejs/node@v24.22.1
Key Point Node.js LTS 버전의 보안 취약점을 즉시 패치한 만큼, 프로덕션 환경에서 보안 위협에 대한 노출을 줄이기 위해 신속한 업그레이드가 필요하다.
핵심 요약
Node.js v24.22.1은 보안 취약점 9개(CVE-2026-105481, CVE-2026-105482 등)를 포함한 보안 릴리스다. HTTP 에이전트 데이터 보호 기능이 I/O 없이도 동작하도록 개선되었으며, DNS resolve 함수가 null 바이트를 검증하도록 강화됐다. TLS에서 IP 주소 정규화 회귀 문제를 수정하고 비정준형 IP 주소를 거부하는 검증이 추가됐다. 전체 요약 7문장 읽기 → 045 21:11 새 버전 Node.js v22.23.4 LTS 보안 업데이트 공개 Node.js 22.23.4 'Jod' LTS 버전이 보안 릴리스로 공개되었다. 인프라 · 데브옵스 · nodejs/node@v22.23.4
Key Point Node.js의 주요 LTS 버전에서 6개의 보안 취약점이 한 번에 수정되었으므로, 프로덕션 환경에서 이를 즉시 반영해야 한다.
핵심 요약
Node.js 22.23.4 'Jod' LTS 버전이 보안 릴리스로 공개되었다. HTTP 에이전트 데이터 가드(CVE-2026-105481), DNS 널 바이트 검증(CVE-2026-105482), TLS 비표준 IP 주소 거부(CVE-2026-106069), 권한 모델 검증(CVE-2026-106073), 암호화 난수 캐시 초기화(CVE-2026-106074) 등 6개 보안 취약점을 수정했다. Brotli 디코더 에러 포맷 블록 스위치를 노출하고(CVE-2026-111497), Brotli 라이브러리 패치를 적용했다. 전체 요약 6문장 읽기 → 046 21:11 새 버전 Tauri v2.12.5 릴리스, NSIS 설치관리자 버그 수정 Tauri v2.12.5가 공개되었으며, NSIS 설치관리자가 조용한 설치(/S), 수동 설치(/P), 업데이트(/UPDATE) 모드에서 번들 설정 allowDowngrades가 거짓일 때 버전 다운그레이드를 제대로 차단하지 못하는 버그를 수정했다. 인프라 · 데브옵스 · tauri-apps/tauri@tauri-v2.12.5
Key Point Windows MSI 설치 후 NSIS 설치관리자로 다운그레이드하려는 시도를 제대로 차단하지 못한 보안 정책 버그가 수정되어, Windows 앱 배포 관리자들이 버전 관리를 안전하게 할 수 있게 되었다.
핵심 요약
Tauri v2.12.5가 공개되었으며, NSIS 설치관리자가 조용한 설치(/S), 수동 설치(/P), 업데이트(/UPDATE) 모드에서 번들 설정 allowDowngrades가 거짓일 때 버전 다운그레이드를 제대로 차단하지 못하는 버그를 수정했다. NSIS 언어 설정 문자열의 오타 'choowHowToInstall'을 'chooseHowToInstall'으로 수정했으며, 기존 이름으로 정의한 커스텀 언어 파일은 현재도 작동하지만 사용자는 새로운 이름으로 마이그레이션해야 한다. tauri-build@2.7.4, tauri-runtime-wry@2.12.3, tauri-macros@2.7.4로 의존성을 업그레이드했다. 전체 요약 4문장 읽기 → 047 18:11 새 버전 Docker Compose v5.6.1 보안 업데이트 Go 1.26.10으로 업데이트하여 보안 취약점을 해결한 Docker Compose v5.6.1을 릴리스했다. 인프라 · 데브옵스 · docker/compose@v5.6.1
Key Point 특정 중간 인증서 취약점을 막는 중요한 보안 패치이므로 Docker를 사용 중인 개발팀은 즉시 적용해야 한다.
핵심 요약
Go 1.26.10으로 업데이트하여 보안 취약점을 해결한 Docker Compose v5.6.1을 릴리스했다. crypto/x509의 보안 문제를 완화하기 위해 특정 인증 기관의 중간 인증서에 대한 신뢰를 차단한다. Verify 함수가 이제 해당 중간 인증서를 포함한 인증서 체인을 필터링하여 호출자에게 반환하지 않도록 한다. 전체 요약 5문장 읽기 → 048 15:11 새 버전 일렉트론 45, 크로뮴 156으로 업그레이드 Electron v45.0.0이 출시되어 Chromium 156.0.8078.48, Node.js v24.22.0, V8 15.6을 포함한다. 웹 · 프론트엔드 · electron/electron@v45.0.0
Key Point Electron 앱 개발자들이 보안·성능·API의 중대한 변화를 반영해야 하며, 특히 32비트 지원 중단과 동기식 safeStorage 제거는 기존 앱에 영향을 줄 수 있다.
핵심 요약
Electron v45.0.0이 출시되어 Chromium 156.0.8078.48, Node.js v24.22.0, V8 15.6을 포함한다. 샌드박스 렌더러의 프리로드 스크립트 실행 성능을 개선했으며, Buffer와 타이머 모듈 같은 전역 객체를 제거해 번들 크기를 줄였다. nodeIntegrationInWorker 옵션에서 Worker가 부모 프레임의 Node.js 통합 여부를 정확히 반영하도록 수정했다. 전체 요약 13문장 읽기 → 049 06:11 ▲ 124 · 댓글 49 Rust 컴파일러, 2026년 주요 개선 사항 정리 Rust 컴파일러가 2026년에 여러 장기 프로젝트들의 결실이 동시에 나오는 시기를 맞이했다. 오픈소스 · 도구 · 2026 is an exciting year for the Rust compiler (and me)
Key Point Rust 생태계의 핵심 인프라인 컴파일러가 10년 단위의 장기 프로젝트들을 동시에 완성하며 성능·기능·개발 환경 전반에 걸쳐 근본적인 개선이 일어나는 전환점이기 때문이다.
핵심 요약
Rust 컴파일러가 2026년에 여러 장기 프로젝트들의 결실이 동시에 나오는 시기를 맞이했다. 차세대 트레이트 솔버는 타입 시스템의 대규모 재구현으로 약 10년간 진행되었으며, 타입 시스템의 근본적인 기술 부채를 해결하고 async Rust와 impl Trait의 제약을 풀어준다. Polonius는 새로운 보로우 체커 구현으로 더 많은 코드가 컴파일되도록 하고 내부 참조 등 관련 기능들을 언블록한다. 전체 요약 13문장 읽기 → 050 03:11 새 버전 uv 0.13.4 공개, 루트 CA 보안 취약점 해결 Python 패키지 관리 도구 uv 0.13.4가 2026년 10월 20일 공개됐다. 보안 · astral-sh/uv@0.13.4
Key Point 루트 CA 보안 취약점이 웹 PKI에 영향을 미치므로 모든 Python 개발자가 긴급히 업그레이드해야 한다.
핵심 요약
Python 패키지 관리 도구 uv 0.13.4가 2026년 10월 20일 공개됐다. GHSA-hq85-5cpj-mr62 취약점을 해결했으며, 이는 웹 PKI에서 손상된 중간 인증서와 관련된 루트 CA 문제다. bundled Mozilla root certificates를 webpki-root-certs 1.0.10으로 업데이트해 보안을 강화했다. 전체 요약 6문장 읽기 → 051 00:11 ▲ 172 · 댓글 87 iPadOS 27, AirPlay 프레젠테이션 기능 망쳤다 iPadOS 27부터 AirPlay로 외부 화면에 프레젠테이션을 송출할 때, 프레젠테이션 앱 이외의 창을 탭하면 외부 디스플레이가 iPad 전체 화면을 표시하는 문제가 발생했다. 하드웨어 · 시스템 · Apple broke an essential presentation feature of iPads
Key Point iPad를 활용한 수업이나 프레젠테이션에 의존하는 교육자와 전문가들이 iPadOS 27로 업그레이드할 때 실질적인 문제에 직면하게 된다.
핵심 요약
iPadOS 27부터 AirPlay로 외부 화면에 프레젠테이션을 송출할 때, 프레젠테이션 앱 이외의 창을 탭하면 외부 디스플레이가 iPad 전체 화면을 표시하는 문제가 발생했다. 교사들이 의존하는 기능은 iPad에서 여러 작업(노트 확인, 학생 호출 대상 확인, 투표 결과 등)을 하면서 외부 화면에는 프레젠테이션만 표시하는 것인데, 이제 학생들이 숨겨야 할 정보를 모두 보게 된다. GoodNotes에서는 앱을 다시 탭하면 프레젠터 뷰가 복구되지만, Keynote는 프레젠테이션을 완전히 종료하고, PowerPoint는 재시작이 필요한 상태에 빠진다. 전체 요약 6문장 읽기 → 052 21:11 새 버전 Laravel 13.38.0 출시, 데이터베이스·캐시·배포 안정성 개선 Laravel 프레임워크 13.38.0이 릴리스되었으며, 총 27개의 버그 수정 및 기능 개선이 포함되었다. 웹 · 프론트엔드 · laravel/framework@v13.38.0
Key Point Laravel 프로젝트의 데이터베이스 관계, 검증, 작업 스케줄링 등 핵심 기능에서 숨은 버그를 일괄 수정했으므로 프로덕션 안정성을 높이려는 개발자라면 업그레이드를 검토해야 한다.
핵심 요약
Laravel 프레임워크 13.38.0이 릴리스되었으며, 총 27개의 버그 수정 및 기능 개선이 포함되었다. Unique 검증 규칙에서 실수값(float)을 지원하도록 확대하고, 모드() 함수가 실수를 자르는 문제를 수정했다. 관계형 쿼리의 ofMany() 별칭 클로저 내 동작 문제, 자참조 관계의 존재 및 집계 쿼리 버그를 해결했다. 전체 요약 8문장 읽기 → 053 21:11 ▲ 112 · 댓글 45 Go, 신뢰하지 않는 8개 중간 인증서 차단 Go의 crypto/x509 패키지가 보안 문제로 인해 8개의 중간 인증서를 신뢰하지 않도록 수정했다. 보안 · Go will reject certificate chains containing eight distrusted SPKIs
Key Point eMudhra 인증기관의 8개 중간 인증서가 침해되어 Go에서 공식적으로 차단했으며, 해당 인증서로 보호된 서버나 코드에 영향을 줄 수 있으므로 신속한 대응이 필요하다.
핵심 요약
Go의 crypto/x509 패키지가 보안 문제로 인해 8개의 중간 인증서를 신뢰하지 않도록 수정했다. 해당 인증서들을 포함한 인증서 체인을 검증할 때 필터링하여 호출자에게 반환되지 않도록 한다. 영향을 받는 인증서는 모두 eMudhra Technologies Limited가 발급한 중간 인증서들이며, TLS 및 코드 서명(CS) 용도의 DV/EV/OV 등급 인증서를 포함한다. 전체 요약 6문장 읽기 → 054 15:11 ▲ 158 · 댓글 40 OpenBSD 8.0 공식 릴리스 OpenBSD 8.0이 공식 릴리스되었으며, 각 아키텍처별로 사전 빌드된 패키지를 제공한다. 오픈소스 · 도구 · OpenBSD 8.0
Key Point OpenBSD 사용자가 8.0 버전의 설치 방법, 지원 플랫폼, 소스 아카이브 구성을 한눈에 파악할 수 있다.
핵심 요약
OpenBSD 8.0이 공식 릴리스되었으며, 각 아키텍처별로 사전 빌드된 패키지를 제공한다. CD, USB, 플로피 디스크, 네트워크(PXE) 등 다양한 부팅 매체를 통한 설치를 지원한다. amd64, i386, armv64, armv7, hppa, alpha, luna88k, macppc, octeon, powerpc64, riscv64, sparc64 등 12개 아키텍처별로 설치 방법이 상이하다. 전체 요약 7문장 읽기 → 055 12:11 새 버전 Electron v43.8.1 릴리스, 링크 열기와 인증서 검증 버그 수정 Electron v43.8.1이 릴리스되었다. 오픈소스 · 도구 · electron/electron@v43.8.1
Key Point Electron 기반 애플리케이션에서 윈도우 세션 상속과 HTTPS 인증서 검증이 제대로 작동하지 않던 문제가 해결되었으므로 업그레이드가 필요할 수 있다.
핵심 요약
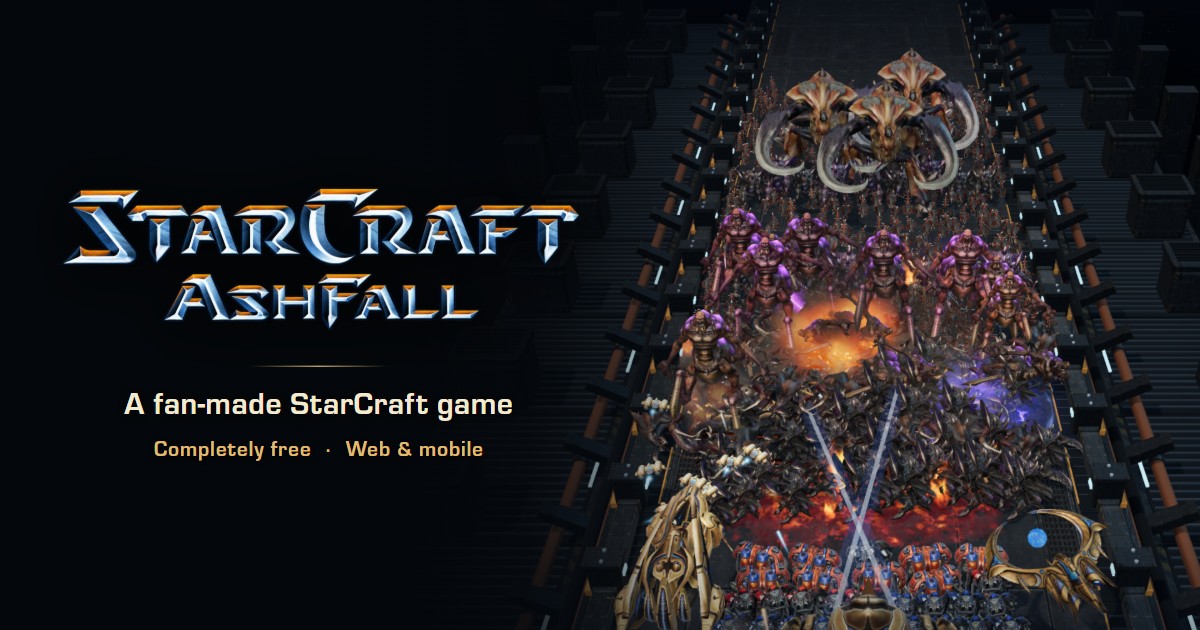
Electron v43.8.1이 릴리스되었다. 링크로 열린 윈도우가 오프너의 세션과 webPreferences를 제대로 상속받지 못하는 문제를 수정했다. setCertificateVerifyProc가 호스트로의 첫 요청과 동시에 발행된 요청에 적용되지 않는 경우를 수정했다. 전체 요약 4문장 읽기 → 056 06:11 ▲ 181 · 댓글 59 스타크래프트 테마의 브라우저 타워디펜스 게임 공개 스타크래프트 유니버스를 배경으로 한 브라우저 기반 타워디펜스 게임 'Ashfall'이 공개되었다. 기타 · Starcraft: Ashfall
Key Point 스타크래프트 IP를 활용한 브라우저 게임이 등장했으며, 별도의 설치 없이 웹에서 바로 플레이할 수 있는 타워디펜스 경험을 제공한다.
핵심 요약
스타크래프트 유니버스를 배경으로 한 브라우저 기반 타워디펜스 게임 'Ashfall'이 공개되었다. 플레이어는 테란 지휘관 역할로 무한 모드에서 계속 밀려오는 적군을 방어하는 방식으로 진행되며, 게임 내 경험치와 전투 업그레이드로 더 강력해질 수 있다. 게임에는 레이노 지휘관을 포함한 여러 영웅 능력(전투 격려, 여왕 공습, 공중 지원, 우주모함 소환 등)이 있어 전술적 깊이를 제공한다. 전체 요약 6문장 읽기 → 057 03:11 새 버전 FastAPI 0.149.0, 빈 폼 입력을 누락으로 처리 FastAPI 0.149.0은 폼 모델에서 빈 스칼라 값을 누락으로 처리하는 방식으로 변경했다. 웹 · 프론트엔드 · fastapi/fastapi@0.149.0
Key Point 폼 데이터 처리 방식의 변화로 기존 FastAPI 애플리케이션에서 폼 검증 동작이 달라질 수 있으며, 업그레이드 시 폼 모델의 동작을 점검해야 한다.
핵심 요약
FastAPI 0.149.0은 폼 모델에서 빈 스칼라 값을 누락으로 처리하는 방식으로 변경했다. 브라우저가 빈 텍스트 입력을 빈 문자열("")로 제출할 때, 개별 Form 파라미터와 마찬가지로 폼 모델도 이를 누락으로 간주한다. 필수 필드는 유효성 검사 오류를 반환하고, 기본값이나 기본 팩토리를 가진 필드는 해당 값을 사용하며 model_dump(exclude_unset=True)에서는 설정되지 않은 상태로 유지된다. 전체 요약 6문장 읽기 → 058 03:11 새 버전 Transformers 5.20.2 패치: 멀티모달 모델 입력 타입 버그 수정 Transformers 5.20.2 패치 버전이 릴리스됐다. AI · 머신러닝 · huggingface/transformers@v5.20.2
Key Point 멀티모달 모델과 대규모 분산학습 환경에서 발생하는 핵심 버그들이 수정되어 Transformers 라이브러리를 사용하는 개발자라면 즉시 업그레이드를 고려해야 한다.
핵심 요약
Transformers 5.20.2 패치 버전이 릴리스됐다. prepare_inputs_for_generation 함수에서 입력값이 원래 타입을 잃어 멀티모달 모델에 문제를 일으키던 버그를 수정했다. 또한 입력 딕셔너리 캐스팅 문제를 해결했으며, bfloat16과 전문가 병렬처리(expert parallelism)에서 ep_size < fsdp_size 조건일 때 제로 그래디언트 문제를 수정했다. 전체 요약 4문장 읽기 → 059 00:11 ▲ 112 · 댓글 11 역방향으로 메모리 안전을 검증하는 Valen 언어의 차별화된 차용 검사 Valen 언어는 함수를 역방향으로 순회하며 메모리 안전을 검증하는 독특한 차용 검사기(borrow checker)를 구현했다. 인프라 · 데브옵스 · A new way to think about borrow checking (in reverse)
Key Point 함수를 거슬러 올라가며 메모리 안전을 검증하는 방식은 기존 차용 검사기와 완전히 다른 접근이며, 루프 처리와 성능 면에서 전방향 순회보다 우월함을 보여준다.
핵심 요약
Valen 언어는 함수를 역방향으로 순회하며 메모리 안전을 검증하는 독특한 차용 검사기(borrow checker)를 구현했다. Valen 컴파일러는 정적 타입 지정, 정적 그룹화, 그리고 역방향 검사 총 4개 단계로 함수를 컴파일한다. 단계 3의 정적 그룹화는 참조가 어떤 데이터 구조의 어디를 가리키는지 파악하며, 이 정보가 변수의 타입에 포함된다. 전체 요약 10문장 읽기 → 060 18:11 ▲ 117 · 댓글 51 6502 기반 노트북 LT6502b 완성, 더 얇고 화면 개선 개발자가 레트로 6502 CPU 기반 노트북 LT6502의 개선 버전 'b'를 완성했다. 하드웨어 · 시스템 · Laptop Based on 6502 CPU
Key Point 6502라는 40년 전 칩으로 현대적 노트북을 직접 만드는 과정과 구체적인 개선 사항을 보면서 취미 하드웨어 개발의 현재 수준을 알 수 있다.
핵심 요약
개발자가 레트로 6502 CPU 기반 노트북 LT6502의 개선 버전 'b'를 완성했다. 이전 버전 대비 두께는 절반으로 줄이고, 9인치 800×480 화면을 10.1인치 1024×600 IPS 패널로 업그레이드했다. 클럭 속도는 8MHz에서 10MHz로 높였고, SID 에뮬레이터와 WiFi 모뎀을 탑재했으나 확장 슬롯은 제거했다. 전체 요약 6문장 읽기 → 061 06:11 ▲ 110 · 댓글 82 자바 sealed 클래스, 컴파일 시점의 한계와 위험 Java 17의 sealed 클래스는 인터페이스나 기본 클래스의 하위 타입을 명시적으로 제한하여, 패턴 매칭 시 모든 경우를 다뤘는지 컴파일러가 검증할 수 있게 해준다. 웹 · 프론트엔드 · Java sealed classes and exhaustive pattern matching
Key Point sealed 클래스의 exhaustive pattern matching이 모든 문제를 해결하지 못하며, 특히 공개 API에 사용될 때 예상 밖의 런타임 에러를 초래할 수 있다는 실제 위험을 설명한다.
핵심 요약
Java 17의 sealed 클래스는 인터페이스나 기본 클래스의 하위 타입을 명시적으로 제한하여, 패턴 매칭 시 모든 경우를 다뤘는지 컴파일러가 검증할 수 있게 해준다. sealed 인터페이스/클래스에 switch 식을 사용하면 컴파일러가 모든 경우를 확인했는지 판단하여, 누락된 경우가 없다면 default 절을 생략해도 되므로 코드 안전성이 높아진다. 하지만 새로운 하위 타입을 sealed 클래스에 추가하는 것은 기존 코드의 switch 문을 깨뜨리므로 주요 버전 업그레이드가 필요한 breaking change가 된다. 전체 요약 6문장 읽기 → 062 06:11 새 버전 LangChain Core 1.6.12 릴리스, 이벤트 전파 개선 LangChain Core 1.6.12가 출시됐다. 오픈소스 · 도구 · langchain-ai/langchain@langchain-core==1.6.12
Key Point 콘텐츠 블록 시작 시점의 이벤트 전파 문제를 해결해야 하는 LangChain 사용자들이 업그레이드를 검토할 필요가 있다.
핵심 요약
LangChain Core 1.6.12가 출시됐다. 주요 변경사항은 content-block-start 이벤트에서 extras를 전파하도록 수정한 것이다. 이전 1.6.11 버전 이후의 업데이트다. 063 15:11 새 버전 Laravel 13.37.0 릴리스, 동시성 버그와 성능 개선 Laravel 프레임워크 13.37.0이 릴리스되어 30개 이상의 버그 수정과 기능 개선을 포함한다. 웹 · 프론트엔드 · laravel/framework@v13.37.0
Key Point Laravel 애플리케이션의 동시성, 큐 처리, 관계형 쿼리 성능에 영향을 주는 중요한 버그 수정이 포함되어 있어 업그레이드 시 참고해야 한다.
핵심 요약
Laravel 프레임워크 13.37.0이 릴리스되어 30개 이상의 버그 수정과 기능 개선을 포함한다. onOneServer()와 withoutOverlapping()을 함께 사용할 때의 경합 조건 버그를 수정했고, 가짜 Sleep을 limiter의 timeout에 올바르게 반영하도록 개선했다. MariaDB/MySQL에서 많은 데이터베이스를 가진 서버에서 getForeignKeys 성능을 최적화했고, 큐 푸시 실패 시 유니크 잠금을 해제하는 문제를 해결했다. 전체 요약 13문장 읽기 → 064 00:11 새 버전 FastAPI 0.143.2 릴리스, 프론트엔드 폴백 파일 검사 개선 FastAPI 0.143.2가 릴리스됐으며, 프론트엔드 폴백 파일 검사 시 블로킹 문제를 수정했다. 웹 · 프론트엔드 · fastapi/fastapi@0.143.2
Key Point FastAPI 사용자에게 폴백 파일 검사 성능 개선과 보안 업데이트가 직접 영향을 미치며, 다국어 지원 강화로 비영어권 개발자의 문서 접근성이 개선된다.
핵심 요약
FastAPI 0.143.2가 릴리스됐으며, 프론트엔드 폴백 파일 검사 시 블로킹 문제를 수정했다. 다국어 문서 번역을 중국어(번체·간체)·일본어·힌디어·스페인어·프랑스어·한국어·독일어·우크라이나어·터키어·포르투갈어·러시아어 등 11개 언어에서 최신화했다. 의존성 라이브러리를 업그레이드해 pydantic-ai-slim을 2.49.0에서 2.53.0으로, werkzeug를 3.1.6에서 3.1.9로 버전업했다. 065 09:11 ▲ 230 · 댓글 88 OpenCode 2.0, 에이전트 중심 코딩 환경으로 전면 개편 OpenCode 2.0는 수백만 사용자의 경험을 바탕으로 에이전트가 필요로 하는 모든 기능을 지원하도록 대폭 재설계했다. AI · 머신러닝 · OpenCode 2.0
Key Point 코딩 에이전트의 자동화 능력을 극대화하도록 설계된 플랫폼의 근본적 변화로, 멀티태스킹·컨텍스트 효율성·확장성 측면에서 이전 버전과 완전히 다르다.
핵심 요약
OpenCode 2.0는 수백만 사용자의 경험을 바탕으로 에이전트가 필요로 하는 모든 기능을 지원하도록 대폭 재설계했다. 백그라운드 서비스가 자동으로 실행되어 TUI, 웹 인터페이스, 데스크톱 앱이 중앙 프로세스와 통신하며, 프로그래매틱 클라이언트는 로컬 서비스를 자동 발견한다. 밑바닥부터 다시 설계한 API는 세션·탭·워크트리 관리 등 에이전트의 다양한 워크플로우를 지원하며, OpenCode 자신도 이 API를 호출해 자동화 작업을 수행한다. 전체 요약 9문장 읽기 → 066 03:11 새 버전 Next.js v15.5.28, SVG 이미지 최적화 원격 코드 실행 취약점 패치 Next.js v15.5.28이 이미지 최적화 API의 중대 취약점을 수정했다. 웹 · 프론트엔드 · vercel/next.js@v15.5.28
Key Point 이미지 최적화 API의 인증 우회 RCE 취약점은 운영 환경에 즉각적인 위협이 되므로 즉시 업그레이드가 필요합니다.
핵심 요약
Next.js v15.5.28이 이미지 최적화 API의 중대 취약점을 수정했다. SVG 파일을 사용할 때 인증 없이 원격 코드 실행(RCE)이 가능한 보안 결함을 패치했다. App Router의 Server Actions에서 서비스 거부(DoS) 공격을 유발할 수 있는 고위험 취약점도 함께 해결했다. 067 15:11 새 버전 uv 0.13.1 릴리스, 바이너리 크기 축소 및 안정성 개선 uv pip check와 uv pip install --strict에서 Python 버전 상한선을 무시하도록 변경해 일관된 해결책 제공. 오픈소스 · 도구 · astral-sh/uv@0.13.1
Key Point Python 패키지 관리자 uv가 안정성과 성능을 개선했으며 더 많은 플랫폼을 지원하게 되어, 다양한 환경의 개발자들이 더 안정적인 환경 관리가 가능합니다.
핵심 요약
uv pip check와 uv pip install --strict에서 Python 버전 상한선을 무시하도록 변경해 일관된 해결책 제공. Linux SPARC 플랫폼 지원 추가, 파일시스템 복제와 상세 캐시 계산 불가 시 폴백 방식 도입. 해석되지 않은 신뢰할 수 있는 해시(trusted hashes)를 해석 오류에서 보고하는 기능 추가. 전체 요약 14문장 읽기 → 068 12:11 새 버전 Ollama 0.40.4, 터미널에서 의사결정 모델 직접 실행 Ollama는 의사결정 모델(Decision Model)을 CLI에서 직접 실행할 수 있게 지원하며, 예/아니오 질문 답변, 텍스트 분류, 루브릭 채점 등을 수행할 수 있다. AI · 머신러닝 · ollama/ollama@v0.40.4
Key Point 로컬 AI 모델을 터미널에서 의사결정·분류 작업에 직접 활용할 수 있게 되어 개발자의 워크플로우가 단순화되고, Apple Silicon 최적화와 성능 개선으로 실 사용 환경이 개선된다.
핵심 요약
Ollama는 의사결정 모델(Decision Model)을 CLI에서 직접 실행할 수 있게 지원하며, 예/아니오 질문 답변, 텍스트 분류, 루브릭 채점 등을 수행할 수 있다. MLX 러너가 Apple Silicon에서 Kev 의사결정 모델을 지원하며, ollama launch는 유료 플랜 업그레이드 없이 사용 크레딧으로 실행 가능해졌다. Ollama launch codex는 로컬 설치된 Ollama 모델을 모델 피커에 포함하고 /model 명령으로 모델 전환을 지원한다. 전체 요약 7문장 읽기 → 069 00:11 새 버전 Laravel 13.36.0 출시, 큐 워커와 데이터베이스 최적화 Laravel 프레임워크 v13.36.0이 릴리스되었으며, 큐 워커의 타임아웃 종료 코드 접근성, sticky 연결 플러시 기능, 배경 연결을 기본 큐 설정에 추가했다. 웹 · 프론트엔드 · laravel/framework@v13.36.0
Key Point Laravel 13.36.0은 큐 시스템 안정성, 데이터베이스 연결 관리, 동시성 처리 등 프로덕션 환경의 핵심 기능들을 개선했으므로 Laravel 개발자는 업그레이드 시 성능과 안정성 향상을 기대할 수 있다.
핵심 요약
Laravel 프레임워크 v13.36.0이 릴리스되었으며, 큐 워커의 타임아웃 종료 코드 접근성, sticky 연결 플러시 기능, 배경 연결을 기본 큐 설정에 추가했다. S3 자격증명 공급자와 Cloud IAM 디스크 지원, PgBouncer SSL EOF 페일오버 오류 인식, phpredis 클라이언트 재구축 시 지속적 소켓 해제 등 데이터베이스 및 캐시 관련 개선이 포함되었다. 알림 시스템에서 locale() 무시 문제, JSON 경로 업데이트 손실, 참조 순환 등 여러 버그가 수정되었고, 검증 규칙 빌더가 추가되었다. 전체 요약 9문장 읽기 → 070 00:11 ▲ 259 · 댓글 122 Mozilla, 기업용 Firefox 정식 출시 Mozilla가 Firefox Enterprise를 출시했다. 기업 고객을 위한 브라우저 관리 솔루션이다. 웹 · 프론트엔드 · Mozilla Introduces Firefox Enterprise
Key Point 엔터프라이즈 브라우저 시장에서 기업용 통제·감시 기능을 갖춘 새로운 솔루션이 출현했으며, 온프레미스 배포와 데이터 주권을 강조한 점에서 규제가 엄격한 산업의 IT 의사결정에 영향을 미칠 수 있다.
핵심 요약
Mozilla가 Firefox Enterprise를 출시했다. 기업 고객을 위한 브라우저 관리 솔루션이다. 온프레미스 인프라에 배포할 수 있으며, 데이터와 정책이 고객 자신의 통제 하에 있다. 브라우저 데이터 유출을 방지하고, 직원과 BYOD 사용자에게 신원 기반 접근 제어를 제공한다. 전체 요약 9문장 읽기 → 071 00:11 새 버전 Python 3.10 지원 종료 Python 3.10이 5년의 지원 기간을 마치고 공식적으로 생명주기를 종료했다. 오픈소스 · 도구 · python/cpython@3.10
Key Point Python 3.10을 사용 중인 프로젝트는 지원 종료에 따른 보안 위험이 증가하므로 버전 업그레이드 계획을 수립해야 한다.
핵심 요약
Python 3.10이 5년의 지원 기간을 마치고 공식적으로 생명주기를 종료했다. 향후 보안 패치와 버그 수정이 더 이상 제공되지 않으므로 3.11 이상의 버전으로 마이그레이션이 권장된다. 072 06:11 새 버전 LangChain 1.4.4 릴리스, 요약 오류 재시도 기능 추가 LangChain 1.4.4가 릴리스되었다. AI · 머신러닝 · langchain-ai/langchain@langchain==1.4.4
Key Point LangChain을 사용 중인 개발자들이 요약 기능의 안정성 향상과 보안 업데이트 내용을 확인하고 업그레이드 검토가 필요하기 때문이다.
핵심 요약
LangChain 1.4.4가 릴리스되었다. SummarizationMiddleware의 문맥 오버플로우 발생 시 요약 단계를 자동으로 재시도하는 버그 수정이 포함되었다. fsspec을 2025.10.0에서 2026.6.0으로, 다시 2026.9.0으로 업데이트했다. 전체 요약 6문장 읽기 → 073 00:10 ▲ 127 · 댓글 115 RAM 부족 심화, 10년 전 DDR4 메모리 부활 RAM 가격 급등으로 PC 업그레이드 비용이 부담되자 Intel과 AMD가 구세대 DDR4 메모리를 지원하는 새 CPU를 출시하기로 나섰다. 하드웨어 · 시스템 · The RAM shortage is bringing back DDR4
Key Point DDR4 메모리 부활은 게이머와 일반 사용자의 CPU 업그레이드 선택지를 크게 바꾸는데, 기존에 DDR5 강제로 가는 것보다 최신 CPU를 더 저렴하게 쓸 수 있는 경로가 열렸기 때문입니다.
핵심 요약
RAM 가격 급등으로 PC 업그레이드 비용이 부담되자 Intel과 AMD가 구세대 DDR4 메모리를 지원하는 새 CPU를 출시하기로 나섰다. Gigabyte가 2021년 출시한 Intel LGA 1700 소켓을 지원하는 새 마더보드를 발표했으며, Intel은 2027년 초 DDR4와 DDR5를 모두 지원하는 신규 LGA 1700 칩을 출시할 예정이다. Intel은 2024년 LGA 1700을 DDR5 전용으로 전환했으나 가격 부담으로 인해 DDR4 지원을 부활시키는 방향으로 전략을 바꿨다. 전체 요약 7문장 읽기 → 074 21:11 당일 +110 Cloudflare Workers를 자체 서버에서 실행하는 오픈소스 celld 공개 Deno Land가 Cloudflare Workers 플랫폼을 자체 인프라에서 실행할 수 있게 하는 오픈소스 데몬 celld를 공개했다. 인프라 · 데브옵스 · denoland/celld · Rust
Key Point 자사 Cloudflare Workers 애플리케이션을 클라우드 의존 없이 완전히 자체 통제하는 인프라에서 운영할 수 있게 되므로, 멀티테넌트 워크로드나 온프레미스 배포가 필요한 조직에 중요한 선택지를 제공한다.
핵심 요약
Deno Land가 Cloudflare Workers 플랫폼을 자체 인프라에서 실행할 수 있게 하는 오픈소스 데몬 celld를 공개했다. Workers, Durable Objects, KV, Queues, D1, R2, Workflows, Cron Triggers, 정적 자산 등 Cloudflare의 모든 주요 서비스를 로컬 클러스터에서 동작시킬 수 있다. 각 객체는 셀(cell)이라는 자체 SQLite 데이터베이스를 가진 명명된 서버이며, 장기 상태는 S3, Google Cloud Storage, Azure Blob Storage 버킷에 저장된다. 전체 요약 13문장 읽기 → 075 15:11 새 버전 Ollama v0.40.3 릴리스, 배경 업그레이드 중단으로 성능 개선 Ollama v0.40.3에서 Claude 커넥터 관련 경고 메시지를 제거했다. 오픈소스 · 도구 · ollama/ollama@v0.40.3
Key Point 백그라운드 모델 업그레이드 중단으로 고부하 상황에서 요청 처리 성능이 개선되며, 불필요한 경고 메시지 제거로 사용자 경험이 간단해진다.
핵심 요약
Ollama v0.40.3에서 Claude 커넥터 관련 경고 메시지를 제거했다. Codex 실행 시 서비스 티어 경고도 함께 없앴다. 고정확 사용(임베딩 등)에서 모든 요청에 오버헤드를 발생시키던 백그라운드 모델 업그레이드 기능을 일시 중지했다. 076 03:11 새 버전 Tauri 2.12.3 출시, 메시지 전달 버그 수정 Tauri 2.12.3이 출시되었으며 Channel 메시지 전달 시스템의 핵심 버그가 수정됐다. 인프라 · 데브옵스 · tauri-apps/tauri@tauri-v2.12.3
Key Point Channel 메시지 처리 버그 수정으로 iOS와 Windows 설치 프로세스의 신뢰성이 개선되며, Tauri로 개발하는 데스크톱 앱의 안정성이 향상된다.
핵심 요약
Tauri 2.12.3이 출시되었으며 Channel 메시지 전달 시스템의 핵심 버그가 수정됐다. onmessage 핸들러에서 예외 발생 시 이후 메시지들이 대기열에만 남아있던 문제를 해결했다. 수정 후 에러는 비동기로 재발생되어 미처리 예외로 보고되며 메시지 전달은 정상 계속된다. 전체 요약 7문장 읽기 → 077 00:11 ▲ 140 · 댓글 97 WSL 3, 커널 6.18로 업그레이드하며 성능 3~60% 향상 Microsoft가 WSL 3.x 스택 출시와 함께 기본 가상화 런타임을 개선하고 리눅스 커널을 6.6 LTS에서 6.18로 업데이트했다. 인프라 · 데브옵스 · WSL3 Performance is about 5-60% faster than WSL2 depending on the workload
Key Point 메모리 대역폭 61% 향상과 커널 오버헤드 16% 감소는 로컬 데이터베이스나 컨테이너 워크로드의 성능에 직접 영향을 미치므로, 특정 워크로드의 개발자는 반드시 확인해야 할 성능 변화를 제시한다.
핵심 요약
Microsoft가 WSL 3.x 스택 출시와 함께 기본 가상화 런타임을 개선하고 리눅스 커널을 6.6 LTS에서 6.18로 업데이트했다. WSL 2.6.3.0(커널 6.6.87.2)과 WSL 3.0.2.0(커널 6.18.40.1)을 Alpine Linux에서 실제 벤치마크로 비교한 결과, 메모리 대역폭이 7.84 GB/s에서 12.64 GB/s로 61.35% 증가했다. 커널 primitives 수준에서 스케줄러 지연은 약 11% 감소했으며, 시스템콜 오버헤드도 약 4% 개선되었다. 전체 요약 6문장 읽기 → 078 21:11 당일 +143 Docker로 운영 가능한 완전한 메일 서버 구축 SMTP, IMAP, LDAP, 스팸 방지, 바이러스 방지 등을 갖춘 프로덕션 레벨의 풀스택 메일 서버를 Docker 컨테이너로 실행할 수 있는 오픈소스 프로젝트입니다. 인프라 · 데브옵스 · docker-mailserver/docker-mailserver · Shell
Key Point 자신의 메일 서버를 소유하고자 하는 사용자나 조직이 Docker 한 줄로 프로덕션 메일 환경을 구축할 수 있으며, SQL 없는 간단한 설정으로 유지보수 부담을 줄일 수 있습니다.
핵심 요약
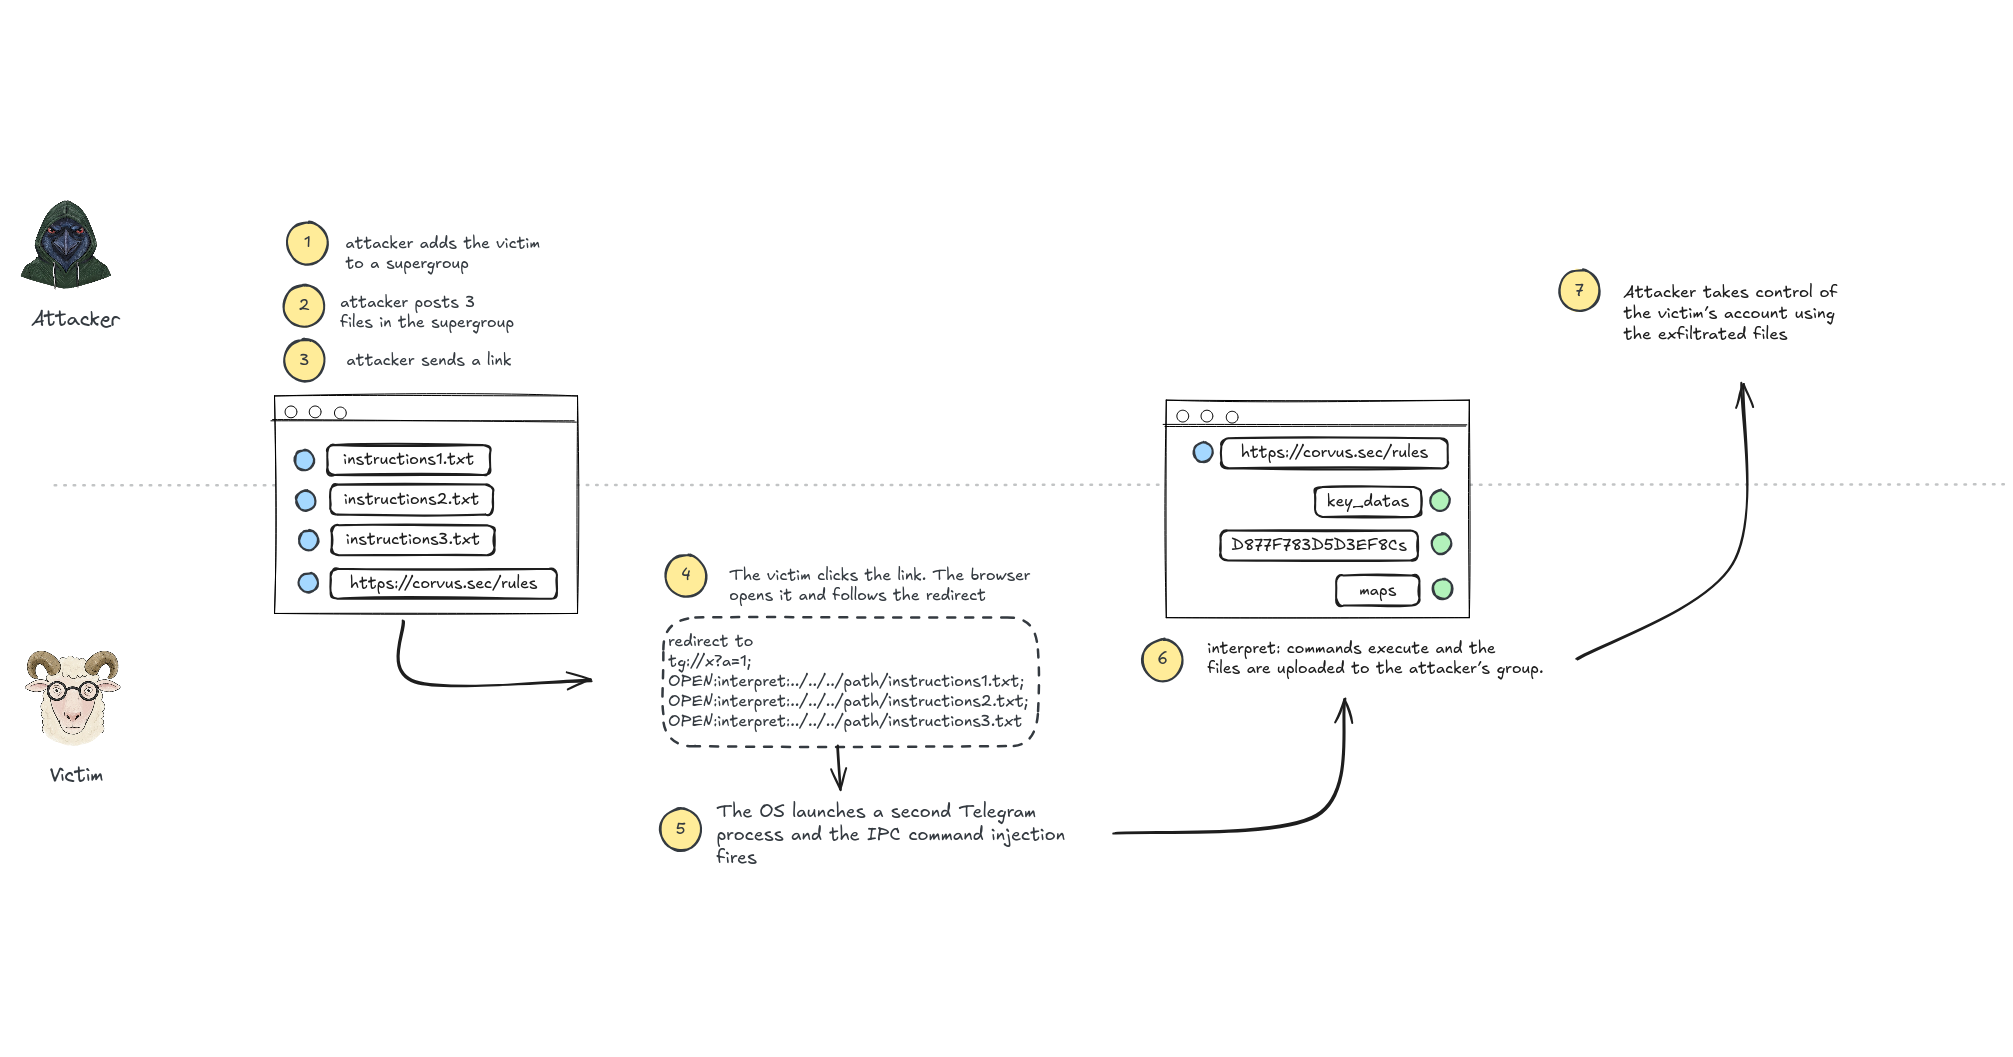
SMTP, IMAP, LDAP, 스팸 방지, 바이러스 방지 등을 갖춘 프로덕션 레벨의 풀스택 메일 서버를 Docker 컨테이너로 실행할 수 있는 오픈소스 프로젝트입니다. SQL 데이터베이스 없이 설정 파일만으로 운영되어 간단하게 배포하고 업그레이드할 수 있습니다. Postfix(SMTP), Dovecot(IMAP/POP3), Rspamd, SpamAssassin, ClamAV, OpenDKIM, OpenDMARC, Fail2ban 등 메일 서버에 필요한 주요 서비스들을 포함하고 있습니다. 전체 요약 6문장 읽기 → 079 18:11 ▲ 147 · 댓글 64 텔레그램 데스크톱 링크 클릭으로 계정 탈취 가능한 심각한 결함 텔레그램 데스크톱은 실행 중인 인스턴스에 클릭된 링크를 로컬 소켓으로 전달하면서, 명령 구분 문자(세미콜론)를 이스케이프하지 않아 쉽게 명령 주입이 가능했다. 보안 · Telegram Desktop vulnerability allowed any user's file to be stolen
Key Point 한 번의 링크 클릭으로 패스코드 설정 없이 텔레그램 계정이 완전히 탈취될 수 있는 심각한 원격 취약점이 이미 7월에 공개 수정되었으므로 즉시 업그레이드가 필수다.
핵심 요약
텔레그램 데스크톱은 실행 중인 인스턴스에 클릭된 링크를 로컬 소켓으로 전달하면서, 명령 구분 문자(세미콜론)를 이스케이프하지 않아 쉽게 명령 주입이 가능했다. 이 취약점은 두 가지 결함의 조합이다. 첫째, 세미콜론으로 구분된 명령어에 구분자를 포함한 링크를 전달하면 여러 명령이 동시에 실행된다. 둘째, 텔레그램 내부의 interpret: URI 스킴은 권한 검증 없이 지정된 파일을 읽어서 공격자의 채팅방으로 전송한다. 원래는 자동 배포 스크립트용이었지만 OPEN: 명령으로 접근 가능하다. 전체 요약 12문장 읽기 → 080 15:11 새 버전 Bun v1.4.3 출시 Bun 런타임의 v1.4.3 버전이 릴리스되었다. 웹 · 프론트엔드 · oven-sh/bun@bun-v1.4.3
Key Point Bun은 Node.js를 대체하는 고성능 JavaScript 런타임으로, 새 버전 출시 시 기능 개선과 버그 수정 내용을 확인하는 것이 중요하다.
핵심 요약
Bun 런타임의 v1.4.3 버전이 릴리스되었다. 설치 방법은 curl -fsSL https://bun.sh/install | bash 또는 npm install -g bun으로 진행할 수 있다. Windows 환경에서는 powershell -c "irm bun.sh/install.ps1|iex" 명령으로 설치 가능하다. 전체 요약 6문장 읽기 → 081 03:11 ▲ 230 · 댓글 48 Python 3.15 정식 출시, JIT 컴파일러와 새로운 내장 타입 추가 Python 3.15.0이 2026년 10월 9일 정식 출시되었으며, 1,012명의 기여자로부터 5,643개 커밋이 포함되었다. 오픈소스 · 도구 · Python 3.15
Key Point 인터프리터 성능 개선, 새로운 언어 기능, 타입 시스템 확장이 파이썬 개발자의 생산성과 코드 안정성에 직접적인 영향을 미친다.
핵심 요약
Python 3.15.0이 2026년 10월 9일 정식 출시되었으며, 1,012명의 기여자로부터 5,643개 커밋이 포함되었다. 새로운 내장 타입으로 sentinel 타입과 frozendict가 추가되었고, 명시적 지연 import(PEP 810)로 시작 시간을 단축했다. 실험적 JIT 컴파일러가 대폭 개선되어 x86-64 Linux에서 표준 인터프리터 대비 7~8%, AArch64 macOS에서 11~12% 성능 향상을 달성했다. 전체 요약 10문장 읽기 → 082 00:11 새 버전 Express v5.3.0 출시, HTTP 헤더 보안·보안 취약점 해결 Express 프레임워크 v5.3.0이 출시되었으며, res.send()에서 Content-Length와 Transfer-Encoding 헤더 충돌 문제를 수정해 HTTP 명세를 준수하도록 개선했다. 웹 · 프론트엔드 · expressjs/express@v5.3.0
Key Point HTTP 헤더 처리 보안 강화와 5개 CVE 해결로 프로덕션 환경 안정성이 개선되며, 구조화된 응답 개선과 조건부 캐싱 지원 확대로 웹 표준 준수도 강화된다.
핵심 요약
Express 프레임워크 v5.3.0이 출시되었으며, res.send()에서 Content-Length와 Transfer-Encoding 헤더 충돌 문제를 수정해 HTTP 명세를 준수하도록 개선했다. qs, proxy-addr, body-parser, content-type 등 주요 의존성을 업그레이드하여 CVE-2026-2391, CVE-2026-82417, CVE-2026-82562, CVE-2026-90711, CVE-2026-12590 등 5개의 보안 취약점을 해결했다. req.fresh가 이제 QUERY 요청도 검증하도록 확장되어, 조건부 요청(If-None-Match 등)이 있을 때 304 Not Modified 응답을 정상 반환한다. 전체 요약 8문장 읽기 → 083 03:11 새 버전 Go 1.27.2 릴리스 Go 프로그래밍 언어의 1.27.2 버전이 공개되었다. 오픈소스 · 도구 · golang/go@go1.27.2
Key Point Go 개발자라면 최신 안정 버전의 업데이트를 확인하고 프로젝트 업그레이드를 검토해야 한다.
핵심 요약
Go 프로그래밍 언어의 1.27.2 버전이 공개되었다. 이는 1.27 릴리스 브랜치의 보수 업데이트이다. 정확한 변경 사항과 버그 수정 내용은 공식 릴리스 노트에서 확인할 수 있다. 084 03:11 ▲ 100 · 댓글 82 Homebrew를 100배까지 빠르게 쓰는 zerobrew 공개 Homebrew와 호환되는 패키지 매니저 zerobrew를 macOS와 Linux에서 공개했다. 오픈소스 · 도구 · A 100x faster* alternative to homebrew
Key Point Homebrew 사용자에게 설치 속도 개선이 직결되어 있으며, 캐시된 패키지 재설치 시 최대 252배 향상은 의존성이 많은 프로젝트 세팅에서 개발 경험을 크게 바꿀 수 있다.
핵심 요약
Homebrew와 호환되는 패키지 매니저 zerobrew를 macOS와 Linux에서 공개했다. 설치, 업그레이드, 번들 관리 등 Homebrew와 같은 인터페이스를 제공하고, curl 한 줄 또는 Homebrew로 설치할 수 있다. 성능 벤치마크에서 100개 패키지 설치 시 콜드(캐시 없음) 기준 6.6배, 웜(캐시 있음) 기준 68배 빠르며, 개별 패키지는 웜 설치에서 최대 252배까지 빠르다. 전체 요약 11문장 읽기 → 085 18:33 당일 +236 LLM 기반 자동 침투 테스트 시스템 ARTEX 공개 바이두 'agent+' 공방 챌린지 우승 프로젝트로, Go 백엔드와 Next.js 프론트엔드로 구성된 자동화된 침투 테스트 시스템을 오픈소스로 공개했다. AI · 머신러닝 · Autumn-27/ARTEX · Go
Key Point LLM 멀티 에이전트가 자동으로 공격 사슬을 완성하는 시스템의 구조와 작동 방식이 어떻게 설계되었는지 이해할 수 있으며, 침투 테스트 자동화 분야의 실제 구현 사례를 볼 수 있다.
핵심 요약
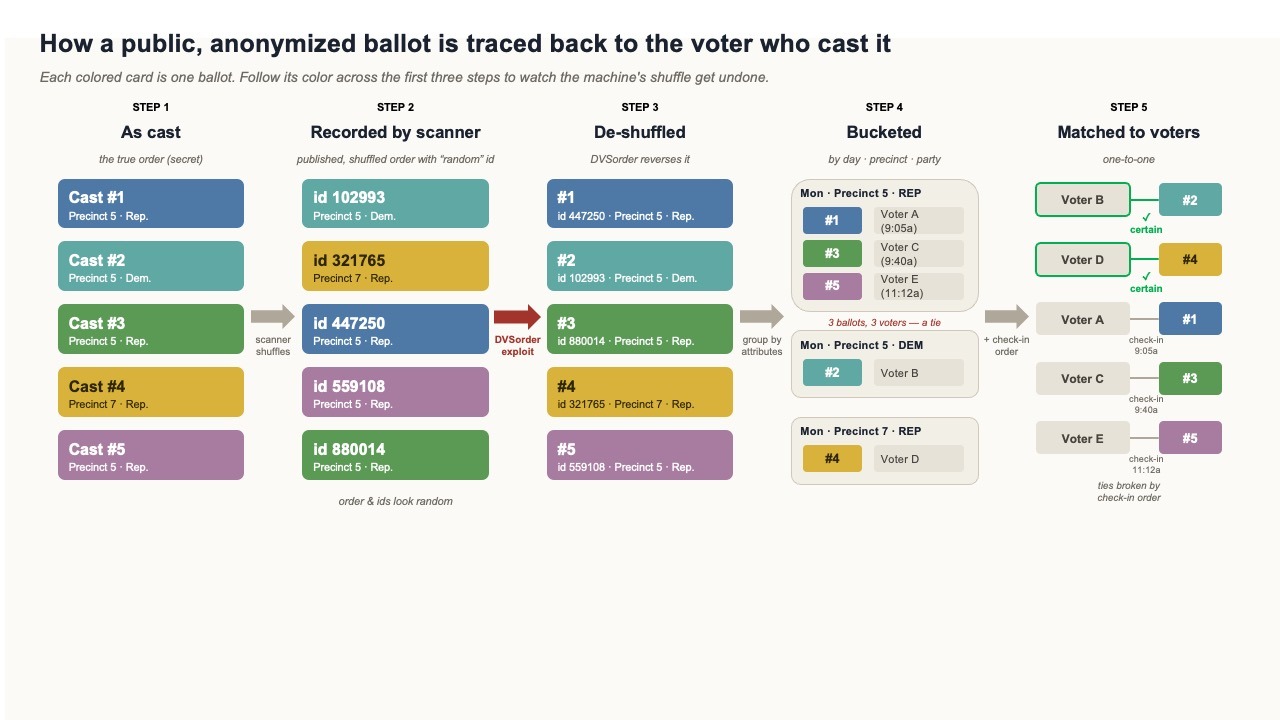
바이두 'agent+' 공방 챌린지 우승 프로젝트로, Go 백엔드와 Next.js 프론트엔드로 구성된 자동화된 침투 테스트 시스템을 오픈소스로 공개했다. LLM 기반 다중 에이전트 아키텍처로 설계되어 있으며, 온라인 데모를 통해 대시보드, 임무 관리, 자산 맵핑 등의 기능을 직접 체험할 수 있다. 핵심은 '탐색 그래프'와 '자산 그래프'라는 이중 구조로, 목표 달성 과정과 실제 발견한 자산을 독립적으로 추적하면서 앵커 포인트로 연결한다. 전체 요약 12문장 읽기 → 086 18:33 ▲ 109 · 댓글 97 AI와 공개 데이터로 조지아주 투표 비밀 침해 가능함을 입증 투표 기계의 알고리즘 설계 결함으로 인해 2022년 공개된 보안 취약점이 4년이 지난 2026년 조지아주 5월 예비선거에서도 여전히 악용 가능한 상태로 남아 있다. 보안 · An algorithmic failure beneath the secret ballot
Key Point AI 도구의 민주화가 투표 비밀 침해라는 심각한 보안 결함을 누구나 악용할 수 있게 만들었으며, 기술적 복잡성이 더 이상 보호막이 아니라는 점을 보여준다.
핵심 요약
투표 기계의 알고리즘 설계 결함으로 인해 2022년 공개된 보안 취약점이 4년이 지난 2026년 조지아주 5월 예비선거에서도 여전히 악용 가능한 상태로 남아 있다. 투표 기계는 익명성을 위해 전자 투표 기록을 무작위로 섞지만, 사용된 난수 생성 알고리즘이 결정론적이고 역으로 추적 가능해 투표 순서를 정확히 복원할 수 있다. 연구자는 ChatGPT 같은 대형 언어 모델 기반의 AI 코딩 에이전트에 취약점 논문을 제시하고 단 20달러를 지불해 몇 시간 안에 조지아주 139개 카운티 중 114개에서 투표 순서 추적 코드를 자동으로 생성했다. 전체 요약 10문장 읽기 → 087 06:11 ▲ 110 · 댓글 44 뮤직브레인즈 피카드 3.0 공개, Qt6 기반으로 완전 개편 MusicBrainz Picard 3.0이 공개됐으며, Qt5에서 Qt6으로 업그레이드되고 플러그인 시스템이 완전히 새로워졌다. 오픈소스 · 도구 · Picard 3.0
Key Point 음악 메타데이터 정리의 표준 도구가 3년 만에 대규모 개편되며, 플러그인 생태계와 UI가 현대적으로 재설계되어 음악 수집가와 개발자 모두에게 영향을 준다.
핵심 요약
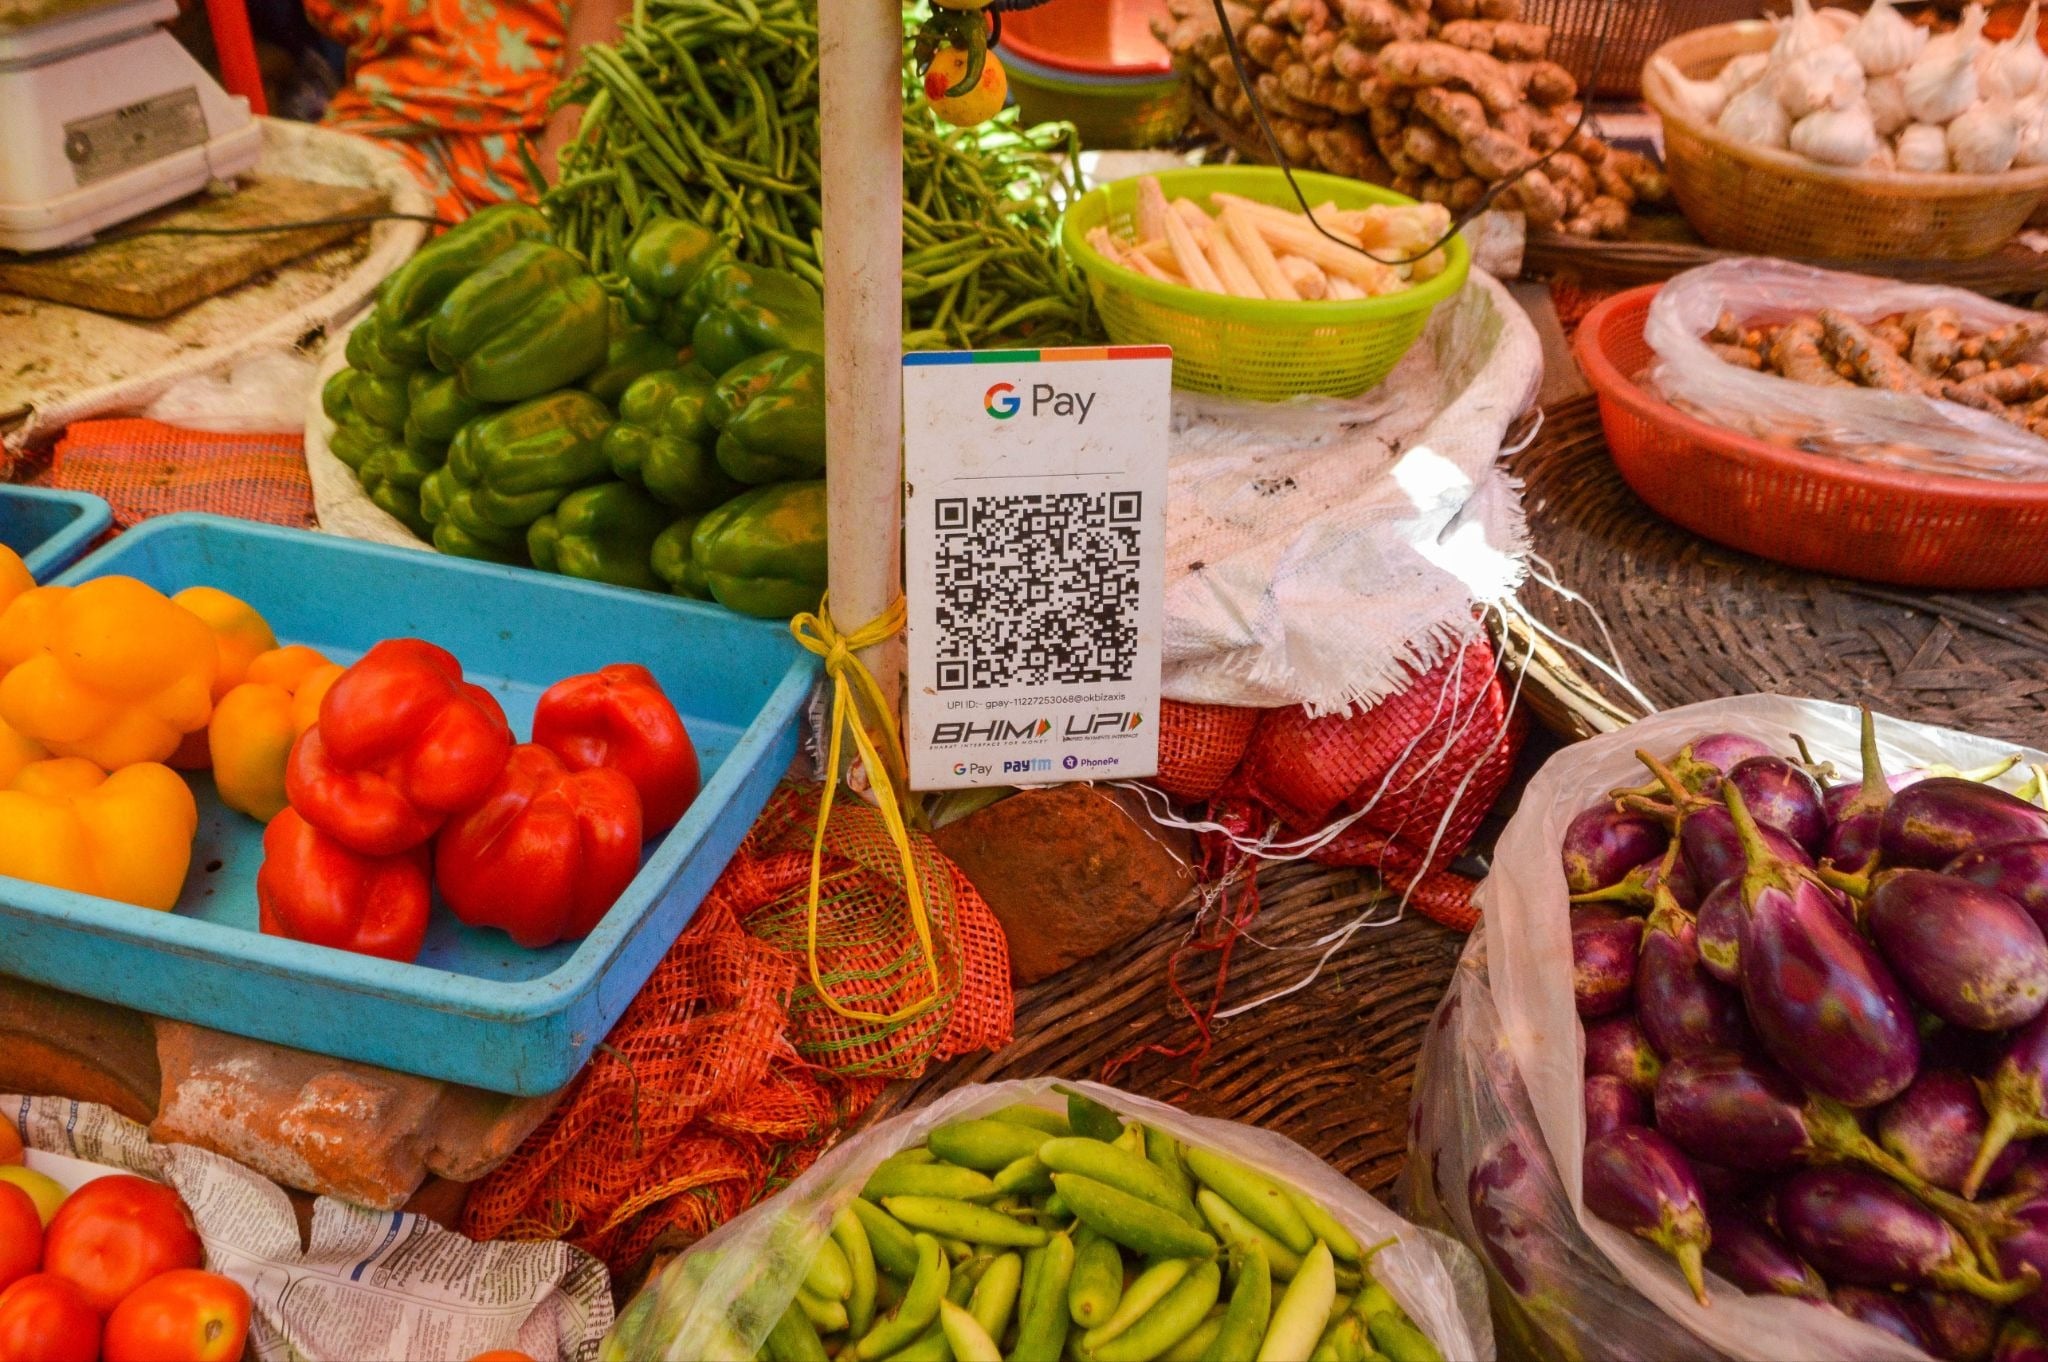
MusicBrainz Picard 3.0이 공개됐으며, Qt5에서 Qt6으로 업그레이드되고 플러그인 시스템이 완전히 새로워졌다. UI는 다크모드를 모든 운영체제에서 지원하고 재시작 없이 모드 전환이 가능하며, 윈도우에서 폰트 스케일 문제가 해결됐다. 사용자 정의 칼럼, 리스트 필터링, 메타데이터 태그 복사-붙여넣기, 시작 마법사 등 UI 기능이 대폭 개선됐다. 전체 요약 13문장 읽기 → 088 09:11 ▲ 100 · 댓글 143 50년 지배한 바코드, QR코드에 밀려 퇴출 수순 1992년 일본 덴소에서 도요타 자동차 부품 공장의 과다한 바코드 스캔 문제를 해결하기 위해 개발된 QR코드는 기존 바코드보다 200배 더 많은 정보를 담을 수 있고 어느 각도에서든 읽힐 수 있다. 스타트업 · 비즈니스 · Barcodes are about to go extinct
Key Point QR코드는 단순히 기술 개선이 아니라 소매 산업 전체의 인프라를 바꾸는 강제적 전환이며, 대형 소매점의 실제 도입으로 2027년부터 중소 제조업체까지 대응 압박이 본격화될 것이다.
핵심 요약
1992년 일본 덴소에서 도요타 자동차 부품 공장의 과다한 바코드 스캔 문제를 해결하기 위해 개발된 QR코드는 기존 바코드보다 200배 더 많은 정보를 담을 수 있고 어느 각도에서든 읽힐 수 있다. 덴소가 QR코드 특허를 무료로 공개한 결정으로 누구나 사용할 수 있게 됐고, 1974년 도입된 일반상품코드(UPC) 바코드는 50년 동안 전 세계 10억 개 이상의 상품에 사용되며 일일 수십억 건의 스캔이 이뤄졌다. 국제표준화기구 GS1이 회사 접두사 발급을 독점해 연간 라이센스료를 받으며 바코드 생태계를 형성했지만, 2년 전 GS1은 바코드 폐지를 선언하고 2027년부터 글로벌 QR코드 전환을 추진하기로 발표했다. 전체 요약 10문장 읽기 → 089 06:11 ▲ 124 · 댓글 50 FTL, 클라우드용 새로운 운영체제 공개 FTL은 라이브러리처럼 구축할 수 있는 사용자공간 운영체제로, 개발자가 애플리케이션을 작성하듯 OS 기능을 추가·디버그·업그레이드할 수 있다. 인프라 · 데브옵스 · FTL: A new operating system for clouds
Key Point 마이크로커널과 모놀리식 커널의 장점을 결합한 새로운 OS 아키텍처로, 기존 컨테이너 기술의 보안 한계를 VM 수준으로 끌어올리면서 개발 편의성과 성능을 동시에 확보하는 방식이기 때문에 클라우드 인프라 구축 방식에 영향을 미칠 수 있다.
핵심 요약
FTL은 라이브러리처럼 구축할 수 있는 사용자공간 운영체제로, 개발자가 애플리케이션을 작성하듯 OS 기능을 추가·디버그·업그레이드할 수 있다. FTL 커널은 경량 하드웨어 기반 격리(사용자 모드)를 통해 기존 모놀리식 커널보다 컨테이너를 더 잘 격리하며, 베어메탈 머신 없이 VM 수준의 보안을 제공한다. Linux 바이너리와 호환되어 이 웹사이트를 서빙하는 Rust 기반 HTTP 서버처럼 Linux 애플리케이션을 실행할 수 있으며, POSIX 추상화 없이 Unikernel 같은 특화된 애플리케이션도 지원한다. 전체 요약 7문장 읽기 → 090 21:11 당일 +243 Effect 4.x, 3년 지원하는 TypeScript 프로덕션 프레임워크 Effect는 TypeScript로 견고하고 타입 안전한 프로덕션급 애플리케이션을 만드는 라이브러리로, 타입 에러 처리, 의존성 주입, 구조화된 동시성, 스케줄링, 추적, 스키마 검증을 지원한다. 웹 · 프론트엔드 · Effect-TS/effect · TypeScript
Key Point TypeScript 프로덕션 애플리케이션에서 에러 처리와 타입 안전성을 근본적으로 개선하는 프레임워크가 3년 지원을 약속하는 LTS 버전으로 공식화되었기 때문에, 장기 프로젝트의 스택 선택 기준이 된다.
핵심 요약
Effect는 TypeScript로 견고하고 타입 안전한 프로덕션급 애플리케이션을 만드는 라이브러리로, 타입 에러 처리, 의존성 주입, 구조화된 동시성, 스케줄링, 추적, 스키마 검증을 지원한다. TypeScript 5.9 이상, Node.js 18 이상이 필요하며, tsconfig.json에서 strict 모드를 활성화해야 한다. Effect 4.x는 장기 지원(LTS) 릴리스로서 최소 3년간 버그 및 보안 수정을 제공한다. 전체 요약 7문장 읽기 → 091 03:11 당일 +121 Kestra 2.0, AI 에이전트와 이벤트 기반 오케스트레이션 플랫폼 공개 오픈소스 오케스트레이션 플랫폼 Kestra 2.0이 릴리스됐으며, 데이터·AI·인프라 워크플로우를 YAML 코드로 선언적으로 정의할 수 있다. 인프라 · 데브옵스 · kestra-io/kestra · Java
Key Point 데이터 파이프라인과 AI 워크플로우를 코드와 UI로 자유롭게 정의할 수 있는 오픈소스 오케스트레이션 플랫폼의 메이저 업그레이드로, 엔터프라이즈급 확장성과 개발자 편의성이 대폭 개선되었다.
핵심 요약
오픈소스 오케스트레이션 플랫폼 Kestra 2.0이 릴리스됐으며, 데이터·AI·인프라 워크플로우를 YAML 코드로 선언적으로 정의할 수 있다. AI 코파일럿이 사이드바로 개선돼 Ask·Edit·Plan 모드를 지원하고, AI 에이전트와 RAG 워크플로우를 일급 작업 유형으로 제공하며, 외부 AI 에이전트에서 흐름을 호출할 수 있는 MCP 서버가 포함됐다. YAML 에디터·노코드 에디터·AI 코파일럿이 같은 흐름을 편집하며 실시간 동기화되고, UI에서 Git 버전 관리와 드래프트 리비전을 통해 코드로 관리한 워크플로우를 안전하게 변경할 수 있다. 전체 요약 12문장 읽기 → 092 12:11 새 버전 uv 0.12.22 출시, 파이썬 5개 버전 추가 CPython 3.10.22, 3.11.17, 3.12.15, 3.13.16, 3.14.8을 새로 지원한다. 오픈소스 · 도구 · astral-sh/uv@0.12.22
Key Point 파이썬 3.14까지 지원하는 것은 최신 파이썬 버전으로의 빠른 업그레이드가 가능해진다는 뜻이며, lockfile과 오프라인 모드 개선으로 의존성 관리가 더 견고해진다.
핵심 요약
CPython 3.10.22, 3.11.17, 3.12.15, 3.13.16, 3.14.8을 새로 지원한다. 휠 플랫폼 태그에서 대문자 릴리스 접미사를 인정하도록 개선했다. 워크스페이스 멤버의 기본 그룹과 의존성 그룹 파이썬 요구사항을 lockfile에 기록하는 기능을 추가했다. 전체 요약 9문장 읽기 → 093 12:11 ▲ 141 · 댓글 78 데비안, 리눅스 커널 1000개 이상 취약점 일괄 수정 데비안이 리눅스 커널 보안 업데이트 DSA-6528-1을 발표했다. 보안 · Several vulnerabilities have been discovered in the Linux kernel
Key Point Linux 기반 시스템을 운영하는 모든 개발자와 관리자에게 즉시 커널 업데이트가 필요한 광범위한 취약점이 발견되었다.
핵심 요약
데비안이 리눅스 커널 보안 업데이트 DSA-6528-1을 발표했다. 권한 상승, 서비스 거부, 정보 유출로 이어질 수 있는 1000개 이상의 CVE(공통 취약점 및 노출)를 수정했다. stable 배포판(trixie)에서 이 문제들을 버전 6.12.111-1로 해결했다. 전체 요약 5문장 읽기 → 094 12:11 ▲ 142 · 댓글 56 SvelteKit 3.0 출시, 타입 안전성 강화 Svelte의 공식 애플리케이션 프레임워크 SvelteKit 버전 3.0이 출시되었으며, 더 많은 폴리싱과 타입 안전성, 그리고 불필요한 코드를 줄였다. 웹 · 프론트엔드 · SvelteKit 3
Key Point 주요 웹 프레임워크의 메이저 업데이트로, 타입 안전성과 개발자 경험이 개선되었으며 자동 마이그레이션 도구로 업그레이드 진입장벽이 낮아졌다.
핵심 요약
Svelte의 공식 애플리케이션 프레임워크 SvelteKit 버전 3.0이 출시되었으며, 더 많은 폴리싱과 타입 안전성, 그리고 불필요한 코드를 줄였다. 기존 프로젝트는 npx sv migrate sveltekit-3 --tasks all --confirm 명령어로 자동 마이그레이션되며, 수동 작업이 필요한 항목들은 TODO 리스트로 생성된다. 새 프로젝트는 npx sv create my-new-app 명령어로 생성할 수 있다. 전체 요약 7문장 읽기 → 095 03:11 ▲ 179 · 댓글 87 Rust 컴파일러, 2개월간 평균 4.57% 속도 개선 2026년 7월부터 9월까지 629개 벤치마크 중 555개가 개선되고 74개만 후퇴하며 '초록색 바다' 상태를 달성했다. 오픈소스 · 도구 · How to speed up the Rust compiler in September 2026
Key Point Rust 커뮤니티가 추진하는 컴파일 속도 개선의 구체적 현황과 다양한 최적화 기법들을 한눈에 파악할 수 있으며, 새 차용 검사기와 트레이트 솔버 활성화에 따른 성능 트레이드오프 관리 전략을 볼 수 있습니다.
핵심 요약
2026년 7월부터 9월까지 629개 벤치마크 중 555개가 개선되고 74개만 후퇴하며 '초록색 바다' 상태를 달성했다. rustdoc 최적화, Clippy에 PGO 활성화로 최대 18% 개선, LLVM 23 업그레이드로 평균 1.2% 개선 등이 이루어졌다. Polonius Alpha 새 차용 검사기가 Nightly에 활성화되었으나 일부 크레이트에서 컴파일 시간이 증가했고, Jack Huey의 최적화로 serde 크레이트는 3-5% 개선되었다. 전체 요약 8문장 읽기 → 096 00:11 새 버전 Rust 1.99.0 공개, C-가변함수 안정화 Rust 1.99.0이 릴리스되었으며, C-가변함수 정의와 #[unsafe(naked)] 함수 기능이 안정화되었다. 오픈소스 · 도구 · rust-lang/rust@1.99.0
Key Point C-가변함수 안정화로 FFI 작업이 더 안전해지고, 다수의 라이브러리 API 안정화로 표준 라이브러리 사용성이 개선되며, Rustdoc 성능 최적화가 대규모 프로젝트의 빌드 속도에 영향을 줍니다.
핵심 요약
Rust 1.99.0이 릴리스되었으며, C-가변함수 정의와 #[unsafe(naked)] 함수 기능이 안정화되었다. 언어 차원에서 raw_borrows_via_references 린트 추가, unconditional_panic 린트 확장, #[my_macro] mod foo; 구문 안정화 등이 진행되었다. 컴파일러는 AVR/AMDGCN/NVPTX에서 -Ctarget-cpu를 target-modifier로 변환하고, doc alias 속성이 메서드 제안 시 유사성 검색보다 우선하도록 개선했다. 전체 요약 9문장 읽기 → 097 21:11 당일 +127 Y Combinator CEO의 AI 에이전트 프로덕션 툴킷 공개 Y Combinator의 Garry Tan이 gstack을 오픈소스로 공개했다. Claude Code를 위한 23개 슬래시 커맨드 도구 모음으로, CEO·설계자·엔지니어링 매니저·QA 등 역할을 수행하는 AI 에이전트 팀을 구성한다. AI · 머신러닝 · garrytan/gstack · TypeScript
Key Point 한 명의 기술 창업자가 전통적 팀 규모만큼 빠르게 일 처리할 수 있는 AI 에이전트 시스템의 구체적인 구현 방법과 수치 검증이 공개됐다.
핵심 요약
Y Combinator의 Garry Tan이 gstack을 오픈소스로 공개했다. Claude Code를 위한 23개 슬래시 커맨드 도구 모음으로, CEO·설계자·엔지니어링 매니저·QA 등 역할을 수행하는 AI 에이전트 팀을 구성한다. Tan은 2026년 개인 생산성이 2013년 대비 논리적 코드 변경 기준 약 810배에 달했다고 밝혔다. 같은 사람이 같은 방식이 아닌 다른 도구를 사용한 결과다. gstack의 핵심 흐름은 사고 → 계획 → 구축 → 검토 → 테스트 → 배포 → 회고의 스프린트 구조다. /office-hours로 제품 재검토, /plan-ceo-review로 전략 도전, /plan-eng-review로 아키텍처 확정, /design-review로 AI 슬롭 감지, /review로 버그 찾기, /qa로 브라우저 테스트, /ship으로 배포 자동화를 수행한다. 전체 요약 10문장 읽기 → 098 06:11 새 버전 PyTorch 2.14.1 출시, 선형대수·CUDA 버그 수정 PyTorch 2.14.1은 선형대수 연산과 CUDA의 정확성 문제를 해결하는 유지보수 버전입니다. AI · 머신러닝 · pytorch/pytorch@v2.14.1
Key Point PyTorch 사용자는 선형대수 연산의 정확성 문제와 NVIDIA의 치명적 CUDA 버그로부터 즉시 영향을 받으므로 이번 유지보수 버전 업그레이드가 필요합니다.
핵심 요약
PyTorch 2.14.1은 선형대수 연산과 CUDA의 정확성 문제를 해결하는 유지보수 버전입니다. MPS 백엔드에서 torch.linalg.lstsq가 복소수 배치 미결정 시스템의 잘못된 해를 반환하는 문제를 수정했습니다. torch.linalg.svd가 MPS에서 계수 부족 및 조건 불량 입력에 대해 비직교 U 행렬과 부정확한 특이값을 생성하던 버그를 수정했습니다. 전체 요약 6문장 읽기 → 099 06:11 새 버전 Tauri v2.12.1 릴리스, macOS 투명도 기능 개선 Tauri 데스크톱 프레임워크 v2.12.1이 crates.io에 배포되었다. 인프라 · 데브옵스 · tauri-apps/tauri@tauri-v2.12.1
Key Point macOS 개발자가 Tauri로 투명도 기능을 구현할 때 불필요한 플래그 설정 없이 바로 사용할 수 있게 되어 개발 편의성이 향상된다.
핵심 요약
Tauri 데스크톱 프레임워크 v2.12.1이 crates.io에 배포되었다. 주요 수정 사항은 macOS에서 macos-private-api 기능 플래그 없이도 투명도와 전체 화면 모드를 사용할 수 있도록 개선했다. tauri-utils@2.10.1, tauri-runtime@2.12.1, tauri-runtime-wry@2.12.1, tauri-build@2.7.1, tauri-macros@2.7.1 등 의존성 라이브러리들이 함께 업그레이드되었다. 전체 요약 5문장 읽기 → 100 03:11 새 버전 Next.js v16.3.8 보안 패치, 6가지 취약점 수정 Next.js v16.3.8에서 6개의 보안 취약점을 수정했다. 웹 · 프론트엔드 · vercel/next.js@v16.3.8
Key Point Next.js 사용자는 즉시 업그레이드해야 하는 SSRF 고위험 취약점과 캐시 중독으로 인한 콘텐츠 누출 및 서비스 거부 공격에 영향을 받을 수 있다.
핵심 요약
Next.js v16.3.8에서 6개의 보안 취약점을 수정했다. 고(High) 등급: 이미지 최적화에서 Server-Side Request Forgery(SSRF) 취약점을 패치했다. 중(Medium) 등급 4개: 앱 라우터 메타데이터 이미지 라우트에서 dynamicParams 우회로 인한 정보 공개, 자체 호스팅 Next.js 애플리케이션의 SSG/ISR 페이지 캐시 중독, SSG/ISR 렌더링 캐시 중독으로 인한 다중 사용자 콘텐츠 치환 및 지속적인 서비스 거부, Draft Mode 콘텐츠가 일반 응답 및 지속된 페이지로 누출되는 use cache 채우기 문제를 수정했다. 전체 요약 5문장 읽기 →